GDPR
Explore articles in the GDPR category
139 articles
Praktický návod na vybudovanie systému manažérstva informácií o súkromí podľa ISO 27701:2025, ktorý vytvára auditovateľné dôkazy preukázateľnej zodpovednosti podľa GDPR pre prevádzkovateľov PII, sprostredkovateľov, dodávateľov, rizikové rozhodnutia a povinnosti naprieč rámcami súladu.
Sebahodnotenie kontrolných opatrení je prevádzková vrstva medzi kontrolnými opatreniami ISO/IEC 27001:2022 a dôkazmi pripravenými na audit pre NIS2, DORA a GDPR. Tento sprievodca ukazuje CISO, lídrom GRC a vlastníkom kontrolných opatrení, ako pomocou politík Clarysec, Zenith Blueprint a Zenith Controls testovať návrh, prevádzkovú účinnosť, kvalitu dôkazov, vzorkovanie, zistenia, CAPA a reporting pre manažment.
Praktický auditovateľný návod pre CISO, DPO a lídrov v oblasti súladu na riadenie porušení ochrany osobných údajov (PII) podľa ISO/IEC 27701:2025, GDPR, NIS2 a DORA.
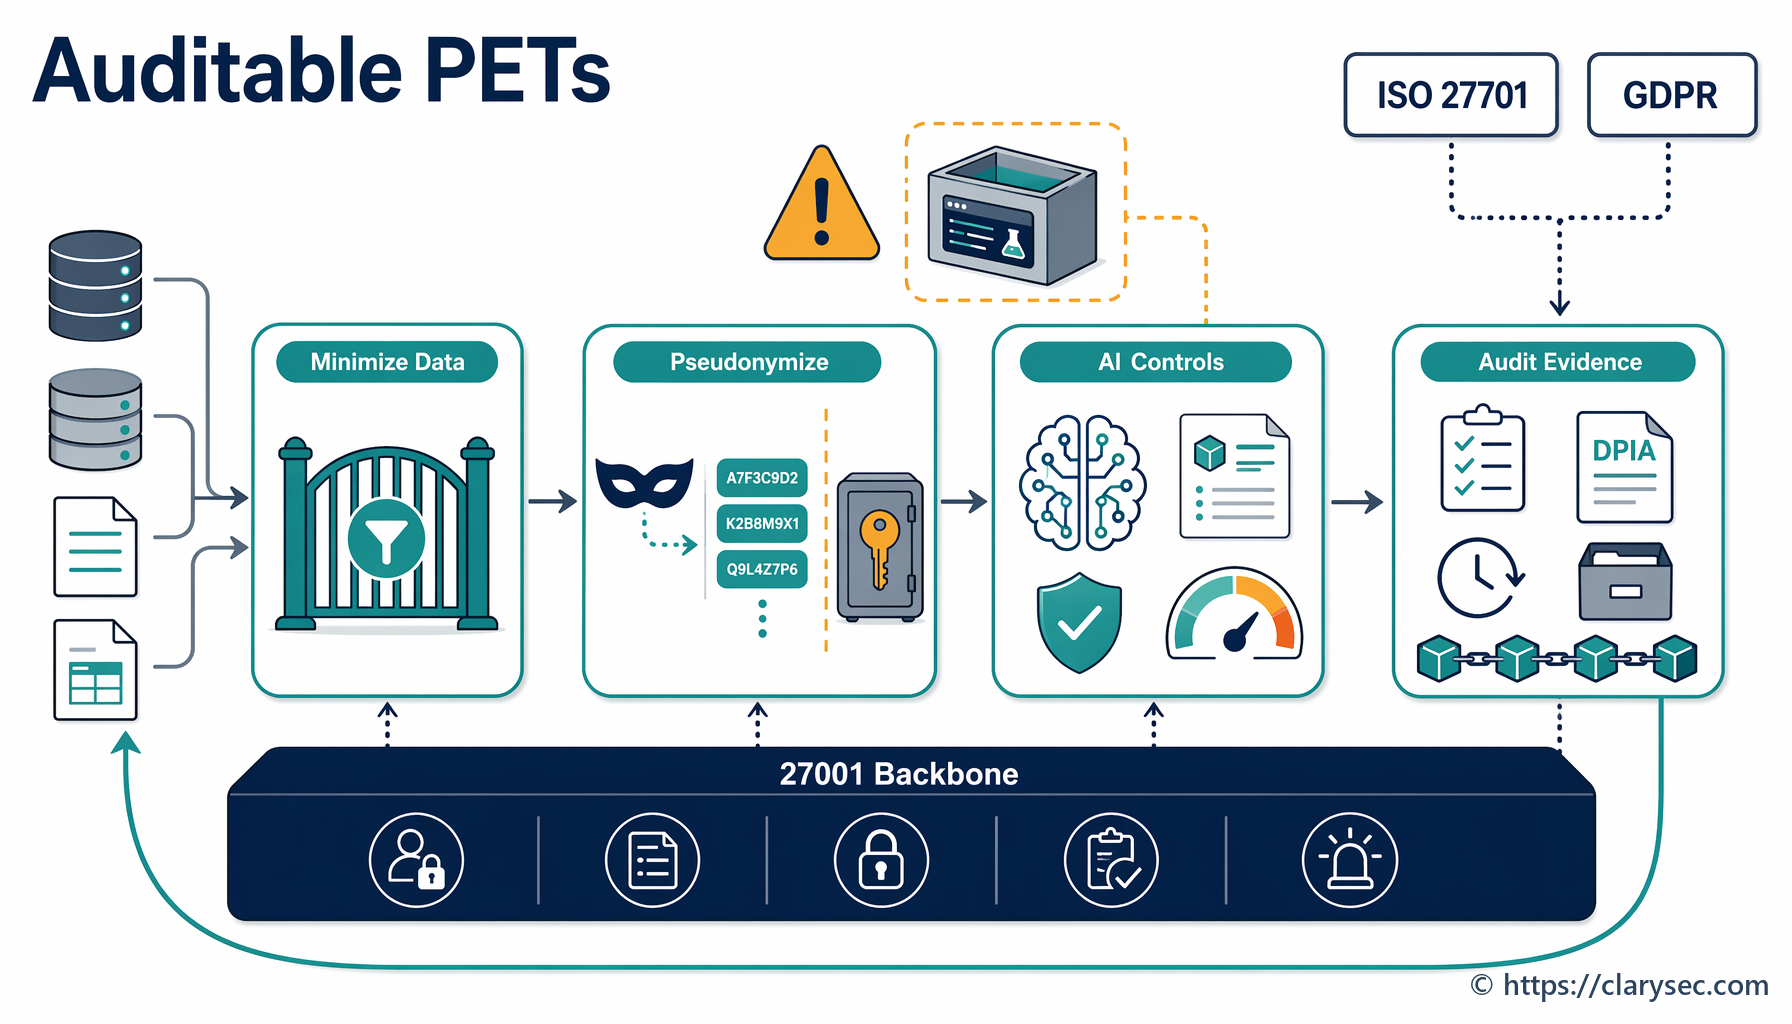
Praktická príručka PIMS na používanie technológií zvyšujúcich ochranu súkromia s cieľom znížiť vystavenie PII, umožniť analytiku a AI a mapovať kontroly naprieč ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 a COBIT 19.
Praktický návod na vytvorenie odovzdávacieho spisu zodpovednej osoby, ktorý pri zmenách vedenia v oblasti ochrany osobných údajov chráni preukázateľnú zodpovednosť podľa GDPR, dôkazy PIMS podľa ISO/IEC 27701:2025, DPIA, RoPA, kontext porušení ochrany osobných údajov, evidenciu žiadostí dotknutých osôb a kontinuitu auditu.
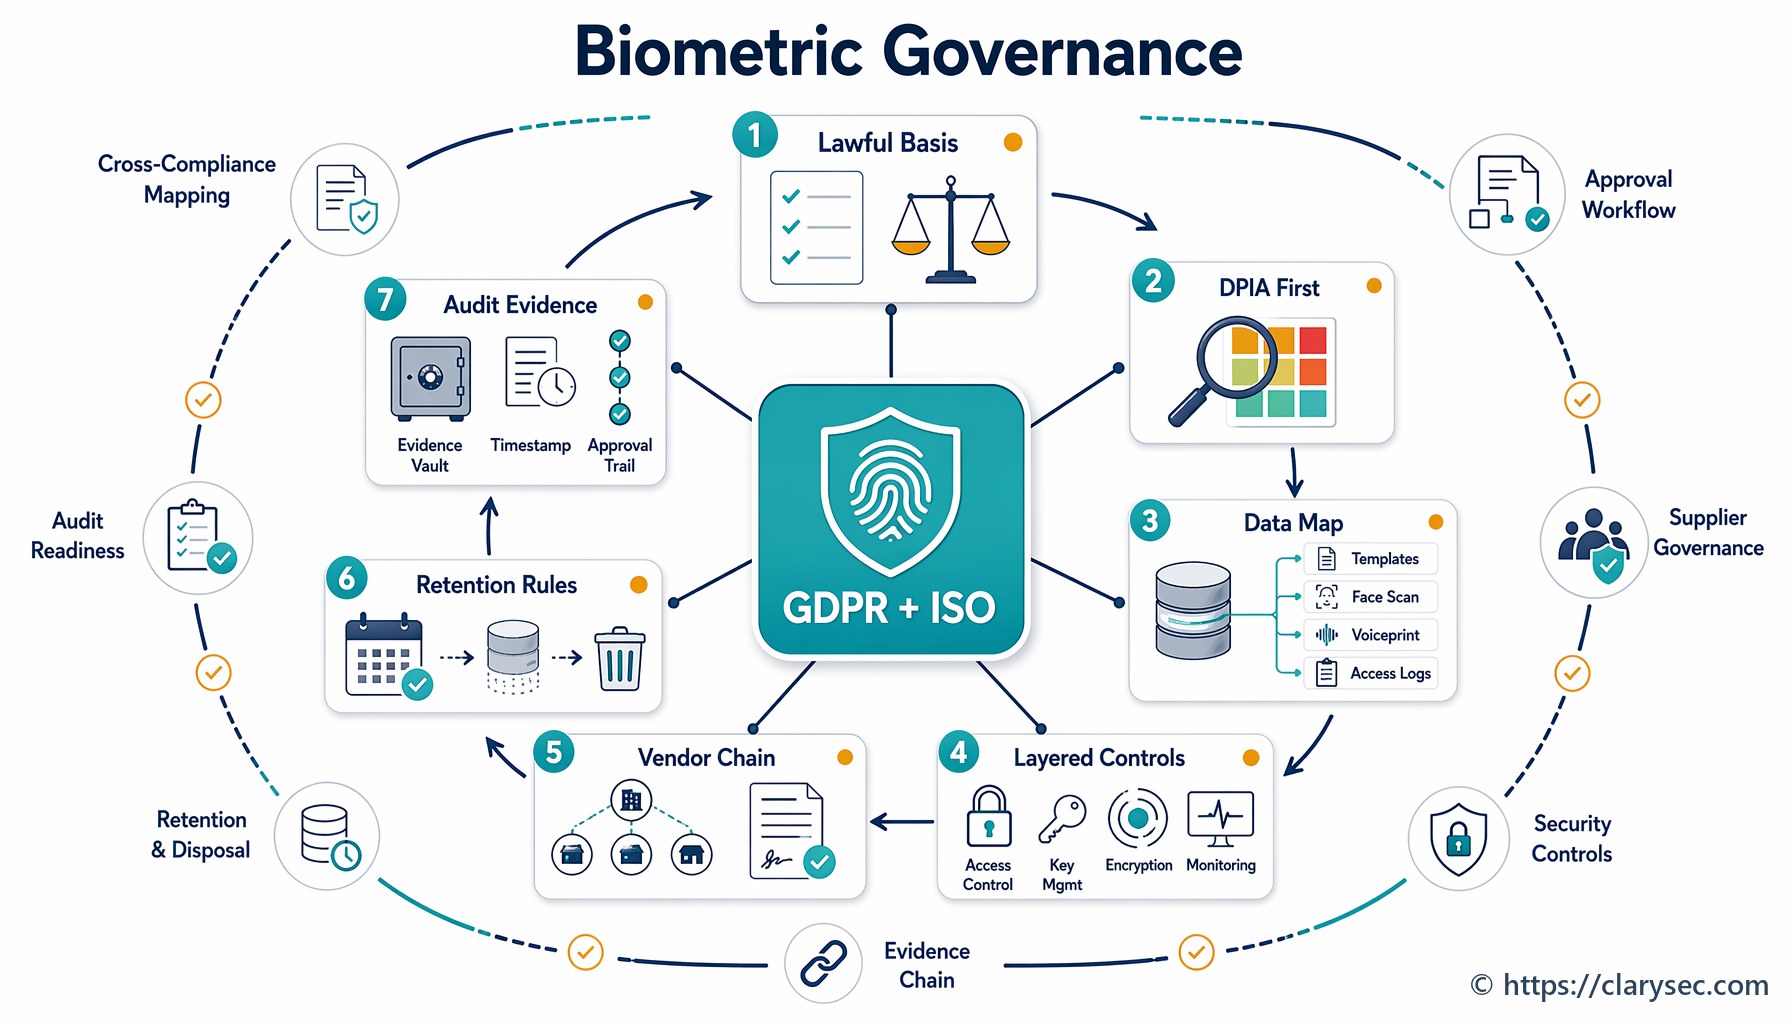
Praktický playbook pre CISO na riadenie biometrickej autentifikácie, onboardingu, prístupu na pracovisko a kontrol proti podvodom prostredníctvom preukázateľnej zodpovednosti podľa GDPR, dôkazov ISO/IEC 27701:2025 PIMS, kontrol ISO/IEC 27001:2022 a mapovania súladu naprieč rámcami Clarysec.
Útoky na identity dnes vytvárajú regulačnú expozíciu naprieč ISO 27001, NIS2, DORA a GDPR. Tento sprievodca ukazuje, ako vybudovať jednotný program ITDR s politikami Clarysec, Zenith Blueprint a Zenith Controls.
Praktický sprievodca preukázaním pripravenosti na dodatok ISO 27001 o zmene klímy prostredníctvom kontextu ISMS, zainteresovaných strán, posúdenia rizík, odôvodnenia SoA, kontinuity činností, uistenia dodávateľov a dôkazov z preskúmania manažmentom.
Praktický návod na vybudovanie obhájiteľného školenia na zvýšenie povedomia o ochrane súkromia podľa rolí pre ISO/IEC 27701:2025, preukázateľnú zodpovednosť podľa GDPR, NIS2, DORA, NIST a COBIT.