NIST
Explore articles in the NIST category
112 articles
Zistite, ako používať interný audit a preskúmanie manažmentom podľa ISO/IEC 27001:2022 ako jednotný mechanizmus dôkazov pre NIS2, DORA, GDPR, riziko dodávateľov, uistenie zákazníkov a zodpovednosť riadiaceho orgánu.
Bezpečné referenčné konfigurácie sú dnes kľúčovým dôkazovým bodom pre ISO/IEC 27001:2022, NIS2, DORA, GDPR a bezpečnostné preskúmania zo strany zákazníkov. Tento hlavný sprievodca ukazuje, ako definovať, presadzovať, monitorovať a dokladovať bezpečné referenčné konfigurácie pomocou politík Clarysec, Zenith Blueprint a Zenith Controls.
Praktická príručka na vytvorenie auditovateľných dôkazov o logovaní a monitorovaní podľa ISO/IEC 27001:2022 pre NIS2, DORA a GDPR vrátane mapovania kontrol, ustanovení politík, pracovných tokov incidentov, požiadaviek na logovanie u dodávateľov a usmernení k balíku dôkazov.
Zistite, ako vybudovať auditne pripravené kontroly ochrany PII rozšírením ISO/IEC 27001:2022 o ISO/IEC 27701:2025 a ISO/IEC 29151:2022, s mapovaním na GDPR, NIS2, DORA, uistenie podľa prístupu NIST a očakávania správy a riadenia podľa COBIT 2019.
Register regulačných kontaktov už nie je administratívna evidencia. Pre NIS2, DORA, GDPR a ISO/IEC 27001:2022 je prevádzkovým dôkazom, že vaša organizácia dokáže včas informovať správny príslušný orgán, dohľadový orgán, dodávateľa alebo člena vrcholového manažmentu.
Premeňte výnimky z kryptografických opatrení z audítorského rizika na dôkaz zrelosti ISMS. Tento komplexný sprievodca spája vecný výklad a technické detaily s ustanoveniami politík, mapovaním opatrení a použiteľnými kontrolnými zoznamami dôkazov.
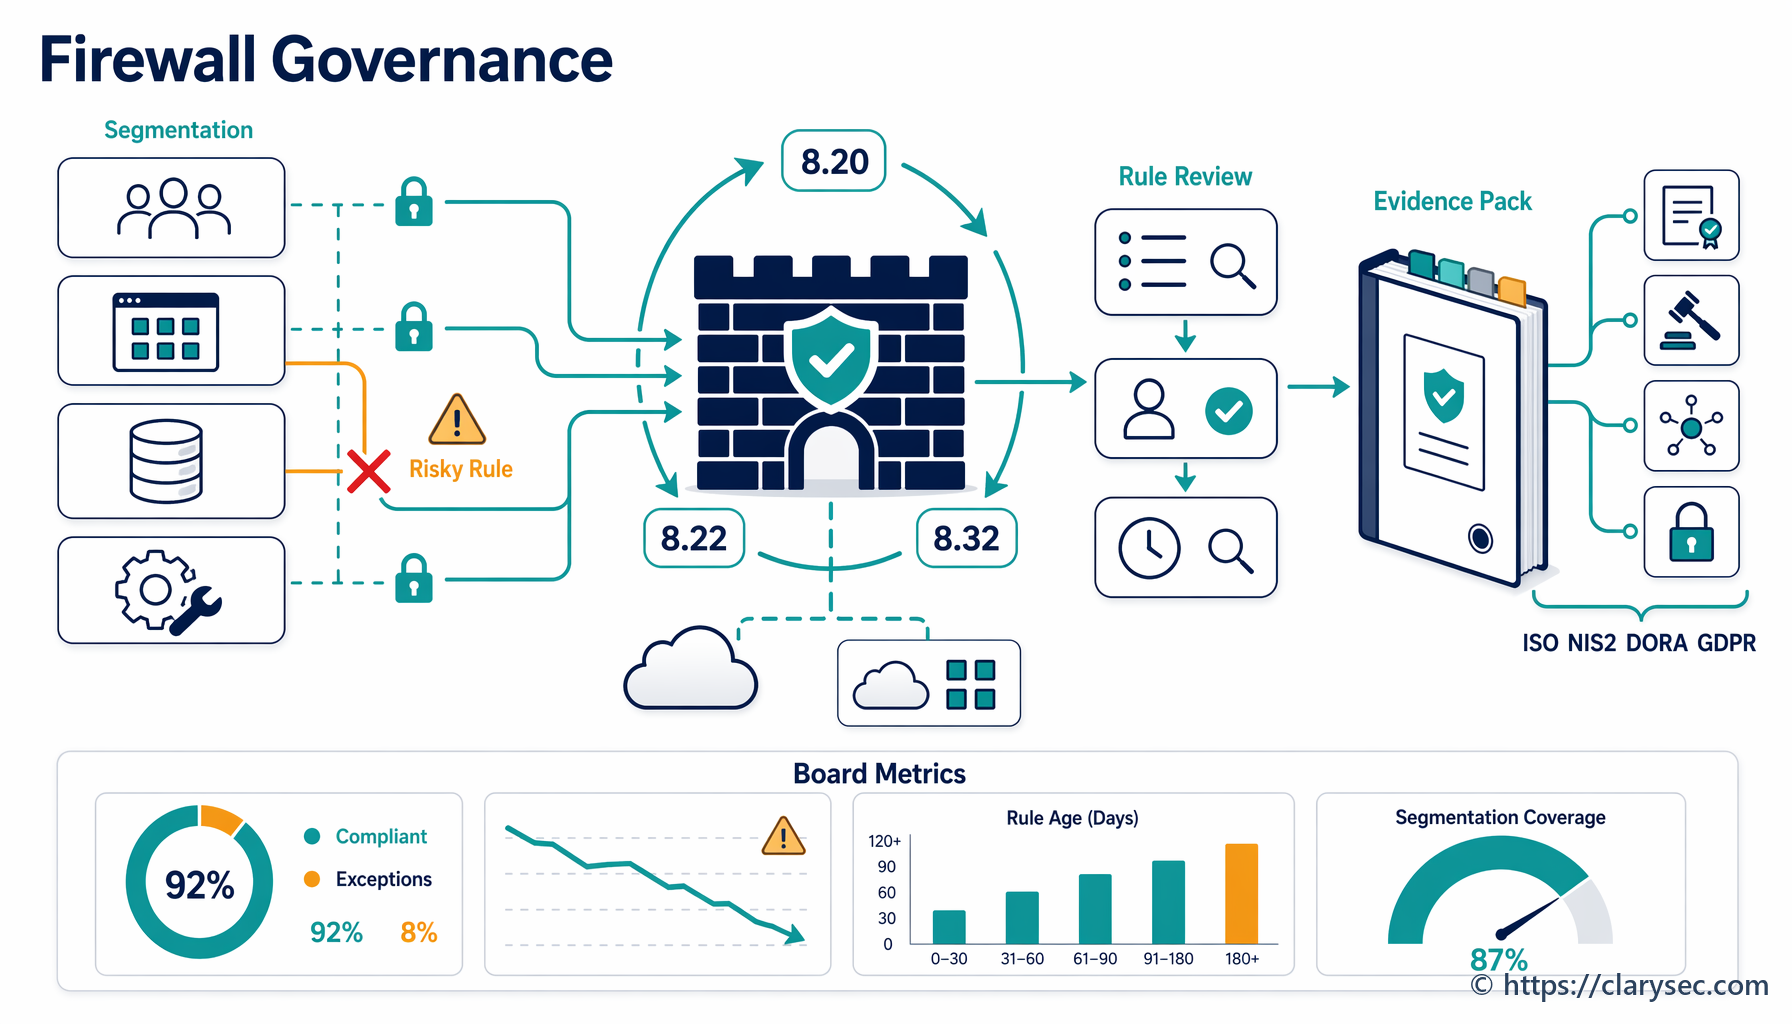
Praktická príručka k riadeniu segmentácie siete a revízii pravidiel firewallu ako dôkazov podľa ISO/IEC 27001:2022 pre kybernetickú hygienu podľa NIS2, riadenie rizík IKT podľa DORA a GDPR Article 32.
Praktický sprievodca pre CISO k právnemu pozastaveniu výmazu pri kybernetickom incidente a uchovávaniu dôkazov, mapovaný na ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 a COBIT 2019.
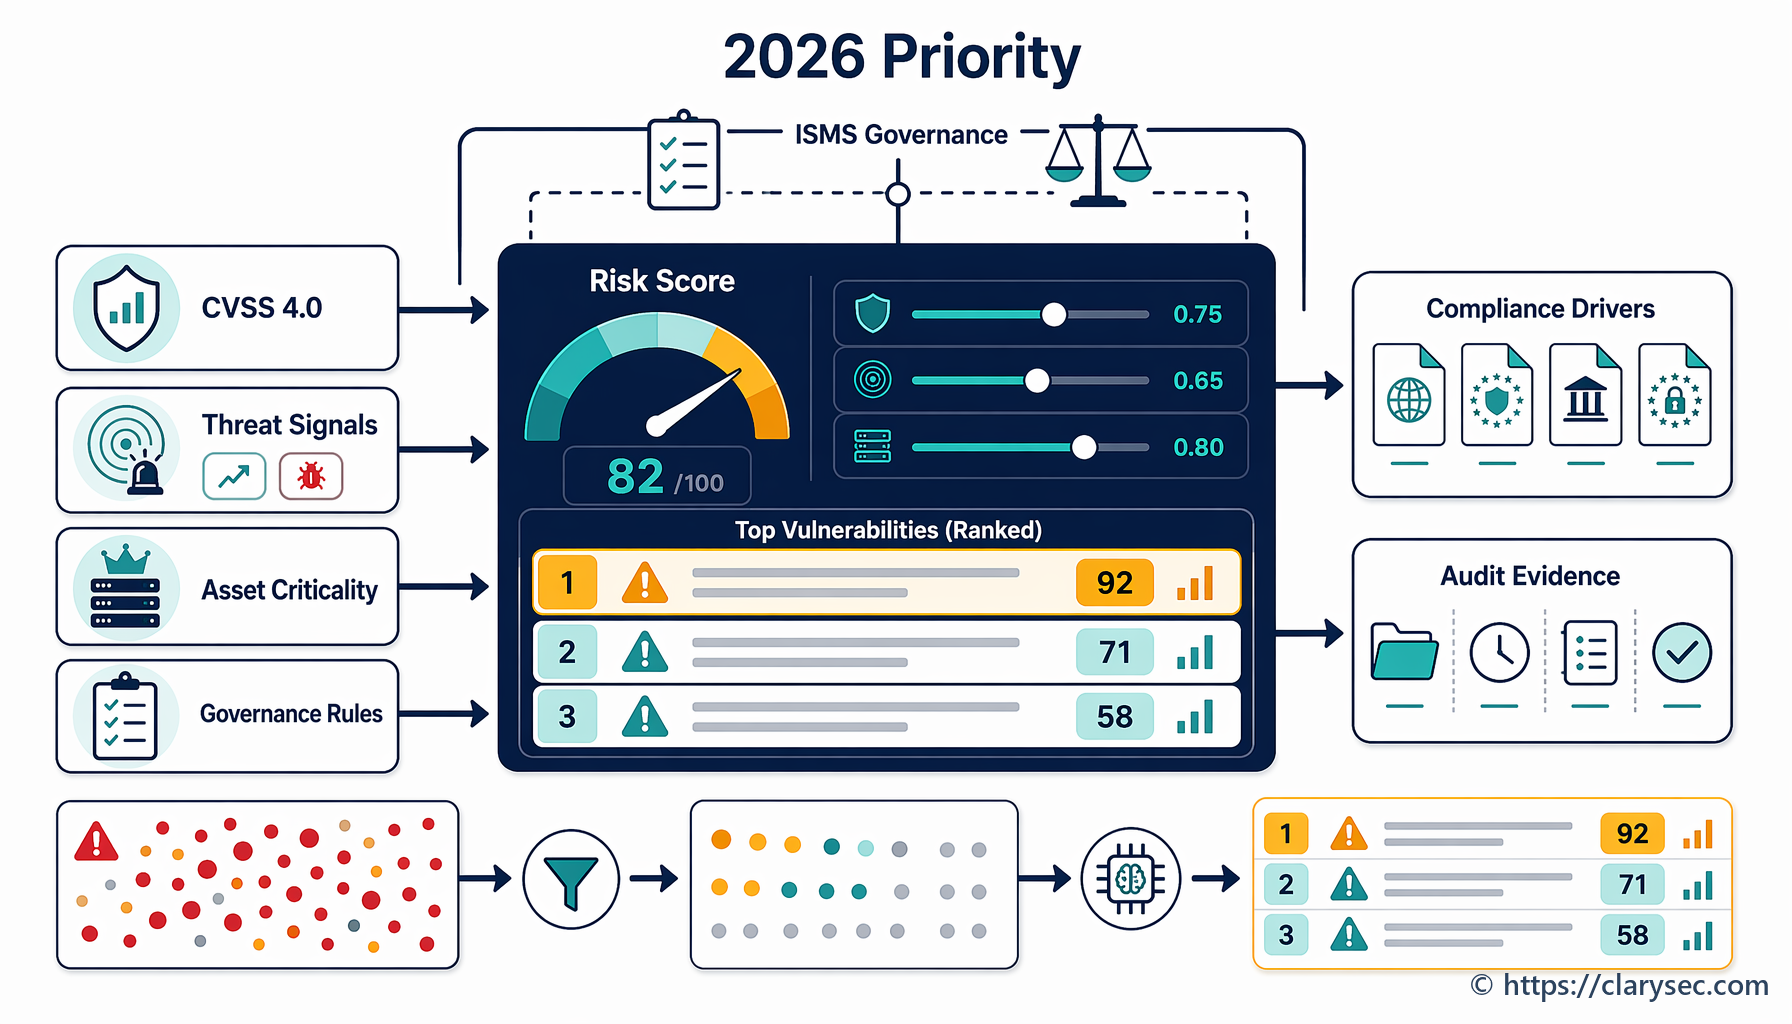
Praktický sprievodca pre CISO k auditovateľnej prioritizácii zraniteľností podľa rizika s využitím CVSS 4.0, EPSS, KEV, EUVD, kritickosti aktív, ISO 27001, NIS2, DORA, GDPR, NIST a COBIT.