Riadenie bezpečnosti API: dôkazy pre ISO 27001 na rok 2026

Auditné zistenie k API, ktoré príde skôr než porušenie ochrany údajov
Maria, riaditeľka informačnej bezpečnosti (CISO) v rýchlo rastúcej fintech SaaS spoločnosti, otvorí e-mail od vedúceho audítora tri týždne pred ročným posúdením. Správa je priama:
„Vykonáme hĺbkové preskúmanie vášho rámca riadenia rizík IKT tretích strán a jeho zosúladenia s DORA, NIS2 a GDPR so špecifickým zameraním na váš ekosystém API. Poskytnite inventár, model autentifikácie, dôkazy o obmedzovaní frekvencie požiadaviek a pokrytie logovaním pre produkčné a partnerské API.“
O dva dni neskôr interný audit odošle druhú správu:
„Identifikovali sme 47 verejných koncových bodov API, ktoré nie sú v registri aktív. Štyri prijímajú API kľúče bez dôkazu o rotácii. Jedna partnerská integrácia nemá obmedzovanie frekvencie požiadaviek. Logovanie je naprieč produkčnými službami nekonzistentné. Poskytnite dôkazy pre ISO 27001, GDPR a NIS2 do piatka.“
Neprišla žiadna ransomvérová správa. Nedošlo k verejnému porušeniu ochrany údajov. Nie je tu sťažnosť zákazníka. Zistenie je však závažné, pretože odhaľuje medzeru v riadení, ktorú útočníci už využívajú. API sú dnes skutočným perimetrom. Prepájajú platby, onboarding, identitu, zákaznícke portály, služby dodávateľov, mobilné aplikácie, cloudové pracovné záťaže, analytické platformy a outsourcované rizikové mechanizmy.
Takmer vzniknutý incident robí problém ešte ťažšie ignorovateľným. Junior vývojár pracujúci pod tlakom sprístupnil staging API do internetu bez autentifikácie. Obsahovalo realistické pseudonymizované údaje zákazníkov. Red team ho našiel ako prvý, ale manažment položil zjavne správnu otázku: čo ďalšie je vonku?
V roku 2026 nie je riadenie bezpečnosti API iba kontrolným zoznamom pre vývojárov. CISO, manažéri súladu, interní audítori a riadiace orgány musia preukázať, že API sú známe, majú vlastníka, používajú autentifikáciu, sú monitorované, majú obmedzenú frekvenciu požiadaviek, sú testované, prešli posúdením rizík a sú zahrnuté do nahlasovania incidentov. Rovnaké dôkazy musia často spĺňať očakávania uistenia v auditoch zosúladených s ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 a COBIT.
Väčšina organizácií už vlastní technické nástroje: API brány, poskytovateľov identít, platformy SIEM, WAF, cloudové logy, service mesh, CI/CD pipeline a tiketovacie systémy. Často im však chýba kontrolný príbeh. Ktoré API sú v rozsahu? Kto schvaľuje nové API? Ktoré logy preukazujú zlyhania autentifikácie? Ktorý register ukazuje závislosti API od tretích strán? Prečo sa limity požiadaviek líšia pre zákaznícke, administrátorské a systém-systém API?
Prístup Clarysec spočíva v tom, že riadenie bezpečnosti API vníma ako systém dôkazov naprieč požiadavkami súladu, nie ako jednorazovú inžiniersku aktivitu. Ak API môže sprístupniť údaje, zmeniť obchodný proces, autentifikovať používateľa, spustiť platbu, volať dodávateľa alebo podporovať regulovanú službu, patrí do dôkazového modelu ISMS.
Prečo je riadenie API témou pre riadiaci orgán
NIS2 robí zo správy a riadenia kybernetickej bezpečnosti zodpovednosť riadiaceho orgánu. Článok 20 vyžaduje, aby riadiace orgány schvaľovali opatrenia riadenia kybernetických rizík, dohliadali na ich implementáciu a absolvovali odbornú prípravu, aby rozumeli kybernetickým rizikám a ich vplyvu na služby. Článok 21 vyžaduje primerané a proporcionálne technické, prevádzkové a organizačné opatrenia vrátane analýzy rizík, bezpečnostných politík, riešenia incidentov, kontinuity činností, bezpečnosti dodávateľského reťazca, bezpečného obstarávania a vývoja, riešenia zraniteľností, hodnotenia účinnosti, kybernetickej hygieny, kryptografie, riadenia prístupu, správy aktív a viacfaktorovej alebo priebežnej autentifikácie, kde je to vhodné.
Pre riadenie API to znamená, že verejné API, partnerské API, administrátorské API a interné mikroslužbové API môžu byť súčasťou poskytovania regulovaných služieb. NIS2 sa môže vzťahovať na poskytovateľov cloud computingu, poskytovateľov služieb dátových centier, siete na doručovanie obsahu, poskytovateľov dôveryhodných služieb, verejné elektronické komunikačné siete a služby a poskytovateľov riadených IKT služieb, ako sú MSP a MSSP, v závislosti od odvetvia, veľkosti, kritickosti a klasifikácie členským štátom.
DORA pridáva pohľad finančného sektora. Uplatňuje sa od 17. januára 2025 a zavádza jednotné požiadavky na riadenie rizík IKT, nahlasovanie incidentov súvisiacich s IKT, testovanie digitálnej prevádzkovej odolnosti, zdieľanie informácií a riadenie rizík IKT tretích strán. Článok 5 vyžaduje, aby riadiaci orgán definoval, schvaľoval a dohliadal na rámec riadenia rizík IKT a zostal zaň zodpovedný. Článok 8 vyžaduje identifikáciu, klasifikáciu a dokumentáciu obchodných funkcií podporovaných IKT, informačných aktív, aktív IKT, závislostí, procesov podporovaných tretími stranami, kritických aktív, inventárov a rizík legacy IKT.
Z pohľadu API nie je API na iniciovanie platby, API na skórovanie podvodov, API na onboarding zákazníkov alebo outsourcované KYC API iba koncový bod. Je to aktívum IKT a závislosť podporujúca obchodnú funkciu.
GDPR dopĺňa celý obraz. API, ktoré prenášajú identifikátory, údaje o účtoch, identifikátory zariadení, behaviorálnu telemetriu, biometrické zabezpečenie, údaje týkajúce sa zdravia alebo finančné profily, môžu spracúvať osobné údaje. Zásada zodpovednosti podľa GDPR vyžaduje, aby prevádzkovatelia vedeli preukázať súlad so zákonnosťou, obmedzením účelu, minimalizáciou údajov, obmedzením uchovávania, integritou a dôvernosťou. Článok 32 vyžaduje bezpečnosť spracúvania, zatiaľ čo články 33 a 34 závisia od spoľahlivých dôkazov pri porušení ochrany osobných údajov.
Riadiaci orgán nepotrebuje zachytené pakety, ale potrebuje istotu, že organizácia vie, ktoré API sú dôležité, aké údaje spracúvajú, od ktorých dodávateľov závisia, ako sa predchádza zneužitiu, ako sa detegujú incidenty a ako možno preukázať súlad.
Začnite inventárom API
Väčšina zlyhaní API sa začína zlyhaním inventarizácie. Zastaraný mobilný backend stále beží v produkcii. Dočasná partnerská integrácia sa stane trvalou. Cloudová funkcia sprístupní nový koncový bod. Interné API sa po zmene vyrovnávača záťaže stane dostupným z internetu. Nič z toho sa neobjaví v CMDB, a preto nič z toho nedostane preskúmanie autentifikácie, štandardy logovania, prahové hodnoty obmedzovania požiadaviek, posúdenie dodávateľa ani klasifikáciu uchovávania.
Prvá auditná otázka býva zvyčajne jednoduchá: „Môžem vidieť váš inventár API?“
Clarysec považuje inventár API za súčasť inventarizácie aktív ISMS. V Zenith Blueprint: 30-kroková cestovná mapa audítora Zenith Blueprint, vo fáze Controls in Action, krok 22, usmernenie ku kontrole ISO/IEC 27002:2022 5.9 vysvetľuje:
„Žiadna organizácia nemôže chrániť to, o čom nevie, že má. Kontrola 5.9 formalizuje túto základnú zásadu a vyžaduje zavedenie a udržiavanie aktuálneho inventára všetkých informácií a súvisiacich aktív relevantných pre ISMS.“
Rovnaký krok zahŕňa logické aktíva, ako sú „používateľské účty, poverenia, kľúče, softvérové licencie, API“, a aktíva súvisiace so službami, ako sú SaaS platformy a outsourcované úložiská. Zenith Blueprint nazýva inventár „centrálnym nervovým systémom vášho ISMS“, pretože ovplyvňuje zriaďovanie prístupu, šifrovanie, zálohovanie, logovanie, klasifikáciu a uchovávanie.
Podniková Politika správy aktív Politika správy aktív od Clarysec premieňa túto zásadu na požiadavku riadenia:
„Manažér IT aktív musí udržiavať komplexný a centralizovaný inventár aktív pokrývajúci všetky informačné aktíva používané organizáciou alebo pripojené k organizácii.“
Zo sekcie „Požiadavky na implementáciu politiky“, bod politiky 6.1.1.
Pre MSP Politika správy aktív – MSP Politika správy aktív – MSP od Clarysec výslovne zahŕňa digitálne aktíva relevantné pre API:
„Digitálne poverenia a služby: doménové mená, digitálne certifikáty, API kľúče, e-mailové účty, cloudové prihlasovacie údaje“
Zo sekcie „Rozsah“, bod politiky 2.2.4.
Na tejto formulácii záleží. V mnohých auditoch sa koncový bod API nachádza v bráne, token v trezore tajomstiev, certifikát v cloudovom účte a tok údajov v zázname ochrany súkromia. Obhájiteľný inventár API ich prepája.
| Pole inventára | Prečo na tom audítorom záleží | Príklad dôkazu |
|---|---|---|
| Názov API a koncový bod | Preukazuje, že API je známe a v rozsahu | Export katalógu API, zoznam trás brány, register služieb |
| Vlastník a obchodný proces | Prepája zodpovednosť za konanie s dopadom na činnosť organizácie | RACI, schválenie vlastníkom systému, mapa procesu |
| Klasifikácia údajov a stav osobných údajov | Podporuje GDPR a ošetrenie rizík podľa ISO 27001 | Inventár údajov, preverenie potreby DPIA, klasifikačný záznam |
| Metóda autentifikácie | Ukazuje návrh riadenia prístupu | Zoznam klientov OAuth, konfigurácia mTLS, politika tokenov |
| Limit požiadaviek a kontrola zneužitia | Ukazuje odolnosť voči zneužitiu API | Politika brány, pravidlo WAF, dôkaz z testovania |
| Požiadavky na logovanie | Podporuje detekciu, vyšetrovanie a oznamovanie | Dashboard SIEM, schéma logov, nastavenie uchovávania |
| Závislosť od tretej strany | Podporuje očakávania NIS2 a DORA k dodávateľskému reťazcu | Register dodávateľov, zmluvná doložka, SLA |
| Kritickosť a cieľ obnovy | Podporuje plánovanie kontinuity a odolnosti | BIA, záznam RTO/RPO, test odolnosti |
V Zenith Controls: sprievodca naprieč požiadavkami súladu Zenith Controls je kontrola ISO/IEC 27002:2022 5.9, Inventarizácia informácií a ďalších súvisiacich aktív, klasifikovaná ako preventívna kontrola podporujúca dôvernosť, integritu a dostupnosť. Jej koncept kybernetickej bezpečnosti je Identify, jej prevádzková schopnosť je správa aktív a jej bezpečnostné domény sú správa a riadenie, ekosystém a ochrana. To pomáha audítorom vnímať inventár API ako preventívnu kontrolu riadenia, nie ako administratívnu evidenciu.
Preukážte, že každá identita API je zámerná
Keď inventár existuje, ďalšia otázka je predvídateľná: kto alebo čo môže tieto API volať?
Moderné API autentifikujú ľudských používateľov, mobilné aplikácie, servisné účty, úlohy CI/CD, partnerské systémy, pracovné záťaže, boty, integrácie, dátové pipeline a platformy tretích strán. Slabé API kľúče, dlhodobo platné bearer tokeny, chýbajúce vzájomné TLS, nadmerne oprávnené rozsahy OAuth a pevne zakódované tajomstvá vytvárajú auditné vystavenie.
Zenith Blueprint, fáza Controls in Action, krok 19, sa venuje kontrole ISO/IEC 27002:2022 8.5, Bezpečná autentifikácia:
„Autentifikácia je prvá a najkritickejšia línia obrany medzi pôvodcom hrozby a vašimi systémami, údajmi a službami. Ak je autentifikácia slabá, všetko ostatné – šifrovanie, monitorovanie, segmentácia – možno obísť.“
Rovnaký krok zdôrazňuje autentifikáciu systém-systém. Kľúče, certifikáty a tokeny musia byť prísne chránené, poverenia nemajú byť vložené v kóde a na bezpečné uchovávanie a rotáciu sa majú používať nástroje na správu tajomstiev alebo trezory.
Podniková Politika požiadaviek na bezpečnosť aplikácií Politika požiadaviek na bezpečnosť aplikácií od Clarysec prenáša túto požiadavku priamo do riadenia API:
„Všetky aplikačné programové rozhrania (API), mikroslužby a externé integrácie musia byť zabezpečené prostredníctvom:“
Zo sekcie „Požiadavky na správu a riadenie“, bod politiky 5.3.
Následne špecifikuje:
„Uplatňovanie silnej autentifikácie, napríklad OAuth 2.0 a vzájomného TLS“
Zo sekcie „Požiadavky na správu a riadenie“, bod politiky 5.3.1.
Pre menšie organizácie poskytuje Politika požiadaviek na bezpečnosť aplikácií – MSP Politika požiadaviek na bezpečnosť aplikácií – MSP od Clarysec základnú úroveň:
„Kontroly autentifikácie: Aplikácie musia vynucovať silnú autentifikáciu vrátane minimálnej zložitosti hesla, zablokovania účtu po neúspešných pokusoch a časových limitov relácií.“
Zo sekcie „Požiadavky na implementáciu politiky“, bod politiky 6.1.1.2.
Pre API premeňte tieto požiadavky na balík dôkazov o autentifikácii:
- Inventár API filtrovaný podľa API dostupných z internetu, partnerských API, administrátorských API a interných API.
- Matica autentifikácie zobrazujúca OAuth 2.0, mTLS, podpísané požiadavky, autorizátory brány alebo identitu service mesh.
- Register klientov OAuth a rozsahov s vlastníkom, účelom, uplynutím platnosti, schválením a dátumom posledného preskúmania.
- Dôkazy o správe tajomstiev zobrazujúce uchovávanie, prístup, rotáciu a revokáciu.
- Revízia privilegovaného prístupu k API pre administrátorské koncové body a produkčné servisné účty.
- Logy zlyhanej autentifikácie a pravidlá upozorňovania.
- Výsledky testov pre chýbajúci token, expirovaný token, nesprávne publikum, nesprávny rozsah a scenáre opakovaného prehratia požiadavky.
V Zenith Controls je kontrola ISO/IEC 27002:2022 8.5, Bezpečná autentifikácia, mapovaná ako preventívna kontrola podporujúca dôvernosť, integritu a dostupnosť. Jej koncept kybernetickej bezpečnosti je Protect, jej prevádzková schopnosť je správa identít a prístupov a jej bezpečnostná doména je ochrana.
Článok 21 NIS2 to podporuje prostredníctvom riadenia prístupu, kryptografie a viacfaktorovej alebo priebežnej autentifikácie tam, kde je to vhodné. DORA očakáva, že finančné subjekty budú udržiavať kontroly chrániace autentickosť, integritu, dostupnosť a dôvernosť. Článok 32 GDPR mení slabú autentifikáciu API na otázku bezpečnosti spracúvania, najmä tam, kde sú vystavené osobné údaje.
Považujte obmedzovanie frekvencie požiadaviek za dôkaz odolnosti
Silná autentifikácia je nevyhnutná, ale nestačí. Autentifikovaný klient môže API stále zneužívať. Útočníci používajú API na credential stuffing, enumeráciu, scraping, token spraying, zahlcovanie resetov hesiel, zneužitie transakcií a odmietnutie služby.
Obmedzovanie frekvencie požiadaviek sa kedysi vnímalo ako výkonnostná funkcia. V roku 2026 je to dôkaz bezpečnosti, ochrany súkromia a odolnosti.
Politika požiadaviek na bezpečnosť aplikácií od Clarysec uvádza:
„Obmedzovanie rýchlosti požiadaviek a prevencia zneužitia“
Zo sekcie „Požiadavky na správu a riadenie“, bod politiky 5.3.2.
Zenith Blueprint, fáza Controls in Action, krok 20, ku kontrole ISO/IEC 27002:2022 8.26, Požiadavky na bezpečnosť aplikácií, vysvetľuje, že požiadavky na bezpečnosť aplikácií musia byť presné a vykonateľné. Kladie otázku, či má byť aplikácia odolná voči injekčným útokom, brute-force prihláseniam alebo pokusom o odmietnutie služby. Uvádza aj príklad špecifický pre API, že nové API má zahŕňať validáciu prístupového tokenu a sanitizáciu vstupov, a poznamenáva, že systémy vystavené verejnosti môžu vyžadovať prísnejšiu validáciu, behaviorálnu analytiku používateľov a obmedzovanie frekvencie požiadaviek.
Obhájiteľný záznam o obmedzovaní frekvencie požiadaviek má vysvetliť nielen to, že throttling existuje, ale aj prečo boli vybrané konkrétne prahové hodnoty, kto schválil výnimky a ako sa monitorujú upozornenia.
| Trieda API | Minimálne rozhodnutie riadenia | Uchovávaný dôkaz |
|---|---|---|
| Verejné neautentifikované API | Prísne obmedzenia podľa IP, zariadenia alebo relácie s detekciou botov a enumerácie | Politika brány, výsledky testov, pravidlo upozornenia |
| Zákaznícke autentifikované API | Kvóty na používateľa a nájomcu založené na bežnom používaní | Referenčná úroveň používania, schválenie prahovej hodnoty, monitorovací panel |
| Administrátorské API | Nízke prahové hodnoty s upozorňovaním na privilegovaný prístup a ošetrením výnimiek pre núdzový prístup | Politika privilegovaných API, upozornenie SIEM, revízia prístupových práv |
| Partnerské API | Zmluvná kvóta s mTLS alebo identitou klienta OAuth a eskalačným kontaktom | Zmluva s dodávateľom, kontrolný zoznam onboardingu, záznam kvóty |
| Interné servisné API | Identita služby s politikou mesh, circuit breaker a monitorovaním anomálií | Konfigurácia service mesh, architektonický diagram |
Pre NIS2 to podporuje bezpečný vývoj, hodnotenie účinnosti, kontinuitu činností a prevenciu incidentov. Pre DORA sa obmedzovanie frekvencie požiadaviek prepája s riadením rizík IKT, detekciou anomálií, testovaním odolnosti a kontinuitou kritických alebo dôležitých funkcií. Pre GDPR podporuje minimalizáciu údajov a ochranu pred nadmerným alebo nezákonným prístupom, najmä keď by scraping API mohol vystaviť osobné údaje.
Urobte z logovania dôkazovú vrstvu
Keď dôjde k incidentu API, prvá skutočná otázka neznie „Máte SIEM?“. Znie: „Viete zrekonštruovať, čo sa stalo?“
Logy API majú zachytávať zlyhania autentifikácie, zamietnutia autorizácie, claims tokenov, identitu klienta, zdroj, koncový bod, metódu, výsledok požiadavky, administratívne zmeny, vysoko rizikový prístup k údajom, udalosti obmedzenia frekvencie požiadaviek, abnormálny objem, zmeny konfigurácie a bezpečnostne relevantné chyby. Zároveň sa musia vyhnúť logovaniu tajomstiev, bearer tokenov alebo nepotrebných osobných údajov.
Zenith Blueprint, fáza Controls in Action, krok 19, ku kontrole ISO/IEC 27002:2022 8.15, Logovanie, uvádza:
„Logovanie je životnou miazgou každého bezpečného IT prostredia. Bez neho zostávajú incidenty neviditeľné, zodpovednosť za konanie sa vytráca a príčinné súvislosti miznú.“
Vysvetľuje tiež, že logovanie je o sledovateľnosti a že užitočné logy musia byť bezpečne uchovávané, monitorované, preskúmavané a chránené proti manipulácii.
Politika požiadaviek na bezpečnosť aplikácií – MSP od Clarysec vyžaduje:
„Auditné logovanie: Aplikácie musia logovať autentifikačné udalosti (prihlásenia, odhlásenia a neúspešné pokusy), prístup k údajom a administratívne zmeny.“
Zo sekcie „Požiadavky na implementáciu politiky“, bod politiky 6.1.1.7.
Politika logovania a monitorovania – MSP Politika logovania a monitorovania – MSP od Clarysec ustanovuje kategóriu riadenia logovania:
„Požadované typy logov“
Zo sekcie „Požiadavky na správu a riadenie“, bod politiky 5.4.
Pre API prevádzkované v cloude podniková Politika používania cloudových služieb Politika používania cloudových služieb od Clarysec posilňuje túto požiadavku:
„Logy musia zachytávať:“
Zo sekcie „Požiadavky na implementáciu politiky“, bod politiky 6.5.2.
V Zenith Controls je kontrola ISO/IEC 27002:2022 8.15, Logovanie, mapovaná ako detekčná kontrola podporujúca dôvernosť, integritu a dostupnosť. Jej koncept kybernetickej bezpečnosti je Detect, jej prevádzková schopnosť je riadenie udalostí informačnej bezpečnosti a jej bezpečnostné domény sú ochrana a obrana. Vďaka tomu je logovanie mostom medzi politikou a dôkazom.
Článok 23 NIS2 vyžaduje fázované nahlasovanie významných incidentov: včasné varovanie do 24 hodín od zistenia, oznámenie incidentu do 72 hodín, priebežné správy na vyžiadanie a záverečnú správu do jedného mesiaca po oznámení. Pre poskytovateľov dôveryhodných služieb dotknutých poskytovaním dôveryhodných služieb sa vyžaduje oznámenie do 24 hodín od zistenia.
Články 17 až 19 DORA vyžadujú riadenie incidentov súvisiacich s IKT s indikátormi včasného varovania, klasifikáciou závažnosti a kritickosti, eskaláciou, logovaním, následnou analýzou koreňovej príčiny a nahlasovaním závažných incidentov súvisiacich s IKT prostredníctvom úvodných, priebežných a záverečných správ. Posúdenie porušenia ochrany údajov podľa GDPR takisto závisí od logov, aby bolo možné určiť, či došlo k prístupu k osobným údajom, ktoré osoby boli dotknuté a či vznikajú oznamovacie povinnosti.
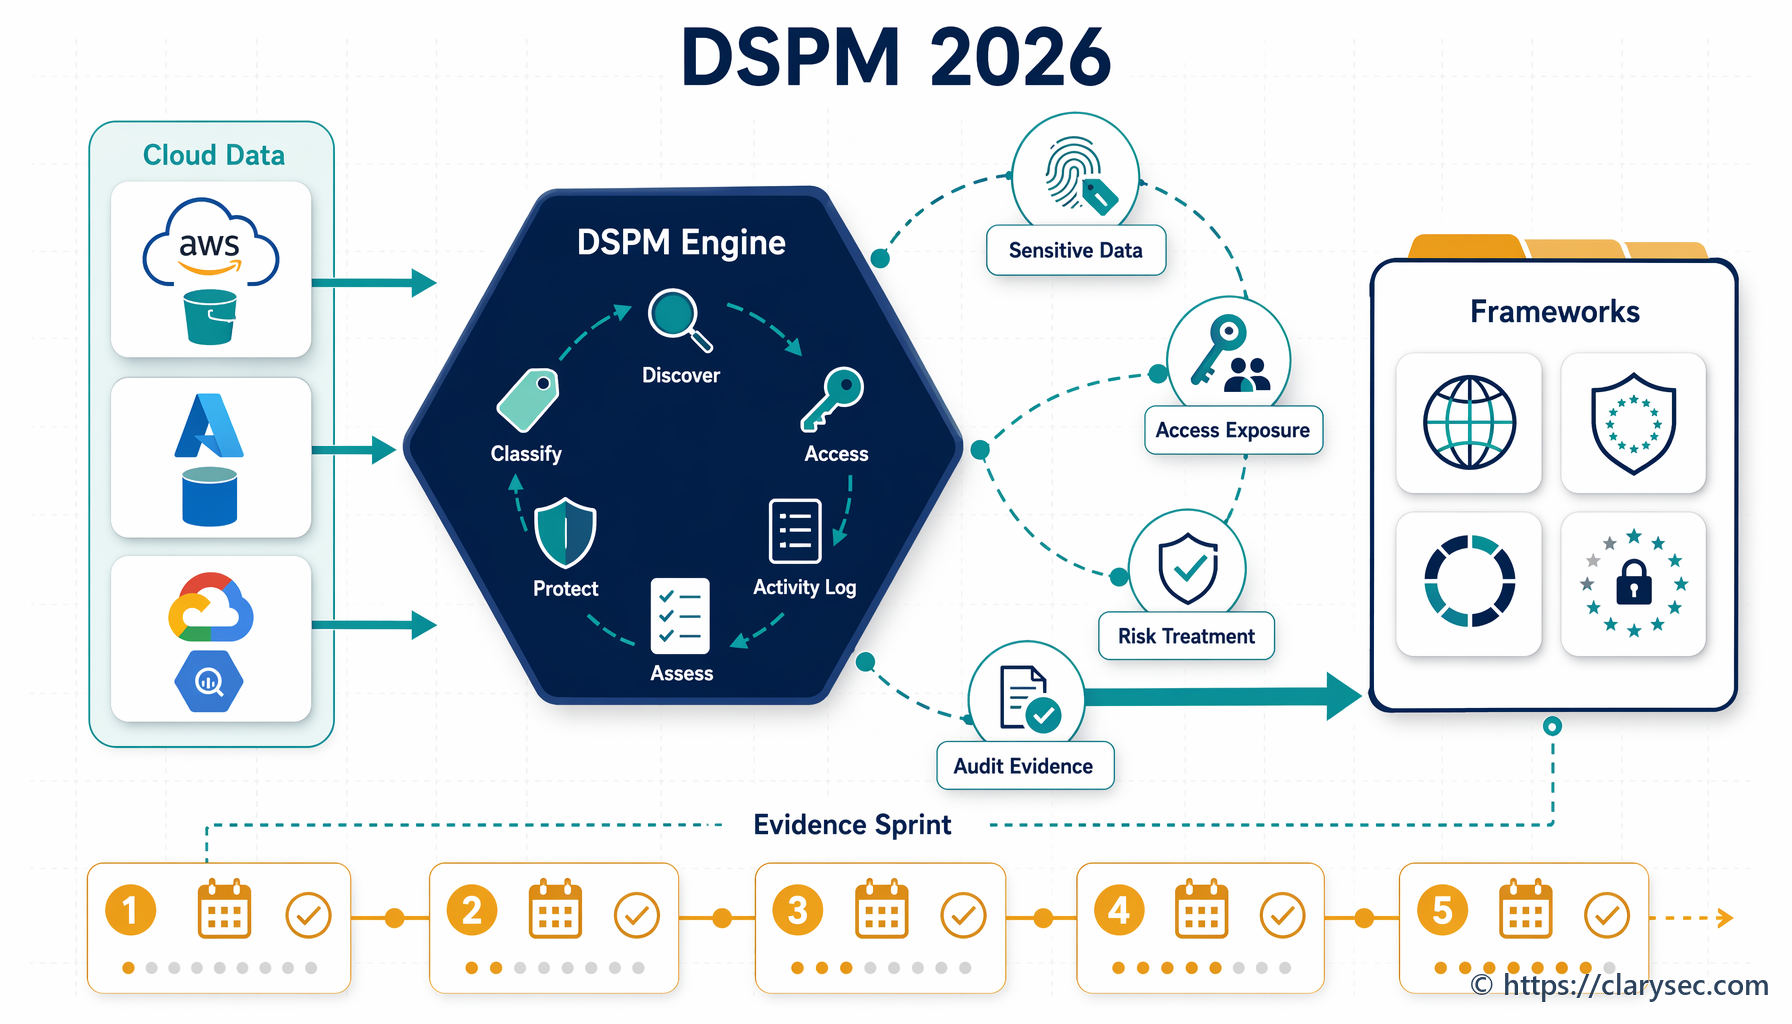
Vybudujte balík dôkazov k API za päť pracovných dní
Cieľom rýchleho sprintu nie je opraviť celú bezpečnosť API za jeden týždeň. Cieľom je vytvoriť obhájiteľnú referenčnú úroveň, identifikovať medzery a začať ošetrenie rizík.
Deň 1: zaveďte register API
Exportujte trasy z API brán, service mesh, cloudových vyrovnávačov záťaže, bezserverových funkcií, repozitárov OpenAPI a CI/CD manifestov nasadenia. Normalizujte ich do jedného registra API s koncovým bodom, prostredím, vlastníkom, obchodným procesom, klasifikáciou údajov, indikátorom osobných údajov, metódou autentifikácie, limitom požiadaviek, stavom logovania, závislosťou od dodávateľa, kritickosťou a dátumom posledného preskúmania.
Ako kotvu riadenia použite bod 6.1.1 Politiky správy aktív a krok 22 Zenith Blueprint.
Deň 2: klasifikujte medzery v autentifikácii
Vytvorte maticu autentifikácie. Označte API používajúce statické API kľúče, dlhodobo platné tokeny, chýbajúcu validáciu publika, chýbajúcu validáciu rozsahov, chýbajúce mTLS pre partnerské integrácie, zdieľané servisné účty alebo chýbajúci dôkaz o rotácii.
Mapujte zistenia na bod 5.3.1 Politiky požiadaviek na bezpečnosť aplikácií a krok 19 Zenith Blueprint. Každú medzeru zaznamenajte ako riziko s vlastníkom, spôsobom ošetrenia a cieľovým dátumom.
Deň 3: preukážte obmedzovanie frekvencie požiadaviek a kontroly zneužitia
Pre verejné, partnerské a administrátorské API zachyťte politiky brán, pravidlá WAF, ochranu pred botmi, nastavenia kvót a prahové hodnoty upozornení. Ak kontroly chýbajú, zaznamenajte kompenzačné kontroly alebo otvorené ošetrenie rizika.
Ako autoritatívny zdroj politiky použite bod 5.3.2 Politiky požiadaviek na bezpečnosť aplikácií. Pri kritických API prepojte prahové hodnoty s dopadom na službu, ujmou zákazníka a očakávaniami odolnosti podľa DORA alebo NIS2.
Deň 4: overte pokrytie logovaním
Odoberte vzorku logov pre vysoko rizikové API. Potvrďte, že logy zachytávajú úspešnú autentifikáciu, zlyhanú autentifikáciu, zamietnutie autorizácie, prístup k údajom, administrátorskú zmenu, udalosť obmedzenia frekvencie požiadaviek, zdrojovú identitu a korelačný identifikátor. Overte synchronizáciu času, uchovávanie, riadenie prístupu a ochranu proti manipulácii.
Ak logy obsahujú tokeny, tajomstvá alebo nadmerné osobné údaje, založte položky nápravy v oblasti ochrany súkromia a bezpečnosti.
Deň 5: odovzdajte balík odpovede pre audit
Odovzdajte stručný súbor dôkazov:
- Export inventára API a súhrn vlastníctva.
- Register rizík API s plánom ošetrenia rizík.
- Matica autentifikácie a dôkazy o preskúmaní tokenov.
- Dôkazy o obmedzovaní frekvencie požiadaviek a schválené výnimky.
- Správa o pokrytí logovaním a snímky dashboardov SIEM.
- Playbook klasifikácie incidentov pre zneužitie API.
- Mapovanie naprieč požiadavkami súladu na auditné pohľady zosúladené s ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 a COBIT.
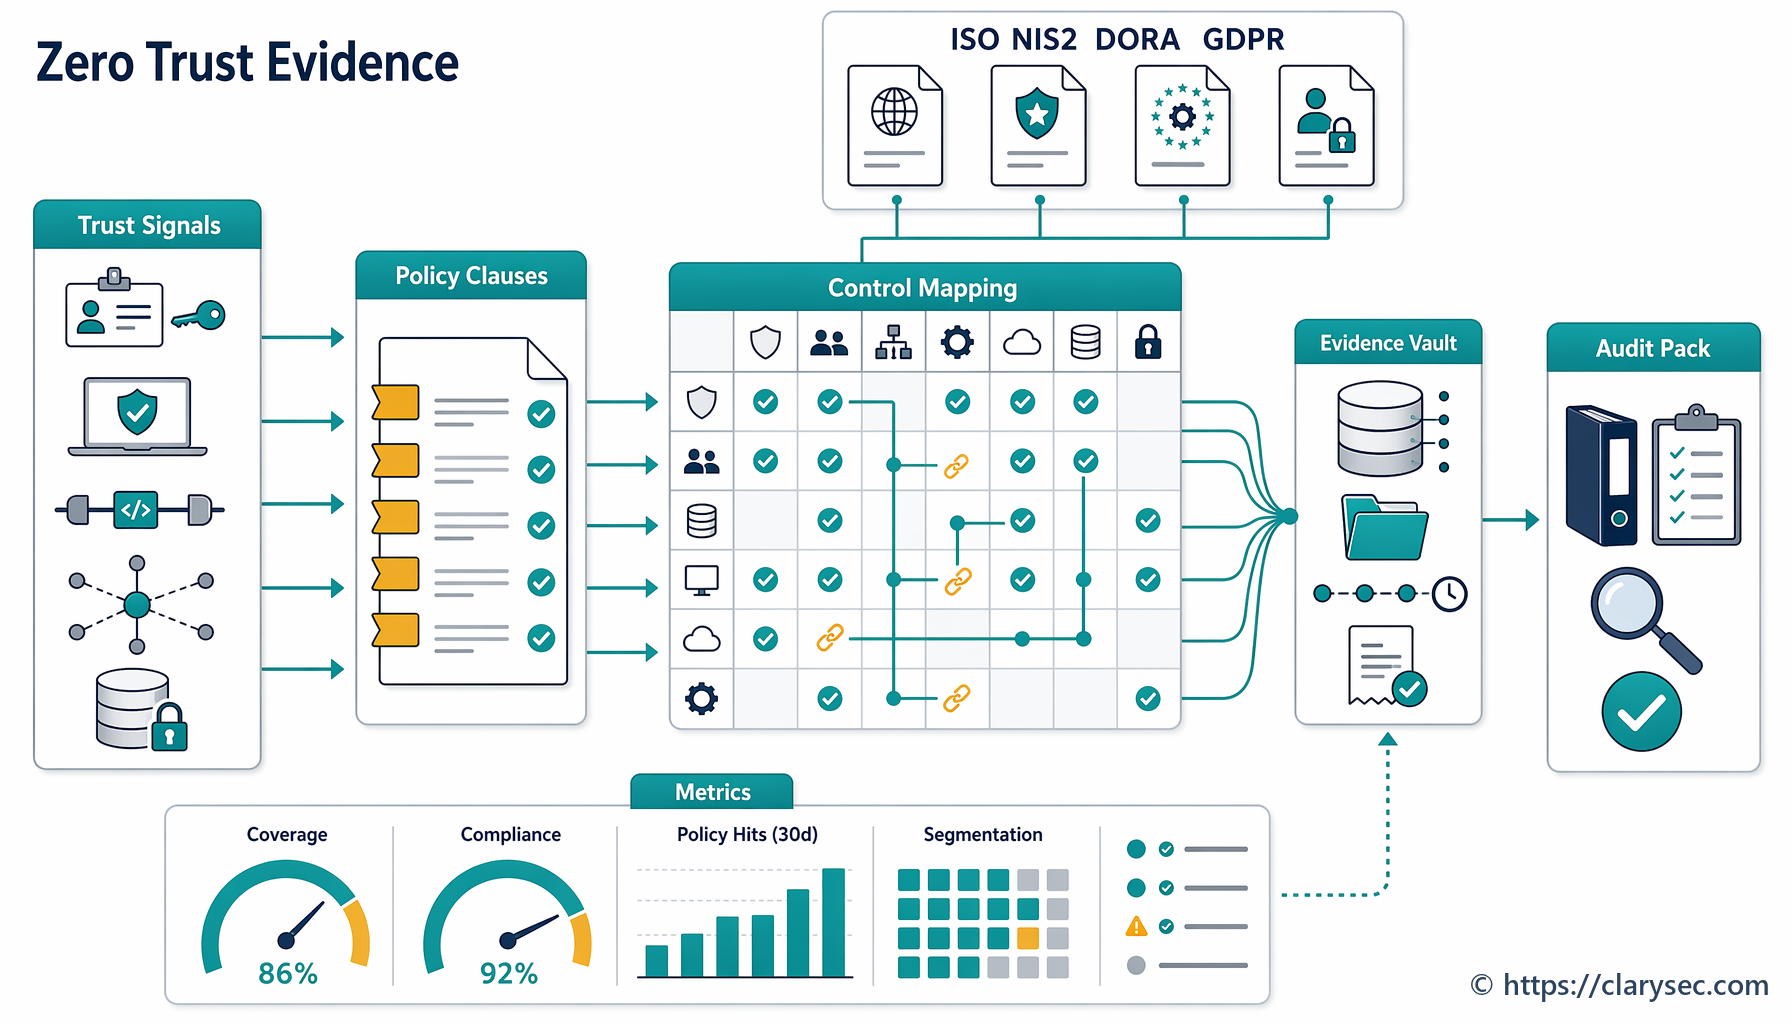
Dôležitý posun spočíva v tom, že každý artefakt má kontrolný príbeh. Register API podporuje správu aktív. Autentifikácia podporuje riadenie prístupu. Limity požiadaviek podporujú bezpečnosť aplikácií a odolnosť. Logy podporujú detekciu, reakciu na incidenty a zodpovednosť za konanie.
Mapovanie riadenia API naprieč požiadavkami súladu
Najväčšou chybou je budovanie samostatných súborov dôkazov pre každý rámec. Riadenie API funguje lepšie ako jeden kontrolný model s viacerými regulačnými pohľadmi.
| Oblasť riadenia API | Dôkazový pohľad ISO/IEC 27001:2022 | Pohľad NIS2 | Pohľad DORA | Pohľad GDPR | Pohľad NIST CSF 2.0 |
|---|---|---|---|---|---|
| Inventár API | Rozsah ISMS, inventarizácia aktív, posúdenie rizík a vyhlásenie o aplikovateľnosti | Správa aktív a analýza rizík podľa článku 21 | Identifikácia aktív IKT, závislostí a kritických funkcií podľa článku 8 | Zodpovednosť za konanie, záznamy o spracúvaní a podpora ochrany údajov už od návrhu | Výstupy GOVERN a IDENTIFY |
| Autentifikácia | Bezpečná autentifikácia podľa prílohy A, riadenie prístupu a nakladanie s tajomstvami | Riadenie prístupu, kryptografia a MFA alebo priebežná autentifikácia tam, kde je to vhodné | Opatrenia ochrany a prevencie pre systémy IKT a údaje | Integrita a dôvernosť, bezpečnosť spracúvania podľa článku 32 | Výstupy PROTECT pre identitu a bezpečný prístup |
| Obmedzovanie frekvencie požiadaviek | Požiadavky na bezpečnosť aplikácií, bezpečný vývoj a prevádzkové riadenie | Bezpečný vývoj, hodnotenie účinnosti, kontinuita a prevencia incidentov | Detekcia anomálií, testovanie odolnosti a kontinuita kritických funkcií | Minimalizácia údajov a prevencia nadmerného alebo nezákonného prístupu | Výstupy PROTECT a DETECT |
| Logovanie | Logovanie, monitorovanie, incidentné dôkazy a auditovateľnosť | Podpora riešenia incidentov a nahlasovania významných incidentov podľa článku 23 | Riadenie incidentov IKT, klasifikácia, nahlasovanie a získané poznatky podľa článkov 17 až 19 | Posúdenie porušenia ochrany údajov, zodpovednosť za konanie a dôkazy pre oznamovanie | Výstupy DETECT, RESPOND a RECOVER |
| Závislosť API od tretej strany | Vzťahy s dodávateľmi, externe poskytované procesy a ošetrenie rizík | Bezpečnosť dodávateľského reťazca podľa článku 21 | Riadenie rizík IKT tretích strán a dohľad nad kritickými závislosťami | Zodpovednosť sprostredkovateľa a zmluvné ochranné opatrenia | Výstupy GOVERN pre riadenie rizík dodávateľského reťazca |
ISO/IEC 27001:2022 poskytuje systém manažérstva, ktorý drží dôkazy pohromade. Kapitoly 4.1 až 4.4 vyžadujú, aby organizácia definovala kontext a rozsah ISMS vrátane zainteresovaných strán, zákonných, regulačných a zmluvných povinností a rozhraní alebo závislostí s inými organizáciami. Kapitoly 5.1 až 5.3 ukladajú zodpovednosť vrcholovému manažmentu. Kapitoly 6.1.1 až 6.1.3 vytvárajú proces posúdenia rizík, ošetrenia rizík a vyhlásenia o aplikovateľnosti. Kapitola 8.1 vyžaduje prevádzkové plánovanie a riadenie vrátane kontroly externe poskytovaných procesov, produktov alebo služieb relevantných pre ISMS.
Pre riadenie API to znamená, že API tretej strany pre platby, cloudové API identity alebo outsourcované API detekcie podvodov nie je mimo súladu len preto, že je externé. Je to rozhranie a závislosť, ktoré musia byť zahrnuté do rozsahu, posúdené z hľadiska rizík a riadené.
NIST CSF 2.0 pridáva užitočný manažérsky pohľad. Jeho funkcia GOVERN pomáha organizáciám definovať očakávania zainteresovaných strán, zákonné povinnosti, apetít na riziko a riziká dodávateľského reťazca. Prístup Profiles podporuje Current Profile, Target Profile, prioritizovaný plán medzier a cyklus neustáleho zlepšovania. Presne tak má fungovať sprint riadenia API.
COBIT 2019 môže podporiť manažérsky pohľad tým, že prepája kontroly API s cieľmi správy a riadenia, vlastníctvom kontrol, kontinuitou služieb, bezpečnostným monitorovaním, vykazovaním rizík a evidenciou problémov. Kľúčom nie je vtesnať API do jedného rámca, ale ukázať, že jeden dôkazový model odpovedá na viacero otázok uistenia.
Ako audítori testujú riadenie API
Silný program predvída pohľad audítora. Rovnaké dôkazy sa budú testovať odlišne v závislosti od rámca.
| Pohľad audítora | Typická auditná otázka | Dôkaz, ktorý dobre odpovedá |
|---|---|---|
| Audítor ISO/IEC 27001:2022 | Sú API zahrnuté v rozsahu ISMS, posúdení rizík, inventarizácii aktív a vyhlásení o aplikovateľnosti? | Register API, vyhlásenie o rozsahu, posúdenie rizík, mapovanie SoA, body politiky, záznam z interného auditu |
| Posudzovateľ orientovaný na NIST | Existuje aktuálny a cieľový profil bezpečnosti API s prioritizovanými medzerami? | Current Profile, Target Profile, POA&M, register rizík, rozhodnutia riadenia |
| Audítor COBIT alebo ISACA | Sú kontroly API riadené, monitorované a merané ako súčasť podnikových cieľov IT? | Vlastníctvo kontrol, metriky, dôkazy o kontrole logov, manažérske reportovanie, evidencia problémov |
| Posudzovateľ NIS2 | Vie manažment preukázať schválenie, dohľad a primerané opatrenia pre API s dopadom na služby? | Reportovanie riadiacemu orgánu, schválenie politiky, mapovanie článku 21, playbook nahlasovania incidentov |
| Posudzovateľ DORA | Sú API podporujúce kritické alebo dôležité funkcie inventarizované, testované, monitorované a pokryté riadením rizík IKT tretích strán? | Register kritickosti, testy odolnosti, register tretích strán, klasifikácia incidentov, dôkazy kontinuity |
| Posudzovateľ ochrany súkromia podľa GDPR | Vie organizácia preukázať zákonné, obmedzené a bezpečné spracúvanie prostredníctvom API? | Záznamy tokov údajov, preverenie DPIA, prístupové logy, kontroly minimalizácie, postup posúdenia porušenia ochrany údajov |
Clarysec odporúča trianguláciu dôkazov. Neukazujte iba politiku. Ukážte politiku, dôkaz o implementácii a dôkaz o prevádzke.
Napríklad:
- Politika: API musia používať OAuth 2.0 alebo mTLS tam, kde je to vhodné.
- Konfigurácia: trasa API brány ukazuje validáciu JWT a povolené publikum.
- Prevádzkový dôkaz: neúspešné pokusy s tokenom sa logujú a upozorňovanie je aktívne.
- Dôkaz o preskúmaní: preskúmanie klienta OAuth bolo dokončené so schválením vlastníkom.
- Dôkaz o riziku: výnimka legacy API má kompenzačné kontroly a termín ošetrenia.
To je výrazne silnejšie než odpoveď založená iba na snímkach obrazovky.
Bežné úskalia riadenia API
Najčastejší problém nie je, že API sú úplne nezabezpečené. Problém je, že bezpečnosť je nekonzistentná.
Jeden tím používa rozsahy OAuth správne, iný používa zdieľaný API kľúč. Jedna služba loguje prístup k údajom, iná loguje iba serverové chyby. Jedna partnerská integrácia má mTLS, iná sa spolieha na dlhodobo platný bearer token. Limity požiadaviek existujú pre verejné koncové body, ale nie pre autentifikované zákaznícke API, kde môže dochádzať k scrapingu. CMDB uvádza aplikáciu, ale nie jej API, tokeny, certifikáty, kategórie údajov ani dodávateľov.
Opakujúce sa úskalia zahŕňajú:
- Tieňové API nasadené cez bezserverové funkcie alebo dočasné testovacie trasy.
- API kľúče uložené v premenných CI/CD bez zdokumentovanej rotácie.
- Logovanie, ktoré zachytáva tokeny, tajomstvá alebo nepotrebné osobné údaje.
- Chýbajúci korelačný identifikátor naprieč logmi brány, aplikácie a databázy.
- Neformálne udeľované výnimky z limitov požiadaviek pre veľkých zákazníkov.
- Partnerské API bez zmluvného oznámenia incidentov alebo práv na audit.
- Chýbajúca špecifická klasifikácia incidentov API pre enumeráciu, scraping alebo zneužitie tokenov.
- Chýbajúce mapovanie medzi tokmi údajov API a záznamami spracúvania podľa GDPR.
- Bezpečnostné testovanie zamerané na webové UI, zatiaľ čo API zostávajú netestované.
- Reporty pre riadiaci orgán uvádzajúce „bezpečnosť aplikácií“ bez metrík rizika špecifických pre API.
Tieto problémy sú riešiteľné, ale iba vtedy, ak organizácia považuje riadenie API za riadenú kontrolnú doménu.
Premeňte bezpečnosť API na riadenie pripravené na audit
Ak si váš najbližší audit vyžiada dôkazy o bezpečnosti API, nezačínajte zbieraním náhodných snímok obrazovky. Začnite kontrolným príbehom.
Clarysec vám ho pomôže vybudovať prostredníctvom:
- Zenith Blueprint Zenith Blueprint na štruktúrovanie implementácie naprieč inventarizáciou aktív, bezpečnou autentifikáciou, požiadavkami na bezpečnosť aplikácií a logovaním.
- Zenith Controls Zenith Controls na mapovanie kontrol ISO/IEC 27002:2022, ako sú 5.9, 8.5, 8.15 a 8.26, na očakávania naprieč požiadavkami súladu a auditné perspektívy.
- Politík Clarysec vrátane Politiky správy aktív Politika správy aktív, Politiky požiadaviek na bezpečnosť aplikácií Politika požiadaviek na bezpečnosť aplikácií, Politiky používania cloudových služieb Politika používania cloudových služieb, Politiky správy aktív – MSP Politika správy aktív – MSP, Politiky požiadaviek na bezpečnosť aplikácií – MSP Politika požiadaviek na bezpečnosť aplikácií – MSP a Politiky logovania a monitorovania – MSP Politika logovania a monitorovania – MSP.
Praktickým ďalším krokom je spustiť Clarysec API Governance Evidence Sprint: inventarizovať vaše API, klasifikovať autentifikáciu, overiť obmedzovanie frekvencie požiadaviek, validovať logovanie, mapovať závislosti od tretích strán a vytvoriť balík dôkazov pripravený pre ISO 27001 s auditnými pohľadmi zosúladenými s NIS2, DORA, GDPR, NIST CSF 2.0 a COBIT.
API sú miestom, kde sa stretáva obchodná logika, údaje zákazníkov a závislosti od tretích strán. V roku 2026 si zaslúžia viac než technickú ochranu. Potrebujú riadenie, ktoré obstojí v audite, podporí odpoveď regulátorovi a pomôže vašim tímom odhaliť zneužitie skôr než zákazníci.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council