Budovanie odolného a auditne obhájiteľného programu riadenia rizík dodávateľov: ISO/IEC 27001:2022 a plán krížového súladu

Začína sa to krízou: deň, keď sa riziko dodávateľov stane naliehavou témou predstavenstva
Maria, CISO rýchlo rastúcej fintechovej spoločnosti, sleduje urgentné oznámenie od svojho poskytovateľa cloudovej analytiky, spoločnosti DataLeap. Bol zistený neoprávnený prístup k metadátam zákazníkov. Na druhej obrazovke jej bliká pozvánka v kalendári: audit pripravenosti na DORA je už o niekoľko dní.
Začína konať pod tlakom: Je zmluva s DataLeap dostatočne odolná a vynútiteľná? Pokrývalo posledné bezpečnostné posúdenie lehoty na oznamovanie porušenia ochrany údajov? Odpovede sú ukryté v neaktuálnych tabuľkách a roztrúsených e-mailových schránkach. V priebehu niekoľkých minút predstavenstvo požaduje konkrétne uistenia:
Ktoré údaje boli sprístupnené?
Splnila DataLeap bezpečnostné povinnosti?
Dokáže náš tím preukázať súlad hneď teraz regulátorovi, audítorom a klientom?
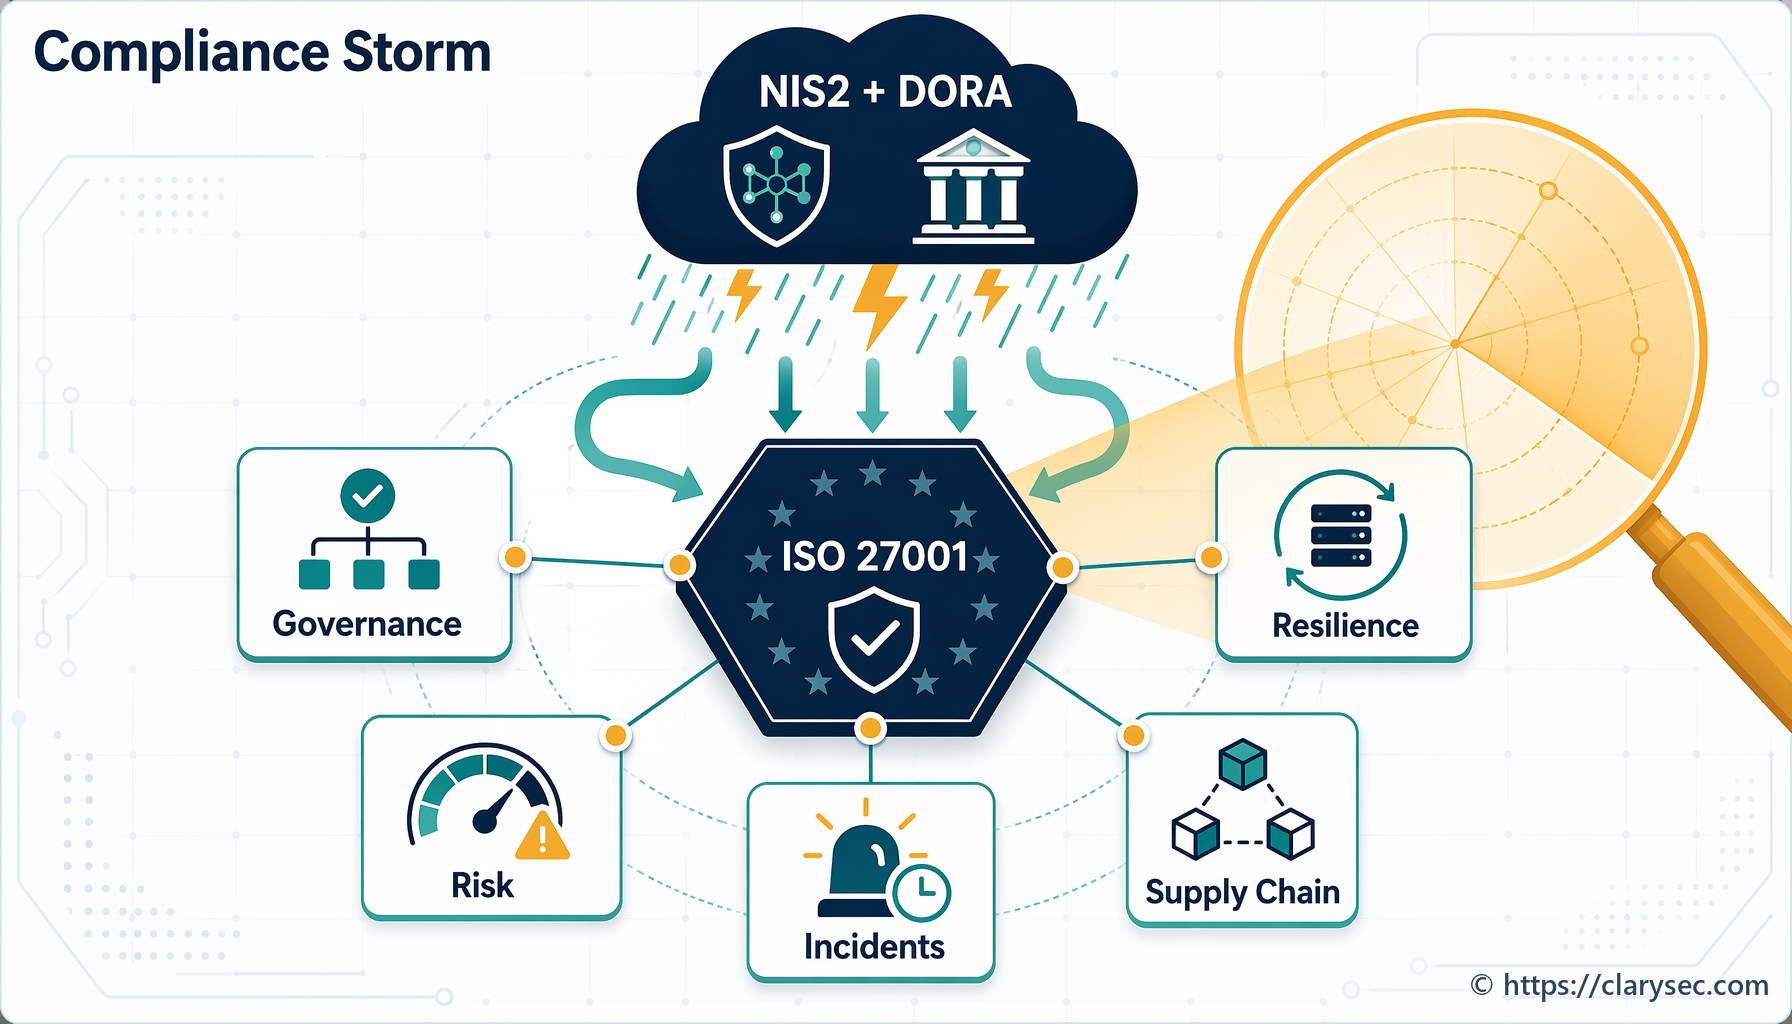
Mariina dilema je dnes bežnou realitou. Riziko dodávateľov, kedysi iba položka v kontrolnom zozname obstarávania, dnes predstavuje kľúčové organizačné, regulačné a prevádzkové riziko. Keďže ISO/IEC 27001:2022, DORA, NIS2, GDPR, NIST a COBIT sa čoraz viac zbiehajú v oblasti riadenia tretích strán, od programov riadenia rizík dodávateľov sa vyžaduje, aby boli proaktívne, obhájiteľné a pripravené na audit naprieč všetkými rámcami.
Aj keď je miera zlyhaní pri auditoch stále vysoká, cesta k odolnosti je dobre známa: začína sa premenou chaosu na prevádzku riadenú dôkazmi. Tento sprievodca predstavuje overený prístup založený na životnom cykle, priamo mapovaný na Clarysec Zenith Controls a súpravy nástrojov pre krížový súlad, aby vaša organizácia dokázala prevádzkovo zaviesť riadenie rizík dodávateľov, úspešne zvládnuť každý audit a budovať dlhodobú dôveru.
Prečo programy riadenia rizík dodávateľov zlyhávajú pri auditoch – a ako ich nastaviť správne
Mnohé organizácie si stále myslia, že riadenie rizík dodávateľov znamená udržiavať zoznam dodávateľov a podpísané NDA. Moderné bezpečnostné normy vyžadujú podstatne viac:
- identifikáciu, klasifikáciu a riadenie vzťahov s dodávateľmi založené na riziku,
- jasne definované zmluvné požiadavky sledované z hľadiska priebežného súladu,
- zapojenie dodávateľov do reakcie na incidenty, kontinuity činností a monitorovania,
- dôkazy, nielen dokumenty, ku každej kontrole naprieč viacerými normami.
Pre Mariu a mnohých CISO nie je skutočným zlyhaním samotná politika, ale absencia priebežného riadenia počas celého životného cyklu. Každé vynechané bezpečnostné posúdenie, neaktuálna zmluvná doložka alebo slepé miesto v monitorovaní dodávateľov predstavuje potenciálnu medzeru pri audite a riziko zodpovednosti pre organizáciu.
Najprv základ: vytvorenie životného cyklu riadenia rizík dodávateľov
Najodolnejšie programy riadenia rizík dodávateľov sa neopierajú o statické kontrolné zoznamy; fungujú ako živé procesy:
- Definované riadenie a vlastníctvo: Interný vlastník rizík dodávateľov (často v rámci bezpečnosti alebo obstarávania) zodpovedá za životný cyklus od zaradenia dodávateľa až po ukončenie spolupráce.
- Jasná opora v politike: Politiky, ako napríklad Clarysec Politika bezpečnosti tretích strán a dodávateľov, nie sú iba regulačným krytím; dávajú vlastníkom programu právomoc konať, určujú ciele a zavádzajú riadenie dodávateľov založené na riziku.
Organizácia musí pred začatím spolupráce a následne v pravidelných intervaloch identifikovať, zdokumentovať a posúdiť riziká spojené s každým dodávateľským vzťahom.
– Politika bezpečnosti tretích strán a dodávateľov, kapitola 3.1, posúdenie rizík
Skôr než začnete riešiť kontroly, zmluvy alebo posúdenia, váš prístup musí byť ukotvený v politike a jasne pridelenej zodpovednosti.
Rozklad kontrol ISO/IEC 27001:2022 – systém bezpečnosti dodávateľov
Bezpečnosť dodávateľov nie je jednorazový krok. Podľa ISO/IEC 27001:2022 a v členení podľa Clarysec Zenith Controls fungujú kontroly zamerané na dodávateľov spoločne ako prepojený systém:
Kontrola 5.19: informačná bezpečnosť vo vzťahoch s dodávateľmi
- Stanovte požiadavky vopred podľa citlivosti a kritickosti dodávaných údajov alebo systémov.
- Formalizujte posúdenia rizík pri zaradení dodávateľa a následne ich prehodnocujte pri incidentoch alebo významných zmenách.
Kontrola 5.20: bezpečnostné doložky v dodávateľských zmluvách
- Zakotvite do zmlúv vynútiteľné bezpečnostné podmienky: lehoty na oznámenie porušenia ochrany údajov, práva na audit, povinnosti zosúladenia s regulačnými požiadavkami a postupy ukončenia spolupráce.
- Príklad požiadavky z politiky:
Dodávateľské zmluvy musia špecifikovať bezpečnostné požiadavky, riadenie prístupu, povinnosti monitorovania a dôsledky nesúladu.
– Politika bezpečnosti tretích strán a dodávateľov, kapitola 4.2, zmluvné kontroly
Kontrola 5.21: riadenie informačnej bezpečnosti v dodávateľskom reťazci IKT
- Pozerajte sa ďalej než len na priamych dodávateľov: zohľadnite ich kritické závislosti (štvrté strany).
- Auditujte aj vlastný dodávateľský reťazec vášho dodávateľa, najmä tam, kde to vyžadujú DORA a NIS2.
Kontrola 5.22: priebežné monitorovanie, preskúmanie a riadenie zmien
- Pravidelné kontrolné stretnutia, nástroje priebežného monitorovania, analýza správ z auditov dodávateľov.
- Formálne sledovanie incidentov, dodržiavania SLA a oznámení o zmenách.
Kontrola 5.23: bezpečnosť cloudových služieb
- Jasné vymedzenie zdieľaných rolí a zodpovedností pre všetky cloudové služby.
- Zabezpečte, aby váš tím, dodávateľ (napríklad DataLeap) a poskytovatelia IaaS boli zosúladení v oblasti fyzickej bezpečnosti, šifrovania údajov, riadenia prístupu a riadenia incidentov.
Mapovanie krížového súladu – ako jednotlivé kontroly súvisia s DORA, NIS2, GDPR, NIST a COBIT 2019
Mapovanie na úrovni kapitol a očakávania auditu nájdete v tabuľkách v ďalších častiach.
Od politiky k dôkazom pripraveným na audit – čo v skutočnosti obstojí pri kontrole
Podľa skúseností Clarysec z auditov naprieč rámcami organizácie zlyhávajú pri auditoch dodávateľov z jedného hlavného dôvodu: nedokážu predložiť použiteľné dôkazy. Audítori nežiadajú iba politiky, ale prevádzkové dôkazy:
- Kde sú zaznamenané a preskúmavané hodnotenia rizika dodávateľov?
- Ako sa monitoruje priebežná výkonnosť dodávateľov a ako sa riadia výnimky?
- Aké údaje podporujú zmluvný súlad a oznámenie porušenia ochrany údajov?
- Ako ukončenie spolupráce s dodávateľom chráni aktíva a informácie organizácie?
Sprievodca Clarysec Zenith Controls to zohľadňuje tým, že pre každú fázu a normu podrobne opisuje povinné dôkazové línie, dokumenty a logy.
Program riadenia rizík dodávateľov musí v každej fáze vytvárať overiteľné záznamy: posúdenie rizík, due diligence, začlenenie zmluvných doložiek, monitorovanie a preskúmanie. Medzifunkčné logy, incidenty zahŕňajúce dodávateľov a dokonca aj postupy ukončenia spolupráce s dodávateľmi predstavujú nevyhnutné dôkazové línie.
– Zenith Controls: metodika auditu
Krok za krokom: plán na vybudovanie auditne obhájiteľného programu
30-kroková sekvencia Clarysec Zenith Blueprint
Nižšie uvedený praktický plán životného cyklu, prispôsobený reálnej prevádzkovej účinnosti, slúži na zvládnutie riadenia rizík dodávateľov:
Fáza 1: založenie programu a opora v politike
- Riadenie: Určte vlastníka rizík dodávateľov so zdokumentovanými rolami a zodpovednosťami za vykonávanie činností.
- Politika: Zaveďte Politiku bezpečnosti tretích strán a dodávateľov ako základný rámec. Aktualizujte politiky o usmernenia pre zaradenie dodávateľov, posúdenia rizík, monitorovanie a ukončenie spolupráce.
Fáza 2: posúdenie rizík a kategorizácia dodávateľov
- Inventarizácia aktív: Uveďte dodávateľov, ktorí majú prístup ku kritickým aktívam, finančným údajom a osobným údajom. Zmapujte dátové toky a oprávnenia podľa požiadaviek GDPR a ISO.
- Určovanie úrovní rizika: Použite matice úrovní Clarysec na klasifikáciu dodávateľov (kritickí dodávatelia, dodávatelia s vysokým rizikom, stredné riziko, nízke riziko).
Fáza 3: uzatváranie zmlúv a definícia kontrol
- Začlenenie doložiek: Pevne zakotvite bezpečnostné podmienky do zmlúv: SLA pre oznámenie porušenia ochrany údajov, práva na audit, súlad s regulačnými požiadavkami. Použite šablóny zo súpravy politík Clarysec.
- Integrácia reakcie na incidenty: Zapojte dodávateľov do plánovanej reakcie na incidenty a cvičení obnovy.
Fáza 4: prevádzkové zavedenie a priebežné monitorovanie
- Priebežné preskúmania: Monitorujte aktivity dodávateľov, vykonávajte pravidelné preskúmania zmlúv/kontrol a zaznamenávajte všetky zistenia.
- Automatizované ukončenie spolupráce: Pri ukončení spolupráce s dodávateľmi používajte skripty pracovných tokov, zabezpečte odobratie prístupových oprávnení, zničenie údajov a dôkazy o bezpečnom odovzdaní.
Fáza 5: dokumentácia pripravená na audit a dôkazová stopa
- Mapovanie dôkazov: Archivujte posúdenia, preskúmania zmlúv, logy monitorovania a kontrolné zoznamy ukončenia spolupráce, pričom všetky musia byť namapované na kontroly z ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST a COBIT.
Dodržaním tohto validovaného rámca váš tím vytvorí prevádzkový životný cyklus od zámeru cez obnovenie až po ukončenie, ktorý obstojí aj pri najprísnejšej auditnej kontrole.
Praktický príklad: od chaosu k auditnej stope
Vráťme sa k Mariinmu scenáru porušenia ochrany údajov. Takto opätovne získava kontrolu pomocou súprav nástrojov Clarysec:
- Iniciácia posúdenia rizík: Použite šablónu Clarysec „dodávateľ s vysokým rizikom“ na posúdenie vplyvu, zdokumentovanie rizík a spustenie pracovných postupov nápravných opatrení.
- Preskúmanie zmluvy: Vyhľadajte zmluvu so spoločnosťou DataLeap. Doplňte ju o výslovnú SLA pre oznámenia (napr. nahlásenie porušenia do 4 hodín), s priamym mapovaním na Kontrolu 5.20 a článok 28 DORA.
- Monitorovanie a dokumentácia: Priraďte mesačné preskúmania logov dodávateľov prostredníctvom riadiaceho panela Clarysec. Uložte dôkazy do úložiska pripraveného na audit, ktoré je mapované na Zenith Controls.
- Automatizácia ukončenia spolupráce: Naplánujte spúšťače uplynutia platnosti zmluvy, vynúťte odobratie prístupových oprávnení a založte potvrdenia o výmaze údajov; všetko musí byť zalogované pre budúce audity.
Maria predkladá audítorom register rizík, zdokumentované nápravné opatrenia, aktualizované zmluvy a záznamy o monitorovaní dodávateľov, čím mení krízu na dôkaz zrelého a adaptívneho riadenia.
Integrácia podporných kontrol: ekosystém rizík dodávateľov
Riziko dodávateľov nie je izolované. Clarysec Zenith Controls jasne ukazujú vzťahy a závislosti:
| Primárna kontrola | Súvisiace kontroly | Opis vzťahu |
|---|---|---|
| 5.19 Vzťahy s dodávateľmi | 5.23 Monitorovanie, 5.15 Prístup, 5.2 Riadenie aktív | Riadenie aktív identifikuje dátové aktíva vystavené riziku; monitorovanie zabezpečuje priebežný súlad; riadenie prístupu znižuje útočnú plochu |
| 5.20 Zmluvy | 5.24 Ochrana súkromia/údajov, 5.22 Prenos informácií | Zabezpečuje, aby boli ochrana údajov a bezpečný prenos výslovne riadené v dodávateľských zmluvách a dátových tokoch |
Pomocou nižšie uvedených krížových mapovaní Clarysec je každý vzťah namapovaný tak, aby podporoval plynulý súlad naprieč viacerými rámcami.
Tabuľka mapovania rámcov: požiadavky na riziká dodávateľov naprieč hlavnými predpismi
| Norma/rámec | Kapitola/kontrola | Požiadavka na riziko dodávateľov |
|---|---|---|
| NIS2 | Článok 21(2,3,5) | Povinné posúdenia rizík dodávateľov, monitorovanie a reportovanie pre základné/dôležité subjekty |
| DORA | Článok 28 | Zmluvné doložky pre tretie strany v oblasti IKT, audity, oznámenia incidentov |
| GDPR | Článok 28, 32 | Zmluvné doložky pre sprostredkovateľov, technické kontroly, priebežné uistenie |
| COBIT 2019 | DSS05, DSS06 | Riadenie vzťahov s dodávateľmi, zmluvné povinnosti, hodnotenie výkonnosti |
| NIST CSF | ID.SC: riadenie rizík dodávateľského reťazca | Formálny proces identifikácie, posudzovania a riadenia rizík dodávateľského reťazca |
| ISO/IEC 27001:2022 | Príloha A (5.19-5.23) | Bezpečnosť počas celého životného cyklu dodávateľa: zaradenie dodávateľa, zmluvy, monitorovanie, ukončenie spolupráce |
Využitím Zenith Controls môžete preukázať prekrývajúci sa súlad, čím znížite duplicitu auditov a trenie v procese.
Ako audítori vnímajú váš program – prispôsobenie sa každému pohľadu
Každá norma prináša do auditov dodávateľov vlastný dôraz. Auditné metodiky Clarysec zabezpečujú, aby vás neprekvapila žiadna požiadavka:
- Audítor ISO/IEC 27001: Hľadá procesnú dokumentáciu, registre rizík, zápisnice zo stretnutí a dôkazy o zmluvnom súlade.
- Audítor DORA: Zameriava sa na prevádzkovú odolnosť, konkrétnosť zmluvných doložiek, riziko koncentrácie v dodávateľskom reťazci a obnoviteľnosť po incidente.
- Audítor NIST: Zdôrazňuje životný cyklus riadenia rizík, účinnosť procesov a prispôsobenie reakcie na incidenty naprieč všetkými dodávateľmi.
- Audítor COBIT 2019: Posudzuje riadiace štruktúry, metriky výkonnosti dodávateľov, riadiace panely preskúmania a dodávanie hodnoty.
- Audítor GDPR: Audituje zmluvy z hľadiska dodatkov k ochrane údajov, záznamov o posúdeniach vplyvu na dotknuté osoby a logov reakcie na porušenie ochrany údajov.
Auditne obhájiteľný program riadenia rizík dodávateľov musí vytvárať nielen dôkazy o politike, ale aj praktické priebežné záznamy zahŕňajúce posúdenia rizík, preskúmania dodávateľov, integrácie incidentov a artefakty riadenia zmlúv. Každá norma alebo rámec bude klásť dôraz na iné artefakty, všetky však vyžadujú živý prevádzkový systém.
– Zenith Controls: metodika auditu
Cloudové služby a zdieľaná zodpovednosť: mapovanie povinností pre maximálne uistenie
Dodávatelia v cloudovom prostredí (ako DataLeap) prinášajú špecifické riziká. Podľa kontrol ISO/IEC 27001 5.21 a 5.23 a podľa mapovania v Zenith Controls vyzerá rozdelenie zdieľanej zodpovednosti takto:
| Oblasť zodpovednosti | Cloudový poskytovateľ (napr. AWS) | Dodávateľ (napr. DataLeap) | Zákazník (vy) |
|---|---|---|---|
| Fyzická bezpečnosť | Bezpečnosť dátového centra | Neuplatňuje sa | Neuplatňuje sa |
| Bezpečnosť infraštruktúry | Výpočtové zdroje, sieťové ochrany | Konfigurácia aplikačného prostredia | Neuplatňuje sa |
| Bezpečnosť aplikácií | Neuplatňuje sa | Vývoj a riadenie SaaS | Oprávnenia prístupu používateľov |
| Bezpečnosť údajov | Poskytnuté nástroje šifrovania | Implementované šifrovanie údajov | Klasifikácia údajov, prístupové politiky |
Zdokumentovanie vašej roly a zabezpečenie mapovania kontrol vám poskytuje silnú obhajobu pri auditoch DORA a NIS2.
Ako jedna činnosť vytvára súlad s viacerými normami
Log posúdenia rizika dodávateľa pripravený pre ISO/IEC 27001:2022 Kontrolu 5.19 možno prostredníctvom mapovaní Clarysec opätovne použiť pri auditoch NIS2, DORA, GDPR a NIST. Aktualizácie zmlúv pokrývajú zároveň GDPR článok 28 aj požiadavky DORA na incidenty. Dôkazy z priebežného monitorovania napĺňajú metriky COBIT 2019.
Tým sa násobí hodnota pre organizáciu: šetrí sa čas, predchádza sa medzerám a žiadna kritická povinnosť nezostáva bez sledovania.
Bežné auditné úskalia a ako sa im vyhnúť
Skúsenosti z praxe a údaje Clarysec ukazujú, že neúspešné audity najčastejšie spôsobujú:
- statické, neaktuálne zoznamy dodávateľov bez pravidelného preskúmania,
- generické zmluvy bez použiteľných bezpečnostných podmienok,
- chýbajúce logy priebežného monitorovania dodávateľov alebo privilegovaného prístupu,
- vynechanie dodávateľov z cvičení reakcie na incidenty, kontinuity činností alebo obnovy.
Clarysec Zenith Blueprint odstraňuje tieto medzery pomocou integrovaných politík a automatizačných skriptov, aby prevádzkové kontroly zodpovedali zdokumentovanému zámeru.
Záver a ďalšie kroky: premena rizika dodávateľov na hodnotu pre organizáciu
Posolstvo je jasné: riziko dodávateľov je dynamické riziko organizácie – centrálne, nie okrajové. Úspech znamená prejsť od statického myslenia založeného na kontrolných zoznamoch k životnému cyklu riadenému dôkazmi, ukotvenému v politike a mapovanému naprieč rámcami súladu.
S Clarysec Zenith Blueprint, Zenith Controls a overenou Politikou bezpečnosti tretích strán a dodávateľov vaša organizácia získa:
- okamžitú dôveryhodnosť naprieč rámcami,
- efektívnejšiu reakciu na audity ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST a COBIT 2019,
- prevádzkovú odolnosť a priebežné znižovanie rizika,
- automatizovaný životný cyklus pripravený na dôkazné dokladovanie pre celý dodávateľský reťazec.
Nečakajte na svoj moment DataLeap ani na ďalší telefonát audítora. Urobte svoj program riadenia dodávateľov auditne obhájiteľným, zefektívnite súlad a premeňte riadenie rizík z reaktívneho problému na proaktívnu konkurenčnú výhodu organizácie.
Ste pripravení na odolnosť?
Stiahnite si Zenith Blueprint, preskúmajte Zenith Controls a začnite už dnes využívať súpravu politík Clarysec vo svojom tíme.
Ak máte záujem o demo na mieru alebo posúdenie rizík, kontaktujte poradenský tím Clarysec pre súlad.
Referencie
- Clarysec Zenith Controls: sprievodca krížovým súladom Zenith Controls
- Zenith Blueprint: 30-krokový plán audítora Zenith Blueprint
- Politika bezpečnosti tretích strán a dodávateľov Politika bezpečnosti tretích strán a dodávateľov
- ISO/IEC 27001:2022, ISO/IEC 27002:2022
- NIS2, DORA, GDPR, NIST, COBIT 2019
Ak potrebujete individuálnu podporu pri návrhu a prevádzke programu riadenia rizík dodávateľov, kontaktujte ešte dnes poradenský tím Clarysec pre súlad.
Staňte sa PECB ISO/IEC 27001 Lead Implementer alebo Lead Auditor
- ✓ Oficiálne výučbové materiály PECB a dva pokusy na skúšku
- ✓ Certifikačný poplatok a ročný udržiavací poplatok (AMF) na prvý rok v cene, ak sa uplatňuje
- ✓ Samoštúdium alebo naživo online · kurz pridelený do 1 pracovného dňa
Frequently Asked Questions
O autorovi

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council