Mapa dôkazov súladu pre EU Digital Identity Wallet 2026

Produktový tím fintech spoločnosti je dva týždne pred spustením onboardingu založeného na peňaženke. Nový tok umožní zákazníkom z EÚ preukázať vybrané atribúty identity prostredníctvom EU Digital Identity Wallet namiesto manuálneho nahrávania dokladov totožnosti. CISO vníma bezpečnostný prínos. DPO oceňuje prísľub minimalizácie údajov. Vedúci súladu vidí menej prerušených onboardingových procesov a čistejšiu zákaznícku skúsenosť.
Potom auditný výbor položí otázku, ktorá zmení atmosféru v miestnosti:
„Ak sa regulátor, bankový partner, zákaznícky audítor alebo orgán dohľadu opýta, ako je táto integrácia peňaženky riadená, aké dôkazy predložíme?“
Toto je reálny problém roku 2026.
EU Digital Identity Wallet, často skracovaná na EUDI Wallet, nie je len ďalšia produktová funkcia. Pri regulovaných digitálnych službách, poskytovateľoch platieb, ekosystémoch dôveryhodných služieb, rozhraniach verejného sektora a onboardingových procesoch s vysokou mierou dôveryhodnosti sa stáva súčasťou reťazca dôvery identity organizácie. Dotýka sa osobných údajov, autentifikačných udalostí, závislostí od dodávateľov, riadenia prístupov, logovania, kryptografie, hlásenia incidentov a zodpovednosti predstavenstva.
Chybou je považovať eIDAS2 a EUDI Wallet za izolovanú právnu implementáciu. Praktická odpoveď je iná: začleniť prijatie peňaženky spoliehajúcou sa stranou do rovnakého systému dôkazov, ktorý sa používa pre ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 a COBIT 2019.
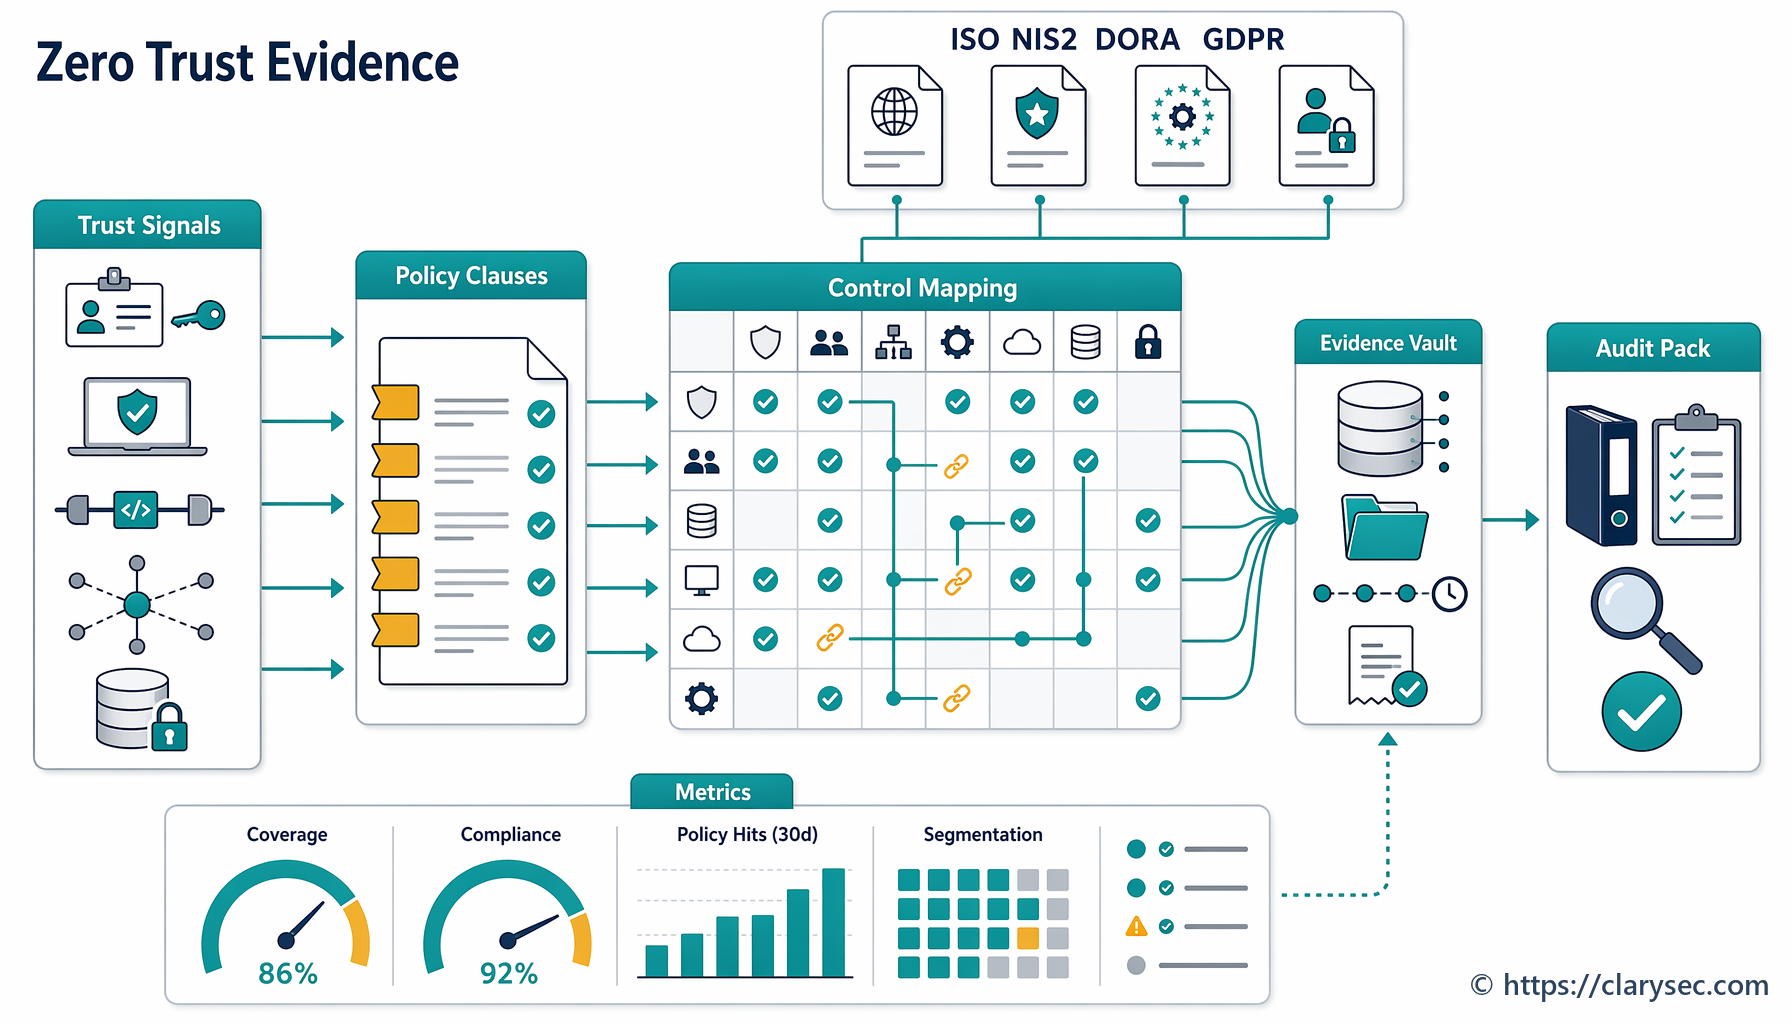
Práve tu je prístup Clarysec najsilnejší. Každý nový predpis nepremieňame na ďalší samostatný tabuľkový prehľad. Mapujeme povinnosti na politiky, kontroly, vlastníkov, auditné stopy a opakovateľné dôkazy.
Tento článok ukazuje, ako vybudovať túto dôkazovú chrbticu pomocou Zenith Blueprint: 30-kroková cestovná mapa audítora, Zenith Controls: Sprievodca krížovým súladom a šablón politík Clarysec pre ochranu súkromia, identitu, logovanie, riadenie dodávateľov a regulačný súlad.
Problém dôkazov pre peňaženku v roku 2026 je širší než eIDAS2
Väčšina diskusií o EU Digital Identity Wallet sa sústreďuje na dôveru, interoperabilitu a používateľskú skúsenosť. Tieto oblasti sú dôležité. CISO, manažér súladu, DPO alebo audítor však rieši praktickejšiu otázku: ktoré kontroly dokazujú, že atribúty identity odvodené z peňaženky sa používajú bezpečne, zákonne a primerane?
Spoliehajúca sa strana, ktorá prijíma tvrdenia z peňaženky, musí vedieť odpovedať:
- Ktoré atribúty peňaženky sa vyžadujú a prečo?
- Ktorý právny základ podporuje spracúvanie?
- Sú používatelia, administrátori a servisné účty jednoznačne identifikovateľní?
- Sú služby overovania peňaženky, sprostredkovatelia identity, API brány a cloudové komponenty uvedené v registri dodávateľov?
- Sú autentifikačné a overovacie udalosti logované spôsobom, ktorý podporuje vyšetrovanie bez nadmerného zberu osobných údajov?
- Existuje incidentný proces pre prípad zneužitia, nedostupnosti alebo kompromitácie onboardingu cez peňaženku?
- Pri finančných subjektoch: je integrácia peňaženky zahrnutá do riadenia rizík IKT podľa DORA, riadenia rizík tretích strán a klasifikácie incidentov?
- Pri subjektoch NIS2: ovplyvňuje spoliehanie sa na peňaženku poskytovanie základných alebo dôležitých služieb, riadenie prístupu, kontinuitu činností alebo komunikáciu so zákazníkmi?
NIS2 je osobitne relevantná, pretože jej rozsah zahŕňa mnohých poskytovateľov digitálnej infraštruktúry, cloudové služby, poskytovateľov riadených služieb, poskytovateľov riadených bezpečnostných služieb a poskytovateľov dôveryhodných služieb. Smernica zároveň za určitých okolností klasifikuje kvalifikovaných poskytovateľov dôveryhodných služieb, poskytovateľov DNS, registre TLD a viaceré ďalšie subjekty ako základné subjekty. V roku 2026 sa už mnohé organizácie nebudú pýtať, či právna úprava prichádza. Budú odpovedať na otázky orgánov dohľadu, zákazníkov a vnútorného auditu týkajúce sa implementácie.
Pre finančné služby pridáva DORA ďalšiu vrstvu. Uplatňuje sa od 17. januára 2025 a zavádza jednotný rámec pre riziká IKT, incidenty, testovanie a riziká tretích strán vo finančných subjektoch. NIS2 uznáva DORA ako sektorovo špecifický právny akt Únie pre mnohé prekrývajúce sa povinnosti kybernetickej bezpečnosti vo finančnom sektore. V praxi to znamená, že funkcia onboardingu založená na peňaženke v platobnej inštitúcii, u poskytovateľa služieb kryptoaktív, v investičnej spoločnosti alebo u poskytovateľa služby informovania o účte musí byť podložená dôkazmi podľa modelu riadenia rizík IKT v štýle DORA, aj keď NIS2 zostáva relevantná pre koordináciu a závislosti v ekosystéme.
Nesprávnou reakciou je vytvoriť jeden balík dôkazov pre eIDAS2, jeden pre GDPR, jeden pre NIS2, jeden pre DORA a jeden pre certifikáciu ISO. Správnou reakciou je použiť ISMS ako prevádzkový model dôkazov.
Použite ISO 27001 ako dôkazovú chrbticu
ISO/IEC 27001:2022 je užitočná, pretože sa neobmedzuje na technologický kontrolný zoznam. Vyžaduje, aby organizácie definovali kontext, zainteresované strany, zákonné a zmluvné povinnosti, rozsah, rozhrania, závislosti, zodpovednosti vedenia, posúdenie rizík, ošetrenie rizík, vyhlásenie o aplikovateľnosti a neustále zlepšovanie.
Pri prijatí peňaženky je to dôležité, pretože riziko nie je iba v jednom volaní API. Riziko je v celom koncovom podnikovom procese.
Implementácia peňaženky spoliehajúcou sa stranou ovplyvňuje:
- onboarding zákazníkov a prístup k účtom;
- oznámenia o ochrane súkromia, záznamy RoPA a záznamy právneho základu;
- overovanie identity a autentifikačné modely;
- zmluvy s dodávateľmi a uistenie;
- logovanie, monitorovanie a uchovávanie dôkazov;
- klasifikáciu incidentov a hlásenie;
- uchovávanie, výmaz a opravu údajov;
- monitorovanie auditov a súladu;
- vykazovanie rizík na úrovni predstavenstva.
Podniková politika súladu Clarysec tento prevádzkový model vyjadruje explicitne:
„Všetky zákonné a regulačné povinnosti musia byť v rámci systému manažérstva informačnej bezpečnosti (ISMS) namapované na konkrétne politiky, kontroly a vlastníkov.“
Z Politiky právneho a regulačného súladu, sekcia „Požiadavky na implementáciu politiky“, ustanovenie politiky 6.2.1.
Pre MSP je rovnaký princíp škálovaný do praktického registra súladu:
„Ak sa predpis uplatňuje naprieč viacerými oblasťami (napr. GDPR sa vzťahuje na uchovávanie, bezpečnosť a ochranu súkromia), musí to byť jasne namapované v registri súladu a školiacich materiáloch.“
Z Politiky právneho a regulačného súladu - MSP, sekcia „Požiadavky na správu a riadenie“, ustanovenie politiky 5.2.2.
Organizácia by sa nemala pýtať: „Ktoré oddelenie vlastní eIDAS2?“ Mala by sa pýtať: „Ktoré riziká, kontroly, politiky, vlastníci a dôkazové záznamy ISMS sú ovplyvnené spoliehaním sa na peňaženku?“
V Zenith Blueprint, vo fáze riadenia rizík, krok 14, sa uvádza:
„Pre každý predpis, ak je uplatniteľný, môžete vytvoriť jednoduchú mapovaciu tabuľku (napríklad ako prílohu správy), ktorá uvádza kľúčové bezpečnostné požiadavky predpisu a zodpovedajúce kontroly/politiky vo vašom ISMS. V ISO 27001 to nie je povinné, ale je to užitočné interné cvičenie, ktoré pomáha zabezpečiť, že nič neprepadlo cez trhliny. Zároveň to pozitívne pôsobí na audítorov/posudzovateľov, pretože ukazuje, že bezpečnosť neriadite vo vákuu, ale s vedomím právneho kontextu.“
Toto je základ: vytvorte jednu mapovaciu tabuľku, ktorá prepája povinnosti spoliehajúcej sa strany pri peňaženke s GDPR, NIS2, DORA, kontrolami prílohy A ISO/IEC 27001:2022, politikami Clarysec a dôkazovými záznamami.
Praktická mapa dôkazov pre spoliehajúce sa strany pri EU Digital Identity Wallet
EUDI Wallet sa stáva riaditeľnou, keď sa považuje za definovaný podnikový proces v rámci ISMS s namapovanými údajmi, identitami, dodávateľmi, logmi, incidentmi a vlastníkmi.
| Dôkazová otázka k peňaženke | Primárna oblasť kontrol ISMS | Dôkazy GDPR | Dôkazy NIS2 alebo DORA | Dôkazy zo súborov nástrojov Clarysec |
|---|---|---|---|---|
| Ktoré atribúty z peňaženky vyžadujeme? | ochrana súkromia a ochrana PII, klasifikácia informácií, právny register | minimalizácia údajov, právny základ, obmedzenie účelu, uchovávanie | dôvernosť údajov podľa DORA a riadenie rizík IKT, ak sa uplatňujú finančné služby | Politika ochrany údajov a súkromia, Politika právneho a regulačného súladu, register súladu |
| Ako vieme, že identity sú jedinečné a sledovateľné? | správa identít, prístupové práva, privilegovaný prístup | preukázateľná zodpovednosť a bezpečnosť spracúvania | NIS2 Article 21(2)(i) riadenie prístupu a správa aktív, riadenie prístupov podľa DORA | Politika správy používateľských účtov a oprávnení, dôkazy životného cyklu IAM |
| Ako je chránená autentifikácia peňaženky? | bezpečná autentifikácia, autentifikačné informácie, monitorovanie | riadenie prístupu, bezpečnosť už od návrhu, prevencia porušení | NIS2 Article 21(2)(j) MFA alebo priebežná autentifikácia, ak je vhodná, ochrana IKT podľa DORA | autentifikačná konfigurácia, pokrytie MFA, kontroly relácií, logy |
| Ktorí dodávatelia podporujú overovanie alebo onboarding? | vzťahy s dodávateľmi, dodávateľské zmluvy, cloudové služby | analýza roly sprostredkovateľa alebo prevádzkovateľa, zmluvy o spracúvaní osobných údajov | bezpečnosť dodávateľského reťazca podľa NIS2, register tretích strán IKT a stratégia ukončenia podľa DORA | Politika bezpečnosti tretích strán a dodávateľov, due diligence dodávateľov, zmluvné doložky |
| Čo sa loguje a uchováva? | logovanie, monitorovanie, zber dôkazov | preukázateľná zodpovednosť, detekcia porušení, primerané uchovávanie | riešenie incidentov podľa NIS2, klasifikácia incidentov a hlásenie podľa DORA | Politika logovania a monitorovania, nemenné logy, prevádzkové príručky reakcie na incidenty |
| Čo sa stane, ak onboarding cez peňaženku zlyhá alebo je zneužitý? | reakcia na incidenty, kontinuita činností, pripravenosť IKT | posúdenie porušenia ochrany osobných údajov, ak je uplatniteľné | 24-hodinové a 72-hodinové hlásenie podľa NIS2, úvodné, priebežné a záverečné správy podľa DORA | playbook incidentu, zber dôkazov, poincidentná revízia |
Táto tabuľka nie je právnym stanoviskom. Je to model kontrol a dôkazov, ktorý môžu CISO, tímy súladu a audítori použiť na štruktúrovanie dôkazov.
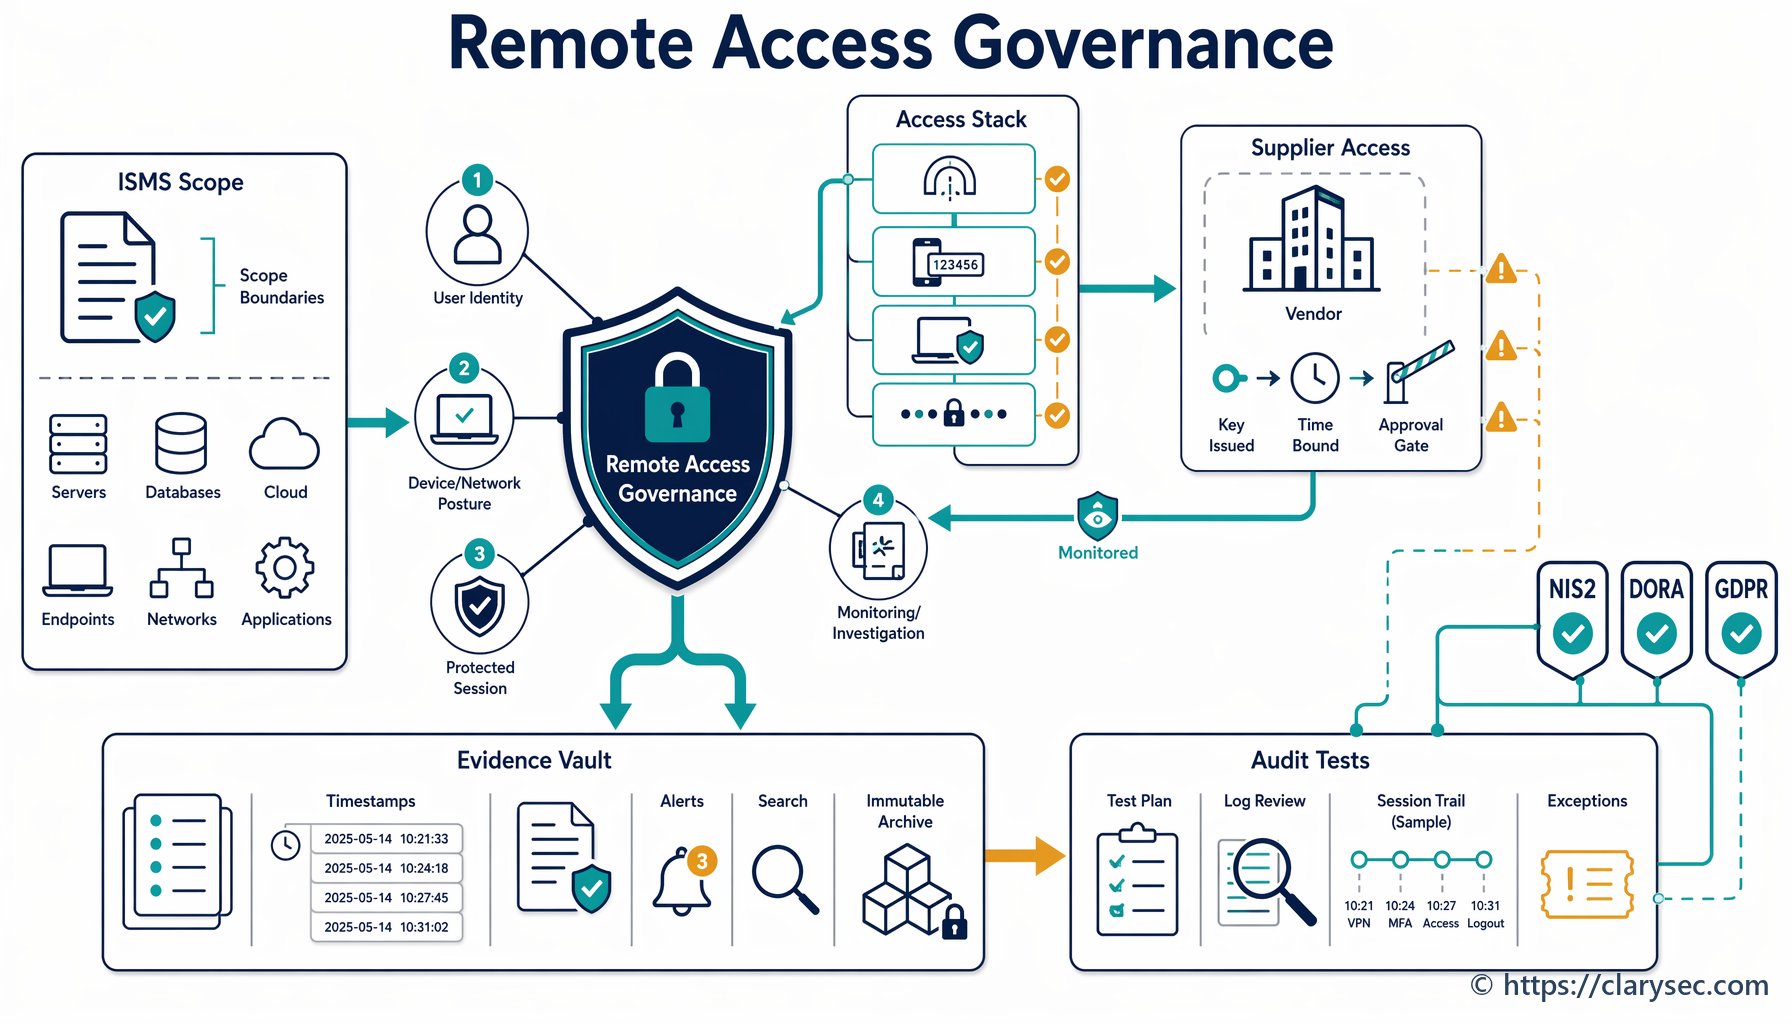
Správa identít je miesto, kde audítori začnú
Pri spoliehajúcej sa strane peňaženky je identita zrejmou skupinou kontrol. Správa identít však nie je to isté ako autentifikácia. Správa identít odpovedá na otázku „kto v systéme existuje a ako je táto identita riadená?“ Autentifikácia odpovedá na otázku „ako sa deklarovaná identita overuje v čase prístupu?“
V Zenith Controls je kontrola ISO/IEC 27002:2022 5.16, Správa identít, spracovaná ako preventívna kontrola podporujúca dôvernosť, integritu a dostupnosť. Priamo nadväzuje na riadenie prístupu, autentifikačné informácie, prístupové práva, vzťahy s dodávateľmi, monitorovanie súladu a privilegovaný prístup. Mapovanie krížového súladu prepája túto oblasť s bezpečnosťou a preukázateľnou zodpovednosťou podľa GDPR, riadením prístupu a správou aktív podľa NIS2, správou identít a prístupov podľa DORA, správou identifikátorov podľa NIST SP 800-53 a správou životného cyklu identít podľa COBIT 2019.
Pri dôkazoch pre peňaženku musí organizácia vedieť preukázať, že:
- identity zákazníkov a pracovnej sily nie sú zamieňané;
- administrátorské identity sú jedinečné a sledovateľné;
- identity dodávateľov sú riadené s rovnakou disciplínou ako identity zamestnancov;
- neľudské identity, napríklad API klienti a servisné účty, majú vlastníkov;
- identity sa rušia, keď už nie sú potrebné;
- výnimky, účty „break glass“ a privilegované identity sú kontrolované.
Politika účtov Clarysec pre MSP vyjadruje princíp jednoduchým jazykom:
„Každý účet musí byť jedinečný, sledovateľný ku konkrétnej osobe a prepojený s podnikovou rolou.“
Z Politiky správy používateľských účtov a oprávnení - MSP, sekcia „Požiadavky na implementáciu politiky“, ustanovenie politiky 6.1.2.
Pre podnikové prostredia je požiadavka na zdieľané účty prísnejšia:
„Všetky používateľské identity musia byť priradené k jedinečnému identifikátoru. Používanie zdieľaných alebo generických účtov je zakázané, s výnimkou schválených účtov „break glass“ alebo núdzových účtov podliehajúcich prísnym kontrolám.“
Z Politiky správy používateľských účtov a oprávnení, sekcia „Požiadavky na správu a riadenie“, ustanovenie politiky 5.3.
Podporné normy posilňujú rovnakú logiku dôkazov. ISO/IEC 24760-1:2019 poskytuje koncepty životného cyklu identity, ako sú registrácia, väzba, používanie a zrušenie registrácie. ISO/IEC 29115:2013 podporuje dôveryhodnosť identity založenú na riziku. ISO/IEC 27005:2024 považuje slabiny identít a prístupu za témy ošetrenia rizík. ISO/IEC 27018:2020 rozširuje očakávania správy identít pri spracúvaní PII vo verejnom cloude. ISO/IEC 29100:2011 pridáva pohľad ochrany súkromia tým, že prepája identifikovateľnosť s nakladaním s osobnými údajmi.
Pri prijatí EUDI Wallet je auditná otázka jednoduchá: viete každú privilegovanú akciu, zmenu konfigurácie, zmenu integrácie overovania peňaženky a udalosť prístupu dodávateľa spätne priradiť k jedinečnej identite so schválenou rolou?
Ak je odpoveď nie, projekt peňaženky nie je pripravený na audit.
Bezpečná autentifikácia: dôvera v peňaženku neruší vaše kontrolné povinnosti
Častým omylom je predstava, že overenie identity založené na peňaženke ruší autentifikačné povinnosti spoliehajúcej sa strany. Môže zvýšiť dôveryhodnosť konkrétnych atribútov identity, ale neruší povinnosť zabezpečiť systémy, relácie, rozhrania API, administrátorské rozhrania a zákaznícke procesy.
V Zenith Blueprint, fáza Kontroly v praxi, krok 19, Clarysec uvádza:
„Autentifikácia je prvá a najkritickejšia línia obrany medzi pôvodcom hrozby a vašimi systémami, údajmi a službami. Ak je autentifikácia slabá, všetko ostatné, šifrovanie, monitorovanie, segmentácia, môže byť obídené.“
Rovnaký krok vysvetľuje, že moderná autentifikácia musí byť založená na riziku, silnejšia pre ciele s vyššou hodnotou a podporovaná MFA, bezpečným ukladaním poverení, TLS, ochranou tokenov, správou tajomstiev, bezpečným riadením relácií a kontrolou autentifikačných logov.
V Zenith Controls je kontrola ISO/IEC 27002:2022 8.5, Bezpečná autentifikácia, namapovaná ako preventívna kontrola v spôsobilosti správy identít a prístupov. Nadväzuje na správu identít, autentifikačné informácie, privilegovaný prístup, obmedzenie prístupu k informáciám, monitorovacie činnosti, riadenie incidentov a ochranu súkromia PII. Zároveň sa mapuje na bezpečnosť a ochranu údajov už od návrhu podľa GDPR, riadenie kybernetických rizík a MFA alebo priebežnú autentifikáciu podľa NIS2 tam, kde je to vhodné, riadenie rizík IKT podľa DORA, rodiny IA a AC podľa NIST SP 800-53 a správu logického prístupu podľa COBIT 2019.
Pri spoliehajúcej sa strane peňaženky musia dôkazy bezpečnej autentifikácie zahŕňať:
- autentifikáciu a autorizáciu endpointu na overovanie peňaženky;
- administrátorské MFA pre konfiguračné panely peňaženky;
- bezpečnú autentifikáciu API medzi onboardingovými službami;
- ukladanie tajomstiev v trezore pre integračné kľúče alebo certifikáty peňaženky;
- časové limity relácií a ochranu tokenov tam, kde je to vhodné;
- upozornenia na zlyhanú autentifikáciu a ochranu pred brute force;
- samostatné kontroly pre zákaznícke prihlásenie, zamestnanecký prístup a prístup medzi strojmi.
Politika logovania Clarysec pre MSP poskytuje praktickú požiadavku na dôkazy:
„Autentifikačné logy: úspešné a neúspešné pokusy o prihlásenie, trvanie relácie, používanie MFA“
Z Politiky logovania a monitorovania - MSP, sekcia „Požiadavky na správu a riadenie“, ustanovenie politiky 5.4.2.
V podnikových prostrediach je kľúčová auditná spoľahlivosť:
„Log súbory musia byť nemenné alebo podliehať riadeniu verzií, pričom prístup sa udeľuje iba oprávnenému personálu.“
Z Politiky logovania a monitorovania, sekcia „Požiadavky na implementáciu politiky“, ustanovenie politiky 6.5.1.
Toto je most medzi dôveryhodnosťou identity a reakciou na incidenty. Ak je onboarding cez peňaženku napadnutý prostredníctvom credential stuffing, replay útoku na tokeny, kompromitácie administrátora alebo zneužitia dodávateľom, autentifikačné logy sa stávajú dôkazovou stopou.
GDPR: prísľub peňaženky je minimalizácia, ale musíte ju preukázať
EU Digital Identity Wallet môže podporiť onboarding s vyššou ochranou súkromia, pretože spoliehajúca sa strana môže vyžadovať konkrétne atribúty namiesto zberu úplných dokladov totožnosti. Preukázateľná zodpovednosť podľa GDPR však nestojí na dobrých úmysloch. Vyžaduje preukázateľný súlad.
Atribúty odvodené z peňaženky sú osobné údaje, ak sa týkajú identifikovanej alebo identifikovateľnej osoby. Niektoré prípady použitia sa môžu dotýkať aj biometrických údajov, údajov overovania identity, sankčného preverovania, rizika podvodov alebo iných citlivých kontextov spracúvania.
Zásady GDPR vyžadujú zákonné, spravodlivé a transparentné spracúvanie, určené účely, minimalizáciu údajov, presnosť, obmedzenie uchovávania, integritu a dôvernosť, ako aj preukázateľnú zodpovednosť. Spoliehajúca sa strana musí vedieť preukázať, prečo sa každý atribút peňaženky vyžaduje, ako dlho sa uchováva, kto k nemu môže pristupovať, ako je chránený a ako je kontrolované jeho opätovné použitie.
Podniková politika ochrany súkromia Clarysec uvádza:
„Zhromažďovať a spracúvať sa môžu iba údaje nevyhnutné na konkrétny legitímny účel organizácie.“
Z Politiky ochrany údajov a súkromia, sekcia „Požiadavky na implementáciu politiky“, ustanovenie politiky 6.2.1.
Verzia pre MSP je zámerne stručná:
„Zhromažďovať a uchovávať sa musia iba minimálne nevyhnutné osobné údaje“
Z Politiky ochrany údajov a súkromia - MSP, sekcia „Požiadavky na implementáciu politiky“, ustanovenie politiky 6.2.1.
V Zenith Controls je kontrola ISO/IEC 27002:2022 5.34, Ochrana súkromia a ochrana PII, namapovaná na evidenciu aktív, maskovanie údajov, správu cloudových služieb, klasifikáciu informácií, bezpečný prenos, riadenie prístupu, správu identít a preskúmanie projektových zmien. Prepája sa aj s ISO/IEC 27701:2021 pre manažérstvo ochrany súkromia, ISO/IEC 27018 pre spracúvanie PII v cloude a zásadami ochrany súkromia ISO/IEC 29100.
Pri prijatí peňaženky musí balík dôkazov ochrany súkromia obsahovať:
- diagram toku údajov pre atribúty peňaženky;
- záznam v registri právnych základov;
- záznam rozhodnutia o minimalizácii atribútov;
- harmonogram uchovávania pre údaje odvodené z peňaženky;
- aktualizáciu oznámenia o ochrane súkromia;
- DPIA alebo posúdenie rizík ochrany súkromia, ak je prípad použitia vysokorizikový;
- maticu riadenia prístupu k údajom peňaženky;
- proces výmazu a opravy údajov;
- dôkazy monitorovania preukazujúce, že prístup k PII odvodeným z peňaženky je kontrolovaný.
Mnohé organizácie nadmerne zhromažďujú údaje, pretože peňaženka uľahčuje získanie overených údajov. To je opačný postup. Bezpečnostný a súkromnostný prínos vyplýva z požiadavky na menej údajov, nie z ukladania väčšieho množstva overených údajov identity, než organizácia potrebuje.
NIS2 a DORA: zodpovednosť predstavenstva sa stretáva s odolnosťou peňaženky
NIS2 aj DORA posúvajú kybernetickú bezpečnosť do správy a riadenia. Vyžadujú, aby riadiace orgány schvaľovali opatrenia na riadenie rizík, dohliadali na ne a niesli za ne zodpovednosť. Očakávajú tiež primerané technické, prevádzkové a organizačné kontroly.
NIS2 Article 21 vyžaduje opatrenia riadenia rizík zahŕňajúce politiky, riešenie incidentov, kontinuitu činností, bezpečnosť dodávateľského reťazca, bezpečné obstarávanie a vývoj, riešenie zraniteľností, účinnosť kontrol, kybernetickú hygienu, školenia, kryptografiu, bezpečnosť ľudských zdrojov, riadenie prístupu, správu aktív a tam, kde je to vhodné, MFA alebo priebežnú autentifikáciu. Pri spoliehajúcich sa stranách peňaženky v sektoroch NIS2 sa integrácia peňaženky musí objaviť v posúdení rizík, registri aktív, registri dodávateľov, pláne incidentov a rámci riadenia prístupu.
NIS2 Article 23 pridáva postupné hlásenie významných incidentov. Základné a dôležité subjekty musia poskytnúť včasné varovanie do 24 hodín, oznámenie do 72 hodín a záverečnú správu do jedného mesiaca, vrátane komunikácie s príjemcami tam, kde je to uplatniteľné. Ak by zlyhanie integrácie peňaženky mohlo spôsobiť prevádzkové narušenie, finančnú stratu alebo materiálnu či nemateriálnu ujmu príjemcom služieb, musí byť zahrnuté do logiky klasifikácie incidentov.
DORA je pre finančné subjekty konkrétnejšia. Vyžaduje interný rámec správy a kontroly pre riziká IKT, stratégiu odolnosti schválenú predstavenstvom, politiky IKT, plány kontinuity činností a reakcie, plány auditov, politiky tretích strán, kanály nahlasovania incidentov a zdokumentovaný rámec riadenia rizík IKT. Vyžaduje aj riadenie incidentov súvisiacich s IKT, klasifikáciu podľa kritérií, ako sú dotknutí klienti, výpadok, geografický rozsah, strata údajov, kritickosť a ekonomický dopad, ako aj hlásenie závažných incidentov súvisiacich s IKT.
Pri onboardingu založenom na peňaženke vo finančných službách musia dôkazy ukazovať, že:
- integrácia peňaženky je v evidencii aktív a procesov IKT;
- riziká sú posúdené a akceptované správnym vlastníkom;
- kritickosť je posúdená pre onboarding zákazníkov alebo prístup k účtu;
- existujú možnosti odolnosti a náhradné režimy;
- incidenty možno klasifikovať podľa kritérií DORA;
- oznámenia klientom sú naplánované tam, kde sú ovplyvnené finančné záujmy;
- outsourcované hlásenie, ak sa používa, neruší preukázateľnú zodpovednosť.
Kľúčom je proporcionalita. Malý fintech a veľká banka nevyprodukujú rovnaký objem dôkazov, ale obe potrebujú sledovateľnú správu a riadenie.
Závislosti od dodávateľov a cloudu: tok peňaženky je len taký silný ako celý reťazec
Väčšina implementácií peňaženky spoliehajúcou sa stranou zahŕňa externé služby: cloudový hosting, API brány, overovacie knižnice, sprostredkovateľov identity, dodávateľov KYC, mechanizmy detekcie podvodov, logovacie platformy, poskytovateľov Managed Detection and Response alebo nástroje zákazníckej podpory. Preto je riadenie dodávateľov kľúčové.
NIS2 vyžaduje, aby subjekty zohľadňovali zraniteľnosti špecifické pre dodávateľov a celkovú kvalitu a kybernetickobezpečnostné praktiky dodávateľov a poskytovateľov služieb. DORA ide pri finančných subjektoch ďalej tým, že vyžaduje register zmluvných vzťahov k službám IKT, predzmluvné posúdenia, analýzu rizika koncentrácie, due diligence, práva na audit a inšpekciu, práva na ukončenie a otestované stratégie ukončenia pre služby IKT podporujúce kritické alebo dôležité funkcie.
V Zenith Blueprint, fáza Kontroly v praxi, krok 23, Clarysec usmerňuje tímy, aby zostavili úplný zoznam dodávateľov, klasifikovali poskytovateľov podľa prístupu k systémom, údajom alebo prevádzkovej kontrole, začlenili očakávania do zmlúv, identifikovali subdodávateľov, definovali spúšťače zmien a vytvorili proces hodnotenia cloudových služieb. Rovnaký krok odporúča posúdiť umiestnenie údajov, model prístupu, logovanie a šifrovanie ešte pred schválením budúcich cloudových služieb.
Politika dodávateľov Clarysec pre MSP poskytuje jasné pravidlo minimálneho prístupu:
„Dodávateľom musí byť udelený prístup iba k minimálnym systémom a údajom potrebným na vykonanie ich funkcie.“
Z Politiky bezpečnosti tretích strán a dodávateľov - MSP, sekcia „Požiadavky na implementáciu politiky“, ustanovenie politiky 6.2.1.
NIST CSF 2.0 podporuje tento integrovaný pohľad. Jeho funkcia GOVERN zahŕňa zákonné, regulačné, zmluvné povinnosti a povinnosti ochrany súkromia, apetít na riziko, preukázateľnú zodpovednosť, politiku, zabezpečenie zdrojov a dohľad. Výstupy dodávateľského reťazca vyžadujú roly dodávateľov, prioritizáciu kritickosti, zmluvné požiadavky kybernetickej bezpečnosti, due diligence, monitorovanie, plánovanie incidentov a ustanovenia po ukončení vzťahu.
Audítori COBIT 2019 budú hľadať zrelosť správy a riadenia. Budú sa pýtať, či sú zodpovednosti dodávateľov, životný cyklus identity, kontroly ochrany súkromia a monitorovanie zabudované do podnikových procesov, nielen do kontrolných zoznamov bezpečnostného tímu. Pre identitu a logický prístup je COBIT 2019 DSS05.04, Manage user identity and logical access, osobitne relevantný pri posudzovaní, či sú vlastníctvo účtov, schvaľovanie, priraďovanie oprávnení a ich odoberanie kontrolované.
Vybudujte balík dôkazov spoliehajúcej sa strany pri peňaženke za jedno popoludnie
Praktické cvičenie v štýle Clarysec začína jedným konkrétnym prípadom použitia, nie širokým programovým vyhlásením. Ako prvý záznam použite „onboarding zákazníka s použitím zákonného mena, dátumu narodenia a adresy poskytnutých peňaženkou“. Pridajte vlastníka procesu, vlastníka systému, vlastníka údajov a vlastníka rizika.
Zaznamenajte:
- účel spracúvania;
- požadované atribúty peňaženky;
- či sa atribúty ukladajú, ukladajú do vyrovnávacej pamäte alebo iba overujú;
- zapojené systémy a API;
- dodávateľov a ďalších sprostredkovateľov;
- krajiny alebo cloudové regióny;
- náhradný proces pri zlyhaní overenia peňaženky;
- kontaktné body komunikácie so zákazníkom.
Potom pridajte prípad použitia do registra súladu.
| Oblasť požiadaviek | Interpretácia špecifická pre peňaženku | Vlastník | Dôkazy |
|---|---|---|---|
| Minimalizácia údajov podľa GDPR | Vyžadovať iba zákonné meno, dátum narodenia a adresu, pretože sú nevyhnutné na onboarding | DPO | DPIA, register právnych základov, rozhodnutie o minimalizácii atribútov |
| Správa identít | Administrátorský a podporný prístup k záznamom onboardingu cez peňaženku musí byť jedinečný a založený na rolách | vlastník IAM | export IAM, revízia prístupových práv, záznamy nástup-presun-odchod |
| Bezpečná autentifikácia | Administrátorské konzoly a API musia používať MFA alebo silnú strojovú autentifikáciu | bezpečnostné inžinierstvo | report MFA, evidencia poverení API, dôkazy trezora tajomstiev |
| Riadenie dodávateľov | Poskytovatelia overovania a cloudu musia byť posúdení a zmluvne kontrolovaní | obstarávanie a CISO | posúdenie dodávateľa, DPA, bezpečnostná príloha, plán ukončenia |
| Reakcia na incidenty | Zneužitie alebo výpadok onboardingu cez peňaženku musí byť klasifikovateľný a reportovateľný | manažér incidentov | playbook incidentu, matica hlásení NIS2 alebo DORA, záznam zo stolového cvičenia |
Následne preskúmajte vyhlásenie o aplikovateľnosti a plán ošetrenia rizík. Pri prípadoch použitia EUDI Wallet sú bežne relevantné tieto oblasti kontrol ISO/IEC 27002:2022.
| Kontrola ISO/IEC 27002:2022 | Názov kontroly | Relevantnosť dôkazov peňaženky |
|---|---|---|
| 5.16 | Správa identít | jedinečné identity, vlastníctvo účtov, životný cyklus nástup-presun-odchod a správa neľudských identít |
| 8.5 | Bezpečná autentifikácia | MFA, autentifikácia API, bezpečné relácie, ochrana poverení a autentifikačné logy |
| 5.34 | Ochrana súkromia a ochrana PII | minimalizácia atribútov, zákonné spracúvanie, posúdenie rizík ochrany súkromia a prístup k PII odvodeným z peňaženky |
| 5.19 | Informačná bezpečnosť vo vzťahoch s dodávateľmi | klasifikácia dodávateľov, due diligence a zodpovednosti dodávateľov v oblasti bezpečnosti |
| 5.20 | Riešenie informačnej bezpečnosti v dodávateľských zmluvách | zmluvné bezpečnostné, súkromnostné, auditné, incidentné a ukončovacie ustanovenia |
| 5.21 | Riadenie informačnej bezpečnosti v dodávateľskom reťazci IKT | riziko dodávateľského reťazca, subdodávatelia, integračné závislosti a zraniteľnosti dodávateľov |
| 5.23 | Informačná bezpečnosť pri používaní cloudových služieb | schvaľovanie cloudu, umiestnenie údajov, šifrovanie, logovanie a model prístupu |
| 8.15 | Logovanie | autentifikačné, overovacie, administrátorské a incidentne relevantné udalosti |
| 8.16 | Monitorovacie činnosti | upozorňovanie, detekcia, preskúmanie a eskalácia podozrivej aktivity |
| 5.24 | Plánovanie a príprava riadenia incidentov informačnej bezpečnosti | prevádzkové príručky incidentov peňaženky, roly, komunikačné trasy a kritériá eskalácie |
| 5.25 | Posúdenie a rozhodnutie o udalostiach informačnej bezpečnosti | triáž a klasifikácia udalostí súvisiacich s peňaženkou |
| 5.26 | Reakcia na incidenty informačnej bezpečnosti | zamedzenie šírenia, odstránenie, obnova a komunikácia |
| 5.28 | Zber dôkazov | uchovanie logov, záznamy vyšetrovania a reťazec zverenia |
| 5.31 | Zákonné, štatutárne, regulačné a zmluvné požiadavky | mapovanie eIDAS2, GDPR, NIS2, DORA a zmluvných povinností |
| 5.36 | Súlad s politikami, pravidlami a normami informačnej bezpečnosti | interné testovanie kontrol, výnimky a monitorovanie súladu |
Nakoniec vykonajte mini-audit. Vyberte jednu onboardingovú transakciu cez peňaženku a vysledujte:
- odôvodnenie požiadavky na atribút;
- krok transparentnosti alebo záznam súhlasu, ak je uplatniteľný;
- systémový log udalosti;
- dôkaz autentifikácie API;
- záznam riadenia prístupu pre personál, ktorý si prezerá výsledok onboardingu;
- zapojeného dodávateľa;
- pravidlo uchovávania;
- trasu klasifikácie incidentu, ak by bola daná transakcia podvodná alebo sprístupnená.
Ak cestu neviete vysledovať, proces ešte nie je dôkazovo pripravený.
Ako rôzni audítori otestujú rovnaký tok peňaženky
Rôzni audítori pristupujú k EU Digital Identity Wallet cez rôzne odborné pohľady. Rovnaké dôkazy môžu zodpovedať viaceré otázky, ak sú dobre štruktúrované.
| Profil audítora | Pravdepodobné zameranie auditu | Dôkazy, ktoré si vyžiada |
|---|---|---|
| audítor ISO/IEC 27001:2022 | rozsah, zainteresované strany, riziká, kontroly SoA, účinnosť kontrol a zdokumentované dôkazy | rozsah ISMS, posúdenie rizík, SoA, politiky, revízia prístupových práv, logy, záznamy dodávateľov |
| audítor ISO/IEC 27007 alebo ISO/IEC 19011 | auditná stopa, vzorkovanie, rozhovory, konzistentnosť medzi politikou a implementáciou | vzorky životného cyklu používateľov, autentifikačná konfigurácia, záznamy incidentov, rozhovory s personálom |
| posudzovateľ orientovaný na NIST | správa a riadenie, rizikové profily, dodávateľský reťazec, detekcia, reakcia a výsledky obnovy | aktuálny a cieľový profil, POA&M, kritickosť dodávateľov, dôkazy monitorovania a reakcie |
| audítor COBIT 2019 | ciele správy a riadenia, vlastníctvo procesov, zrelosť a manažérske praktiky | RACI, procesné KPI, reportovanie predstavenstvu, riadenie dodávateľov, záznamy programu ochrany súkromia |
| audítor ISACA ITAF | spoľahlivosť dôkazov, testovanie kontrol, sledovateľnosť a dostatočnosť | nemenné logy, vzorkované transakcie, dôkazy prístupu, schválenia výnimiek |
| orgán dohľadu podľa DORA alebo interný posudzovateľ | rámec rizík IKT, životný cyklus incidentov, register tretích strán a prevádzková odolnosť | register rizík IKT, klasifikácia incidentov, register tretích strán, stratégia ukončenia, testy odolnosti |
| posudzovateľ GDPR | právny základ, minimalizácia, transparentnosť, bezpečnosť PII a preukázateľná zodpovednosť | záznam RoPA, DPIA, oznámenie o ochrane súkromia, pravidlo uchovávania, prístupové logy, posúdenie porušenia ochrany údajov |
Zenith Controls poskytuje pre tieto oblasti užitočný detail metodiky auditu. Pri správe identít audítori bežne sledujú používateľské identity cez proces nástupu, zmeny a ukončenia, zosúlaďujú HR záznamy so zoznamami účtov, kontrolujú účty osôb mimo organizácie a servisné účty a hľadajú používanie zdieľaných administrátorských účtov. Pri bezpečnej autentifikácii audítori porovnávajú politiky s technickými konfiguráciami, preskúmavajú pokrytie MFA, kontrolujú heslové a relačné kontroly a skúmajú logy úspešných a neúspešných prihlásení. Pri ochrane súkromia a PII audítori vzorkujú DPIA, procesy žiadostí dotknutých osôb, školenia ochrany súkromia, evidencie PII, šifrovanie, prístupové logy a kontroly uchovávania.
Politika monitorovania auditov a súladu Clarysec jasne vysvetľuje cieľ dôkazov:
„Vytvárať obhájiteľné dôkazy a auditnú stopu na podporu regulačných preverení, právnych konaní alebo požiadaviek zákazníkov na preukázanie súladu.“
Z Politiky monitorovania auditov a súladu, sekcia „Ciele“, ustanovenie politiky 3.4.
Pojem obhájiteľné dôkazy odlišuje knižnicu politík od systému súladu pripraveného na audit.
Časté úskalia projektov pripravenosti na peňaženku
Prvým úskalím je zber príliš veľkého množstva údajov. Peňaženky môžu uľahčiť získavanie overených atribútov, ale GDPR tlačí opačným smerom: zhromažďovať a uchovávať iba to, čo je nevyhnutné. Ak produktový tím vyžaduje úplné údaje identity tam, kde je potrebné iba potvrdenie veku, návrh kontrol ochrany súkromia je už chybný.
Druhým úskalím je ignorovanie neľudských identít. Integrácie peňaženky sa často spoliehajú na API klientov, certifikáty, servisné účty, automatizačné skripty a tajomstvá. Ak tieto identity nemajú vlastníka, nerotujú sa, nemonitorujú sa a nevyraďujú sa, prostredie spoliehajúcej sa strany je slabé, aj keď je ekosystém peňaženky silný.
Tretím úskalím je považovať dodávateľov za administratívnu dokumentáciu obstarávania. Podľa NIS2 a DORA je bezpečnosť dodávateľov prevádzková téma. Potrebujete due diligence, zmluvné doložky, monitorovanie, spoluprácu pri incidentoch, práva na audit a plány ukončenia. Pri subjektoch regulovaných DORA je register tretích strán IKT kľúčovým dôkazom súladu.
Štvrtým úskalím je logovanie bez správy a riadenia. Nadmerné logovanie môže vytvárať riziko ochrany súkromia. Nedostatočné logovanie ničí schopnosť vyšetrovania. Definujte autentifikačné, overovacie, administrátorské a incidentne relevantné udalosti, chráňte logy pred zmenou, obmedzte prístup a zosúlaďte uchovávanie so zákonnými a prevádzkovými potrebami.
Piatym úskalím je nenacvičené hlásenie. NIS2 má očakávania hlásenia významných incidentov do 24 hodín, 72 hodín a jedného mesiaca. DORA má úvodné, priebežné a záverečné hlásenie pre závažné incidenty súvisiace s IKT. Ak organizácia prvýkrát mapuje incident súvisiaci s peňaženkou na tieto lehoty až počas skutočnej udalosti, správa a riadenie zlyhali.
Premeňte prijatie EUDI Wallet na dôkazy pripravené na audit
EU Digital Identity Wallet zmení onboarding a digitálnu dôveru v celej Európe. Pre CISO, DPO, manažérov súladu, audítorov a vlastníkov procesov však víťazným krokom nie je vytvoriť ďalší izolovaný program súladu. Víťazným krokom je začleniť prijatie peňaženky do ISMS a namapovať ho naprieč ochranou súkromia, identitou, autentifikáciou, dodávateľmi, logovaním, odolnosťou a reakciou na incidenty.
Clarysec vám s tým môže pomôcť štruktúrovaným spôsobom:
- Použite Zenith Blueprint na zaradenie prijatia peňaženky do fázy riadenia rizík, krok 14 pre regulačné krížové odkazy, krok 19 pre bezpečnú autentifikáciu a krok 23 pre implementáciu kontrol dodávateľov, ochrany súkromia a právnych požiadaviek.
- Použite Zenith Controls na mapovanie kontrol ISO/IEC 27002:2022 pre správu identít, bezpečnú autentifikáciu a ochranu súkromia na dôkazy GDPR, NIS2, DORA, NIST a COBIT 2019.
- Použite šablóny politík Clarysec, ako sú Politika právneho a regulačného súladu, Politika ochrany údajov a súkromia, Politika správy používateľských účtov a oprávnení, Politika logovania a monitorovania, Politika bezpečnosti tretích strán a dodávateľov - MSP a Politika monitorovania auditov a súladu, aby ste premenili povinnosti na vlastnené a testovateľné postupy.
- Vybudujte balík dôkazov spoliehajúcej sa strany pri peňaženke pred spustením, nie až po prvej auditnej požiadavke.
Ak vaša organizácia plánuje v roku 2026 spoliehať sa na EU Digital Identity Wallet, teraz je čas položiť si jednu otázku: vieme pomocou obhájiteľných dôkazov preukázať, že tento tok identity je bezpečný, zákonný, odolný a riadený?
Odpoveď Clarysec je praktická: namapujte ho, priraďte vlastníctvo, otestujte ho a udržiavajte dôkazy pripravené.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council