Od letiskovej plochy k stolovému cvičeniu: návrh plánu reakcie na incidenty pre kritickú infraštruktúru v súlade s NIS2
Krízový scenár: kde sa pripravenosť stretáva so skutočnými dôsledkami
Je 3:17 ráno v centre bezpečnostných operácií veľkého regionálneho letiska. Systém manipulácie s batožinou, ktorý je zásadný pre tisíce cestujúcich, je zablokovaný nereagujúcim riadiacim rozhraním. Sieťová prevádzka vykazuje anomálne špičky. Ide o chvíľkovú IT poruchu, zlyhanie hardvéru alebo predohru hlbokého, koordinovaného kybernetického útoku? O niekoľko hodín sa začne nástup na transatlantické lety. Každá minúta nejasností alebo pomalej reakcie sa premietne do prevádzkového chaosu, reputačnej ujmy, regulačnej kontroly a potenciálne miliónových strát.
Pre vrcholových manažérov zodpovedných za riadenie kritickej infraštruktúry, letísk, energetických sietí, vodárenských podnikov či nemocníc nie sú takéto momenty ani zriedkavé, ani neškodné. Dnešné regulačné prostredie, opreté o smernicu NIS2, nariadenie DORA a medzinárodné normy ako ISO/IEC 27001:2022, nevyžaduje iba plán, ale živý dôkaz pripravenosti. Riziko je existenčné. Reakcia na incidenty musí byť viac než technická; musí byť preukázateľne v súlade, dôsledne zdokumentovaná a namapovaná naprieč regulačnými pohľadmi.
Práve pre tento vysoko exponovaný svet sú určené Clarysec Zenith Controls a Zenith Blueprint: svet, v ktorom „plán na papieri“ nestačí a každé rozhodnutie, komunikácia aj krok obnovy musia obstáť pred právnou, regulačnou a prevádzkovou kontrolou.
Mandát NIS2: reakcia na incidenty je zákonná povinnosť
Príchod NIS2 nanovo nastavuje očakávania. Regulátori požadujú štruktúrované, opakovateľné a auditovateľné riešenie incidentov. Článok 21(2) vyžaduje „politiky a postupy týkajúce sa riešenia incidentov“ ako právne nástroje. Presahuje to rámec bezpečnostného osvedčeného postupu; ide o povinnosť, ktorú možno priamo posudzovať a pri jej absencii alebo neúčinnosti aj sankcionovať.
Kľúčové požiadavky NIS2 na reakciu na incidenty:
- Zdokumentované procesy riadenia incidentov
- Úplné dôkazy o riešení hrozieb: identifikácia, zamedzenie šírenia, odstránenie, obnova
- Definované a namapované roly vrátane zodpovedností externých dodávateľov
- Povinné testovanie vrátane stolových cvičení a preskúmaní účinnosti
- Súlad naprieč rámcami DORA, NIST, COBIT, GDPR a ISO/IEC 27001:2022
Ak váš plán nedokáže okamžite odpovedať na kritické otázky, kto vedie reakciu, kto komunikuje, kto oznamuje a ako sa reakcia sleduje, testuje a zlepšuje, jednoducho nie je v súlade.
Položenie základov: plánovanie a praktické uvedenie reakcie do prevádzky
Robustná reakcia na incidenty sa začína správnym návrhom. ISO/IEC 27002:2022 opatrenie 5.26, podporené Clarysec Zenith Blueprint: 30-krokovou cestovnou mapou pre audítora a Zenith Controls, vyžaduje, aby bola príprava detailná, prakticky zavedená a jasne vlastnená.
Clarysec Zenith Blueprint, najmä fázy 4 a 5, vyžaduje:
„Implementujte postupy riadenia incidentov: definujte roly, zodpovednosti a komunikačné kanály tak, aby každá zainteresovaná strana, od analytika SOC až po CEO, poznala svoju úlohu. Dokumentujte a overujte schopnosti prostredníctvom komplexných stolových cvičení.“
To znamená:
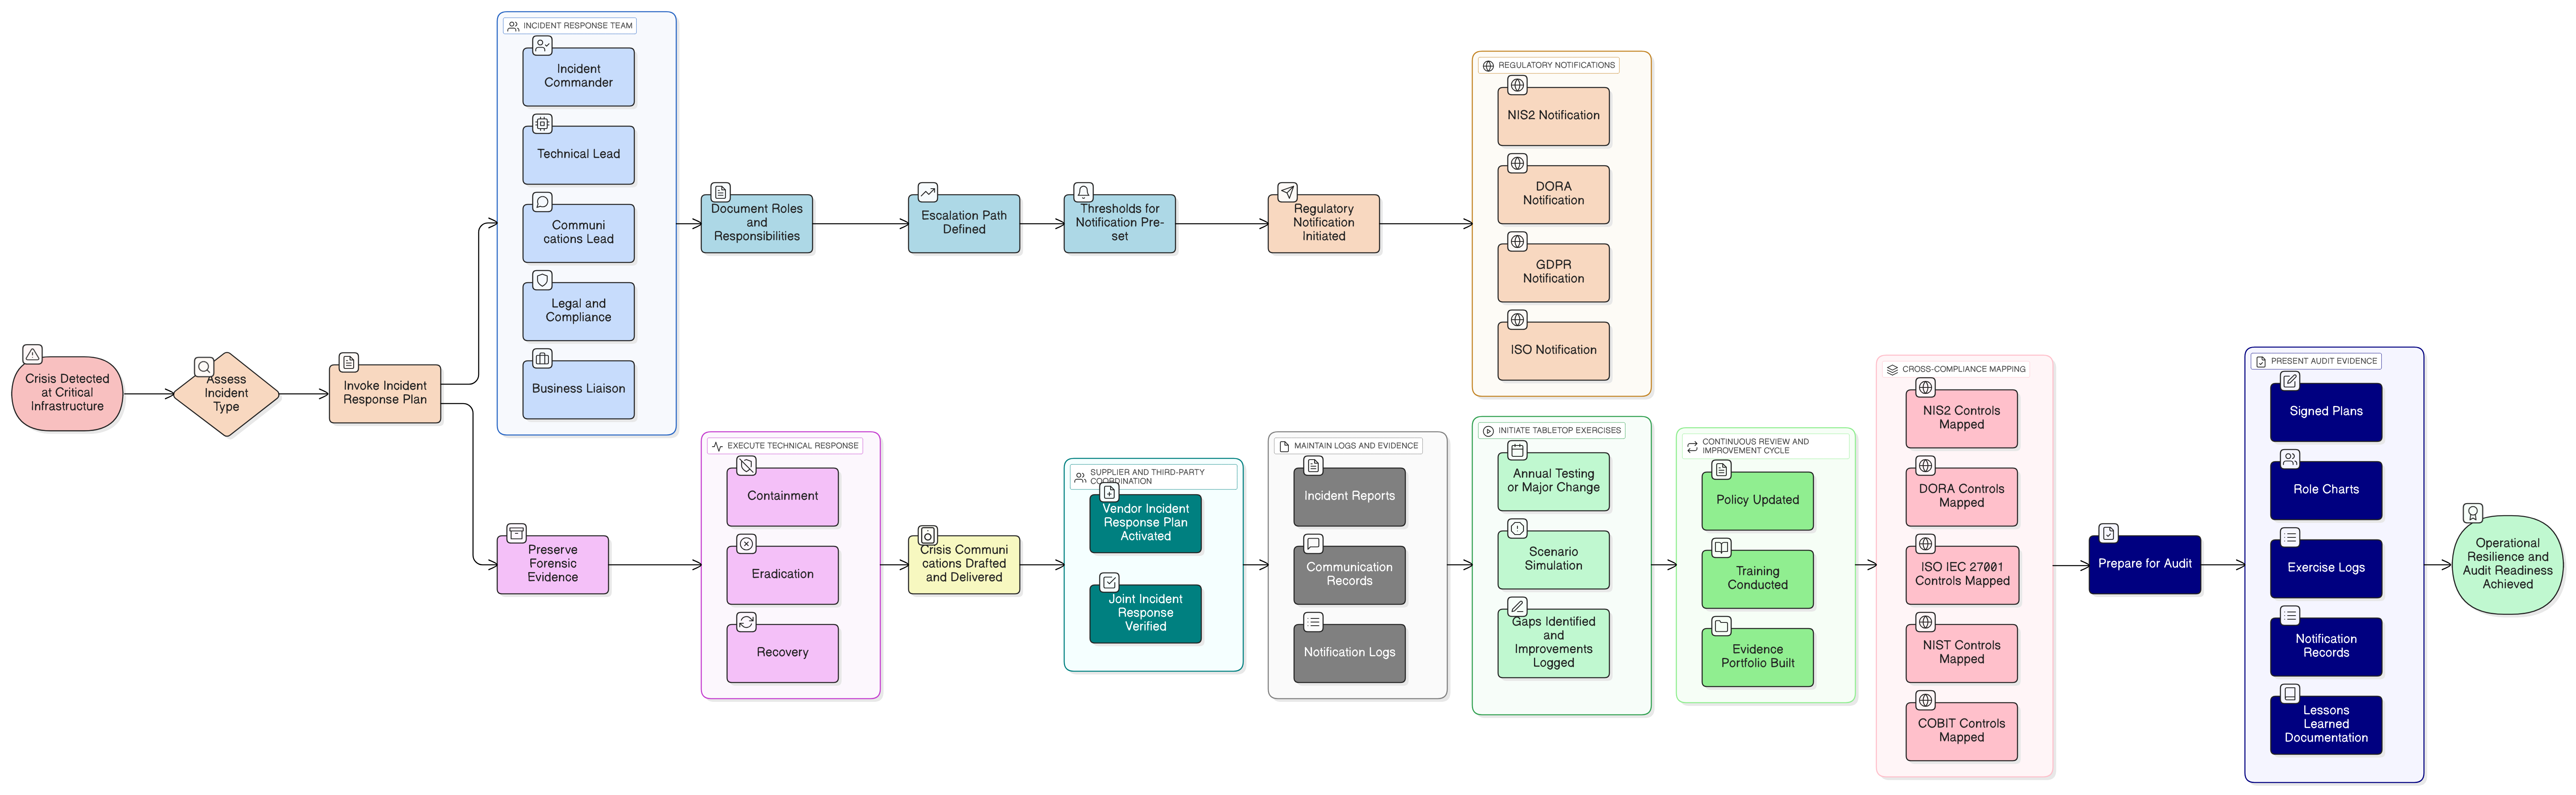
- Dokumentovať právomoci a eskalačné postupy
- Vopred definovať prahové hodnoty pre regulačné oznámenia
- Namapovať, kto pripravuje a odosiela krízovú komunikáciu
- Zabezpečiť uchovanie forenzných dôkazov bez brzdenia obnovy
- Testovať a iteratívne zlepšovať plány prostredníctvom štruktúrovaných cvičení
Príprava nie je jednorazová aktivita. Je to cyklus: plánovať, testovať, preskúmať, zlepšiť. Zenith Blueprint poskytuje podrobné kroky na zabezpečenie toho, aby boli všetky tieto body pokryté, podložené dôkazmi a pripravené na audit.
Návrh tímu reakcie na incidenty: roly, zodpovednosti a schopnosti
Kvalitná reakcia o 3:17 ráno aj kedykoľvek inokedy závisí od jasnosti rolí. Clarysec Politika riadenia incidentov a ISO/IEC 27035-1:2023 definujú tímy a mandáty podľa osvedčených postupov:
| Rola | Primárna zodpovednosť | Kľúčové zručnosti a právomoc |
|---|---|---|
| Vedúci reakcie na incident | Celková koordinácia, rozhodovacia právomoc, komunikácia s vrcholovým vedením | Rozhodné vedenie, krízové riadenie, právomoc nad významnými zmenami |
| Technický vedúci reakcie | Vyšetrovanie, forenzná analýza, zamedzenie šírenia, náprava | Sieťová forenzná analýza, analýza malvéru, expertíza v oblasti infraštruktúry |
| Vedúci komunikácie | Interné/externé oznamovanie, kontakt s regulátorom a verejnosťou | Krízová komunikácia, právne znalosti, zrozumiteľné vyjadrenie obchodného dopadu |
| Právne a regulačné záležitosti | Právne, zmluvné a regulačné usmernenie | Právo ochrany údajov, kybernetické právo, expertíza v oblasti NIS2/DORA/GDPR |
| Zástupca prevádzky | Zabezpečenie, aby prevádzkové priority zostali v centre rozhodovania | Znalosť obchodných procesov, riadenie rizík |
Zdokumentovanie týchto rolí a ich priradenie k primárnemu aj náhradnému personálu predchádza najčastejšiemu zlyhaniu v kríze: nejasnostiam a nesprávnej komunikácii.
Životný cyklus incidentu: riadiace opatrenia musia fungovať spoločne
Zrelý plán reakcie na incidenty prepája viaceré riadiace opatrenia a normy; nikdy sa na ne nepozerá izolovane. Clarysec Zenith Controls ukazuje, ako 5.26 (plánovanie a príprava) priamo nadväzuje na ďalšie riadiace opatrenia riadenia incidentov:
- Príprava a plánovanie (5.26): Definovať IRT, vytvoriť playbooky, pripraviť komunikačné plány, simulovať scenáre.
- Posúdenie udalosti (5.25): Na základe vopred stanovených kritérií rozhodnúť, či ide o skutočný incident, a zabezpečiť rozhodné konanie namiesto paralýzy analýzou.
- Technická reakcia (5.27): Vykonať zamedzenie šírenia, odstránenie a obnovu podľa detailných playbookov a namapovaných zodpovedností.
Tento životný cyklus nie je iba teoretický; je chrbtovou kosťou reakcie schopnej splniť prevádzkové potreby aj regulačnú kontrolu.
Stolové testovanie: posledná skúška pred katastrofou
Stolové cvičenie premieňa plánovanie na preukázanú pripravenosť. Politiky Clarysec vyžadujú:
„Plán reakcie na incidenty sa musí testovať minimálne raz ročne alebo pri významných zmenách infraštruktúry. Scenáre majú odrážať realistické hrozby: ransomvér, odmietnutie služby, narušenie dodávateľského reťazca alebo únik údajov.“
Príklad stolového cvičenia pre naše letisko:
Facilitátor: „Je 3:17 ráno. Batožinový systém nereaguje. Na zdieľanom administrátorskom úložisku sa objavila výkupná správa. Čo ďalej?“
IRT:
- Vedúci reakcie na incident zvolá tím.
- Technický vedúci reakcie iniciuje segmentáciu siete.
- Právne a regulačné záležitosti sledujú 24-hodinovú lehotu na oznámenie podľa NIS2.
- Vedúci komunikácie pripraví vyhlásenia pre partnerov a médiá so zachovaním rovnováhy medzi jasnosťou a opatrnosťou.
- Kontrolujú sa zoznamy kontaktov; neaktuálne informácie o dodávateľoch spúšťajú okamžitý cyklus zlepšovania.
Výsledky sa dokumentujú, medzery sa identifikujú a politiky sa aktualizujú. Každá iterácia testu, každý log a každá zmena predstavujú skutočný auditovateľný dôkaz.
Tvorba dôkazov a pripravenosť na audit: váš dôkaz je váš plán
Úspešné absolvovanie auditu znamená ukázať viac než len politiku; audítori požadujú prevádzkové dôkazy.
Príklad tabuľky dôkazov:
| Požiadavka | Zdroj Clarysec | Ako sa dôkaz vytvára |
|---|---|---|
| Plán reakcie na incidenty existuje | Zenith Controls, 30-krokový Blueprint | Podpísaný, dostupný plán podliehajúci riadeniu verzií |
| Roly a zodpovednosti | Politika reakcie na incidenty, politika pre dodávateľov | Organizačné schémy, matice rolí, zmluvné ustanovenia |
| Log stolového cvičenia | Zenith Controls, krok Blueprint | Správy z cvičenia s časovou pečiatkou, zápisnice, poučenia |
| Záznamy o oznámeniach | Komunikačné šablóny, Blueprint | E-mailové stopy, formuláre regulátorov, logy reakcie |
| Dôkaz cyklu zlepšovania | Analýza po incidente, kroky Blueprint | Aktualizované plány, záznamy o školeniach, dôkazy o priebežnej aktualizácii |
Mapovanie súladu naprieč rámcami: NIS2, DORA, NIST, COBIT, ISO/IEC 27001:2022
Clarysec Zenith Controls jedinečným spôsobom mapuje hlavné normy a rámce na účely jednotného uistenia. Riadiace opatrenia reakcie na incidenty sa nachádzajú v ich prieniku:
| Číslo riadiaceho opatrenia | Názov riadiaceho opatrenia | Opis | Podporné normy | Namapované rámce |
|---|---|---|---|---|
| 5.24 | Riadiace opatrenia pre riadenie incidentov | Detekcia, hlásenie, logovanie dôkazov, preskúmanie | ISO/IEC 27035:2023, ISO/IEC 22301:2019, ISO/IEC 27031:2021 | NIS2, DORA, NIST SP 800-61, COBIT |
| 5.25 | Plán reakcie na incidenty | Návrh tímu reakcie, oznamovacie postupy, pravidelné testovanie/zlepšovanie | ISO/IEC 22301:2019, ISO/IEC 27031:2021, ISO/IEC 27035:2023 | NIS2, DORA, NIST, COBIT, GDPR |
| 5.26 | Plánovanie a príprava | Definícia IRT, playbooky, komunikačné plány, mapovanie scenárov | ISO/IEC 27001:2022, ISO/IEC 27035:2023, ISO/IEC 22301:2019 | NIS2, DORA, NIST, COBIT |
| 5.27 | Technická reakcia | Playbooky pre zamedzenie šírenia, odstránenie a obnovu, prevádzkové logy | ISO/IEC 27001:2022, ISO/IEC 27031:2021 | NIS2, DORA, NIST, COBIT |
Podporné normy posilňujú odolnosť:
- ISO/IEC 22301:2019: Kontinuita činností; zabezpečuje zosúladenie medzi riešením incidentov a obnovou po havárii.
- ISO/IEC 27035:2023: Životný cyklus incidentu, zásadný pre poučenia a auditné preskúmanie.
- ISO/IEC 27031:2021: Pripravenosť IKT na technické zamedzenie šírenia incidentu a obnovu.
Usmernenia podľa rámcov
- DORA: Vyžaduje rýchle regulačné oznámenie a integráciu s kontinuitou činností a technickými plánmi.
- NIST CSF: Priamo nadväzuje na funkciu „Respond“ s dôrazom na okamžité a zdokumentované konanie.
- COBIT 2019: Zameriava sa na správu a riadenie, pričom integruje reakciu na incidenty s podnikovým rizikom a metrikami výkonnosti.
Integrácia dodávateľov a tretích strán: zabezpečenie rozšíreného perimetra
Kritická infraštruktúra je len taká silná ako jej najslabší dodávateľ alebo partner. Clarysec Politika bezpečnosti tretích strán a dodávateľov stanovuje jasné povinnosti.
Kľúčové požiadavky zahŕňajú:
“Dodávatelia musia vytvárať, udržiavať a testovať vlastné plány reakcie na incidenty zodpovedajúce našim štandardom. Zodpovednosti, kanály a dôkazy z cvičení musia byť zdokumentované.” (oddiel 9)
Nie je to voliteľné. Zmluvy musia špecifikovať integráciu reakcie na incidenty, oznámenia tretích strán a auditné stopy. Variant zameraný na MSP prispôsobuje tieto požiadavky menším dodávateľom, aby súlad pokrýval celý ekosystém.
Príklad stolového cvičenia s dodávateľom:
- Výpadok je vysledovaný k externému dodávateľovi batožinového systému.
- Plán reakcie na incidenty dodávateľa je aktivovaný a koordinovaný podľa protokolov spoločného cvičenia.
- Zlyhania, napríklad neaktuálne kontaktné údaje, sa dokumentujú a spúšťajú nápravné opatrenia ešte pred skutočnou katastrofou.
Pohľad audítorov: zvládnutie kontroly naprieč viacerými rámcami
Audítori používajú rôzne pohľady. Clarysec Zenith Controls pripravuje organizácie na každý z nich:
Audítori ISO/IEC 27001:2022:
- Požadujú zdokumentované a otestované plány reakcie na incidenty.
- Auditujú jasnosť rolí, dôkazy o stolových testoch a integráciu s kontinuitou činností.
Audítori NIS2/DORA:
- Vyžadujú výsledky založené na scenároch.
- Kontrolujú načasovanie a postupnosť regulačných oznámení.
- Hľadajú plynulú integráciu dodávateľov a cykly zlepšovania.
Audítori NIST/COBIT:
- Detailne preverujú prevádzku riadiacich opatrení v životnom cykle incidentu.
- Vyžadujú dôkazy o integrácii rizík, zlepšovaní procesov a dokumentácii poučení.
Kritické výzvy a protiopatrenia Clarysec
Bežné nedostatky, ktoré nástroje Clarysec riešia priamo:
- Nejasnosti v rolách alebo komunikačné medzery: Matice rolí v Zenith Blueprint namapované na oznámenia a úkony.
- Neúplná reakcia na incidenty u dodávateľov: Povinné audity, zmluvné požiadavky a spoločné cvičenia podľa politiky pre tretie strany.
- Medzery v dôkazoch: Automatizované logy, šablóny analýzy po incidente, sledovanie zlepšení v politike aj praxi.
Ako vybudovať, otestovať a preukázať reakciu na incidenty
Päťbodový kontrolný zoznam pre pripravenosť na audit podľa NIS2
- Posúďte a namapujte svoj aktuálny plán reakcie na incidenty: Použite 30 krokov Zenith Blueprint na komplexnú analýzu medzier.
- Implementujte Zenith Controls a krížové mapovania: Zabezpečte mapovanie na riadiace opatrenia ISO/IEC 27001:2022, DORA, NIS2, NIST a COBIT. Riešte zmluvy s dodávateľmi a podporné normy.
- Vykonajte realistické stolové cvičenia: Dokumentujte dôkazy (logy, komunikáciu, koordináciu dodávateľov, opatrenia na zlepšenie).
- Uplatňujte politiku pre tretie strany: Použite Clarysec Politiku bezpečnosti tretích strán a dodávateľov a jej variant pre MSP, aby boli všetci dodávatelia v súlade.
- Pripravte portfólio dôkazov: Zahrňte podpísané plány, schémy rolí, logy cvičení, správy o oznámeniach a zdokumentované poučenia.
Vaša cesta: od letiskovej plochy k stolovému cvičeniu, od neistoty k uisteniu
V dnešnom regulovanom a prepojenom svete plán reakcie na incidenty nestačí iba mať; musí preukázateľne fungovať v praxi, byť podložený dôkazmi, zosúladený naprieč rámcami a opretý o skutočnú pripravenosť. Integrovaný súbor nástrojov Clarysec, Zenith Blueprint, Zenith Controls a robustné politiky, poskytuje architektúru skutočnej prevádzkovej odolnosti.
Každý krok je namapovaný, otestovaný a pripravený na audit, takže či kríza začne o 3:17 ráno alebo v zasadacej miestnosti, vaša organizácia obstojí. Vybudovanie prakticky overenej schopnosti reakcie na incidenty v súlade s NIS2 znamená viac než pokoj v duši; je to regulačná obrana a prevádzková excelentnosť v jednom.
Ďalšie kroky: zabezpečte si uistenie s Clarysec
Cesta od letiskovej plochy k stolovému cvičeniu sa začína teraz:
- Stiahnite si Clarysec Zenith Blueprint a Zenith Controls.
- Naplánujte si stolovú simuláciu s naším tímom.
- Preskúmajte a aktualizujte svoju Politiku bezpečnosti tretích strán a dodávateľov tak, aby pokrývala každého partnera, veľkého aj malého.
Nečakajte na ďalšie upozornenie o tretej ráno, aby ste odhalili medzery vo svojom pláne. Kontaktujte Clarysec a vybavte svoju organizáciu preukázanou, otestovanou a dôkazmi podloženou reakciou na incidenty.
Clarysec: váš partner pre súlad, odolnosť a reakciu na incidenty v reálnom svete.
Zenith Controls | Zenith Blueprint | Politika bezpečnosti tretích strán a dodávateľov | Politika riadenia incidentov
Preskúmajte ďalšie prípadové štúdie a sady nástrojov na blogu Clarysec. Naplánujte si prispôsobený workshop alebo posúdenie pripravenosti na audit ešte dnes.
Certifikácia PECB NIS 2 a DORA podporená auditne pripravenými politikami
- ✓ Oficiálne výučbové materiály PECB a dva pokusy na skúšku
- ✓ Certifikačný poplatok a ročný udržiavací poplatok (AMF) na prvý rok v cene, ak sa uplatňuje
- ✓ Samoštúdium alebo naživo online · kurz pridelený do 1 pracovného dňa
Frequently Asked Questions
O autorovi

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council