Riadenie únavy z MFA a útokov typu push bombing

Push oznámenie o 2:13, z ktorého sa stala otázka pre predstavenstvo
O 2:13 ráno dostane skúsená administrátorka finančného oddelenia mobilné oznámenie: „Schváliť prihlásenie?“ Je v polospánku, predpokladá, že ide o časový limit relácie z cloudovej finančnej platformy, a klepne na schválenie.
O 2:19 je útočník vo vnútri poskytovateľa identít. O 2:31 sa pokúša získať prístup k exportu miezd, privilegovanej cloudovej konzole a zdieľanej e-mailovej schránke používanej na platby dodávateľom. O 3:05 SOC vidí opakované výzvy MFA, neobvyklú geografickú polohu, úspešné schválenie a novú reláciu z nespravovaného zariadenia.
Ranný rozhovor býva známy:
- „Ale veď sme mali MFA."
- „Prečo to používateľka schválila?"
- „Zaznamenávali sme podrobnosti výzvy MFA?"
- „Je to porušenie ochrany osobných údajov?"
- „Vzťahujú sa na nás 24-hodinové alebo 72-hodinové oznamovacie povinnosti?"
- „Bude to náš audítor ISO 27001:2022 považovať za zlyhanie kontroly?"
- „Má to vplyv na NIS2, DORA, GDPR, zákaznícke zmluvy alebo kybernetické poistenie?"
Toto je medzera v riadení, ktorá stojí za únavou z MFA a útokmi typu push bombing. Útočníci neprelamujú kryptografiu. Vyčerpávajú ľudské rozhodovanie, zneužívajú slabý návrh autentifikácie a hľadajú nemonitorované výnimky. Zlyhaním kontroly zriedka býva „MFA nie je zapnuté“. Zvyčajne ide o reťazec slabej dôveryhodnosti identity, rizikového návrhu push schvaľovania, chýbajúceho párovania čísel, nejasných pravidiel privilegovaného prístupu, nedostatočného logovania autentifikácie, slabej triáže upozornení, nedostatočne vyškolených používateľov a chýbajúcich zdokumentovaných dôkazov, že organizácia slabinu preskúmala a odstránila.
Pre CISO, manažérov súladu, audítorov a vedenie organizácie sa musí únava z MFA posudzovať ako problém dôkazov v ISMS, nie iba ako nastavenie poskytovateľa identít. Riešenie kombinuje ošetrenie rizík podľa ISO 27001:2022, kontroly ISO/IEC 27002:2022, povinnosti vyplývajúce z politík, bezpečnostné povedomie používateľov, reakciu na incidenty, riadenie dodávateľov a mapovania naprieč rámcami pre NIS2, DORA, GDPR, NIST CSF 2.0 a COBIT 2019.
Únava z MFA je zlyhaním uistenia, nie problémom používateľa
Únava z MFA, označovaná aj ako push bombing alebo prompt bombing, nastáva, keď útočník s platným heslom opakovane vyvoláva žiadosti o schválenie MFA, kým používateľ jednu z nich neprijme. Niekedy útočník pridá sociálne inžinierstvo, napríklad falošný telefonát z helpdesku, správu typu „testujeme váš účet“ alebo žiadosť o schválenie prihlásenia s cieľom zastaviť oznámenia.
Prevádzkové riziko spočíva v tom, že organizácie často považujú všetky formy MFA za rovnocenné. Nie sú.
Jednoduché push oznámenie „schváliť alebo zamietnuť“ je slabšie než párovanie čísel, bezpečnostné kľúče FIDO2 odolné voči phishingu, autentifikácia založená na certifikátoch alebo podmienený prístup, ktorý blokuje nemožné cestovanie a nespravované zariadenia. MFA zlyháva aj vtedy, keď výnimky z obídenia nie sú zdokumentované, servisné účty sú interaktívne, zastarané protokoly zostávajú povolené alebo vysokorizikový prístup nevyžaduje silnejšiu autentifikáciu.
V Zenith Blueprint: An Auditor’s 30-Step Roadmap Clarysec zasadzuje bezpečnú autentifikáciu do fázy Controls in Action, Step 19: Technological Controls I. Usmernenie je priame:
Autentifikácia je prvá a najkritickejšia línia obrany medzi pôvodcom hrozby a vašimi systémami, údajmi a službami. Ak je autentifikácia slabá, všetko ostatné, šifrovanie, monitorovanie aj segmentácia, možno obísť.
Ten istý Zenith Blueprint sa venuje aj kontrole ISO/IEC 27002:2022 5.17 v kroku Step 22:
Ak je otázkou identity „Kto ste?“, potom autentifikácia je dôkazom. Kontrola 5.17 je miestom, kde sa teória stretáva s dôverou. Vyžaduje, aby boli autentifikačné informácie bezpečne riadené počas celého svojho životného cyklu, čím sa zabezpečí, že metódy a poverenia používané na overenie identity sa samy nestanú najslabším článkom.
Tieto dve vyhlásenia vysvetľujú, prečo push bombing patrí do registra rizík. Šifrovanie nepomôže, ak sa útočník stane schváleným používateľom. Segmentácia siete pomôže menej, ak je privilegovaný cloudový prístup schválený výzvou prijatou v dôsledku únavy. Monitorovanie funguje iba vtedy, ak sú autentifikačné udalosti logované v dostatočných podrobnostiach a rýchlo preskúmané.
Zrelé vyhlásenie o riziku má byť explicitné:
| Rizikový scenár | Pravdepodobná príčina | Dopad | Primárne ošetrenie |
|---|---|---|---|
| Používateľ schváli podvodnú MFA push výzvu po kompromitácii hesla | Opakované výzvy, slabý návrh push schvaľovania, nízka úroveň povedomia | Neoprávnený prístup, sprístupnenie údajov, podvod | MFA odolná voči phishingu alebo párovanie čísel, limity výziev, školenie používateľov, upozorňovanie |
| Administrátor schváli neočakávanú žiadosť MFA | Zdieľané zariadenie, práca na diaľku, chýbajúce posilnenie privilegovaného prístupu | Kompromitácia cloudu, eskalácia oprávnení | Hardvérové kľúče pre administrátorov, podmienený prístup, revízia privilegovaných prístupových práv |
| Útočník použije účet dodávateľa s výnimkou z MFA | Prístup dodávateľa nie je riadený, výnimka nebola preskúmaná | Cesta tretej strany ku kritickej službe | Doložky MFA pre dodávateľov, register výnimiek, monitorovanie externých identít |
| SOC prehliadne opakované zlyhania MFA | Logy sú neúplné alebo sa nemonitorujú | Oneskorená detekcia a hlásenie | Rozsah logovania autentifikácie, pravidlá SIEM, playbook eskalácie incidentov |
Práve tu je ISO 27001:2022 dôležitá. Norma vyžaduje kontext, zainteresované strany, vedenie, posúdenie rizík, plánovanie ošetrenia rizík, prevádzkové riadenie, monitorovanie, vnútorný audit, preskúmanie manažmentom a neustále zlepšovanie. Únava z MFA sa dotýka všetkých týchto oblastí.
Klastre kontrol ISO 27001:2022, ktoré budú audítori testovať
ISO 27001:2022 poskytuje štruktúru systému manažérstva. ISO/IEC 27002:2022 poskytuje implementačné usmernenia ku kontrolám. Pri únave z MFA a útokoch typu push bombing sa audítori zvyčajne zamerajú na klaster kontrol, nie na jednu samostatnú kontrolu.
| Kontrola ISO/IEC 27002:2022 | Prečo je dôležitá pri únave z MFA | Dôkazy očakávané audítormi |
|---|---|---|
| 5.17 Autentifikačné informácie | Riadi heslá, tokeny, seed hodnoty MFA, certifikáty, obnovovacie kódy a životný cyklus autentifikátorov | Postup životného cyklu poverení, záznamy o registrácii MFA, kontroly resetovania, schválenia výnimiek |
| 8.5 Bezpečná autentifikácia | Vyžaduje autentifikačné mechanizmy primerané riziku | Politika MFA, konfigurácia podmieneného prístupu, párovanie čísel, MFA odolná voči phishingu pre privilegovaný prístup |
| 8.15 Logovanie | Poskytuje údaje z autentifikačných udalostí potrebné na vyšetrovanie | Logy úspešných a neúspešných prihlásení, používanie MFA, trvanie relácie, kontext zariadenia a lokality |
| 8.16 Monitorovanie aktivít | Deteguje anomálne správanie pri autentifikácii | Pravidlá SIEM, tickety upozornení, záznamy triáže, detekcie opakovaných výziev MFA |
| 8.2 Privilegované prístupové práva | Zabezpečuje silnejšie riadenie privilegovaného prístupu | Revízia prístupových práv administrátorov, vynucovanie MFA pre privilegovaný prístup, kontroly účtov „break glass“ |
| 8.3 Obmedzenie prístupu k informáciám | Obmedzuje, kam sa autentifikovaní používatelia môžu dostať | Záznamy prístupu na základe rolí, obmedzenia prístupu k údajom, preskúmania zásady minimálnych oprávnení |
| 5.24 Plánovanie a príprava riadenia incidentov informačnej bezpečnosti | Ustanovuje pripravenosť na riešenie incidentov | Playbooky autentifikačných incidentov, roly, eskalačné postupy |
| 5.25 Posúdenie udalostí informačnej bezpečnosti a rozhodovanie o nich | Zabezpečuje konzistentné posudzovanie upozornení | Záznamy triáže udalostí, rozhodnutia o závažnosti, rozhodnutia o eskalácii |
| 5.26 Reakcia na incidenty informačnej bezpečnosti | Riadi zamedzenie šírenia a obnovu | Záznamy zrušenia relácií, dôkazy resetovania hesla, analýza koreňovej príčiny |
| 5.34 Ochrana súkromia a ochrana PII | Prepája autentifikačné incidenty s povinnosťami ochrany súkromia | Analýza prístupu k PII, posúdenie porušenia ochrany osobných údajov, log rozhodnutí o hlásení |
| 5.19 až 5.22 Vzťahy s dodávateľmi | Pokrýva prístup dodávateľov a monitorovanie dodávateľských služieb | Doložky MFA pre dodávateľov, revízie externých účtov, monitorovacie reporty poskytovateľa |
Zenith Controls: The Cross-Compliance Guide od Clarysec mapuje kontrolu ISO/IEC 27002:2022 8.5 Bezpečná autentifikácia na podporné kontroly, ako sú 5.17 Autentifikačné informácie, 8.2 Privilegované prístupové práva, 8.16 Monitorovanie aktivít, 5.24 Plánovanie a príprava riadenia incidentov informačnej bezpečnosti a 5.34 Ochrana súkromia a ochrana PII. Táto väzba naprieč kontrolami je dôležitá, pretože snímka obrazovky s informáciou „MFA zapnuté“ nestačí. Audítori chcú dôkaz, že autentifikácia je navrhnutá, monitorovaná, preskúmavaná a zlepšovaná na základe rizika.
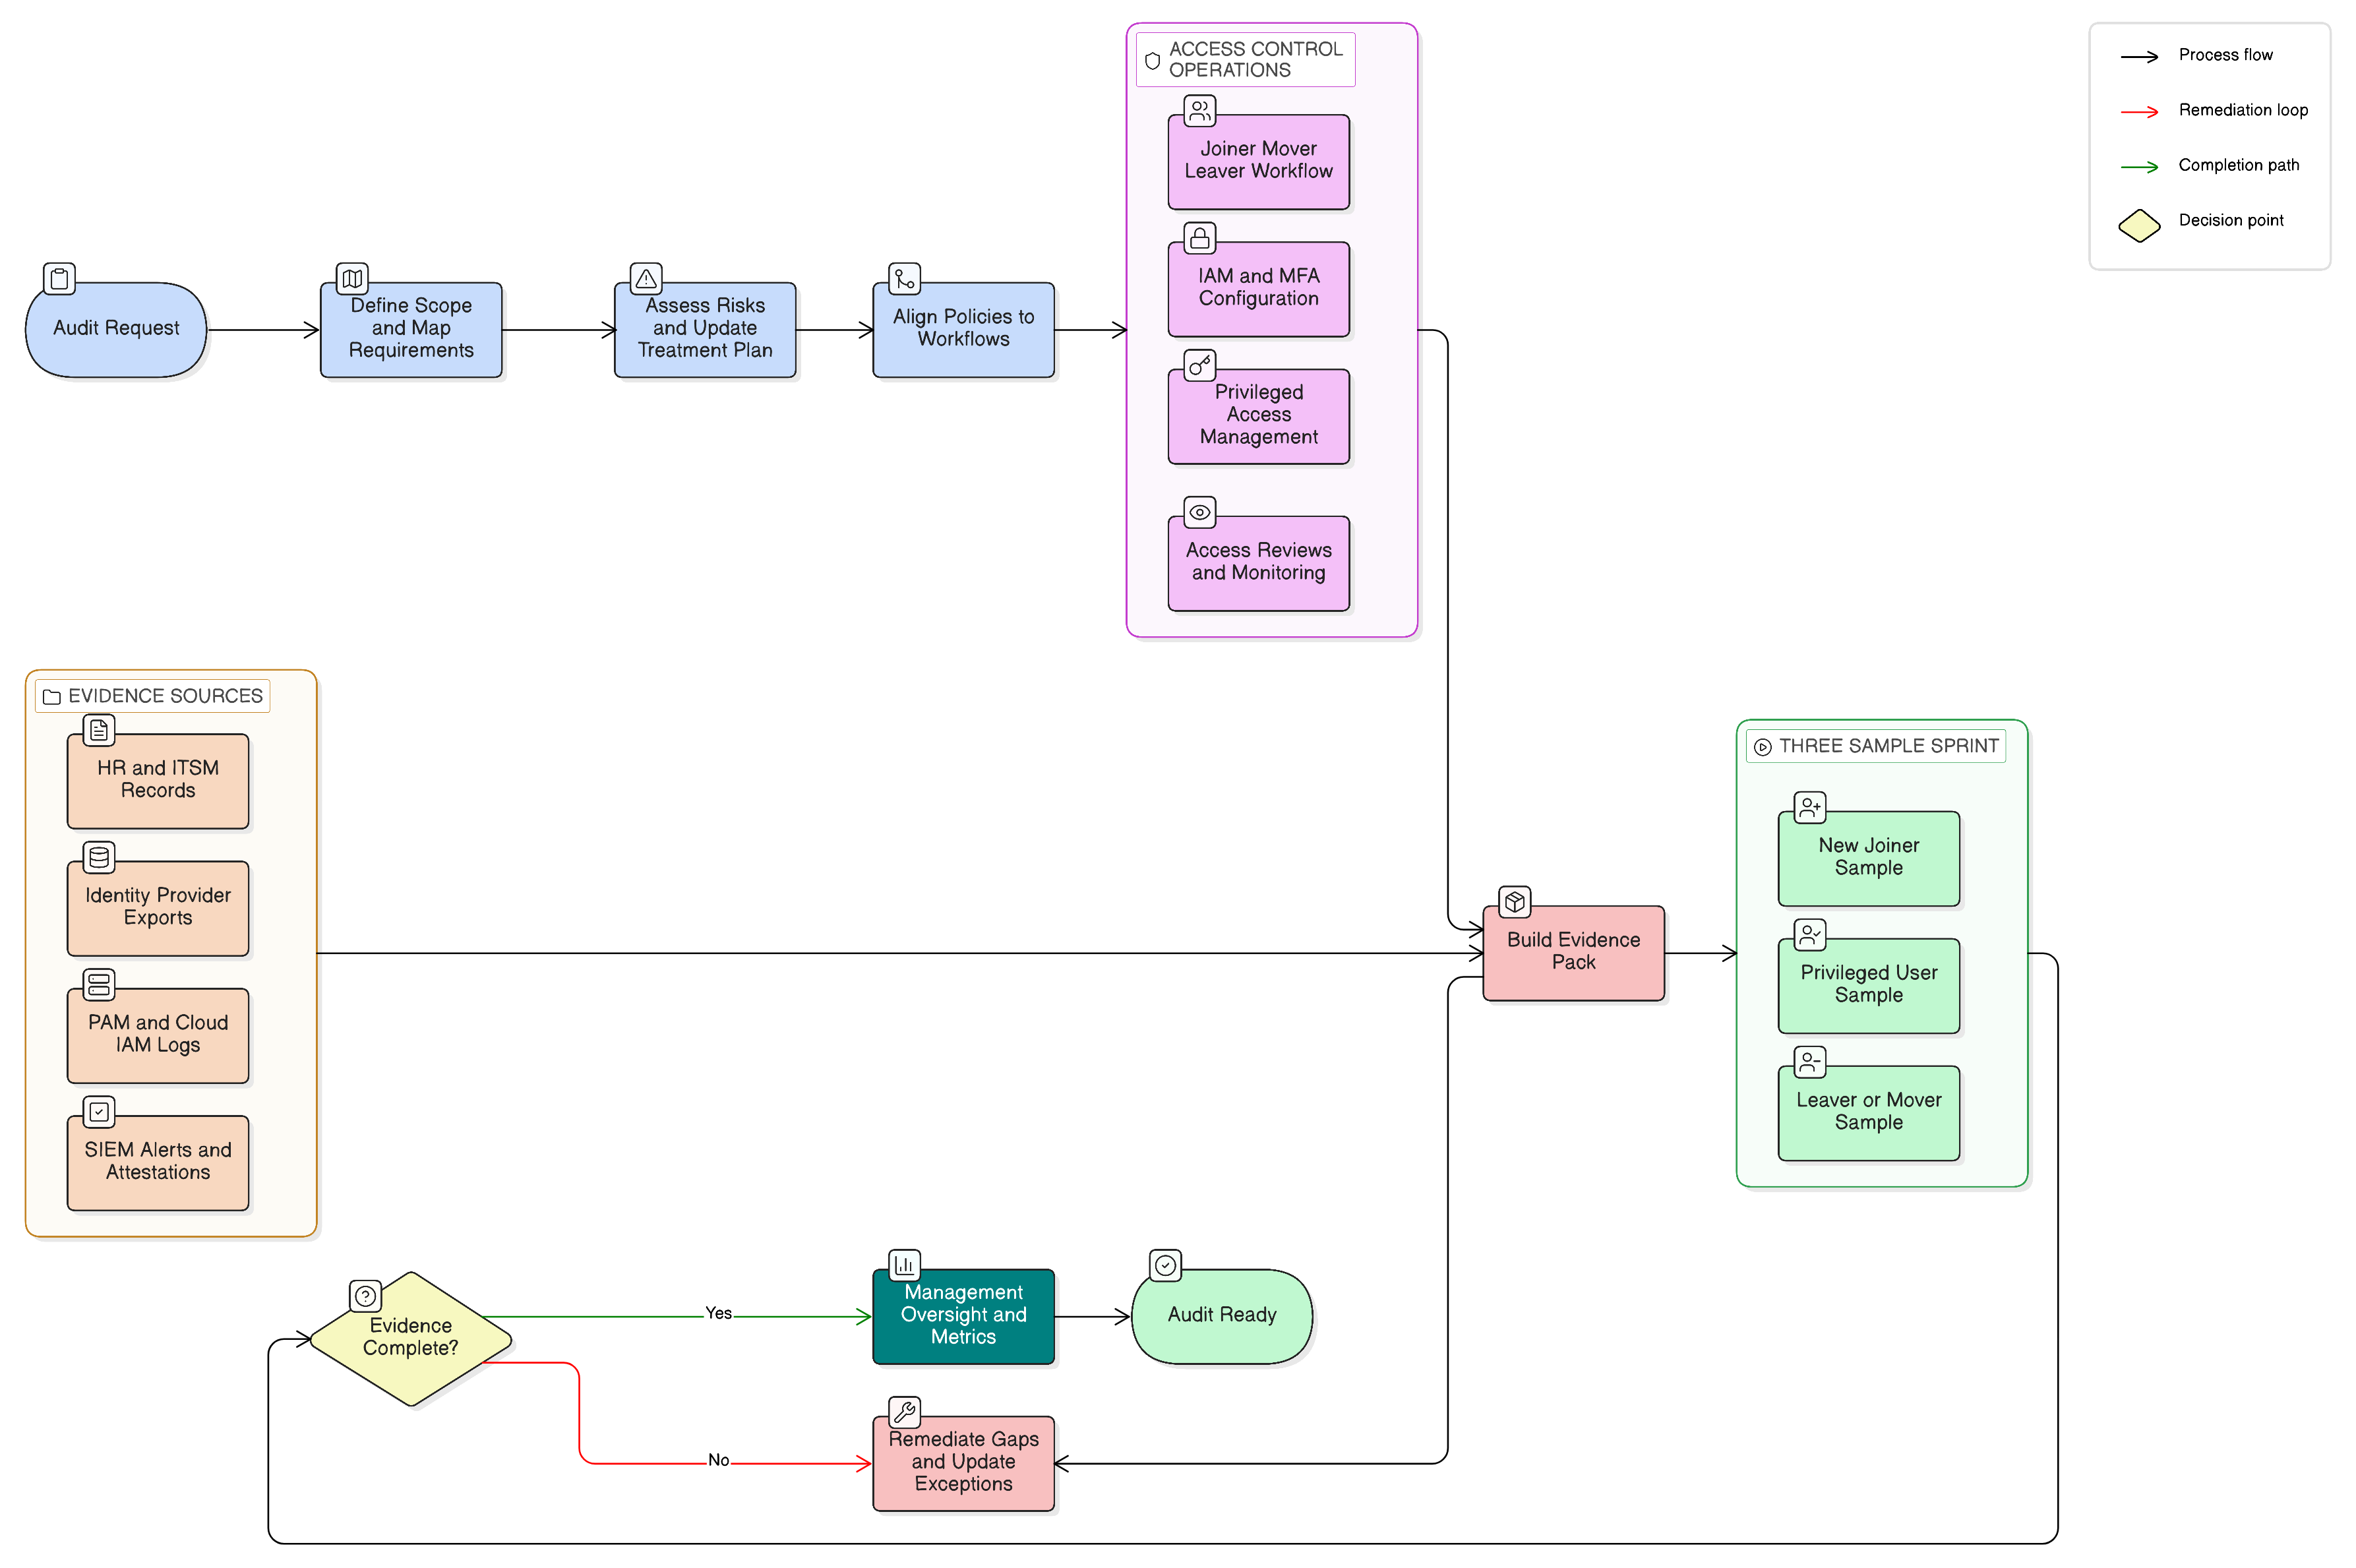
Obhájiteľný balík dôkazov má obsahovať:
- Posúdenie rizík identifikujúce push bombing a sociálne inžinierstvo pri výzvach MFA.
- Štandard autentifikácie definujúci prípustné metódy MFA podľa kritickosti systému.
- Politiku privilegovaného prístupu vyžadujúcu silnejšiu autentifikáciu pre administrátorský a vzdialený prístup.
- Export konfigurácie poskytovateľa identít zobrazujúci párovanie čísel, limity výziev, podmienený prístup a blokovanú zastaranú autentifikáciu.
- Logy zobrazujúce úspešné a neúspešné udalosti MFA, zamietnuté výzvy, nemožné cestovanie a kontext zariadenia.
- Pravidlá upozornení na opakované výzvy MFA, opakované zlyhania a neobvyklé úspešné schválenie.
- Záznamy reakcie na incidenty pre upozornenia súvisiace s autentifikáciou.
- Obsah školenia povedomia, ktorý používateľom prikazuje neschvaľovať neočakávané výzvy.
- Záznamy revízie prístupových práv pre privilegované systémy a systémy s vysokým dopadom.
- Register výnimiek s dátumami skončenia platnosti, schváleniami vlastníkov rizík a kompenzačnými kontrolami.
Politika premieňa „neschvaľujte neočakávané výzvy“ na dôkazy
Mnohé organizácie používateľom hovoria, aby neschvaľovali podozrivé výzvy. Táto rada je užitočná, ale nestačí na certifikáciu ISO 27001:2022, dohľad podľa NIS2, odolnosť podľa DORA, preukázateľnú zodpovednosť podľa GDPR, due diligence zákazníkov ani kybernetické poistenie.
Prvou oporou v politike je P38 Politika bezpečnej komunikácie a viacfaktorovej autentifikácie (MFA). Priamo rieši ľudský faktor:
Povedomie používateľov: Používatelia musia absolvovať školenie na rozlíšenie bezpečných a nebezpečných komunikačných kanálov. Školenie musí pokrývať správne používanie viacfaktorovej autentifikácie (MFA) (napr. neschvaľovanie neočakávaných výziev na prihlásenie) a bezpečné komunikačné postupy (napr. overovanie odkazov na videokonferencie a neprerokúvanie dôverných tém cez nezabezpečené linky).
Tým sa únava z MFA mení na školiacu povinnosť, nie na hľadanie vinníka. CISO môže preukázať, že prompt bombing je zahrnutý do procesu nástupu, obnovovacieho školenia, školenia podľa rolí a poučení pre privilegovaných používateľov.
Tá istá P38 Politika bezpečnej komunikácie a viacfaktorovej autentifikácie (MFA) vytvára aj monitorovaciu povinnosť:
Informačná bezpečnosť musí priebežne monitorovať autentifikačné logy na akékoľvek pokusy o prihlásenie iba jedným faktorom alebo anomálne zlyhania viacfaktorovej autentifikácie (MFA). Logy zo systémov bezpečnej komunikácie sa tam, kde je to relevantné, musia monitorovať na pokusy o neoprávnený prístup alebo konfiguračné zmeny.
Pre MSP stanovuje P11S Politika správy používateľských účtov a oprávnení – MSP praktickú základnú úroveň:
Viacfaktorová autentifikácia (MFA) musí byť zapnutá, ak je to technicky uskutočniteľné, pre administrátorské účty alebo citlivé systémy.
Formulácia „ak je to technicky uskutočniteľné“ sa nikdy nesmie stať medzerou. Ak systém nepodporuje silnú MFA, výnimka musí byť zaznamenaná s vlastníkom, dátumom skončenia platnosti, kompenzačnými kontrolami, monitorovaním a plánom migrácie. Väčšie organizácie môžu rovnaké očakávanie zosúladiť s P11 Politika správy používateľských účtov a oprávnení a následne testovať, či sa politika zhoduje s prevádzkovou realitou.
Dôkazy detekcie vychádzajú z P22S Politika logovania a monitorovania – MSP, ktorá vyžaduje logovanie autentifikačných udalostí:
Autentifikačné logy: úspešné a neúspešné pokusy o prihlásenie, trvanie relácie, používanie MFA
Vyžaduje aj bezodkladné preskúmanie vysokorizikových autentifikačných signálov:
Okamžité preskúmanie po detekcii upozornení s vysokou závažnosťou (napr. malvér, zlyhaná viacfaktorová autentifikácia (MFA), opakované zlyhania prihlásenia)
Povedomie sa musí vyvíjať spolu s hrozbami. Politika povedomia a školenia o informačnej bezpečnosti – MSP podporuje túto spätnú väzbu:
Témy musia zahŕňať nové hrozby (napr. phishing), relevantné zmeny politík a interné trendy incidentov.
Keď SOC deteguje pokusy o únavu z MFA, tieto informácie o hrozbách majú vstúpiť do upozornení používateľom, skriptov helpdesku, stolových cvičení a aktualizácií školení.
Riadený balík kontrol pre únavu z MFA
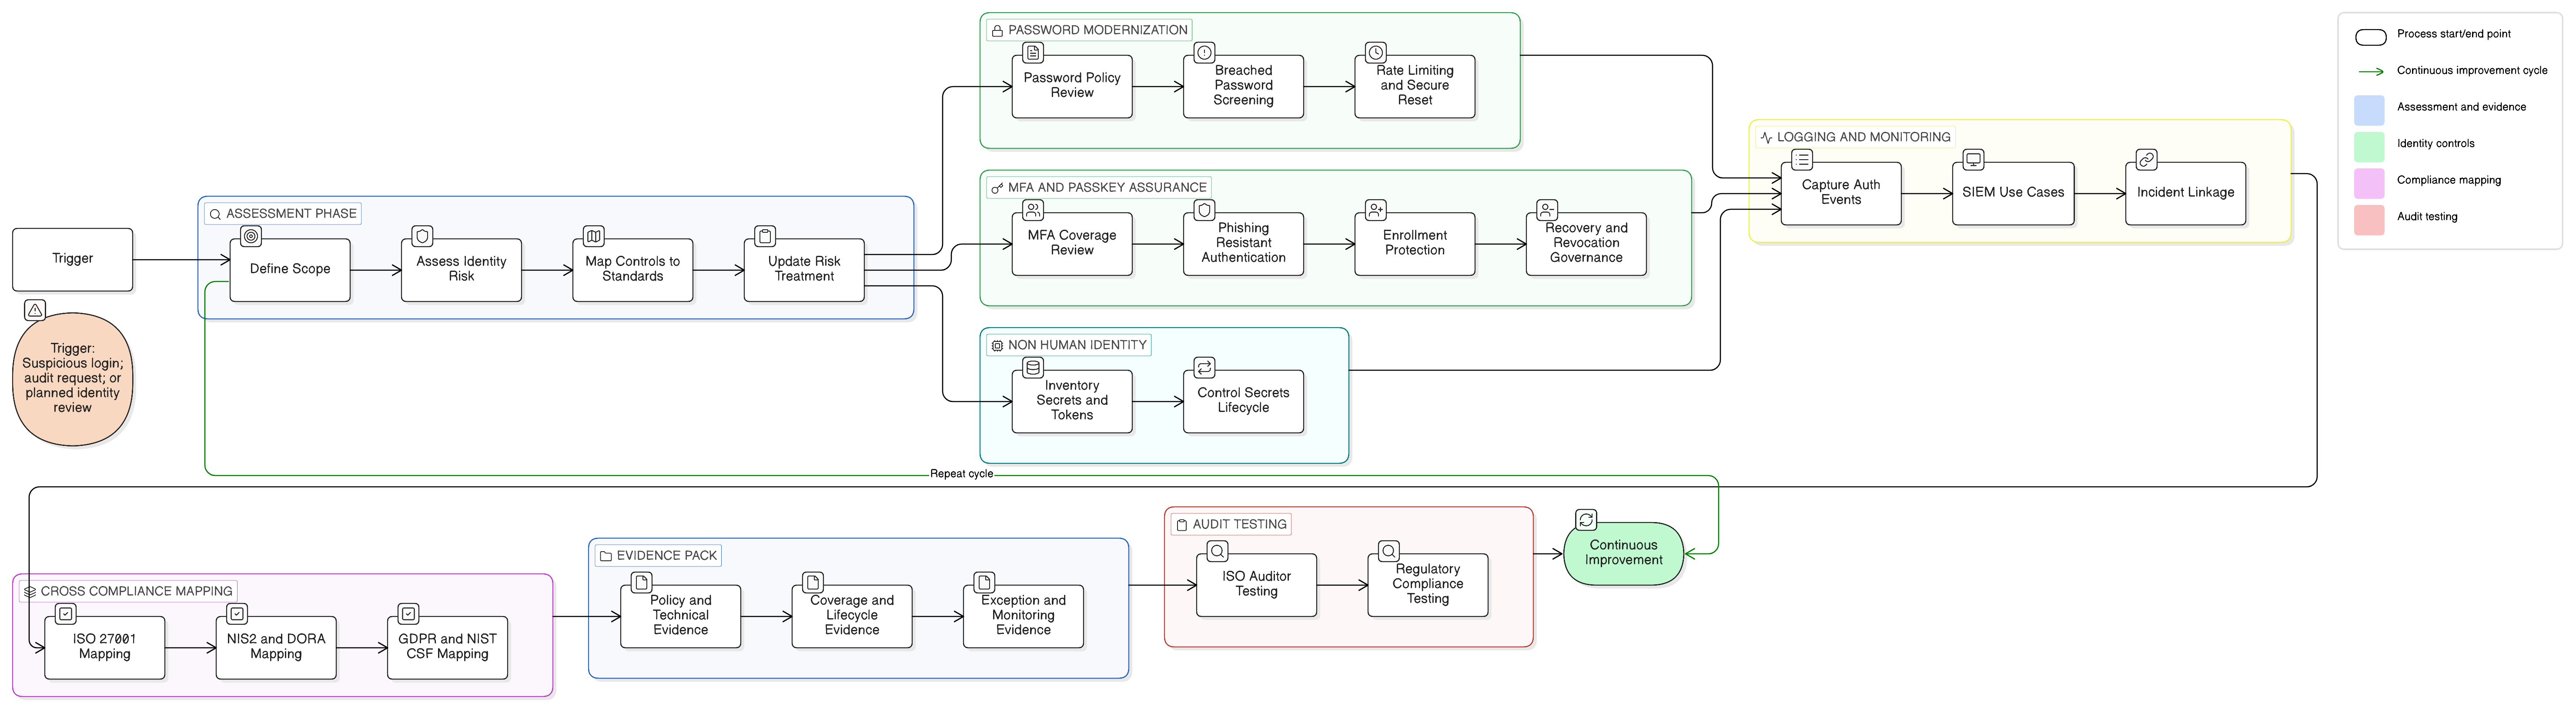
Predpokladajme, že vaša organizácia používa cloudového poskytovateľa identít, SaaS CRM, finančnú platformu, VPN a poskytovateľa riadených bezpečnostných služieb. Cieľom je riadiť únavu z MFA pomocou Zenith Blueprint, knižnice politík a príručky Zenith Controls pre súlad naprieč rámcami od Clarysec.
Začnite krokom Step 19 v Zenith Blueprint, ktorý tímom ukladá definovať požiadavky na autentifikáciu pre každý systém a upozorňuje, že autentifikácii založenej iba na hesle sa treba vyhnúť pri administrátorských účtoch, cloudových konzolách, nástrojoch vzdialeného prístupu a systémoch dostupných z internetu. Potom uplatnite praktickú aktivitu preskúmania:
Preskúmajte svoje nasadenie MFA: identifikujte medzery a naplánujte ich odstránenie. Overte, že servisné účty sú neinteraktívne tam, kde je to možné, majú silné poverenia a sú zdokumentované. Potvrďte, že v žiadnom systéme ani aplikácii nezostali predvolené poverenia.
Premeňte toto usmernenie na prevádzkový balík kontrol.
Krok 1: klasifikujte systémy podľa autentifikačného rizika
| Systém | Rizikový faktor | Rozhodnutie o riadení únavy z MFA | Dôkaz |
|---|---|---|---|
| Administrátorská konzola poskytovateľa identít | Privilegovaný prístup ku všetkým systémom | Iba MFA odolná voči phishingu, bez jednoduchého push schvaľovania | Export politiky podmieneného prístupu |
| Finančná platforma | Údaje o platbách a dodávateľoch | Párovanie čísel a súlad stavu zariadenia | Snímka nastavení MFA a revízia prístupových práv |
| VPN | Vzdialený prístup do siete | Vyžaduje sa MFA s limitmi výziev | Autentifikačné logy VPN |
| CRM | PII zákazníkov | Párovanie čísel pre všetkých používateľov a silnejšia MFA pre administrátorov | Autentifikačná politika a logy |
| Prístupový účet MSP | Privilegovaný prístup tretej strany | Pomenované účty, silná MFA a logovanie relácií | Dohoda o prístupe dodávateľa a monitorovací report |
Krok 2: odstráňte vysokorizikové push správanie
Pre administrátorské účty a účty s vysokým dopadom vypnite základné push schvaľovanie. Tam, kde je to možné, používajte autentifikátory odolné voči phishingu. Ak push zostáva, vynucujte párovanie čísel, kontext aplikácie, geografický kontext, väzbu na zariadenie a limity frekvencie výziev. Blokujte zastaranú autentifikáciu a vyžadujte opätovnú autentifikáciu pri rizikových reláciách.
Krok 3: definujte pravidlá upozornení pre únavu z MFA
Praktické pravidlo SIEM sa má spustiť, keď sa v krátkom časovom okne vyskytne jeden alebo viac z týchto vzorov:
- Tri alebo viac MFA push výziev pre jedného používateľa.
- Dve zamietnuté výzvy nasledované jednou schválenou výzvou.
- Schválenie MFA z novej geografickej lokality alebo nespravovaného zariadenia.
- Výzva MFA po signáli password spraying alebo credential stuffing.
- Schválenie MFA pre privilegovaný prístup mimo bežných pracovných hodín.
- Registrácia nového autentifikátora krátko po neúspešných pokusoch o prihlásenie.
Upozornenie má vytvoriť incidentný ticket, informovať SOC alebo vedúceho bezpečnosti a vyžadovať kroky zamedzenia šírenia: pozastaviť reláciu, zrušiť refresh tokeny, vyžadovať resetovanie hesla, overiť zariadenie, vypočuť používateľa, preskúmať prístup počas relácie a klasifikovať, či došlo k dopadu na osobné údaje alebo kritickú službu.
Krok 4: prepojte záznamy ochrany súkromia a incidentov
Ak účet môže pristupovať k osobným údajom, uplatnite Politiku bezpečnosti a riadenia prístupu k osobným údajom. Vyžaduje silnú autentifikáciu pred prístupom k osobným údajom s vysokým dopadom:
[Obe roly] Vedúci informačnej bezpečnosti MUSÍ vyžadovať silnú autentifikáciu pre privilegovaný, vzdialený, administratívny prístup alebo prístup k osobným údajom s vysokým dopadom pred tým, ako sa takýto prístup povolí, a zaznamenať požiadavku v REG12.
Vyžaduje tiež definovanie rozsahu logovania:
[Obe roly] Vlastník systému / vlastník aplikácie MUSÍ pred produkčným použitím alebo podstatnou zmenou definovať v REG12 rozsah logovania osobných údajov pre autentifikačné udalosti, udalosti prístupu, privilegované akcie, export PII a podstatné konfiguračné zmeny.
Keď monitorovanie naznačuje neoprávnený prístup k PII, vzniká povinnosť záznamu incidentu:
[Podmienené] Koordinátor reakcie na incidenty MUSÍ do jedného pracovného dňa otvoriť alebo prepojiť záznam REG10, keď monitorovanie naznačuje podozrenie na neoprávnený prístup k PII, podozrenie na poskytnutie PII, podozrenie na zmenu PII alebo podozrenie na stratu dostupnosti PII.
Eskaláciu ochrany súkromia uzatvára Politika riadenia incidentov a porušení ochrany osobných údajov:
[Podmienené] Vedúci ochrany súkromia / manažér PIMS MUSÍ pre každý incident s vysokým dopadom týkajúci sa osobných údajov vyhodnotiť uplatniteľné právne, odvetvové, finančno-sektorové, kyberbezpečnostné, zmluvné, zákaznícke a príjemcovské spúšťače hlásenia a zaznamenať výsledok uplatniteľnosti v REG01, REG08 a REG10.
Takto sa upozornenie MFA mení na dôkazy pripravené na audit naprieč bezpečnosťou, ochranou súkromia a súladom.
NIS2, DORA a GDPR: jeden incident, rôzne otázky
Únava z MFA je užitočným záťažovým testom súladu naprieč rámcami, pretože sa dotýka riadenia, kybernetickej hygieny, riadenia prístupu, detekcie incidentov, prístupu dodávateľov a oznamovania porušení.
| Rámec | Na čo musia dôkazy k únave z MFA odpovedať | Praktické dôkazy |
|---|---|---|
| Smernica NIS2 | Schválilo vedenie a dohliadalo na primerané opatrenia riadenia kybernetických rizík vrátane riadenia prístupu, školení, riešenia incidentov a MFA tam, kde je to vhodné? | Podávanie správ predstavenstvu, plán ošetrenia rizík, politika MFA, dôkazy o školeniach, posúdenie hlásenia podľa NIS2 |
| Nariadenie DORA | Riadil finančný subjekt riziko IKT, detegoval anomálnu aktivitu, klasifikoval incidenty a premietol získané poučenia do kontrol odolnosti? | Mapovanie IKT aktív, konfigurácia silnej autentifikácie, klasifikácia incidentu, analýza koreňovej príčiny, revízia prístupu tretích strán |
| GDPR | Uplatnil prevádzkovateľ alebo sprostredkovateľ bezpečnosť primeranú riziku a posúdil, či došlo k neoprávnenému prístupu k osobným údajom? | Rozsah logovania osobných údajov, záznam REG10, posúdenie porušenia ochrany osobných údajov, dôkazy kontrol podľa Article 32, rozhodnutie o oznámení podľa Article 33 |
NIS2: zodpovednosť vedenia a kybernetická hygiena
NIS2 sa vzťahuje na mnohé základné a dôležité subjekty v závislosti od sektora, veľkosti a určenia členským štátom. Article 20 ukladá riadiacim orgánom zodpovednosť schvaľovať opatrenia riadenia kybernetických rizík, dohliadať na ich implementáciu a absolvovať školenie. Article 21 vyžaduje primerané technické, prevádzkové a organizačné opatrenia vrátane riešenia incidentov, kybernetickej hygieny, bezpečnosti dodávateľského reťazca, riadenia prístupu, správy aktív, školení a viacfaktorovej alebo priebežnej autentifikácie tam, kde je to vhodné. Article 23 zavádza etapové oznamovacie povinnosti pri významných incidentoch vrátane včasného varovania do 24 hodín od zistenia a oznámenia incidentu do 72 hodín.
Incident push bombing sa preto stáva otázkou na úrovni predstavenstva: bola MFA bezpečne navrhnutá, alebo iba zapnutá?
DORA: autentifikácia ako digitálna prevádzková odolnosť
Pre dotknuté finančné subjekty sa DORA uplatňuje od 17. januára 2025. Očakáva riadenie rizika IKT, detekciu, reakciu, obnovu, hlásenie incidentov, testovanie digitálnej prevádzkovej odolnosti a riadenie rizika IKT tretích strán.
DORA Article 9 sa venuje ochrane a prevencii vrátane riadenia prístupu a autentifikačných opatrení. Article 10 sa venuje detekcii anomálnej aktivity. Article 17 vyžaduje proces riadenia incidentov súvisiacich s IKT. V kontexte DORA majú dôkazy o únave z MFA ukazovať, že dotknuté IKT aktíva boli identifikované, monitorovanie detegovalo anomálne správanie, incident bol klasifikovaný pomocou kritérií dopadu, vrcholovému manažmentu bol eskalovaný tam, kde sa to vyžadovalo, a získané poučenia boli premietnuté späť do rámca riadenia rizík IKT.
GDPR: bezpečnosť spracúvania a preukázateľná zodpovednosť
GDPR Article 5(1)(f) vyžaduje integritu a dôvernosť. Article 5(2) vyžaduje preukázateľnú zodpovednosť. Article 32 vyžaduje bezpečnosť primeranú riziku. Article 4 definuje porušenie ochrany osobných údajov ako porušenie bezpečnosti, ktoré vedie k náhodnému alebo nezákonnému zničeniu, strate, zmene, neoprávnenému poskytnutiu osobných údajov alebo prístupu k nim.
Ak sa incident únavy z MFA dotkne osobných údajov, otázka dôkazov je jednoduchá: dokáže organizácia preukázať primerané autentifikačné kontroly, monitorovanie, reakciu na incidenty a posúdenie porušenia ochrany osobných údajov?
Prevodová mapa pre ISO, NIST CSF 2.0, COBIT 2019 a auditné dôkazy
NIST CSF 2.0 je užitočný, pretože premieňa riadenie MFA na výsledky GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND a RECOVER.
| Funkcia NIST CSF 2.0 | Aktivita riadenia únavy z MFA |
|---|---|
| GOVERN | Definovať autentifikačnú politiku, apetít na riziko, roly, zákonné povinnosti a očakávania voči dodávateľom |
| IDENTIFY | Inventarizovať systémy, privilegované účty, repozitáre PII, identity dodávateľov a autentifikačné metódy |
| PROTECT | Vynucovať MFA odolnú voči phishingu, párovanie čísel, podmienený prístup a bezpečnú správu poverení |
| DETECT | Monitorovať zlyhania MFA, prompt bombing, nemožné cestovanie a podozrivé úspešné schválenia |
| RESPOND | Triážovať upozornenia, zrušiť relácie, resetovať poverenia, uchovať dôkazy a informovať zainteresované strany |
| RECOVER | Obnoviť dôveryhodný prístup, aktualizovať kontroly, dokončiť získané poučenia a reportovanie manažmentu |
COBIT 2019 pridáva jasnosť riadenia. Audítor orientovaný na COBIT sa môže zamerať na DSS05.04 Manage identity and logical access, DSS05 Manage security services, APO13 Managed security a MEA03 Managed compliance with external requirements. Ťažiskom nie je dodávateľ MFA. Ide o to, či autentifikácia podporuje ciele organizácie, či sú prístupové práva riadené, či je monitorovanie účinné a či manažment dostáva zmysluplné uistenie.
Konsolidované mapovanie pomáha tímom súladu vyhnúť sa roztriešteným požiadavkám na dôkazy:
| Kontrola ISO/IEC 27002:2022 | NIS2 | DORA | GDPR | Auditný pohľad NIST a COBIT |
|---|---|---|---|---|
| 5.17 Autentifikačné informácie | Article 21 opatrenia riadenia rizík a riadenie prístupu | Article 9 ochrana a prevencia | Article 32 bezpečnosť spracúvania | NIST SP 800-53 IA-5, COBIT DSS05.04 |
| 8.5 Bezpečná autentifikácia | Article 21 viacfaktorová alebo priebežná autentifikácia tam, kde je to vhodné | Article 9 silná autentifikácia a kontroly prístupu | Article 32 primerané technické opatrenia | NIST CSF PROTECT, COBIT DSS05.04 |
| 8.15 Logovanie | Article 21 riešenie incidentov a účinnosť kontrol | Article 10 podpora detekcie a Article 17 proces incidentov | Article 33 podpora posúdenia porušenia ochrany osobných údajov | NIST SP 800-53 rodina AU, COBIT DSS05 |
| 8.16 Monitorovanie aktivít | Article 21 detekcia a pripravenosť na hlásenie podľa Article 23 | Article 10 detekcia anomálnej aktivity | Article 33 a 34 podpora oznámenia porušenia ochrany osobných údajov | NIST SP 800-53 SI-4, NIST CSF DETECT |
| 5.24 až 5.26 Riadenie incidentov | Article 23 etapové hlásenie incidentov | Article 17 riadenie incidentov IKT | Article 33 oznámenie do 72 hodín tam, kde sa vyžaduje | NIST CSF RESPOND, COBIT DSS02 a DSS05 |
Čo si vyžiadajú audítori a regulátori
Silný program pre únavu z MFA musí obstáť pri viacerých štýloch auditu. Príručka Zenith Controls od Clarysec pre súlad naprieč rámcami ukazuje, ako sa kontroly ISO/IEC 27002:2022 testujú naprieč metodikami ISO, NIST, COBIT a ISACA.
| Profil audítora | Na čo sa pravdepodobne spýta | Dôkazy, ktoré dobre odpovedajú |
|---|---|---|
| Certifikačný audítor ISO 27001:2022 | Je riziko únavy z MFA identifikované, ošetrené, implementované a preskúmané v rámci ISMS? | Register rizík, Vyhlásenie o uplatniteľnosti, autentifikačná politika, exporty konfigurácie, výsledky vnútorného auditu |
| Audítor ISMS podľa štýlu ISO/IEC 27007 | Fungujú autentifikačné kontroly účinne a sú zosúladené s rizikom? | Reporty pokrytia MFA, revízia privilegovaných prístupových práv, tickety upozornení na zlyhané výzvy |
| Posudzovateľ NIST | Sú implementované výsledky správy autentifikátorov, riadenia prístupu, auditného logovania, monitorovania a reakcie na incidenty? | Záznamy autentifikátorov, nastavenia zablokovania, dôkazy preskúmania auditov, záznamy reakcie na incidenty |
| Audítor COBIT 2019 | Sú procesy identity, prístupu, monitorovania a súladu riadené a merané? | Vlastníctvo kontrol, KRI, reporty manažmentu, register výnimiek, sledovanie nápravných opatrení |
| Audítor ISACA ITAF | Sú dôkazy dostatočné, spoľahlivé a sledovateľné? | Logy s časovou pečiatkou, snímky obrazovky, tickety, schválenia, rozhovory s používateľmi, výsledky testov |
| Audítor ochrany súkromia | Vyvolal neoprávnený prístup k PII posúdenie a primerané opatrenie? | Záznam incidentu REG10, rozsah logovania REG12, posúdenie porušenia ochrany osobných údajov, log rozhodnutí o hlásení |
| Regulátor NIS2 alebo DORA | Detegovala, eskalovala, klasifikovala a zlepšila organizácia postup po incidente? | Časová os upozornení, incidentný ticket, eskalácia na vrcholové vedenie, analýza koreňovej príčiny, plán nápravných opatrení |
Slabý program povie: „Opýtali sme sa používateľa a resetovali heslo.“ Riadený program vytvorí upozornenie SIEM, incidentný ticket, záznam zrušenia relácie, dôkazy resetovania hesla, preskúmanie faktora MFA, analýzu prístupových logov, posúdenie PII, vyhodnotenie spúšťačov hlásenia, vyhlásenie o koreňovej príčine, nápravné opatrenia a vstup do preskúmania manažmentom.
30-dňový akčný plán riadenia únavy z MFA
Cieľom nie je dokonalosť za 30 dní. Cieľom je viditeľnosť, vlastníctvo a dôkazy.
1. týždeň: identifikácia a rozsah
- Uveďte všetkých poskytovateľov identít, VPN, cloudové konzoly, platformy SaaS a nástroje privilegovaného prístupu.
- Identifikujte systémy s osobnými údajmi, finančnými údajmi, prístupom do produkčného prostredia alebo funkciami s dopadom na služby.
- Exportujte aktuálne metódy MFA a výnimky.
- Identifikujte externé účty a účty dodávateľov.
- Pridajte únavu z MFA a push bombing do registra rizík.
- Priraďte vlastníka rizika a vlastníka ošetrenia rizika.
2. týždeň: posilnenie autentifikácie
- Vypnite zastaranú autentifikáciu.
- Vyžadujte MFA odolnú voči phishingu pre administrátorov tam, kde je to uskutočniteľné.
- Zapnite párovanie čísel a kontext aplikácie pre push MFA.
- Uplatnite podmienený prístup pre lokalitu, súlad stavu zariadenia a nemožné cestovanie.
- Obmedzte opakované push výzvy.
- Vyžadujte opätovnú autentifikáciu pri vysokorizikových akciách.
- Nastavte servisné účty ako neinteraktívne tam, kde je to možné.
- Zdokumentujte výnimky s dátumom skončenia platnosti a kompenzačnými kontrolami.
3. týždeň: monitorovanie a nácvik
- Zabezpečte, aby autentifikačné logy zachytávali úspech, zlyhanie, trvanie relácie a používanie MFA.
- Vytvorte pravidlá upozornení pre opakované výzvy, zamietnuté výzvy nasledované schválením, registráciu nového zariadenia a neobvyklú lokalitu.
- Otestujte upozornenia kontrolovanou simuláciou.
- Validujte vytvorenie a eskaláciu incidentného ticketu.
- Preškolte používateľov krátkym cvičením „neočakávaná výzva MFA“.
- Aktualizujte skripty helpdesku, aby bránili sociálnemu inžinierstvu pri resetovaní hesiel a opätovnej registrácii MFA.
4. týždeň: dôkazy a preskúmanie manažmentom
- Uložte exporty konfigurácie a snímky obrazovky.
- Zaznamenajte výsledky revízie prístupových práv.
- Prepojte absolvovanie školení s privilegovanými používateľmi.
- Preskúmajte incidenty a takmer vzniknuté incidenty.
- Aktualizujte Vyhlásenie o uplatniteľnosti a plán ošetrenia rizík.
- Predložte manažmentu zostatkové riziko a metriky.
- Naplánujte vzorkovanie vnútorného auditu.
Urobte únavu z MFA auditovateľnou skôr, než sa stane hlásiteľnou
Únava z MFA pripomína, že bezpečnostné kontroly zlyhávajú na rozhraniach: medzi identitou a monitorovaním, medzi politikou a školením, medzi dodávateľmi a interným prístupom, medzi reakciou na incidenty a hlásením v oblasti ochrany súkromia.
Organizácie, ktoré ju zvládajú dobre, nielen „zapnú MFA“. Riadia autentifikáciu ako životný cyklus, monitorujú ju ako signál hrozby, školia používateľov ako súčasť kontroly a uchovávajú dôkazy ako súčasť ISMS.
Clarysec spája tri aktíva:
- Zenith Blueprint: An Auditor’s 30-Step Roadmap, najmä Step 19 pre bezpečnú autentifikáciu, Step 22 pre autentifikačné informácie a Step 16 pre nahlasovanie incidentov založené na personáli.
- Šablóny politík Clarysec vrátane P38 Politika bezpečnej komunikácie a viacfaktorovej autentifikácie (MFA), P22S Politika logovania a monitorovania – MSP, P11S Politika správy používateľských účtov a oprávnení – MSP, Politika povedomia a školenia o informačnej bezpečnosti – MSP, Politika bezpečnosti a riadenia prístupu k osobným údajom a Politika riadenia incidentov a porušení ochrany osobných údajov.
- Zenith Controls: The Cross-Compliance Guide, ktorý mapuje kontroly ISO/IEC 27002:2022 5.17, 8.5, 8.15 a 8.16 na podporné kontroly, očakávania auditu ISO, GDPR, NIS2, DORA, NIST a COBIT.
Ak ste CISO, manažér súladu, audítor alebo člen vedenia organizácie, vykonajte jednotýždňové preskúmanie dôkazov k únave z MFA. Stiahnite svoju konfiguráciu MFA, autentifikačné logy, zoznam privilegovaných prístupov, zoznam prístupov dodávateľov, incidentný playbook, školiace materiály a register výnimiek. Ak tieto artefakty nerozprávajú jeden konzistentný príbeh, Clarysec vám môže pomôcť vybudovať balík kontrol skôr, než si ho vyžiada útočník, audítor alebo regulátor.
Preskúmajte Zenith Blueprint, pozrite si Zenith Controls alebo si naplánujte úvodný rozhovor s Clarysec, aby ste únavu z MFA premenili z prekvapenia na úrovni predstavenstva na obhájiteľný a auditovateľný autentifikačný program.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council