Sprievodca auditnými dôkazmi k dodatku ISO 27001 o zmene klímy

Je 09:10 ráno v deň vášho dozorného auditu ISO/IEC 27001:2022. Audítor už preskúmal register rizík, vyhlásenie o uplatniteľnosti, zápisnice z preskúmania manažmentom, register dodávateľov a správu z cvičenia kontinuity činností. Potom príde otázka, ktorá zaskočí celú miestnosť:
„Ukážte mi, ako ste určili, či je zmena klímy relevantná pre ISMS.“
CISO sa pozrie na manažéra pre súlad. Manažér pre súlad otvorí právny register. Niekto spomenie ESG. Niekto iný povie, že poskytovateľ dátového centra má certifikáty ISO. Audítor čaká.
Presne tento okamih predstavuje praktickú medzeru v dôkazoch, ktorú vytvoril dodatok k normám systémov manažérstva ISO týkajúci sa zmeny klímy. Dodatok od bezpečnostných tímov nežiada, aby sa stali klimatológmi, počítali uhlíkové emisie cloudu alebo vytvorili dekoratívne „klimatické bezpečnostné opatrenie“. Kladie priamočiarejšiu otázku systému manažérstva: posúdila organizácia, či je zmena klímy relevantná pre jej kontext a či majú zainteresované strany požiadavky súvisiace s klímou, ktoré ovplyvňujú systém manažérstva?
Pre ISO/IEC 27001:2022 to znamená, že dôkazy musia byť prepojené naprieč kapitolami 4 až 10: kontext, zainteresované strany, rozsah, plánovanie rizík, prevádzkové riadenie, hodnotenie výkonnosti, preskúmanie manažmentom a neustále zlepšovanie. Dodatok nie je splnený tým, že sa na stretnutí povie „neuplatňuje sa“. Je splnený tým, že organizácia preukáže odôvodnené, zdokumentované a rizikovo orientované rozhodnutie.
Sarah, CISO vo fintech spoločnosti, čelila rovnakej otázke niekoľko týždňov pred auditom. Jej prvá reakcia bola známa: zmena klímy pôsobila ako téma mimo ISMS, zatiaľ čo jej tím sa sústredil na kybernetické hrozby, porušenia ochrany údajov, cloudovú bezpečnosť, pripravenosť na DORA a bezpečnostné due diligence zákazníkov. Keď však dodatok preložila do praktického jazyka ISMS, téma sa stala konkrétnou: extrémne počasie môže ovplyvniť dostupnosť cloudového regiónu, dodávateľ v oblasti s nedostatkom vody môže oneskoriť výmenu kritického hardvéru, dlhodobý výpadok elektrickej energie môže narušiť personálne zabezpečenie reakcie na incidenty a zákazníci môžu požadovať dôkaz o prevádzkovej odolnosti.
Toto je správny rámec. Zmenu klímy posudzujte ako vstup do kontextu a odolnosti ISMS, nie ako dodatočne pripojenú tému.
Prístup Clarysec využíva Zenith Blueprint: 30-krokovú auditnú cestovnú mapu, Zenith Controls: sprievodcu súladom naprieč rámcami a šablóny politík Clarysec na premenu novej auditnej otázky na sledovateľné dôkazy. Cieľ je jednoduchý: ukázať audítorovi čistý reťazec od kontextu k riziku, od rizika k opatreniam, od opatrení k dôkazom, od dôkazov k preskúmaniu manažmentom a od preskúmania manažmentom k zlepšovaniu.
Dodatok mení auditnú otázku, nie poslanie ISMS
Najčastejšou chybou je považovať dodatok ISO 27001 o zmene klímy za samostatnú oblasť opatrení. Nie je ňou. V prípade ISMS je skutočnou otázkou, či zmena klímy môže ovplyvniť zamýšľané výsledky informačnej bezpečnosti, najmä dôvernosť, integritu a dostupnosť.
Dodatok dopĺňa zmenu klímy ako konkrétnu skutočnosť, ktorú treba zohľadniť v požiadavkách ISO na kontext systému manažérstva. Pri ISO/IEC 27001:2022 budú audítori zvyčajne najprv overovať dva body:
- Kapitola 4.1, či organizácia určila, či je zmena klímy relevantnou externou otázkou.
- Kapitola 4.2, či majú relevantné zainteresované strany požiadavky súvisiace s klímou.
Kľúčové slovo je „určila“. Organizácia môže určiť, že zmena klímy nie je relevantná, že je relevantná iba pre určité lokality alebo služby, alebo že je relevantná pre celý ISMS. Toto určenie však musí byť zdokumentované a podložené skutočnými závislosťami organizácie.
Napríklad poskytovateľ SaaS môže dospieť k záveru, že klimatická relevantnosť existuje, pretože dostupnosť produkcie závisí od malého počtu cloudových regiónov, poskytovateľa riadených služieb a pracovníkov reakcie na incidenty pracujúcich na diaľku. Fintech spoločnosť môže dodatok prepojiť s kritickými závislosťami od tretích strán v oblasti IKT, prevádzkovou odolnosťou podľa DORA, regulovaným hlásením incidentov a zodpovednosťou predstavenstva. Výrobná spoločnosť sa môže zamerať na dostupnosť OT siete, konektivitu závodu, vzdialené monitorovanie a narušenie fyzickej lokality.
Zrelý súbor dôkazov sa má objaviť na tých istých miestach, kde organizácia už preukazuje funkčnosť svojho ISMS.
| Oblasť ISMS | Dôkazy o zmene klímy, ktoré audítori očakávajú | Praktický príklad |
|---|---|---|
| Kontext | Zdokumentované určenie, či sú otázky súvisiace s klímou relevantné pre výsledky informačnej bezpečnosti | Riziko povodne pre primárnu kanceláriu, riziko horúčav pre región dátového centra, energetická nestabilita ovplyvňujúca dostupnosť služieb |
| Zainteresované strany | Zákazníci, regulátori, poisťovne, cloudoví poskytovatelia, investori alebo predstavenstvá s očakávaniami v oblasti odolnosti, dostupnosti alebo zverejňovania | Podnikový zákazník požaduje dôkazy o plánovaní kontinuity činností súvisiacej s klímou pre hostované služby |
| Rozsah | Hranice rozsahu preskúmané voči lokalitám, outsourcovaným službám, cloudovým regiónom, podporným tímom a kritickým závislostiam | Rozsah ISMS potvrdzuje, že produkčné prostredie SaaS prevádzkované v cloude a podporné činnosti zostávajú v rozsahu |
| Posúdenie rizík | Scenáre hrozieb súvisiacich s klímou posúdené tam, kde sú relevantné pre dôvernosť, integritu alebo dostupnosť | Predĺžená vlna horúčav zvyšuje pravdepodobnosť zlyhania chladenia dátového centra a prerušenia služby |
| SoA | Existujúce opatrenia prílohy A odôvodnené tam, kde ošetrujú riziko súvisiace s klímou alebo povinnosti súladu | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 a A.8.13 uvedené v odôvodnení ošetrenia |
| Prevádzkové riadenie | Opatrenia pre kontinuitu činností, dodávateľov, incidenty, zálohovanie, zmeny a cloud aktualizované alebo potvrdené | Scenár regionálneho narušenia doplnený do cvičenia obnovy po havárii |
| Preskúmanie manažmentom | Vedenie preskúmava zmeny kontextu, riziká, auditné zistenia, zdroje, zostatkové riziko a opatrenia na zlepšenie | Manažment po preskúmaní klimatického scenára schváli rozpočet na test prepnutia do záložného cloudového regiónu |
| Zdokumentované informácie | Dôkazy sú uchovávané, riadené a vyhľadateľné | Register kontextu, register rizík, register súladu, správa z testu BCP, zápisnice z preskúmania manažmentom |
Najsilnejšie auditné dôkazy nie sú uložené v samostatnom „klimatickom spise“. Objavujú sa v bežných záznamoch ISMS a ukazujú, že systém manažérstva dokáže reagovať na zmeny externého kontextu.
Začnite kontextom, zainteresovanými stranami a rozsahom
Klimatická relevantnosť začína v kontexte. Organizácia má zaznamenať jasné určenie: relevantné, nerelevantné alebo čiastočne relevantné. „Relevantné“ neznamená katastrofické. Znamená schopné ovplyvniť zamýšľané výsledky informačnej bezpečnosti.
V Zenith Blueprint sa fáza základov a vedenia ISMS začína analýzou kontextu. Krok 1 uvádza:
Akčný bod 4.1: Vytvorte zoznam interných a externých faktorov, ktoré sú relevantné pre informačnú bezpečnosť vašej organizácie.
Rovnaké usmernenie odporúča širokú externú analýzu vrátane environmentálnych faktorov pomocou techník, ako je PESTLE. Tu sa klimatický dodatok stáva prevádzkovou témou. Namiesto otázky „Máme klimatické opatrenie?“ si tím kladie otázky:
- Ktoré fyzické lokality, dátové centrá, cloudové regióny, siete a dodávatelia podporujú služby v rozsahu?
- Mohli by extrémne počasie, horúčavy, požiare, povodne, nedostatok vody, energetická nestabilita alebo narušenie dopravy ovplyvniť dostupnosť, integritu alebo dôvernosť?
- Žiadajú zákazníci počas bezpečnostného due diligence dôkazy o klimatickej alebo prevádzkovej odolnosti?
- Ukladajú regulátori, poisťovne, investori alebo klienti verejného sektora očakávania týkajúce sa kontinuity činností, obnovy po havárii alebo dostupnosti?
- Môžu adaptačné projekty na zmenu klímy priniesť nové technologické riziká, napríklad integrácie systémov správy budov, IoT snímače, environmentálne monitorovanie alebo rýchlu migráciu do cloudu?
- Existujú dopady na ochranu súkromia, ak nové monitorovanie zahŕňa údaje o zamestnancoch, polohe, zariadeniach alebo environmentálne údaje prepojené s osobami?
V prípade fintechového tímu Sarah priniesol workshop ku kontextu štyri realistické externé otázky: vystavenie regiónu dátového centra búrkam, koncentráciu v jednom cloudovom regióne, závislosť od dodávateľa hardvéru v oblasti s nedostatkom vody a regulačné očakávania podľa DORA a NIS2.
Ďalším krokom sú zainteresované strany. Dodatok vyžaduje, aby organizácie určili, či zainteresované strany majú požiadavky súvisiace s klímou. Týmito stranami môžu byť zákazníci, regulátori, poisťovne, cloudoví poskytovatelia, investori, predstavenstvá alebo kritickí dodávatelia.
Krok 2 v Zenith Blueprint prepája túto analýzu s rozsahom ISMS:
Akčný bod 4.3: Vypracujte vyhlásenie o rozsahu ISMS. Uveďte, čo je zahrnuté (organizačné jednotky, lokality, systémy) a aké sú prípadné výnimky.
Je to dôležité, pretože narušenie súvisiace s klímou často vstupuje cez rozhrania a závislosti. Organizácia môže tvrdiť, že jej kancelária nie je podstatná, pretože produkcia je prevádzkovaná v cloude, ale audítor sa môže opýtať, či zákaznícka podpora, privilegovaný prístup, reakcia na incidenty, správa záloh, eskalácia u dodávateľa alebo krízová komunikácia závisia od ľudí, lokalít alebo dodávateľov mimo rozsahu.
Podniková Politika informačnej bezpečnosti Clarysec stanovuje základnú požiadavku:
Organizácia musí implementovať a udržiavať systém manažérstva informačnej bezpečnosti (ISMS) v súlade s kapitolami 4 až 10 ISO/IEC 27001:2022.
Zároveň vyžaduje štruktúru dôkazov, ktorú audítori očakávajú:
ISMS musí obsahovať definované hranice rozsahu, metodiku posudzovania rizík, merateľné ciele a zdokumentované opatrenia odôvodnené vo vyhlásení o uplatniteľnosti (SoA).
Tieto pojmy sú jadrom pripravenosti na dodatok: hranice rozsahu, metodika rizík, merateľné ciele a odôvodnenie SoA.
Premeňte klimatický kontext na riziká informačnej bezpečnosti
Najlepším dôkazom je zriedkavo všeobecné riziko nazvané „zmena klímy“. Zmena klímy je faktorom kontextu. Scenár rizika má opisovať dôsledok pre informačnú bezpečnosť.
Silné rizikové scenáre vyzerajú takto:
- Extrémne počasie naruší prístup do primárnej kancelárie počas bezpečnostného incidentu, čím oneskorí privilegovanú reakciu a komunikáciu so zákazníkmi.
- Regionálna vlna horúčav zvýši pravdepodobnosť nestability chladenia alebo napájania v dátovom centre podporujúcom produkčné pracovné záťaže.
- Povodeň zasiahne lokalitu podpory používateľov kritického dodávateľa a oneskorí obnovu spravovaných služieb ochrany koncových bodov.
- Požiadavky zákazníkov na klimatickú odolnosť nie sú zachytené v registri súladu, čo vytvára zmluvný nesúlad a auditné zistenia.
- Núdzová migrácia do cloudu na zníženie závislosti od fyzickej lokality obíde štandardné riadenie zmien a preskúmanie dodávateľského rizika.
- Monitorovacie zariadenia pre klimatickú adaptáciu sú pripojené do podnikovej siete bez registrácie aktív, logovania alebo riadenia zraniteľností.
Ide o riziká informačnej bezpečnosti, pretože ovplyvňujú dostupnosť, riešenie incidentov, uistenie dodávateľov, správu aktív, zákonné povinnosti, bezpečnú zmenu alebo ochranu súkromia.
Politika riadenia rizík – pre malé a stredné podniky Clarysec uvádza:
Všetky identifikované riziká musia byť zaznamenané v registri rizík.
Zároveň posilňuje periodicitu preskúmania:
Riziká sa musia preskúmavať štvrťročne a aktualizovať pri výskyte významných udalostí.
Pre podnikové organizácie Politika riadenia rizík Clarysec rozširuje model vstupov:
Vstupy pre identifikáciu rizík musia zahŕňať najmä auditné zistenia, skeny zraniteľností, správy z penetračného testovania, trendy incidentov, zákonné povinnosti a prevádzkové zmeny.
Klimatická relevantnosť môže vzniknúť z ktoréhokoľvek z týchto vstupov. Auditné zistenie od zákazníka môže identifikovať chýbajúce dôkazy odolnosti. Právna aktualizácia môže pridať povinnosti prevádzkovej odolnosti. Migrácia do cloudu môže presunúť pracovné záťaže do iného regionálneho profilu vystavenia. Test kontinuity činností môže odhaliť, že pracovníci počas výpadku elektriny nemajú prístup k postupom obnovy.
| Kontextová otázka | Hrozba | Zraniteľnosť | Dopad na dôvernosť, integritu a dostupnosť | Príklad rizika ISMS |
|---|---|---|---|---|
| Zvýšená frekvencia regionálnych búrok | Dlhodobé zlyhanie elektrickej siete alebo strata konektivity dátového centra | Jednoregionálny produkčný návrh a netestované prepnutie na záložné riešenie | Dopad na dostupnosť zákaznícky orientovaných platforiem, porušenie SLA, reputačná ujma | RR-31: Strata dostupnosti služby v dôsledku narušenia primárneho hostingového regiónu ovplyvneného klímou |
| Koncentrácia dodávateľského reťazca v klimaticky zraniteľnej oblasti | Narušenie výrobných alebo podporných činností | Dodávateľ z jediného zdroja a dlhé dodacie lehoty náhrady | Dopad na dostupnosť a integritu v dôsledku nepodporovanej alebo zhoršenej infraštruktúry | RR-32: Narušenie dodávateľského reťazca IKT oneskorí bezpečnostnú údržbu a výmenu hardvéru |
| Extrémne počasie ovplyvní mobilitu pracovníkov a napájanie v domácnostiach | Pracovníci reakcie na incidenty sa nemôžu koordinovať počas incidentu s vysokou závažnosťou | Nadmerná závislosť od jednej lokality, slabá komunikácia mimo primárneho komunikačného kanála | Dopad na dostupnosť a dôvernosť, ak sa oneskorí zamedzenie šírenia a notifikácia | RR-33: Znížená schopnosť reakcie na incidenty počas regionálneho narušenia |
| Do priestorov sú pridané environmentálne snímače | Nový zber údajov a zariadenia pripojené do siete | Neregistrované aktíva a nejasné pravidlá uchovávania | Dopad na dôvernosť a ochranu súkromia z dôvodu zbytočného zberu osobných údajov | RR-34: Monitorovanie klimatickej adaptácie zavádza nespravované aktíva a vystavenie rizikám ochrany súkromia |
Každé riziko má mať vlastníka, pravdepodobnosť, dopad, rozhodnutie o ošetrení, stav zostatkového rizika a dátum preskúmania. Ak organizácia dospeje k záveru, že neexistuje podstatné riziko informačnej bezpečnosti súvisiace s klímou, aj tento záver potrebuje odôvodnenie.
Použite vyhlásenie o uplatniteľnosti na premenu rizikovej logiky na logiku opatrení
Po zaznamenaní scenárov súvisiacich s klímou je ďalšou otázkou, či sú potrebné opatrenia a či vyhlásenie o uplatniteľnosti odráža prijaté rozhodnutie. Kapitoly 6.1.1 až 6.1.3 ISO/IEC 27001:2022 vyžadujú plánované opatrenia pre riziká a príležitosti, posúdenie rizík, ošetrenie rizík, potrebné opatrenia, porovnanie s prílohou A a SoA s odôvodnením zahrnutia a vylúčenia.
Vo fáze riadenia rizík poskytuje krok 13 v Zenith Blueprint praktický model sledovateľnosti:
Krížovo odkazujte na predpisy: Ak sú určité opatrenia implementované konkrétne na dosiahnutie súladu s GDPR, NIS2 alebo DORA, môžete to uviesť buď v registri rizík (ako súčasť odôvodnenia dopadu rizika), alebo v poznámkach SoA.
Rovnaký princíp použite pri dodatku o zmene klímy. Nevymýšľajte nové opatrenie. Namapujte scenár na existujúce opatrenia ISO/IEC 27002:2022 a vysvetlite, prečo sú uplatniteľné.
| Scenár vyvolaný klímou | Pravdepodobné oblasti opatrení ISO/IEC 27002:2022 | Dôkazy na uchovanie |
|---|---|---|
| Extrémne počasie naruší prístup do kancelárie počas bezpečnostného incidentu | A.5.24 Plánovanie a príprava riadenia incidentov informačnej bezpečnosti, A.5.26 Reakcia na incidenty informačnej bezpečnosti, A.5.29 Informačná bezpečnosť počas narušenia, A.5.30 Pripravenosť IKT na kontinuitu činností | Plán reakcie na incidenty, postup vzdialeného prístupu, test eskalačného zoznamu kontaktov, test komunikačného mostíka pre incidenty, poučenia z cvičenia |
| Horúčavy alebo energetická nestabilita ovplyvnia dostupnosť cloudu alebo dátového centra | A.5.23 Informačná bezpečnosť pri používaní cloudových služieb, A.5.30 Pripravenosť IKT na kontinuitu činností, A.8.13 Zálohovanie informácií, A.5.19 Informačná bezpečnosť vo vzťahoch s dodávateľmi | Uistenie dodávateľov, cloudová architektúra, test prepnutia na záložné riešenie, test obnovy záloh |
| Povodeň ovplyvní podporu kritického IKT dodávateľa | A.5.19 Informačná bezpečnosť vo vzťahoch s dodávateľmi, A.5.21 Riadenie informačnej bezpečnosti v dodávateľskom reťazci IKT, A.5.22 Monitorovanie, preskúmanie a riadenie zmien dodávateľských služieb, A.5.30 Pripravenosť IKT na kontinuitu činností | Posúdenie rizík dodávateľa, zmluvné doložky, záznam o monitorovaní dodávateľa, stratégia ukončenia |
| Objavia sa nové regulačné alebo zákaznícke očakávania odolnosti | A.5.31 Právne, zákonné, regulačné a zmluvné požiadavky, A.5.36 Súlad s politikami, pravidlami a normami informačnej bezpečnosti, A.5.35 Nezávislé preskúmanie informačnej bezpečnosti | Aktualizácia registra súladu, preskúmanie politiky, zistenie interného auditu, zápisnica z preskúmania manažmentom |
| Núdzová technologická zmena obíde preskúmanie | A.8.32 Riadenie zmien, A.8.9 Riadenie konfigurácie, A.5.8 Informačná bezpečnosť v riadení projektov, A.5.23 Informačná bezpečnosť pri používaní cloudových služieb | Záznam o zmene, akceptácia rizika, preskúmanie dodávateľa, preskúmanie po implementácii |
| Environmentálne monitorovanie zavádza spracúvanie osobných údajov | A.5.9 Inventarizácia informácií a iných súvisiacich aktív, A.5.34 Ochrana súkromia a ochrana PII, A.5.31 Právne, zákonné, regulačné a zmluvné požiadavky, A.5.15 Riadenie prístupu | Register aktív, preverenie potreby DPIA, pravidlo uchovávania, revízia prístupových práv |
Podniková Politika riadenia rizík výslovne stanovuje spúšťač pre SoA:
SoA sa musí preskúmať po každom významnom posúdení rizík alebo významnej environmentálnej zmene.
Táto požiadavka je veľmi relevantná. Významná environmentálna zmena môže byť doslovná, napríklad aktualizované vystavenie objektu povodniam, alebo prevádzková, napríklad zmena poskytovateľa dátového centra, presun pracovných záťaží, otvorenie novej podpornej lokality alebo prijatie regulovaného zákazníka s požiadavkami odolnosti.
Silné odôvodnenie SoA je konkrétne:
„Opatrenie A.5.30 je uplatniteľné, pretože RR-31 identifikuje možné prerušenie služby v dôsledku extrémneho počasia ovplyvňujúceho primárne podporné činnosti. Ošetrenie zahŕňa vzdialenú koordináciu incidentov, testované postupy obnovy, ročné cvičenie pripravenosti IKT a validáciu prepnutia do záložného cloudového regiónu.“
To je silnejšie než „Uplatniteľné, pretože to vyžaduje ISO.“
Použite dôkazy z politík, aby bol dodatok opakovateľný
Dodatok nemá vyvolať jednorazový zhon pred auditom. Má sa stať súčasťou bežného cyklu preskúmania systému manažérstva.
Politika právneho a regulačného súladu – pre malé a stredné podniky Clarysec uvádza:
Každá zmena ovplyvňujúca súlad musí spustiť preskúmanie registra súladu a relevantných politík.
Doplňte dodatok ISO k systému manažérstva o zmene klímy do registra súladu a následne ho krížovo odkážte na súvisiace zákaznícke, regulačné, zmluvné, poistné a certifikačné povinnosti. Ak organizácia pôsobí v prostredí NIS2 alebo DORA, prepojte tieto povinnosti s dôkazmi o kontinuite činností, hlásení incidentov, uistení dodávateľov a správe a riadení.
V oblasti kontinuity činností Politika kontinuity činností a obnovy po havárii – pre malé a stredné podniky Clarysec očakáva dôkazy:
že scenáre narušenia boli posúdené a testované ako súčasť posúdení rizík
Tu sa klimatické scenáre stávajú prevádzkovými. Stolový test regionálneho výpadku napájania, cvičenie obnovy záloh, validácia prepnutia do záložného cloudového regiónu alebo simulácia výpadku podpory dodávateľa môžu podporiť dodatok, ak sú prepojené s registrom rizík.
Pre riadenie auditov Politika monitorovania auditov a súladu – pre malé a stredné podniky Clarysec uvádza:
Auditné zistenia a aktualizácie stavu musia byť zahrnuté do procesu preskúmania ISMS manažmentom.
Ak interný audit identifikuje slabé dôkazy k dodatku o zmene klímy, zistenie nemá zostať iba v auditnom trackeri. Má vstúpiť do preskúmania manažmentom, nápravného opatrenia a neustáleho zlepšovania.
Dôkazy ochrany súkromia sú dôležité tam, kde klimatická adaptácia mení spracúvanie osobných údajov. Politika systému manažérstva informácií o ochrane súkromia Clarysec vyžaduje disciplínu v oblasti kontextu:
[Obe] Vedúci pre ochranu súkromia / manažér PIMS MUSÍ dokumentovať externé a interné otázky kontextu ochrany súkromia v REG01 každoročne a do 30 dní od každej podstatnej zmeny.
Zároveň vyžaduje zachytenie požiadaviek zainteresovaných strán:
[Obe] Vedúci pre ochranu súkromia / manažér PIMS MUSÍ dokumentovať relevantné zainteresované strany a ich požiadavky PIMS v REG01 každoročne a do 30 dní od každej podstatnej zmeny.
Pre riziká ochrany súkromia a DPIA Politika posudzovania rizík ochrany súkromia a DPIA dopĺňa:
[Obe] Vedúci pre ochranu súkromia / manažér PIMS MUSÍ štvrťročne a pred každým preskúmaním manažmentom vykazovať stav rizík ochrany súkromia a DPIA z REG04 do REG12.
Politika monitorovania, auditu a zlepšovania PIMS poskytuje vzor preskúmania manažmentom, ktorý je použiteľný aj mimo ochrany súkromia:
[Obe] Vrcholový manažment MUSÍ počas každého preskúmania manažmentom preskúmať v REG12 vstupy týkajúce sa nezhôd PIMS, nápravných opatrení, výsledkov monitorovania, výsledkov auditu, rizík ochrany súkromia, uistenia dodávateľov a zmien zainteresovaných strán.
A Politika zdokumentovaných informácií a správy dôkazov PIMS posilňuje indexáciu dôkazov:
[Všetci] Vedúci pre ochranu súkromia / manažér PIMS MUSÍ udržiavať index zdokumentovaných informácií PIMS v REG12 pred prvým zverejnením PIMS a následne štvrťročne.
Pre pripravenosť ISMS na dodatok o zmene klímy použite rovnakú disciplínu: udržiavajte index dôkazov, aby auditný tím vedel rýchlo vyhľadať záznamy o kontexte, rizikách, SoA, kontinuite, dodávateľoch a preskúmaní manažmentom.
Hodnota súladu naprieč rámcami: ISO 27001, NIS2, DORA, GDPR, NIST CSF a COBIT
Dodatok ISO 27001 o zmene klímy je požiadavkou systému manažérstva ISO, ale dôkazy majú širšiu regulačnú a uisťovaciu hodnotu.
NIS2 vyžaduje, aby základné a dôležité subjekty uplatňovali primerané a proporcionálne opatrenia riadenia kybernetických rizík s využitím komplexného prístupu k rizikám. Article 21 pokrýva analýzu rizík, riešenie incidentov, kontinuitu činností, zálohovanie, obnovu po havárii, krízové riadenie, bezpečnosť dodávateľského reťazca, bezpečný vývoj, posúdenie účinnosti, školenia, kryptografiu, riadenie prístupu a správu aktív. Extrémne počasie, energetická nestabilita a narušenie dodávateľov prirodzene zapadajú do tohto komplexného pohľadu na riziká. Article 20 zároveň vyžaduje, aby riadiace orgány schvaľovali opatrenia riadenia kybernetických rizík a dohliadali na ich implementáciu, čo je zosúladené s dôkazmi z preskúmania manažmentom podľa ISO/IEC 27001:2022.
DORA je osobitne relevantná pre finančné subjekty. Vyžaduje riadenie rizík IKT, preukázateľnú zodpovednosť riadiaceho orgánu, plány kontinuity a obnovy, testovanie digitálnej prevádzkovej odolnosti, riadenie rizík IKT tretích strán a neustále zlepšovanie. Ak finančná organizácia už používa preskúmanie ISMS manažmentom na schvaľovanie opatrení kontinuity IKT súvisiacich s klímou, tie isté dôkazy môžu podporiť naratív správy a riadenia podľa DORA.
GDPR je relevantné vtedy, keď klimatická adaptácia mení spracúvanie osobných údajov. Príkladmi sú monitorovanie bezpečnosti pracovníkov, sledovanie polohy počas extrémneho počasia, nové senzory v budove, environmentálne monitorovanie prepojené so zamestnancami alebo zmeny lokalít cloudového spracúvania. Preukázateľná zodpovednosť podľa GDPR, obmedzenie účelu, minimalizácia údajov, bezpečnosť, uchovávanie a správa a riadenie dodávateľov zostávajú uplatniteľné aj počas narušenia.
NIST CSF 2.0 poskytuje manažérsky jazyk pre tie isté dôkazy. Jeho funkcia GOVERN zdôrazňuje kontext organizácie, očakávania zainteresovaných strán, zákonné a regulačné požiadavky, stratégiu riadenia rizík, roly, dohľad a riziko dodávateľského reťazca. COBIT 2019 a profesionáli v oblasti uistenia orientovaní na ISACA sa často zameriavajú na vlastníctvo, metriky výkonnosti, akceptáciu rizika, ciele správy a riadenia, riadenie problémov a dôkazy, že manažment vie, že opatrenia fungujú.
| Pohľad rámca | Ako pomáhajú dôkazy ISMS súvisiace s klímou |
|---|---|
| ISO/IEC 27001:2022 | Preukazujú kontext, zainteresované strany, rozsah, ošetrenie rizík, SoA, preskúmanie manažmentom a neustále zlepšovanie |
| NIS2 | Podporujú komplexné riadenie rizík, zodpovednosť manažmentu, kontinuitu činností, riešenie incidentov a dôkazy o dodávateľskom riziku |
| DORA | Podporujú správu a riadenie rizík IKT, kontinuitu, testovanie, riadenie závislostí od tretích strán a dohľad riadiaceho orgánu |
| GDPR | Podporujú preukázateľnú zodpovednosť tam, kde klimatická adaptácia mení spracúvanie osobných údajov, monitorovanie, dodávateľov, uchovávanie alebo cloudové lokality |
| NIST CSF 2.0 | Podporujú výsledky GOVERN, očakávania zainteresovaných strán, komunikáciu rizík, riziko dodávateľského reťazca a prioritizované akčné plány |
| COBIT 2019 a uistenie ISACA | Podporujú vlastníctvo správy a riadenia, monitorovanie výkonnosti, akceptáciu rizika, sledovanie problémov a sledovateľnosť uistenia |
Zenith Controls je tu užitočný, pretože pomáha tímom pre súlad vidieť, ako ten istý dôkazový objekt podporuje viaceré rámce. Nie je to samostatný súbor opatrení. Je to sprievodca súladom naprieč rámcami na mapovanie logiky opatrení ISO/IEC 27001:2022 a ISO/IEC 27002:2022 na auditné, uisťovacie a regulačné očakávania.
Pri tejto téme je centrálnych niekoľko opatrení ISO/IEC 27002:2022. A.5.31 Právne, zákonné, regulačné a zmluvné požiadavky podporuje povinnosť identifikovať a udržiavať uplatniteľné požiadavky. A.5.4 Zodpovednosti manažmentu podporuje zodpovednosť vedenia. A.5.36 Súlad s politikami, pravidlami a normami informačnej bezpečnosti podporuje uistenie, že pravidlá sa dodržiavajú. A.5.29 a A.5.30 podporujú informačnú bezpečnosť počas narušenia a pripravenosť IKT na kontinuitu činností. A.5.19, A.5.21 a A.5.22 podporujú odolnosť dodávateľov a dodávateľského reťazca IKT.
Zenith Controls uvádza:
Opatrenie 5.36 slúži ako mechanizmus presadzovania pravidiel definovaných v 5.1.
V kontexte dodatku o zmene klímy to znamená, že organizácia neaktualizuje iba politiku. Monitoruje, či sa preskúmania kontextu, aktualizácie rizík, preskúmania SoA, testy kontinuity, preskúmania dodávateľov a opatrenia z preskúmania manažmentom skutočne vykonávajú.
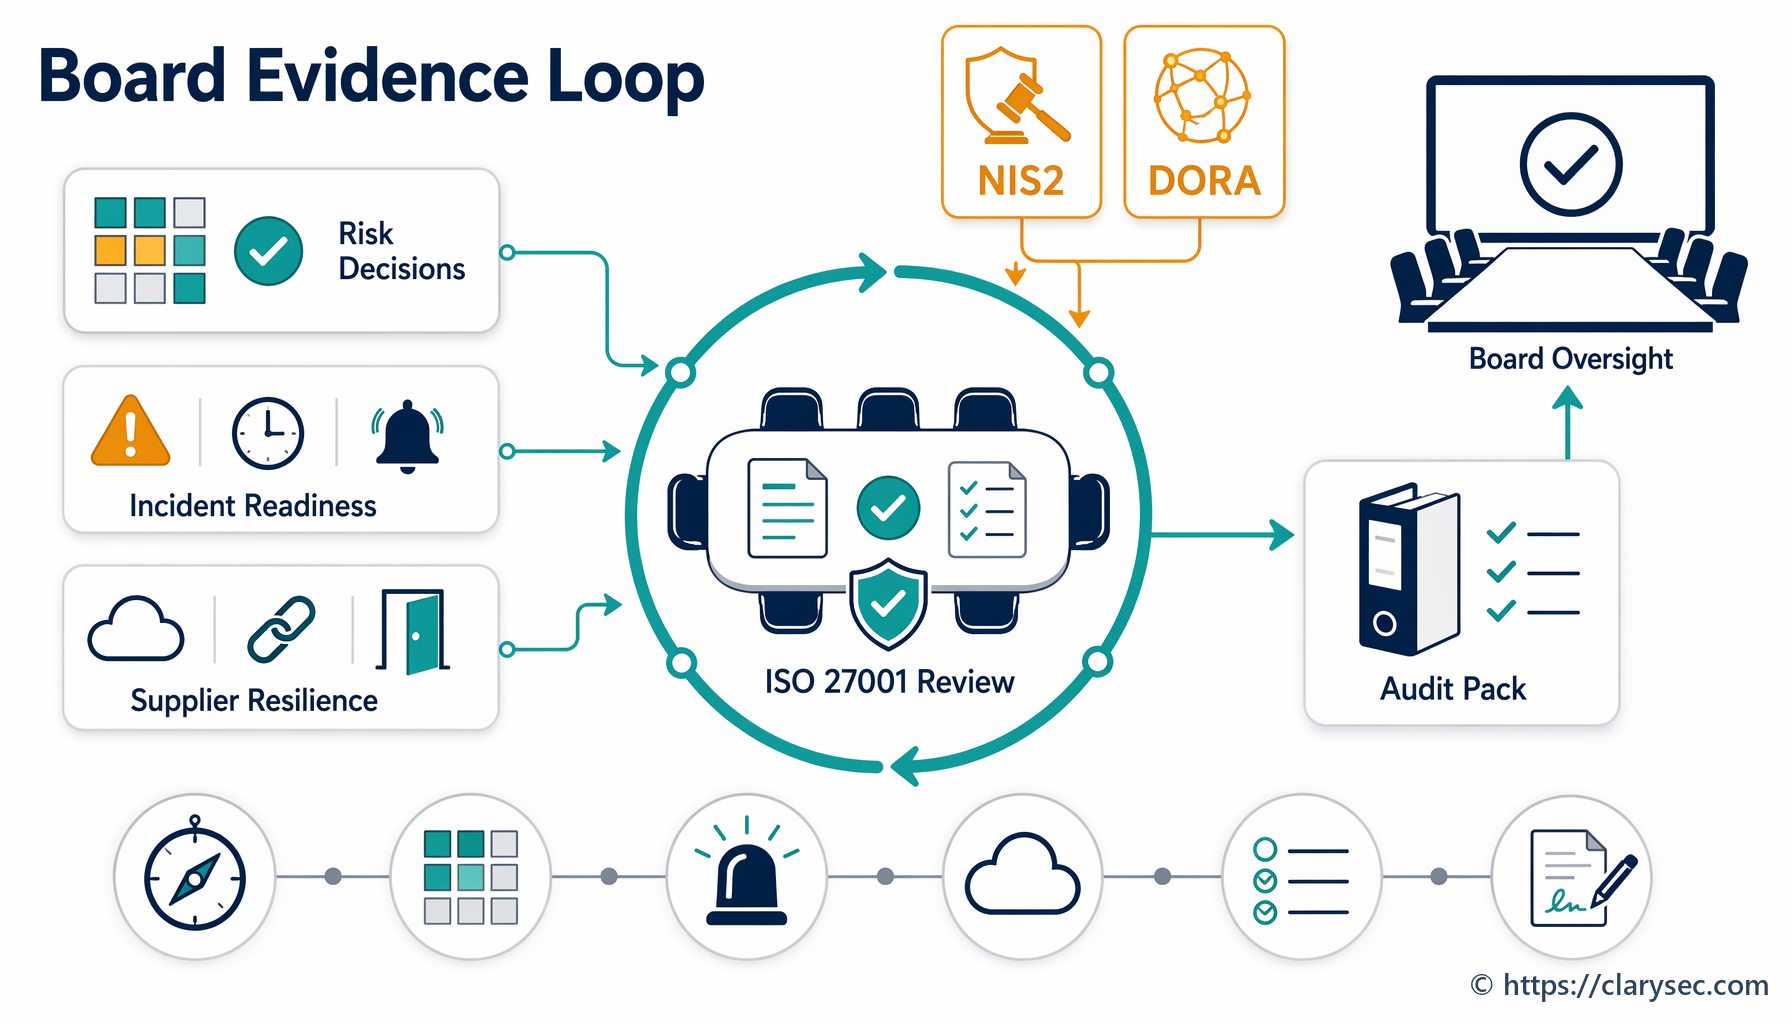
Preskúmanie manažmentom je okamih pravdy na úrovni predstavenstva
Kapitola 9.3 ISO/IEC 27001:2022 vyžaduje, aby vrcholový manažment preskúmaval ISMS v plánovaných intervaloch s cieľom zabezpečiť jeho trvalú vhodnosť, primeranosť a účinnosť. Pri dodatku o zmene klímy je preskúmanie manažmentom miestom, kde sa dôkazy o kontexte menia na zodpovednosť vedenia.
Zenith Blueprint, fáza audit, preskúmanie a zlepšovanie, krok 28, odporúča tímom zhromaždiť vstupy do preskúmania manažmentom vrátane:
✓ Zmeny externých a interných otázok: Zhrňte všetky významné zmeny v kontexte (kapitola 4.1) alebo požiadavkách zainteresovaných strán (kapitola 4.2) od začiatku projektu ISMS.
Sarah použila túto štruktúru na informovanie vedenia. Jej snímka pre preskúmanie manažmentom bola stručná:
- ISO nariadilo zohľadnenie zmeny klímy v kontexte systému manažérstva.
- Tím ISMS určil relevantnosť pre dostupnosť dátového centra, koncentráciu v cloude, závislosť od dodávateľov a regulačné očakávania.
- Do registra rizík boli pridané dve riziká so stredne nízkou pravdepodobnosťou a vysokým dopadom.
- Ošetrenie využíva existujúce opatrenia pripravenosti IKT, riadenia dodávateľov, zálohovania, cloudových služieb a právnych požiadaviek.
- Žiada sa schválenie manažmentu na rozšírený test obnovy po havárii simulujúci regionálnu nestabilitu napájania.
Zápisnica zaznamenala rozhodnutie, vlastníkov opatrení, lehoty plnenia a schválenie zdrojov. Ide o kvalitný auditný dôkaz, pretože ukazuje, že vrcholový manažment tému preskúmal a prijal rizikovo orientované rozhodnutie.
Podniková Politika informačnej bezpečnosti Clarysec vyžaduje, aby preskúmanie manažmentom zahŕňalo:
Rozhodnutia o aktualizáciách rozsahu, opatrení a pridelení zdrojov
Silný balík dôkazov pre preskúmanie manažmentom k dodatku o zmene klímy má obsahovať:
- Výpis z registra kontextu preukazujúci určenie klimatickej relevantnosti.
- Výpis z registra zainteresovaných strán preukazujúci požiadavky alebo odôvodnenie ich absencie.
- Preskúmanie rozsahu pokrývajúce lokality, cloudové služby, dodávateľov, podporné tímy a rozhrania.
- Položky registra rizík a stav ošetrenia.
- Zmeny SoA alebo potvrdenie, že existujúce odôvodnenia zostávajú dostatočné.
- Výsledky testov kontinuity činností a obnovy po havárii.
- Aktualizácie uistenia dodávateľov pre cloud, dátové centrum, poskytovateľov riadených služieb (MSP), poskytovateľov riadených bezpečnostných služieb (MSSP), telekomunikácie, facility služby a outsourcované podporné závislosti.
- Dopady na reakciu na incidenty vrátane eskalačných a komunikačných závislostí.
- Aktualizácie právneho a regulačného registra.
- Požiadavky na zdroje, rozhodnutia a akceptáciu zostatkového rizika.
- Opatrenia na zlepšenie s vlastníkmi a lehotami plnenia.
Ak sa téma nikdy nedostane do preskúmania manažmentom, môže pôsobiť formálne a bez reálneho účinku. Ak sa do preskúmania manažmentom dostane cez kontext, riziká, opatrenia a dôkazy, pôsobí ako funkčný ISMS.
Bežné auditné zistenia a ako im predchádzať
Väčšina zistení k dodatku o zmene klímy sú zlyhania sledovateľnosti, nie technické zlyhania.
| Bežné zistenie | Prečo vzniká | Ako mu predchádzať |
|---|---|---|
| Kontext uvádza, že klíma je relevantná, ale register rizík mlčí | Organizácia zdokumentovala otázku, ale neprepojila ju s plánovaním podľa kapitoly 6 | Doplňte konkrétne rizikové scenáre alebo zdokumentujte, prečo rizikový scenár nie je potrebný |
| Klíma je označená ako nerelevantná napriek zjavým závislostiam | Rozhodnutie ignorovalo lokality, cloudové regióny, dodávateľov alebo podporné činnosti | Rozhodnutia o relevantnosti zakladajte na reálnych závislostiach a dôkazoch |
| Chýbajú požiadavky zainteresovaných strán | Neboli preskúmané očakávania zákazníka, regulátora, poisťovne, investora alebo predstavenstva | Preskúmajte zmluvy, dotazníky, regulačné povinnosti, poistné požiadavky a požiadavky na podávanie správ predstavenstvu |
| Odôvodnenia SoA sú všeobecné | Opatrenia boli uvedené bez odôvodnenia rizika alebo súladu | Prepojte opatrenia s ID rizík, povinnosťami a dôkazmi z testovania |
| Preskúmanie manažmentom spomína klímu, ale nezaznamenáva rozhodnutie | Téma bola prerokovaná bez výstupov | Zachyťte rozhodnutia, vlastníkov, zdroje, akceptáciu zostatkového rizika a lehoty plnenia |
| Testovanie kontinuity nie je prepojené s posúdením rizík | Cvičenia BCP neboli prepojené s identifikovanými scenármi | V testovacích plánoch a správach odkazujte na ID rizík |
| Závislosti od dodávateľov sú ignorované | Organizácia sa zamerala iba na interné priestory | Zahrňte cloud, dátové centrum, poskytovateľov riadených služieb (MSP), poskytovateľov riadených bezpečnostných služieb (MSSP), telekomunikácie, facility služby, napájanie a outsourcované podporné závislosti |
| Dopady na ochranu súkromia sú prehliadnuté | Adaptačné projekty zaviedli monitorovanie alebo lokalizačné údaje bez preverenia potreby DPIA | Preverujte zmeny klimatickej adaptácie z hľadiska dopadov na spracúvanie osobných údajov |
Váš auditne pripravený balík dôkazov
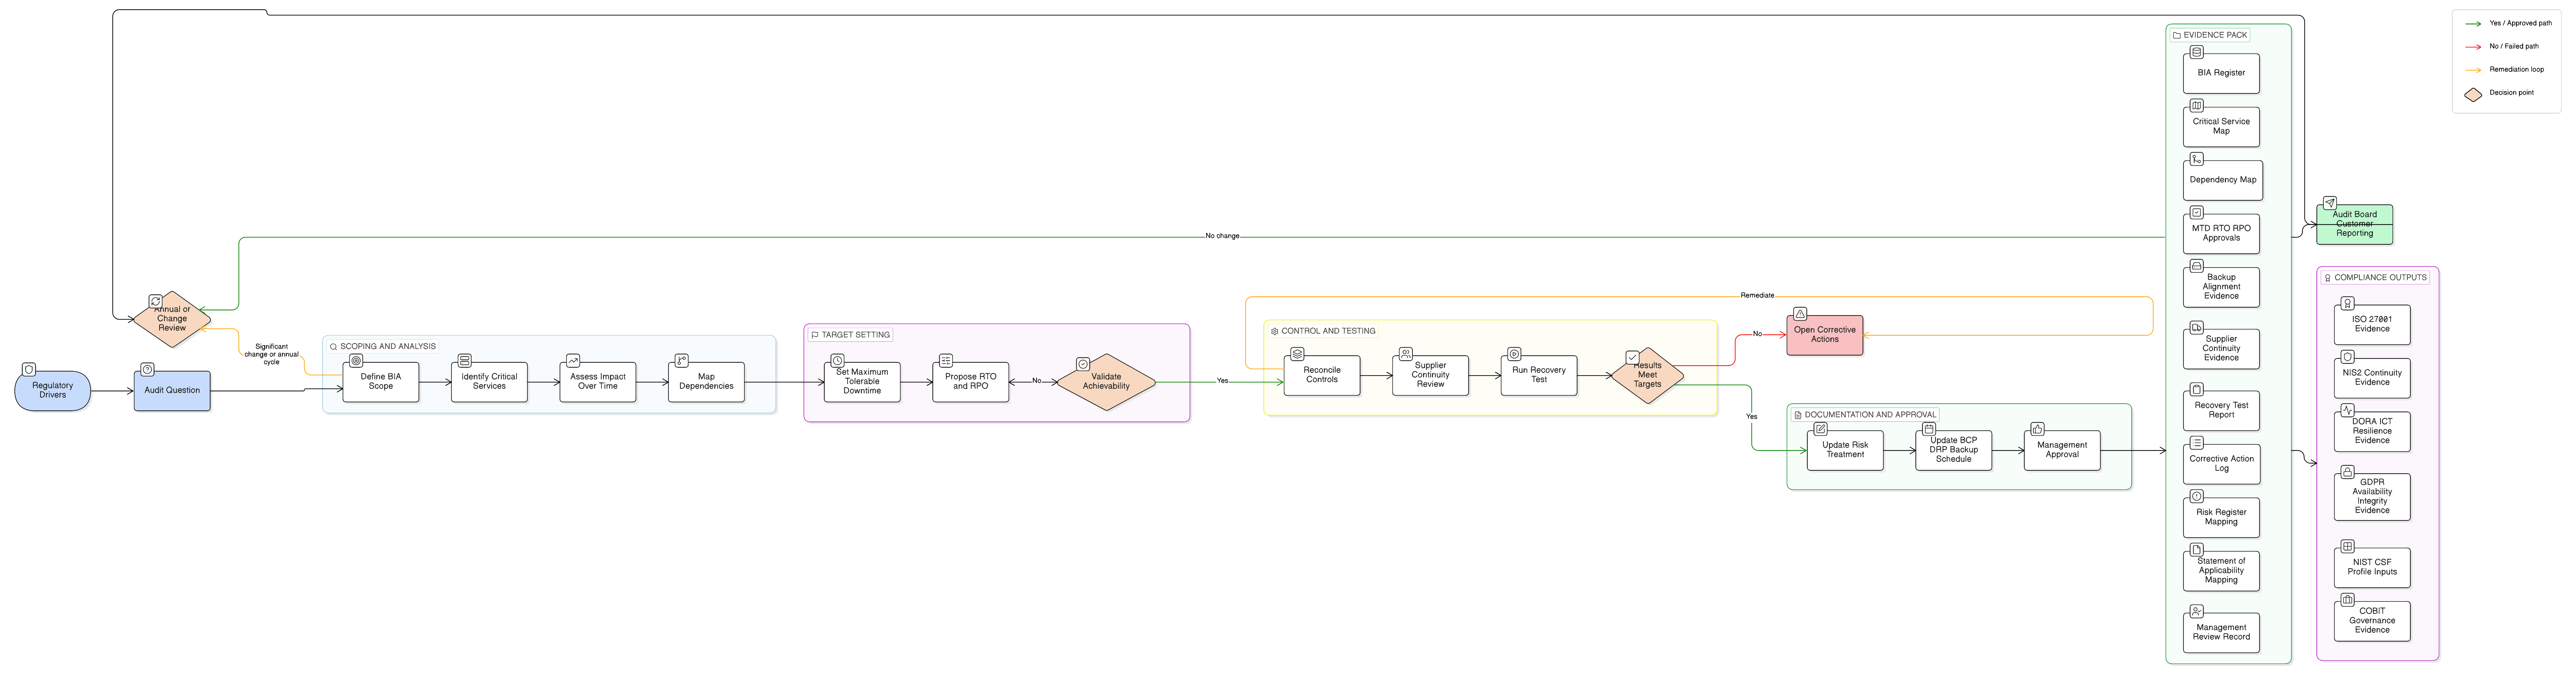
Pred ďalším dozorným alebo recertifikačným auditom zostavte stručný balík dôkazov. Nemusí byť rozsiahly. Musí byť prepojený.
| Položka dôkazov | Čo má preukázať |
|---|---|
| Záznam v registri kontextu | Zmena klímy bola posúdená ako externá otázka a relevantnosť bola určená s odôvodnením |
| Register zainteresovaných strán | Relevantné požiadavky zákazníkov, regulátorov, poisťovní, cloudových poskytovateľov, predstavenstva alebo iných strán boli identifikované alebo vylúčené |
| Preskúmanie rozsahu | Boli posúdené lokality, cloudové služby, dodávatelia, podporné činnosti a rozhrania |
| Register rizík | Boli zaznamenané scenáre informačnej bezpečnosti vyvolané klímou alebo existuje zdokumentované odôvodnenie neexistencie podstatného rizika |
| Plán ošetrenia rizík | Sú definovaní vlastníci, opatrenia, termíny, zostatkové riziko a rozhodnutia o ošetrení |
| Vyhlásenie o uplatniteľnosti | Existujúce opatrenia prílohy A sú odôvodnené logikou rizík a súladu |
| Register súladu | Dodatok ISO a súvisiace povinnosti podľa NIS2, DORA, zákazníkov, poisťovní alebo zmlúv sú sledované |
| Dôkazy BCP a DR | Scenáre narušenia boli posúdené, testované a prepojené s posúdením rizík |
| Záznamy o uistení dodávateľov | Kritické závislosti IKT boli preskúmané z hľadiska odolnosti, monitorovania a možností ukončenia |
| Zápisnice z preskúmania manažmentom | Vrcholový manažment preskúmal kontext, riziká, zdroje, rozhodnutia, zostatkové riziko a opatrenia na zlepšenie |
| Kontrolný zoznam interného auditu | Dodatok bol testovaný ako súčasť auditu alebo monitorovania súladu |
| Index dôkazov | Záznamy sú riadené, vyhľadateľné a majú vlastníka |
Tento balík poskytne audítorovi čistú stopu: od kontextu k riziku, od rizika k opatreniu, od opatrenia k dôkazom, od dôkazov k preskúmaniu manažmentom a od preskúmania manažmentom k zlepšovaniu.
Premeňte dodatok na dôkazy, nie na obavy
Dodatok ISO 27001 o zmene klímy nie je administratívna pasca, ak váš ISMS už funguje ako systém manažérstva. Je to podnet na preukázanie, že vaša organizácia dokáže rozpoznať meniacu sa externú otázku, rozhodnúť, či je významná, vyhodnotiť jej vplyv na výsledky informačnej bezpečnosti, podľa potreby aktualizovať riziká a opatrenia a zapojiť vrcholový manažment do rozhodovania.
Začnite 60-minútovým preskúmaním dôkazov. Prineste register kontextu, register zainteresovaných strán, rozsah ISMS, register rizík, SoA, správu z testu BCP, register dodávateľov, register súladu a poslednú zápisnicu z preskúmania manažmentom. Položte si jednu otázku: vieme sledovať dodatok o zmene klímy od kontextu až po rozhodnutie vedenia?
Ak je reťazec prerušený, opravte ho skôr, ako medzeru nájde audítor.
Clarysec vám pomôže túto sledovateľnosť vybudovať rýchlo. Použite Zenith Blueprint: 30-krokovú auditnú cestovnú mapu na zaradenie práce do správnych implementačných fáz, Zenith Controls: sprievodcu súladom naprieč rámcami na mapovanie dôkazov naprieč ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF a uistením orientovaným na COBIT a šablóny politík Clarysec na to, aby boli záznamy opakovateľné, preskúmateľné a pripravené na audit.
Naplánujte si posúdenie dôkazov Clarysec k dodatku o zmene klímy a premeňte nepríjemnú auditnú otázku na sebavedomú odpoveď pripravenú pre predstavenstvo.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council