
Budovanie programu odolnosti voči phishingu: sprievodca podľa ISO 27001
Zistite, ako vybudovať merateľný program odolnosti voči phishingu pomocou opatrení ISO 27001:2022 A.6.3 a A.6.4, znížiť ľudské riziko a preukázať súlad.
13 min
Explore our latest insights on cybersecurity compliance and best practices.
Zistite, ako vybudovať merateľný program odolnosti voči phishingu pomocou opatrení ISO 27001:2022 A.6.3 a A.6.4, znížiť ľudské riziko a preukázať súlad.
ISO 27001 je medzinárodná norma pre systém manažérstva informačnej bezpečnosti (ISMS). Táto praktická príručka vás prevedie kľúčovými krokmi implementácie ISO 27001 vo vašej organizácii — od úvodného plánovania až po certifikáciu.
ISO 27001 poskytuje systematický prístup k riadeniu citlivých informácií organizácie a zabezpečeniu ich ochrany. Zahŕňa ľudí, procesy a IT systémy v rámci procesu riadenia rizík.
Začnite dôkladnou analýzou aktuálneho stavu voči požiadavkám ISO 27001, aby ste porozumeli súčasnej úrovni bezpečnosti vo vašej organizácii:
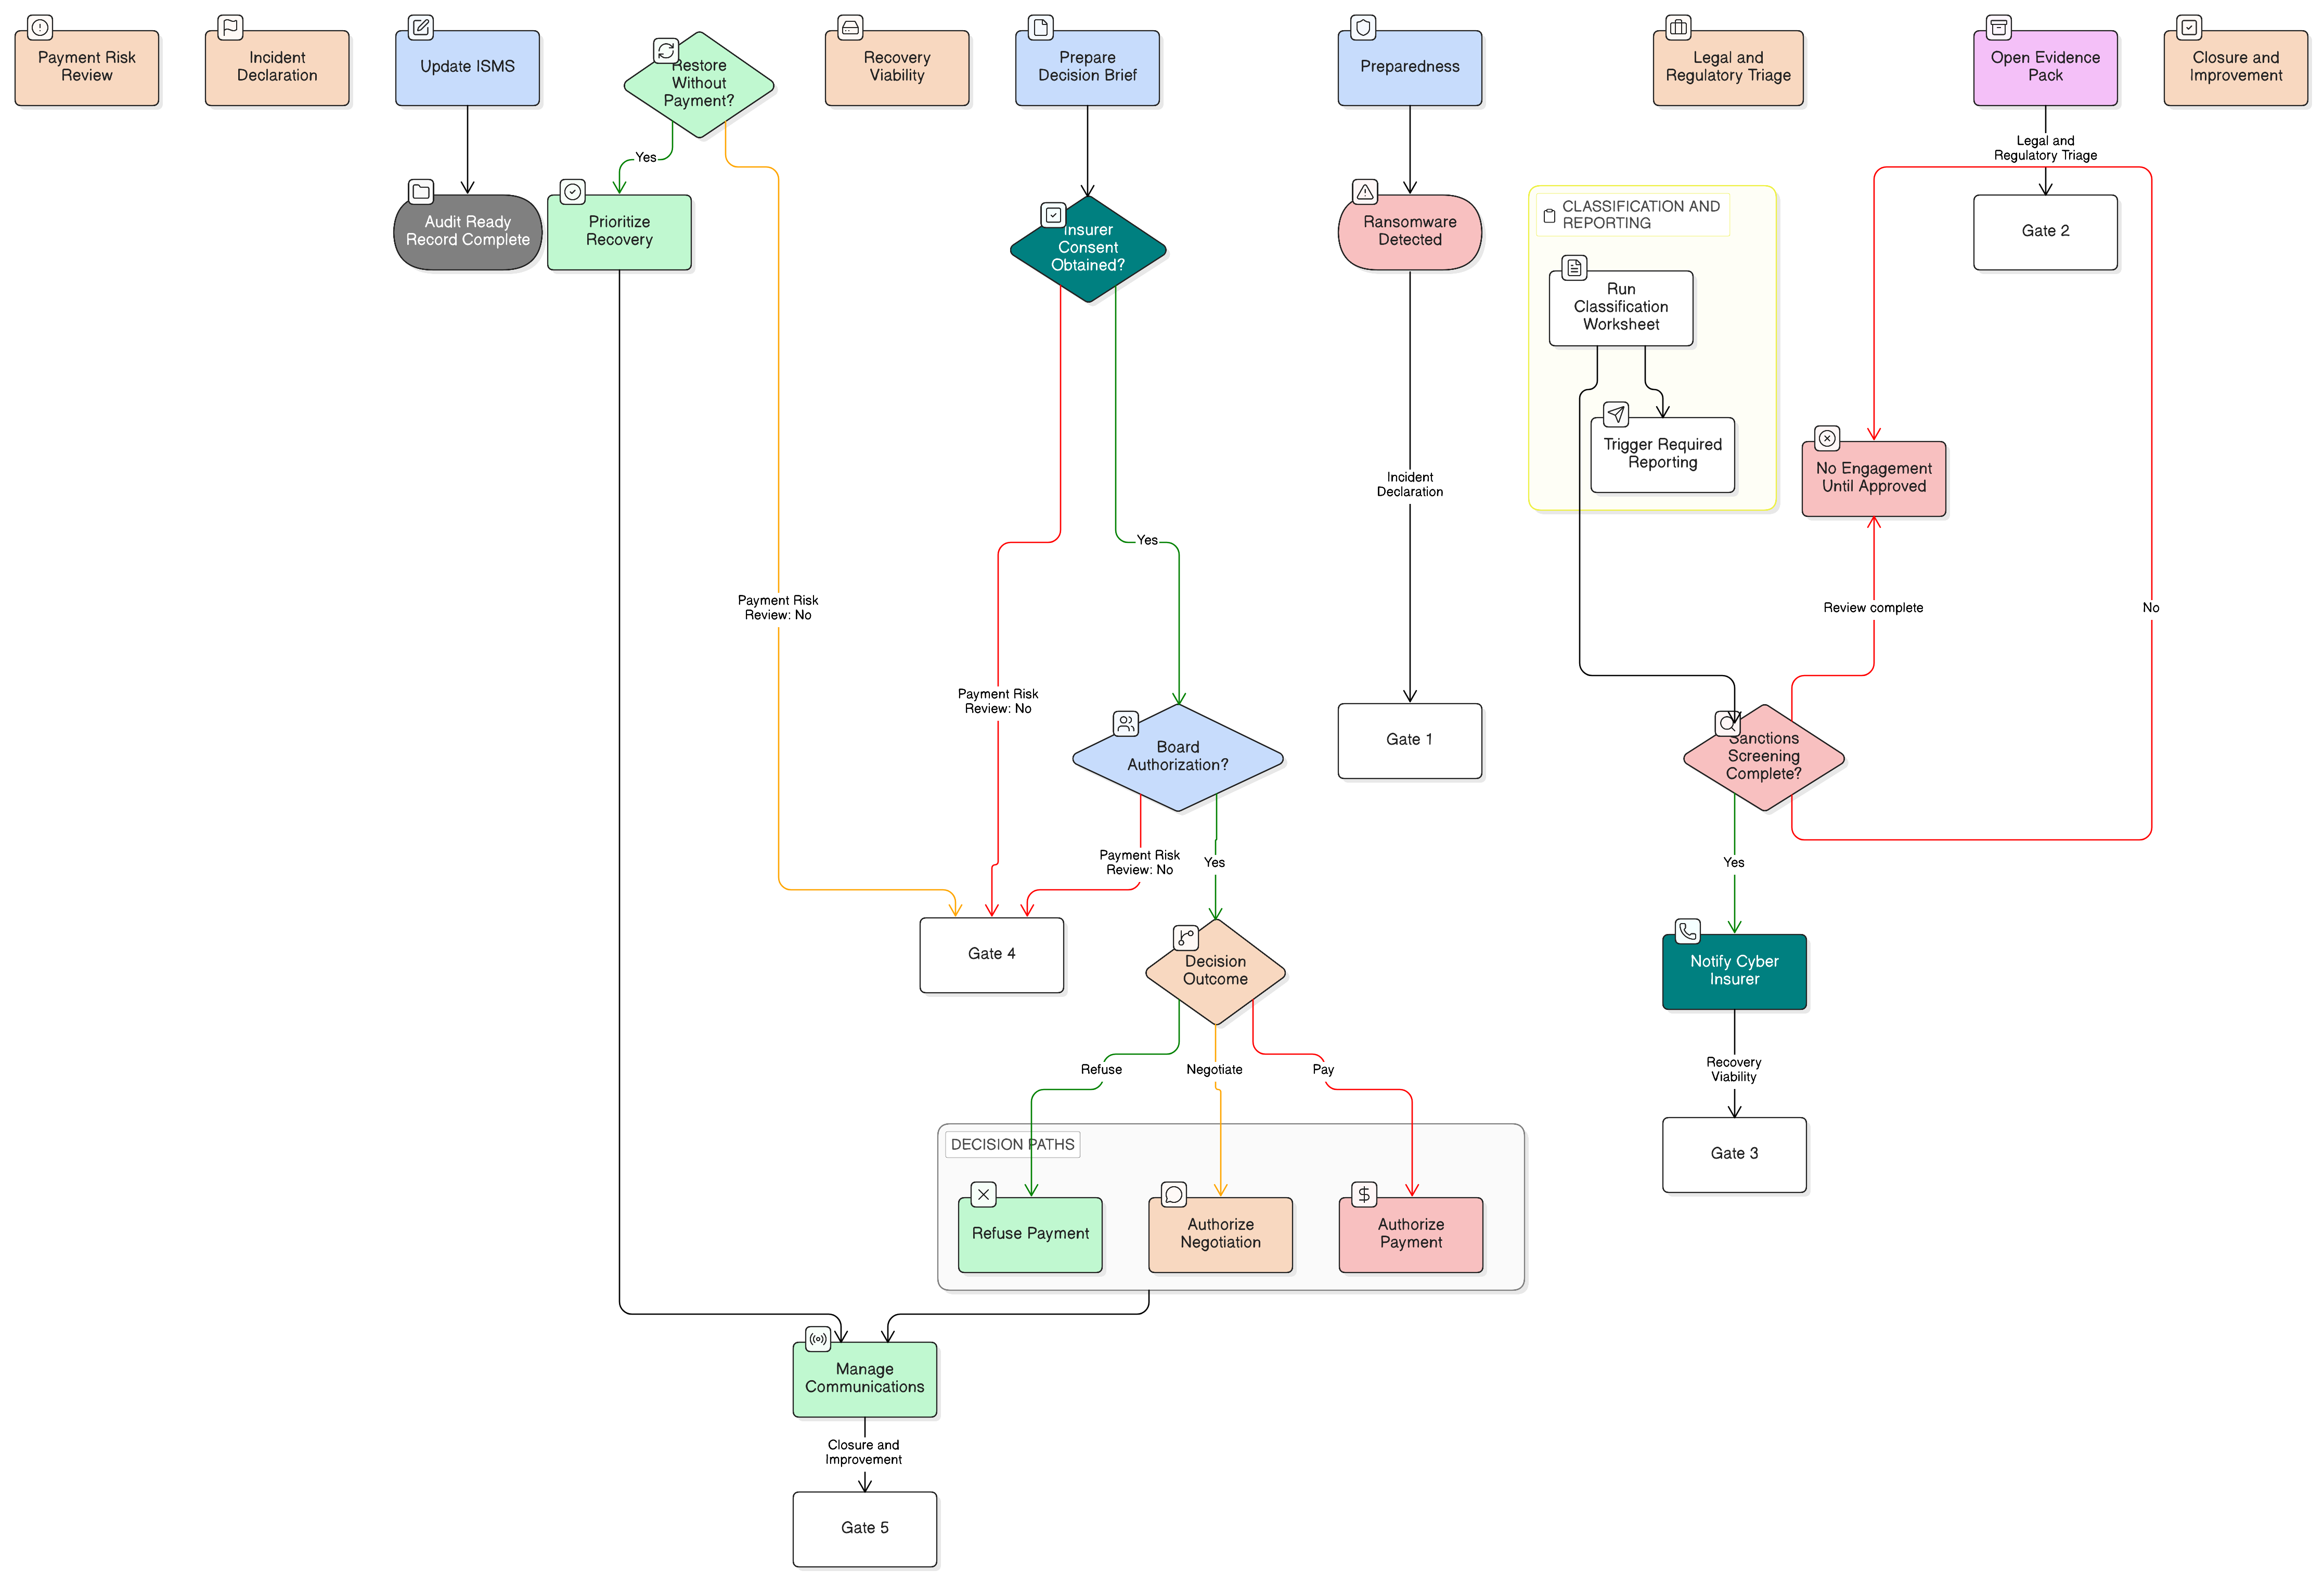
Praktický rámec zosúladený s ISO 27001:2022 na riadenie rozhodnutí o platbách pri ransomvéri, sankčných preverení, uchovávania dôkazov, schvaľovania poistiteľom a reportingu podľa NIS2, DORA a GDPR.
Explore our comprehensive compliance toolkits designed for modern businesses.
Explore Toolkits