#Audit
Articles tagged with "Audit"
116 articles
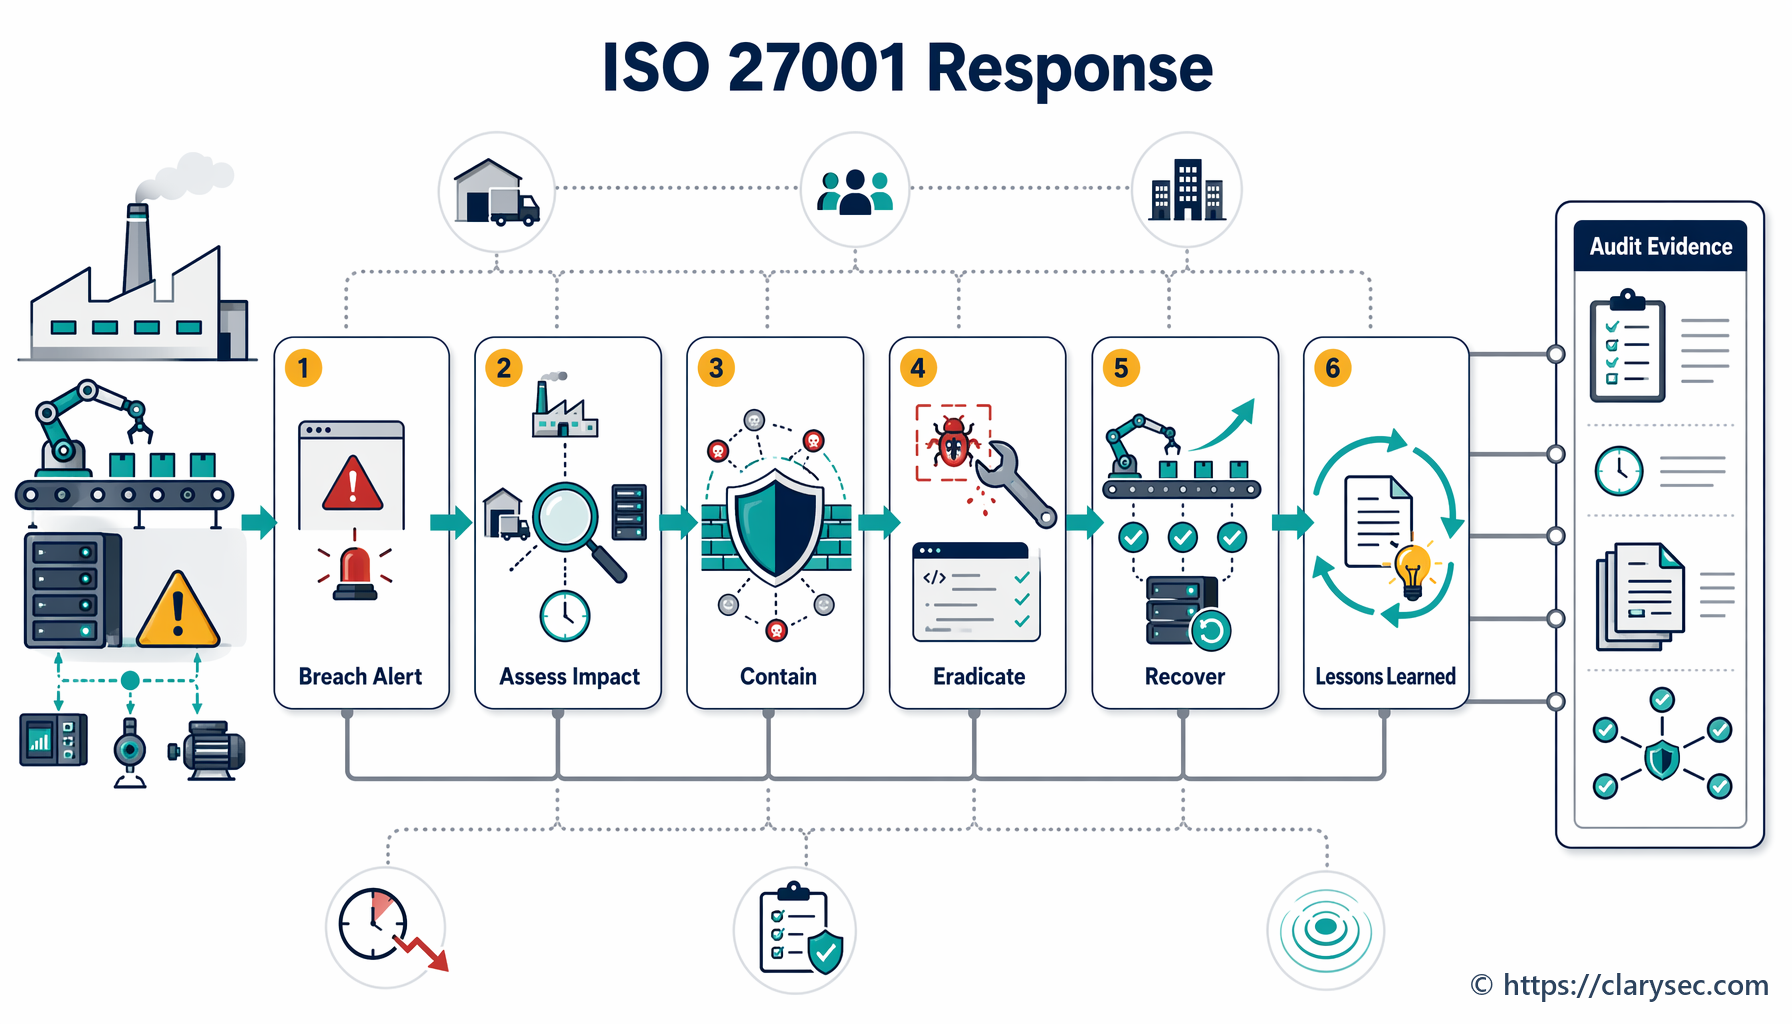
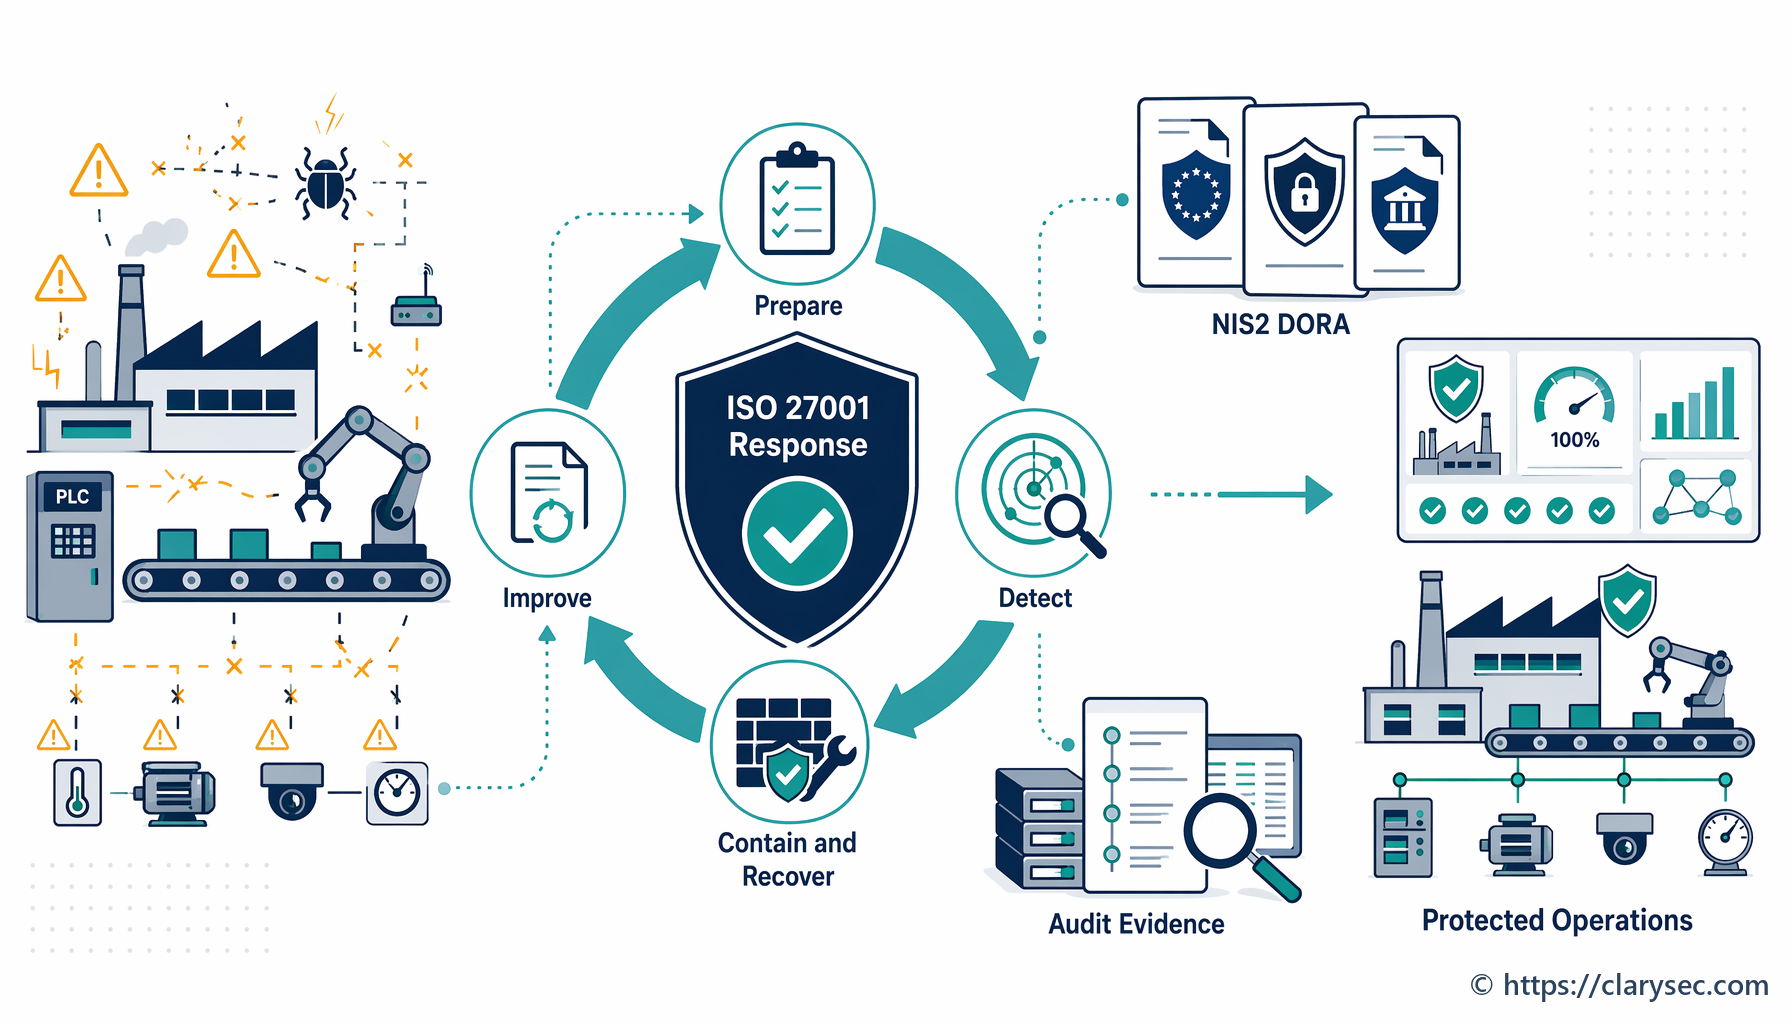
Zvládnite reakciu na incidenty podľa ISO 27001 s príručkou nášho riaditeľa informačnej bezpečnosti (CISO). Poučte sa z reálneho scenára vo výrobnom prostredí: od prípravy až po analýzu po incidente a súlad s požiadavkami.
Sprievodca pre výrobcov na vybudovanie robustného plánu reakcie na incidenty zosúladeného s ISO 27001, ktorý chráni prevádzku a podporuje súlad.
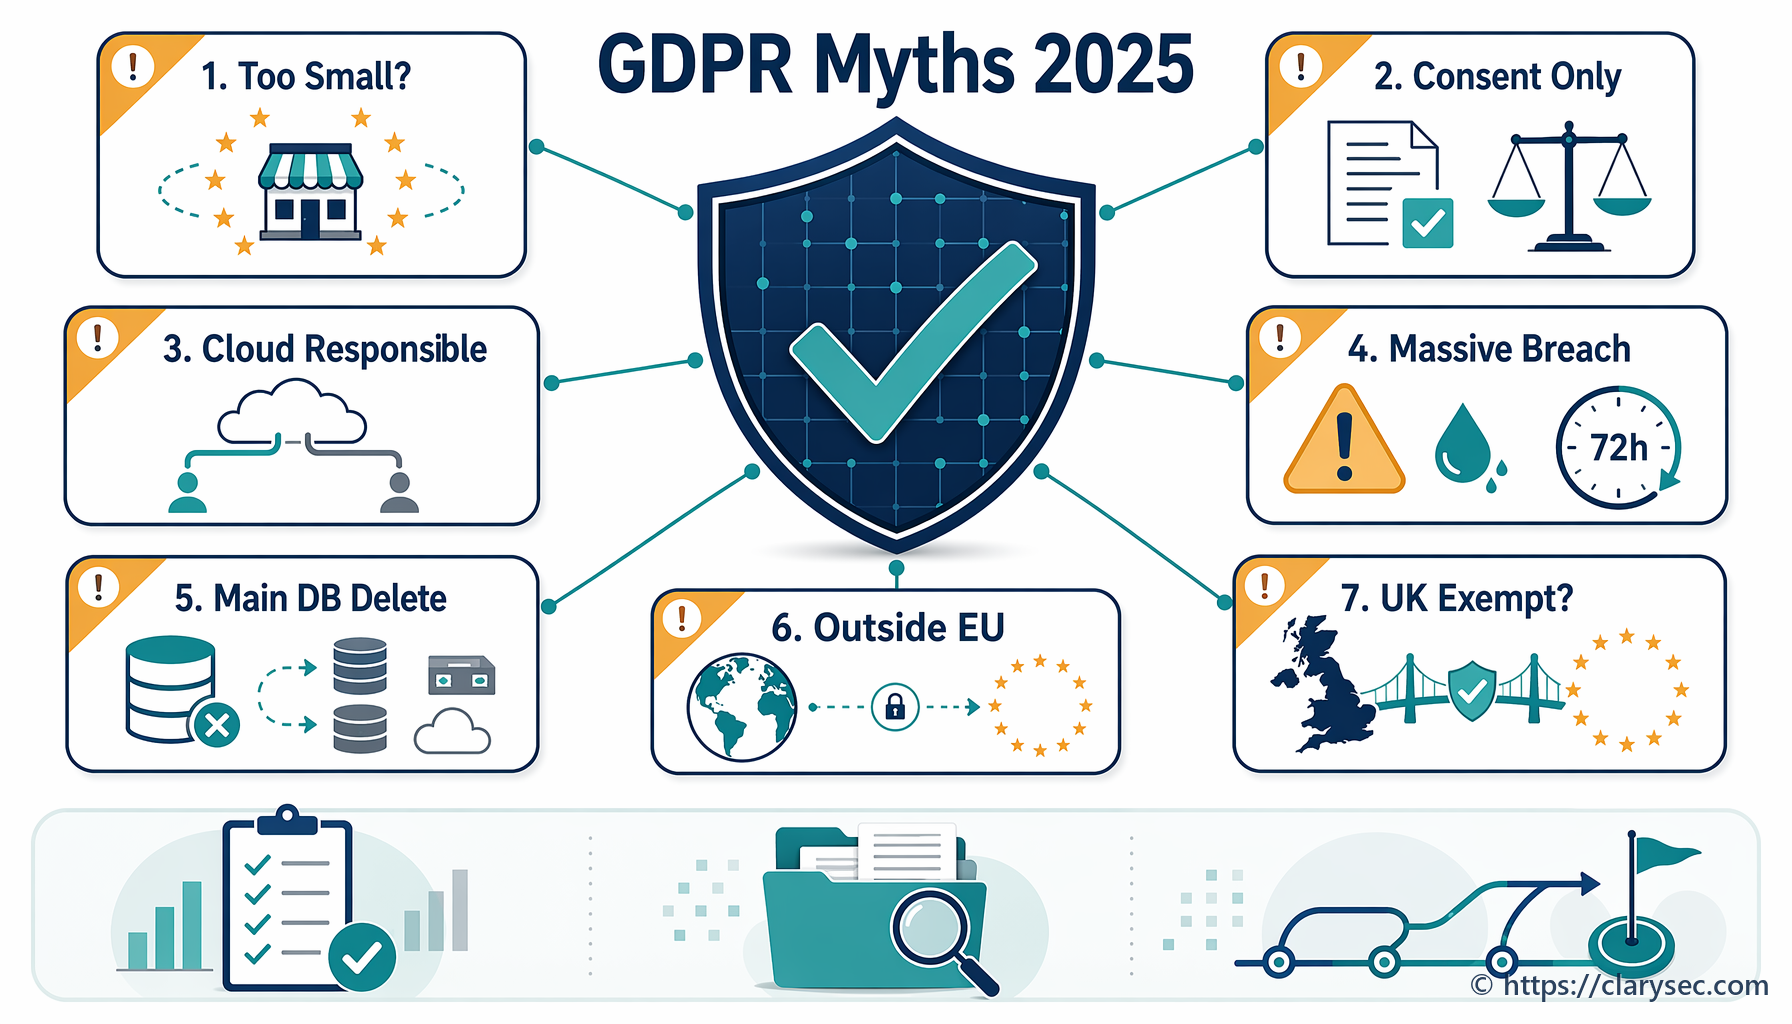
Odhaľte pravdu o 7 najčastejších mýtoch o GDPR v roku 2025. Naša odborná príručka vyvracia časté omyly o súhlase, porušeniach ochrany osobných údajov a súlade s GDPR.
Praktický sprievodca pre rok 2026, ako premeniť RoPA a mapovanie tokov údajov na jednotnú dôkazovú vrstvu pre GDPR Article 30, kritické služby podľa NIS2, závislosti IKT podľa DORA a audity ISO/IEC 27001:2022.
Sieťová bezpečnosť je nevyhnutná pre súlad s ISO 27001 a NIS2; podporuje riadenie rizík, odolnosť a obhájiteľnosť voči regulátorom v moderných organizáciách.
Ako môžu MSP zaviesť riadenie prístupu a MFA v súlade s ISO 27001:2022 A.8.2, A.8.3 a článkom 32 GDPR, znížiť riziko a preukázať súlad s požiadavkami.
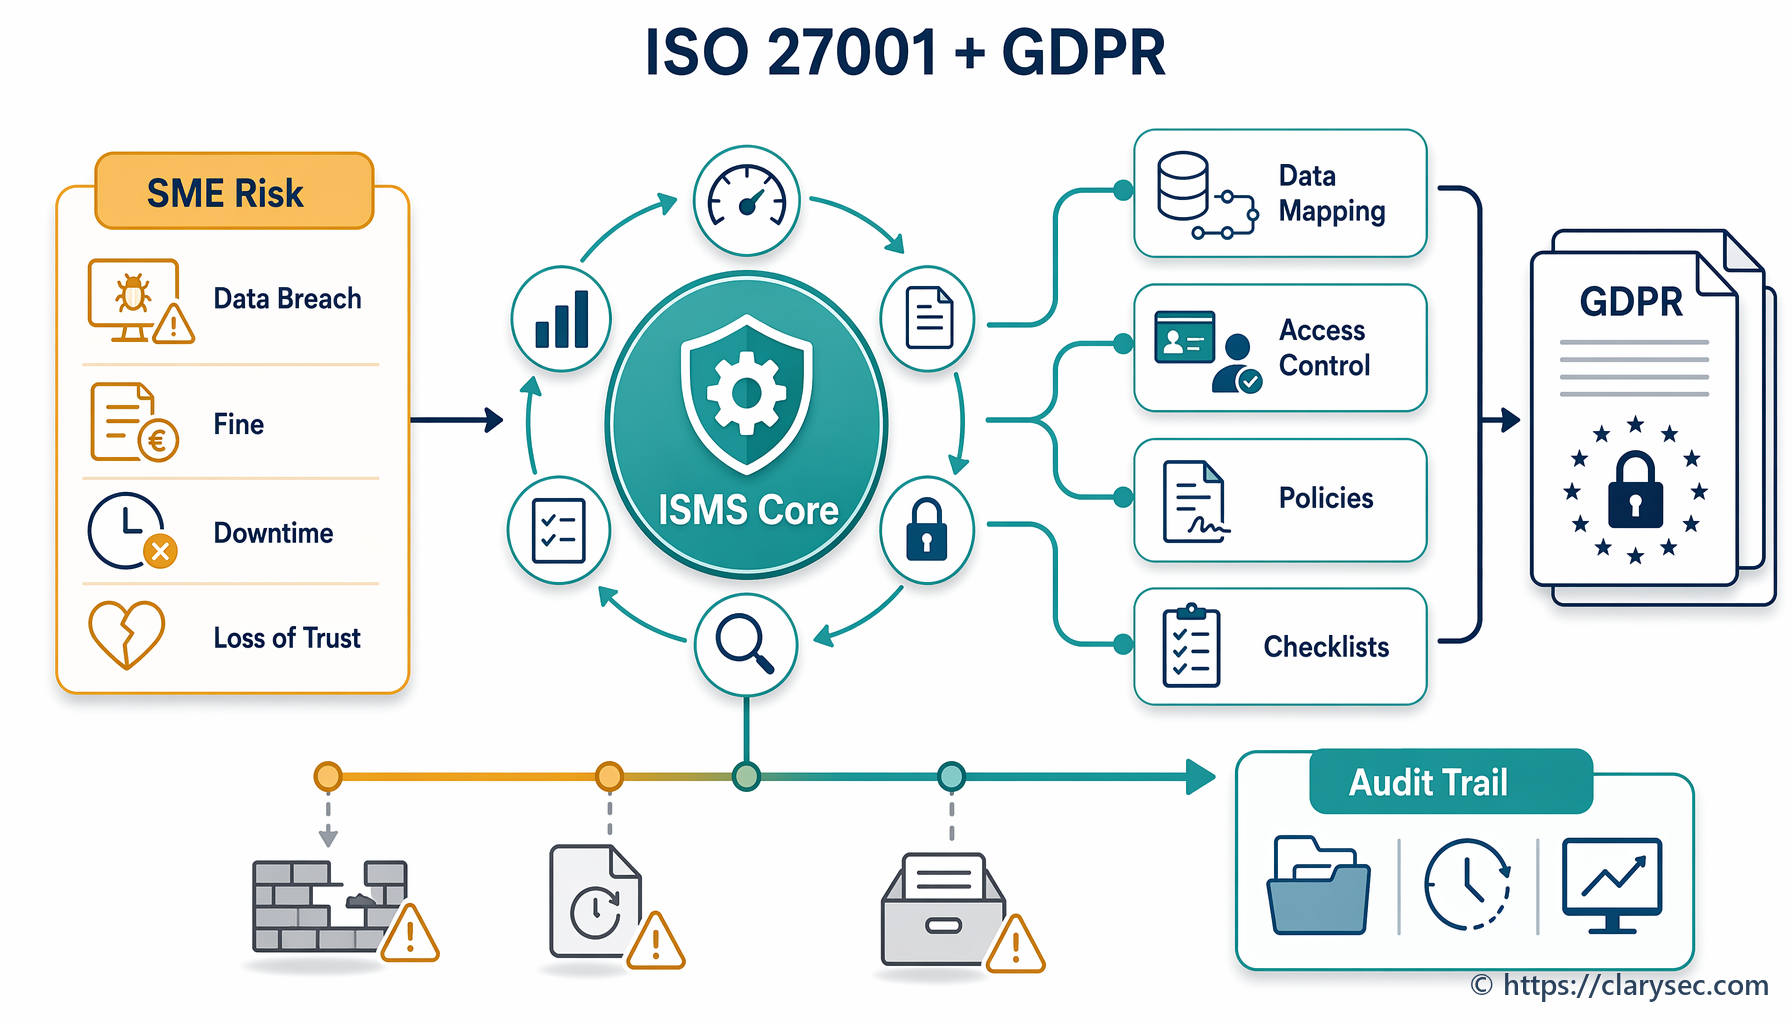
Zistite, ako môžu malé a stredné podniky využiť ISO/IEC 27001:2022 na vybudovanie robustného ISMS, ktorý systematicky pokrýva požiadavky GDPR na ochranu osobných údajov.
Úvod
ISO 27001 je medzinárodná norma pre systém manažérstva informačnej bezpečnosti (ISMS). Táto praktická príručka vás prevedie kľúčovými krokmi implementácie ISO 27001 vo vašej organizácii — od úvodného plánovania až po certifikáciu.
Čo je ISO 27001?
ISO 27001 poskytuje systematický prístup k riadeniu citlivých informácií organizácie a zabezpečeniu ich ochrany. Zahŕňa ľudí, procesy a IT systémy v rámci procesu riadenia rizík.
Kľúčové prínosy
- Vyššia úroveň bezpečnosti: systematický prístup k ochrane informačných aktív
- Regulačný súlad: splnenie príslušných právnych, regulačných a zmluvných požiadaviek
- Kontinuita prevádzky: zníženie rizika bezpečnostných incidentov
- Konkurenčná výhoda: preukázanie záväzku k informačnej bezpečnosti
- Dôvera zákazníkov: posilnenie dôvery klientov a partnerov
Proces implementácie
1. Analýza stavu voči požiadavkám
Začnite dôkladnou analýzou aktuálneho stavu voči požiadavkám ISO 27001, aby ste porozumeli súčasnej úrovni bezpečnosti vo vašej organizácii: