#Audit
Articles tagged with "Audit"
116 articles
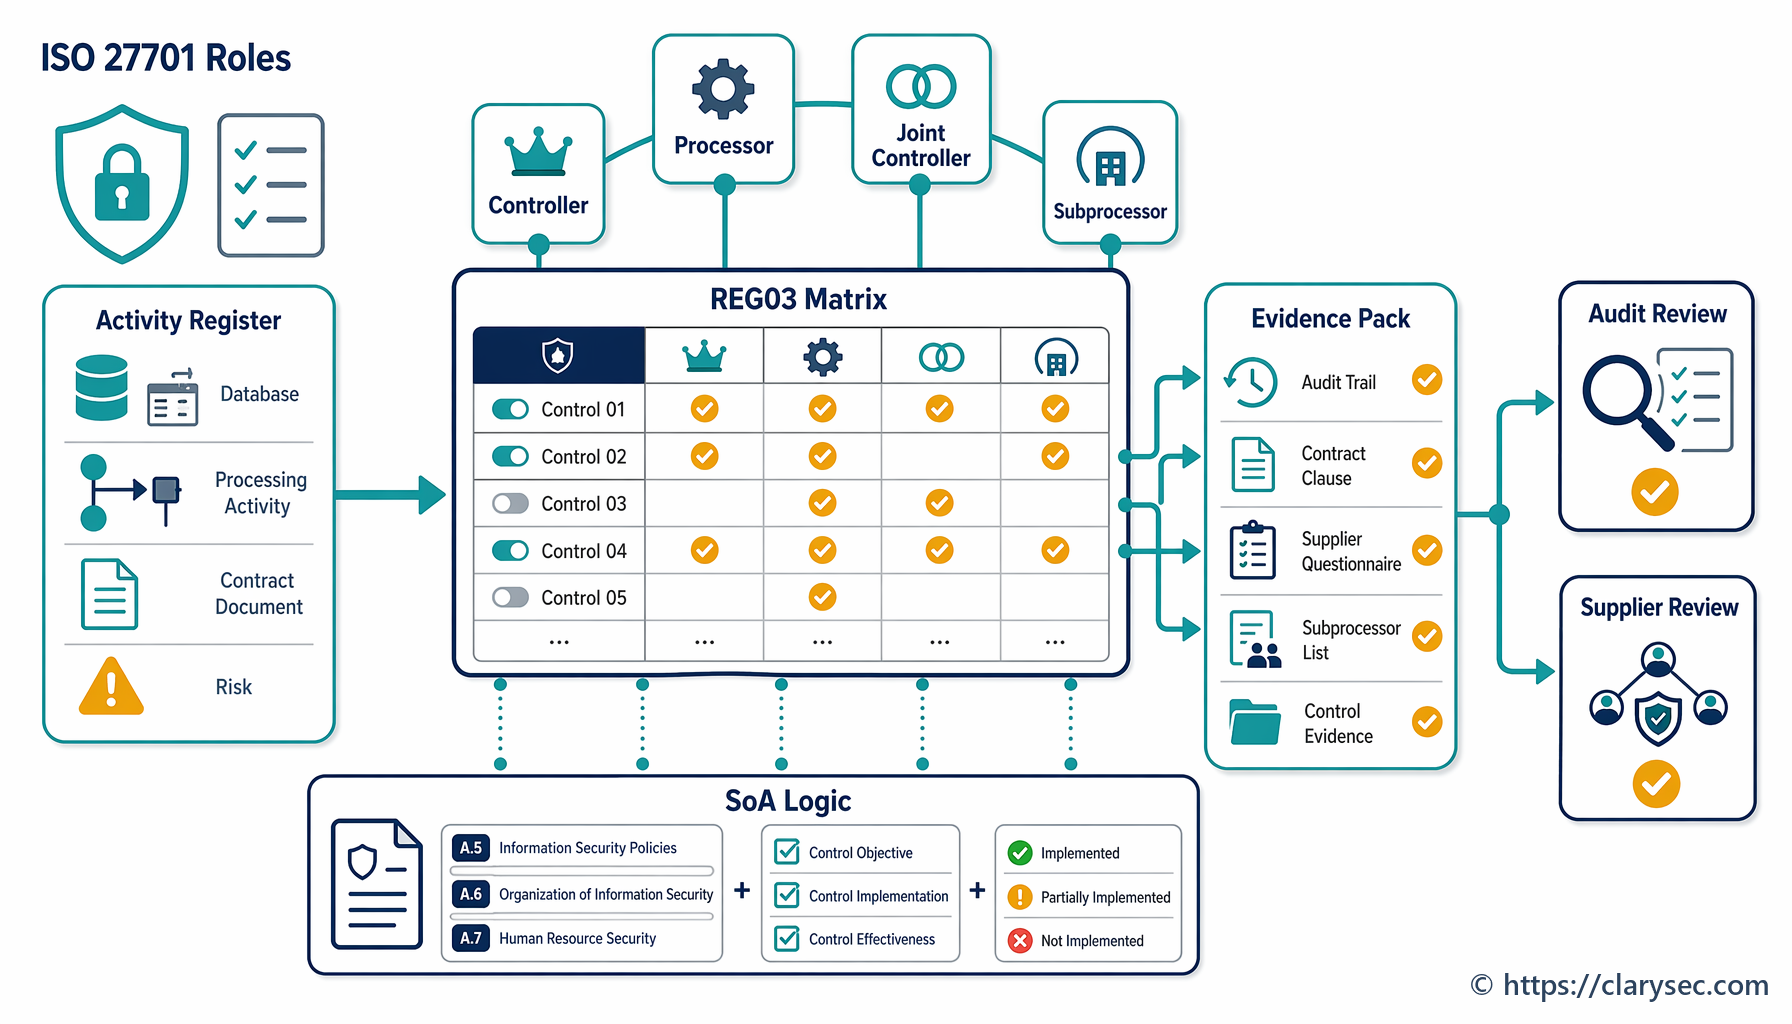
Zistite, ako určiť, ktoré opatrenia PIMS podľa ISO 27701 sa uplatňujú pri rolách GDPR – prevádzkovateľ, sprostredkovateľ, spoločný prevádzkovateľ a ďalší sprostredkovateľ – a ako pomocou REG02, REG03, REG08, politík Clarysec, Zenith Blueprint a Zenith Controls zdokumentovať dôkazy pripravené na audit.
Praktická príručka k auditovateľnej správe a riadeniu spoločných prevádzkovateľov podľa GDPR Article 26 s využitím ISO/IEC 27701:2025, registrov Clarysec PIMS, zmlúv, pracovných tokov práv dotknutých osôb, playbookov pre porušenia ochrany údajov a mapovania súladu naprieč rámcami.
Praktická príručka Clarysec pre CISO, DPO, audítorov a vlastníkov procesov k riadeniu anonymizácie a rizika opätovnej identifikácie podľa ISO 27701:2025, preukázateľnej zodpovednosti podľa GDPR, ISO/IEC 27001:2022 a očakávaní v oblasti súladu naprieč rámcami.
Jednotný sprievodca pre CISO k Data Security Posture Management v roku 2026, ktorý ukazuje, ako sa objavovanie citlivých údajov, expozícia prístupov a riziko cloudových dát premieňajú na opakovane použiteľné dôkazy pre ISO/IEC 27001:2022, NIS2, DORA a GDPR.
Zistite, ako transformovať detekčné scenáre SIEM na riadené, testované, vyladené a overiteľné kontroly, ktoré podporujú dôkazy pre ISO 27001:2022, NIS2, DORA a GDPR.
Praktický sprievodca na rok 2026 pre správu privilegovaného prístupu a účtov „break glass“ podľa ISO/IEC 27001:2022, politík Clarysec, Zenith Blueprint a Zenith Controls.
Kratšia platnosť verejných certifikátov TLS mení obnovu na opakovanú výzvu v oblasti riadenia, odolnosti a auditných dôkazov. Tento sprievodca ukazuje, ako riadiť certifikáty ako spravované bezpečnostné aktíva podľa ISO/IEC 27001:2022, NIS2, DORA a GDPR Article 32.
Praktický postup pre CISO a tímy zodpovedné za súlad v HR pri riadení osobných údajov zamestnancov podľa GDPR, ISO/IEC 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 a COBIT 2019.
Praktická príručka pre CISO, manažérov compliance a vlastníkov organizácií, ktorí potrebujú obhájiteľné dôkazy ISO 27001 pre zodpovednosť manažmentu podľa NIS2, správu a riadenie podľa DORA, dohľad nad dodávateľmi a bezpečnosť spracúvania podľa GDPR Article 32.