#ISMS
Articles tagged with "ISMS"
117 articles
Praktický sprievodca pre CISO k mapovaniu reakcie na incidenty podľa NIST SP 800-61 a NIST CSF 2.0 na dôkazy pre ISO/IEC 27001:2022, NIS2, DORA a GDPR. Obsahuje ustanovenia politík, auditné mapovania, lehoty hlásenia, balíky dôkazov a odporúčania k nástrojom Clarysec.
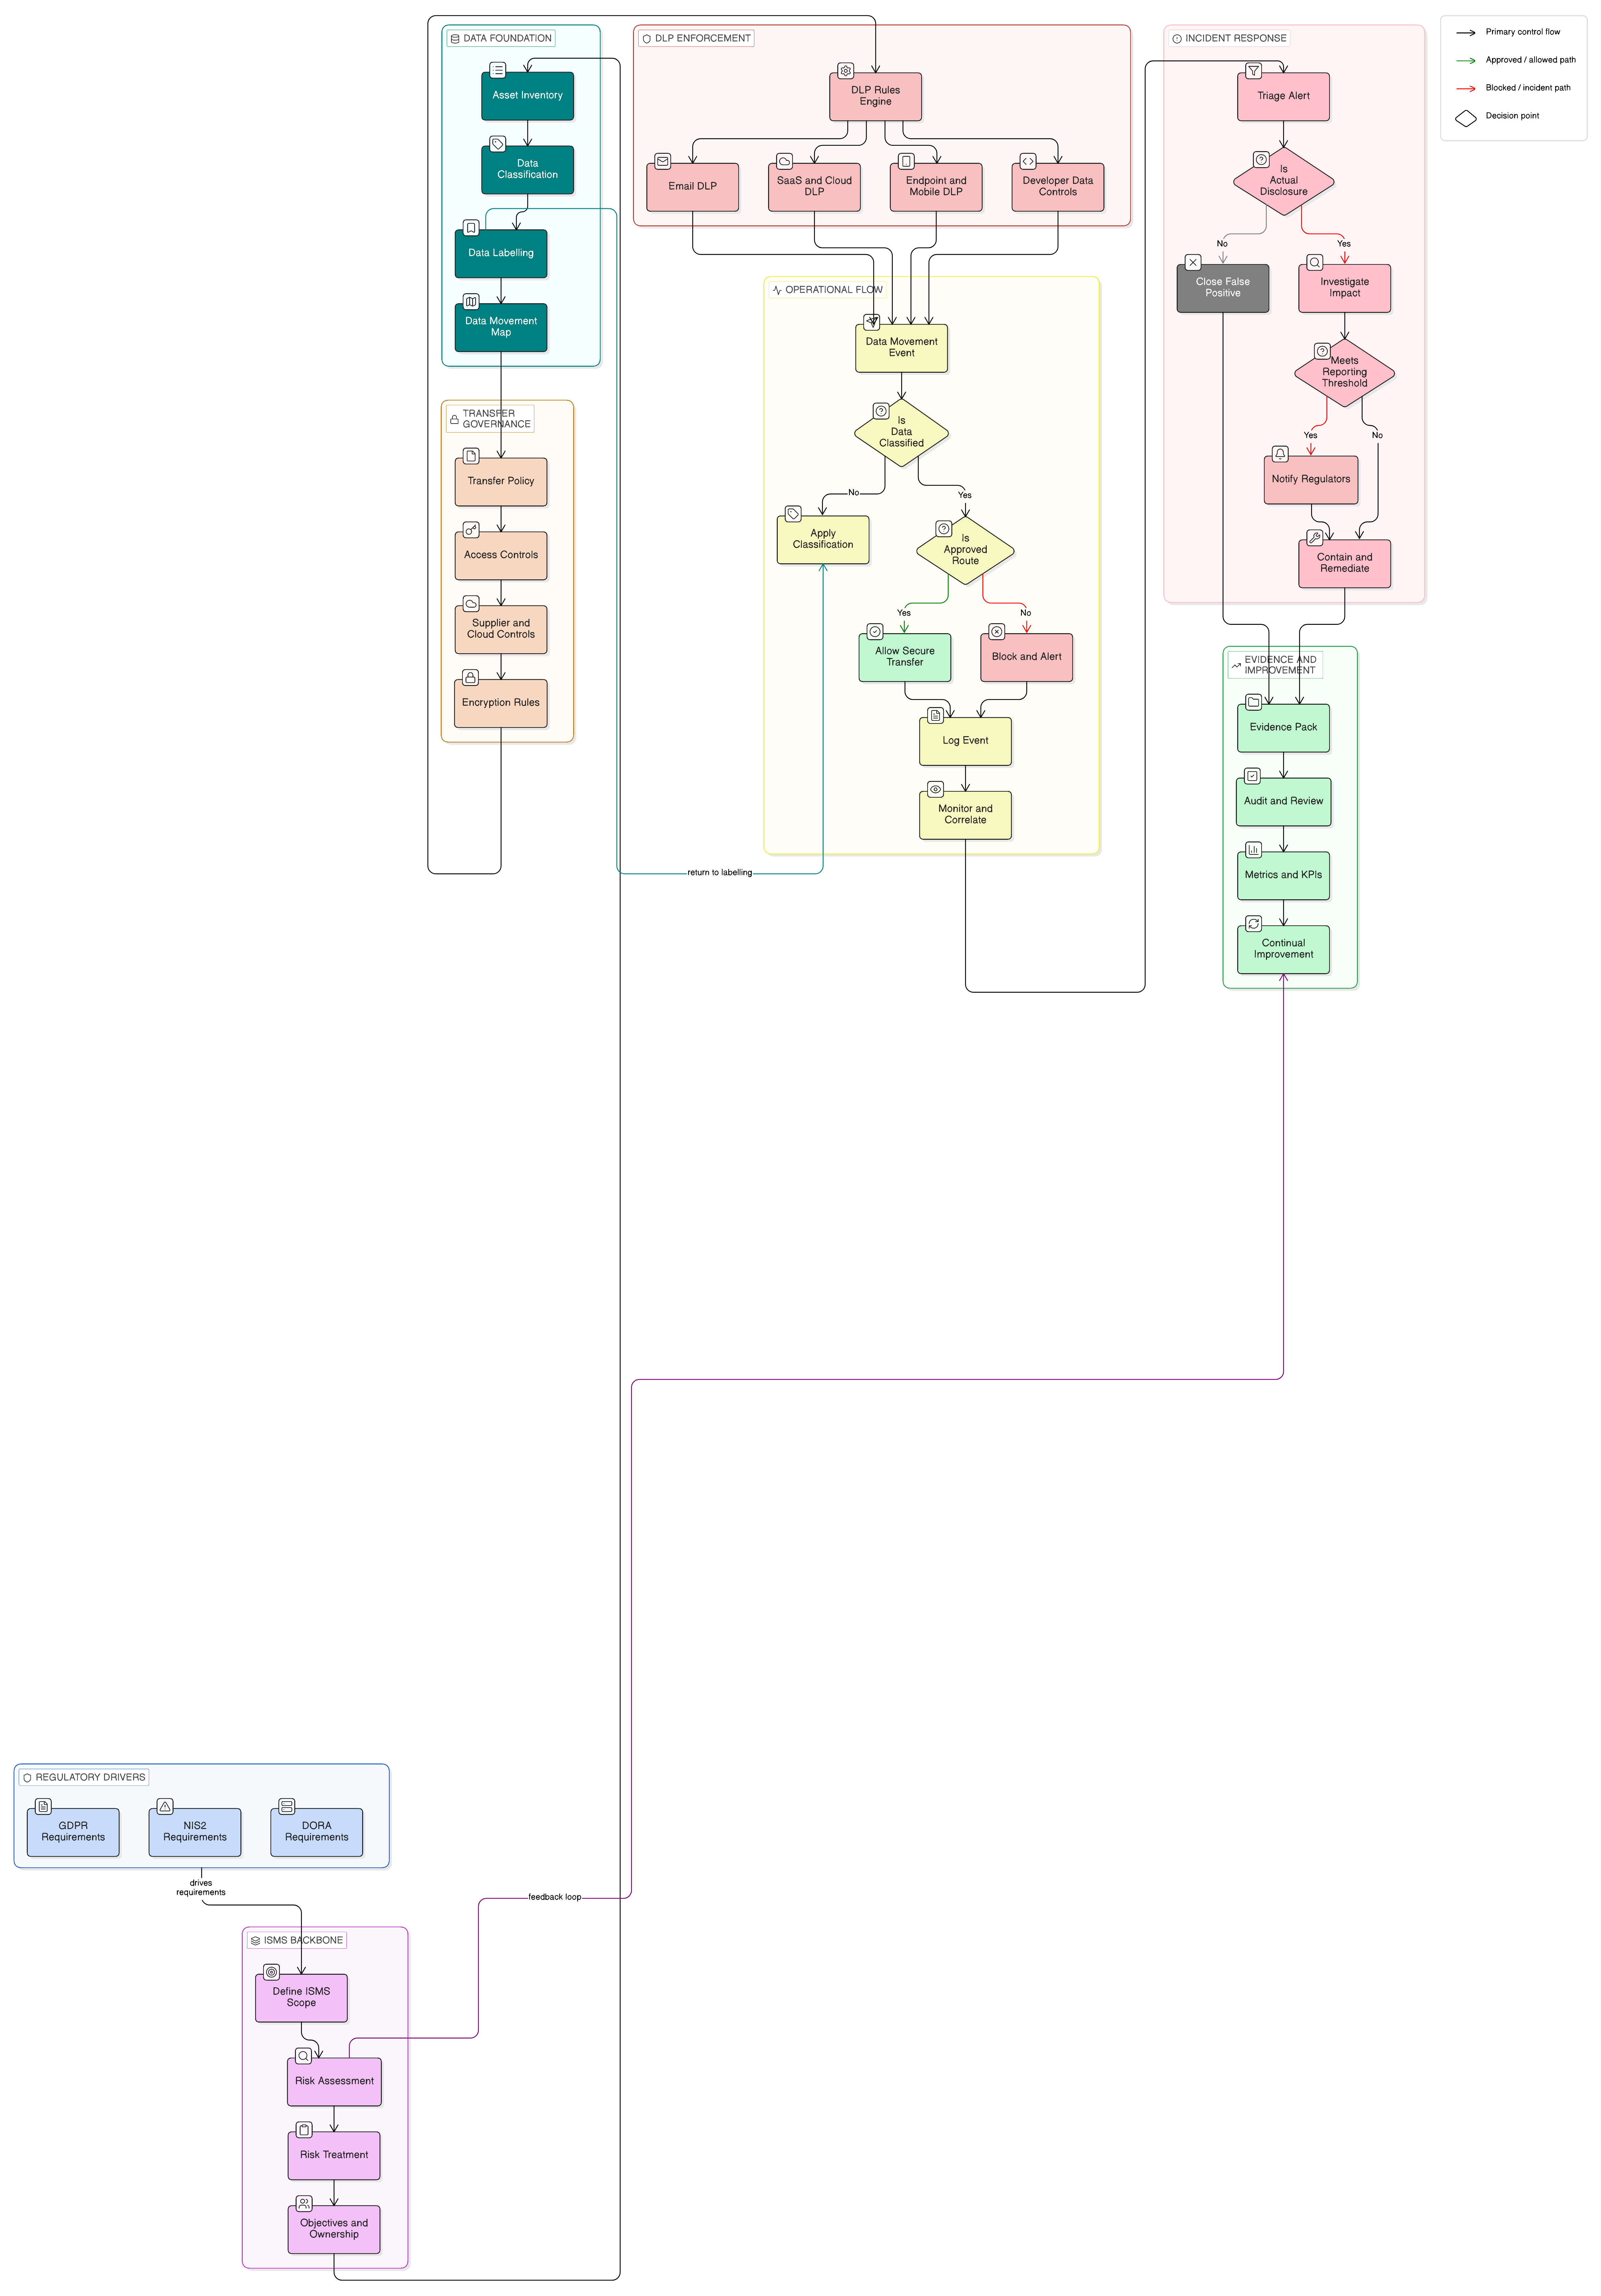
Prevencia úniku údajov už nie je samostatnou konfiguráciou nástroja. V roku 2026 potrebujú CISO program DLP riadený politikami a podložený dôkazmi, ktorý prepája klasifikáciu údajov, bezpečný prenos, logovanie, reakciu na incidenty, správu a riadenie dodávateľov a kontroly ISO/IEC 27001:2022 s GDPR Article 32, NIS2 a DORA.
Cloudová certifikácia EUCS môže v roku 2026 posilniť uistenie o cloudovom poskytovateľovi, musí však byť namapovaná do vášho ISMS podľa ISO 27001, procesu riadenia dodávateľských rizík, zmlúv, príručiek reakcie na incidenty a dôkazov preukázateľnej zodpovednosti podľa GDPR.
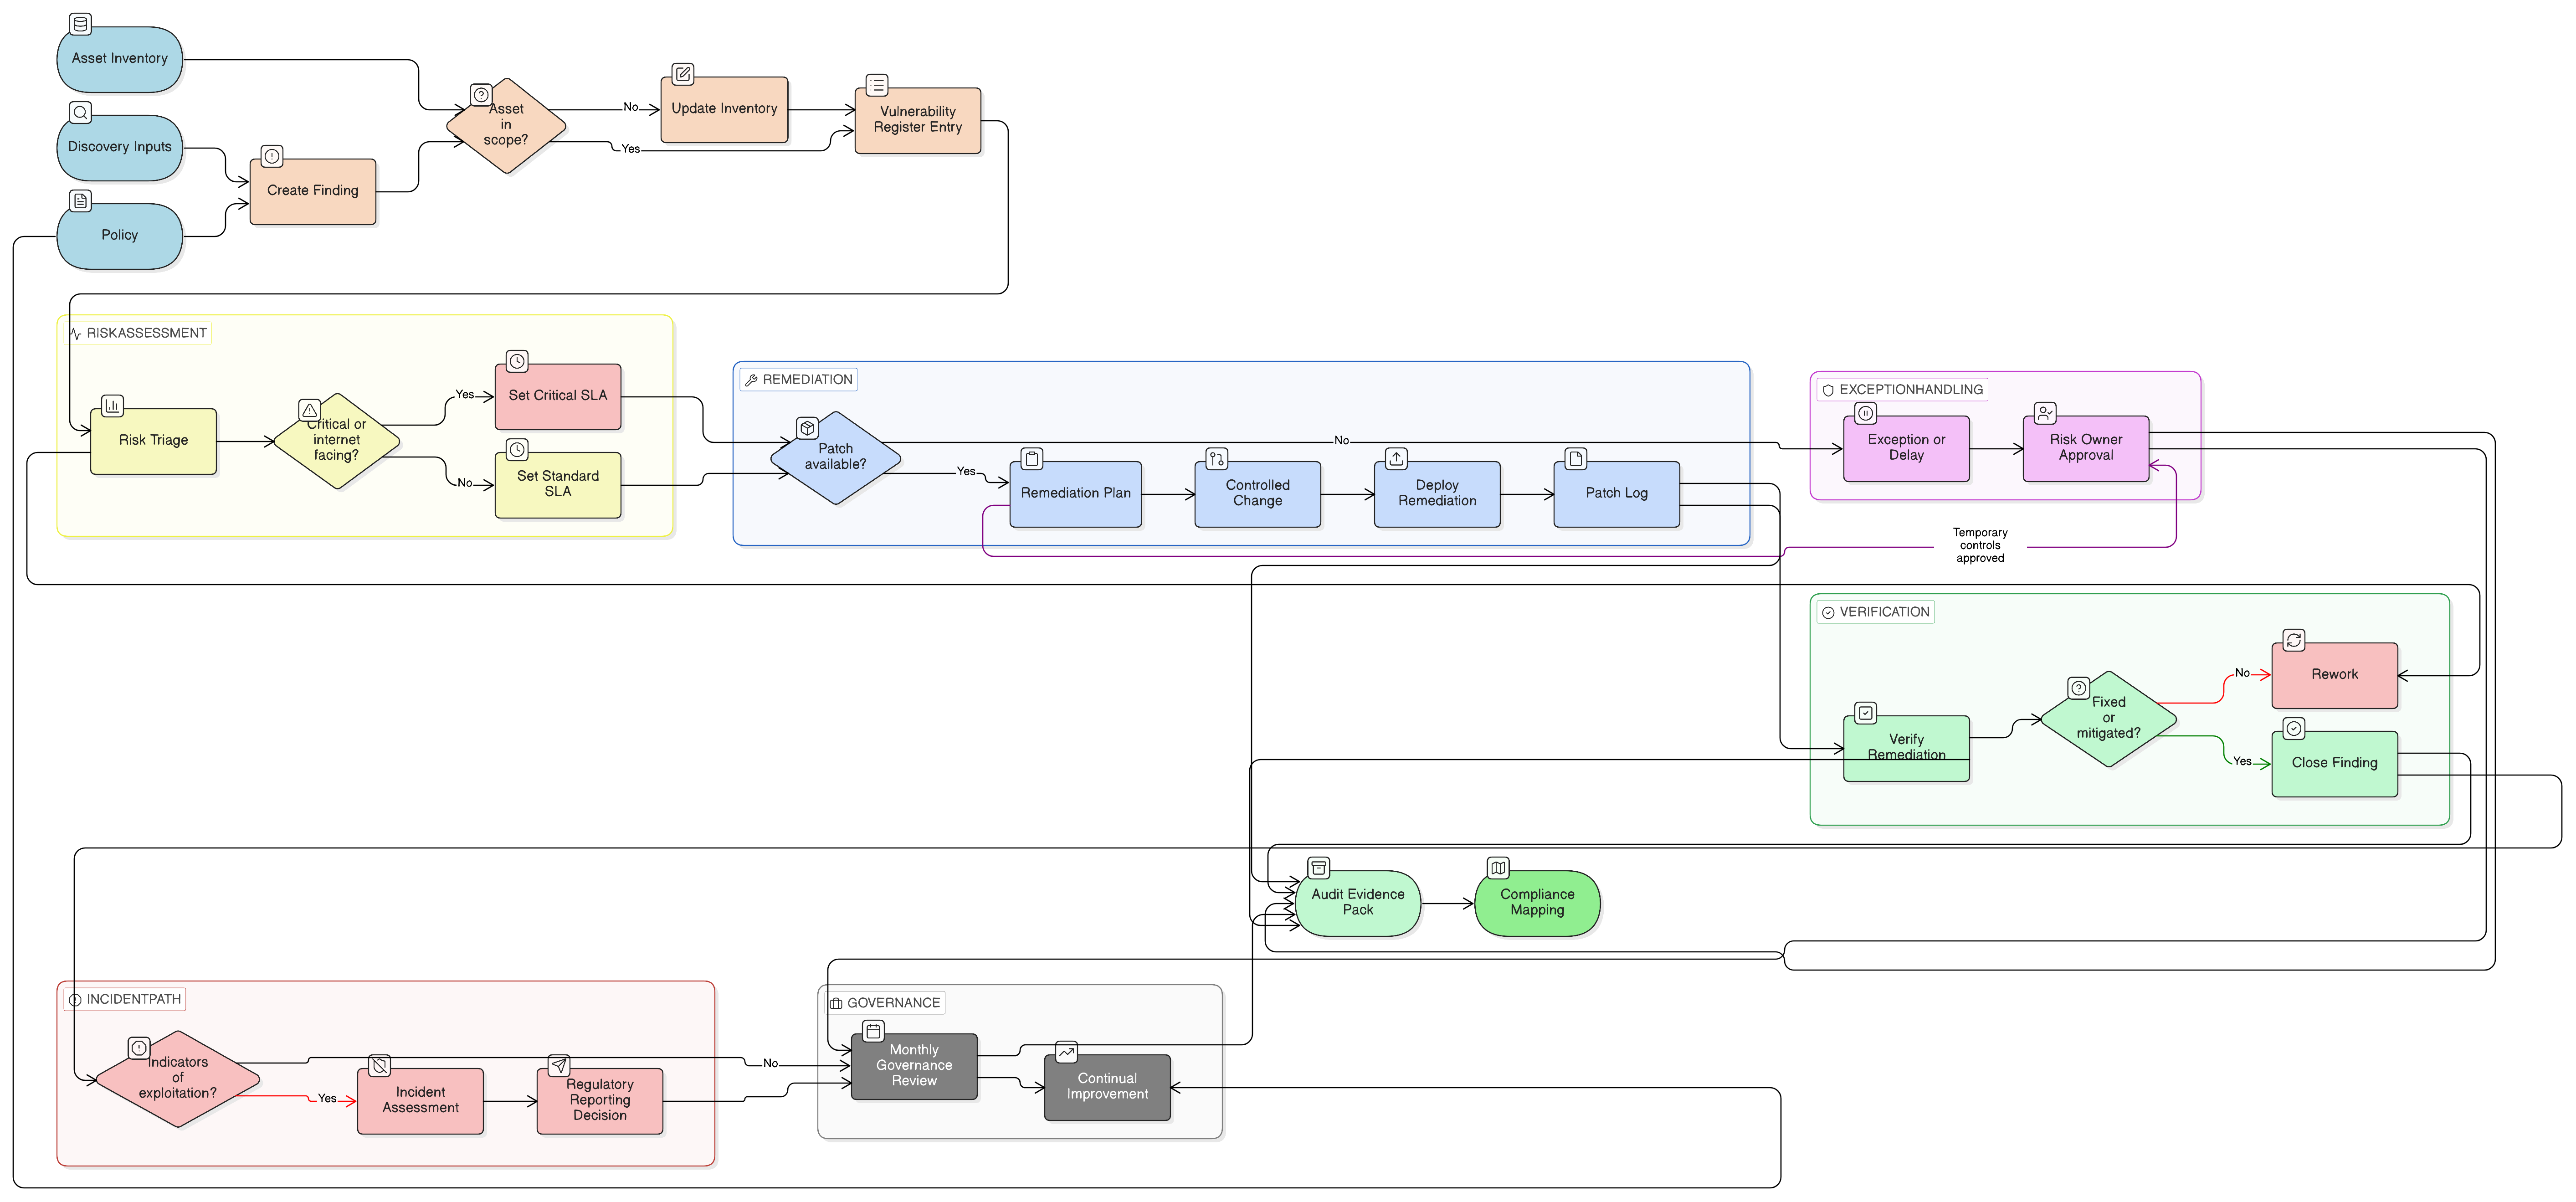
Praktická príručka pre CISO o premene skenov zraniteľností, záznamov o záplatách, rizikových rozhodnutí a výnimiek na dôkazy pripravené na audit pre ISO 27001:2022, NIS2, DORA, GDPR a COBIT 2019.
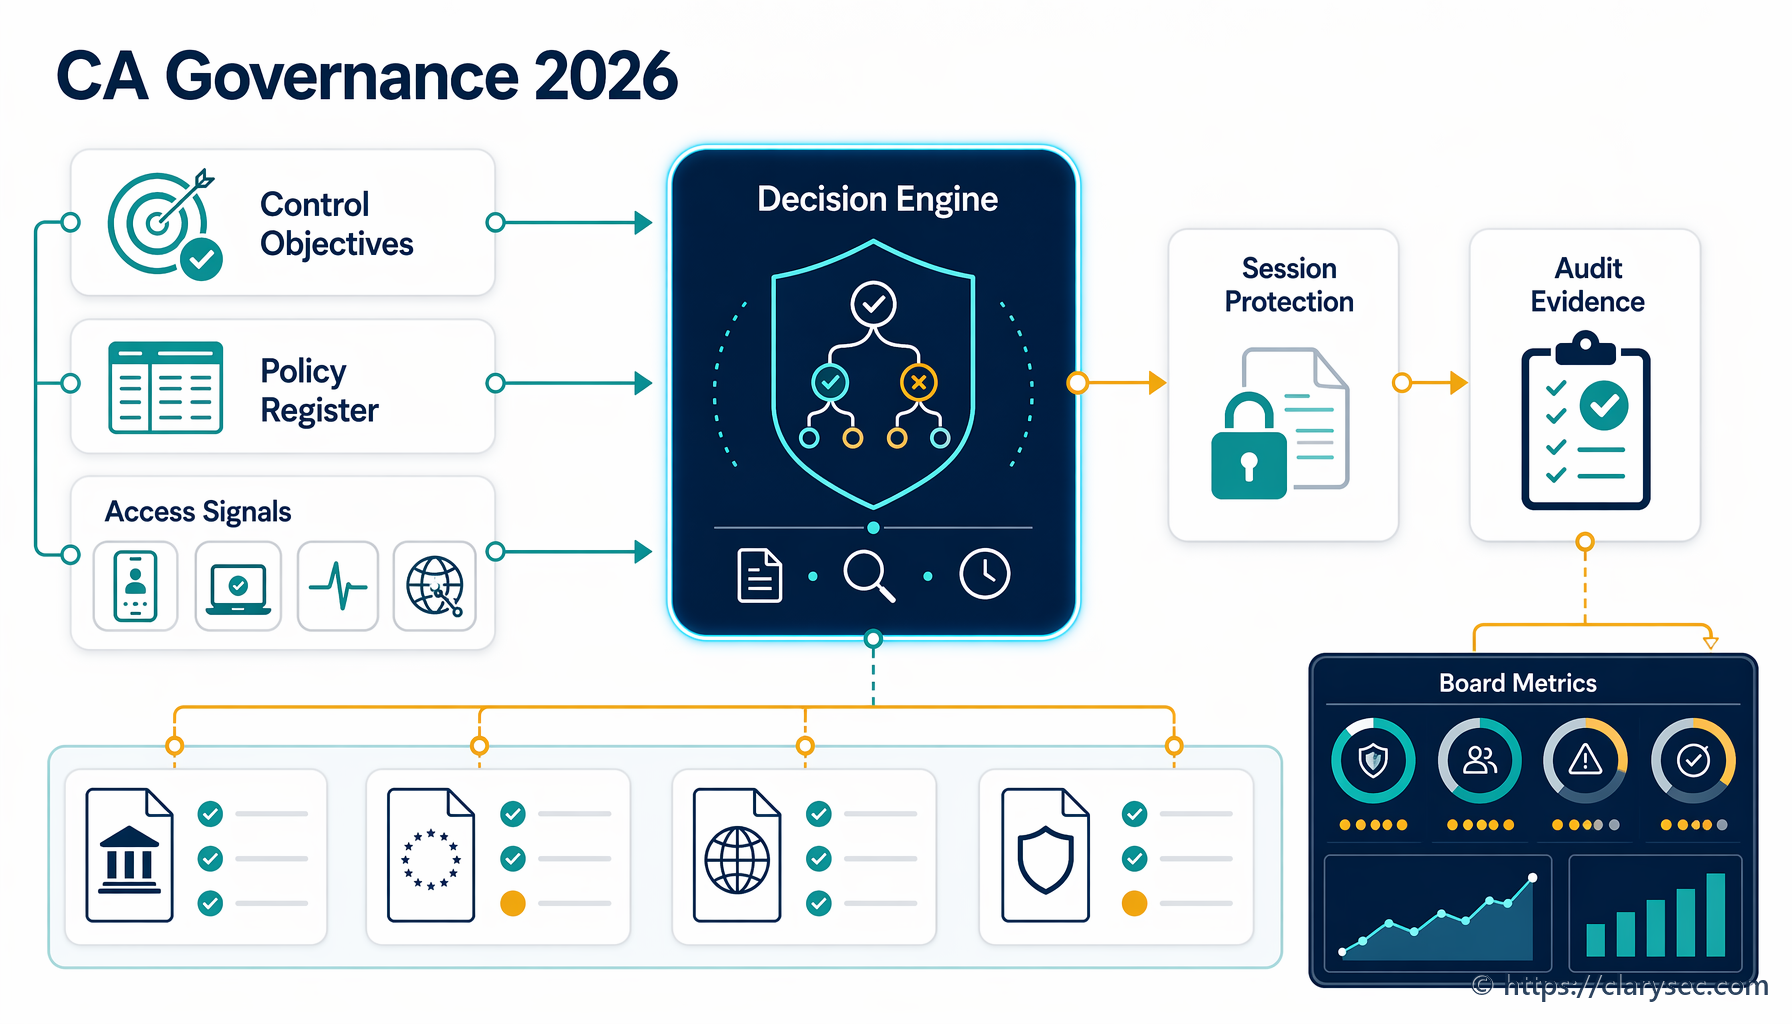
Praktická príručka na správu a riadenie Microsoft Entra Conditional Access ako overiteľného systému kontrol s mapovaním dôkazov na ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST a COBIT.
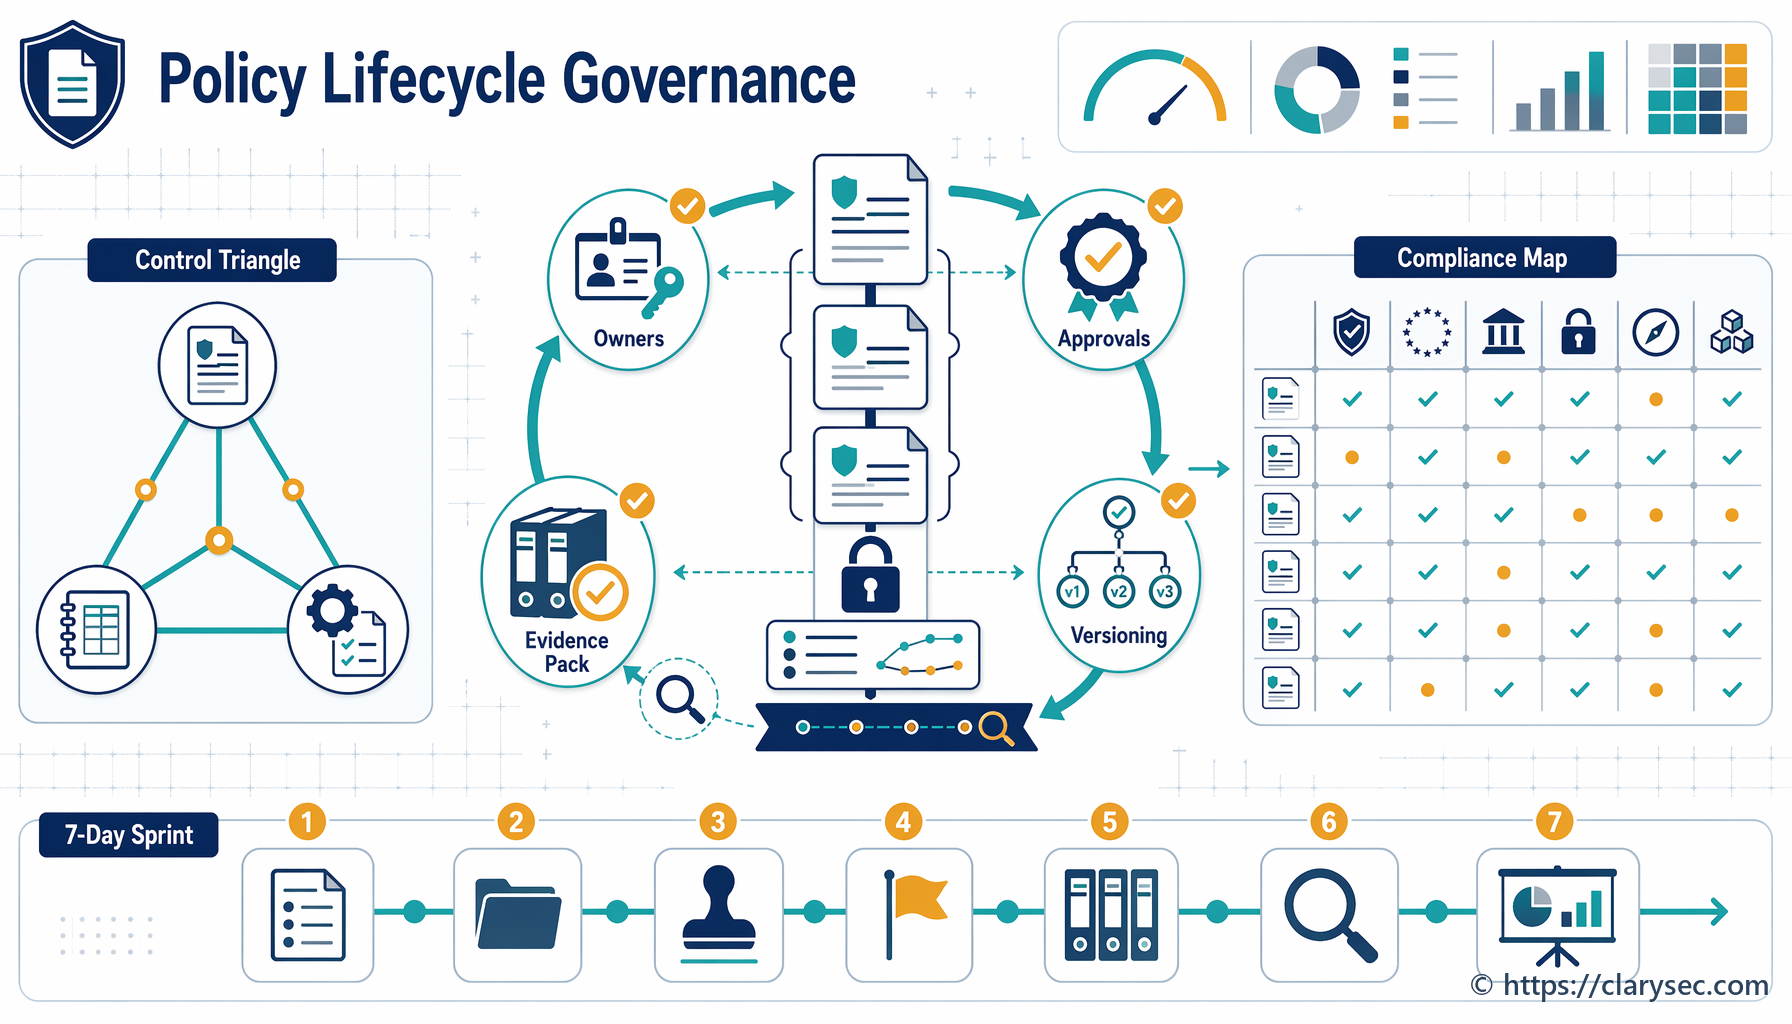
Riadenie politík je dnes riadením dôkazov. Zistite, ako riadiť zdokumentované informácie podľa ISO/IEC 27001:2022 a vybudovať dôkazy pripravené na audit pre NIS2, DORA a GDPR.
Praktická príručka pre CISO, manažérov súladu a riadiace orgány o prevode kvalitatívnych kybernetických rizík na finančnú expozíciu, dôkazy podľa ISO 27001, dohľad podľa NIS2 a rozhodnutia o digitálnej prevádzkovej odolnosti podľa DORA.
Tento komplexný článok poskytuje scenárovo orientovaný návod pre CISO na vybudovanie schopnosti forenznej pripravenosti, ktorá spĺňa prísne regulačné a auditné požiadavky naprieč NIS2, DORA, ISO 27001 a GDPR.
Praktický sprievodca vytvorením auditne pripravených posúdení vplyvu prenosov pre cloudové služby, štandardné zmluvné doložky (SCC), ďalších sprostredkovateľov, doplnkové opatrenia a dôkazy podľa ISO/IEC 27001:2022, NIS2 a DORA.