#ISMS
Articles tagged with "ISMS"
117 articles
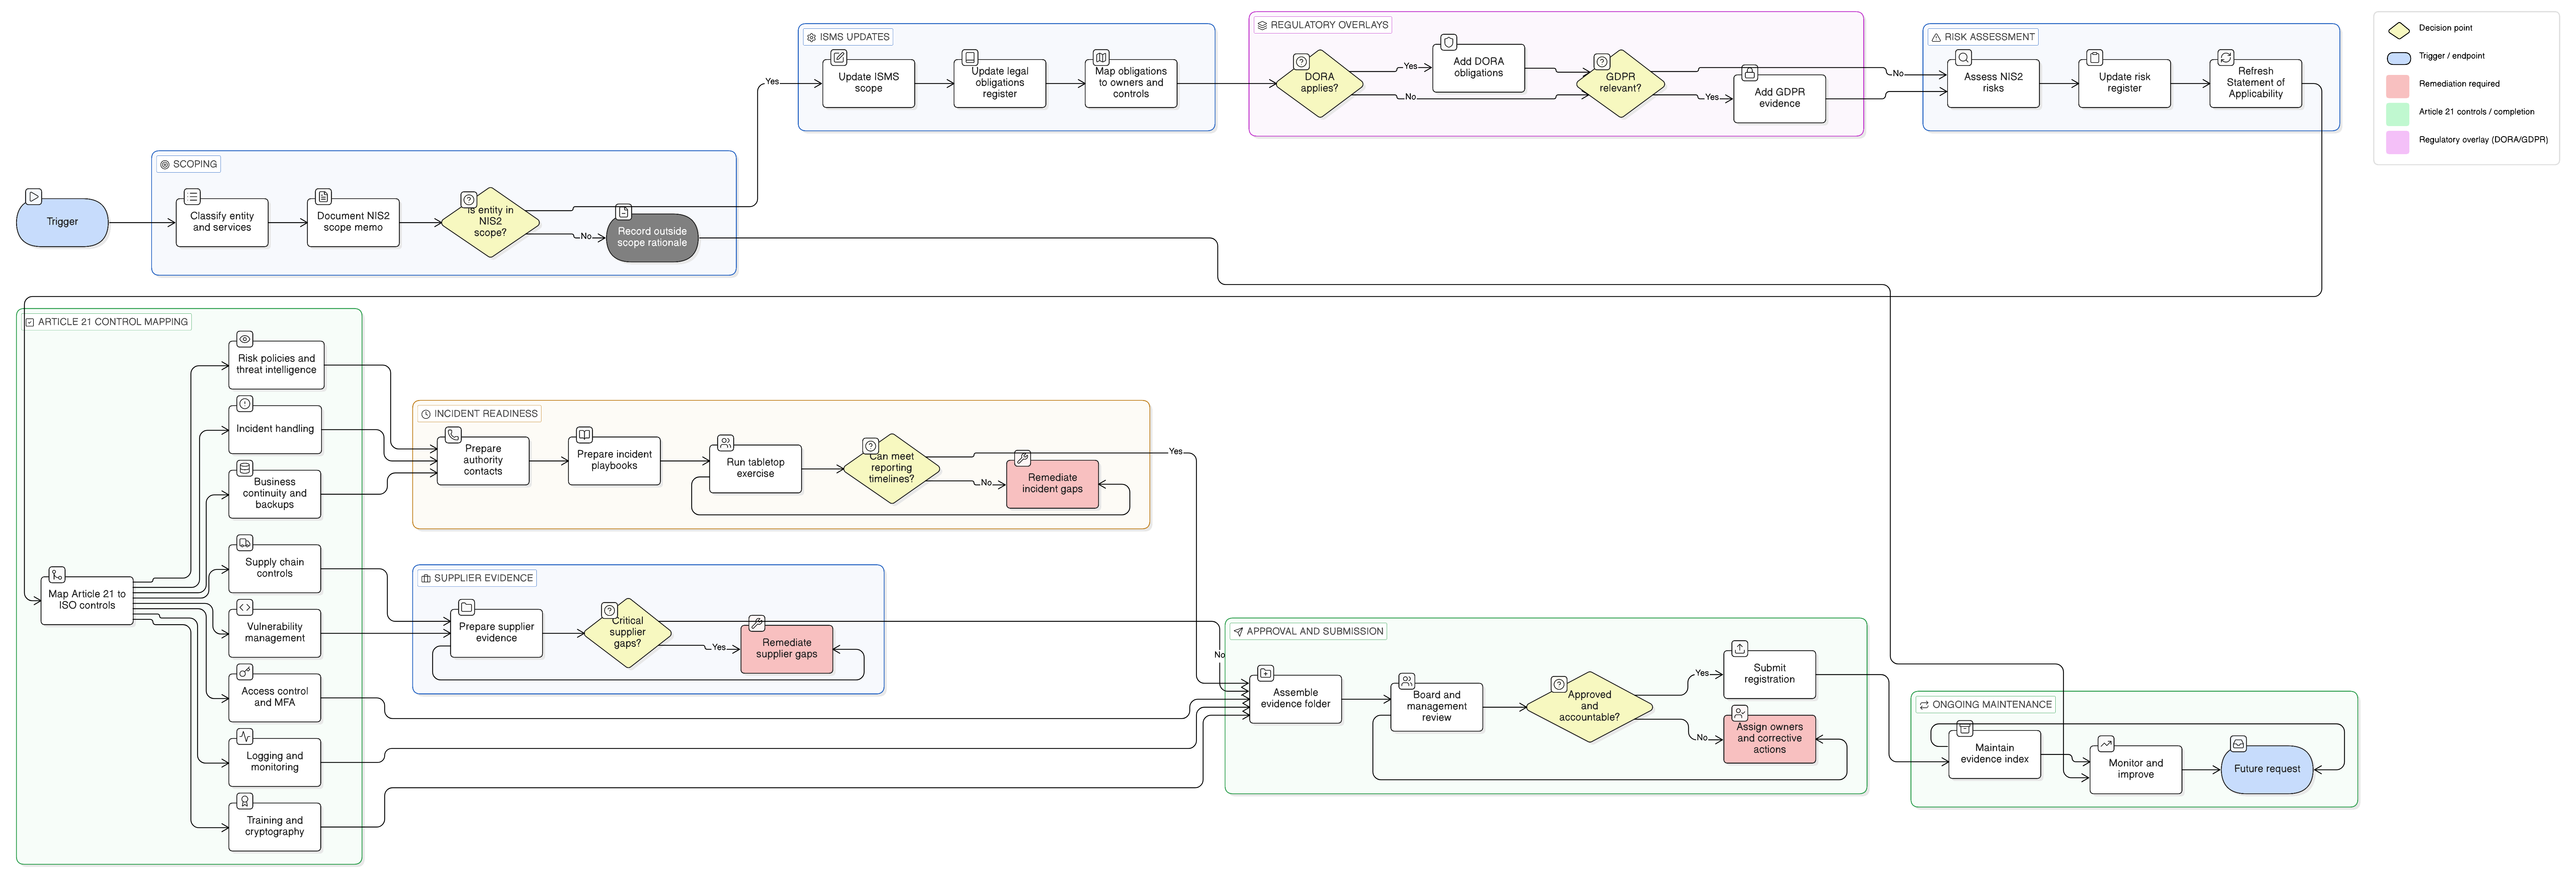
Registrácia podľa NIS2 nie je iba podanie cez portál. Je to začiatok viditeľnosti voči orgánu dohľadu. Zistite, ako premeniť rozsah ISO 27001:2022, riadenie rizík, reakciu na incidenty, opatrenia pre dodávateľov, mapovanie DORA a GDPR a uchovávané dôkazy na dôkazný balík NIS2 pripravený pre regulátora.
Praktická príručka na definovanie, schvaľovanie, monitorovanie, dokladovanie a obhajovanie SLA na nápravu zraniteľností naprieč očakávaniami auditov podľa ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 a COBIT 2019.
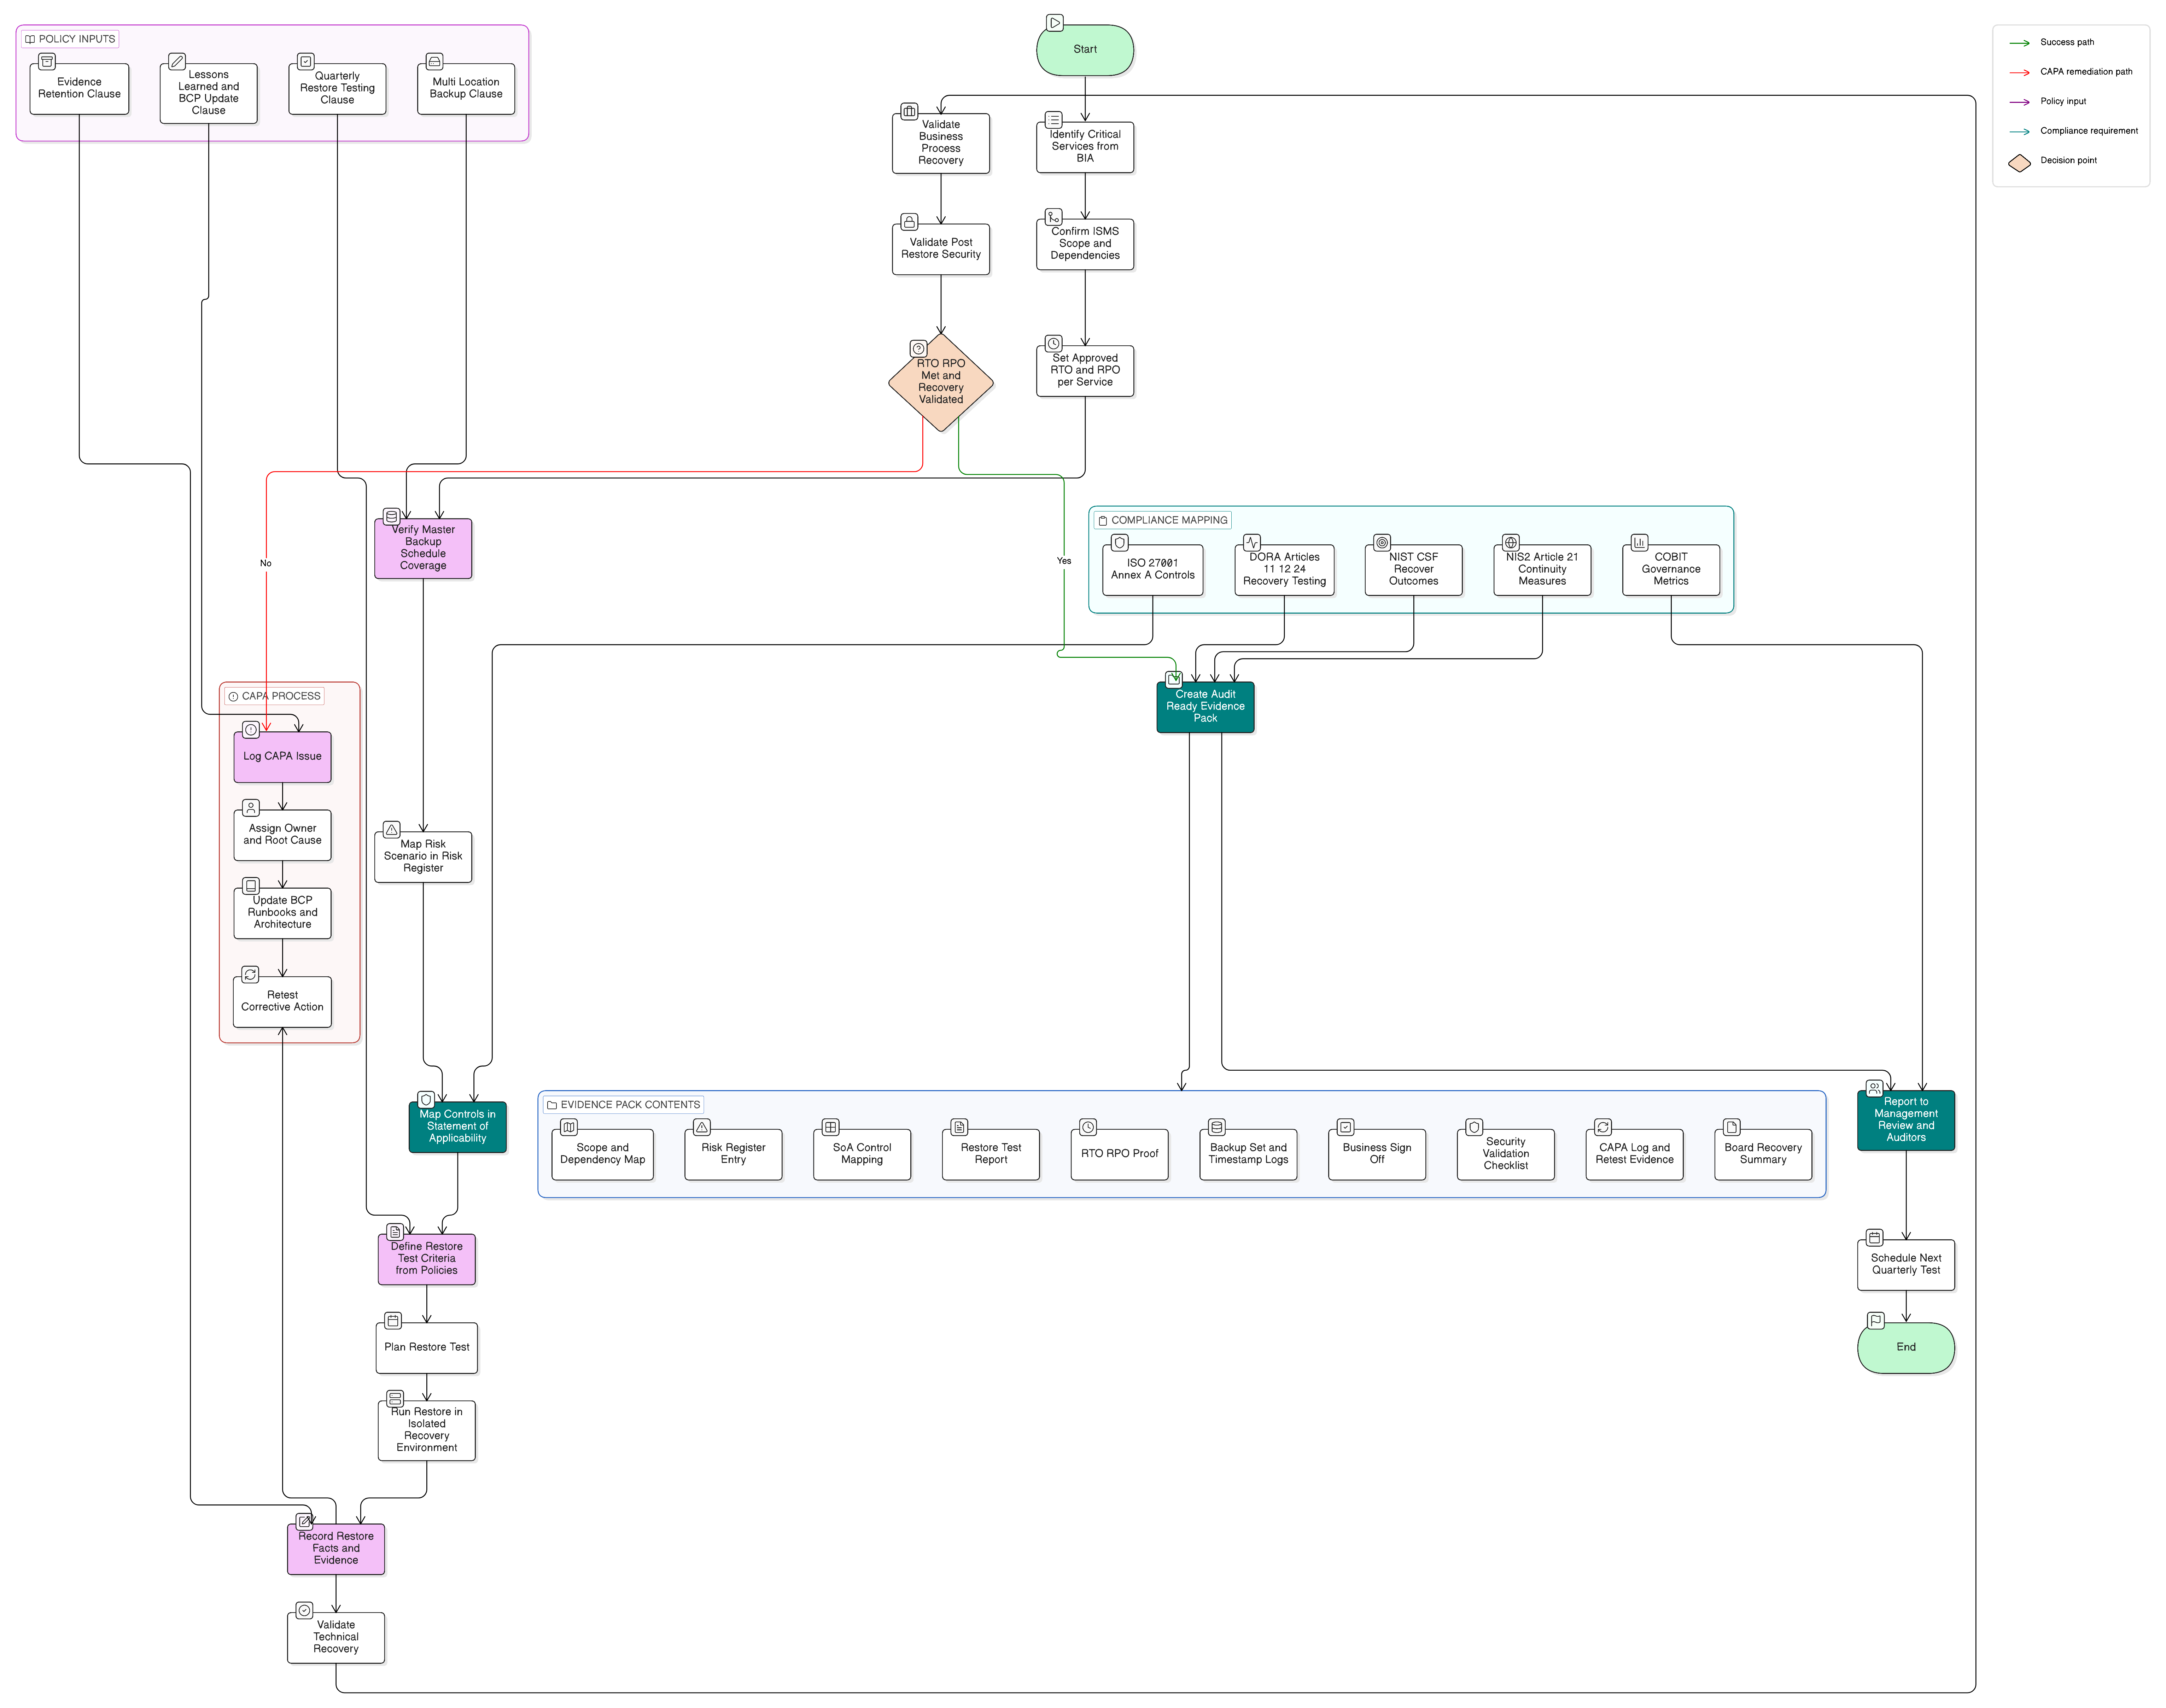
Testovanie záloh už nie je len technickou hygienou. CISO musia preukázať obnoviteľnosť, plnenie RTO/RPO, sledovateľnosť kontrol a neustále zlepšovanie.
Praktický sprievodca pre CISO, manažérov súladu a poskytovateľov IKT, ako riadiť program testovania digitálnej prevádzkovej odolnosti podľa DORA a premeniť každý test na opätovne použiteľný auditný dôkaz podľa ISO/IEC 27001:2022.
Praktický návod na vytvorenie jednotného modelu klasifikácie závažnosti incidentov, ktorý prepája závažné IKT incidenty podľa DORA, významné incidenty podľa NIS2 a riziko porušenia ochrany osobných údajov podľa GDPR s dôkazmi podľa ISO/IEC 27001:2022.
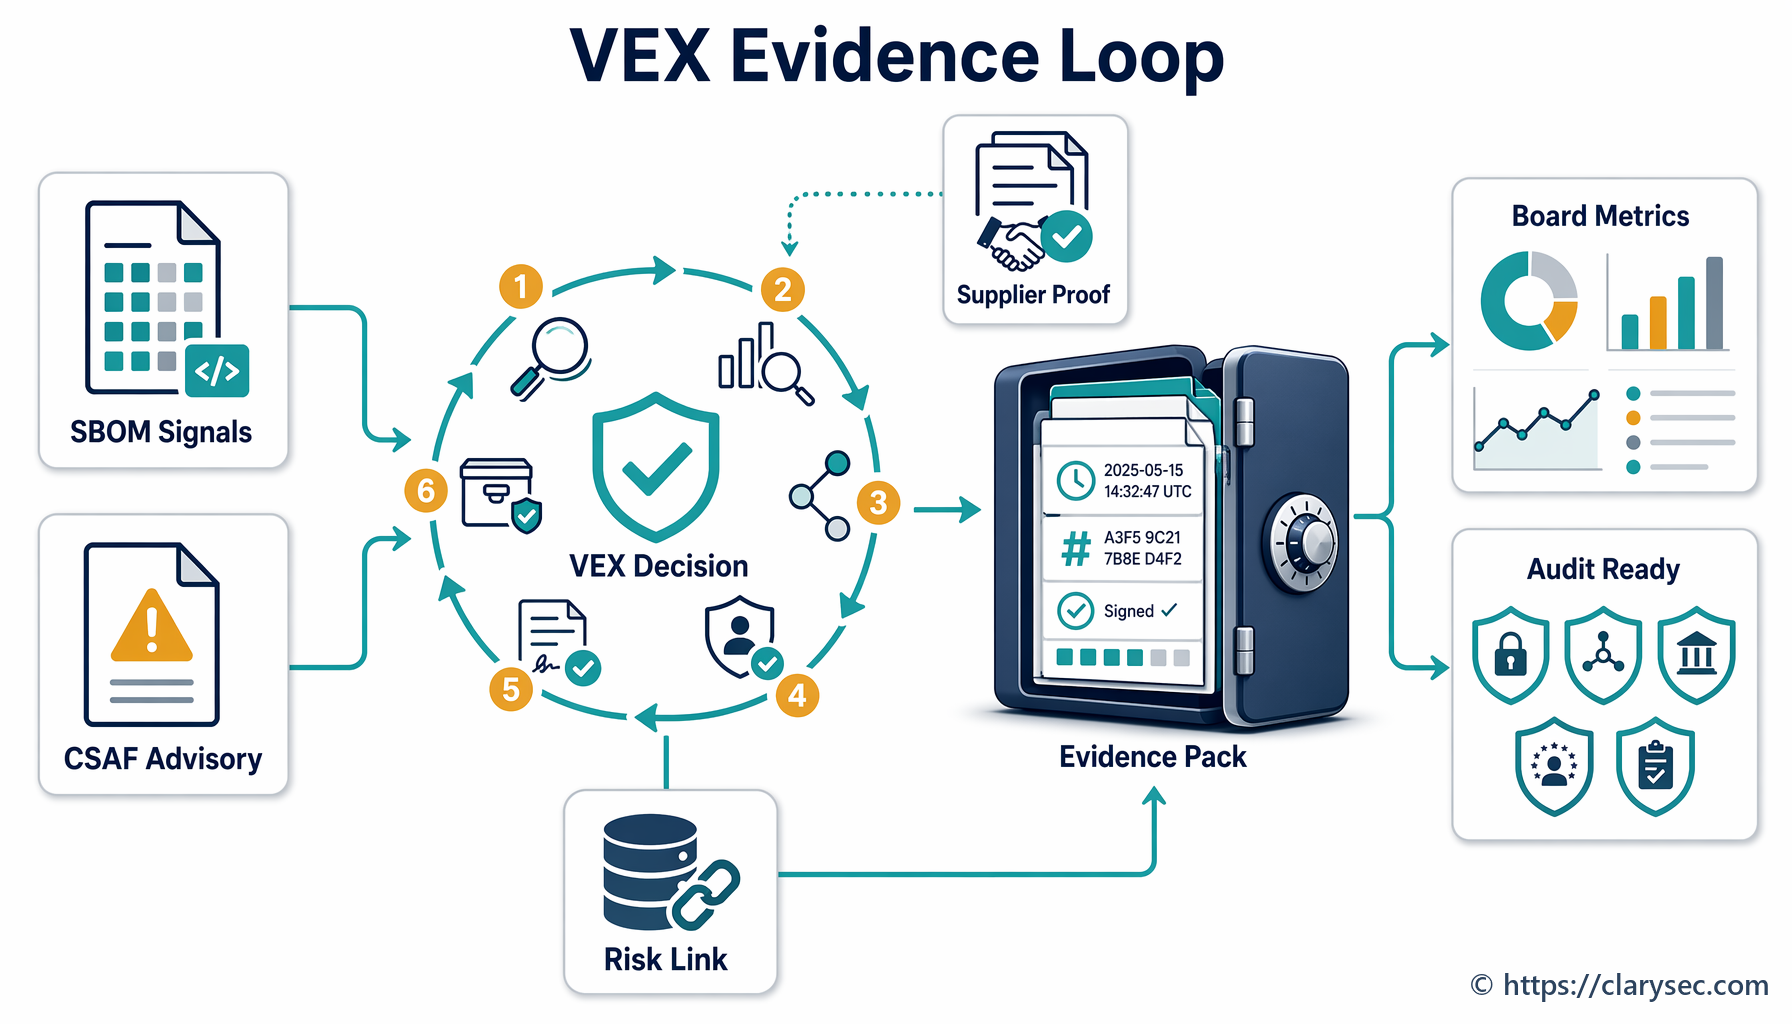
VEX a CSAF sa stávajú dôkazovou vrstvou medzi SBOM, bezpečnostnými upozorneniami dodávateľov, triážou zraniteľností a regulačným preukazovaním súladu. Tento sprievodca ukazuje, ako riadiť rozhodnutia o stave zraniteľností naprieč ISO 27001, NIS2, DORA, GDPR a CRA.
Zistite, ako používať interný audit a preskúmanie manažmentom podľa ISO/IEC 27001:2022 ako jednotný mechanizmus dôkazov pre NIS2, DORA, GDPR, riziko dodávateľov, uistenie zákazníkov a zodpovednosť riadiaceho orgánu.
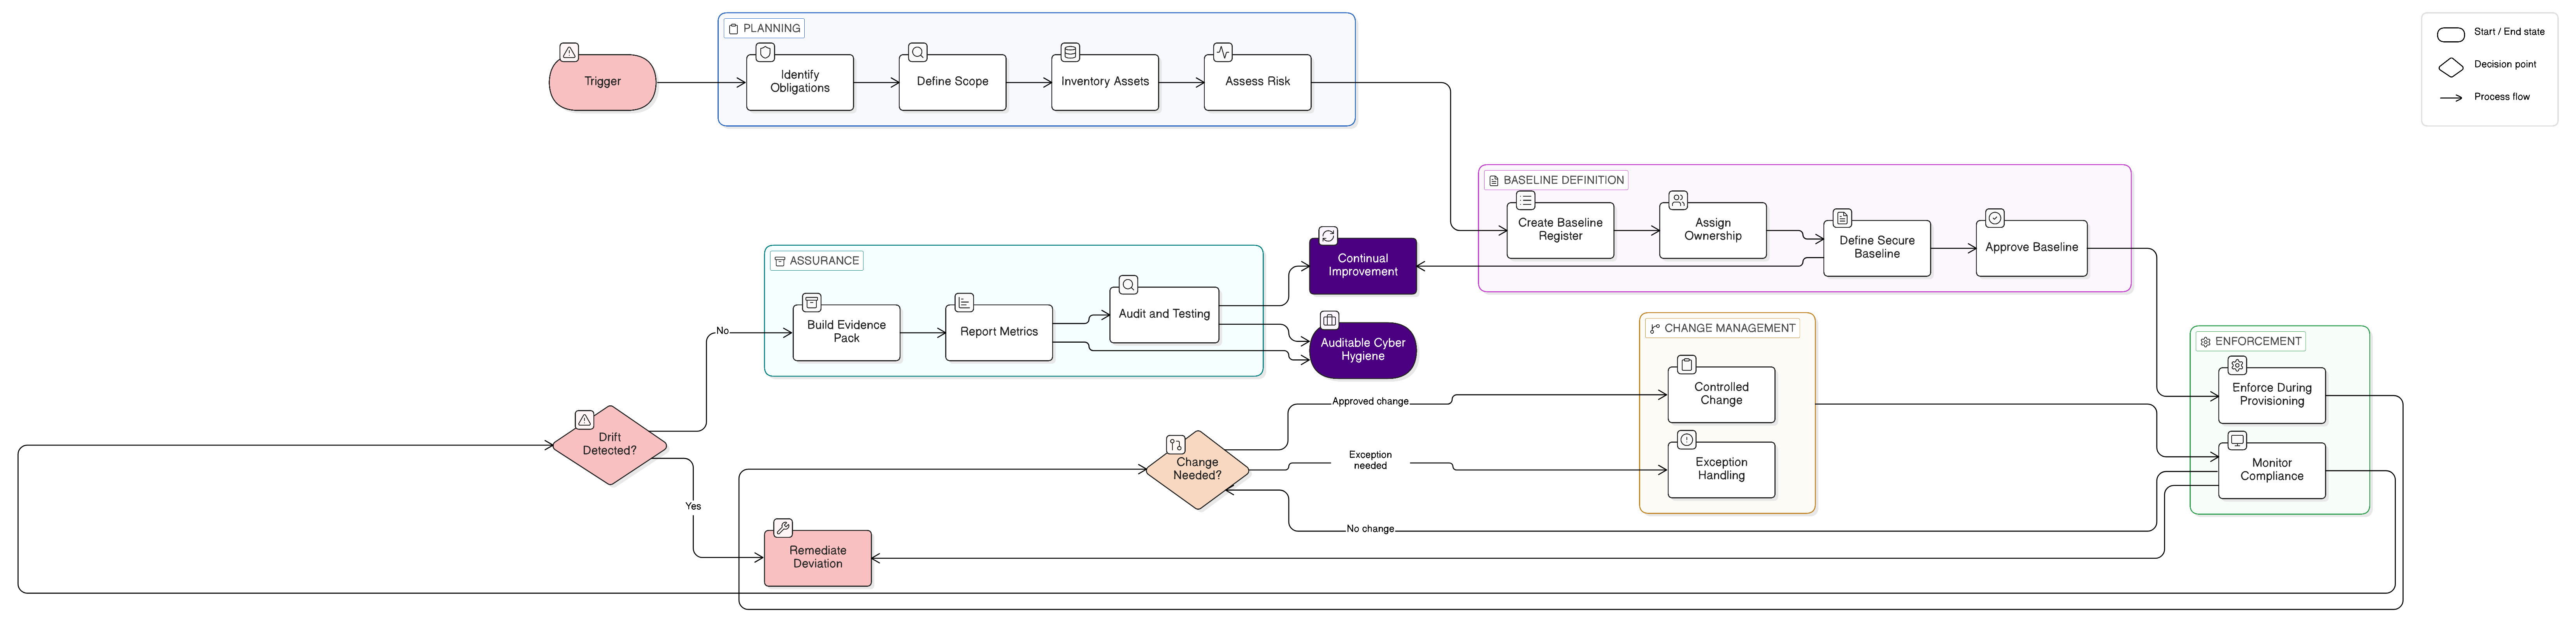
Bezpečné referenčné konfigurácie sú dnes kľúčovým dôkazovým bodom pre ISO/IEC 27001:2022, NIS2, DORA, GDPR a bezpečnostné preskúmania zo strany zákazníkov. Tento hlavný sprievodca ukazuje, ako definovať, presadzovať, monitorovať a dokladovať bezpečné referenčné konfigurácie pomocou politík Clarysec, Zenith Blueprint a Zenith Controls.
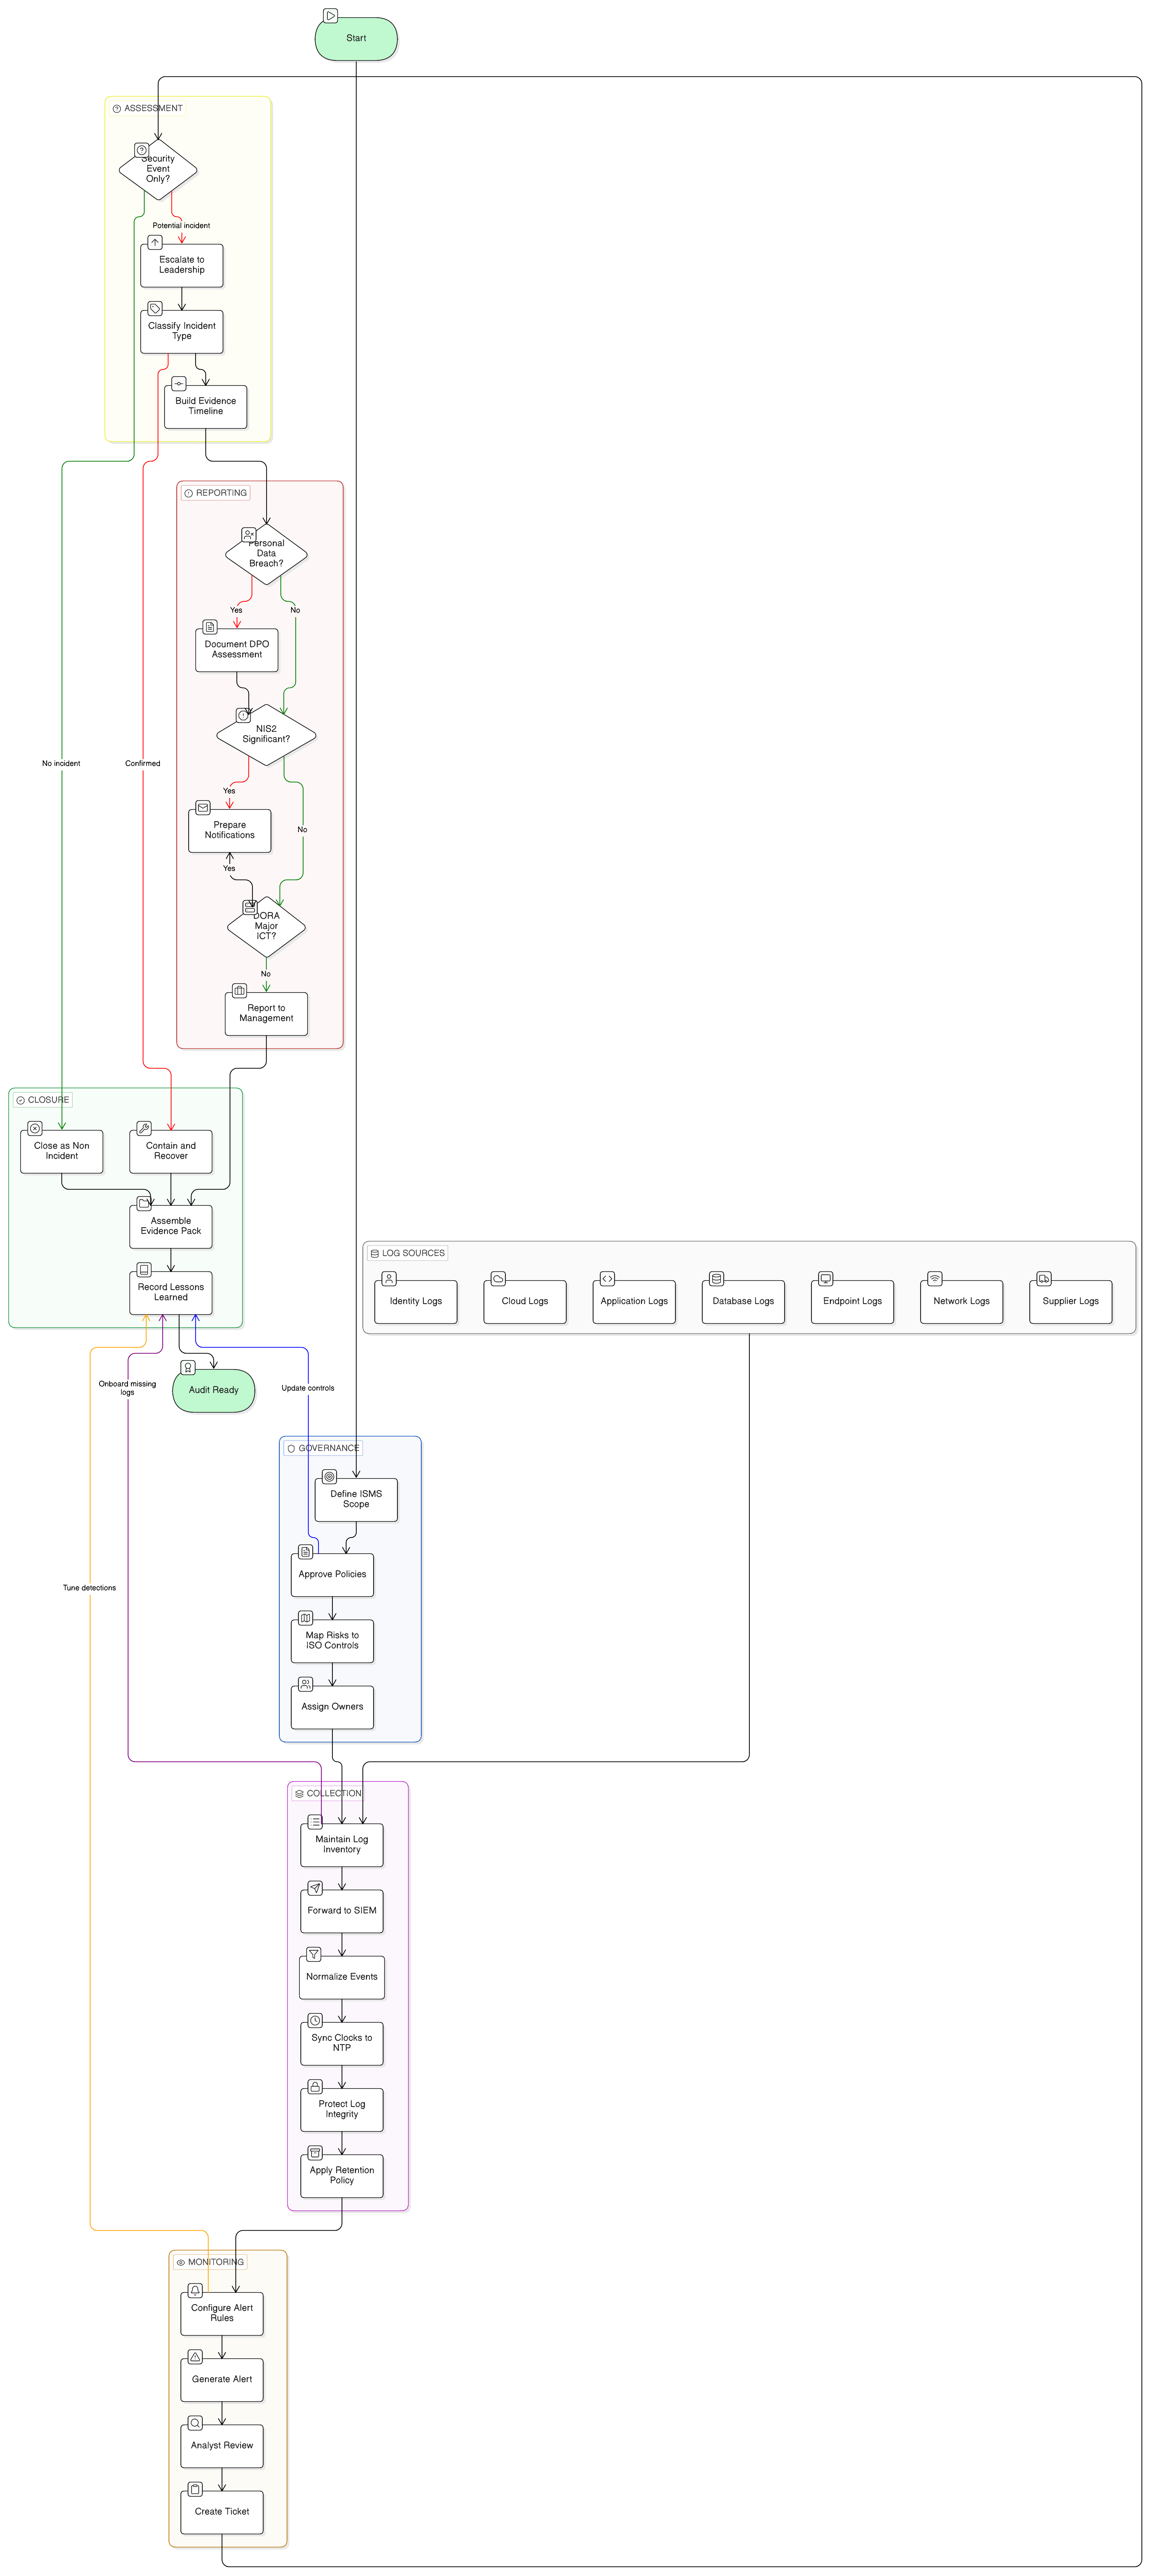
Praktická príručka na vytvorenie auditovateľných dôkazov o logovaní a monitorovaní podľa ISO/IEC 27001:2022 pre NIS2, DORA a GDPR vrátane mapovania kontrol, ustanovení politík, pracovných tokov incidentov, požiadaviek na logovanie u dodávateľov a usmernení k balíku dôkazov.