#Kontinuita Činností
Articles tagged with "Kontinuita Činností"
30 articles
Register regulačných kontaktov už nie je administratívna evidencia. Pre NIS2, DORA, GDPR a ISO/IEC 27001:2022 je prevádzkovým dôkazom, že vaša organizácia dokáže včas informovať správny príslušný orgán, dohľadový orgán, dodávateľa alebo člena vrcholového manažmentu.
Jednotné mapovanie kontrol vykonávacieho nariadenia NIS2 2024/2690 na ISO/IEC 27001:2022 pre poskytovateľov cloudových služieb, MSP, MSSP a poskytovateľov dátových centier. Zahŕňa ustanovenia politík Clarysec, auditné dôkazy, zosúladenie s DORA a GDPR a praktickú implementačnú cestovnú mapu.
Riadenie DNS a registrátora domén je dnes otázkou odolnosti na úrovni riadiaceho orgánu. Tento sprievodca ukazuje, ako premeniť DNSSEC, registry lock, prístup k registrátorovi, zmeny zón a monitorovanie na obhájiteľné dôkazy súladu.
Zistite, ako použiť vyhlásenie o uplatniteľnosti ISO 27001 ako auditovateľný most medzi NIS2, DORA, GDPR, ošetrením rizík, dodávateľmi, reakciou na incidenty a dôkazmi.
Praktická príručka pre CISO, manažérov súladu a riadiace orgány o prevode kvalitatívnych kybernetických rizík na finančnú expozíciu, dôkazy podľa ISO 27001, dohľad podľa NIS2 a rozhodnutia o digitálnej prevádzkovej odolnosti podľa DORA.
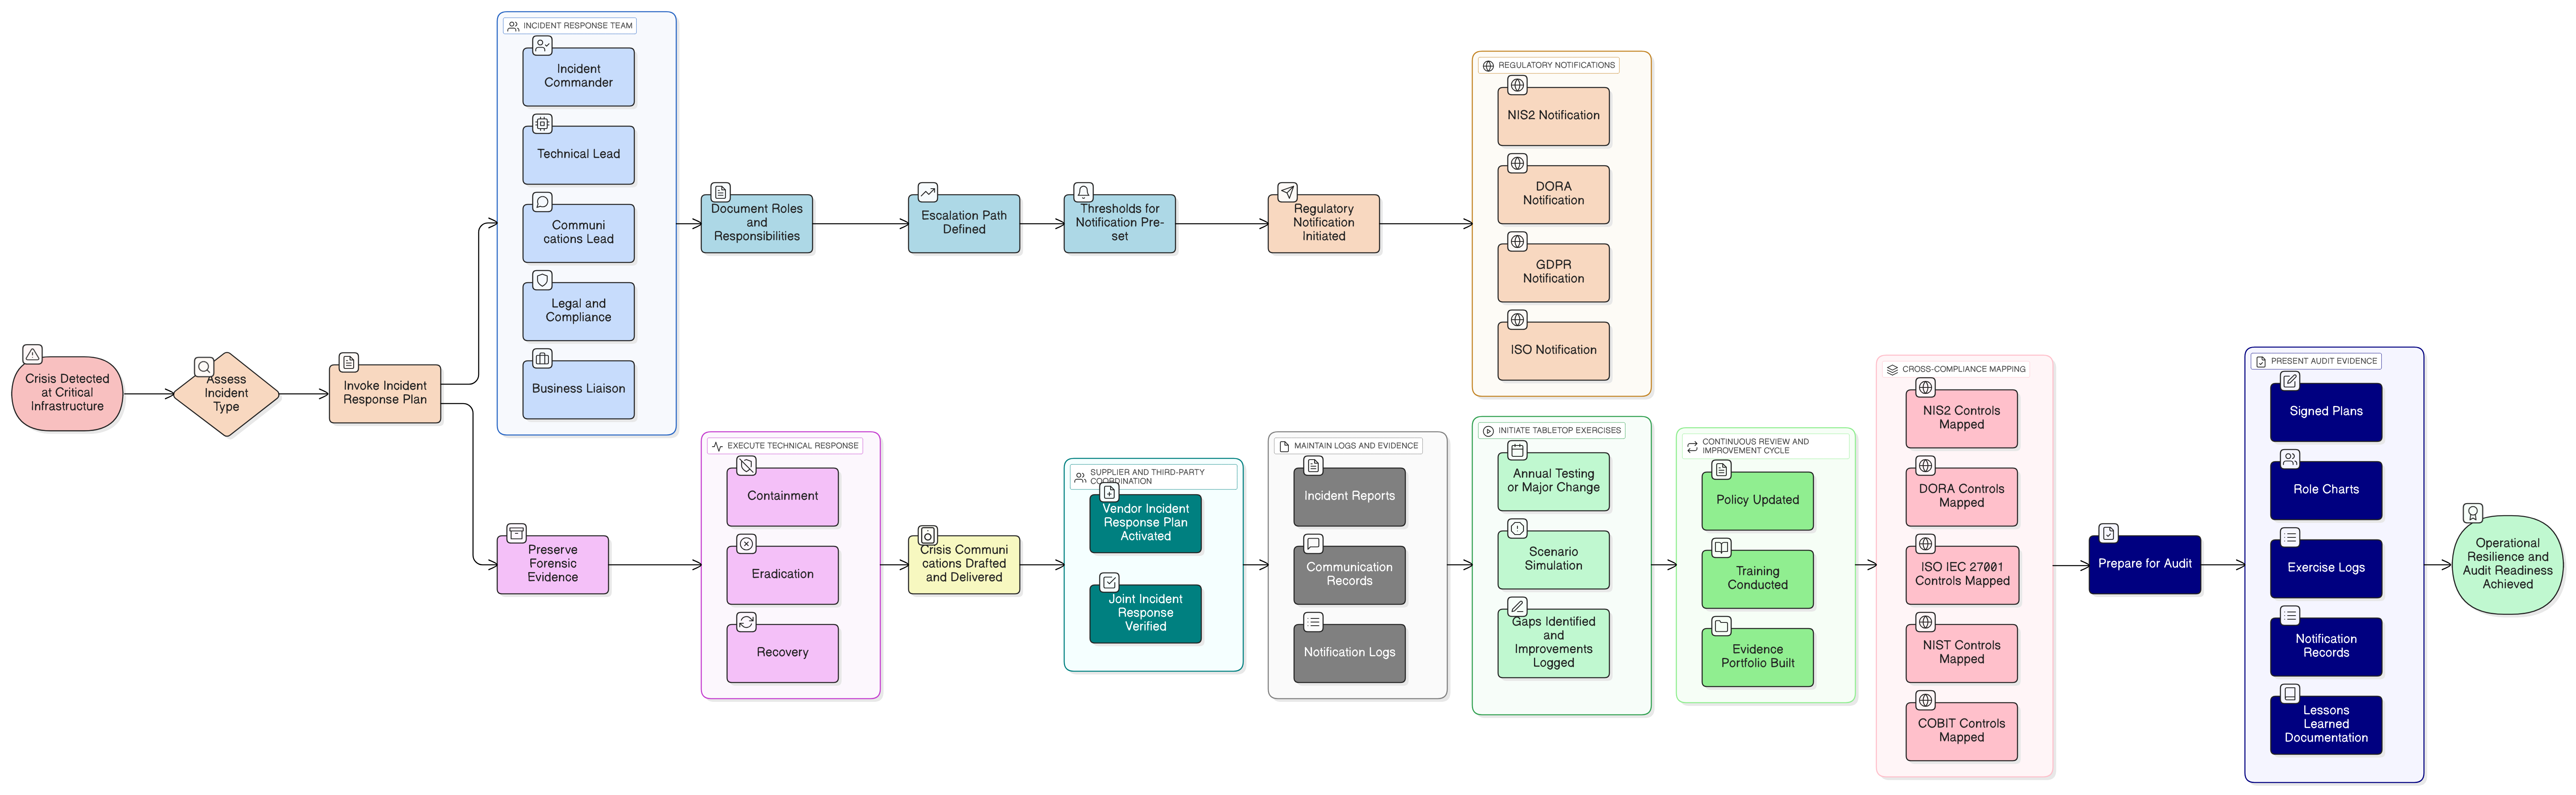
Pravidlo 24-hodinového oznámenia podľa smernice NIS2 zásadne mení pravidlá hry. Tento praktický sprievodca ukazuje CISO a audítorom, ako navrhnúť odolný plán reakcie na incidenty v súlade s požiadavkami, ktorý obstojí pri regulačnom preskúmaní aj reálnych útokoch, s využitím politík Clarysec a nástrojov na zosúladenie naprieč rámcami.
Ransomvérový útok zasiahne počas zasadnutia predstavenstva. Vaše zálohy fungujú, ale funguje aj vaša bezpečnosť? Zistite, ako implementovať opatrenia odolnosti podľa ISO/IEC 27001:2022 tak, aby ste udržali bezpečnosť pod tlakom, obstáli pred audítormi a splnili prísne požiadavky DORA a NIS2 pomocou expertnej cestovnej mapy Clarysec.
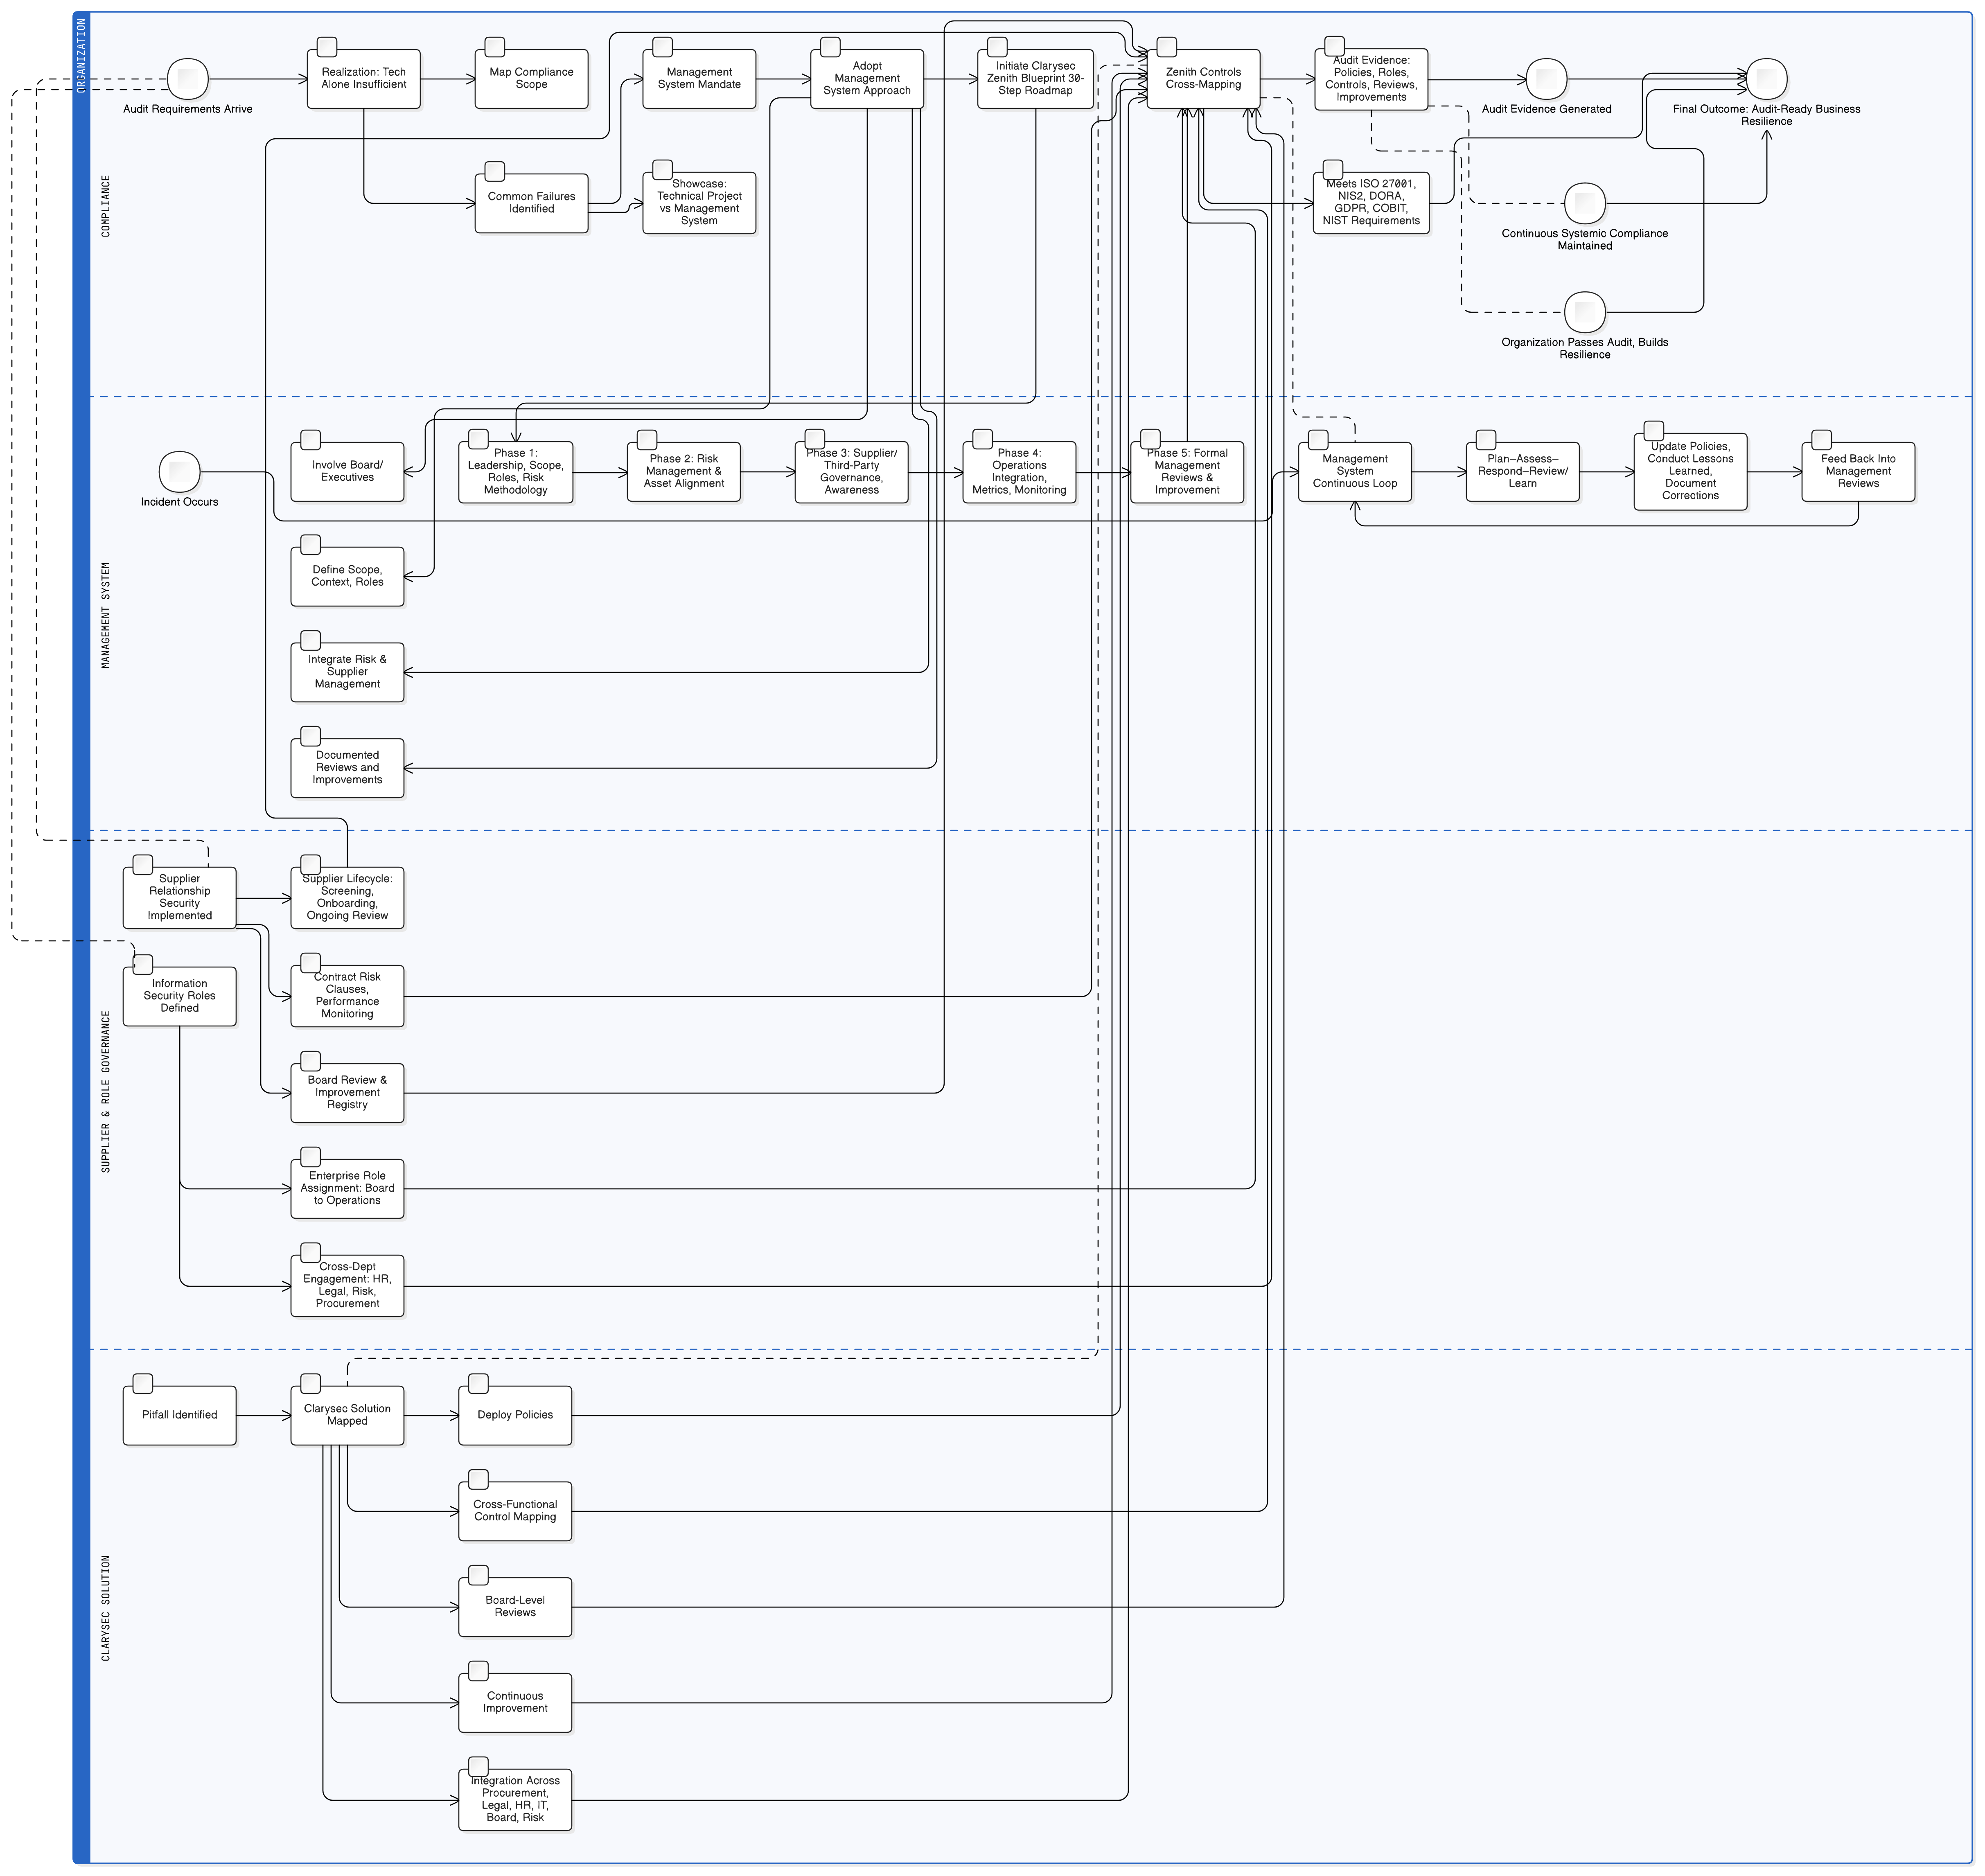
Auditné zlyhania nevznikajú pre slabé firewally, ale preto, že organizácie pristupujú k súladu ako k technickému kontrolnému zoznamu. Spoznajte stratégie systému manažérstva Clarysec, mapované kontroly a praktické politiky pre plynulý súlad s ISO 27001, NIS2 a DORA.
Zjednoťte stratégiu reakcie na incidenty pre súlad s NIS2, DORA a ISO/IEC 27001:2022 pomocou overených postupov Clarysec, praktických mapovaní a robustných politík. Obsahuje reálne scenáre, praktické kontrolné zoznamy a kroky tvorby dôkazov pre pripravenosť na audit.