#Logovanie a Monitorovanie
Articles tagged with "Logovanie a Monitorovanie"
65 articles
Riadenie DNS a registrátora domén je dnes otázkou odolnosti na úrovni riadiaceho orgánu. Tento sprievodca ukazuje, ako premeniť DNSSEC, registry lock, prístup k registrátorovi, zmeny zón a monitorovanie na obhájiteľné dôkazy súladu.
Zistite, ako použiť vyhlásenie o uplatniteľnosti ISO 27001 ako auditovateľný most medzi NIS2, DORA, GDPR, ošetrením rizík, dodávateľmi, reakciou na incidenty a dôkazmi.
Praktický sprievodca pre CISO k mapovaniu reakcie na incidenty podľa NIST SP 800-61 a NIST CSF 2.0 na dôkazy pre ISO/IEC 27001:2022, NIS2, DORA a GDPR. Obsahuje ustanovenia politík, auditné mapovania, lehoty hlásenia, balíky dôkazov a odporúčania k nástrojom Clarysec.
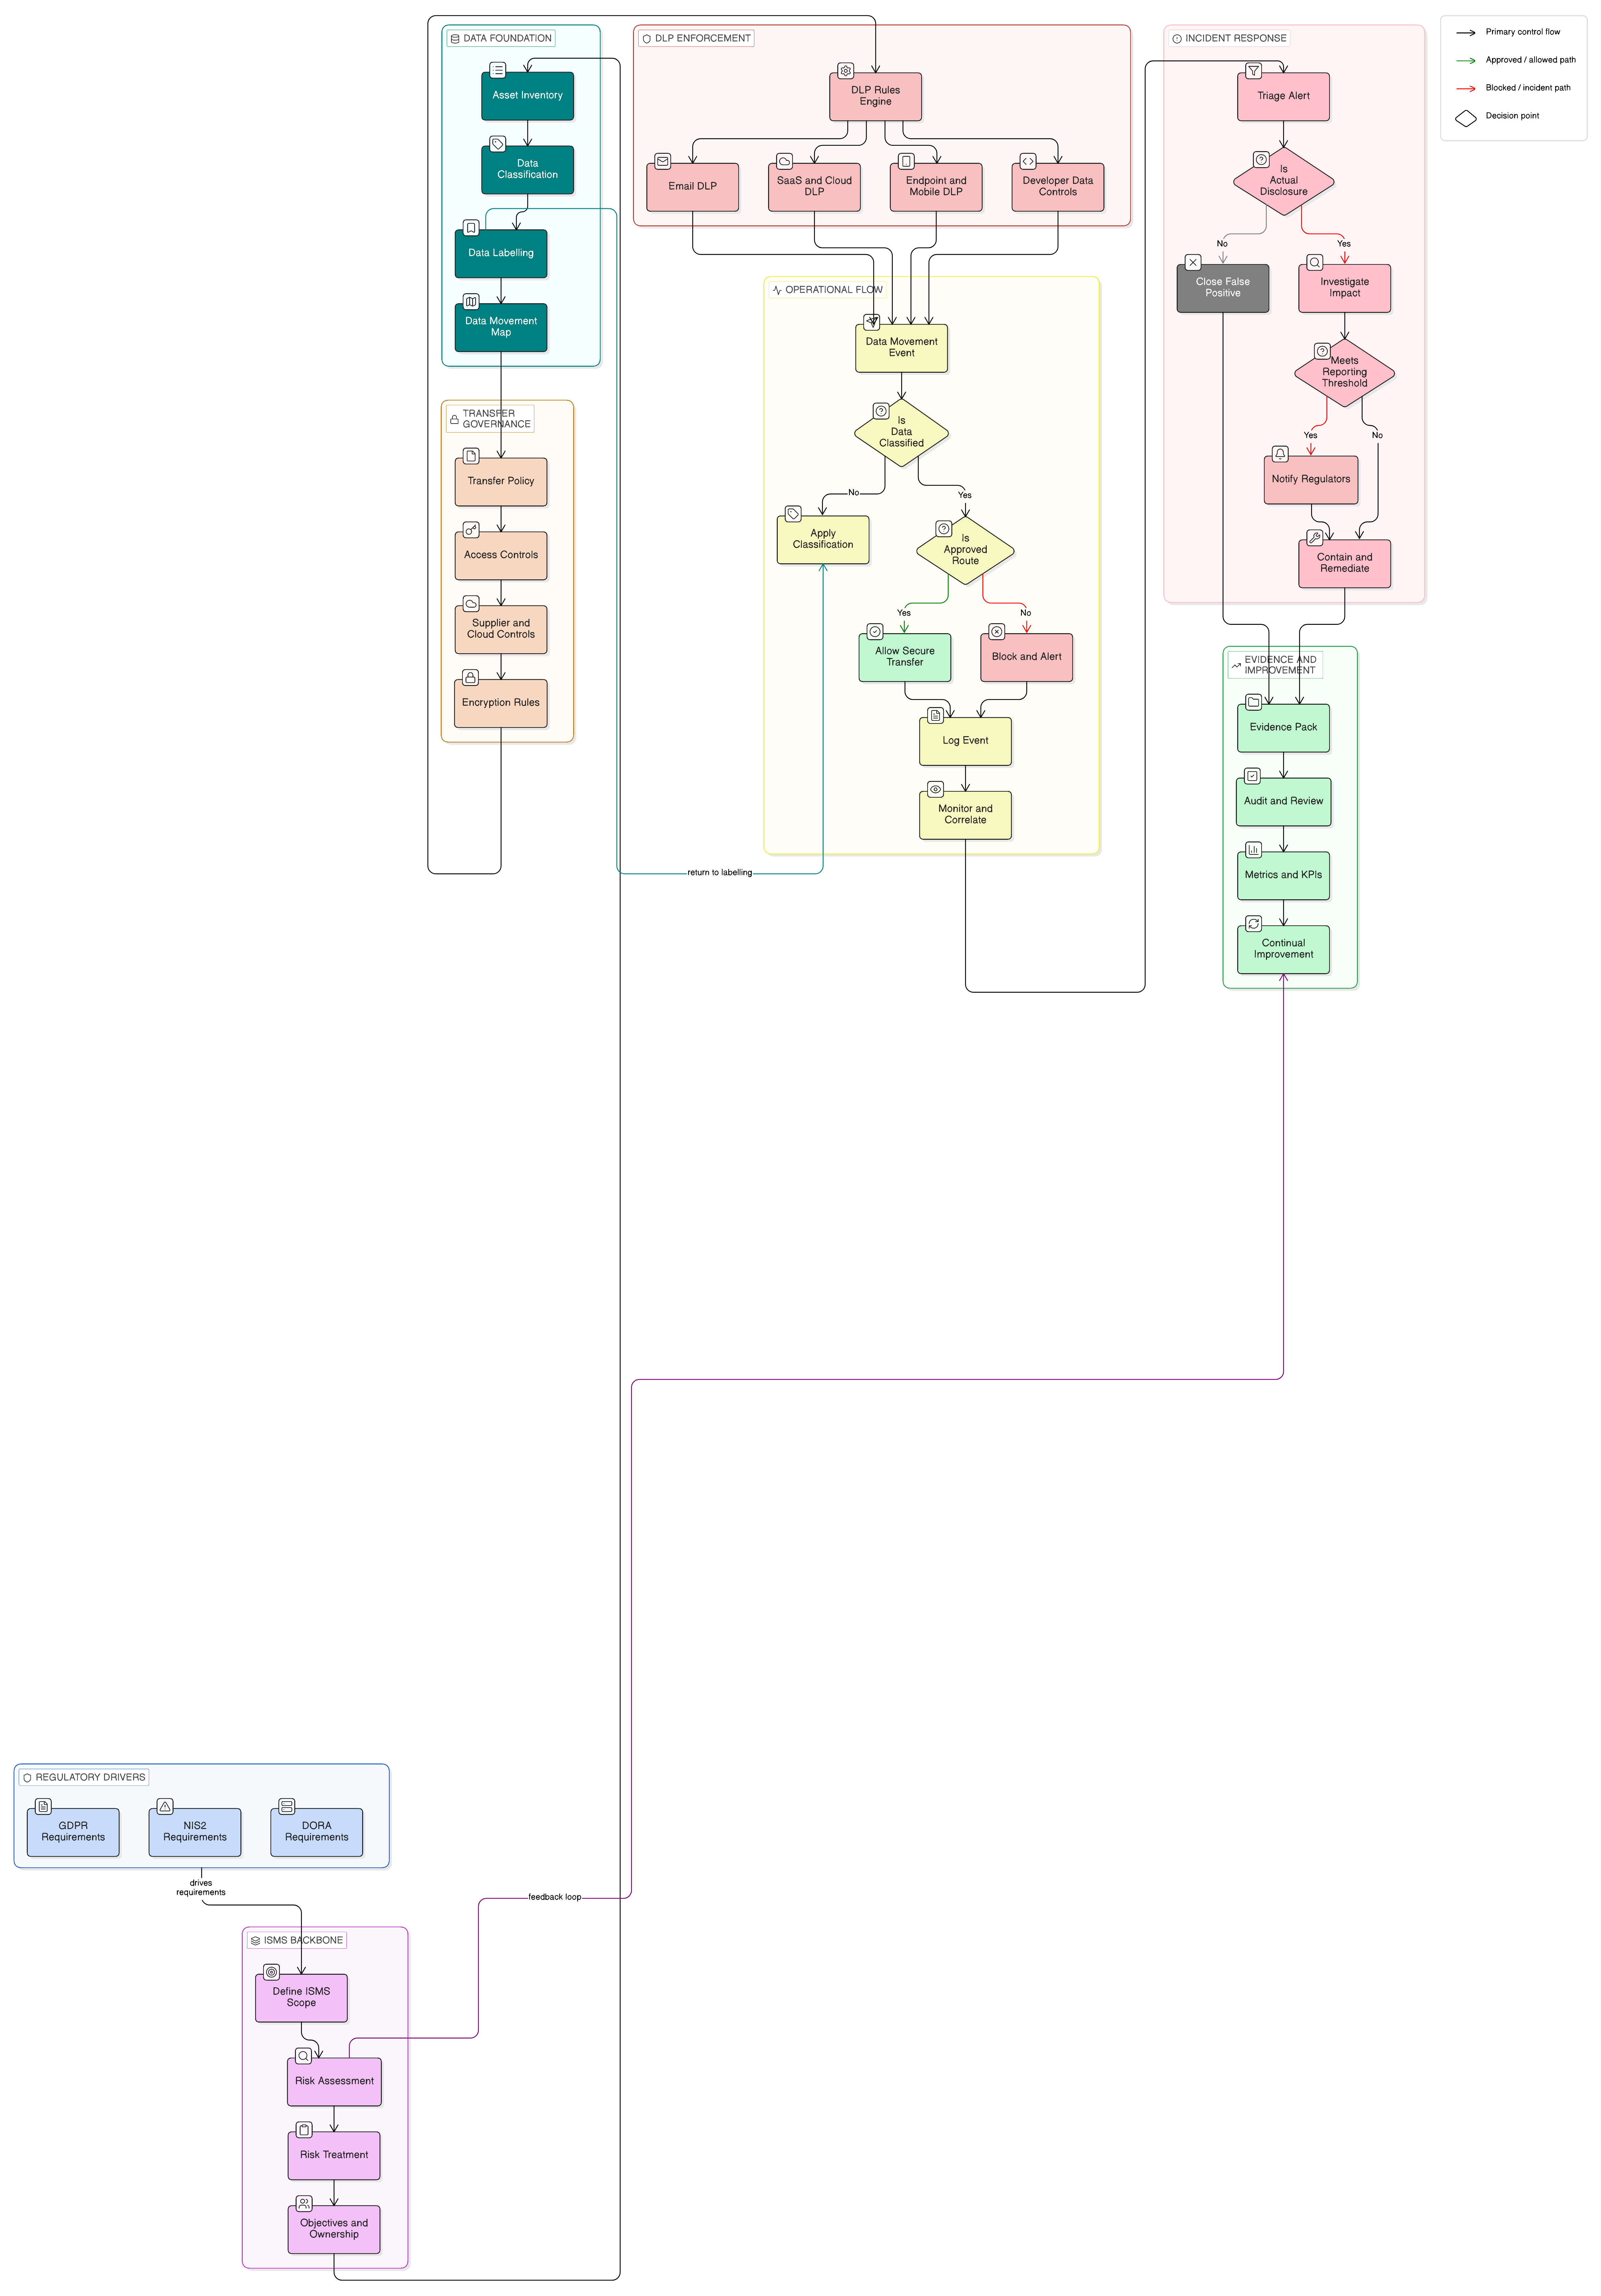
Prevencia úniku údajov už nie je samostatnou konfiguráciou nástroja. V roku 2026 potrebujú CISO program DLP riadený politikami a podložený dôkazmi, ktorý prepája klasifikáciu údajov, bezpečný prenos, logovanie, reakciu na incidenty, správu a riadenie dodávateľov a kontroly ISO/IEC 27001:2022 s GDPR Article 32, NIS2 a DORA.
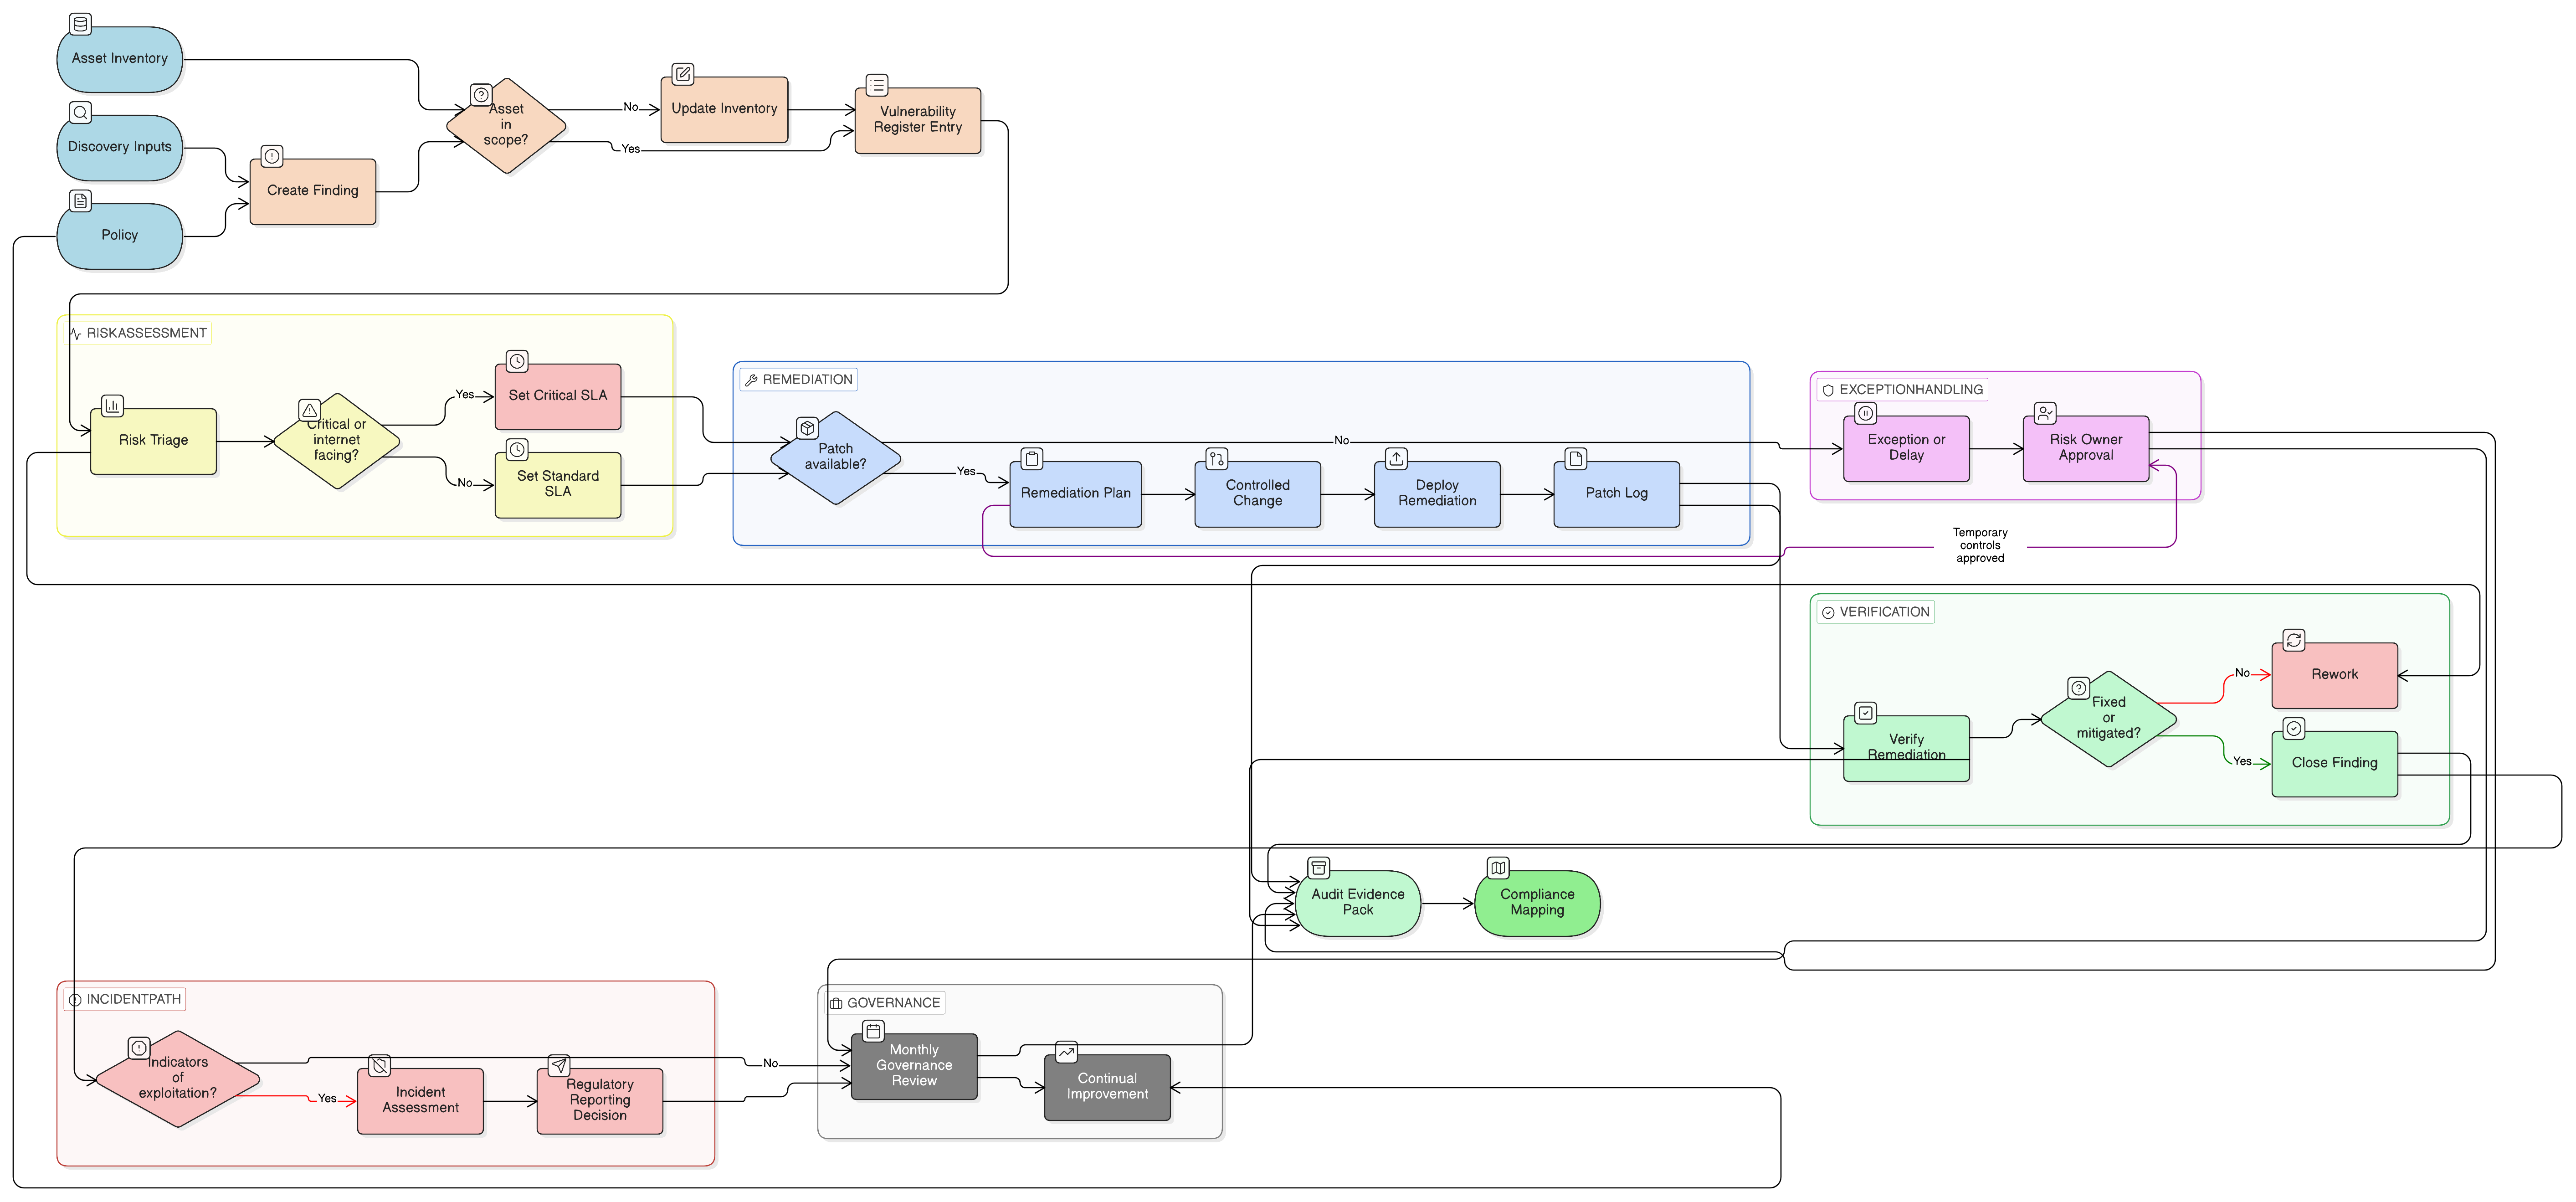
Praktická príručka pre CISO o premene skenov zraniteľností, záznamov o záplatách, rizikových rozhodnutí a výnimiek na dôkazy pripravené na audit pre ISO 27001:2022, NIS2, DORA, GDPR a COBIT 2019.
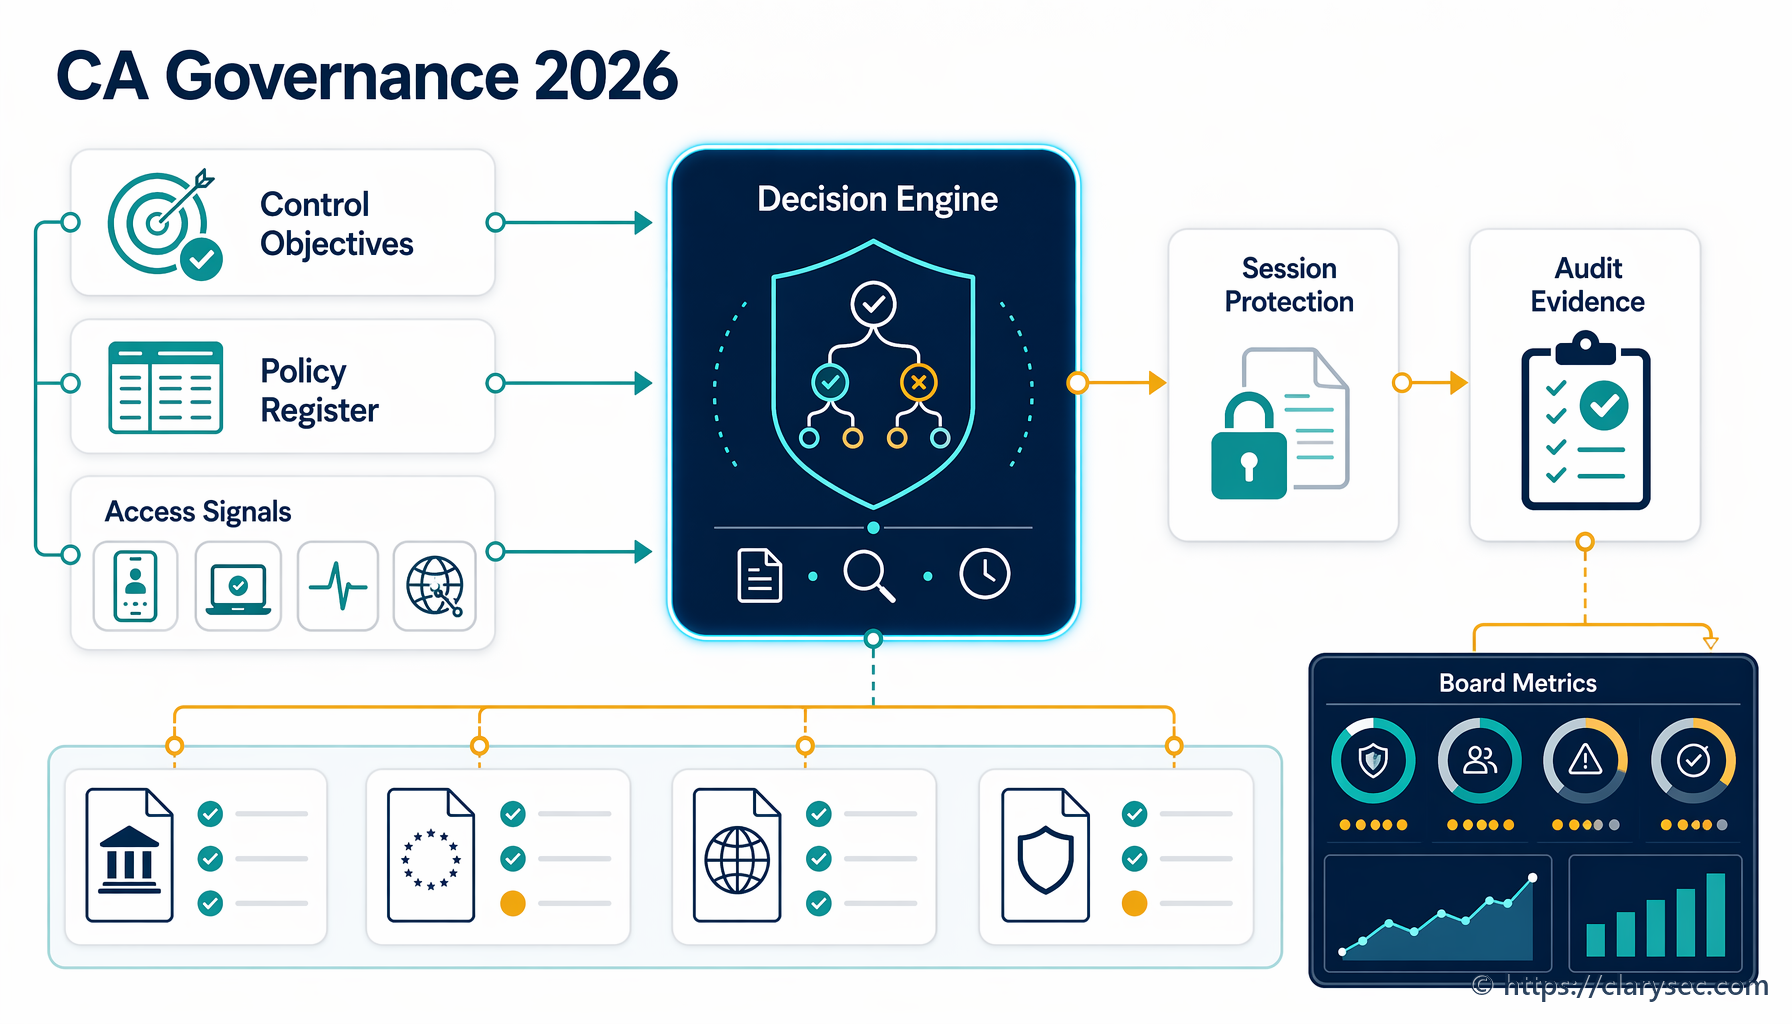
Praktická príručka na správu a riadenie Microsoft Entra Conditional Access ako overiteľného systému kontrol s mapovaním dôkazov na ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST a COBIT.
Tento komplexný článok poskytuje scenárovo orientovaný návod pre CISO na vybudovanie schopnosti forenznej pripravenosti, ktorá spĺňa prísne regulačné a auditné požiadavky naprieč NIS2, DORA, ISO 27001 a GDPR.
Praktický sprievodca pre CISO k riadeniu CI/CD pipeline ako auditovateľných systémov softvérového dodávateľského reťazca s pôvodom zostavenia, hardenovanými runnermi, podpísanými artefaktmi, dôkazmi o nasadení a mapovaniami politík Clarysec.
Pravidlo 24-hodinového oznámenia podľa smernice NIS2 zásadne mení pravidlá hry. Tento praktický sprievodca ukazuje CISO a audítorom, ako navrhnúť odolný plán reakcie na incidenty v súlade s požiadavkami, ktorý obstojí pri regulačnom preskúmaní aj reálnych útokoch, s využitím politík Clarysec a nástrojov na zosúladenie naprieč rámcami.