#Reakcia Na Incidenty
Articles tagged with "Reakcia Na Incidenty"
71 articles
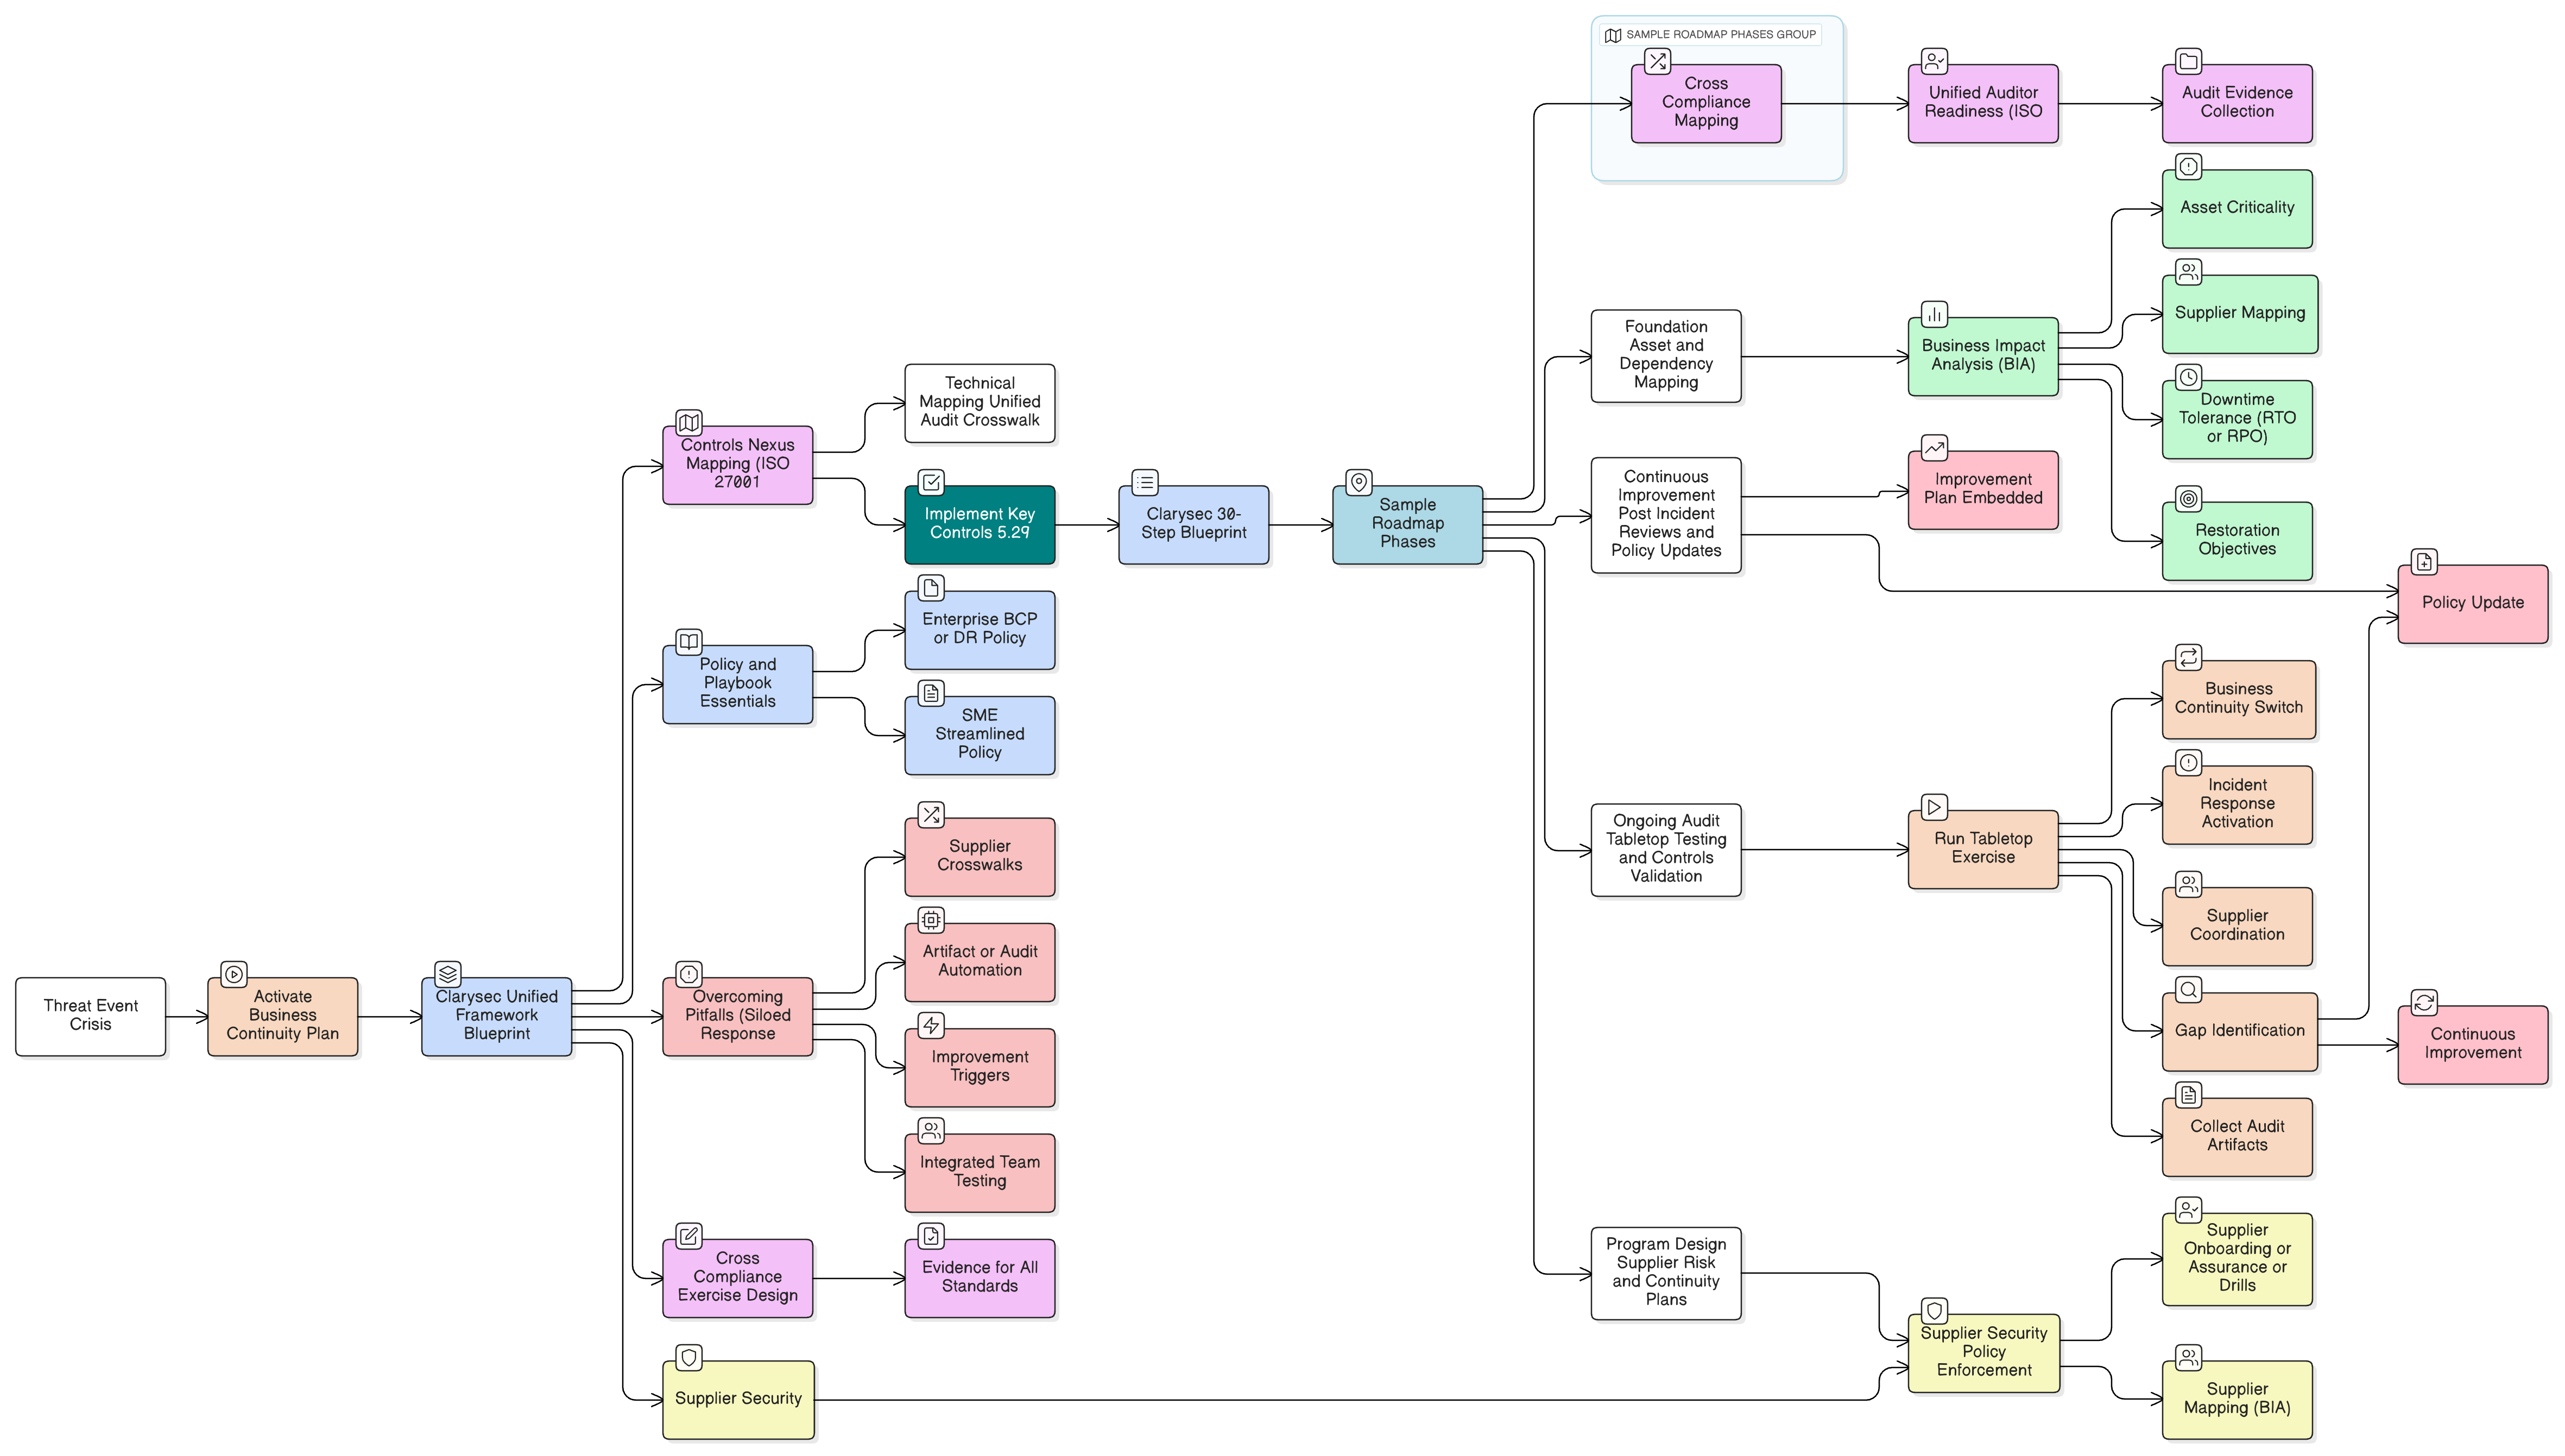
CISO a lídri zodpovední za súlad čelia novej naliehavosti vyplývajúcej z DORA a NIS2. Tento kľúčový sprievodca Clarysec ukazuje, ako vybudovať robustnú prevádzkovú odolnosť naprieč plánmi, opatreniami, riadením dodávateľov a auditmi zjednotením globálnych noriem s overenými realizačnými krokmi.
Komplexný sprievodca prevádzkovým zavedením riadenia rizík dodávateľov: od kríz na úrovni predstavenstva až po úspešné audity naprieč rámcami, s využitím reálnych scenárov, súprav nástrojov Clarysec Zenith a praktických plánov, ktoré zabezpečujú dodávateľský reťazec počas celého jeho životného cyklu.
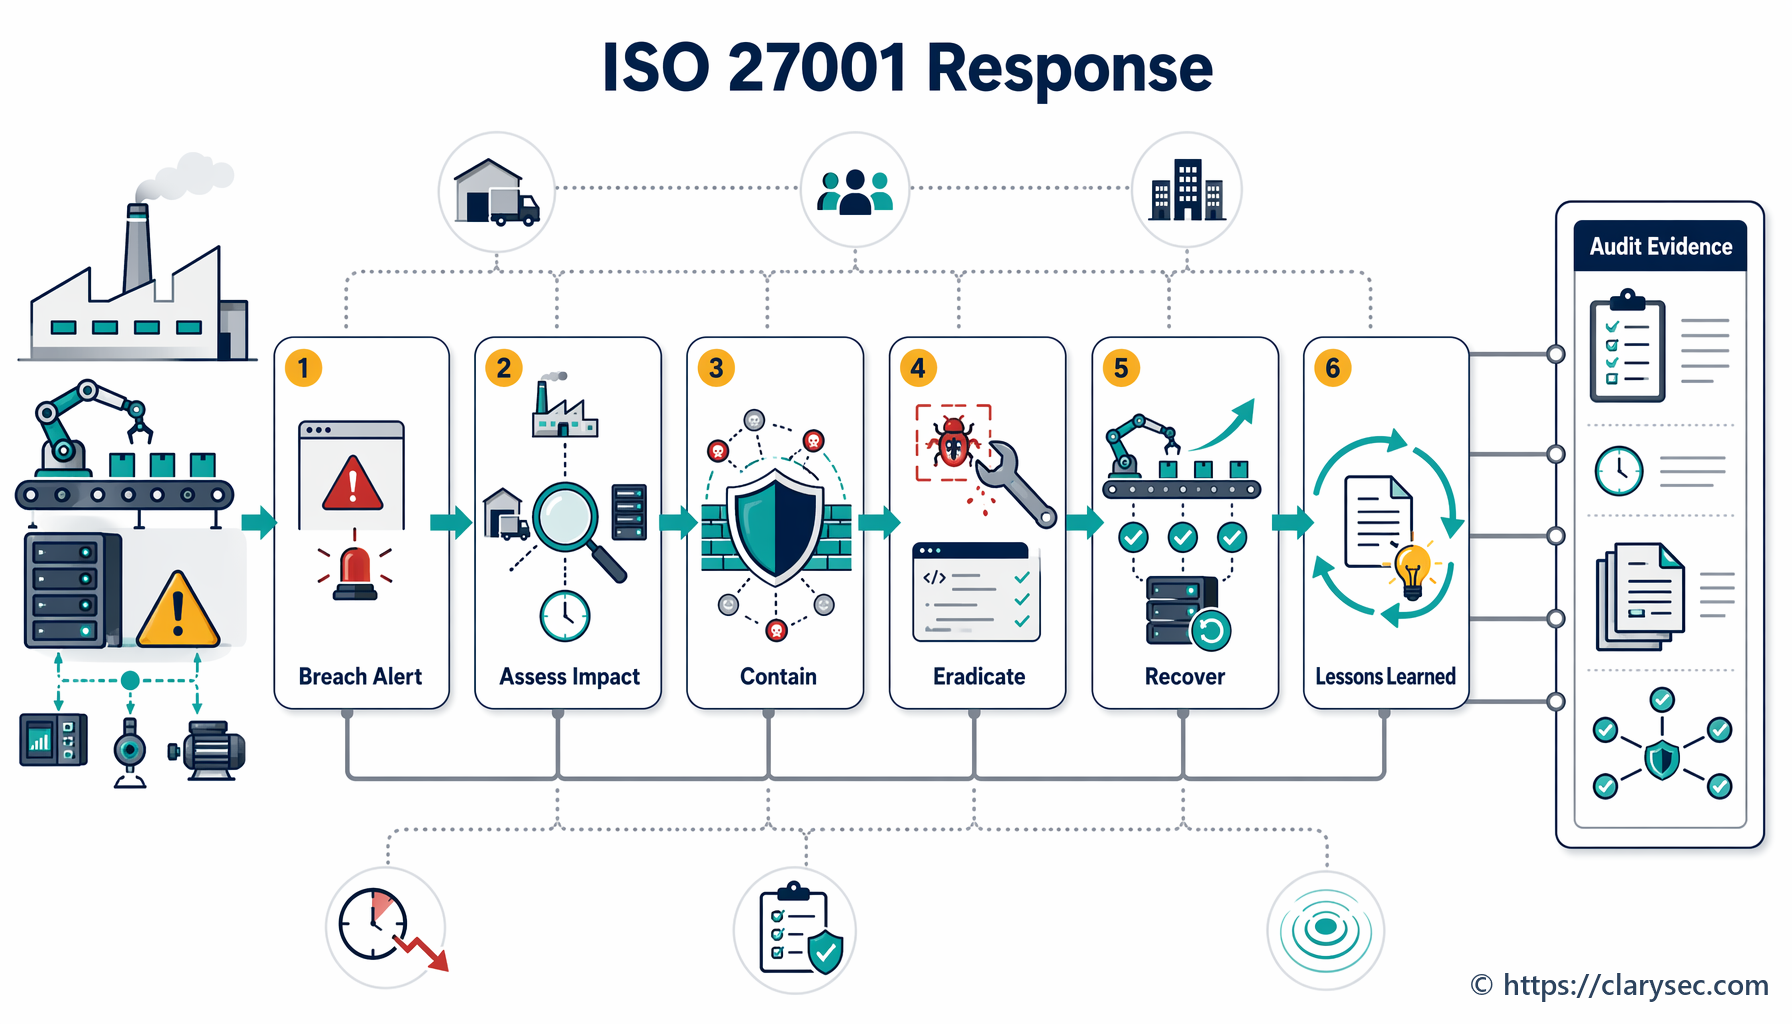
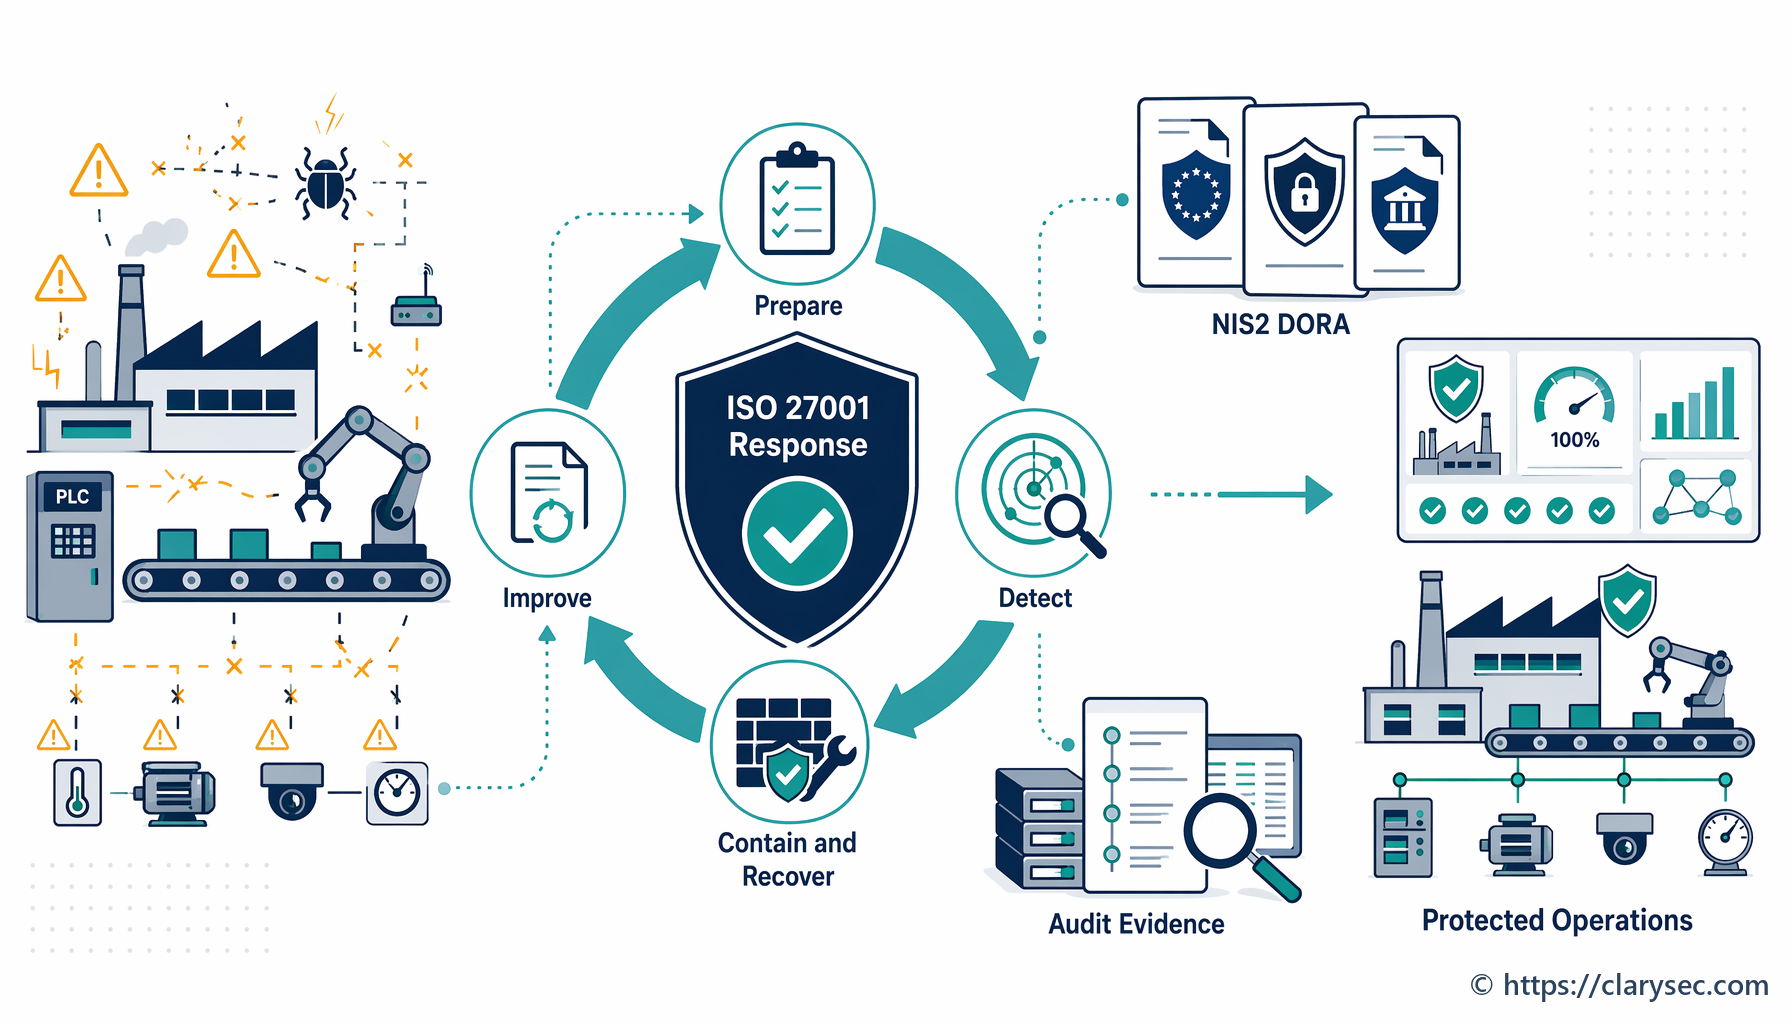
Zvládnite reakciu na incidenty podľa ISO 27001 s príručkou nášho riaditeľa informačnej bezpečnosti (CISO). Poučte sa z reálneho scenára vo výrobnom prostredí: od prípravy až po analýzu po incidente a súlad s požiadavkami.
Sprievodca pre výrobcov na vybudovanie robustného plánu reakcie na incidenty zosúladeného s ISO 27001, ktorý chráni prevádzku a podporuje súlad.
Smernica EÚ NIS2 a nariadenie DORA menia požiadavky na súlad v oblasti kybernetickej bezpečnosti. Táto príručka vysvetľuje ich vplyv a ponúka praktickú cestu k pripravenosti.
Praktický sprievodca pre CISO a vlastníkov MSP k vybudovaniu robustného programu odolnosti voči phishingu v súlade s požiadavkami ISO 27001:2022, NIS2 a DORA.
Sieťová bezpečnosť je nevyhnutná pre súlad s ISO 27001 a NIS2; podporuje riadenie rizík, odolnosť a obhájiteľnosť voči regulátorom v moderných organizáciách.
Zistite, ako vybudovať merateľný program odolnosti voči phishingu pomocou opatrení ISO 27001:2022 A.6.3 a A.6.4, znížiť ľudské riziko a preukázať súlad.