#Riadenie Prístupu
Articles tagged with "Riadenie Prístupu"
29 articles
Bezpečnostné logy sú kľúčové pre reakciu na incidenty, často však obsahujú osobné údaje (PII). Tento praktický postup ukazuje, ako riadiť logy naprieč GDPR, ISO 27701, NIS2 a DORA.
Praktický sprievodca pre CISO a tímy súladu, ako riadiť bezpečný prenos súborov, mapovať kontroly ISO/IEC 27001:2022 na GDPR, NIS2 a DORA a vytvárať dôkazy pripravené na audit.
Praktická príručka, ako premeniť NIST SP 800-207 Zero Trust Architecture na dôkazy pripravené na audit pre ISO/IEC 27001:2022, NIS2, DORA, GDPR a zákaznícke bezpečnostné preverenia.
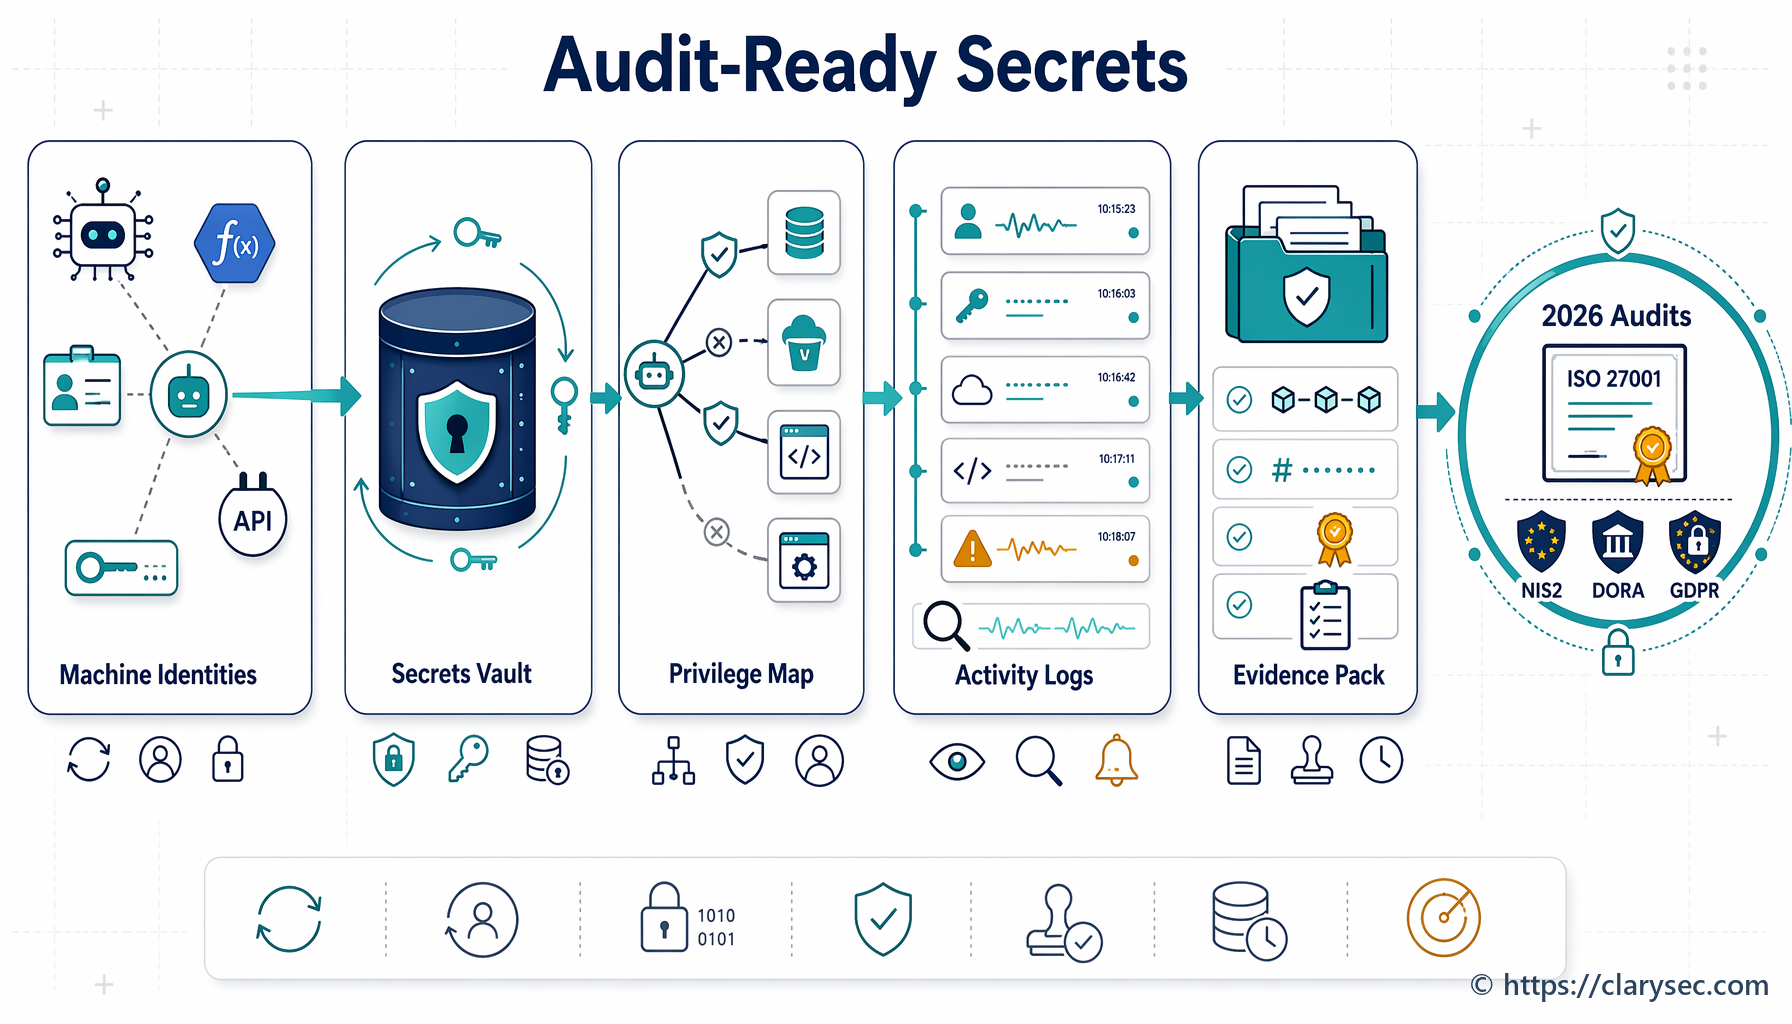
Praktická príručka pripravená na audit pre správu strojových identít, kľúčov API, servisných účtov, tajomstiev CI/CD, certifikátov a dodávateľských poverení s využitím dôkazov podľa ISO/IEC 27001:2022 pre NIS2, DORA a GDPR.
Zistite, ako premeniť práva dotknutých osôb podľa GDPR na pracovné postupy pre DSAR, výmaz a obmedzenie spracúvania pripravené na audit pomocou ISO/IEC 27001:2022, politík Clarysec, Zenith Blueprint a Zenith Controls.
Praktická príručka pre CISO, ako premeniť očakávania NIST SP 800-63-4 týkajúce sa hesiel, MFA a prístupových kľúčov na dôkazy pre ISO/IEC 27001:2022, NIS2, DORA a GDPR pomocou politík Clarysec, Zenith Blueprint a Zenith Controls.
Praktická príručka pre CISO o využití klasifikácie údajov a označovania informácií ako dôkazovej vrstvy pre ISO/IEC 27001:2022, článok 32 GDPR, článok 21 NIS2 a riadenie rizík IKT podľa DORA.
Vzdialený prístup už nie je úzka IT téma. V roku 2026 musia VPN, MFA, prístup dodávateľov, bezpečnostný stav koncových bodov, logovanie a dôkazy o záplatovaní spĺňať očakávania audítorov ISO 27001, zodpovednosť manažmentu podľa NIS2, pravidlá DORA pre riziká IKT a bezpečnostné povinnosti podľa GDPR Article 32.
Praktický, scenárovo orientovaný sprievodca pre CISO a tímy kritickej infraštruktúry, ktoré implementujú bezpečnosť OT podľa NIS2 prostredníctvom mapovania ISO/IEC 27001:2022, ISO/IEC 27002:2022, IEC 62443, NIST CSF, GDPR, DORA a dôkazových postupov Clarysec.