COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
Praktični vodnik za CISO-je in vodje zasebnosti o upravljanju zbiranja osebno določljivih podatkov, interne uporabe, sekundarne uporabe in zunanjega razkritja v skladu z ISO/IEC 27701:2025, GDPR in orodji Clarysec PIMS.
Opuščeni DNS-zapisi niso le vprašanje higiene v oblaku. So dokaz, ali lastništvo sredstev, nadzor sprememb, upravljanje ranljivosti, upravljanje dobaviteljev in odziv na incidente dejansko delujejo.
Utrujenost zaradi MFA ni uporabniška napaka ali posamezna nastavitev ponudnika identitet. Gre za izziv upravljanja pravic dostopa, spremljanja, usposabljanja, odziva na incidente in dokazil, ki mora prestati preverjanje po ISO 27001:2022, NIS2, DORA in GDPR.
Praktičen model upravljanja, pripravljen za presojo, za obvestila o spremembah podobdelovalcev, ugovore strank, posodobitve DPA, dokazila o prenosih in kontrole tveganj dobaviteljev.
Senčni API-ji, šibki žetoni, manjkajoče omejitve hitrosti zahtev in nedosledni dnevniki so danes pomanjkljivosti upravljanja. Ta vodnik vodjem informacijske varnosti pokaže, kako vzpostaviti dokazila o varnosti API-jev za presoje, usklajene z ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 in COBIT.
Praktičen vodnik za vodje informacijske varnosti o uporabi modeliranja groženj kot dokazila o vgrajeni varnosti za ISO 27001, NIS2, DORA, CRA, GDPR in zagotavljanje zaupanja naročnikov.
Praktični vodnik Clarysec za pretvorbo pogodbenih klavzul z dobavitelji po NIS2 v revizijsko pripravljena dokazila po ISO/IEC 27001:2022, odgovornost po GDPR, uskladitev z DORA in upravljanje dobaviteljev na ravni organa upravljanja.
Praktični vodnik Clarysec za opredelitev, odobritev, spremljanje in dokazovanje obdobij varnostne podpore po EU Cyber Resilience Act z uporabo ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 in preslikave politik, pripravljene na presojo.
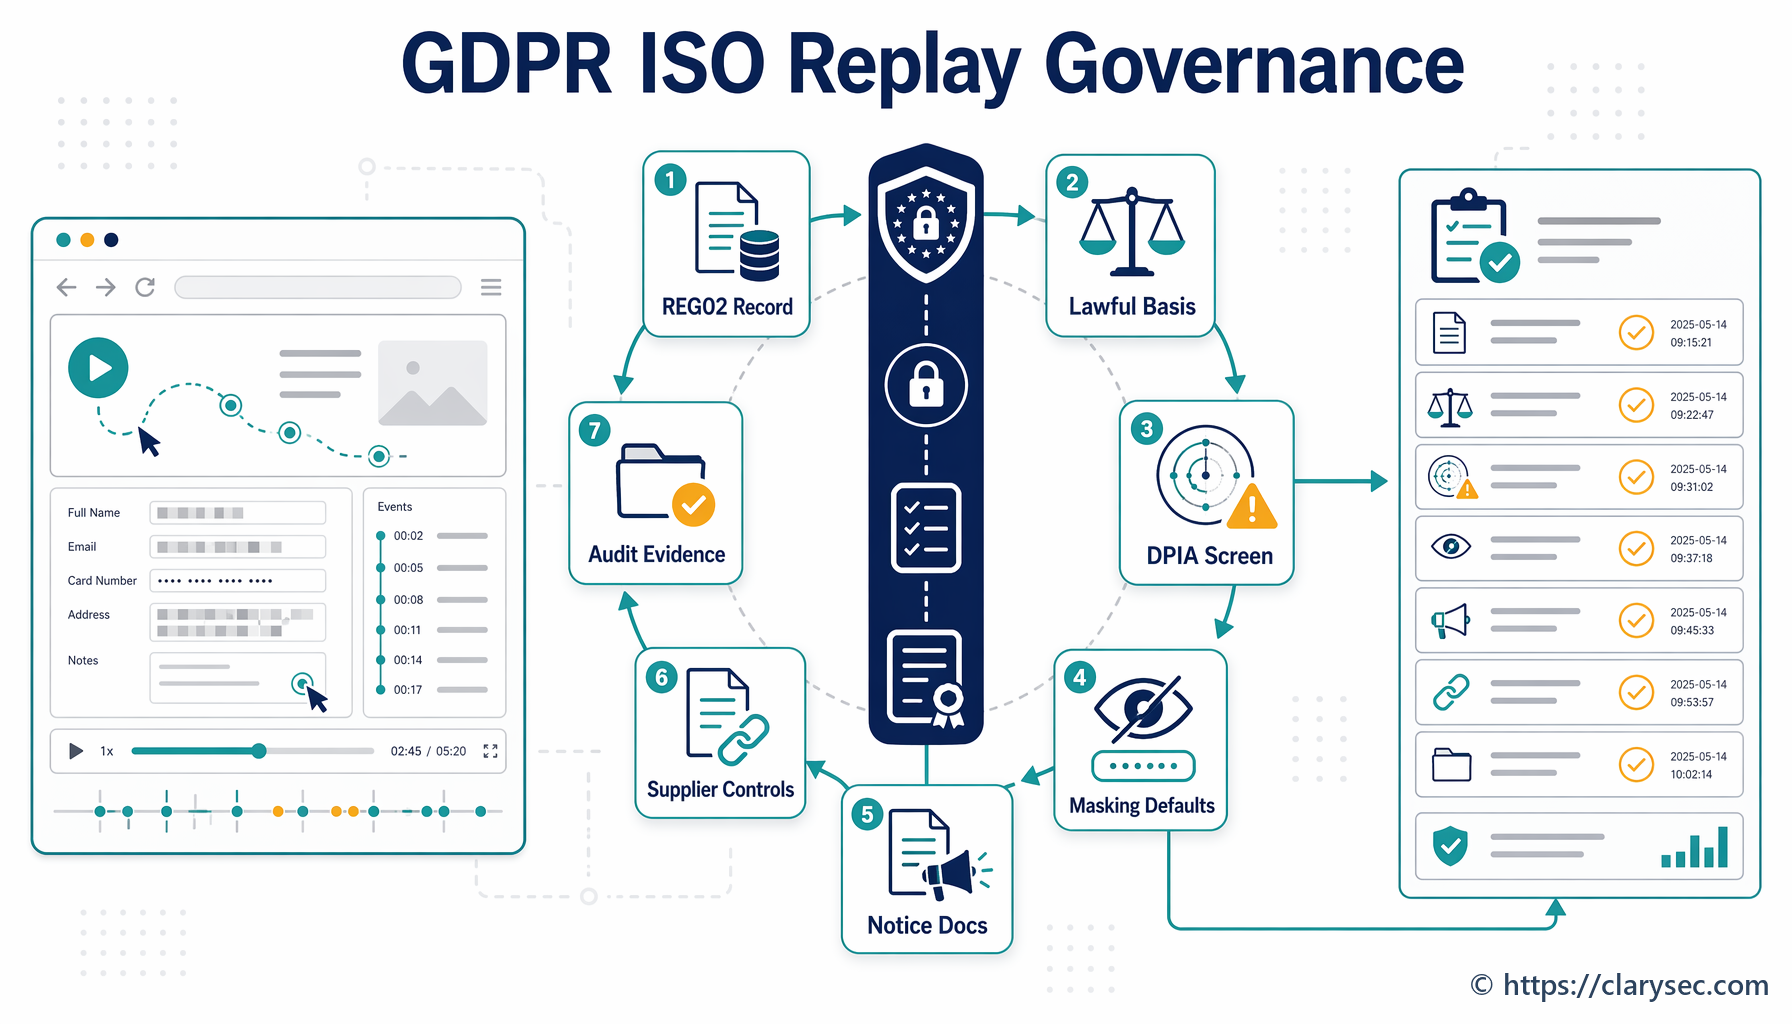
Telemetrija izdelka in ponovno predvajanje sej lahko razkrijeta osebne podatke, poverilnice, vedenjske vzorce, posebne vrste osebnih podatkov in delovne tokove strank. Ta praktični priročnik vodjem informacijske varnosti, vodjem zasebnosti in ekipam SaaS pokaže, kako upravljati telemetrijo s praksami PIMS po ISO 27701:2025, odgovornostjo po GDPR, politikami Clarysec, Zenith Blueprint in Zenith Controls.