DORA
Explore articles in the DORA category
128 articles
Scenarijski vodnik za vzpostavitev upravljanja dostopa do osebnih podatkov, pripravljenega za presojo, v okviru ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 in COBIT 2019 z uporabo politik Clarysec, registrov, preslikovalnih tabel in praktičnih delovnih tokov pregledov.
Praktični vodnik za pretvorbo arhitekture ničelnega zaupanja po NIST SP 800-207 v dokazila, pripravljena za presojo, za ISO/IEC 27001:2022, NIS2, DORA, GDPR in varnostne preglede strank.
Nabava z varnostjo kot predpogojem varnost dobaviteljev, zasebnost, odpornost in zagotovila o produktu prenese v samo odločitev o nakupu. Ta vodnik prikazuje, kako Clarysec pred podpisom pogodb preslika dobaviteljske kontrolne ukrepe ISO/IEC 27001:2022 na NIS2, DORA, GDPR, pričakovanja CRA, NIST CSF 2.0 in revizijska dokazila, usmerjena v COBIT.
Praktičen model upravljanja za preverjanje, odobravanje, minimizacijo, varno razkritje, evidentiranje in dokazovanje zahtev organov pregona in regulatorjev za razkritje osebno določljivih podatkov po GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 in naborih politik Clarysec.
Praktični vodnik Clarysec za vodje informacijske varnosti, pooblaščene osebe za varstvo podatkov (DPO), presojevalce in ekipe za skladnost, ki morajo testirati kontrole PIMS po ISO 27701:2025, dokazati odgovornost po GDPR ter pripraviti dokazila za naročnike, regulatorje in certifikacijske presoje.
Praktični vodnik za pripravo na Akt EU o kibernetski solidarnosti z uporabo dokazil ISO/IEC 27001:2022, politik Clarysec, upravljanja dobaviteljev, odzivanja na incidente, beleženja, neprekinjenega poslovanja in preslikave med več okviri skladnosti za NIS2, DORA, GDPR, NIST CSF 2.0 in COBIT 2019.
Praktični vodnik Clarysec za vzpostavitev izmenjave obveščevalnih podatkov o kibernetskih grožnjah, upravljane po ISO 27001, ki podpira DORA Article 45, sodelovanje po NIS2, razkritja, skladna z GDPR, sodelovanje v ISAC in dokazila, pripravljena za presojo v letu 2026.
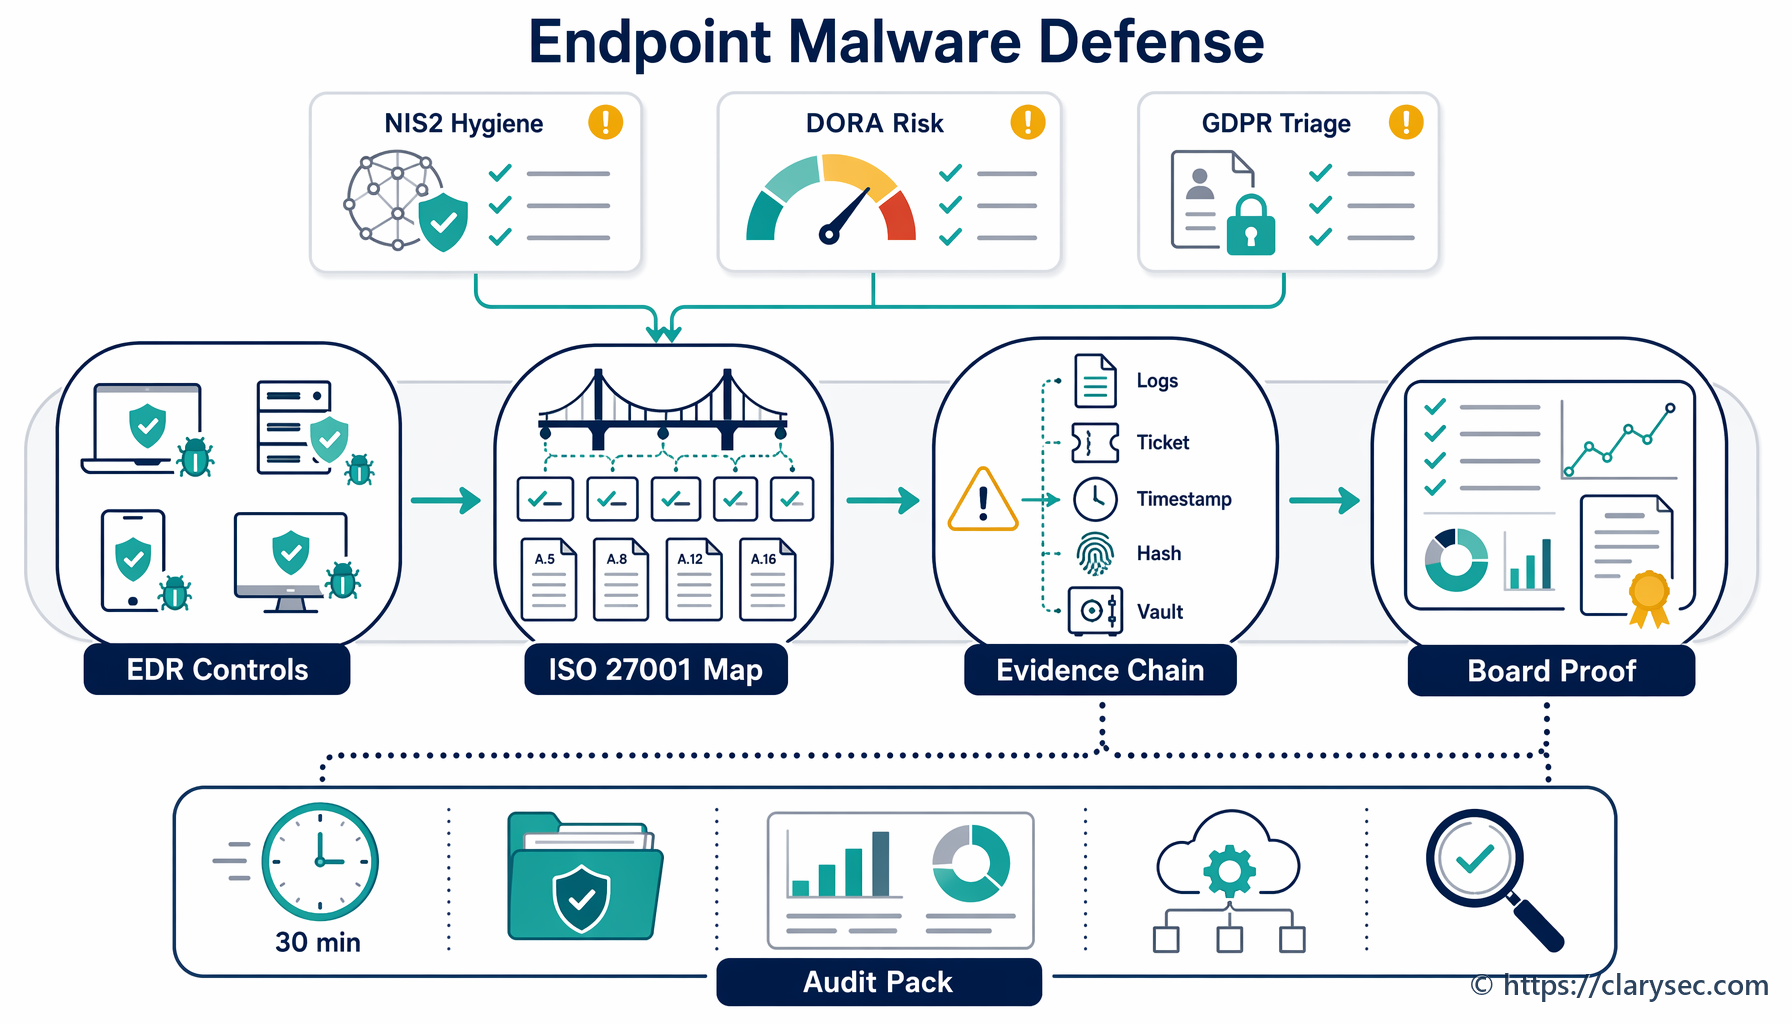
Zaščita končnih točk je zdaj sistem dokazil o skladnosti. Spoznajte, kako uporabiti ISO/IEC 27001:2022, politike Clarysec, Zenith Blueprint in Zenith Controls za dokazovanje obrambe pred zlonamerno programsko opremo za NIS2, DORA, GDPR Article 32, NIST CSF 2.0 in pripravljenost na presojo.
Enoten vodnik za leto 2026 za pretvorbo DPIA v revizijsko primerna dokazila o upravljanju v okviru odgovornosti po GDPR, ISO/IEC 27001:2022, ukrepov kibernetske varnosti NIS2, sprememb IKT po DORA in tveganj dobaviteljev.