ISO 27001
Explore articles in the ISO 27001 category
17 articles
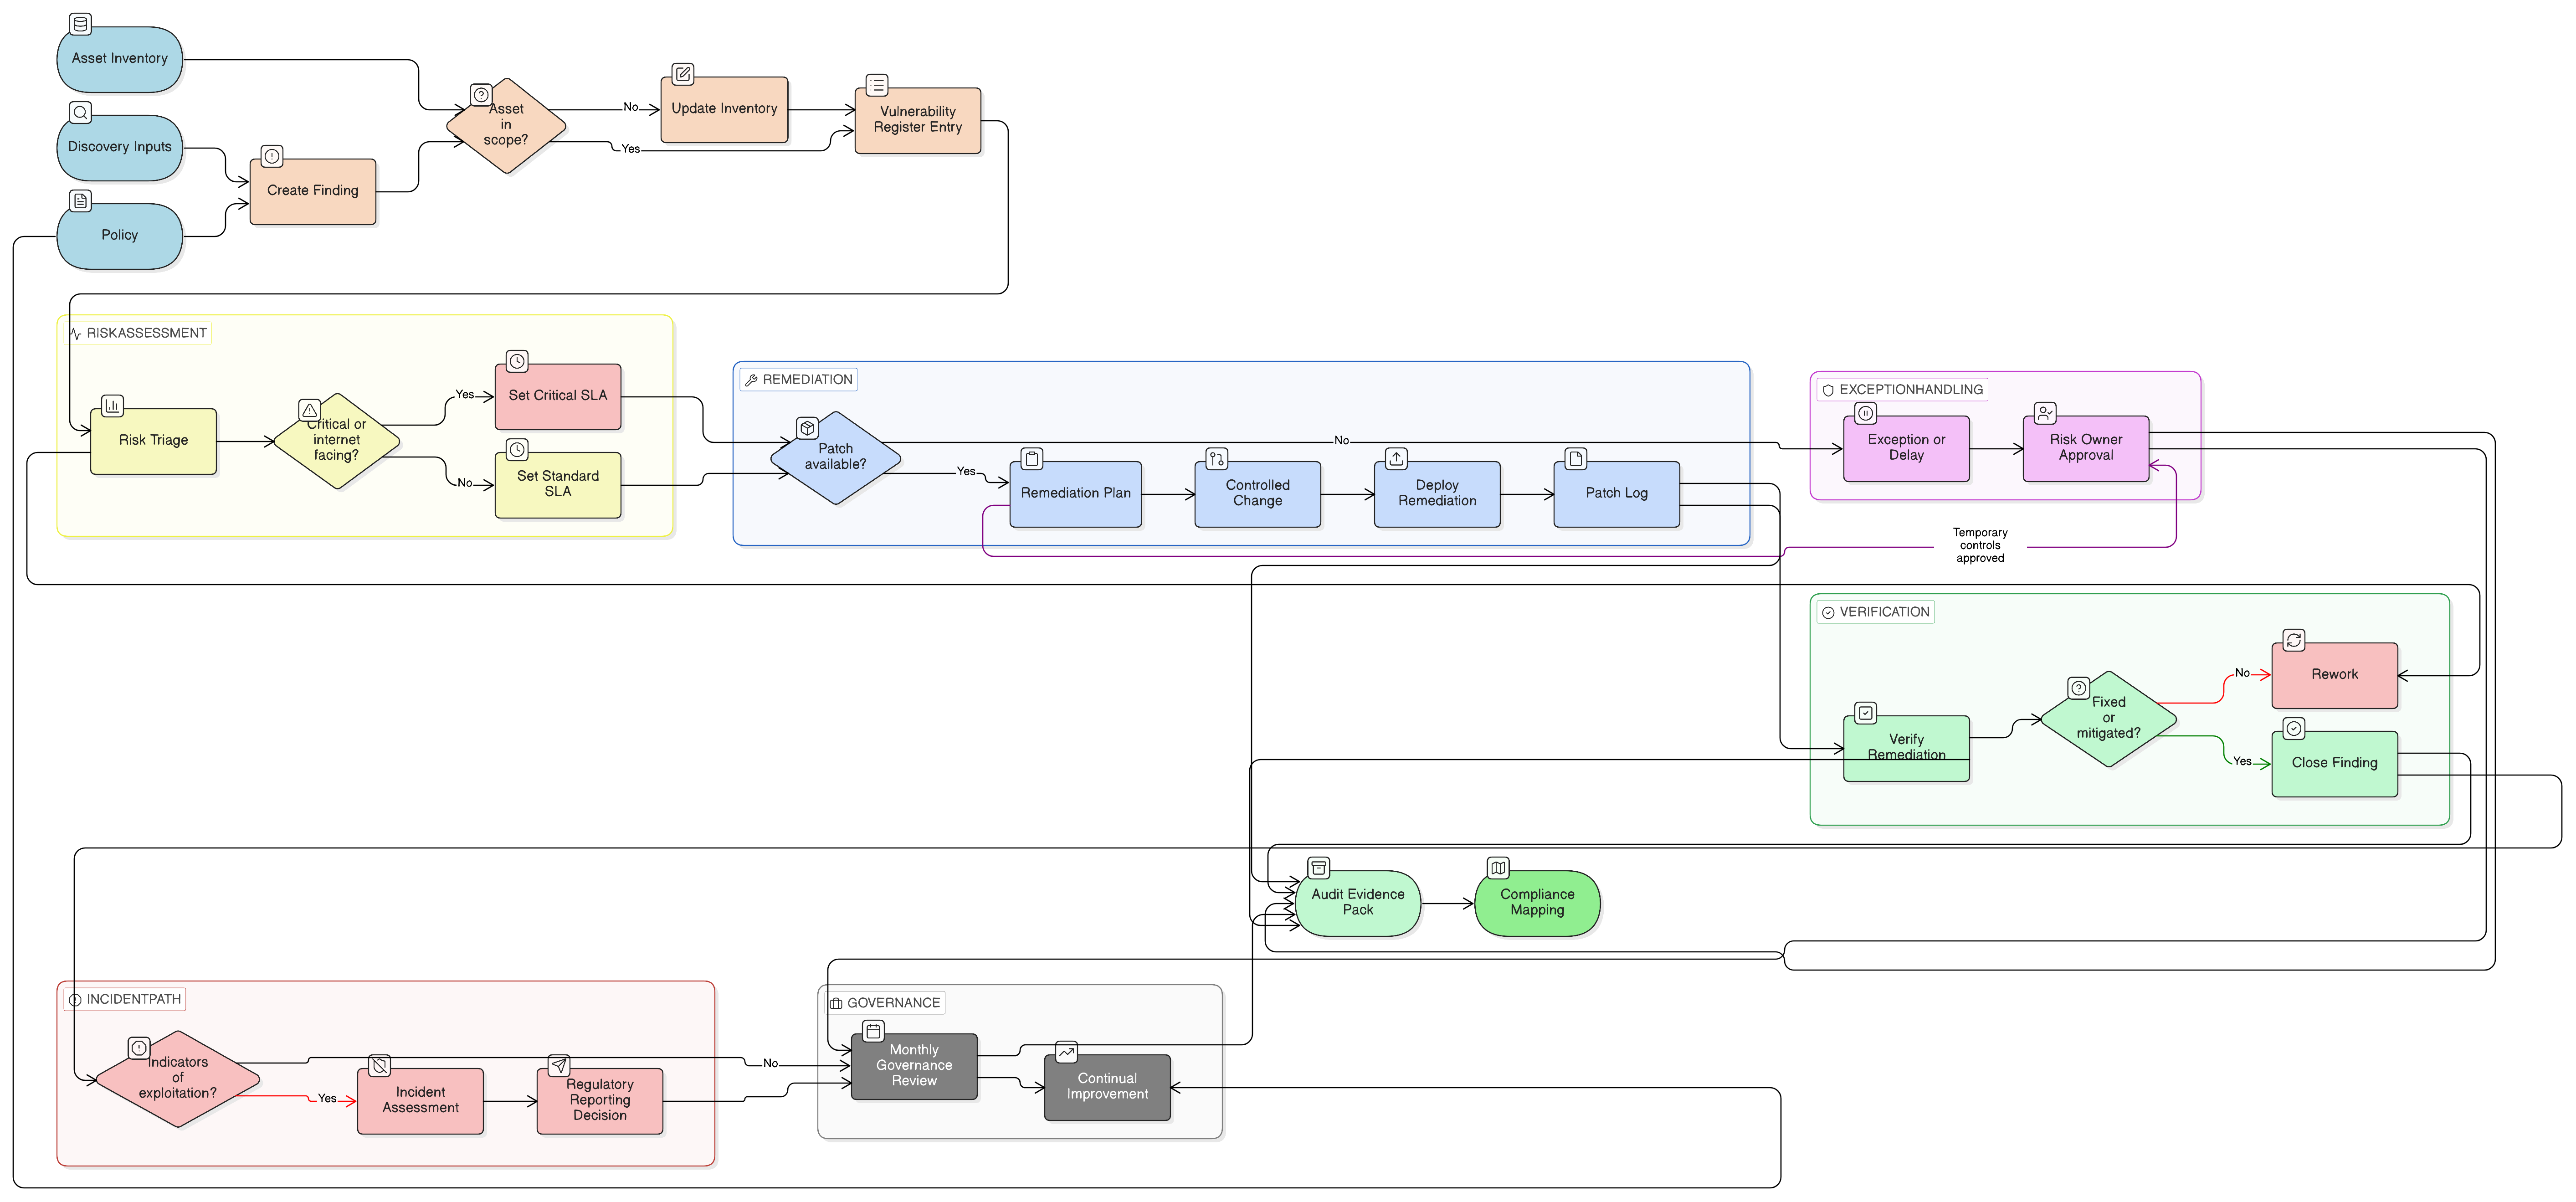
Praktični vodnik za CISO o pretvorbi skeniranj ranljivosti, evidenc popravkov, odločitev o tveganjih in izjem v dokazila, pripravljena za presojo, za ISO 27001:2022, NIS2, DORA, GDPR in COBIT 2019.
Ta vodilni članek vodje informacijske varnosti in odgovorne za skladnost vodi skozi praktičen pristop k vzpostavitvi programa obvladovanja tveganj dobavne verige, skladnega z NIS2. Združuje regulativne vpoglede, izvedljive kontrole in strokovne usmeritve Clarysec, da dobavno verigo iz kritične ranljivosti preoblikuje v odporno, preverljivo sredstvo.
Tveganje zastarelih podatkov pretvorite v strateško prednost. Ta poglobljeni vodnik obravnava vse od priprave politik in sanitizacije nosilcev podatkov do vzpostavitve revizijsko zanesljive sledi za odstranjevanje podatkov ter združuje strokovne načrte in nabore politik Clarysec.
Celovit vodnik za operativno vzpostavitev upravljanja tveganj dobaviteljev: od kriz na ravni uprave do uspešnih presoj v več regulativnih in standardizacijskih okvirih, z uporabo praktičnih scenarijev, Clarysecovih orodij Zenith in izvedljivih načrtov, ki varujejo dobavno verigo skozi celoten življenjski cikel.
Praktični vodnik za leto 2026, kako evidence RoPA in mapiranje podatkovnih tokov pretvoriti v enotno plast dokazil za GDPR Article 30, kritične storitve po NIS2, odvisnosti IKT po DORA in revizije ISO/IEC 27001:2022.
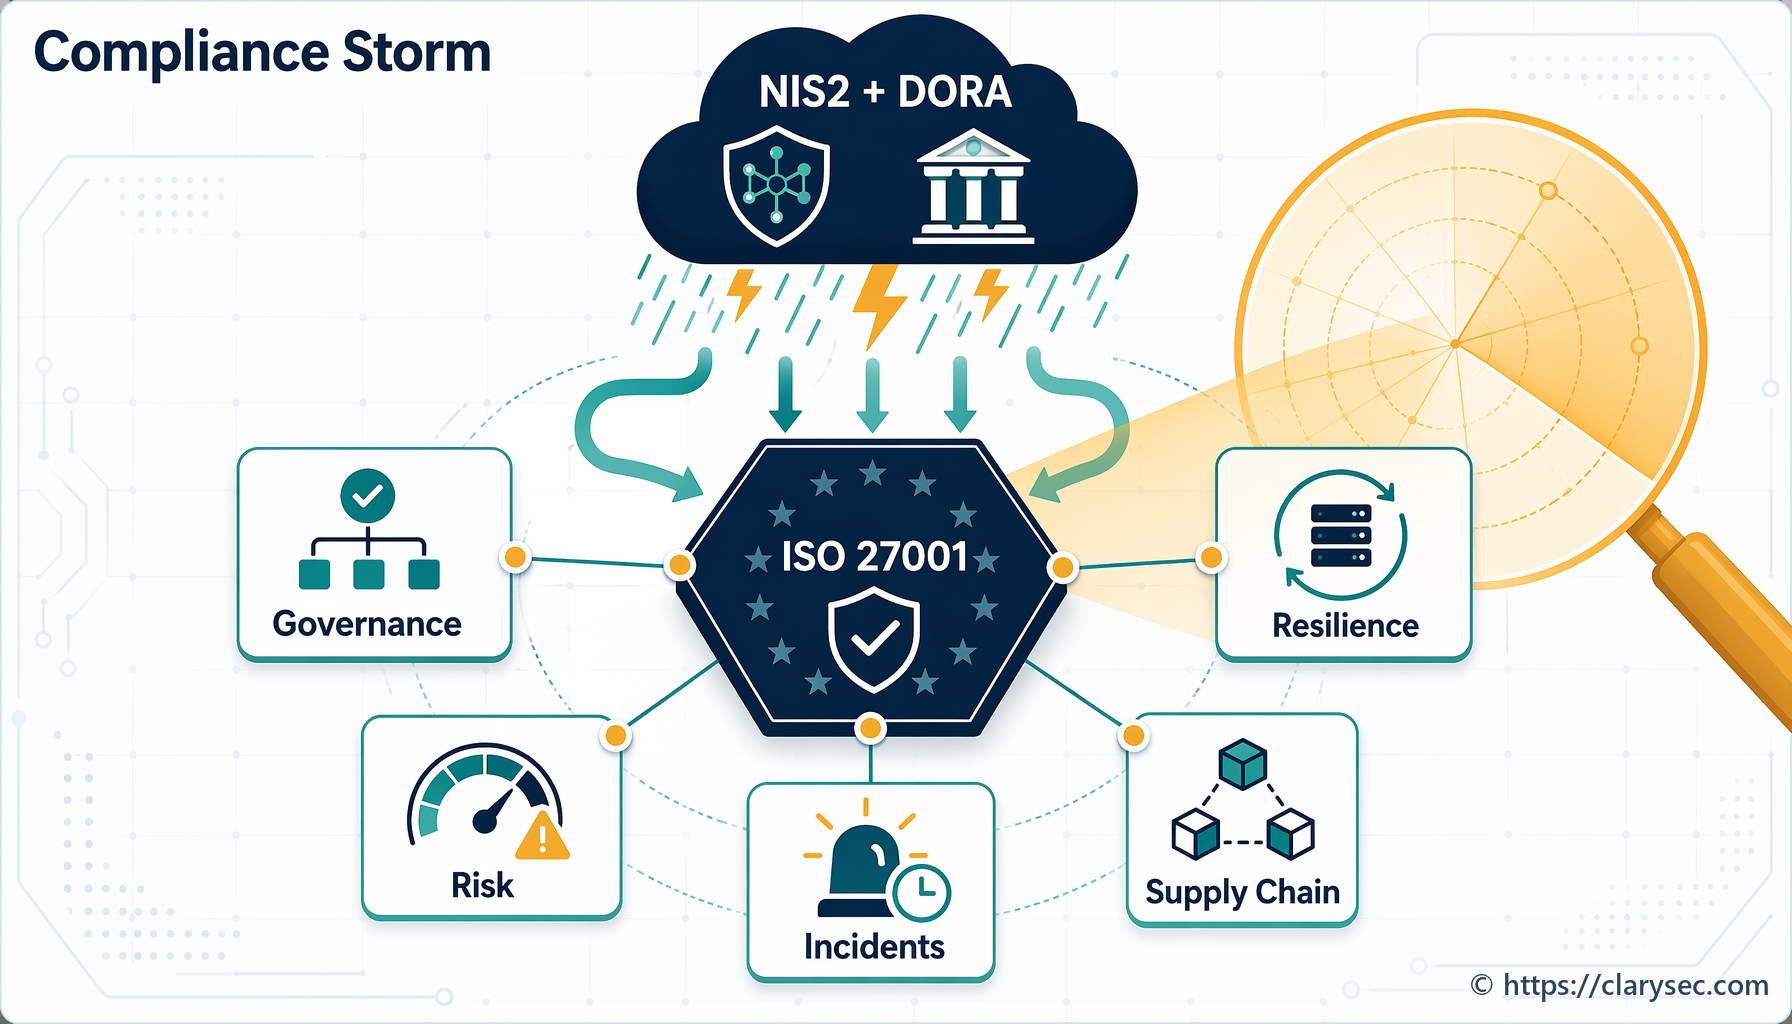
Direktiva NIS2 in Uredba DORA preoblikujeta skladnost na področju kibernetske varnosti v EU. Ta vodnik pojasnjuje njun vpliv in podaja praktično pot do pripravljenosti.
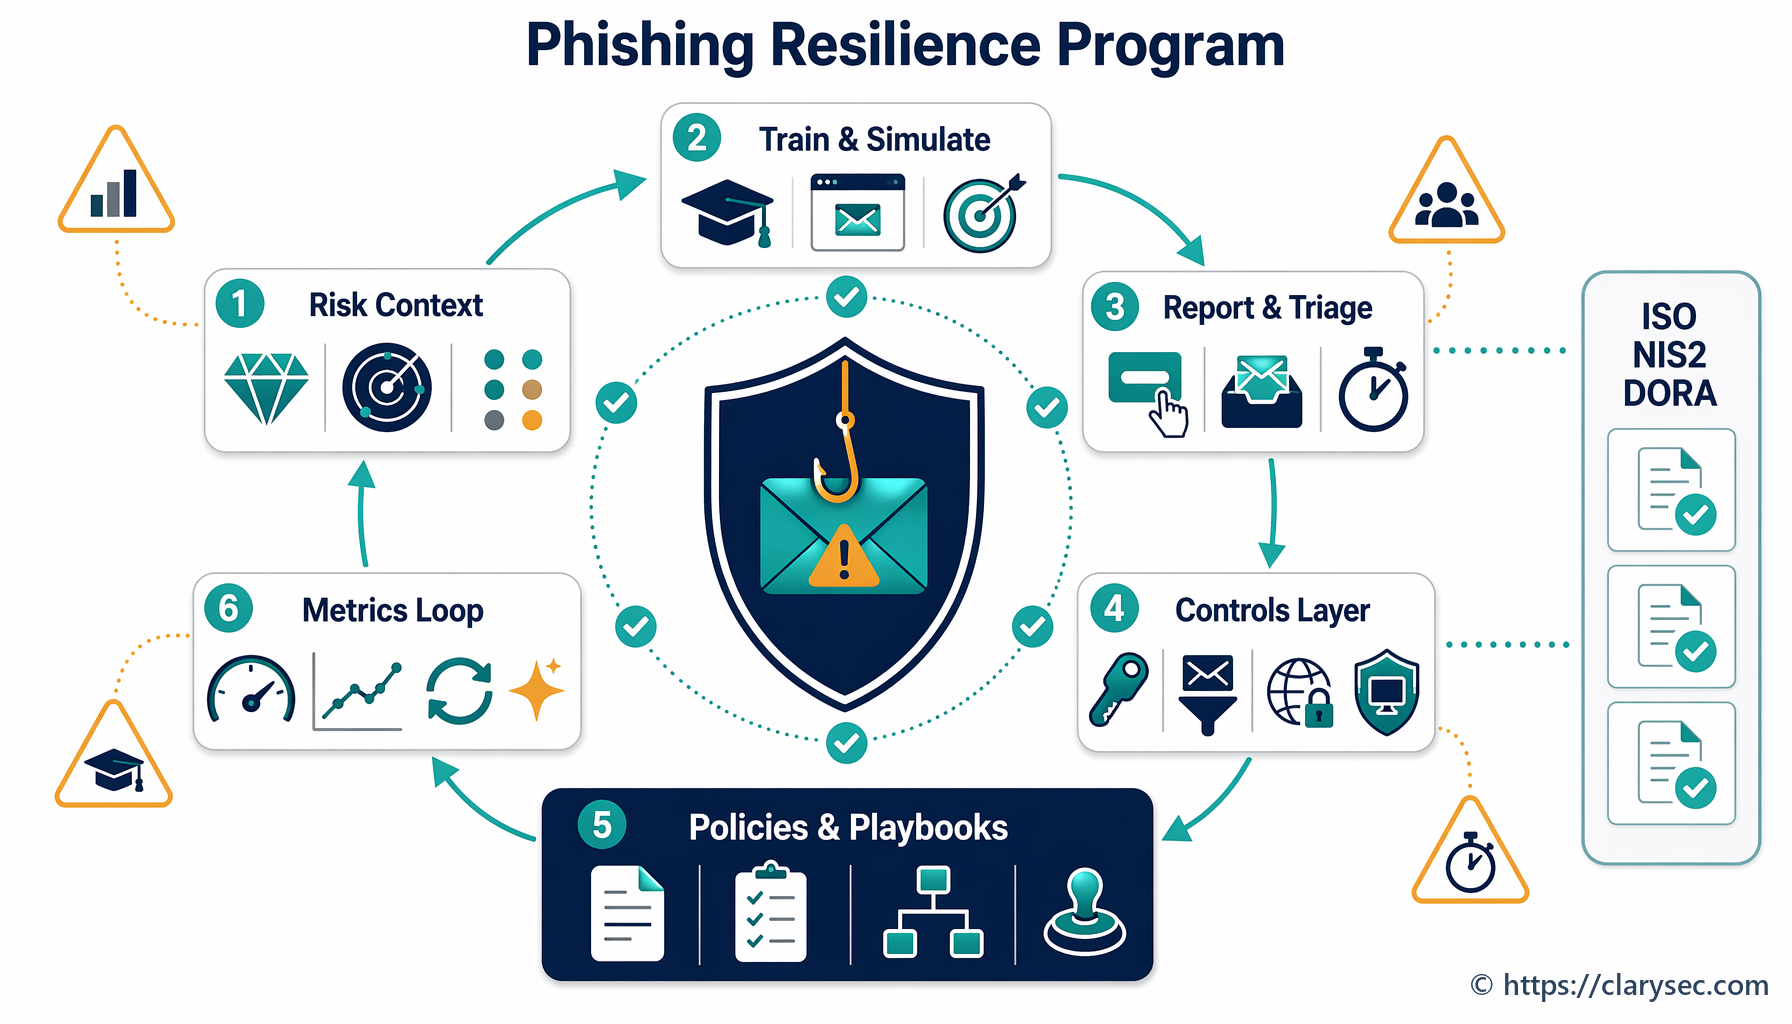
Praktični vodnik za vodje informacijske varnosti in lastnike malih in srednjih podjetij o vzpostavitvi trdnega programa odpornosti proti spletnemu ribarjenju, usklajenega z zahtevami ISO 27001:2022, NIS2 in DORA.
Uvod
ISO 27001 je mednarodni standard za sisteme upravljanja informacijske varnosti (ISMS). Ta celovit vodnik vas vodi skozi ključne korake za uvedbo ISO 27001 v vaši organizaciji, od začetnega načrtovanja do certificiranja.
Kaj je ISO 27001?
ISO 27001 zagotavlja sistematičen pristop k upravljanju občutljivih informacij organizacije in zagotavljanju njihove varnosti. S procesom upravljanja tveganj vključuje ljudi, procese in informacijske sisteme.
Ključne koristi
- Izboljšana varnost: sistematičen pristop k zaščiti informacijskih sredstev
- Skladnost s predpisi: izpolnjevanje različnih zakonskih in regulativnih zahtev
- Neprekinjeno poslovanje: zmanjšanje tveganja varnostnih incidentov
- Konkurenčna prednost: dokazovanje zavezanosti informacijski varnosti
- Zaupanje strank: krepitev zaupanja pri strankah in partnerjih
Proces uvedbe
1. Analiza vrzeli
Začnite z izvedbo temeljite analize vrzeli, da razumete trenutno izpostavljenost varnostnim tveganjem: