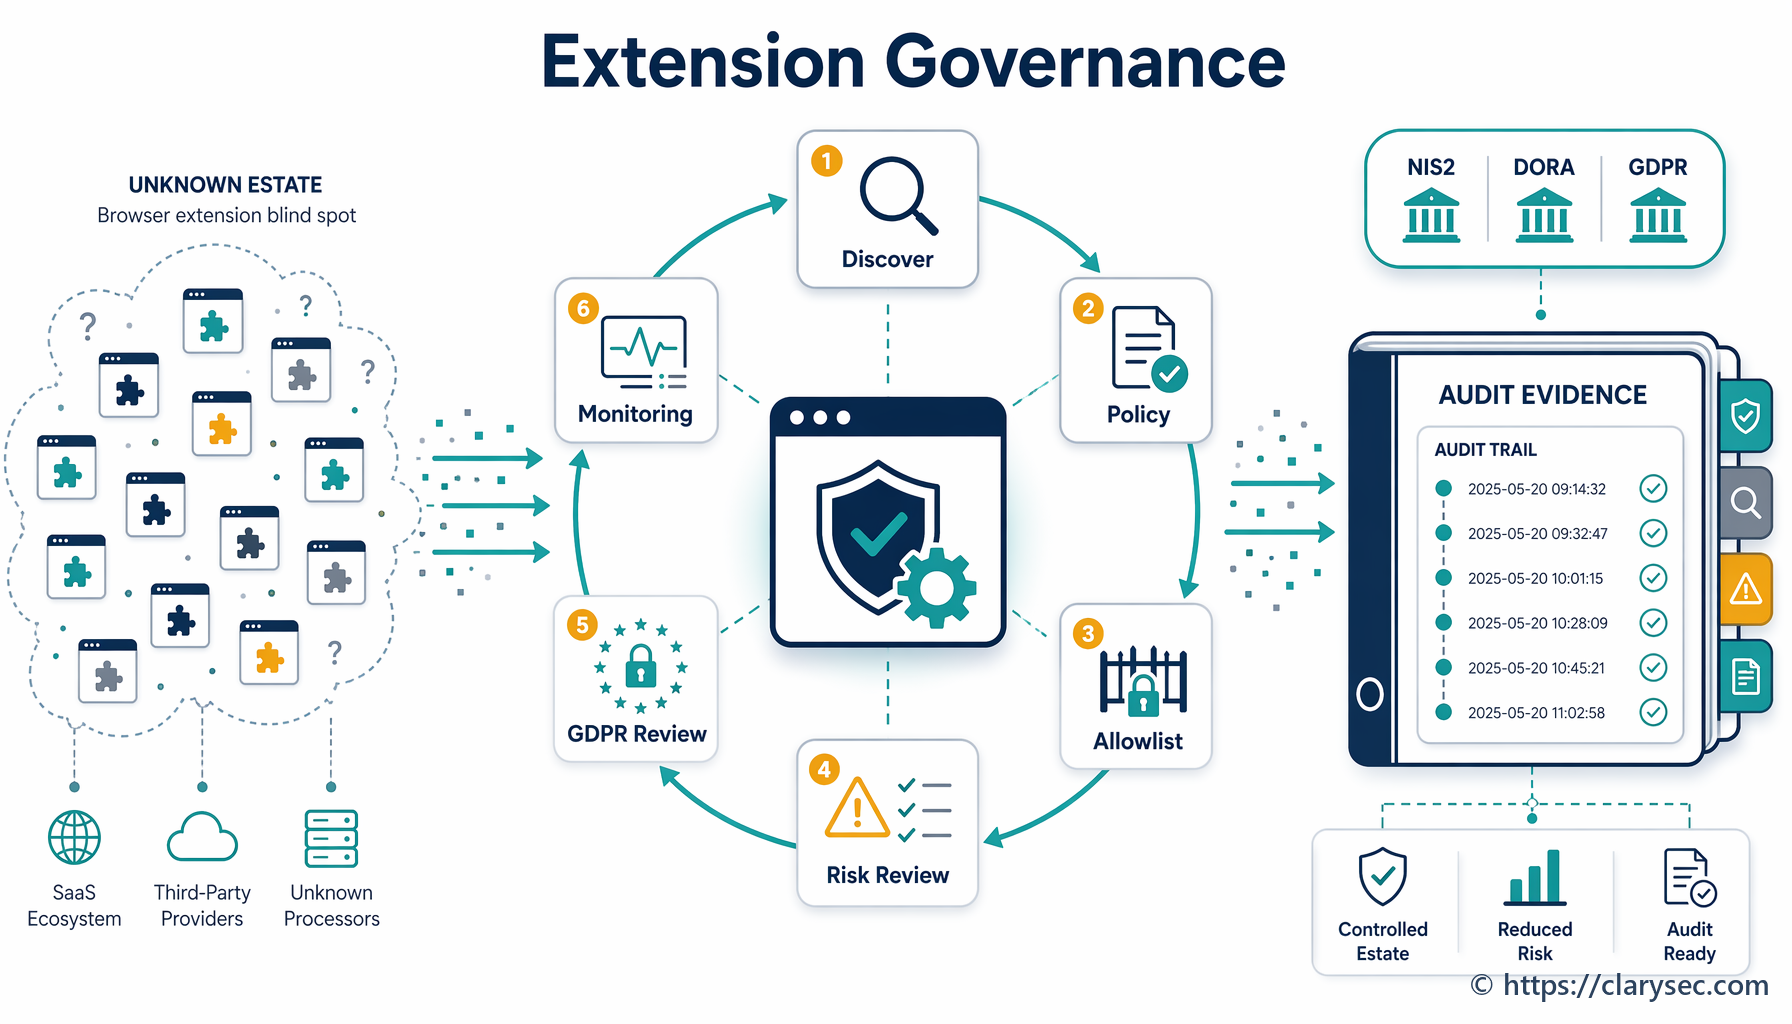
Upravljanje razširitev brskalnikov za NIS2, DORA in GDPR
Praktičen model upravljanja tveganj razširitev brskalnikov po ISO/IEC 27001:2022, povezan s kibernetsko higieno po NIS2, upravljanjem IKT-tveganj po DORA in revizijskimi dokazili za GDPR.
Explore articles in the NIS2 category
Praktičen model upravljanja tveganj razširitev brskalnikov po ISO/IEC 27001:2022, povezan s kibernetsko higieno po NIS2, upravljanjem IKT-tveganj po DORA in revizijskimi dokazili za GDPR.

Prenehanje razmerja z obdelovalcem je točka, kjer se srečajo upravljanje dobaviteljev, upravljanje zasebnosti, dekomisioniranje storitev v oblaku in revizijska dokazila. Spoznajte, kako vzpostaviti delovni tok za potrdila o izbrisu, ki podpira skladnost z GDPR, DORA, ISO/IEC 27701:2025 in ISO/IEC 27001:2022.

Vodstveni pregled po ISO/IEC 27001:2022, točka 9.3, postaja praktičen mehanizem dokazovanja za upravni odbor pri izkazovanju nadzora nad kibernetsko varnostjo v okviru NIS2 in DORA. Ta vodnik prikazuje, kako lahko vodje informacijske varnosti, vodje skladnosti, presojevalci in lastniki iz zapisnikov pregledov, KPI, incidentov, tveganj in korektivnih ukrepov oblikujejo zagovorljiva dokazila upravljanja.
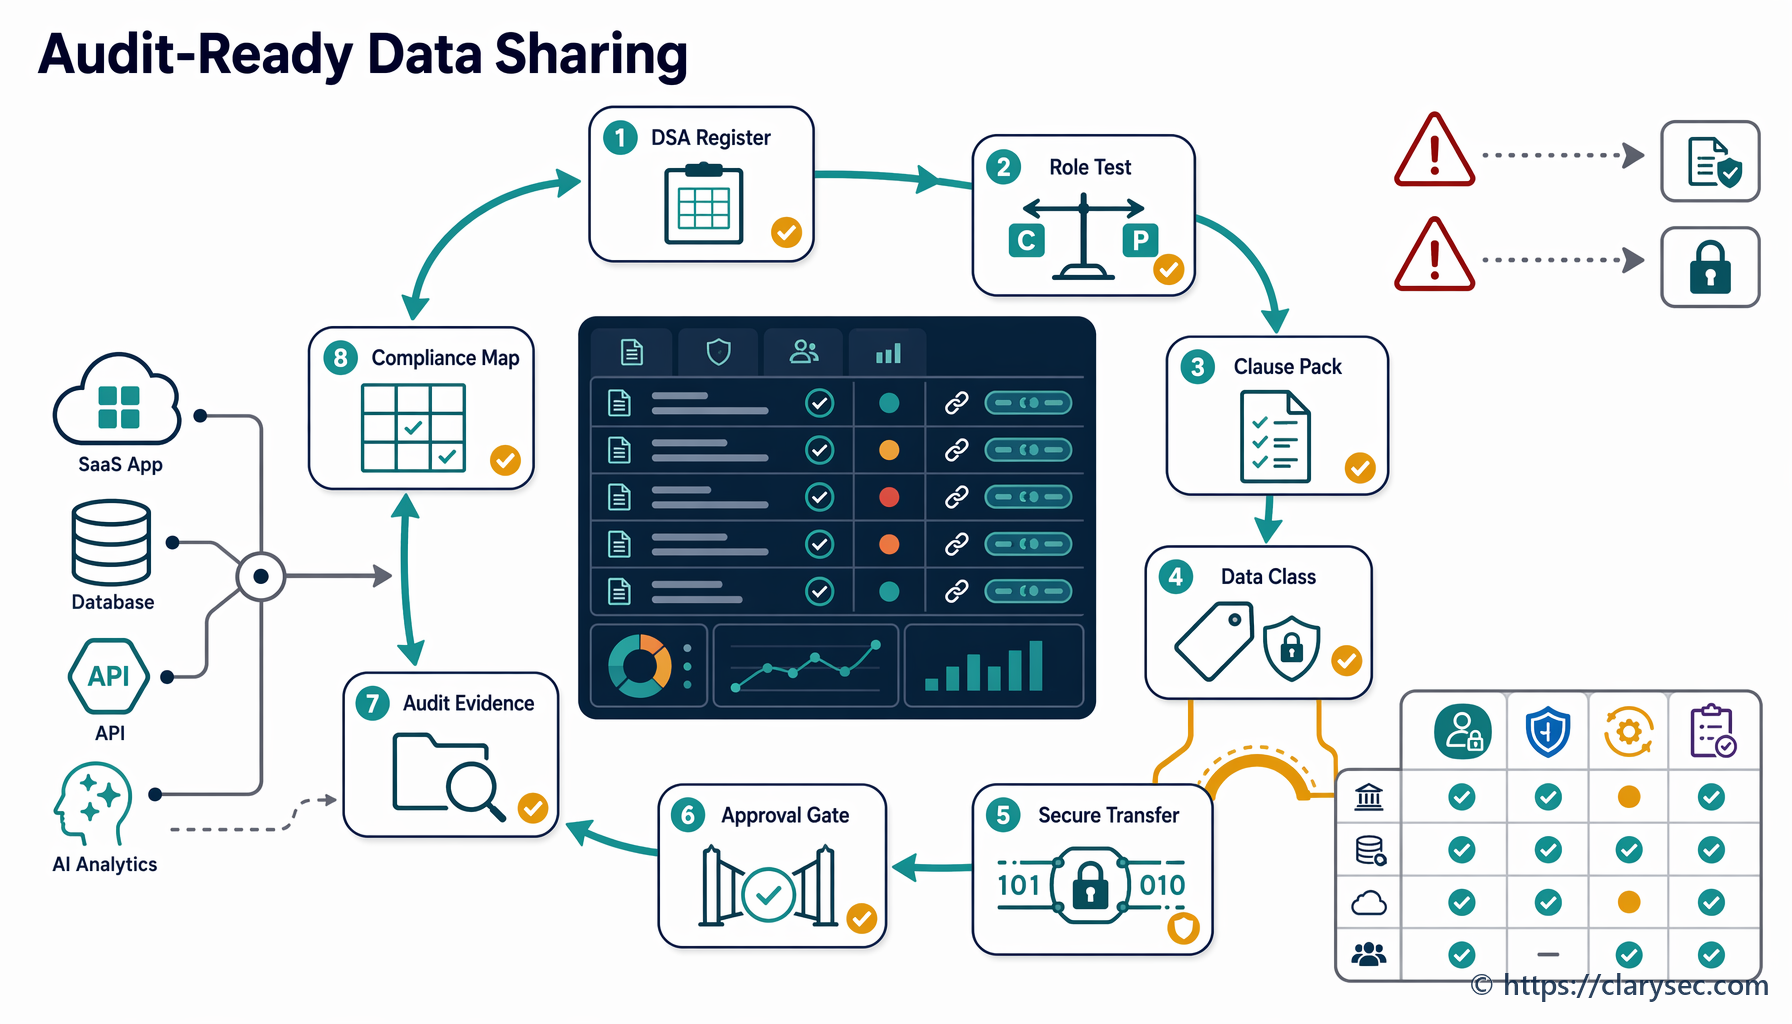
Praktični vodnik za upravljanje sporazumov o delitvi podatkov po GDPR, ISO 27701:2025, DORA, NIS2, NIST CSF 2.0 in COBIT 19 z uporabo politik Clarysec, registrov, preslikave kontrol in dokazil, primernih za presojo.
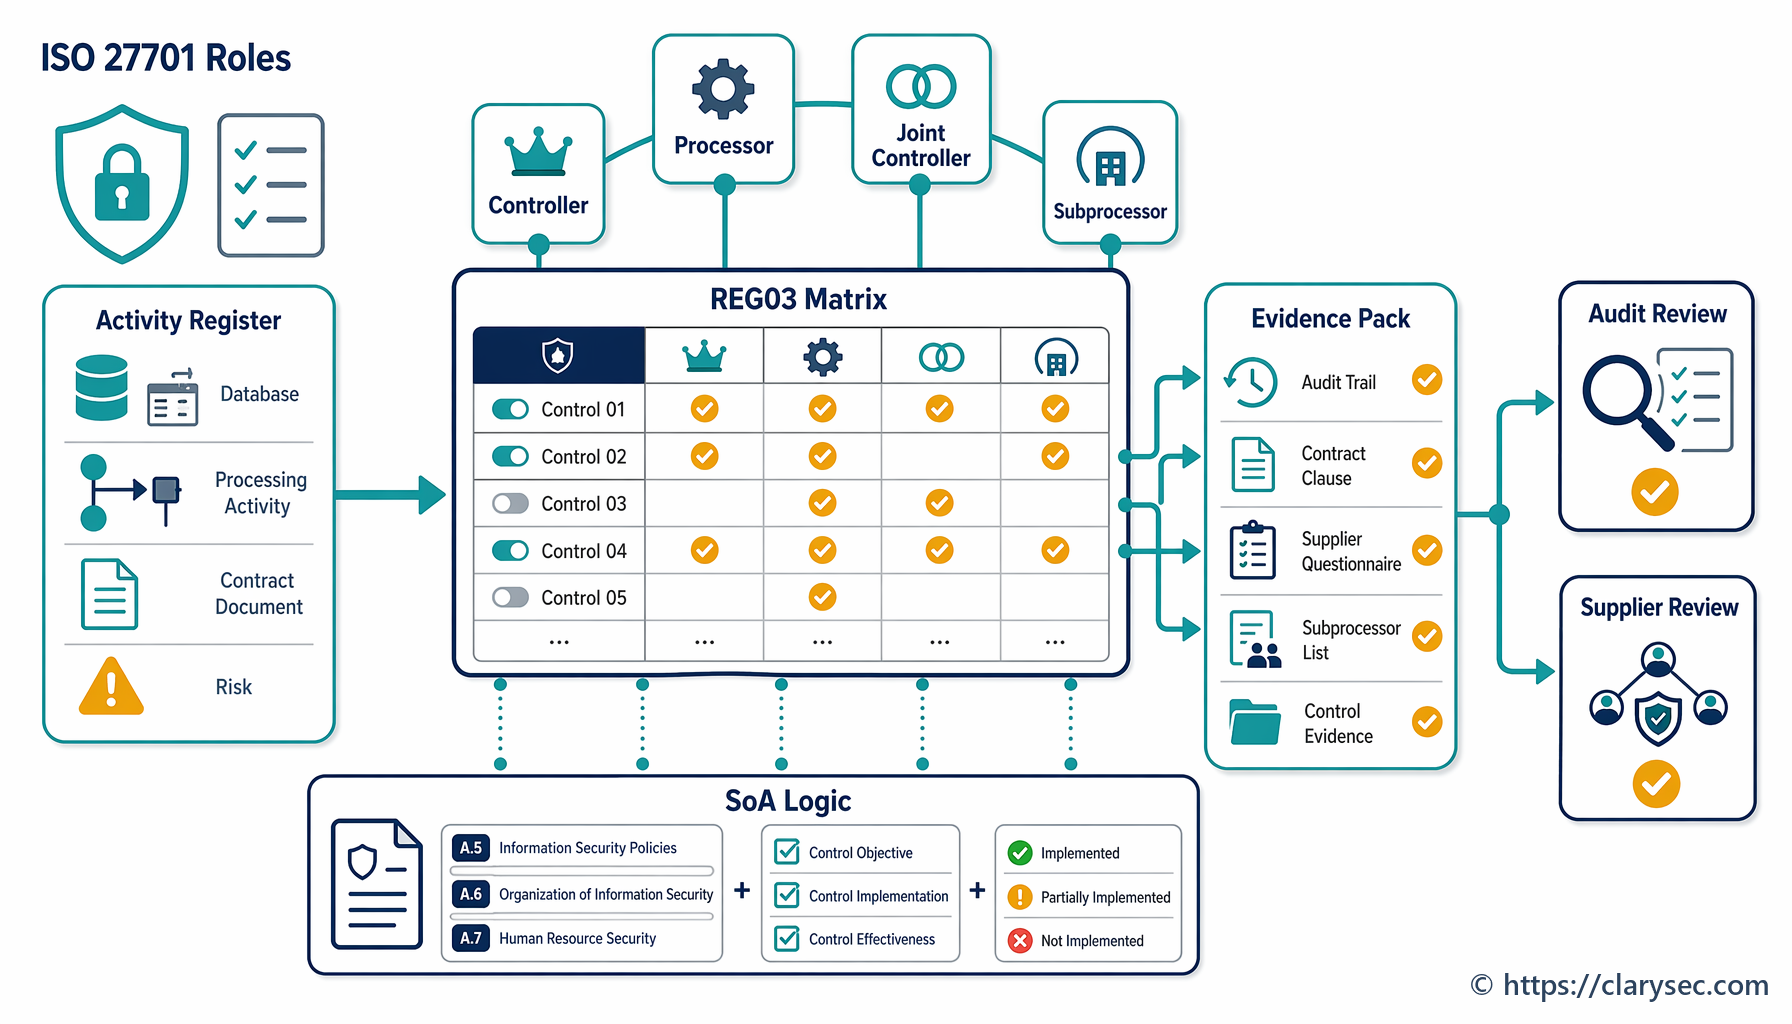
Spoznajte, kako določiti, katere kontrole ISO 27701 PIMS se uporabljajo za vloge upravljavca, obdelovalca, skupnega upravljavca in podobdelovalca po GDPR ter kako z REG02, REG03, REG08, politikami Clarysec, Zenith Blueprint in Zenith Controls dokumentirati dokazila, pripravljena za presojo.
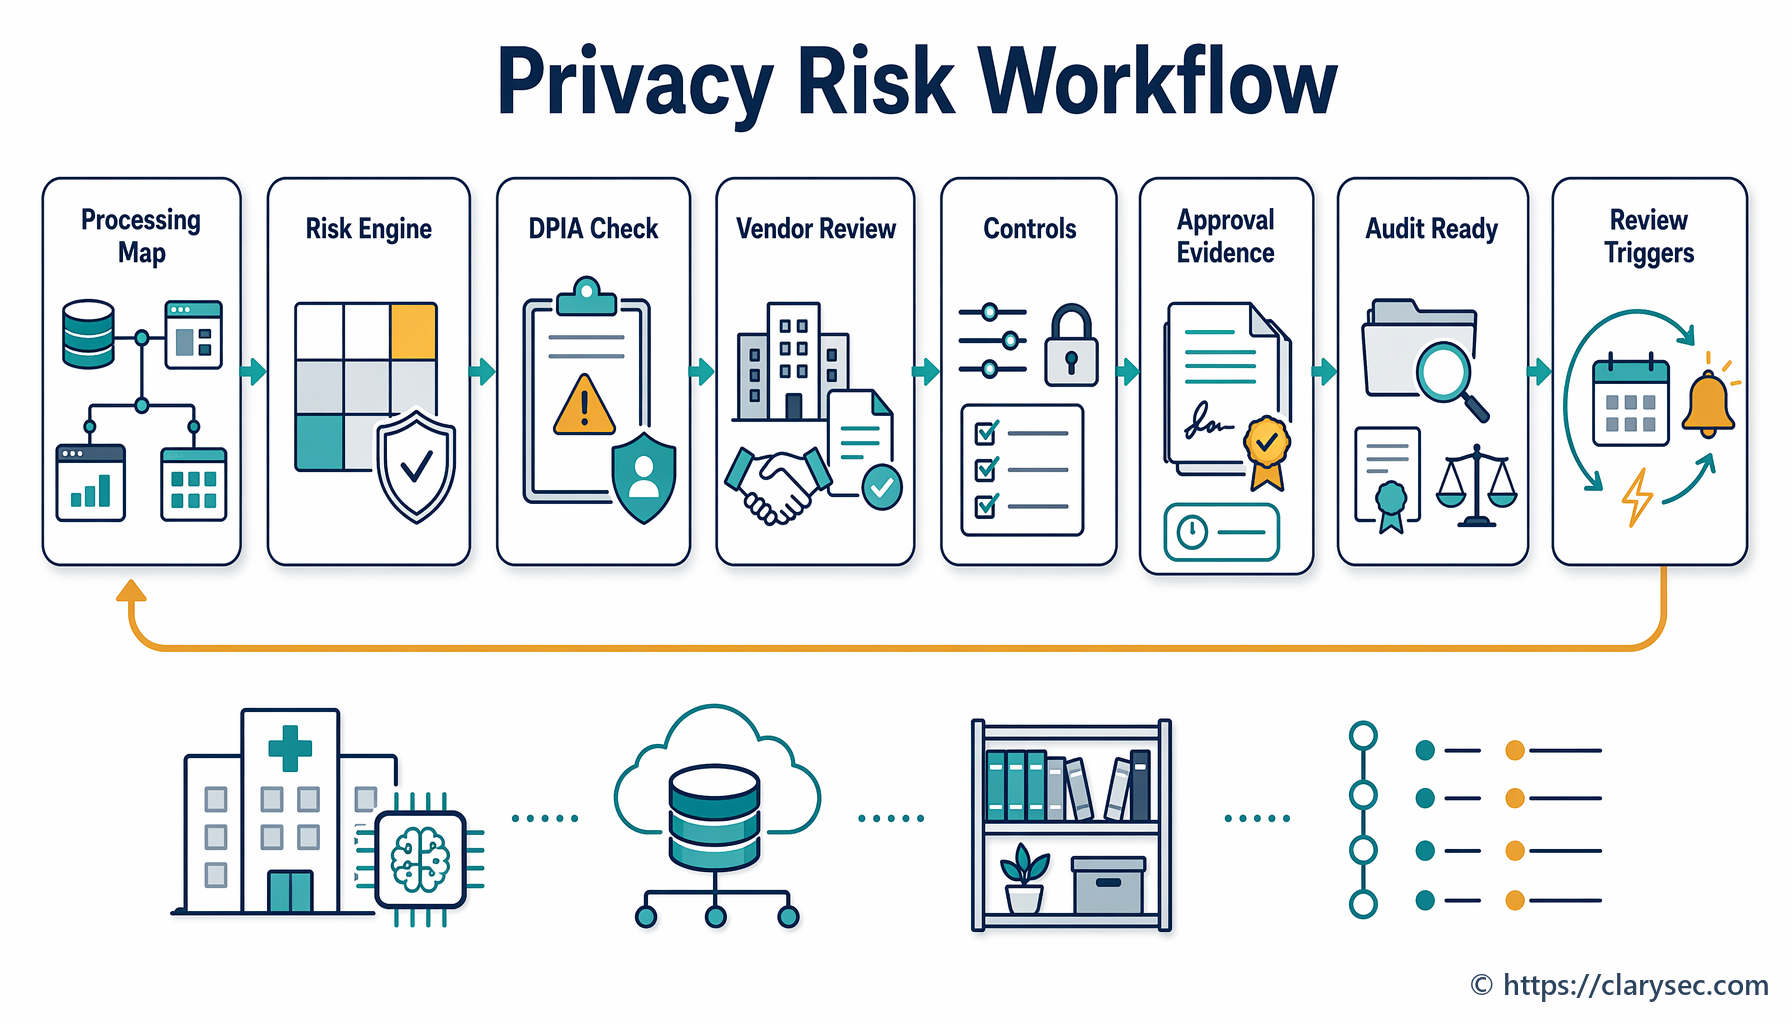
Praktičen, scenarijsko zasnovan vodnik za vzpostavitev ponovljivega delovnega procesa ocenjevanja tveganj za zasebnost, ki povezuje RoPA, DPIA, dobavitelje, ISO 27701:2025, odgovornost po GDPR, ISO 27001, NIS2, DORA, NIST CSF 2.0 in revizijska dokazila.

Praktični vodnik za preverljivo upravljanje skupnih upravljavcev po GDPR Article 26 z uporabo ISO/IEC 27701:2025, evidenc Clarysec PIMS, pogodb, delovnih tokov za uveljavljanje pravic, odzivnih priročnikov za kršitve in preslikav med okviri skladnosti.

Praktični vodnik za leto 2026 o upravljanju življenjskega cikla podatkov po ISO 27001 za hrambo po GDPR, kibernetsko higieno po NIS2 in IKT-tveganja po DORA, s klavzulami politik Clarysec, mapiranjem kontrol, revizijskimi dokazili in delovnimi tokovi izbrisa v oblaku.
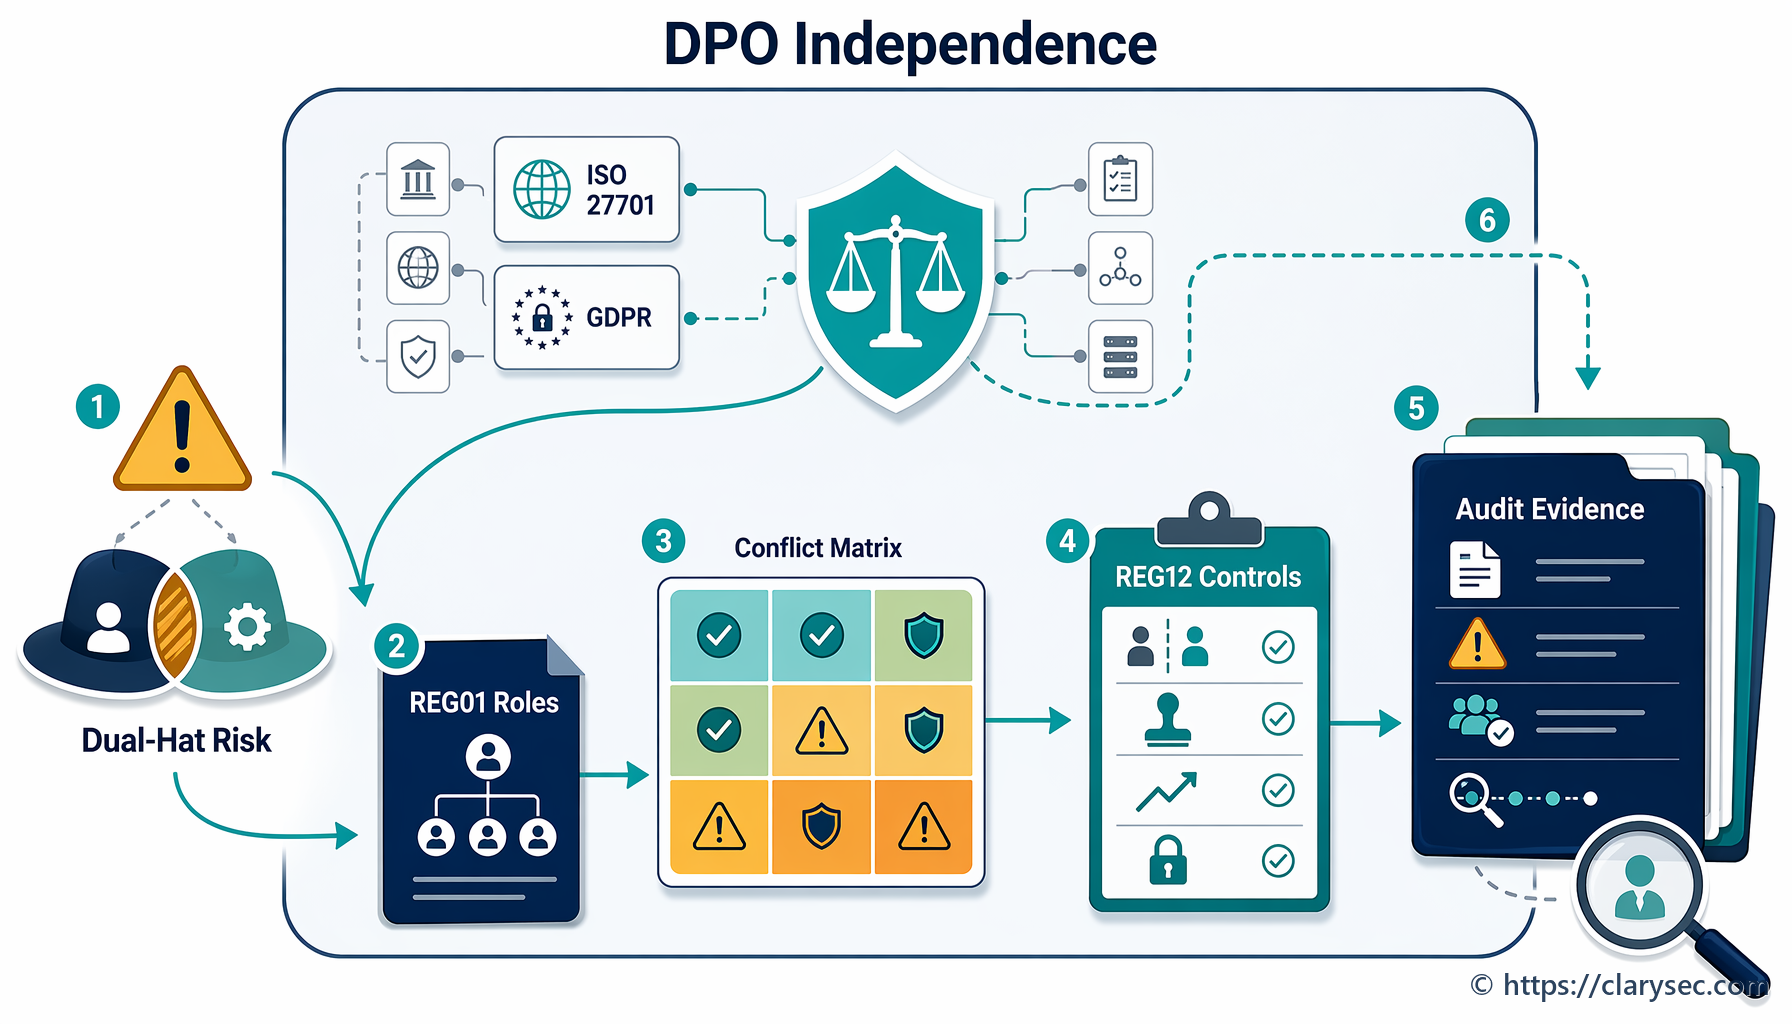
Praktični vodnik za upravljanje neodvisnosti DPO, obvladovanje nasprotij interesov, dokazila PIMS po ISO/IEC 27701:2025, dokazljivo odgovornost po GDPR in pripravljenost na presojo v več okvirih.