NIST
Explore articles in the NIST category
131 articles
Praktični vodnik za vzpostavitev sistema upravljanja informacij o zasebnosti po ISO 27701:2025, ki zagotavlja preverljiva dokazila o odgovornosti po GDPR za upravljavce PII, obdelovalce, dobavitelje, odločitve o tveganjih in obveznosti navzkrižne skladnosti.
Samoocena kontrol je operativna plast med kontrolami ISO/IEC 27001:2022 in dokazili, pripravljenimi na presojo, za NIS2, DORA in GDPR. Ta vodnik pokaže vodjem informacijske varnosti, vodjem GRC in lastnikom kontrol, kako s politikami Clarysec, Zenith Blueprint in Zenith Controls preizkusiti zasnovo, operativno učinkovitost, kakovost dokazil, vzorčenje, ugotovitve, CAPA in poročanje vodstvu.
Praktičen, za presojo pripravljen vodnik za CISO, DPO in vodje skladnosti o obravnavi kršitev varnosti osebnih podatkov po ISO/IEC 27701:2025, GDPR, NIS2 in DORA.
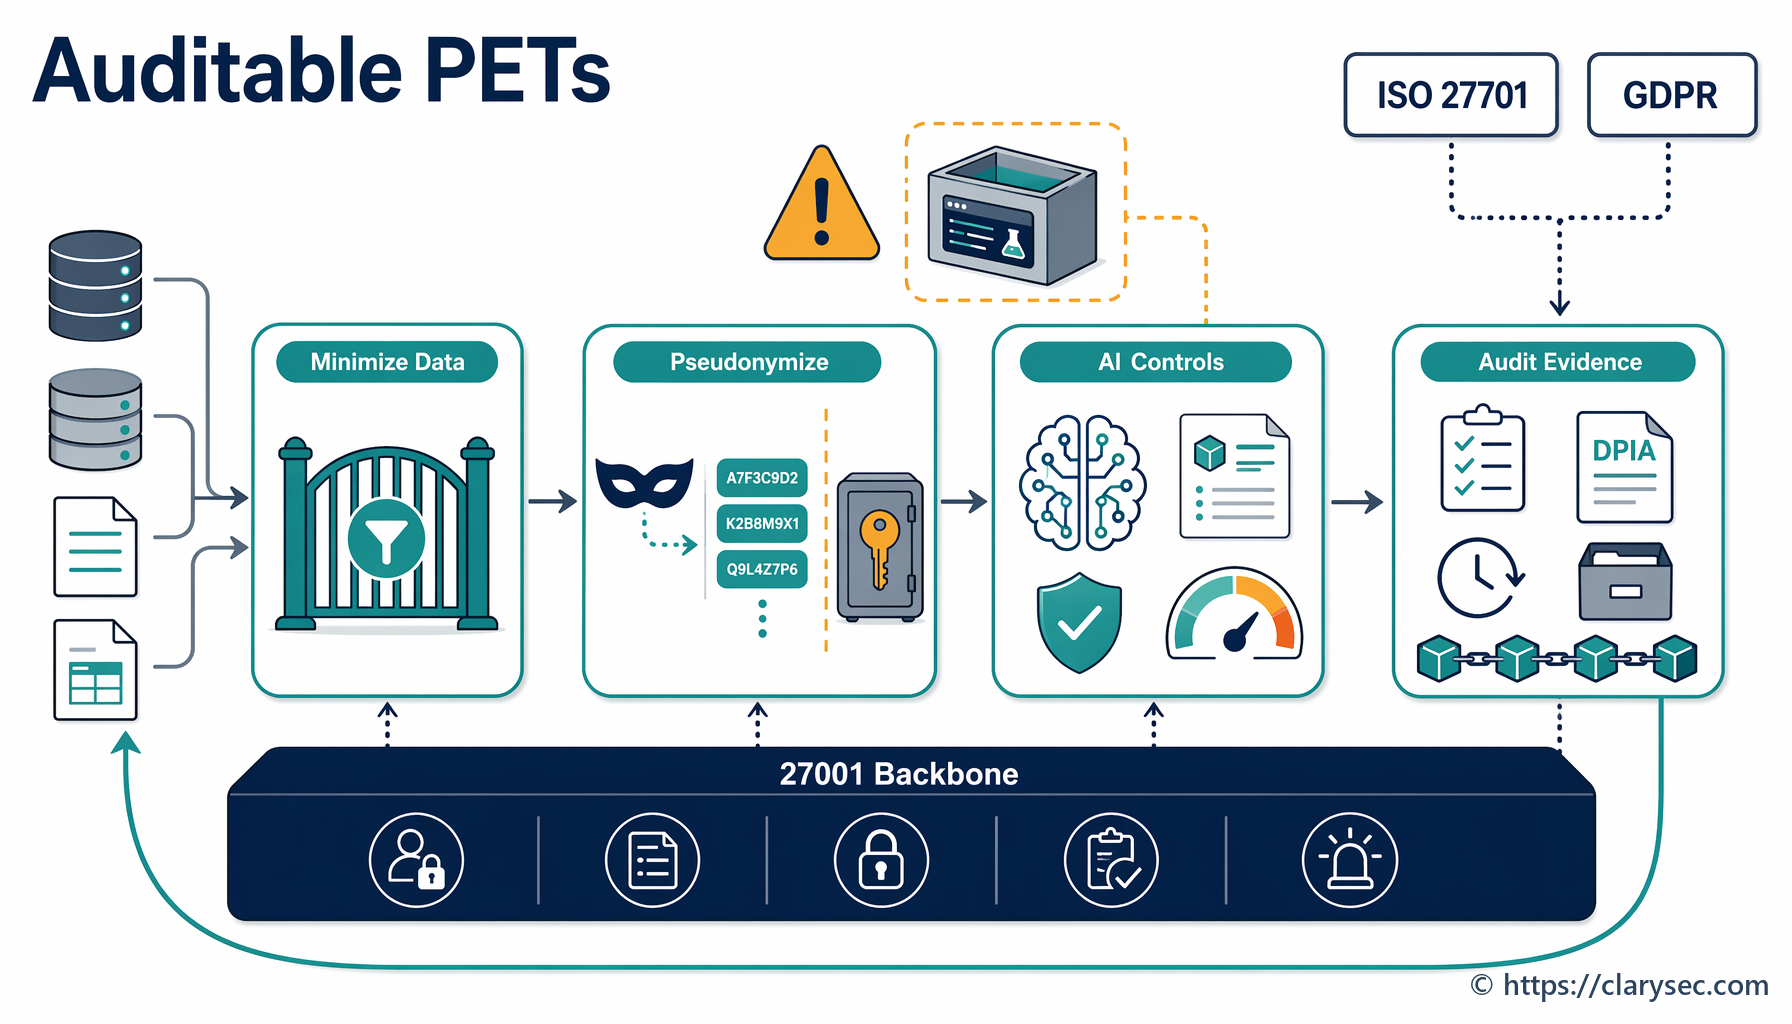
Praktični priročnik za PIMS o uporabi tehnologij za izboljšanje zasebnosti za zmanjšanje izpostavljenosti osebnih podatkov, omogočanje analitike in AI ter preslikavo kontrol med ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 in COBIT 19.
Praktičen vodnik za vzpostavitev predajne mape DPO, ki ob spremembah vodenja na področju zasebnosti varuje odgovornost po GDPR, dokazila PIMS po ISO/IEC 27701:2025, DPIA, RoPA, kontekst kršitev, dnevnike zahtev posameznikov za uveljavljanje pravic in kontinuiteto presoj.
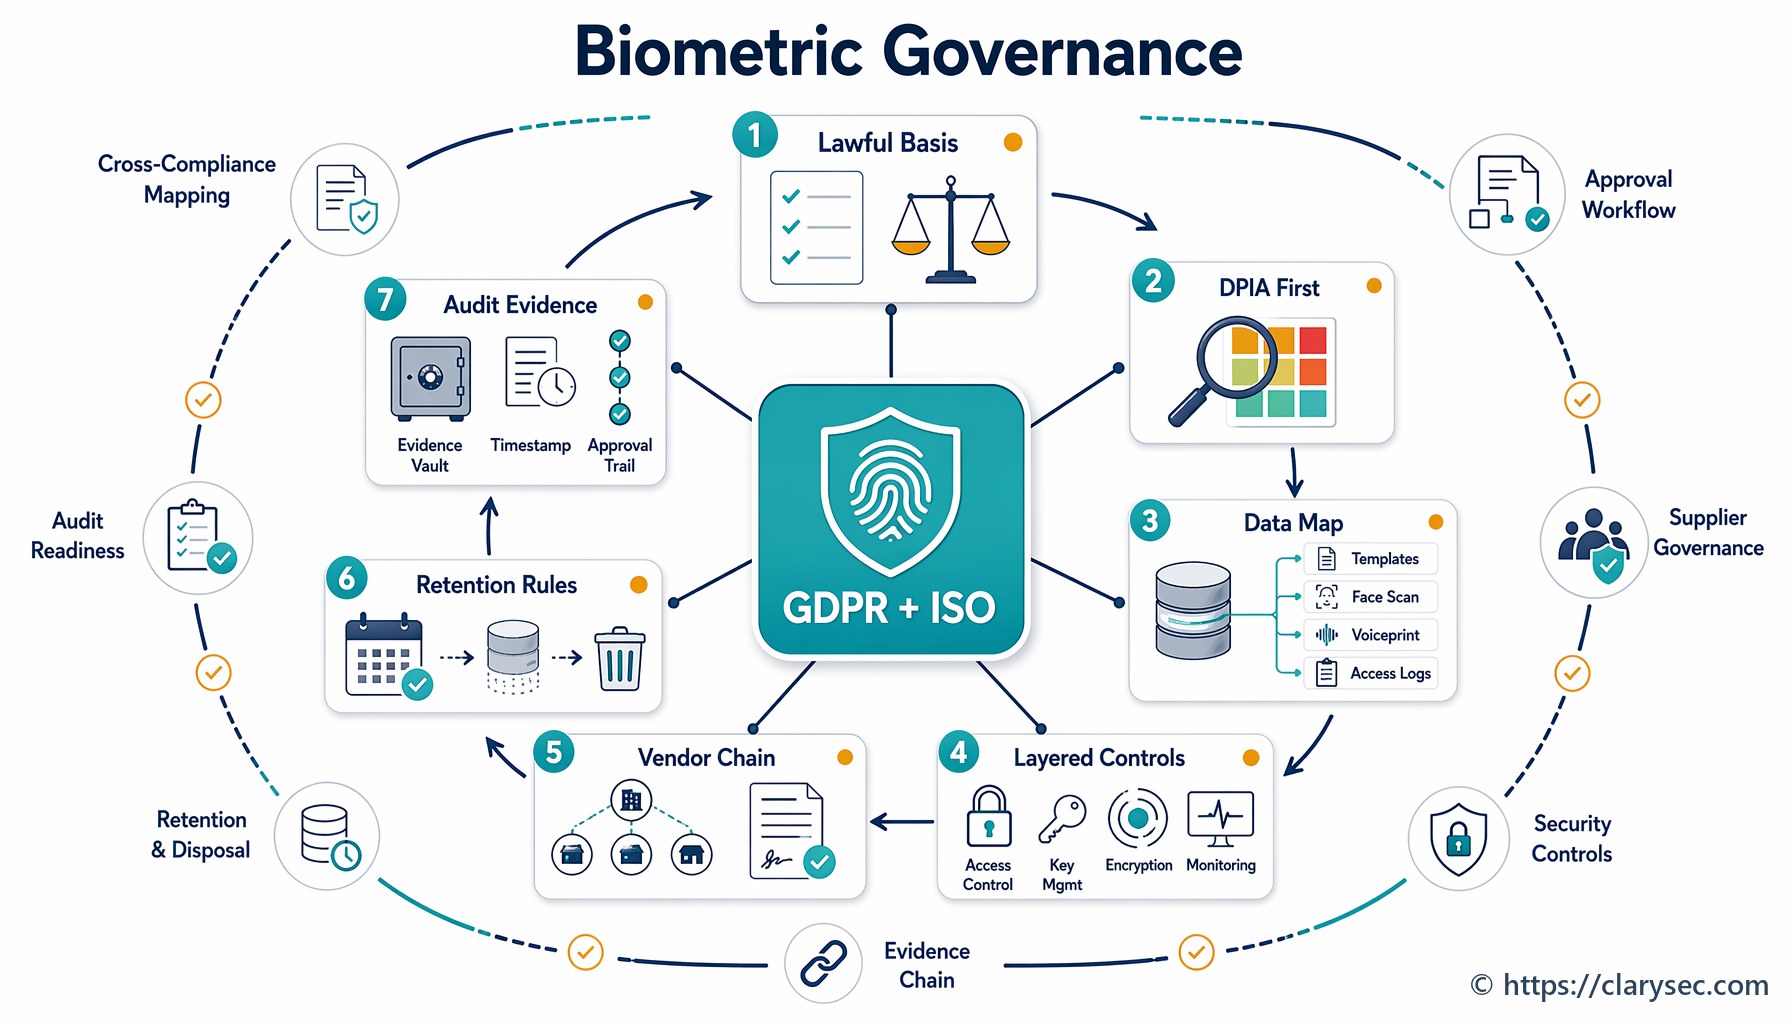
Praktični priročnik za CISO o upravljanju biometrične avtentikacije, uvajanja strank, dostopa na delovnem mestu in kontrol za preprečevanje goljufij prek odgovornosti po GDPR, dokazil ISO/IEC 27701:2025 PIMS, kontrol ISO/IEC 27001:2022 in Clarysecovega preslikavanja skladnosti med okviri.
Napadi na identitete danes ustvarjajo regulativno izpostavljenost v okviru ISO 27001, NIS2, DORA in GDPR. Ta vodnik prikazuje, kako vzpostaviti enoten program ITDR s politikami Clarysec, Zenith Blueprint in Zenith Controls.
Praktičen vodnik za dokazovanje pripravljenosti na dopolnitev ISO 27001 glede podnebnih sprememb z dokazili o kontekstu ISMS, zainteresiranih straneh, oceni tveganja, utemeljitvi SoA, neprekinjenem poslovanju, zagotovilih dobaviteljev in pregledih vodstva.
Praktični vodnik za vzpostavitev dokazljivega vlogam prilagojenega usposabljanja za ozaveščanje o zasebnosti za ISO/IEC 27701:2025, odgovornost po GDPR, NIS2, DORA, NIST in COBIT.