Upravljanje varnosti API-jev: dokazila za ISO 27001 v letu 2026

Revizijska ugotovitev o API-jih, ki pride pred kršitvijo
Maria, vodja informacijske varnosti v hitro rastočem fintech SaaS podjetju, tri tedne pred letno presojo odpre e-pošto vodilnega presojevalca. Sporočilo je neposredno:
»Izvedli bomo poglobljen pregled vašega okvira upravljanja tveganj IKT pri tretjih osebah in njegove usklajenosti z DORA, NIS2 in GDPR, s posebnim poudarkom na vašem ekosistemu API-jev. Prosimo, predložite evidenco, model avtentikacije, dokazila o omejevanju hitrosti zahtev in pokritost beleženja za produkcijske in partnerske API-je.«
Dva dni pozneje notranja revizija pošlje drugo sporočilo:
»Ugotovili smo 47 javnih končnih točk API, ki niso vključene v register sredstev. Štiri sprejemajo ključe API brez dokazil o menjavi. Ena partnerska integracija nima omejevanja hitrosti zahtev. Beleženje je med produkcijskimi storitvami nedosledno. Prosimo, do petka predložite dokazila za ISO 27001, GDPR in NIS2.«
Ni obvestila o izsiljevalski programski opremi. Ni javno razkrite kršitve. Ni pritožbe stranke. Vendar je ugotovitev resna, ker razkrije vrzel v upravljanju, ki jo napadalci že izkoriščajo. API-ji so danes dejanski perimeter. Povezujejo plačila, uvajanje uporabnikov, identiteto, portale za stranke, storitve dobaviteljev, mobilne aplikacije, delovne obremenitve v oblaku, analitične platforme in zunanje izvajane mehanizme za ocenjevanje tveganj.
Skorajšnji incident dodatno oteži ignoriranje problema. Mlajši razvijalec je pod pritiskom pripravljalni API izpostavil internetu brez avtentikacije. Vseboval je realistične, psevdonimizirane podatke o strankah. Ekipa za simulacijo napadov ga je našla prva, vodstvo pa je zastavilo očitno vprašanje: kaj je še izpostavljeno?
V letu 2026 upravljanje varnosti API-jev ni več samo kontrolni seznam za razvijalce. Vodje informacijske varnosti, vodje skladnosti, notranji revizorji in upravni odbori morajo dokazati, da so API-ji znani, da imajo določene lastnike, da so avtenticirani, spremljani, omejeni z omejitvami hitrosti zahtev, testirani, predmet ocene tveganj in vključeni v poročanje o incidentih. Ista dokazila morajo pogosto zadovoljiti pričakovanja pri presojah, usklajenih z ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 in COBIT.
Večina organizacij že ima tehnična orodja: prehode API, ponudnike identitet, platforme SIEM, WAF, dnevnike v oblaku, servisne mreže, CI/CD cevovode in sisteme za upravljanje zahtevkov. Pogosto pa jim manjka kontrolna logika. Kateri API-ji so v obsegu? Kdo odobri nove API-je? Kateri dnevniki dokazujejo napake avtentikacije? Kateri register prikazuje odvisnosti API-jev od tretjih oseb? Zakaj se omejitve hitrosti zahtev razlikujejo za strankine, administratorske in stroj-stroj API-je?
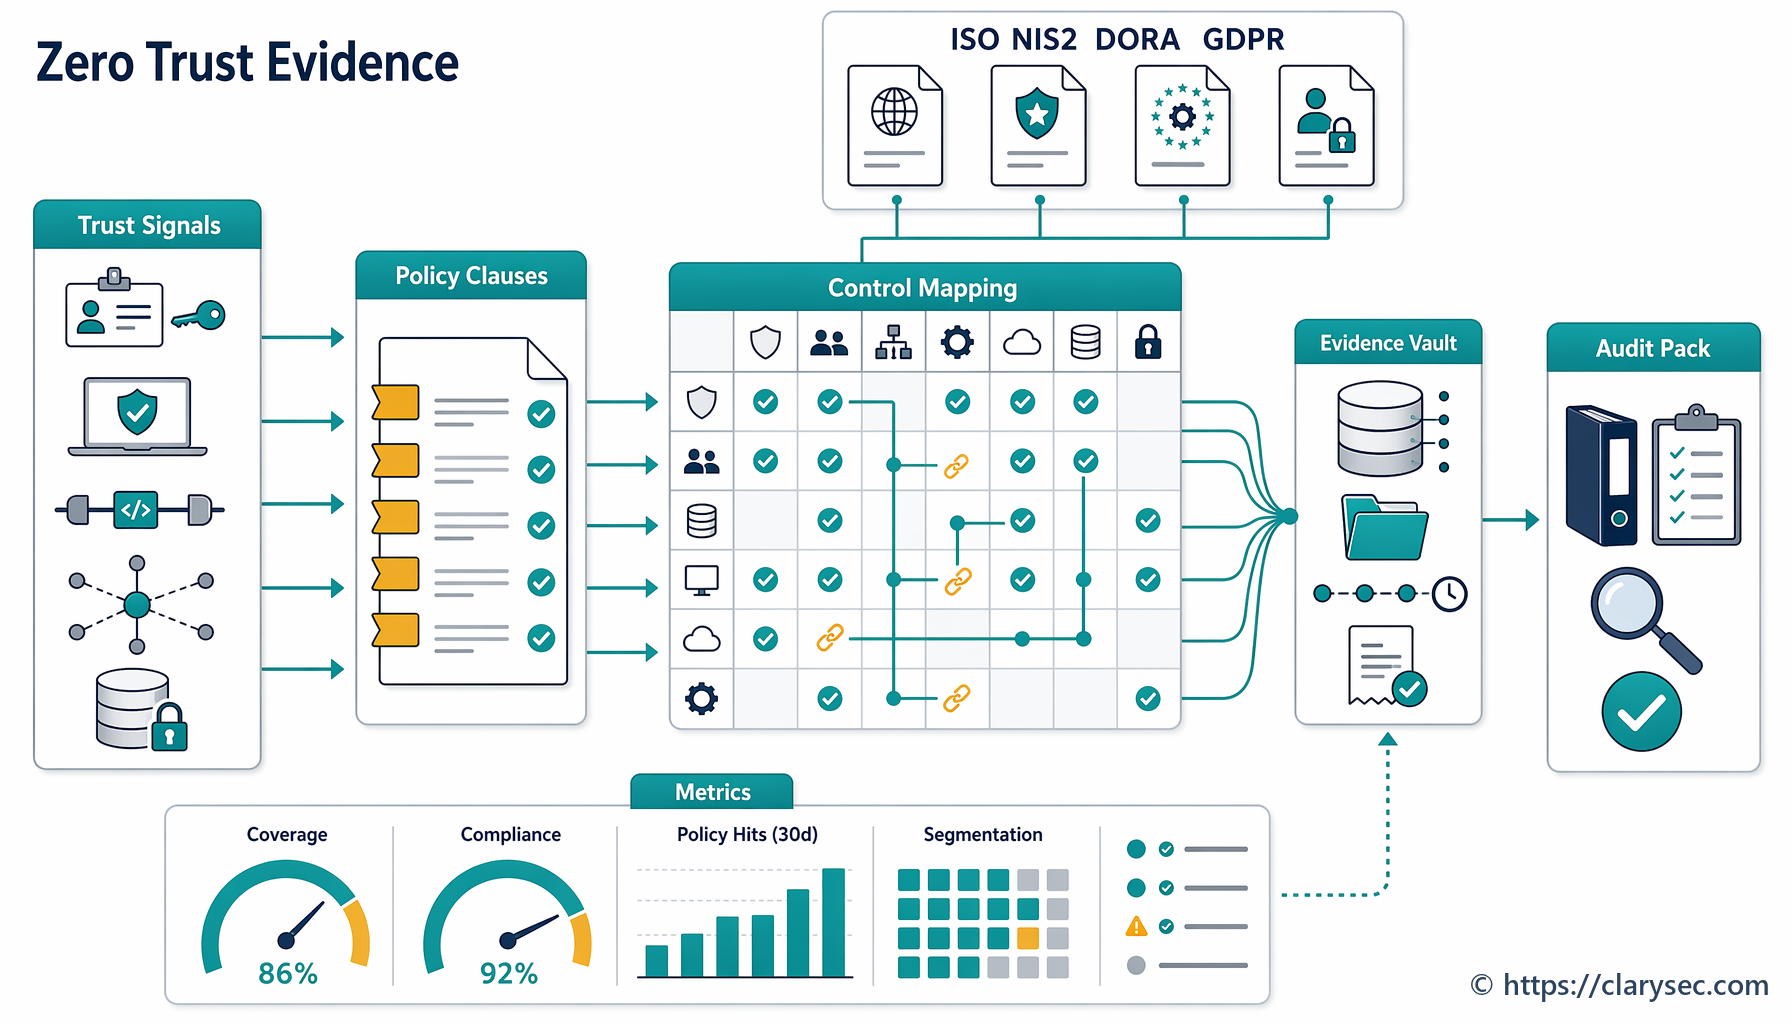
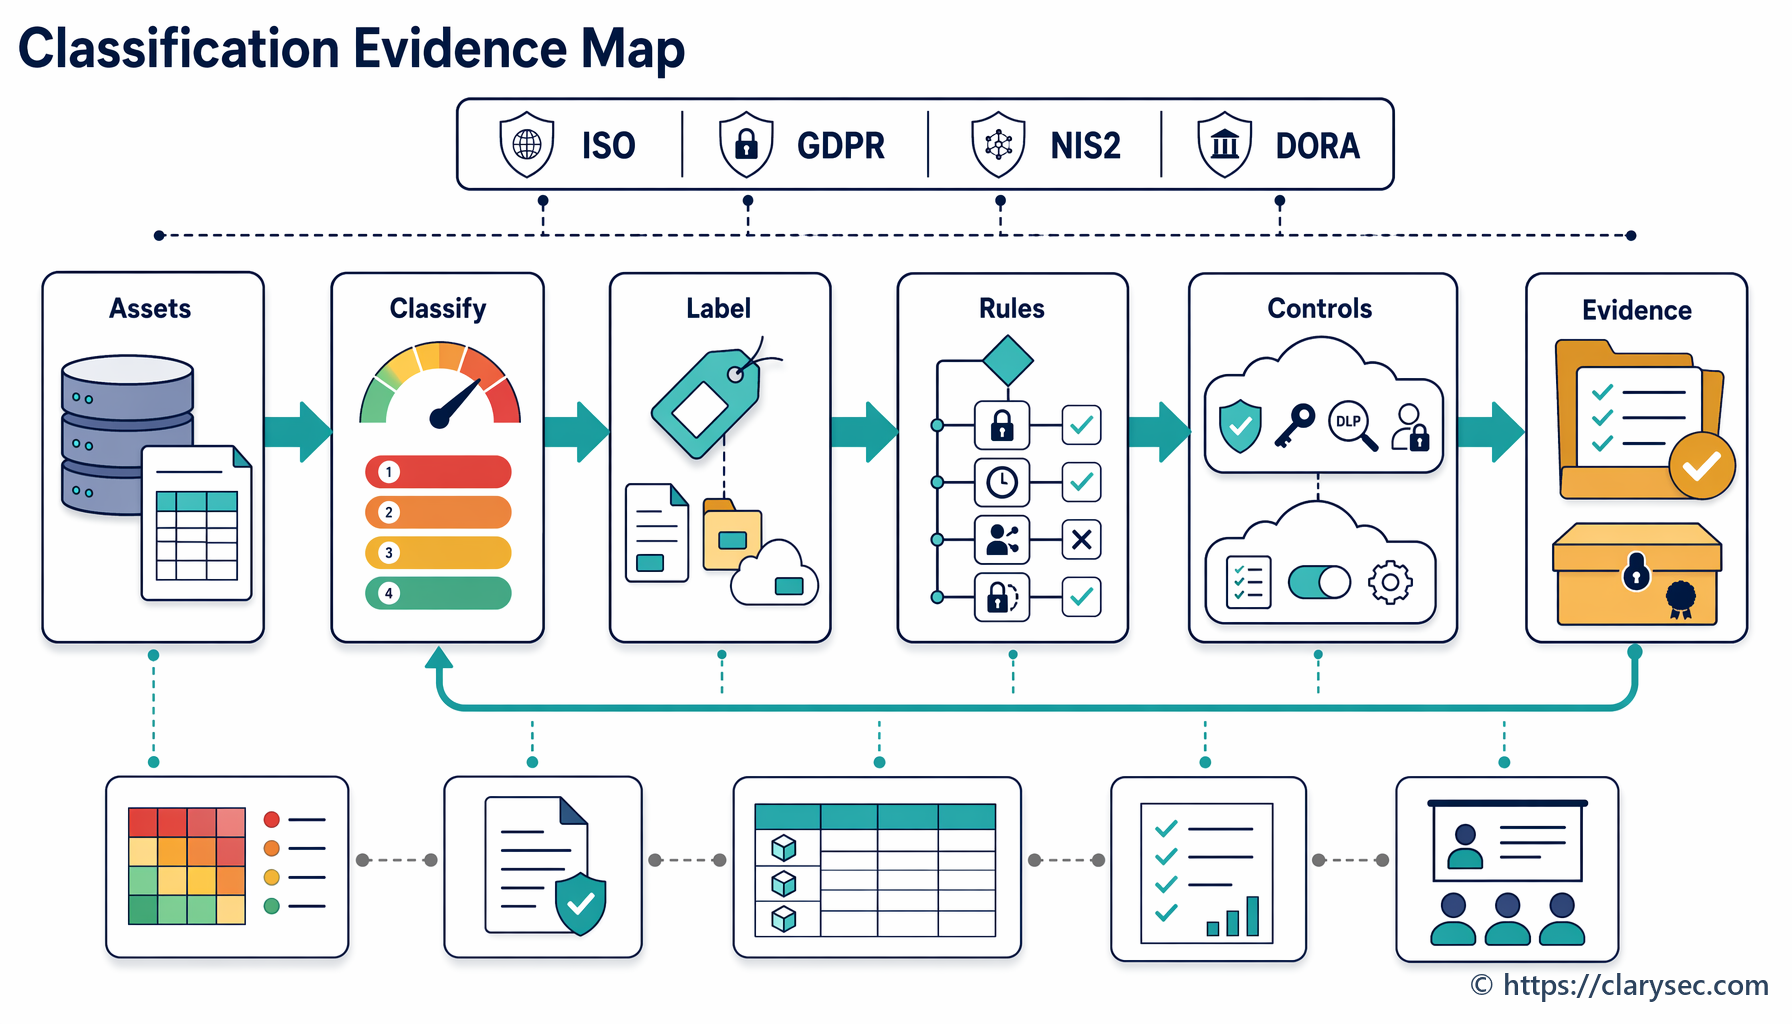
Pristop Clarysec obravnava upravljanje varnosti API-jev kot sistem dokazil za več področij skladnosti, ne kot enkratno inženirsko aktivnost. Če lahko API razkrije podatke, spremeni poslovni proces, avtenticira uporabnika, sproži plačilo, pokliče dobavitelja ali podpre regulirano storitev, spada v model dokazil ISMS.
Zakaj je upravljanje API-jev zdaj vprašanje upravnega odbora
NIS2 določa upravljanje kibernetske varnosti kot odgovornost organa upravljanja. Article 20 zahteva, da organi upravljanja odobrijo ukrepe za upravljanje kibernetskih tveganj, nadzorujejo njihovo izvajanje in se usposabljajo, da lahko razumejo kibernetska tveganja in njihov vpliv na storitve. Article 21 zahteva ustrezne in sorazmerne tehnične, operativne in organizacijske ukrepe, vključno z analizo tveganj, varnostnimi politikami, obravnavo incidentov, neprekinjenim poslovanjem, varnostjo dobavne verige, varno nabavo in razvojem, obravnavo ranljivosti, oceno učinkovitosti, kibernetsko higieno, kriptografijo, nadzorom dostopa, upravljanjem sredstev ter večfaktorsko ali neprekinjeno avtentikacijo, kjer je to ustrezno.
Za upravljanje API-jev to pomeni, da so lahko javni API-ji, partnerski API-ji, administratorski API-ji in notranji mikrostoritveni API-ji del izvajanja reguliranih storitev. NIS2 se lahko uporablja za ponudnike storitev računalništva v oblaku, ponudnike storitev podatkovnih centrov, omrežja za dostavo vsebin, ponudnike storitev zaupanja, javna elektronska komunikacijska omrežja in storitve ter ponudnike upravljanih storitev IKT, kot so MSP in MSSP, odvisno od sektorja, velikosti, kritičnosti in razvrstitve države članice.
DORA doda pogled finančnega sektorja. Uporablja se od 17. januarja 2025 in določa enotne zahteve za upravljanje tveganj IKT, poročanje o incidentih, povezanih z IKT, testiranje digitalne operativne odpornosti, izmenjavo informacij in upravljanje tveganj IKT pri tretjih osebah. Article 5 zahteva, da organ upravljanja opredeli, odobri in nadzoruje okvir upravljanja IKT-tveganj ter zanj ostane odgovoren. Article 8 zahteva identifikacijo, razvrščanje in dokumentiranje poslovnih funkcij, podprtih z IKT, informacijskih sredstev, sredstev IKT, odvisnosti, procesov, podprtih s tretjimi osebami, kritičnih sredstev, evidenc in tveganj zastarele IKT.
V kontekstu API-jev plačilni iniciacijski API, API za ocenjevanje goljufij, API za uvajanje strank ali zunanje izvajani API za KYC ni zgolj končna točka. Je sredstvo IKT in odvisnost, ki podpira poslovno funkcijo.
GDPR zaokroži sliko. API-ji, ki prenašajo identifikatorje, podatke o računih, identifikatorje naprav, vedenjsko telemetrijo, biometrijo, podatke v zvezi z zdravjem ali finančne profile, lahko obdelujejo osebne podatke. Načelo odgovornosti po GDPR od upravljavcev zahteva, da dokažejo skladnost z zakonitostjo, omejitvijo namena, najmanjšim obsegom podatkov, omejitvijo hrambe, celovitostjo in zaupnostjo. Article 32 zahteva varnost obdelave, Articles 33 in 34 pa sta odvisna od zanesljivih dokazil ob kršitvi varnosti osebnih podatkov.
Upravni odbor ne potrebuje zajemov paketov, potrebuje pa zaupanje, da organizacija ve, kateri API-ji so pomembni, katere podatke obdelujejo, od katerih dobaviteljev so odvisni, kako se preprečuje zloraba, kako se incidenti zaznajo in kako je mogoče dokazati skladnost.
Začnite z evidenco API-jev
Večina odpovedi API-jev se začne kot odpoved evidence. Opuščen mobilni zaledni sistem še vedno teče v produkciji. Začasna partnerska integracija postane trajna. Funkcija v oblaku izpostavi novo končno točko. Notranji API po spremembi izenačevalnika obremenitve postane dosegljiv iz interneta. Nič od tega se ne pojavi v CMDB, zato nič od tega ne prejme pregleda avtentikacije, standardov beleženja, pragov omejevanja hitrosti zahtev, presoje dobaviteljev ali razvrstitve hrambe.
Prvo revizijsko vprašanje je običajno preprosto: »Ali lahko vidim vašo evidenco API-jev?«
Clarysec obravnava evidenco API-jev kot del registra sredstev ISMS. V Zenith Blueprint: 30-koračni načrt presojevalca Zenith Blueprint, v fazi Controls in Action, korak 22, usmeritve za kontrolo ISO/IEC 27002:2022 5.9 pojasnjujejo:
»Nobena organizacija ne more zaščititi tistega, za kar ne ve, da ima. Kontrola 5.9 formalizira to temeljno načelo in zahteva vzpostavitev ter vzdrževanje ažurne evidence vseh informacij in povezanih sredstev, relevantnih za ISMS.«
Isti korak vključuje logična sredstva, kot so »uporabniški računi, poverilnice, ključi, licence programske opreme, API-ji«, in sredstva, povezana s storitvami, kot so platforme SaaS in zunanje izvajana shramba. Zenith Blueprint evidenco imenuje »osrednji živčni sistem vašega ISMS«, ker usmerja dodeljevanje dostopa, šifriranje, varnostno kopiranje, beleženje, razvrščanje in hrambo.
Clarysecova poslovna Politika upravljanja sredstev Politika upravljanja sredstev to pretvori v zahtevo upravljanja:
»Upravljavec IT-sredstev mora vzdrževati celovito in centralizirano evidenco sredstev, ki zajema vsa informacijska sredstva, ki jih organizacija uporablja ali so z njo povezana.«
Iz razdelka »Zahteve za izvajanje politike«, klavzula politike 6.1.1.
Za mala in srednja podjetja Clarysecova Politika upravljanja sredstev - MSP Politika upravljanja sredstev - MSP izrecno vključuje digitalna sredstva, relevantna za API-je:
»Digitalne poverilnice in storitve: domenska imena, digitalna potrdila, ključi API, e-poštni računi, prijave v oblak«
Iz razdelka »Področje uporabe«, klavzula politike 2.2.4.
Ta formulacija je pomembna. V številnih presojah se končna točka API pojavi v prehodu, žeton v repozitoriju skrivnosti, potrdilo v računu v oblaku, tok podatkov pa v evidenci zasebnosti. Zagovorljiva evidenca API-jev jih poveže.
| Polje evidence | Zakaj je pomembno za presojevalce | Primer dokazila |
|---|---|---|
| Ime API in končna točka | Dokazuje, da je API znan in v obsegu | Izvoz kataloga API, seznam poti prehoda, register storitev |
| Lastnik in poslovni proces | Poveže odgovornost z vplivom na poslovanje | RACI, odobritev lastnika sistema, zemljevid procesa |
| Razvrstitev podatkov in status osebnih podatkov | Podpira GDPR in obravnavo tveganj po ISO 27001 | Evidenca popisa podatkov, preverjanje potrebe po DPIA, zapis o razvrstitvi |
| Metoda avtentikacije | Prikazuje zasnovo nadzora dostopa | Seznam odjemalcev OAuth, konfiguracija mTLS, politika žetonov |
| Omejitev hitrosti zahtev in nadzor zlorab | Prikazuje odpornost proti zlorabi API-ja | Politika prehoda, pravilo WAF, dokazila testiranja |
| Zahteve glede beleženja | Podpira zaznavanje, preiskavo in poročanje | Nadzorna plošča SIEM, shema dnevnikov, nastavitev hrambe |
| Odvisnost od tretje osebe | Podpira pričakovanja NIS2 in DORA glede dobavne verige | Evidenca dobaviteljev, pogodbena klavzula, SLA |
| Kritičnost in cilj obnovitve | Podpira načrtovanje neprekinjenega poslovanja in odpornosti | BIA, zapis RTO/RPO, test odpornosti |
V Zenith Controls: vodnik za večpodročno skladnost Zenith Controls je kontrola ISO/IEC 27002:2022 5.9, Evidenca informacij in drugih povezanih sredstev, razvrščena kot preventivna kontrola, ki podpira zaupnost, celovitost in razpoložljivost. Njen koncept kibernetske varnosti je Identify, operativna zmogljivost je upravljanje sredstev, varnostna področja pa so upravljanje, ekosistem in zaščita. To presojevalcem pomaga razumeti evidenco API-jev kot preventivno upravljavsko kontrolo, ne kot administrativno urejanje.
Dokažite, da je vsaka identiteta API-ja namerna
Ko evidenca obstaja, je naslednje vprašanje predvidljivo: kdo ali kaj lahko kliče te API-je?
Sodobni API-ji avtenticirajo človeške uporabnike, mobilne aplikacije, storitvene račune, opravila CI/CD, partnerske sisteme, delovne obremenitve, bote, integracije, podatkovne cevovode in platforme tretjih oseb. Šibki ključi API, dolgoživi prenosni žetoni, manjkajoči vzajemni TLS, preširoki obsegi OAuth in trdo kodirane skrivnosti ustvarjajo revizijsko izpostavljenost.
Zenith Blueprint, faza Controls in Action, korak 19, obravnava kontrolo ISO/IEC 27002:2022 8.5, Varna avtentikacija:
»Avtentikacija je prva in najpomembnejša obrambna linija med akterjem grožnje ter vašimi sistemi, podatki in storitvami. Če je avtentikacija šibka, je mogoče zaobiti vse ostalo: šifriranje, spremljanje in segmentacijo.«
Isti korak izpostavi avtentikacijo stroj-stroj. Ključe, potrdila in žetone je treba strogo varovati, poverilnic se ne sme vgrajevati v kodo, za varno hrambo in menjavo pa je treba uporabljati orodja za upravljanje skrivnosti ali trezorje.
Clarysecova poslovna Politika zahtev za varnost aplikacij Politika zahtev za varnost aplikacij to neposredno vključi v upravljanje API-jev:
»Vsi vmesniki za aplikacijsko programiranje (API), mikrostoritve in zunanje integracije morajo biti zavarovani z:«
Iz razdelka »Zahteve upravljanja«, klavzula politike 5.3.
Nato določa:
»Uveljavitvijo močne avtentikacije, kot sta OAuth 2.0 in vzajemni TLS«
Iz razdelka »Zahteve upravljanja«, klavzula politike 5.3.1.
Za manjše organizacije Clarysecova Politika zahtev za varnost aplikacij - MSP Politika zahtev za varnost aplikacij - MSP določa osnovo:
»Avtentikacijske kontrole: aplikacije morajo uveljaviti močno avtentikacijo, vključno z minimalno zahtevnostjo gesel, zaklepom računa po neuspelih poskusih in časovnimi omejitvami sej.«
Iz razdelka »Zahteve za izvajanje politike«, klavzula politike 6.1.1.2.
Za API-je te zahteve pretvorite v paket dokazil za avtentikacijo:
- Evidenca API-jev, filtrirana po API-jih, dostopnih iz interneta, partnerskih, administratorskih in notranjih API-jih.
- Matrika avtentikacije, ki prikazuje OAuth 2.0, mTLS, podpisane zahteve, avtorizatorje prehodov ali identiteto servisne mreže.
- Register odjemalcev OAuth in obsegov z lastnikom, namenom, potekom veljavnosti, odobritvijo in datumom zadnjega pregleda.
- Dokazila o upravljanju skrivnosti, ki prikazujejo hrambo, dostop, menjavo in preklic.
- Pregled privilegiranega dostopa API za administratorske končne točke in produkcijske storitvene račune.
- Dnevniki neuspele avtentikacije in pravila opozarjanja.
- Rezultati testiranja za manjkajoči žeton, potekli žeton, napačno občinstvo, napačen obseg in scenarije ponovitve.
V Zenith Controls je kontrola ISO/IEC 27002:2022 8.5, Varna avtentikacija, preslikana kot preventivna kontrola, ki podpira zaupnost, celovitost in razpoložljivost. Njen koncept kibernetske varnosti je Protect, operativna zmogljivost je upravljanje identitet in dostopa, varnostno področje pa je zaščita.
NIS2 Article 21 to podpira prek nadzora dostopa, kriptografije ter večfaktorske ali neprekinjene avtentikacije, kjer je to ustrezno. DORA od finančnih subjektov pričakuje vzdrževanje kontrol, ki varujejo avtentičnost, celovitost, razpoložljivost in zaupnost. GDPR Article 32 šibko avtentikacijo API-jev pretvori v vprašanje varnosti obdelave, zlasti kadar so izpostavljeni osebni podatki.
Omejevanje hitrosti zahtev obravnavajte kot dokazilo odpornosti
Močna avtentikacija je potrebna, vendar ne zadostuje. Avtenticiran odjemalec lahko API še vedno zlorabi. Napadalci uporabljajo API-je za credential stuffing, enumeracijo, strganje podatkov, razprševanje žetonov, bombardiranje ponastavitev gesel, zlorabe transakcij in napade zavrnitve storitve.
Omejevanje hitrosti zahtev je nekoč veljalo za funkcionalnost zmogljivosti. V letu 2026 je to dokazilo informacijske varnosti, zasebnosti in odpornosti.
Clarysecova Politika zahtev za varnost aplikacij določa:
»Omejevanje hitrosti zahtev in preprečevanje zlorab«
Iz razdelka »Zahteve upravljanja«, klavzula politike 5.3.2.
Zenith Blueprint, faza Controls in Action, korak 20, za kontrolo ISO/IEC 27002:2022 8.26, Zahteve informacijske varnosti za aplikacije, pojasnjuje, da morajo biti zahteve informacijske varnosti za aplikacije natančne in izvedljive. Sprašuje, ali mora biti aplikacija odporna proti napadom z vbrizgavanjem, prijavam z grobo silo ali poskusom zavrnitve storitve. Navaja tudi API-specifičen primer, da mora novi API vključevati preverjanje dostopnih žetonov in sanitizacijo vnosa, ter ugotavlja, da lahko javno dostopne platforme zahtevajo strožje preverjanje, analitiko vedenja uporabnikov in omejevanje hitrosti zahtev.
Zagovorljiv zapis o omejevanju hitrosti zahtev ne sme pojasniti le, da omejevanje obstaja, temveč tudi, zakaj so bili izbrani pragovi, kdo je odobril izjeme in kako se opozorila spremljajo.
| Razred API | Minimalna odločitev upravljanja | Dokazila za hrambo |
|---|---|---|
| Javni neavtenticirani API | Stroge omejitve po IP, napravi ali seji z zaznavanjem botov in enumeracije | Politika prehoda, rezultati testiranja, pravilo opozarjanja |
| Strankin avtenticirani API | Kvote na uporabnika in najemnika glede na običajno uporabo | Izhodišče uporabe, odobritev praga, nadzorna plošča za spremljanje |
| Administratorski API | Nizki pragovi z opozarjanjem na privilegirani dostop in obravnavo izjem »break-glass« | Politika privilegiranih API-jev, opozorilo SIEM, pregled dostopa |
| Partnerski API | Pogodbena kvota z mTLS ali identiteto odjemalca OAuth in eskalacijskim kontaktom | Pogodba z dobaviteljem, kontrolni seznam za uvajanje, zapis kvote |
| Notranji servisni API | Storitvena identiteta s politiko omrežja, odklopnikom in spremljanjem anomalij | Konfiguracija servisne mreže, diagram arhitekture |
Za NIS2 to podpira varen razvoj, oceno učinkovitosti, neprekinjeno poslovanje in preprečevanje incidentov. Pri DORA se omejevanje hitrosti zahtev povezuje z upravljanjem tveganj IKT, zaznavanjem anomalij, testiranjem odpornosti in neprekinjenostjo kritičnih ali pomembnih funkcij. Pri GDPR podpira najmanjši obseg podatkov in zaščito pred čezmernim ali nezakonitim dostopom, zlasti kadar bi strganje podatkov prek API-ja lahko izpostavilo osebne podatke.
Beleženje naj bo dokazilna plast
Ko pride do incidenta API, prvo pravo vprašanje ni: »Ali imate SIEM?« Temveč: »Ali lahko rekonstruirate, kaj se je zgodilo?«
Dnevniki API-jev morajo zajemati napake avtentikacije, zavrnitve avtorizacije, zahtevke za žetone, identiteto odjemalca, vir, končno točko, metodo, rezultat zahteve, administrativne spremembe, dostop do visoko tveganih podatkov, dogodke omejevanja hitrosti zahtev, neobičajen obseg, spremembe konfiguracije in varnostno pomembne napake. Hkrati ne smejo beležiti skrivnosti, prenosnih žetonov ali nepotrebnih osebnih podatkov.
Zenith Blueprint, faza Controls in Action, korak 19, za kontrolo ISO/IEC 27002:2022 8.15, Beleženje, navaja:
»Beleženje je življenjska kri vsakega varnega IT okolja. Brez njega incidenti ostanejo nevidni, odgovornost zbledi, vzročno-posledične povezave pa izginejo v prazno.«
Pojasnjuje tudi, da je beleženje povezano s sledljivostjo ter da morajo biti uporabni dnevniki varno shranjeni, spremljani, pregledovani in zaščiteni pred poseganjem.
Clarysecova Politika zahtev za varnost aplikacij - MSP zahteva:
»Revizijsko beleženje: aplikacije morajo beležiti dogodke avtentikacije (prijave, odjave in neuspele poskuse), dostop do podatkov in administrativne spremembe.«
Iz razdelka »Zahteve za izvajanje politike«, klavzula politike 6.1.1.7.
Clarysecova Politika beleženja in spremljanja - MSP Politika beleženja in spremljanja - MSP vzpostavlja kategorijo upravljanja beleženja:
»Zahtevane vrste dnevnikov«
Iz razdelka »Zahteve upravljanja«, klavzula politike 5.4.
Za API-je v oblaku Clarysecova poslovna Politika uporabe storitev v oblaku Politika uporabe storitev v oblaku utrjuje zahtevo:
»Dnevniki morajo zajemati:«
Iz razdelka »Zahteve za izvajanje politike«, klavzula politike 6.5.2.
V Zenith Controls je kontrola ISO/IEC 27002:2022 8.15, Beleženje, preslikana kot odkrivalna kontrola, ki podpira zaupnost, celovitost in razpoložljivost. Njen koncept kibernetske varnosti je Detect, operativna zmogljivost je upravljanje dogodkov informacijske varnosti, varnostni področji pa sta zaščita in obramba. Beleženje tako postane most med politiko in dokazilom.
NIS2 Article 23 zahteva postopno poročanje o pomembnih incidentih: zgodnje opozorilo v 24 urah po seznanitvi, obvestilo o incidentu v 72 urah, vmesna poročila na zahtevo in končno poročilo v enem mesecu po obvestilu. Za ponudnike storitev zaupanja, ki so prizadeti pri zagotavljanju storitev zaupanja, je obvestilo v 24 urah po seznanitvi obvezno.
DORA Articles 17 to 19 zahtevajo upravljanje incidentov, povezanih z IKT, z zgodnjimi opozorilnimi kazalniki, razvrščanjem resnosti in kritičnosti, eskalacijo, beleženjem, nadaljnjo analizo temeljnega vzroka in poročanjem o večjih incidentih, povezanih z IKT, prek začetnih, vmesnih in končnih poročil. Tudi presoja kršitve po GDPR je odvisna od dnevnikov, da se ugotovi, ali je bil dostop do osebnih podatkov izveden, kateri posamezniki so bili prizadeti in ali se sprožijo obveznosti obveščanja.
V petih delovnih dneh zgradite paket dokazil za API-je
Cilj hitrega sprinta ni v enem tednu odpraviti vseh pomanjkljivosti varnosti API-jev. Cilj je ustvariti zagovorljivo izhodišče, prepoznati vrzeli in začeti obravnavo tveganj.
1. dan: vzpostavite register API-jev
Izvozite poti iz prehodov API, servisnih mrež, izenačevalnikov obremenitve v oblaku, brezstrežniških funkcij, repozitorijev OpenAPI in manifestov uvedb CI/CD. Normalizirajte jih v enoten register API-jev s končno točko, okoljem, lastnikom, poslovnim procesom, razvrstitvijo podatkov, kazalnikom osebnih podatkov, metodo avtentikacije, omejitvijo hitrosti zahtev, statusom beleženja, odvisnostjo od dobavitelja, kritičnostjo in datumom zadnjega pregleda.
Uporabite klavzulo 6.1.1 Politike upravljanja sredstev in korak 22 Zenith Blueprint kot sidro upravljanja.
2. dan: razvrstite vrzeli avtentikacije
Ustvarite matriko avtentikacije. Označite API-je, ki uporabljajo statične ključe API, dolgožive žetone, nimajo preverjanja občinstva, nimajo preverjanja obsega, jim manjka mTLS za partnerske integracije, uporabljajo skupne storitvene račune ali nimajo dokazil o menjavi.
Ugotovitve preslikajte na klavzulo 5.3.1 Politike zahtev za varnost aplikacij in korak 19 Zenith Blueprint. Vsako vrzel zabeležite kot tveganje z lastnikom, potjo obravnave in ciljnim datumom.
3. dan: dokažite omejevanje hitrosti zahtev in kontrole zlorab
Za javne, partnerske in administratorske API-je zajemite politike prehodov, pravila WAF, kontrole botov, nastavitve kvot in pragove opozarjanja. Kjer kontrole manjkajo, zabeležite kompenzacijske kontrole ali odprto obravnavo tveganja.
Kot avtoritativno podlago politike uporabite klavzulo 5.3.2 Politike zahtev za varnost aplikacij. Za kritične API-je povežite pragove z vplivom na storitev, škodo za stranke in pričakovanji odpornosti po DORA ali NIS2.
4. dan: preverite pokritost beleženja
Vzorčite dnevnike za visoko tvegane API-je. Potrdite, da dnevniki zajemajo uspešno avtentikacijo, neuspešno avtentikacijo, zavrnitev avtorizacije, dostop do podatkov, administrativno spremembo, dogodek omejevanja hitrosti zahtev, identiteto vira in korelacijski identifikator. Preverite sinhronizacijo časa, hrambo, nadzor dostopa in zaščito pred poseganjem.
Če dnevniki vsebujejo žetone, skrivnosti ali čezmerne osebne podatke, odprite postavke za odpravo pomanjkljivosti na področju zasebnosti in varnosti.
5. dan: predajte paket odgovora na presojo
Predajte jedrnat nabor dokazil:
- Izvoz evidence API-jev in povzetek lastništva.
- Register tveganj API-jev z načrtom obravnave tveganj.
- Matrika avtentikacije in dokazila pregleda žetonov.
- Dokazila o omejevanju hitrosti zahtev in odobrene izjeme.
- Poročilo o pokritosti beleženja in posnetki zaslona nadzornih plošč SIEM.
- Odzivni priročnik za razvrščanje incidentov zlorabe API-jev.
- Preslikava večpodročne skladnosti na revizijske poglede, usklajene z ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 in COBIT.
Pomemben premik je, da ima vsak artefakt svojo kontrolno zgodbo. Register API-jev podpira upravljanje sredstev. Avtentikacija podpira nadzor dostopa. Omejitve hitrosti zahtev podpirajo varnost aplikacij in odpornost. Dnevniki podpirajo zaznavanje, odzivanje na incidente in odgovornost.
Preslikava večpodročne skladnosti za upravljanje API-jev
Največja napaka je gradnja ločenih naborov dokazil za vsak okvir. Upravljanje API-jev deluje bolje kot en kontrolni model z več regulativnimi pogledi.
| Področje upravljanja API-jev | Pogled dokazil ISO/IEC 27001:2022 | Pogled NIS2 | Pogled DORA | Pogled GDPR | Pogled NIST CSF 2.0 |
|---|---|---|---|---|---|
| Evidenca API-jev | Obseg ISMS, register sredstev, ocena tveganj in Izjava o uporabnosti | Upravljanje sredstev in analiza tveganj po Article 21 | Identifikacija sredstev IKT, odvisnosti in kritičnih funkcij po Article 8 | Odgovornost, evidence dejavnosti obdelave in podpora vgrajenemu varstvu podatkov | Rezultati GOVERN in IDENTIFY |
| Avtentikacija | Varna avtentikacija iz Priloge A, nadzor dostopa in ravnanje s skrivnostmi | Nadzor dostopa, kriptografija in MFA ali neprekinjena avtentikacija, kjer je ustrezno | Zaščitni in preventivni ukrepi za sisteme IKT in podatke | Celovitost in zaupnost, varnost obdelave po Article 32 | Rezultati PROTECT za identiteto in varen dostop |
| Omejevanje hitrosti zahtev | Zahteve informacijske varnosti za aplikacije, varen razvoj in operativni nadzor | Varen razvoj, ocena učinkovitosti, neprekinjenost in preprečevanje incidentov | Zaznavanje anomalij, testiranje odpornosti in neprekinjenost kritičnih funkcij | Najmanjši obseg podatkov in preprečevanje čezmernega ali nezakonitega dostopa | Rezultati PROTECT in DETECT |
| Beleženje | Beleženje, spremljanje, dokazila o incidentih in preverljivost | Podpora obravnavi incidentov in poročanju o pomembnih incidentih po Article 23 | Upravljanje incidentov IKT, razvrščanje, poročanje in pridobljene izkušnje po Articles 17 to 19 | Presoja kršitev, odgovornost in dokazila za obveščanje | Rezultati DETECT, RESPOND in RECOVER |
| Odvisnost API-jev od tretje osebe | Odnosi z dobavitelji, zunanje zagotovljeni procesi in obravnava tveganj | Varnost dobavne verige po Article 21 | Upravljanje tveganj IKT pri tretjih osebah in nadzor kritičnih odvisnosti | Odgovornost obdelovalca in pogodbena varovala | Rezultati GOVERN za upravljanje tveganj dobavne verige |
ISO/IEC 27001:2022 zagotavlja sistem upravljanja, ki povezuje dokazila. Klavzule 4.1 do 4.4 zahtevajo, da organizacija opredeli kontekst in obseg ISMS, vključno z zainteresiranimi stranmi, zakonskimi, regulativnimi in pogodbenimi obveznostmi ter vmesniki ali odvisnostmi z drugimi organizacijami. Klavzule 5.1 do 5.3 odgovornost nalagajo najvišjemu vodstvu. Klavzule 6.1.1 do 6.1.3 vzpostavijo postopek ocene tveganj, obravnave tveganj in Izjave o uporabnosti. Klavzula 8.1 zahteva operativno načrtovanje in nadzor, vključno z nadzorom zunanje zagotovljenih procesov, produktov ali storitev, relevantnih za ISMS.
Za upravljanje API-jev to pomeni, da plačilni API tretje osebe, API identitete v oblaku ali zunanje izvajani API za zaznavanje goljufij ni zunaj skladnosti zato, ker je zunanji. Je vmesnik in odvisnost, ki mora biti vključena v obseg, predmet ocene tveganj in nadzorovana.
NIST CSF 2.0 doda uporaben vodstveni pogled. Njegova funkcija GOVERN organizacijam pomaga opredeliti pričakovanja zainteresiranih strani, zakonske obveznosti, apetit po tveganju in tveganje dobavne verige. Pristop s profili podpira trenutni profil, ciljni profil, prednostno razvrščen načrt vrzeli in cikel nenehnega izboljševanja. Točno tako mora delovati sprint upravljanja API-jev.
COBIT 2019 lahko podpre upravljavski pogled s povezovanjem kontrol API-jev s cilji upravljanja, lastništvom kontrol, neprekinjenim izvajanjem storitev, spremljanjem varnosti, poročanjem o tveganjih in sledenjem težavam. Ključno ni vsiliti API-jev v en sam okvir, temveč pokazati, da en model dokazil odgovori na več vprašanj zagotavljanja zaupanja.
Kako presojevalci testirajo upravljanje API-jev
Močan program predvideva pogled presojevalca. Ista dokazila bodo testirana različno glede na okvir.
| Pogled presojevalca | Tipično revizijsko vprašanje | Dokazila, ki dobro odgovorijo |
|---|---|---|
| Presojevalec ISO/IEC 27001:2022 | Ali so API-ji vključeni v obseg ISMS, oceno tveganj, register sredstev in Izjavo o uporabnosti? | Register API-jev, izjava o obsegu, ocena tveganj, preslikava SoA, klavzule politike, zapis notranje revizije |
| Ocenjevalec, usmerjen v NIST | Ali obstajata trenutni in ciljni varnostni profil API-jev s prednostno razvrščenimi vrzelmi? | Current Profile, Target Profile, POA&M, register tveganj, odločitve upravljanja |
| Presojevalec COBIT ali ISACA | Ali so kontrole API-jev upravljane, spremljane in merjene kot del ciljev korporativnega IT? | Lastništvo kontrol, metrike, dokazila pregleda dnevnikov, poročanje vodstvu, sledenje težavam |
| Pregledovalec NIS2 | Ali lahko vodstvo dokaže odobritev, nadzor in sorazmerne ukrepe za API-je, ki vplivajo na storitve? | Poročanje upravnemu odboru, odobritev politike, preslikava Article 21, odzivni priročnik za poročanje o incidentih |
| Pregledovalec DORA | Ali so API-ji, ki podpirajo kritične ali pomembne funkcije, evidentirani, testirani, spremljani in zajeti v upravljanje tveganj IKT pri tretjih osebah? | Register kritičnosti, testi odpornosti, register tretjih oseb, razvrščanje incidentov, dokazila neprekinjenosti |
| Pregledovalec zasebnosti po GDPR | Ali lahko organizacija dokaže zakonito, omejeno in varno obdelavo prek API-jev? | Evidence tokov podatkov, preverjanje potrebe po DPIA, dnevniki dostopa, kontrole najmanjšega obsega podatkov, postopek presoje kršitve |
Clarysec priporoča triangulacijo dokazil. Ne pokažite samo politike. Pokažite politiko, dokazila o izvedbi in dokazila o delovanju.
Na primer:
- Politika: API-ji morajo uporabljati OAuth 2.0 ali mTLS, kjer je to ustrezno.
- Konfiguracija: pot prehoda API prikazuje preverjanje JWT in dovoljeno občinstvo.
- Dokazila o delovanju: neuspešni poskusi z žetoni so zabeleženi in opozarjanje je aktivno.
- Dokazila pregleda: pregled odjemalca OAuth je zaključen s potrditvijo lastnika.
- Dokazila tveganja: izjema za zastareli API ima kompenzacijske kontrole in rok obravnave.
To je bistveno močnejše od odgovora, ki temelji samo na posnetkih zaslona.
Pogoste pasti upravljanja API-jev
Najpogostejša težava ni, da so API-ji popolnoma nezavarovani. Težava je nedosledna varnost.
Ena ekipa dobro uporablja obsege OAuth, druga uporablja skupni ključ API. Ena storitev beleži dostop do podatkov, druga beleži samo napake strežnika. Ena partnerska integracija ima mTLS, druga se zanaša na dolgoživi prenosni žeton. Omejitve hitrosti zahtev obstajajo za javne končne točke, ne pa za avtenticirane strankine API-je, kjer lahko pride do strganja podatkov. CMDB navaja aplikacijo, ne pa njenih API-jev, žetonov, potrdil, kategorij podatkov ali dobaviteljev.
Ponavljajoče se pasti vključujejo:
- Senčni API-ji, uvedeni prek brezstrežniških funkcij ali začasnih testnih poti.
- Ključi API, shranjeni v spremenljivkah CI/CD brez dokumentirane menjave.
- Beleženje, ki zajema žetone, skrivnosti ali nepotrebne osebne podatke.
- Brez korelacijskega identifikatorja med prehodom, aplikacijo in dnevniki podatkovne baze.
- Izjeme pri omejitvah hitrosti zahtev, neformalno odobrene za velike stranke.
- Partnerskim API-jem manjkajo pogodbena določila o obveščanju o incidentih ali pravice do revizije.
- Brez API-specifičnega razvrščanja incidentov za enumeracijo, strganje podatkov ali zlorabo žetonov.
- Brez preslikave med tokovi podatkov API in evidencami dejavnosti obdelave po GDPR.
- Varnostno testiranje je osredotočeno na spletni uporabniški vmesnik, API-ji pa ostanejo netestirani.
- Poročila upravnemu odboru prikazujejo »varnost aplikacij« brez API-specifičnih metrik tveganja.
To so rešljivi problemi, vendar le, če organizacija upravljanje API-jev obravnava kot upravljano kontrolno področje.
Spremenite varnost API-jev v upravljanje, pripravljeno na presojo
Če vaša naslednja presoja zahteva dokazila o varnosti API-jev, ne začnite z zbiranjem naključnih posnetkov zaslona. Začnite s kontrolno zgodbo.
Clarysec vam jo lahko pomaga zgraditi z:
- Zenith Blueprint Zenith Blueprint za strukturiranje izvedbe na področjih evidence sredstev, varne avtentikacije, zahtev informacijske varnosti za aplikacije in beleženja.
- Zenith Controls Zenith Controls za preslikavo kontrol ISO/IEC 27002:2022, kot so 5.9, 8.5, 8.15 in 8.26, na pričakovanja večpodročne skladnosti in revizijske poglede.
- Clarysecovimi politikami, vključno s Politiko upravljanja sredstev Politika upravljanja sredstev, Politiko zahtev za varnost aplikacij Politika zahtev za varnost aplikacij, Politiko uporabe storitev v oblaku Politika uporabe storitev v oblaku, Politiko upravljanja sredstev - MSP Politika upravljanja sredstev - MSP, Politiko zahtev za varnost aplikacij - MSP Politika zahtev za varnost aplikacij - MSP in Politiko beleženja in spremljanja - MSP Politika beleženja in spremljanja - MSP.
Praktičen naslednji korak je izvedba Clarysec API Governance Evidence Sprint: evidentirajte svoje API-je, razvrstite avtentikacijo, preverite omejevanje hitrosti zahtev, validirajte beleženje, preslikajte odvisnosti od tretjih oseb in pripravite paket dokazil, pripravljen za ISO 27001, z revizijskimi pogledi, usklajenimi z NIS2, DORA, GDPR, NIST CSF 2.0 in COBIT.
API-ji so stičišče poslovne logike, podatkov strank in odvisnosti od tretjih oseb. V letu 2026 si zaslužijo več kot tehnično zaščito. Potrebujejo upravljanje, ki prenese presojo, podpre odziv regulatorju in ekipam pomaga zaznati zlorabo, preden jo zaznajo stranke.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council