Vodnik za evidenco obveznosti skladnosti na področju kibernetske varnosti za leto 2026

Maria, vodja informacijske varnosti hitro rastoče fintech platforme, je imela še dvajset minut do zaključka četrtletnega gradiva za upravni odbor. Sporočilo generalnega direktorja je bilo kratko in neprijetno:
»Maria, potrebujem en diapozitiv, ki pokaže, da imamo zakonske obveznosti na področju kibernetske varnosti za leto 2026 pod nadzorom. Ne samo ISO 27001. Mislim vse: NIS2, DORA, GDPR, naše pogodbe s strankami. Ali smo skladni? Kje so dokazila? Kdo je lastnik?«
Ob 08:15 so prispele še tri zahteve. Pravna služba je želela vedeti, ali je podjetje pomembni subjekt po pravilih prenosa NIS2 v pravo države članice. Pooblaščena oseba za varstvo podatkov (DPO) je želela vedeti, ali je treba sumljiv izvoz podatkovne baze obravnavati kot kršitev varnosti osebnih podatkov po GDPR, kot večji incident, povezan z IKT po DORA, kot oboje ali kot nič od tega. Nabava je želela odobritev dobavitelja analitike goljufij, ki bi obdeloval osebne podatke iz EU, podpiral kritično storitev in uporabljal podobdelovalca v oblaku zunaj EU.
Nobeno od teh vprašanj v letu 2026 ni neobičajno. Nevarno postane, kadar organizacija nanje ne more odgovoriti iz enega vzdrževanega vira resnice.
Večina podjetij ima politike. Mnoga imajo registre tveganj, dokumentacijo o dobaviteljih, evidence s področja zasebnosti, priročnike za odzivanje na incidente in izjavo o uporabnosti. Vrzel pa se pokaže, ko član upravnega odbora, presojevalec, regulator ali pomembna stranka postavi preprosto vprašanje:
»Pokažite mi vsako veljavno zakonsko, regulativno in pogodbeno obveznost na področju kibernetske varnosti, kdo je njen lastnik, kako pogosto se pregleduje, katera kontrola jo izvaja, katera dokazila jo potrjujejo in kako izjeme dosežejo vodstvo.«
To je evidenca obveznosti skladnosti na področju kibernetske varnosti.
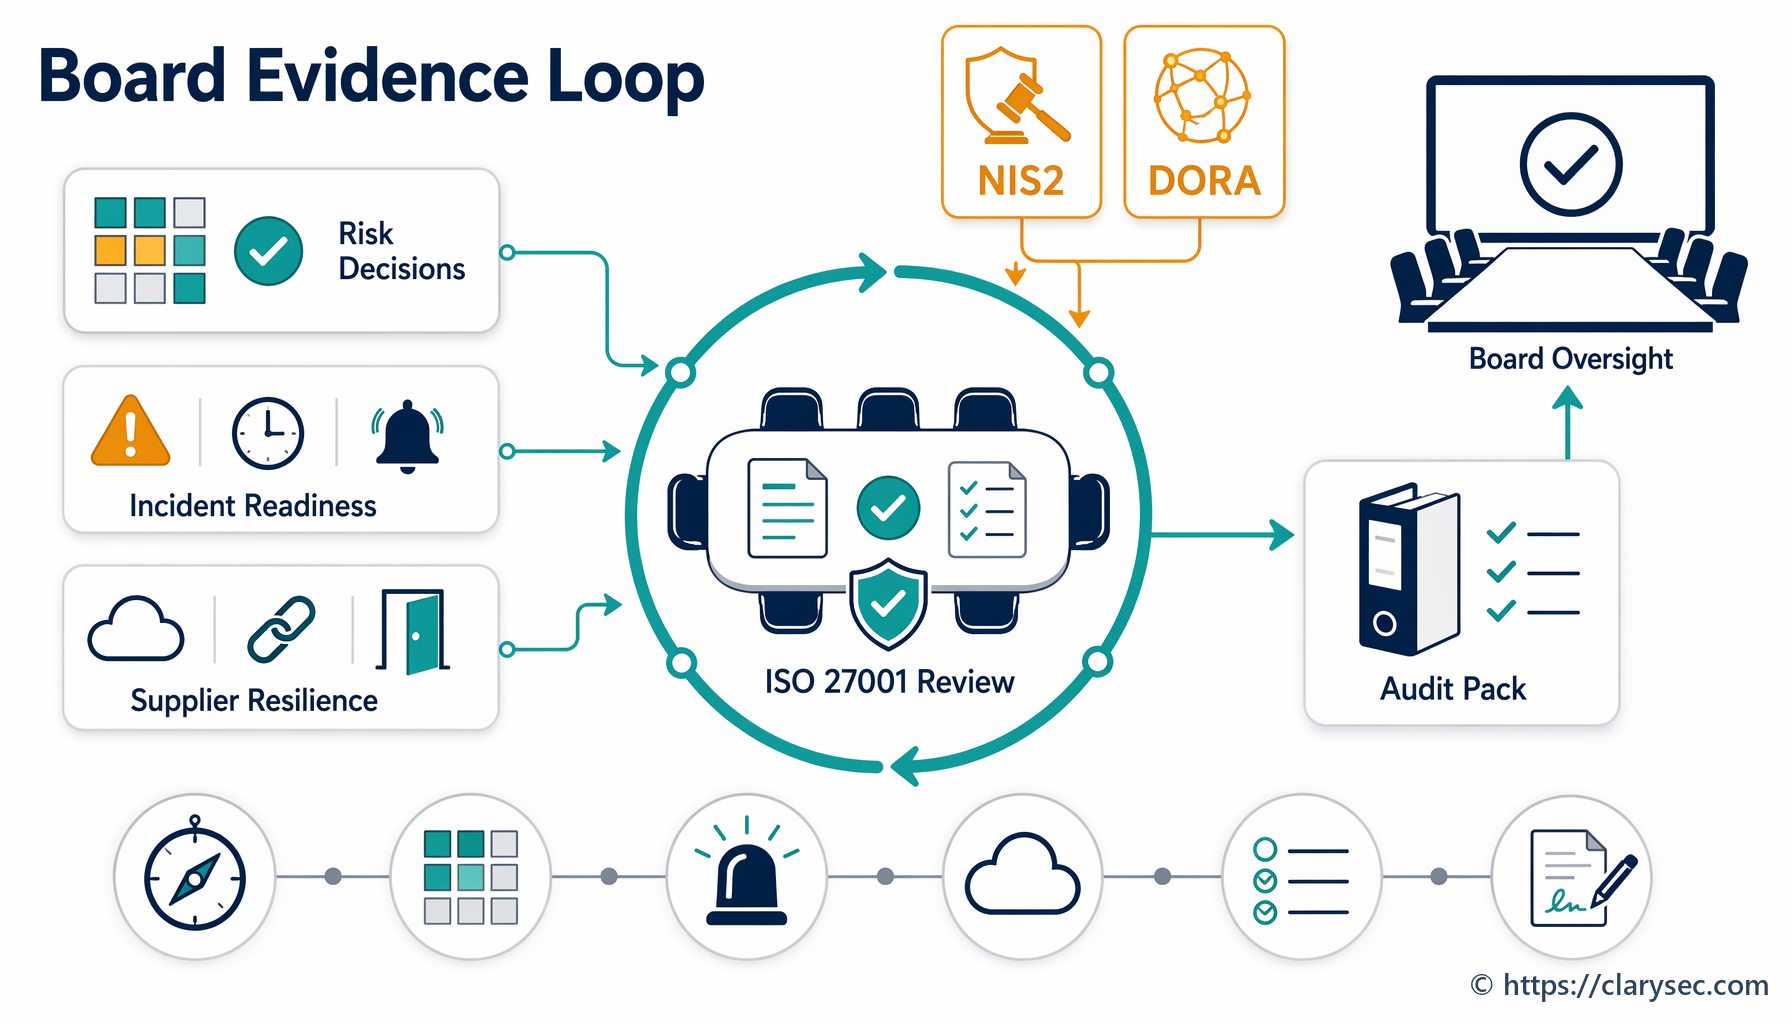
Za vodje informacijske varnosti, vodje skladnosti, presojevalce in lastnike poslovnih področij ta evidenca ni več administrativna preglednica. Je operativni mehanizem, ki nacionalne obveznosti po NIS2, nadzorna pričakovanja po DORA, odgovornost po GDPR, zahteve ISO/IEC 27001:2022, pogodbe s strankami in notranje politike poveže v delujoč sistem upravljanja.
Clarysec evidenco obravnava kot živ artefakt ISMS, ne kot pravno prilogo. V Politiki pravne in regulativne skladnosti funkcija skladnosti:
»Vzdržuje evidenco obveznosti skladnosti, v kateri so navedeni vsi veljavni zakoni, standardi, certifikacije in pogodbene klavzule.«
Iz Politike pravne in regulativne skladnosti, vloge in odgovornosti, klavzula 4.2.1.
Ključna beseda je »vzdržuje«. Evidenca, ustvarjena za certifikacijo in nato prezrta do naslednje presoje, ni mehanizem skladnosti. Je dokaz zgodovinskega optimizma.
Kaj mora evidenca obveznosti skladnosti na področju kibernetske varnosti omogočati v letu 2026
Uporabna evidenca obveznosti opravlja pet nalog.
Prvič, identificira obveznosti. Te vključujejo zakone, predpise, standarde, certifikacije in pogodbene klavzule. V letu 2026 pogosti viri vključujejo NIS2 za bistvene in pomembne subjekte, DORA za zajete finančne subjekte in ponudnike IKT-storitev tretjih oseb, GDPR za upravljavce in obdelovalce, ki obdelujejo osebne podatke iz EU, zahteve ISO/IEC 27001:2022 za ISMS, zaveze glede varnosti v oblaku, pogodbene klavzule o obveščanju strank o kršitvah, pravila zunanjega izvajanja in zahteve glede varnosti dobaviteljev.
Drugič, razvršča uporabljivost. NIS2 se lahko uporablja, ker je organizacija v sektorju iz Priloge I ali Priloge II, zagotavlja digitalno infrastrukturo, deluje kot ponudnik upravljanih storitev, zagotavlja storitve računalništva v oblaku ali spada v kategorijo, neodvisno od velikosti, kot so DNS, TLD ali storitve zaupanja. DORA se lahko uporablja, ker je organizacija finančni subjekt ali ponudnik IKT-storitev tretje osebe, ki podpira finančne subjekte. GDPR se lahko uporablja, ker organizacija obdeluje osebne podatke iz EU, ponuja storitve posameznikom v EU ali spremlja vedenje v EU.
Tretjič, obveznosti preslika na notranje kontrole, politike, procese in sisteme. Tu evidenca postane operativna. Ukrepi upravljanja tveganj iz NIS2 Article 21 se preslikajo na oceno tveganj, obravnavo incidentov, neprekinjeno poslovanje, varnost dobavne verige, varen razvoj, preglede učinkovitosti kontrol, usposabljanje, kriptografijo, nadzor dostopa, upravljanje sredstev in večfaktorsko avtentikacijo (MFA), kadar je to ustrezno. DORA se preslika na odgovornost upravljalnega organa, upravljanje tveganj IKT, razvrščanje incidentov, testiranje odpornosti, registre tretjih oseb in izstopne strategije. GDPR se preslika na evidence dejavnosti obdelave, pravno podlago, najmanjši obseg podatkov, hrambo, varnost obdelave, oceno kršitve in dokazila o odgovornosti.
Četrtič, dodeli lastnike in pogostost pregledov. Brez lastništva skladnost postane tema sestanka. Z lastništvom postane upravljan proces.
Petič, opredeli dokazila. Evidenca mora odgovoriti, kateri artefakt danes dokazuje, da je obveznost izpolnjena. Dokazila lahko vključujejo zapisnike upravnega odbora, evidence ocen tveganj, zapise incidentov, skrbne preglede dobaviteljev, pogodbene klavzule, konfiguracije šifriranja, poročila o ranljivostih, preglede pravic dostopa, zapise testov varnostnih kopij, obvestila o zasebnosti, DPIA, ocene kršitev in ugotovitve notranjih presoj.
Politika Clarysec to sledljivost izrecno določa:
»Vse zakonske in regulativne obveznosti morajo biti preslikane na določene politike, kontrole in lastnike v sistemu upravljanja informacijske varnosti (ISMS).«
Iz Politike pravne in regulativne skladnosti, zahteve za izvajanje politike, klavzula 6.2.1.
Kot del istega mehanizma opredeljuje tudi dokazila:
»Zahtevani artefakti ali evidence za dokazovanje skladnosti (npr. revizijski dnevniki, nastavitve šifriranja, dokumentacija o privolitvah)«
Iz Politike pravne in regulativne skladnosti, zahteve za izvajanje politike, klavzula 6.2.2.3.
To je razlika med zavedanjem o skladnosti in zagotovilom o skladnosti.
Zakaj je ISO/IEC 27001:2022 hrbtenica
ISO/IEC 27001:2022 se pogosto obravnava kot cilj certifikacije, vendar je njegova vrednost pri upravljanju obveznosti večja. Evidenci zagotovi dom v sistemu upravljanja.
Klavzule 4.1 do 4.4 zahtevajo, da organizacija razume notranja in zunanja vprašanja, identificira zainteresirane strani ter določi zakonske, regulativne in pogodbene zahteve, relevantne za ISMS. Klavzule 5.1 do 5.3 zahtevajo zavezanost vodstva, usklajenost politik, vire in dodeljene odgovornosti. Klavzule 6.1 do 6.2 zahtevajo oceno tveganj, obravnavo tveganj, izjavo o uporabnosti in merljive cilje, oblikovane na podlagi veljavnih zahtev. Klavzule 8, 9 in 10 ustvarijo operativni cikel: izvajanje kontrol, ponovno ocenjevanje tveganj, spremljanje uspešnosti, izvajanje notranjih presoj, vodstveni pregled in odpravljanje neskladnosti.
V Zenith Blueprint: 30-koračni načrt presojevalca Clarysec to umesti zgodaj v fazo temeljev ISMS in vodstva, korak 2: potrebe zainteresiranih strani in obseg ISMS. Blueprint ekipam priporoča, naj zahteve zainteresiranih strani identificirajo s pregledom zakonskih in regulativnih zahtev, izločitvijo pogodbenih varnostnih klavzul, intervjuji z zainteresiranimi stranmi in upoštevanjem industrijskih standardov, ki jih pričakujejo partnerji.
»Klavzula 4.2 ne zahteva posebnega dokumenta, vendar je v praksi koristno pripraviti tabelo analize zainteresiranih strani. To je lahko preprosta tabela s stolpci: zainteresirana stran, potrebe/pričakovanja, kako jih obravnavamo.«
Iz Zenith Blueprint, faza temeljev ISMS in vodstva, korak 2.
Ta analiza zainteresiranih strani postane vhodni vir za evidenco obveznosti. Evidenca nato postane most do obravnave tveganj.
V fazi upravljanja tveganj, korak 13, Zenith Blueprint ekipam naroča, naj kontrole preslikajo na tveganja, klavzule in zunanje predpise:
»Navzkrižno sklicevanje na predpise: če so določene kontrole uvedene posebej za skladnost z GDPR, NIS2 ali DORA, lahko to navedete bodisi v registru tveganj (kot del utemeljitve vpliva tveganja) bodisi v opombah SoA.«
Iz Zenith Blueprint, faza upravljanja tveganj, korak 13: načrtovanje obravnave tveganj in izjava o uporabnosti.
To je sledljivost, ki jo želijo presojevalci. Če GDPR narekuje kontrole šifriranja, hrambe in ocene kršitev, to navedite. Če NIS2 narekuje eskalacijo poročanja o incidentih in ukrepe varnosti dobaviteljev, to navedite. Če DORA narekuje registre tveganj IKT tretjih oseb in testiranje izstopa, to navedite.
Tri ključne kontrole ISO/IEC 27002:2022
Osrednja kontrola ISO/IEC 27002:2022 za upravljanje obveznosti je 5.31, zakonske, statutarne, regulativne in pogodbene zahteve. Clarysecov Zenith Controls: Vodnik za navzkrižno skladnost razvršča 5.31 kot preventivno kontrolo, povezano z zaupnostjo, celovitostjo in razpoložljivostjo, usklajeno s funkcijo Identify (prepoznava) ter umeščeno v zmožnost pravo in skladnost na področjih upravljanja, ekosistema in zaščite.
Pripoved v Zenith Controls je neposredna:
»Varnost ne obstaja v vakuumu. Deluje v mreži obveznosti, nekatere določa zakon, druge pogodba, tretje pa sektorski predpisi.«
Iz Zenith Controls, obravnava kontrole ISO/IEC 27002:2022 5.31.
Kontrola 5.31 ne deluje sama. Bistveni sta dve podporni kontroli.
Kontrola 5.2, vloge in odgovornosti informacijske varnosti, zagotavlja, da obveznosti niso abstraktno dodeljene »poslovanju« ali »IT«. Preslikava v Zenith Controls povezuje 5.2 z lastništvom politik, spremljanjem skladnosti, upravljanjem incidentov, ozaveščanjem, neodvisnim pregledom, ravnanjem z dokazili in upravljanjem privilegiranih dostopov.
Kontrola 5.36, skladnost s politikami, pravili in standardi informacijske varnosti, zapre zanko. Zagotavlja, da se dokumentirane zahteve upoštevajo, spremljajo, poročajo in popravljajo. Preslikava v Zenith Controls povezuje 5.36 s politikami informacijske varnosti, disciplinskim postopkom, neodvisnim pregledom, vlogami in odgovornostmi, oceno dogodkov, beleženjem, spremljanjem in zaščitenimi zapisi.
Skupaj te kontrole odgovorijo na ključna vprašanja presojevalca.
| Vprašanje presojevalca | Izhodišče ISO/IEC 27002:2022 | Kako so videti dobra dokazila |
|---|---|---|
| Katere obveznosti veljajo? | 5.31, zakonske, statutarne, regulativne in pogodbene zahteve | Evidenca obveznosti, opombe pravnega pregleda, izločene pogodbene klavzule, presoja regulativne uporabljivosti |
| Kdo je lastnik posamezne obveznosti in kontrole? | 5.2, vloge in odgovornosti informacijske varnosti | Matrika RACI, opisi delovnih mest, zapisi o imenovanju, listina upravljanja, seznam lastnikov kontrol |
| Kako veste, da se kontrole upoštevajo? | 5.36, skladnost s politikami, pravili in standardi informacijske varnosti | Nadzorne plošče skladnosti, poročila notranjih presoj, dnevniki izjem, zapisi korektivnih ukrepov, zapisniki vodstvenih pregledov |
Za manjše organizacije je lahko ista struktura enostavnejša. Clarysecova Politika pravne in regulativne skladnosti - SME določa:
»Generalni direktor mora vzdrževati preprosto, strukturirano evidenco skladnosti, ki navaja:«
Iz Politike pravne in regulativne skladnosti - SME, zahteve upravljanja, klavzula 5.1.1.
Zahteva tudi redni pregled:
»Evidenco skladnosti je treba pregledovati četrtletno in posodobiti, kadar:«
Iz Politike pravne in regulativne skladnosti - SME, zahteve upravljanja, klavzula 5.1.2.
Za SME se lahko evidenca začne preprosto. Še vedno pa potrebuje lastništvo, pogostost pregledov in dokazila.
Evidenco gradite okoli obveznosti, ne okoli okvirov
Najpogostejša napaka je ustvariti en sledilnik za NIS2, drugega za DORA, tretjega za GDPR, četrtega za ISO/IEC 27001:2022 in petega za pogodbe s strankami. To povzroči podvojene zahteve za dokazila, nasprotujoče si lastnike in preobremenjene ekipe.
Boljši pristop je preslikava obveznosti na kontrole. Ena varnostna zmožnost lahko izpolni več pravnih podlag, če evidenca ohrani razlike v sprožilcu, obsegu, časovnici in pristojnosti.
Na primer, odziv na incidente podpira poročanje o pomembnih incidentih po NIS2, poročanje o večjih incidentih, povezanih z IKT po DORA, in oceno kršitve varnosti osebnih podatkov po GDPR. Skrbni pregled dobaviteljev podpira varnost dobavne verige po NIS2, tveganja IKT tretjih oseb po DORA in upravljanje obdelovalcev po GDPR. Beleženje in spremljanje podpirata odkrivanje incidentov, učinkovitost kontrol in odgovornost. Popisi sredstev in podatkov podpirajo oceno tveganj po NIS2, DORA, GDPR in ISO/IEC 27001:2022.
| Tema obveznosti | Gonilo NIS2 | Gonilo DORA | Gonilo GDPR | Izhodišče ISO/IEC 27001:2022 in ISO/IEC 27002:2022 | Primeri dokazil |
|---|---|---|---|---|---|
| Upravljanje zakonskih obveznosti | Razvrstitev subjekta, nacionalni prenos, nadzorna pooblastila | Sektorski režim digitalne operativne odpornosti | Odgovornost in veljavna zakonodaja o varstvu podatkov | Klavzula 4.2, klavzula 6.1, kontrola 5.31 | Evidenca obveznosti, memorandum o uporabljivosti, dnevnik pravnih posodobitev |
| Lastništvo kontrol | Odobritev upravljalnega organa, nadzor in usposabljanje | Odgovornost upravljalnega organa, vloge in odgovornosti IKT | Odgovornost upravljavca, naloge DPO, kjer je primerno | Klavzula 5.3, kontrola 5.2 | RACI, opisi vlog, potrditve lastnikov kontrol |
| Poročanje o incidentih | Article 23 postopno poročanje za pomembne incidente | Article 19 poročanje o večjih incidentih, povezanih z IKT | Article 33 obvestilo o kršitvi varnosti osebnih podatkov, kjer je primerno | Kontrole 5.24 do 5.28, ISO/IEC 27035-1:2023 | Zapisi incidentov, matrika razvrščanja, evidence obvestil |
| Tveganje dobaviteljev in oblaka | Article 21 varnost dobavne verige | Article 28 upravljanje tveganj IKT tretjih oseb | Article 28 varovala obdelovalcev, kontrole prenosa iz poglavja V | Kontrole 5.19 do 5.23, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Presoje dobaviteljev, pogodbe, testi izstopa, pregledi podobdelovalcev |
| Spremljanje skladnosti | Učinkovitost kontrol, kibernetska higiena in pričakovanja glede nadzora dostopa | Pregled okvira IKT-tveganj, notranja revizija, testiranje odpornosti | Dokazovanje skladnosti in pregled ukrepov | Klavzula 9.1, klavzula 9.2, kontrola 5.36 | Poročila o presojah, nadzorne plošče, izjeme, korektivni ukrepi |
Cilj ni prikriti pravnih razlik. Cilj je preprečiti, da bi isto zmožnost uvedli trikrat.
Praktičen model evidence, ki ga lahko uvedete ta teden
Evidenca obveznosti v slogu Clarysec mora biti dovolj preprosta za vzdrževanje in dovolj podrobna, da prestane vzorčenje pri presoji. Minimalna polja so:
- ID obveznosti.
- Vir, na primer NIS2, DORA, GDPR, ISO/IEC 27001:2022, pogodba s stranko ali notranja politika.
- Poseben člen, klavzula ali pogodbena referenca.
- Povzetek zahteve.
- Utemeljitev uporabljivosti.
- Zadevni poslovni proces ali storitev.
- Scenarij tveganja, če zahteva ni izpolnjena.
- Preslikava kontrol, vključno s kontrolami ISO/IEC 27002:2022 in sklici na notranje politike.
- Lastnik kontrole.
- Lastnik dokazil.
- Pogostost pregledov.
- Lokacija dokazil.
- Izjeme ali odprte vrzeli.
- Oznaka za eskalacijo v vodstveni pregled.
- Datum zadnjega pregleda in datum naslednjega pregleda.
- Status.
Spodaj je praktičen primer za ponudnika fintech SaaS, ki deluje v EU.
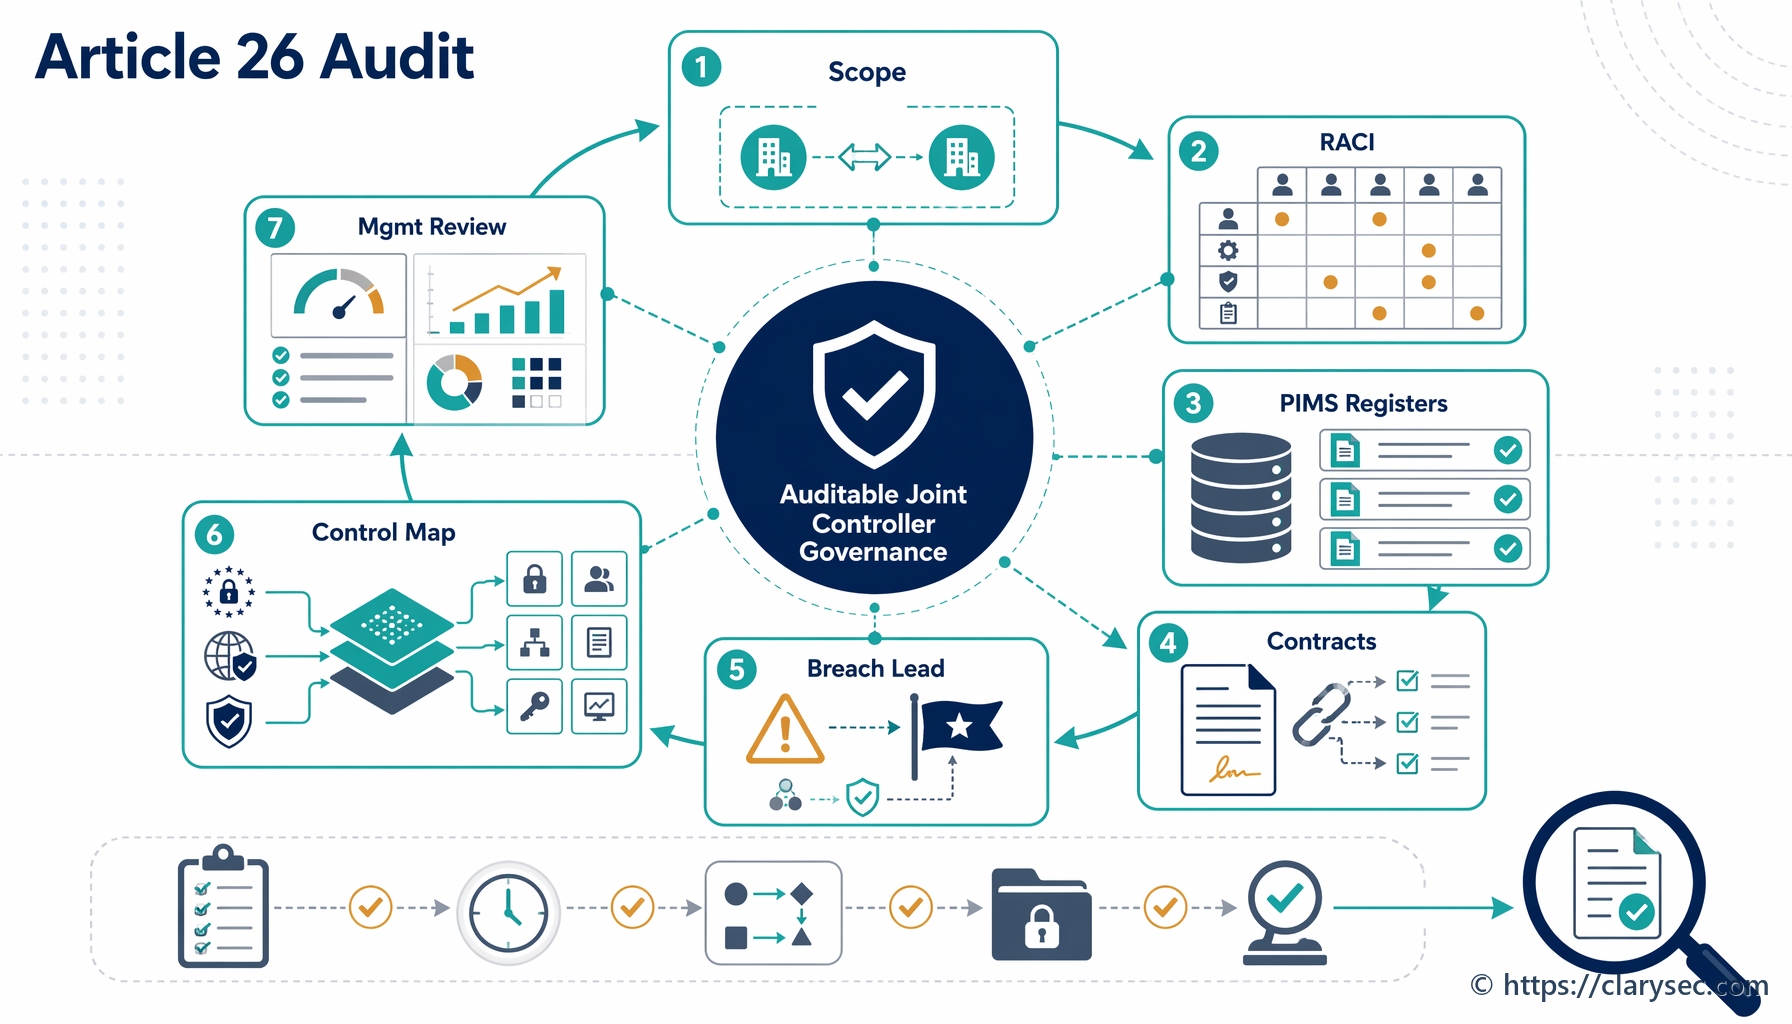
| ID obveznosti | Vir in zahteva | Notranja preslikava | Lastnik | Pogostost pregledov | Dokazila | |—|—|—|—|—| | OBL-001 | Uporabljivost NIS2 in razvrstitev subjekta za digitalno infrastrukturo ali dejavnosti upravljanih storitev | Politika pravne in regulativne skladnosti, kontrola 5.31, obseg ISMS | Vodja skladnosti | Četrtletno in ob spremembi storitve | Memorandum o uporabljivosti, podatki o registraciji subjekta, seznanitev upravnega odbora | | OBL-002 | Upravljanje tveganj IKT tretjih oseb po DORA za kritične ali pomembne IKT-storitve | Postopek varnosti dobaviteljev, kontrole 5.19 do 5.23, register dobaviteljev DORA | Lastnik tveganj pri dobaviteljih | Četrtletno in pred uvedbo novega kritičnega dobavitelja | Evidenca dobaviteljev, skrbni pregled, pogodbene klavzule, test izstopa | | OBL-003 | Ocena kršitve varnosti osebnih podatkov po GDPR in odgovornost | Načrt odzivanja na incidente, postopek zasebnosti, kontrole 5.24 do 5.28 in 5.34 | DPO in vodja incidentov | Za vsak incident, četrtletni pregled trendov | Ocena kršitve, zapis incidenta, odločitev o obveščanju, pridobljene izkušnje | | OBL-004 | Spremljanje, notranja presoja in vodstveni pregled po ISO/IEC 27001:2022 | Proces spremljanja presoj in skladnosti, kontrola 5.36 | Vodja ISMS | Letni načrt presoj, četrtletno spremljanje | Poročilo notranje presoje, nadzorna plošča KPI, evidenca korektivnih ukrepov | | OBL-005 | Pogodba s stranko zahteva obvestilo o varnostnem incidentu v 24 urah | Register pogodb, priročnik za komuniciranje ob incidentih | Skrb za stranke in pravna služba | Ob spremembi pogodbe in pri vsakem incidentu | Izvleček pogodbene klavzule, evidenca komunikacij ob incidentu |
Opazite, da je vsaka vrstica izvedljiva. Ne pravi zgolj »zagotoviti skladnost z DORA«. Opredeli zahtevo, notranjo preslikavo, lastnika, ritem pregleda in dokazila.
Clarysecova Politika vlog in odgovornosti upravljanja - SME utrjuje to disciplino lastništva:
»Odgovornosti upravljanja (npr. pregled politike, odobritev izjem, nadzor nad ponudniki) morajo biti dodeljene določenim posameznikom ali vlogam.«
Iz Politike vlog in odgovornosti upravljanja - SME, zahteve upravljanja, klavzula 5.3.
V poslovnih okoljih mora biti isti koncept razviden iz matrike RACI, registra lastništva kontrol in poročilnega paketa za vodstvo.
Primer poročanja o incidentih: en priročnik za odzivanje, več obveznosti
Ponudnik SaaS ugotovi, da lahko spada v področje uporabe NIS2, ker v EU zagotavlja dejavnosti v oblaku ali upravljane storitve in izpolnjuje ustrezna merila velikosti ali sektorja. Organizacija že ima načrt odzivanja na incidente, vendar poročanja po NIS2 še ni preslikala v postopke eskalacije.
Vnos v evidenco mora obveznost zajeti natančno:
- Vir: NIS2 Article 23.
- Zahteva: brez nepotrebnega odlašanja obvestiti CSIRT ali pristojni organ o pomembnih incidentih, z zgodnjim opozorilom v 24 urah, obvestilom v 72 urah in končnim poročilom v enem mesecu.
- Uporabljivost: potencialno uporabljivo zaradi kategorije storitve in poslovanja v državah članicah.
- Tveganje, če ni izpolnjeno: regulativna kršitev, zapoznelo obveščanje zainteresiranih strani, izguba zaupanja strank.
Nato ga preslikajte na kontrole. Kontrole ISO/IEC 27002:2022 5.24 do 5.28 pokrivajo načrtovanje upravljanja incidentov, oceno, odziv, učenje in zbiranje dokazov. Kontrola 5.31 pokriva sledenje zakonskim obveznostim. Kontrola 5.2 pokriva dodelitev vlog. Kontrola 5.36 pokriva spremljanje, ali se proces upošteva.
Lastništvo mora biti izrecno. Vodja incidentov je lastnik razvrščanja in eskalacije. Pravna služba ali skladnost je lastnik razlage regulatornih zahtev in odobritve obvestila. Komunikacije so lastnik komuniciranja s strankami. Lastnik dokazil vzdržuje spis incidenta.
Dokazila morajo vključevati zapis razvrstitve incidenta, časovnico, čas seznanitve, čas triaže, čas eskalacije, odločitev o obveščanju, oddajo regulatorju, če je primerno, odločitev o komuniciranju s strankami, pridobljene izkušnje in korektivne ukrepe.
Namizna vaja nato evidenco pretvori v prakso. Uporabite scenarij, v katerem napačna konfiguracija v oblaku povzroči potencialno izpostavljenost podatkov strank in motnjo storitve. Preizkusite, ali ekipa zna prepoznati 24-urni rok po NIS2, ugotoviti, ali je potrebna ocena kršitve po GDPR, razvrstiti morebitni vpliv po DORA, če so prizadete finančne storitve, in pripraviti popoln spis dokazil.
Tako evidenca obveznosti postane kontrola. Spremeni operativno vedenje.
Upravljanje dokazil je področje, kjer presoje pogosto spodletijo
Mnogo organizacij lahko pokaže evidenco. Manj jih lahko pokaže, da so dokazila popolna, aktualna, zaščitena in povezana.
Clarysecova Politika spremljanja presoje in skladnosti - SME določa osnovno zahtevo:
»Vsa dokazila morajo biti shranjena v centralizirani revizijski mapi.«
Iz Politike spremljanja presoje in skladnosti - SME, zahteve za izvajanje politike, klavzula 6.2.1.
Ta stavek odpravlja pogost neuspeh pri presoji. Dokazila, razpršena po e-pošti, zapisih Jira, mapah SharePoint, portalih dobaviteljev in osebnih pogonih, niso pripravljena na presojo. Centralizirana mapa ne pomeni nujno ene dobesedne mape za vsako datoteko, vendar mora obstajati nadzorovan repozitorij dokazil ali indeks, ki presojevalcu pove, kje je avtoritativni artefakt.
Za vsako obveznost morajo biti dokazila dosledno poimenovana, preslikana na ID obveznosti in ID kontrole, dodeljena imenovani osebi ali vlogi, zaščitena pred nepooblaščenimi spremembami, hranjena skladno z zakonskimi in pogodbenimi zahtevami, pregledovana v določeni pogostosti ter povezana z izjemami in korektivnimi ukrepi.
Obravnava kontrole 5.31 v Zenith Controls povezuje zakonske zahteve s hrambo zapisov prek kontrole 5.33, zasebnostjo in zaščito osebno določljivih podatkov prek kontrole 5.34, neodvisnim pregledom prek kontrole 5.35 ter notranjo skladnostjo prek kontrole 5.36. To je pomembno, ker lahko dokazila sama vsebujejo regulirane informacije, kot so osebni podatki, forenzični indikatorji, dnevniki privilegiranega dostopa ali zaupni podatki strank.
Pogled presoje: kako bodo različni pregledovalci preverjali evidenco
Močna evidenca prestane več revizijskih perspektiv.
Presojevalec ISO/IEC 27001:2022 bo začel s kontekstom, zainteresiranimi stranmi, obsegom, obravnavo tveganj, izjavo o uporabnosti, spremljanjem, notranjo presojo in vodstvenim pregledom. Pri kontroli 5.31 bo pričakoval dokaz, da so veljavne zakonske in pogodbene zahteve identificirane, posodobljene in odražene v kontrolah. Pri kontroli 5.2 bo preveril, ali so odgovornosti dodeljene in razumljene. Pri kontroli 5.36 bo iskal spremljanje, neskladnosti in korektivne ukrepe.
Ocenjevalec, usklajen z NIST, se bo osredotočil na rezultate upravljanja. NIST Cybersecurity Framework 2.0 GOVERN vključuje GV.OC-03, ki pričakuje, da so zakonske, regulativne in pogodbene zahteve glede kibernetske varnosti, vključno z obveznostmi glede zasebnosti in državljanskih svoboščin, razumljene in upravljane. Ocenjevalec lahko zahteva profil organizacije, analizo vrzeli in prednostni akcijski načrt, nato pa z vzorčenjem preveri, ali se obveznosti prevajajo v upravljanje sredstev, nadzor dostopa, varstvo podatkov, beleženje, odziv in obnovitev.
Presojevalec COBIT 2019 ali ISACA bo gledal skozi cilje upravljanja in vodenja. MEA03, upravljana skladnost z zunanjimi zahtevami, je posebej relevanten. Presojevalec lahko preveri, ali so zunanje zahteve identificirane prek MEA03.01, ali so odzivi optimizirani prek MEA03.02, ali je skladnost potrjena prek MEA03.03 in ali je zagotovilo pridobljeno prek MEA03.04.
Presojevalec na podlagi ISACA ITAF bo poudaril zadostna in ustrezna dokazila. Izbere lahko zahtevo za obvestilo o kršitvi po GDPR, zahtevo za register dobaviteljev po DORA in zahtevo za poročanje o incidentih po NIS2, nato pa zahteva celovito revizijsko sled dokazil.
Tehnični ocenjevalec lahko validira kontrolo 5.36 s konfiguracijskimi dokazili. Če evidenca navaja, da NIS2 in pogodbe s strankami zahtevajo MFA za privilegirani dostop, lahko preveri nastavitve ponudnika identitet. Če navaja, da GDPR in pogodbe zahtevajo šifriranje, lahko pregleda šifriranje podatkovnih baz, evidence upravljanja ključev in diagrame tokov podatkov. Če DORA zahteva spremljanje IKT-storitev tretjih oseb, lahko pregleda preglede storitev, poročila SLA in zapise testov izstopa.
| Okvir ali pregledovalec | Kaj bo preverjal | Dokazila iz evidence, ki pomagajo |
|---|---|---|
| ISO/IEC 27001:2022 | Klavzule 4.2, 6.1, 6.1.3, 9.1, 9.2 in 9.3 | Analiza zainteresiranih strani, povezave SoA, načrt presoj, zapisniki vodstvenih pregledov |
| NIST CSF 2.0 | Rezultati GOVERN, posebej GV.OC-03 | Popis zakonskih zahtev, trenutni in ciljni profil, akcijski načrt |
| COBIT 2019 | MEA03 skladnost z zunanjimi zahtevami | Poročila o skladnosti, evidence lastništva, odobritve izjem |
| Regulatorji NIS2, DORA in GDPR | Posebni zakonski rezultati | Preslikave na ravni členov, evidence incidentov, dokumentacija dobaviteljev, odločitve o obveščanju |
| Tehnični ocenjevalec | Ali navedene kontrole delujejo | Izvozi konfiguracij, dnevniki, pregledi pravic dostopa, zapisi testov |
Evidenca potrebuje dokazila upravljanja in tehnična dokazila.
Vodstveni pregled zapre zanko odgovornosti
Evidenca obveznosti skladnosti ne sme biti tiho v lasti funkcije skladnosti. Doseči mora vodstveni pregled, ker NIS2, DORA, GDPR in ISO/IEC 27001:2022 temeljijo na odgovornosti.
NIS2 zahteva, da upravljalni organi odobrijo ukrepe upravljanja tveganj kibernetske varnosti in nadzirajo njihovo izvajanje. DORA končno odgovornost za upravljanje IKT-tveganj nalaga upravljalnemu organu. GDPR od upravljavcev zahteva dokazovanje skladnosti. ISO/IEC 27001:2022 zahteva, da vodstveni pregled obravnava spremembe konteksta, potrebe zainteresiranih strani, rezultate presoj, rezultate spremljanja, rezultate ocen tveganj, status obravnave in priložnosti za izboljšave.
Clarysecova Politika informacijske varnosti je usklajena s tem pričakovanjem:
»Dejavnosti vodstvenega pregleda (po ISO/IEC 27001 Clause 9.3) se izvedejo najmanj letno in vključujejo:«
Iz Politike informacijske varnosti, zahteve upravljanja, klavzula 5.3.
Politika presoje za SME dodaja operativno povezavo:
»Ugotovitve presoj in posodobitve statusa morajo biti vključene v proces vodstvenega pregleda ISMS.«
Iz Politike spremljanja presoje in skladnosti - SME, zahteve upravljanja, klavzula 5.4.3.
Vodstveni pregled ne potrebuje vsake vrstice. Potrebuje trende, odločitve o tveganjih, izjeme, vire in odgovornost.
| Tema vodstvenega pregleda | Primer kazalnika ali odločitve |
|---|---|
| Spremembe uporabljivosti | Identificirana nova zahteva za registracijo po NIS2 v državi članici in dodeljen lastnik |
| Odprte vrzeli skladnosti | Test izstopa dobavitelja po DORA zamuja za dve kritični IKT-storitvi |
| Zdravje dokazil | 92 odstotkov obveznosti ima aktualna dokazila, 8 odstotkov jih je poteklo |
| Izjeme | Začasno odstopanje od hrambe dnevnikov odobreno do razširitve shrambe |
| Incidenti in obvestila | Ocenjena sta bila dva varnostna incidenta, obveščanje regulatorja ni bilo potrebno, utemeljitev je zabeležena |
| Ugotovitve presoj | Tri manjše neskladnosti, potrjeni lastniki korektivnih ukrepov in roki |
| Regulativni horizont | Prihodnje pogodbene spremembe in spremembe nacionalnega prenosa so v pravnem pregledu |
To evidenco pretvori iz datoteke skladnosti v orodje vodstva.
Pogosti vzorci neuspeha in kako se jim izogniti
Prvi vzorec neuspeha je, da pravna služba obvladuje zakonodajo, varnost obvladuje kontrole, nihče pa ne obvladuje preslikave. Clarysec to preprečuje z zahtevo, da se obveznosti v ISMS preslikajo na politike, kontrole in lastnike.
Drugi je sledenje okvirom namesto obveznostim. Vnos v evidenco, ki pravi »DORA«, ni izvedljiv. Vnos, ki pravi »DORA Article 28 upravljanje tveganj IKT tretjih oseb zahteva skrbni pregled, pogodbena določila, spremljanje in izstopne strategije«, je izvedljiv.
Tretji je manjkajoča pogostost pregledov. Četrtletni pregled je praktično izhodišče za številne organizacije, posodobitve ob dogodkih pa so potrebne pri novih storitvah, novih državah, novih dobaviteljih, incidentih, presojah in pogodbenih spremembah.
Četrti je dokazilo, ki obstaja, vendar ga ni mogoče najti. Načelo centralizirane revizijske mape to neposredno naslavlja.
Peti so neformalne izjeme. Če kontrola začasno ne more izpolniti obveznosti, mora biti izjema dokumentirana, predmet ocene tveganja, odobrena, časovno omejena in pregledovana.
Šesti je ceremonialni vodstveni pregled. Evidenca mora usmerjati odločitve o proračunu, kadrovanju, odpravi pomanjkljivosti pri dobaviteljih, pogajanjih o pogodbah, sprejemu tveganja in korektivnih ukrepih.
Kako Clarysec pretvori evidenco v operativni mehanizem
Clarysecov 30-koračni pristop naredi upravljanje obveznosti praktično.
V Zenith Blueprint korak 2 identificira potrebe zainteresiranih strani in veljavne zahteve. Korak 13 preslika kontrole na tveganja, klavzule in izjavo o uporabnosti. Korak 23 obravnava organizacijske kontrole, vključno z zahtevo po vzpostavitvi in vzdrževanju evidence zakonskih in regulativnih zahtev.
Blueprint navaja:
»Sodelujte s pravno službo, funkcijo skladnosti ali zunanjim pravnim svetovalcem pri vzpostavitvi evidence veljavnih zakonov, predpisov in pogodbenih obveznosti, povezanih z informacijsko varnostjo (5.31). To mora vključevati zakonodajo o varstvu podatkov (npr. GDPR), sektorske zahteve in certifikacijske mandate. Zagotovite, da ekipa ISMS ve, kje se na to sklicevati, in da se spremembe pregledujejo najmanj četrtletno.«
Iz Zenith Blueprint, faza kontrole v praksi, korak 23.
Politike Clarysec zagotavljajo pravila upravljanja: vzdržujte evidenco, dodelite odgovornosti, centralizirajte dokazila, pregledujte ugotovitve in vključite status v vodstveni pregled.
Zenith Controls zagotavlja kompas navzkrižne skladnosti. Pri kontroli 5.31 preslika upravljanje obveznosti na odgovornost po GDPR, dolžnosti kibernetske varnosti po NIS2, upravljanje IKT-tveganj po DORA, upravljanje po NIST CSF, upravljanje programa in stalno spremljanje po NIST SP 800-53 ter spremljanje zunanje skladnosti po COBIT 2019. Pri kontroli 5.2 povezuje odgovornost vlog z GDPR, NIS2, DORA, NIST in COBIT. Pri kontroli 5.36 povezuje spremljanje upoštevanja politik z odgovornostjo po GDPR, kibernetsko higieno in pričakovanji glede nadzora dostopa po NIS2, operativno odpornostjo po DORA, stalnim spremljanjem po NIST in spremljanjem skladnosti po COBIT.
Vrednost je preprosta: ena evidenca, ena arhitektura kontrol, številni rezultati skladnosti.
Naslednji koraki: pripravite evidenco obveznosti na presojo
Organizacije, ki bodo skladnost v letu 2026 dobro obvladovale, ne bodo tiste z največ preglednicami. To bodo organizacije s sledljivostjo: obveznost do lastnika, lastnik do kontrole, kontrola do dokazila, dokazilo do pregleda, pregled do izboljšave.
Začnite s temi ukrepi:
- Ustvarite ali osvežite evidenco obveznosti skladnosti na področju kibernetske varnosti.
- Dodajte NIS2, DORA, GDPR, ISO/IEC 27001:2022 in ključne pogodbene obveznosti strank.
- Vsako obveznost preslikajte na politike, kontrole ISO/IEC 27002:2022, lastnike, pogostost pregledov in dokazila.
- Identificirajte vrzeli, izjeme in potekla dokazila.
- Status evidence vključite v naslednji vodstveni pregled ISMS.
- Uporabite Clarysecov Zenith Blueprint, da evidenco umestite v 30-koračni časovni načrt ISMS.
- Uporabite Zenith Controls za navzkrižno preslikavo obveznosti na pričakovanja ISO, NIST, COBIT, GDPR, NIS2 in DORA.
- Uporabite Clarysecove Politiko pravne in regulativne skladnosti, Politiko pravne in regulativne skladnosti - SME, Politiko vlog in odgovornosti upravljanja - SME, Politiko spremljanja presoje in skladnosti - SME in Politiko informacijske varnosti za formalizacijo lastništva, pregledov, hrambe dokazil in odgovornosti vodstva.
Clarysec vam lahko pomaga vgraditi to sledljivost v vaš ISMS, preden jo zahteva presojevalec, regulator, član upravnega odbora ali stranka. Prenesite ustrezne predloge politik Clarysec, preslikajte prvih deset obveznosti še ta teden in skladnost iz odzivanja v zadnjem trenutku pretvorite v operativni sistem.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council