Predajna mapa DPO za GDPR in ISO 27701

Obvestilo je pristalo v Marijinem nabiralniku z nedolžno zadevo »Posodobitev ekipe«. David, pooblaščena oseba za varstvo podatkov v njenem hitro rastočem fintech podjetju, je sprejel novo vlogo. Odhod je bil predviden čez dva tedna.
Maria, vodja informacijske varnosti, je odhod sprva obravnavala kot vsak drug odhod višjega vodje. Kadrovska služba bi izvedla izstopni postopek, IT bi onemogočil dostop, pravna služba bi pregledala odprte zadeve, novi DPO pa bi sodeloval na predajnem klicu. Nato so se začela prava vprašanja.
»Kje je DPIA za funkcionalnost biometrične prijave?«
»Ali lahko vidim korespondenco z belgijskim nadzornim organom za varstvo podatkov glede lanske poizvedbe o čezmejnem toku podatkov?«
»Kakšna je bila utemeljitev za sprejem preostalega tveganja za zasebnost pri modelu kreditnega točkovanja, podprtem z umetno inteligenco?«
Naslednji ponedeljek ob 08:17 je upravni odbor želel zagotovilo, da je odgovornost po GDPR ostala nedotaknjena. Velika poslovna stranka je poslala vprašalnik za skrbni pregled zasebnosti in zahtevala najnovejši RoPA, register DPIA, dnevnik kršitev varnosti osebnih podatkov, seznam podobdelovalcev, rok hrambe in dokazila o svetovanju glede varstva podatkov. Produktna ekipa je želela odobritev spremembe analitike. Podpora je obravnavala tri zahteve posameznikov glede podatkov. Nabava se je ponovno pogajala o pogodbi z obdelovalcem. Varnostna ekipa je preiskovala dogodek, ki bi lahko vključeval osebne podatke.
Davidova predaja je obsegala 30-minutni klic in deljeni pogon z nedosledno poimenovanimi mapami. Kontekst, razprave, odločitve o apetitu po tveganju, zgodovina komunikacije z nadzornimi organi in neformalna svetovanja so odšli skozi vrata skupaj z njim.
Na tej točki upravljanje zasebnosti bodisi dokaže, da je sistem upravljanja, bodisi razkrije, da je bilo odvisno od spomina ene osebe.
Predajna mapa DPO za GDPR in ISO/IEC 27701:2025 ni kadrovski izstopni paket. Je mapa za kontinuiteto odgovornosti. Prihajajočemu DPO, vodji varstva podatkov, vodji PIMS, presojevalcu, nadzornemu organu ali izvršnemu sponzorju pove, kaj se obdeluje, zakaj je obdelava zakonita, katera tveganja ostajajo odprta, kje so dokazila, kdo je lastnik naslednjega ukrepa in katerih rokov se ne sme zamuditi.
Skrito tveganje za zasebnost: odgovornost, ujeta v eni vlogi
GDPR odgovornost določa izrecno. Člen 5(2) zahteva, da so upravljavci odgovorni za skladnost s temeljnimi načeli zakonitosti, poštenosti in preglednosti, omejitve namena, najmanjšega obsega podatkov, točnosti, omejitve shranjevanja, celovitosti in zaupnosti ter da lahko to skladnost tudi dokažejo. Členi 4, 6, 9, 10 in 30 dodajajo operativno izrazje in pričakovanja glede dokazil, ki morajo preživeti spremembo vloge: osebni podatki, obdelava, pravna podlaga, pogoji za posebne vrste osebnih podatkov, opredelitve kršitev in evidence dejavnosti obdelave.
Vprašanje ni, ali je organizacija imela sposobnega DPO. Vprašanje je, ali lahko program zasebnosti deluje, ko se DPO zamenja.
Ko DPO odide, mora organizacija še vedno vedeti:
- Katere dejavnosti obdelave so aktivne, začasno ustavljene, umaknjene ali v pregledu.
- Katere pravne podlage in pogoji za posebne vrste osebnih podatkov podpirajo posamezno dejavnost.
- Katere DPIA vsebujejo nerazrešena tveganja ali pogojne odobritve.
- Katere zahteve posameznikov glede podatkov so odprte, podaljšane, zavrnjene ali v pritožbi.
- Katere kršitve varnosti osebnih podatkov so bile prijavljene, katere niso bile prijavljene in katere so še v presoji.
- Kateri obdelovalci, podobdelovalci in mehanizmi za prenos so vzpostavljeni.
- Katere komunikacije z nadzornimi organi, zaveze strankam in revizijski ukrepi so še odprti.
- Kakšno svetovanje glede varstva podatkov je bilo podano, kdaj je bilo podano in pod katerimi predpostavkami.
To je klasična odvisnost od ključne osebe. DPO-jevo znanje postane primarni repozitorij odločitev o zasebnosti, ocen tveganj in regulatornih interakcij. Ko ta oseba odide, organizacija ne izgubi le nosilca vloge. Izgubi sledljivost, ki je potrebna za dokazovanje skladnosti.
Clarysecova Enterprise Politika vlog, odgovornosti in dokazovanja odgovornosti na področju zasebnosti [C1] spremeni prehod vloge v obveznost dokazovanja:
[Vsi] Vodja varstva podatkov / vodja PIMS MORA evidentirati dokazila o predaji vloge v REG01 in REG12 v 10 delovnih dneh po spremembi vloge.
Iz razdelka »Implementacija«, klavzula politike 7.1.6.
Ista politika zahteva tudi dokazila o komunikaciji po prerazporeditvi ali odhodu:
[Vsi] Vodja varstva podatkov / vodja PIMS MORA posodobiti dokazila o komunikaciji spremembe vloge v REG11 v 10 delovnih dneh po prerazporeditvi vloge ali odhodu.
Iz razdelka »Dokazila o odgovornosti in komunikacija«, klavzula politike 4.5.4.
Ti dve klavzuli spremembo osebja pretvorita v preverljivo kontrolo zasebnosti. Predaja ni več neformalen prenos znanja. Postane dokumentirano dokazilo PIMS.
Kaj predajna mapa DPO dejansko je
Dobra predajna mapa DPO ni en sam PDF. Je nadzorovan paket dokazil s kazalom, lastniki, povezavami, statusnimi polji, zgodovino odločitev in pravili za pridobivanje dokazil. Prihajajočemu DPO mora omogočiti, da profil tveganja na področju zasebnosti razume v nekaj urah, ne v nekaj tednih.
Predstavljajte si jo kot zapisovalnik leta za program zasebnosti. Pokazati mora ne le, kaj se je zgodilo, temveč tudi zakaj so bile odločitve sprejete in kaj se mora zgoditi naprej.
Praktična predajna mapa DPO mora odgovoriti na štiri vprašanja:
- Katere obveznosti in odločitve glede zasebnosti so trenutno aktivne?
- Katera dokazila dokazujejo, da se te obveznosti upravljajo?
- Kdo je lastnik vsake odprte zadeve med prehodom in po njem?
- Katera tveganja, roki ali regulatorne občutljivosti zahtevajo takojšnjo pozornost?
Mapa ne sme podvajati vsakega zapisa. Podvajanje ustvarja zastarela dokazila. Namesto tega mora kazati na avtoritativni zapis, pojasniti status, določiti lastništvo in označiti naslednjo zahtevano odločitev.
Clarysecova Enterprise Politika upravljanja dokumentiranih informacij in dokazil PIMS [C2] vzpostavlja podlago za dokazila:
[Vsi] Vodja varstva podatkov / vodja PIMS MORA vzdrževati kazalo dokumentiranih informacij PIMS v REG12 pred prvo objavo PIMS in nato četrtletno.
Iz razdelka »Nadzor dokumentiranih informacij PIMS«, klavzula politike 4.1.1.
Zahteva tudi dokazila o pridobivanju:
[Vsi] Vodja varstva podatkov / vodja PIMS MORA evidentirati zahteve za pridobitev revizijskih dokazil in status njihove izpolnitve v REG12 v petih delovnih dneh po prejemu zahteve.
Iz razdelka »Dostop, zaščita, pridobivanje in razkritje«, klavzula politike 4.4.4.
Predajna mapa DPO mora biti zato zgrajena okoli REG12 ali enakovrednega kazala dokumentiranih informacij. Če dokazil o zasebnosti med prehodom ni mogoče hitro najti, ne morejo podpreti odgovornosti, ko presojevalec, stranka ali nadzorni organ zahteva dokaz.
Osnovna zgradba revizijsko pripravljene predajne mape DPO
Clarysecove implementacije predajno mapo DPO običajno razdelijo na deset razdelkov. Ti razdelki prihajajočemu DPO zagotovijo enoten operativni pregled, ne da bi nadomestili avtoritativne sisteme evidenc.
| Razdelek predaje | Namen | Tipična dokazila |
|---|---|---|
| 1. Obseg in upravljanje PIMS | Določa meje, odbore, eskalacijske poti in model odgovornosti | obseg PIMS, koledar upravljanja, zemljevid eskalacij, izhodi vodstvenih pregledov |
| 2. Vloge in pooblastila | Prikazuje, kdo je lastnik, kdo podpira in kdo odobrava dejavnosti zasebnosti | register vlog, dnevnik pooblastitev, vnosi REG01, komunikacije REG11 |
| 3. RoPA in popis dejavnosti obdelave | Prikazuje, kateri osebni podatki se obdelujejo in zakaj | RoPA, zemljevidi podatkov, evidenca pravnih podlag, popis kategorij podatkov |
| 4. Mapa DPIA in odločitev z visokim tveganjem | Ohranja utemeljitev tveganj, svetovanje in odobritve | register DPIA, poročila DPIA, svetovanje REG04, odločitve o preostalem tveganju |
| 5. Register pravic posameznikov | Varuje odzivne roke in doslednost | dnevnik DSR, zapisi preverjanja, predloge odgovorov, izjeme |
| 6. Mapa kršitev in incidentov zasebnosti | Ohranja kontekst presoje kršitev | dnevnik kršitev, odločitve o obveščanju, obvestila nadzornim organom, pridobljene izkušnje |
| 7. Mapa zasebnosti obdelovalcev in dobaviteljev | Ohranja odgovornost tretjih oseb | seznam obdelovalcev, DPA, obvestila o podobdelovalcih, skrbni pregled, izstopna tveganja |
| 8. Mapa hrambe in odstranjevanja | Povezuje omejitev shranjevanja s poslovnimi pravili | roki hrambe, dnevniki odstranjevanja, register pravnih zadržanj |
| 9. Mapa nadzornih organov, strank in presoj | Preprečuje spregledane zaveze in vrzeli v dokazilih | korespondenca z organi, zaveze strankam, ugotovitve presoje, korektivni ukrepi |
| 10. Akcijski načrt prehoda | Predajo pretvori v nadzorovano izvedbo | odprti ukrepi, lastniki, roki zapadlosti, prioriteta in status eskalacije |
Najvrednejši del mape pogosto niso sami dokumenti. Vrednost je v kontekstu med dokumenti. DPIA lahko pokaže sklep, vendar mora prihajajoči DPO vedeti tudi, kakšno svetovanje je bilo podano, katera preostala tveganja so bila sprejeta, kateri pogoji so bili določeni in ali se ti pogoji še spremljajo.
Operativna hrbtenica GDPR: RoPA, DPIA, DSR, kršitve in pravna podlaga
Predajna mapa DPO se mora začeti z operativno hrbtenico GDPR. Tu številni prehodi odpovejo, ker odhajajoči DPO pozna zgodovino za zapisi, prihajajoči DPO pa vidi le delce.
Enterprise Politika varstva podatkov in zasebnosti [C3] DPO dodeljuje odgovornost za ključne zapise:
Vzdržuje evidenco dejavnosti obdelave (RoPA) v skladu z GDPR Article 30.
Iz razdelka »Vloge in odgovornosti«, klavzula politike 4.2.2.
Določa tudi:
Vodi sodelovanje z nadzornimi organi, izvaja ocene učinka v zvezi z varstvom podatkov (DPIA) in upravlja procese obveščanja o kršitvah varnosti osebnih podatkov.
Iz razdelka »Vloge in odgovornosti«, klavzula politike 4.2.3.
Za upravljanje pravic pa:
Pooblaščena oseba za varstvo podatkov (DPO) mora vzdrževati dokumentirane procese za sprejem, preverjanje, sledenje in odzivanje na zahteve posameznikov glede podatkov (DSR).
Iz razdelka »Zahteve za izvajanje politike«, klavzula politike 6.4.1.
To niso ločene administrativne naloge. Tvorijo verigo odgovornosti.
Če posameznik zahteva izbris, prihajajoči DPO potrebuje RoPA za identifikacijo sistemov in obdelovalcev, evidenco pravnih podlag za presojo, ali se izbris uporablja, roke hrambe za preverjanje omejitve shranjevanja, evidence dobaviteljev za uskladitev izbrisa navzdol po verigi in register DSR za dokazovanje časovnice in odziva. Če se DPO zamenja sredi obravnave zahteve, mora predajna mapa ohraniti to verigo.
Za manjše organizacije Clarysecova Politika varstva podatkov in zasebnosti za MSP [C4] uporablja prilagojeno besedilo, vendar ohranja isto načelo odgovornosti:
Vzdržuje evidence dejavnosti obdelave.
Iz razdelka »Vloge in odgovornosti«, klavzula politike 4.2.1.
Zahteva tudi:
Koordinator za zasebnost mora vzdrževati register vseh dejavnosti obdelave osebnih podatkov, vključno s kategorijami podatkov, namenom, pravno podlago in obdobji hrambe.
Iz razdelka »Zahteve upravljanja«, klavzula politike 5.2.1.
Za zahteve za uveljavljanje pravic pa:
Vsi odgovori na zahteve posameznikov glede podatkov morajo biti zabeleženi v varnem registru, dostop pa mora biti omejen na koordinatorja za zasebnost in generalnega direktorja.
Iz razdelka »Zahteve za izvajanje politike«, klavzula politike 6.5.4.
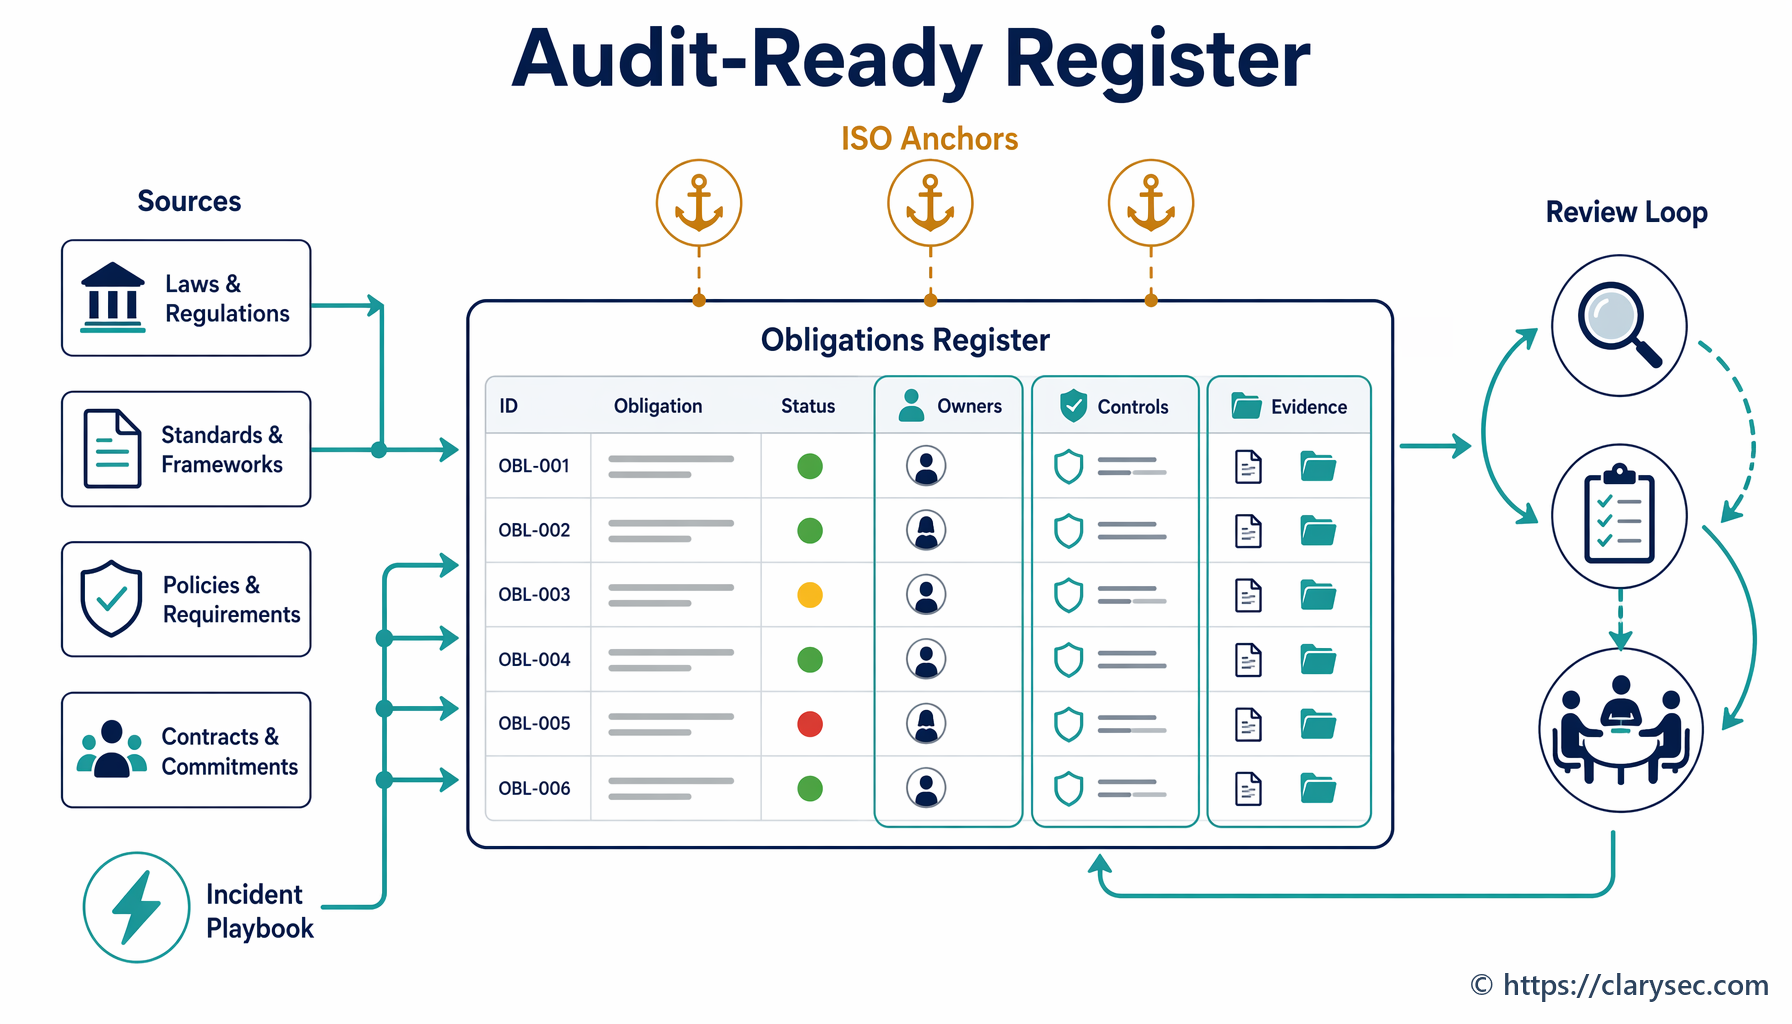
Tako v poslovnih kot v MSP okoljih mora predajna mapa vključevati nadzorno ploščo operacij zasebnosti, ki prikazuje status RoPA, DPIA, DSR, kršitev, pregledov hrambe in pregledov dobaviteljev. Tako organizacija dokaže, da odgovornost po GDPR ni odvisna od ene osebe.
ISO/IEC 27701:2025: prehod vloge kot nadzorovano dokazilo PIMS
ISO/IEC 27701:2025 upravljanje zasebnosti razširja v strukturiran sistem upravljanja informacij o zasebnosti. To pomeni, da je treba prehod vloge obravnavati kot vsak drug nadzorovan proces: načrtovan, dodeljen, dokumentiran z dokazili, pregledan in izboljšan.
Predajna mapa mora za vsak pomemben proces zasebnosti vključevati polja kontinuitete PIMS:
- Ime procesa, na primer DPIA, RoPA, DSR, ocena kršitve ali pregled zasebnosti dobavitelja.
- Vloga PIMS, na primer DPO, vodja varstva podatkov, vodja PIMS, predstavnik upravljavca ali predstavnik obdelovalca.
- Operativna vloga, na primer upravljavec, obdelovalec, skupni upravljavec ali podobdelovalec.
- Trenutni lastnik in začasni namestnik.
- Sklic na register dokazil.
- Datum zadnjega pregleda in datum naslednjega pregleda.
- Odprte odločitve in nerazrešena tveganja.
- Eskalacijska pot.
- Povezave na klavzule politik, postopke in predloge.
- Revizijski status, vključno z zadnjo zahtevo za dokazila in odzivom.
Enterprise Politika sistema upravljanja informacij o zasebnosti [C5] samo svetovanje glede varstva podatkov opredeli kot dokazni objekt:
[Vsi] Pooblaščena oseba za varstvo podatkov / svetovalec za zasebnost MORA evidentirati svetovanje glede varstva podatkov o obsegu PIMS, merilih DPIA in odločitvah z visokim tveganjem v REG04 pred odobritvijo zadevne odločitve.
Iz razdelka »Vloge in odgovornosti«, klavzula politike 5.1.3.
Ta klavzula je med predajo ključna. Poročilo DPIA lahko prikaže končno odobritev, vendar REG04 ali enakovreden register svetovanja glede varstva podatkov ohranja strokovno utemeljitev odločitve. Brez tega novi DPO morda ne bo mogel pojasniti, zakaj je organizacija odobrila dejavnost obdelave z visokim tveganjem ali kateri pogoji spremljanja so bili določeni.
Clarysec prehod vloge povezuje tudi s širšim upravljanjem. Enterprise Politika upravljavskih vlog in odgovornosti [C6] določa:
Pooblastitve morajo biti evidentirane v registru vlog in odgovornosti, prvotni lastnik pa ohrani končno odgovornost.
Iz razdelka »Zahteve za izvajanje politike«, klavzula politike 6.2.5.
To preprečuje najnevarnejšo vrzel pri prehodu: vsi domnevajo, da nekdo drug pokriva DSR, DPIA, ocene kršitev ali odzive nadzornim organom. Močna predajna mapa DPO vključuje tabelo pooblastitev in jasno določa, ali je posamezna odgovornost stalna, začasna ali svetovalna.
Gradnja repozitorija z Zenith Blueprint
Predajna mapa je uporabna le toliko, kolikor je uporaben repozitorij za njo. Kaotičen deljeni pogon ni sistem dokazil PIMS.
Clarysecov Zenith Blueprint: 30-koračni načrt za presojevalce [C7] dokumentacijo obravnava kot živ sistem upravljanja. V fazi »ISMS Foundation & Leadership«, korak 6, »Dokumentirane informacije in vzpostavitev knjižnice ISMS«, Zenith Blueprint organizacijam priporoča vzpostavitev strukturiranega repozitorija dokumentacije ISMS:
Zdaj je primeren čas, da vzpostavite strukturo za shranjevanje vse dokumentacije ISMS (vašo »knjižnico ISMS«). Na primer:
✓ Glavna mapa z imenom »Dokumentacija ISMS« s podmapami, kot so: ✓ Politike in postopki: vsebuje odobrene različice politik (npr. politika informacijske varnosti, Politika sprejemljive uporabe) in postopkov (postopek odzivanja na incidente, postopek varnostnega kopiranja itd.). ✓ Ocena tveganja in SoA: mapa za poročila o ocenah tveganja, register tveganj (delovna datoteka) in izjavo o uporabnosti (ko je pripravljena). ✓ Evidence usposabljanja in ozaveščanja: dnevniki usposabljanja, kopije izvedenih vsebin, seznami prisotnosti. ✓ Presoja in pregled: poročila notranjih presoj, zapisniki sestankov vodstvenega pregleda, dnevniki korektivnih ukrepov. ✓ Zapisi o incidentih: dnevnik incidentov, poročila o incidentih, dokumenti o pridobljenih izkušnjah. ✓ Sredstva in popis: seznami sredstev, rezultati razvrščanja podatkov itd. ✓ Kontrole iz Annex A (ali »knjižnica kontrol«): po možnosti seznam kontrol in dokumentacija o tem, kako so implementirane.
Zagotovite, da je ta repozitorij dostopen, vendar varen. Politike so lahko na primer v mapi z javnim branjem za vse zaposlene, mapa z ocenami tveganja pa je lahko omejena na ekipo ISMS in najvišje vodstvo.
Iz faze »ISMS Foundation & Leadership«, korak 6: Dokumentirane informacije in vzpostavitev knjižnice ISMS.
Za predajno mapo DPO isti vzorec postane knjižnica PIMS. Praktična mapa najvišje ravni je »Predaja DPO in odgovornost v PIMS«, z omejenim dostopom za DPO, vodjo varstva podatkov, pravnega svetovalca, vodjo informacijske varnosti, notranjo revizijo in odobrene izvršne vodje.
| Mapa | Vsebina | Usmeritve glede dostopa |
|---|---|---|
| 00 Kazalo predaje | kazalo REG12, kontrolni seznam prehoda, zemljevid lastnikov | DPO, vodja PIMS, notranja revizija |
| 01 Upravljanje in vloge | register vlog, pooblastitve, zapisniki odborov, eskalacijske poti | DPO, izvršno vodstvo, pravna služba, vodja informacijske varnosti |
| 02 RoPA in zemljevidi podatkov | RoPA, zemljevidi tokov podatkov, preslikava pravnih podlag, kategorije podatkov | DPO, ekipa za zasebnost, lastniki procesov |
| 03 DPIA in svetovanje glede varstva podatkov | DPIA, svetovanje REG04, odobritve preostalega tveganja, odločitve z visokim tveganjem | DPO, pravna služba, lastniki tveganj |
| 04 Upravljanje DSR | register DSR, predloge, dokazila o preverjanju, status odzivov | omejena ekipa za zasebnost |
| 05 Kršitve in incidenti zasebnosti | dnevnik kršitev, zapiski presoje, odločitve o obveščanju, dopisi nadzornim organom | DPO, pravna služba, vodja informacijske varnosti, ekipa za incidente |
| 06 Obdelovalci in prenosi | evidenca dobaviteljev, DPA, obvestila o podobdelovalcih, ocene prenosov | DPO, nabava, pravna služba, lastnik dobavitelja |
| 07 Hramba in odstranjevanje | roki hrambe, dokazila o odstranitvi, pravna zadržanja | DPO, lastnik zapisov, pravna služba |
| 08 Dokazila za presoje in nadzorne organe | zahteve za dokazila, status izpolnitve, ugotovitve presoje, korektivni ukrepi | DPO, notranja revizija, skladnost |
| 09 Zaveze strankam | vprašalniki o zasebnosti, pogodbene zaveze, obljube odprave pomanjkljivosti | DPO, pravna podpora prodaji, lastnik stranke |
| 10 Pridobljene izkušnje | pregledi po incidentu, revizijske izkušnje, ukrepi izboljšav | DPO, vodja informacijske varnosti, ekipa vodstvenega pregleda |
Za MSP je mogoče isto načelo uvesti preprosteje. Clarysecova Politika spremljanja presoj in skladnosti za MSP [C8] določa:
Vsa dokazila morajo biti shranjena v centralizirani revizijski mapi.
Iz razdelka »Zahteve za izvajanje politike«, klavzula politike 6.2.1.
Raven zrelosti se lahko razlikuje, načelo pa ne. Dokazila o zasebnosti morajo biti centralizirana, nadzorovana, indeksirana in hitro pridobljiva.
Sidra kontrol ISO: vloge, zapisi in varstvo PII
Predajna mapa DPO se močno preslika na tri organizacijske ukrepe ISO/IEC 27002:2022, predstavljene v Clarysecovem Zenith Controls: vodnik za medokvirno skladnost [C9]. To so kontrole ISO, ne ločen nabor kontrol, ki bi ga ustvaril Zenith.
| Kontrola ISO/IEC 27002:2022 | Tema kontrole | Zakaj je pomembna za predajo DPO |
|---|---|---|
| 5.2 Vloge in odgovornosti na področju informacijske varnosti | Opredeljene in dodeljene varnostne odgovornosti | Prikazuje, kdo je lastnik odločitev o zasebnosti, delegiranih nalog, odobritev preostalega tveganja in eskalacij k vodstvu |
| 5.33 Varovanje zapisov | Varovanje zapisov pred izgubo, uničenjem, ponarejanjem in nepooblaščenim dostopom | Varuje dokazila RoPA, DPIA, DSR, kršitev, hrambe, dobaviteljev in nadzornih organov |
| 5.34 Zasebnost in varstvo PII | Zasebnost in varstvo PII, usklajena z zakonskimi, statutarnimi, regulativnimi in pogodbenimi zahtevami | Povezuje pravno podlago, obravnavo zahtev za uveljavljanje pravic, eskalacijo incidentov, upravljanje obdelovalcev in preglednost |
Te kontrole se povezujejo tudi z zahtevami sistema upravljanja ISO/IEC 27001:2022. Točka 5.3 zahteva, da so organizacijske vloge, odgovornosti in pooblastila dodeljeni ter komunicirani. Točka 7.5 zahteva nadzor dokumentiranih informacij. Točka 6.1 zahteva načrtovanje tveganj in priložnosti, vključno z obravnavo tveganja. Točka 8.1 zahteva operativno načrtovanje in nadzor. Točka 9.1 zahteva spremljanje in vrednotenje. Točka 10.2 zahteva korektivne ukrepe.
Predajna mapa DPO podpira vsako od teh pričakovanj, ker prehod vloge pretvori v nadzorovana in preverljiva dokazila.
Enosejna vaja za vzpostavitev predajne mape DPO
Ni treba čakati na odpoved. Vajo izvedite pred odhodom DPO, med notranjo presojo zasebnosti ali po imenovanju novega vodje varstva podatkov.
Korak 1: Ustvarite kazalo predaje
Odprite REG12 ali svoje kazalo dokumentiranih informacij in ustvarite razdelek z imenom »Predajna mapa DPO«. Dodajte polja za:
- Element dokazila.
- Področje procesa.
- Avtoritativna lokacija.
- Lastnik.
- Namestnik lastnika.
- Zadnji pregled.
- Naslednji pregled.
- Raven zaupnosti.
- Odprt ukrep.
- Revizijska relevantnost.
Izpolnite prvih 25 vnosov. Začnite z RoPA, registrom DPIA, registrom DSR, dnevnikom kršitev, evidenco dobaviteljev, roki hrambe, registrom svetovanja glede varstva podatkov, mapo korespondence z nadzornimi organi, registrom tveganj za zasebnost in obsegom PIMS.
Korak 2: Vzpostavite seznam rokov za 30, 60 in 90 dni
Ustvarite nadzorno ploščo rdeče cone za zadeve, ki zapadejo v naslednjih 30, 60 in 90 dneh. Vključite:
- Odprte zahteve posameznikov glede podatkov.
- Čakajoče odobritve DPIA.
- Odprte ocene kršitev.
- Roke za odgovor nadzornemu organu ali stranki.
- Datume pregledov dobaviteljev.
- Roke za prenose ali obvestila o podobdelovalcih.
- Mejnike pregledov hrambe.
- Revizijske korektivne ukrepe.
To je stran, ki jo prihajajoči DPO prebere najprej.
Korak 3: Procese z visokim tveganjem preslikajte na imenovane lastnike
Uporabite register vlog in odgovornosti. Za vsak proces dokumentirajte, ali je bil odhajajoči DPO odgovoren, izvajalec, posvetovan ali obveščen. Za vsak aktiven proces dodelite začasnega lastnika. Evidentirajte pooblastitev in sporočite spremembo skladno s Politiko vlog, odgovornosti in dokazovanja odgovornosti na področju zasebnosti ter Politiko upravljavskih vlog in odgovornosti.
Korak 4: Ohranite kontekst odločitev
Za vsako aktivno DPIA ali odločitev z visokim tveganjem dodajte kratek zapis zgodovine odločitve:
- Kaj je bilo predlagano?
- Zakaj je bila DPIA potrebna ali ni bila potrebna?
- Kakšno svetovanje glede varstva podatkov je bilo podano?
- Katera tveganja ostajajo?
- Kdo je sprejel preostalo tveganje?
- Kateri pogoji se morajo spremljati?
Tu REG04 postane ključen. Brez evidentiranega svetovanja lahko prihajajoči DPO vidi le končno odobritev in spregleda omejitve, ki stojijo za njo.
Korak 5: Preizkusite pridobivanje dokazil
Notranjo revizijo ali funkcijo skladnosti prosite, naj iz predajne mape zahteva pet elementov:
- Vnos RoPA za dejavnost obdelave z visokim tveganjem.
- DPIA in zapis svetovanja za isto dejavnost.
- Pogodbo z obdelovalcem, ki jo podpira.
- Pravilo hrambe, ki velja za podatke.
- Najnovejšo odločitev DSR ali odločitev o kršitvi, povezano s tem procesom, če obstaja.
Če ekipa teh elementov ne more pridobiti v časovnem okviru, določenem s politiko, predajna mapa ni pripravljena.
Odvisnosti od dobaviteljev, obdelovalcev in storitev v oblaku
Številni prehodi DPO odpovejo na meji med zasebnostjo, nabavo, varnostjo in operacijami.
Odhajajoči DPO morda ve, da ima obdelovalec nerazrešeno revizijsko ugotovitev, da je treba pregledati obvestilo o podobdelovalcu ali da pogodba nima ustreznih določil o podpori pri incidentih. Če to znanje ni zajeto, prihajajoči DPO podeduje skrito tveganje.
Clarysecova Politika varnosti tretjih oseb in dobaviteljev za MSP [C10] določa podlago za dokazila:
Evidenco dobaviteljev mora vzdrževati in posodabljati administrativni ali nabavni kontakt. Vključevati mora:
Iz razdelka »Zahteve upravljanja«, klavzula politike 5.4.
Predajna mapa mora evidenco dobaviteljev povezati z:
- Pogodbami o obdelavi osebnih podatkov.
- Seznami podobdelovalcev.
- Dokumentacijo o prenosih.
- Varnostnim skrbnim pregledom.
- Klavzulami o obveščanju o incidentih.
- Pravicami do revizije.
- Obveznostmi ob izstopu in izbrisu.
- Odprtimi ukrepi za odpravo pomanjkljivosti.
Tu sta pomembna tudi NIS2 in DORA.
NIS2 od bistvenih in pomembnih subjektov zahteva sprejetje ustreznih tehničnih, operativnih in organizacijskih ukrepov za upravljanje tveganj kibernetske varnosti. Področja upravljanja tveganj vključujejo obravnavanje incidentov, neprekinjeno poslovanje, varnost dobavne verige, varno nabavo in razvoj, obravnavanje ranljivosti, oceno učinkovitosti, kibernetsko higieno, usposabljanje, kriptografijo, varnost kadrovskih procesov, nadzor dostopa in upravljanje sredstev.
DORA od finančnih subjektov zahteva vzdrževanje upravljanja IKT, upravljanje tveganj IKT, razvrščanje incidentov in poročanje, testiranje digitalne operativne odpornosti ter upravljanje tveganj tretjih ponudnikov storitev IKT. Za kritične ali pomembne funkcije DORA pričakuje tudi močne pogodbene zaščitne ukrepe, pravice dostopa in revizije, pravice odpovedi, izhodne strategije in prehodne ureditve.
Predajna mapa DPO mora opredeliti, kje so za zasebnost pomembni dobavitelji hkrati del obveznosti operativne odpornosti. Če obdelovalec podpira kritično finančno storitev ali pomembno digitalno storitev, mora prihajajoči DPO razumeti regulativni vpliv odpovedi dobavitelja, zapoznelega obveščanja o incidentu ali pogodbene pomanjkljivosti.
Kontinuiteta incidentov in kršitev varnosti osebnih podatkov
Kontekst kršitve varnosti osebnih podatkov je zelo hitro pokvarljiv. Med prehodom DPO se zlahka izgubi, zakaj je bila sprejeta odločitev, da se obvestilo ne poda, zakaj je bilo obveščanje zamaknjeno ali zakaj je bila določena skupina posameznikov obravnavana kot prizadeta.
GDPR kršitev varnosti osebnih podatkov opredeljuje široko, vključno z nenamernim ali nezakonitim uničenjem, izgubo, spremembo, nepooblaščenim razkritjem osebnih podatkov ali dostopom do njih. Odziv na incidente mora zato vključevati triažo zasebnosti, ne le tehnično zajezitev.
Zenith Blueprint v fazi »Controls in Action«, korak 23, poudarja pravno stično točko pri kontrolah, povezanih z zasebnostjo:
Kontrola v ISMS uvaja tudi pravno stično točko. Pooblaščenci za zasebnost, pravni svetovalci ali pooblaščene osebe za varstvo podatkov (DPO) morajo sodelovati pri opredelitvi ravnanja z osebnimi podatki, zlasti pri mednarodnih prenosih, čezmejni obdelavi ali pravicah posameznikov, kot so dostop, popravek in izbris. To niso le pravice, temveč operativne obveznosti, ki morajo biti podprte s strukturiranimi, preverljivimi procesi.
Z vidika presoje je ta kontrola vse bolj v ospredju. Presojevalci, nadzorni organi in stranke želijo videti:
✓ Kje se nahajajo PII, ✓ Katera pravna podlaga ureja njihovo obdelavo, ✓ Kako je dostop omejen, ✓ Kako se incidenti prijavljajo, ✓ In kako organizacija spoštuje pravice ter ohranja preglednost.
Iz faze »Controls in Action«, korak 23: Organizacijski ukrepi (5.19–5.37).
Za vsak odprt ali nedavno zaprt incident v zvezi z osebnimi podatki mora predajna mapa vključevati list kontinuitete kršitve.
| Polje kontinuitete kršitve | Zakaj je pomembno |
|---|---|
| Referenca incidenta | Poveže analizo zasebnosti z zapisom varnostnega incidenta |
| Datum in čas zaznave | Podpira analizo časovnice poročanja |
| Prizadeti sistemi in posamezniki | Določa obseg in vpliv |
| Vloga upravljavca ali obdelovalca | Določa obveznosti obveščanja in pogodbene obveznosti |
| Začetna ocena zasebnosti | Ohranja utemeljitev zgodnje triaže |
| Ocena resnosti varnostnega incidenta | Poveže tehnično resnost s tveganjem za zasebnost |
| Odločitev o obveščanju in utemeljitev | Pojasni, ali je bilo potrebno obvestilo nadzornemu organu ali posameznikom |
| Komunikacije z nadzornimi organi in strankami | Ohranja zunanje zaveze |
| Temeljni vzrok in pridobljene izkušnje | Podpira korektivne ukrepe in izboljšave |
| Korektivni ukrepi in lastniki | Preprečuje vrzeli pri odpravi po prehodu |
To podpira tudi pričakovanja NIS2 in DORA glede incidentov. NIS2 za pomembne incidente uporablja postopno poročanje, vključno z zgodnjim opozorilom, obvestilom, posodobitvami, kadar so zahtevane, in končnim poročilom. DORA od finančnih subjektov zahteva zaznavanje, upravljanje, razvrščanje in prijavo večjih incidentov, povezanih z IKT, z začetnim, vmesnim in končnim poročanjem ter analizo temeljnega vzroka. Novi DPO mora znati razlikovati med varnostnim incidentom, kršitvijo varnosti osebnih podatkov, pomembnim incidentom po NIS2 in večjim incidentom, povezanim z IKT, po DORA, tudi kadar en dogodek sproži več delovnih tokov.
Hramba in odstranjevanje: tiho tveganje pri predaji
Pravila hrambe med prehodi vlog pogosto zastarajo, ker so razpeta med pravno službo, upravljanje zapisov, IT in lastnike poslovnih procesov. Vendar omejitev shranjevanja po GDPR zahteva, da se osebni podatki ne hranijo dlje, kot je potrebno za namene obdelave.
Enterprise Politika hrambe podatkov in odstranjevanja [C11] določa vlogo kontrole zasebnosti:
Pregleduje in potrjuje roke hrambe za osebne podatke, da zagotovi pravno podlago za nadaljnjo hrambo.
Iz razdelka »Vloge in odgovornosti«, klavzula politike 4.3.2.
Predajna mapa mora opredeliti roke hrambe, ki zahtevajo pregled, sisteme, kjer je izbris tehnično omejen, pravna zadržanja, arhivirane podatkovne nize, vprašanja hrambe varnostnih kopij in odvisnosti izbrisa pri obdelovalcih.
Uporaben preizkus je preprost. Izberite en vnos RoPA in preverite, ali lahko prihajajoči DPO določi obdobje hrambe, sprožilni dogodek za izbris, lastnika sistema, vključenost obdelovalca, obravnavo varnostnih kopij in dokazilo o zadnjem pregledu. Če tega ne more, odgovornost za hrambo ni pripravljena na prehod.
Preslikava med okviri skladnosti: ena mapa, več pričakovanj
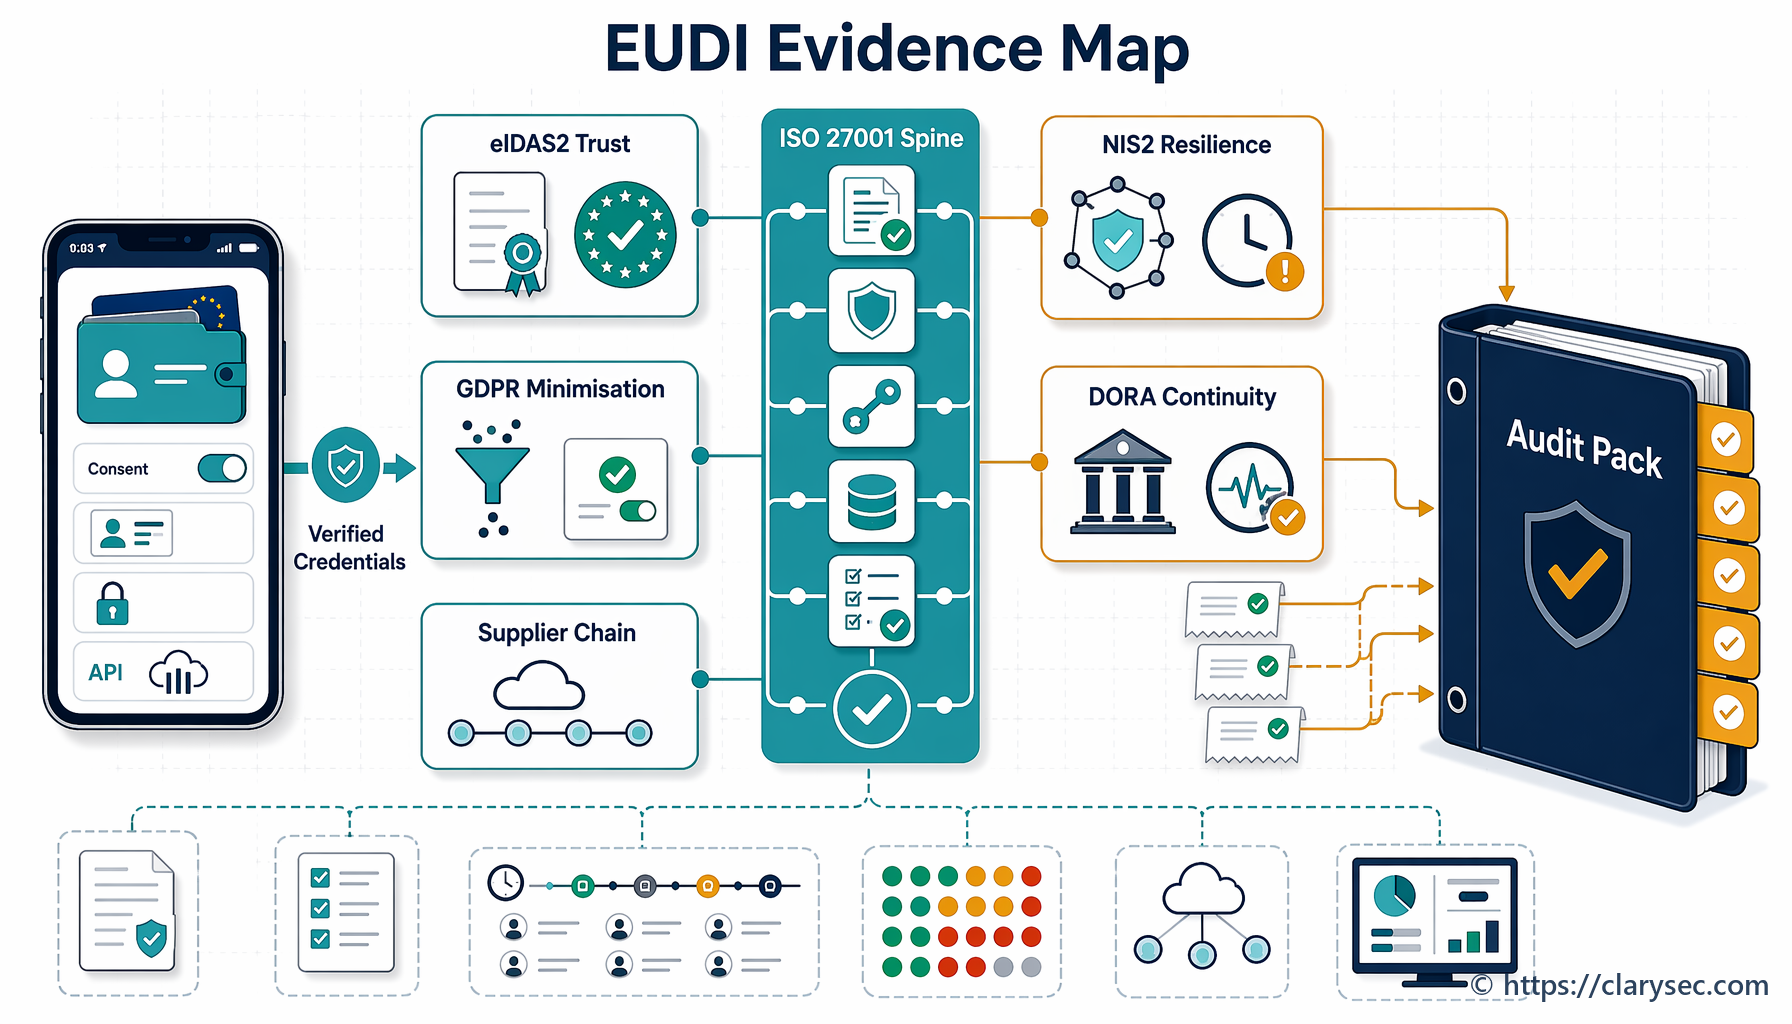
Močna predajna mapa DPO ne nadomešča zakonskih obveznosti, vendar presojevalcem in nadzornim organom zagotavlja usklajeno revizijsko sled prek več okvirov.
| Okvir ali predpis | Kaj pričakuje | Kako pomaga predajna mapa DPO |
|---|---|---|
| GDPR | Dokazljiva odgovornost, zakonita obdelava, obravnava zahtev za uveljavljanje pravic, upravljanje kršitev in nadzor obdelovalcev | Ohranja RoPA, pravno podlago, DPIA, dnevnike DSR, odločitve o kršitvah in dokazila obdelovalcev |
| ISO/IEC 27701:2025 | Upravljanje PIMS, jasnost vlog, upravljanje tveganj za zasebnost in dokumentirana dokazila | Prikazuje vloge zasebnosti, obseg PIMS, kazalo dokazil, zapise svetovanja in lastništvo procesov |
| ISO/IEC 27001:2022 | Sistem upravljanja na podlagi tveganj, voditeljstvo, dodeljene odgovornosti, dokumentirane informacije in delovanje kontrol | Poveže dokazila o zasebnosti z obsegom ISMS, obravnavo tveganja, kontrolami dobaviteljev, incidenti in neprekinjenostjo |
| NIS2 | Odgovornost vodstva, upravljanje kibernetskih tveganj, obravnavanje incidentov, dobavna veriga in usposabljanje | Prepozna odvisnosti zasebnosti v kibernetskih incidentih, dobaviteljih, sredstvih, dostopu in neprekinjenosti |
| DORA | Upravljanje IKT, poročanje o incidentih, testiranje, tveganja tretjih oseb in odpornost finančnih subjektov | Poveže evidence zasebnosti s tveganji IKT, kritičnimi dobavitelji, razvrščanjem incidentov in dokazili za izstop |
| NIST CSF 2.0 | Rezultati funkcij Govern, Identify, Protect, Detect, Respond in Recover s profili in analizo vrzeli | Predajo pretvori v trenutni profil, seznam ciljnih vrzeli in akcijski načrt |
| COBIT 2019 | Cilji upravljanja, lastništvo kontrol, kakovost dokazil, odgovornost in spremljanje uspešnosti | Zagotavlja dokazila na podlagi vlog, sledljivost odločitev, revizijsko sled in nadzor vodstva |
NIST CSF 2.0 je posebej uporaben kot komunikacijska plast. Njegova funkcija GOVERN pričakuje, da so pravne, regulativne, pogodbene, zasebnostne in državljanske obveznosti razumljene in upravljane. Metoda organizacijskih profilov pomaga organizacijam opredeliti trenutno in ciljno stanje, zbrati politike in vhodne podatke o tveganjih, prepoznati vrzeli in pripraviti prednostno razvrščene akcijske načrte.
To je natanko vloga predajne mape DPO. Opredeli trenutni profil zasebnosti, prepozna ciljne zahteve za kontinuiteto in ustvari prednostno razvrščen seznam odprave pomanjkljivosti.
Kako presojevalci preverjajo proces predaje DPO
Resen presojevalec se ne bo ustavil pri vprašanju, kdo je DPO. Preveril bo, ali je funkcija zasebnosti odporna.
| Vidik presoje | Verjetno vprašanje | Dokazila iz predajne mape |
|---|---|---|
| ISO/IEC 27001:2022 | Ali se vloge, zapisi in odgovornosti za kontrole ohranjajo med spremembo osebja? | register vlog, dnevnik pooblastitev, kazalo dokazil REG12, pregled pravic dostopa, sklici na politike |
| ISO/IEC 27701:2025 | Ali PIMS še naprej deluje, ko se DPO zamenja? | obseg PIMS, zapisi DPIA, svetovanje REG04, RoPA, postopki DSR, zapisi o kršitvah |
| GDPR | Ali lahko organizacija po spremembi DPO dokaže odgovornost za zasebnost? | RoPA, DPIA, register DSR, dnevnik kršitev, preslikava pravnih podlag, korespondenca z nadzornimi organi |
| NIST CSF 2.0 | Ali je trenutni profil tveganj za zasebnost in kibernetskih tveganj razumljen in sporočen? | trenutni profil, ciljne vrzeli, register tveganj, seznam dobaviteljev, ukrepi za incidente in obnovitev |
| DORA | Ali so odvisnosti incidentov IKT in zasebnosti tretjih oseb ohranjene za operativno odpornost? | evidence kritičnih dobaviteljev, razvrstitve incidentov, register pogodb, izhodni načrti, dokazila o testiranju |
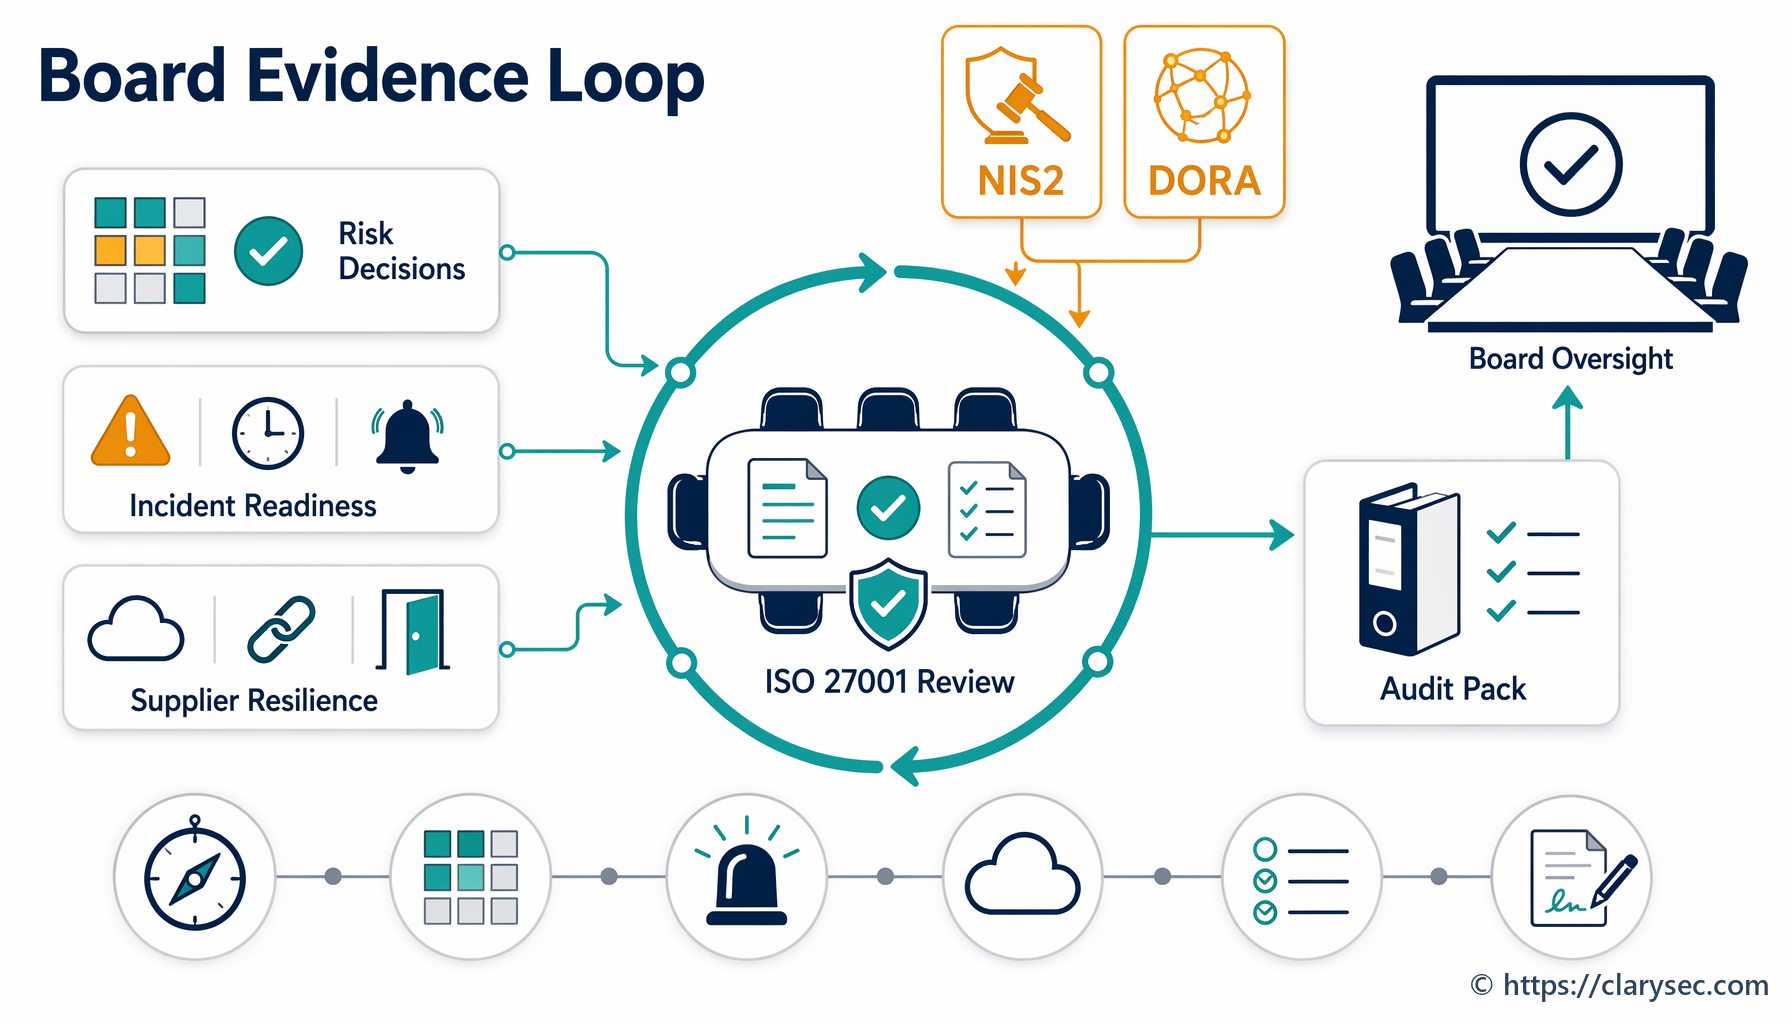
| NIS2 | Ali so odgovornosti upravljanja, incidentov, dobavne verige in neprekinjenosti jasne? | poročanje upravnemu odboru, priročnik za incidente, evidenca dobaviteljev, povezave z neprekinjenostjo, zapisi o usposabljanju |
| COBIT 2019 | Ali je odgovornost upravljana, spremljana in podprta z dokazili? | RACI, lastništvo kontrol, revizijska sled, korektivni ukrepi, zapisniki vodstvenega pregleda |
Najpogostejša ugotovitev ni, da predajna mapa ne obstaja. Ugotovitev je, da mapa dokazil ne poveže z odločitvami. Presojevalci ne želijo le dokumentov. Želijo sledljivost.
Pogosti vzorci neuspeha in Clarysecove rešitve
Prvi vzorec neuspeha je predaja prek nabiralnika. Odhajajoči DPO posreduje e-pošto, vendar ni indeksiranega registra dokazil. Clarysec to rešuje z usmerjanjem dokazil v REG12 in povezovanjem vsakega elementa s procesom, lastnikom in datumom pregleda.
Drugi je predaja predlog. Organizacija ima predloge DPIA in DSR, vendar nima trenutnega statusa. Clarysec to rešuje z nadzorno ploščo rdeče cone za odprte roke, odločitve z visokim tveganjem in nerazrešene ukrepe.
Tretji je politika brez pooblastitev. Politike določajo, da je DPO lastnik zasebnosti, vendar nihče ne evidentira začasne odgovornosti. Clarysec to rešuje z registrom vlog in odgovornosti, dokazili o predaji vloge v REG01 in REG12 ter dokazili o komunikaciji v REG11.
Četrti je slepa pega pri dobaviteljih. Evidence zasebnosti obdelovalcev niso povezane z evidencami nabave in varnosti. Clarysec to rešuje s povezovanjem evidence dobaviteljev, repozitorija DPA, seznama podobdelovalcev, klavzul o incidentih, izstopnih obveznosti in varnostnega skrbnega pregleda.
Peti je vrzel v kontekstu incidenta. Tehnični zapis incidenta obstaja, manjka pa utemeljitev glede kršitve varnosti osebnih podatkov. Clarysec to rešuje z zahtevo po listih kontinuitete kršitev, ki ohranijo analizo obveščanja, vpliv na posameznike, odločitve nadzornih organov in pridobljene izkušnje.
30-dnevni kontrolni seznam pripravljenosti na predajo DPO
Če bi se vaš DPO ali vodja varstva podatkov zamenjal jutri, ali bi lahko dokazali kontinuiteto? Uporabite ta kontrolni seznam.
- Potrdite, da so DPO, vodja varstva podatkov, vodja PIMS in namestniki evidentirani v registru vlog.
- Evidentirajte dokazila o predaji vloge v REG01 in REG12 v 10 delovnih dneh.
- Posodobite dokazila o komunikaciji spremembe vloge v REG11 v 10 delovnih dneh.
- Preverite, da je kazalo dokumentiranih informacij PIMS v REG12 aktualno.
- Ustvarite seznam rokov za zasebnost za 30, 60 in 90 dni.
- Preglejte odprte DSR in potrdite lastnike odgovorov.
- Preglejte vse aktivne DPIA in odločitve z visokim tveganjem.
- Potrdite, da REG04 vključuje svetovanje glede varstva podatkov za obseg PIMS, merila DPIA in odločitve z visokim tveganjem.
- Uskladite RoPA s sistemi, dobavitelji in roki hrambe.
- Preglejte odprte in nedavne ocene kršitev.
- Potrdite, da so evidence obdelovalcev, podobdelovalcev in dobaviteljev popolne.
- Potrdite roke hrambe za osebne podatke.
- Preizkusite pridobitev petih ključnih dokazil.
- Poročajte vodstvu o statusu prehoda.
- Dodajte pridobljene izkušnje v načrt izboljšav PIMS.
Zagotovite revizijsko pripravljenost kontinuitete zasebnosti pred spremembo vloge
Najboljši čas za vzpostavitev predajne mape DPO je preden kdorkoli odstopi, preden nadzorni organ vpraša in preden incident izsili ukrepanje.
Clarysec pomaga organizacijam pretvoriti upravljanje zasebnosti v operativna dokazila s kombinacijo predlog politik, registrov PIMS, predajnih delovnih tokov, revizijsko pripravljenih repozitorijev in preslikav med okviri skladnosti. Začnite z Zenith Blueprint za 30-koračni časovni načrt implementacije, uporabite Zenith Controls za povezavo kontrol ISO/IEC 27002:2022 s širšimi pričakovanji skladnosti in uskladite notranje klavzule s Clarysecovimi politikami zasebnosti in upravljanja dokazil.
Če bi se vaš DPO zamenjal jutri, ali bi organizacija ohranila kontekst za vsako DPIA, odločitev o kršitvi, vnos RoPA in zavezo nadzornemu organu?
Če odgovor ni zanesljiv, je naslednji korak praktičen. Ta teden vzpostavite kazalo predaje, preslikajte dokazila, dodelite začasne lastnike in preizkusite pridobivanje dokazil. Clarysec vam lahko pomaga, da bo ta mapa popolna, nadzorovana in pripravljena za revizijo.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council