Zemljevid dokazil skladnosti za evropsko denarnico za digitalno identiteto 2026

Produktna ekipa v fintech podjetju je dva tedna pred uvedbo vključevanja uporabnikov na podlagi denarnice. Novi tok bo strankam iz EU omogočil, da izbrane identitetne atribute izkažejo prek evropske denarnice za digitalno identiteto, namesto da bi ročno nalagale osebne dokumente. Vodja informacijske varnosti (CISO) prepozna varnostno prednost. Pooblaščena oseba za varstvo podatkov (DPO) prepozna potencial za minimizacijo podatkov. Vodja skladnosti vidi manj opuščenih postopkov vključevanja in boljšo uporabniško izkušnjo.
Nato revizijski odbor postavi vprašanje, ki spremeni razpravo:
»Če regulator, bančni partner, revizor stranke ali nadzorni organ vpraša, kako je ta integracija denarnice upravljana, katera dokazila pokažemo?«
To je pravo vprašanje za leto 2026.
Evropska denarnica za digitalno identiteto, pogosto skrajšana kot EUDI Wallet, ni le še ena funkcionalnost produkta. Pri reguliranih digitalnih storitvah, ponudnikih plačilnih storitev, ekosistemih storitev zaupanja, vmesnikih javnega sektorja in postopkih vključevanja z visoko stopnjo zanesljivosti postane del verige zagotavljanja identitete v organizaciji. Dotika se osebnih podatkov, dogodkov avtentikacije, odvisnosti od dobaviteljev, upravljanja pravic dostopa, beleženja, kriptografije, poročanja o incidentih in odgovornosti upravljalnega organa.
Pasti se začnejo, ko se eIDAS2 in EUDI Wallet obravnavata kot samostojna pravna implementacija. Praktičen odgovor je drugačen: sprejetje vloge zanašajoče se stranke za denarnico je treba vključiti v isti sistem dokazil, ki se uporablja za ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 in COBIT 2019.
Tu je pristop Clarysec najmočnejši. Vsakega novega predpisa ne pretvorimo v novo preglednico. Obveznosti preslikamo na politike, kontrole, lastnike, revizijske sledi in ponovljiva dokazila.
Ta članek prikazuje, kako zgraditi to hrbtenico dokazil z uporabo Clarysecovih Zenith Blueprint: revizorjev 30-koračni časovni načrt, Zenith Controls: vodnik za navzkrižno skladnost ter predlog politik Clarysec za zasebnost, identiteto, beleženje, upravljanje dobaviteljev in regulativno skladnost.
Problem dokazil za denarnico v letu 2026 je širši od eIDAS2
Večina razprav o evropski denarnici za digitalno identiteto se osredotoča na zaupanje, interoperabilnost in uporabniško izkušnjo. To je pomembno. Vendar imajo CISO, vodja skladnosti, DPO ali revizor bolj operativno vprašanje: katere kontrole dokazujejo, da se identitetni atributi, pridobljeni iz denarnice, uporabljajo varno, zakonito in sorazmerno?
Zanašajoča se stranka, ki sprejema izjave denarnice, mora znati odgovoriti na naslednja vprašanja:
- Kateri atributi denarnice se zahtevajo in zakaj?
- Katera pravna podlaga podpira obdelavo?
- Ali so uporabniki, administratorji in storitveni računi enolično določljivi?
- Ali so storitve preverjanja denarnice, posredniki identitet, prehodi API in komponente v oblaku vključeni v evidenco dobaviteljev?
- Ali so dogodki avtentikacije in preverjanja zabeleženi na način, ki podpira preiskavo, ne da bi se pri tem prekomerno zbirali osebni podatki?
- Ali obstaja proces za incidente, če je vključevanje na podlagi denarnice zlorabljeno, nedosegljivo ali kompromitirano?
- Ali je pri finančnih subjektih integracija denarnice zajeta v upravljanju tveganj IKT po DORA, tveganjih tretjih oseb in razvrščanju incidentov?
- Ali pri subjektih NIS2 zanašanje na denarnico vpliva na izvajanje bistvenih ali pomembnih storitev, nadzor dostopa, neprekinjeno poslovanje ali komuniciranje s strankami?
NIS2 je posebej relevantna, ker njeno področje uporabe vključuje številne ponudnike digitalne infrastrukture, storitve v oblaku, ponudnike upravljanih storitev, ponudnike upravljanih varnostnih storitev in ponudnike storitev zaupanja. Direktiva v določenih okoliščinah kot bistvene subjekte razvršča tudi kvalificirane ponudnike storitev zaupanja, ponudnike DNS, registre TLD in več drugih subjektov. Do leta 2026 se številne organizacije ne bodo več spraševale, ali zakonodaja prihaja. Odgovarjale bodo na nadzorna, strankina in notranjerevizijska vprašanja o implementaciji.
Za finančne storitve DORA dodaja še eno plast. Uporablja se od 17. januarja 2025 in za finančne subjekte vzpostavlja enoten okvir za tveganja IKT, incidente, testiranje in tveganja tretjih oseb. NIS2 priznava DORA kot sektorski pravni akt Unije za številne prekrivajoče se obveznosti kibernetske varnosti v finančnem sektorju. V praksi to pomeni, da mora biti funkcionalnost vključevanja na podlagi denarnice pri plačilni instituciji, ponudniku storitev v zvezi s kriptosredstvi, investicijskem podjetju ali ponudniku storitev zagotavljanja informacij o računih dokazana z upravljanjem tveganj IKT, skladnim z DORA, tudi če NIS2 še vedno ostaja pomembna za koordinacijo in odvisnosti ekosistema.
Napačen odziv je ustvariti en paket dokazil za eIDAS2, enega za GDPR, enega za NIS2, enega za DORA in enega za certifikacijo ISO. Pravi odziv je uporabiti ISMS kot operativni model za dokazila.
Uporabite ISO 27001 kot hrbtenico dokazil
ISO/IEC 27001:2022 je uporaben, ker ni omejen na tehnološki kontrolni seznam. Od organizacij zahteva, da opredelijo kontekst, zainteresirane strani, zakonske in pogodbene obveznosti, obseg, vmesnike, odvisnosti, odgovornosti vodstva, oceno tveganja, obravnavo tveganja, izjavo o uporabnosti in nenehno izboljševanje.
To je pomembno pri sprejetju denarnice, ker tveganje ni samo v klicu API. Tveganje je v celotnem poslovnem procesu od začetka do konca.
Implementacija zanašajoče se stranke za denarnico vpliva na:
- vključevanje strank in dostop do računov;
- obvestila o zasebnosti, zapise RoPA in evidence pravnih podlag;
- dokazovanje identitete in modele avtentikacije;
- pogodbe z dobavitelji in zagotovila;
- beleženje, spremljanje in ohranjanje dokazil;
- razvrščanje incidentov in poročanje;
- hrambo, izbris in popravljanje podatkov;
- spremljanje presoje in skladnosti;
- poročanje o tveganjih upravljalnemu organu.
Clarysecova politika skladnosti za podjetja ta operativni model izrecno določa:
»Vse zakonske in regulativne obveznosti morajo biti preslikane na posamezne politike, kontrole in lastnike v okviru sistema upravljanja informacijske varnosti (ISMS).«
Iz Politike pravne in regulativne skladnosti, razdelek »Zahteve za implementacijo politike«, klavzula politike 6.2.1.
Za MSP je isto načelo prilagojeno v praktično evidenco skladnosti:
»Kadar se predpis uporablja na več področjih (npr. GDPR se uporablja za hrambo, varnost in zasebnost), mora biti to jasno preslikano v evidenci skladnosti in gradivih za usposabljanje.«
Iz Politike pravne in regulativne skladnosti – MSP, razdelek »Zahteve upravljanja«, klavzula politike 5.2.2.
Organizacija se ne sme vprašati: »Kateri oddelek je lastnik eIDAS2?« Vprašati se mora: »Na katera tveganja, kontrole, politike, lastnike in zapise dokazil v ISMS vpliva zanašanje na denarnico?«
V Zenith Blueprint faza upravljanja tveganj, korak 14, določa:
»Za vsak predpis lahko, če je uporaben, pripravite enostavno tabelo preslikave (lahko kot prilogo poročilu), ki navede ključne varnostne zahteve predpisa ter ustrezne kontrole/politike v vašem ISMS. To v ISO 27001 ni obvezno, je pa koristna interna vaja, s katero zagotovite, da nič ne ostane nepokrito. Revizorjem/presojevalcem pokaže tudi, da varnosti ne upravljate v vakuumu, temveč se zavedate pravnega konteksta.«
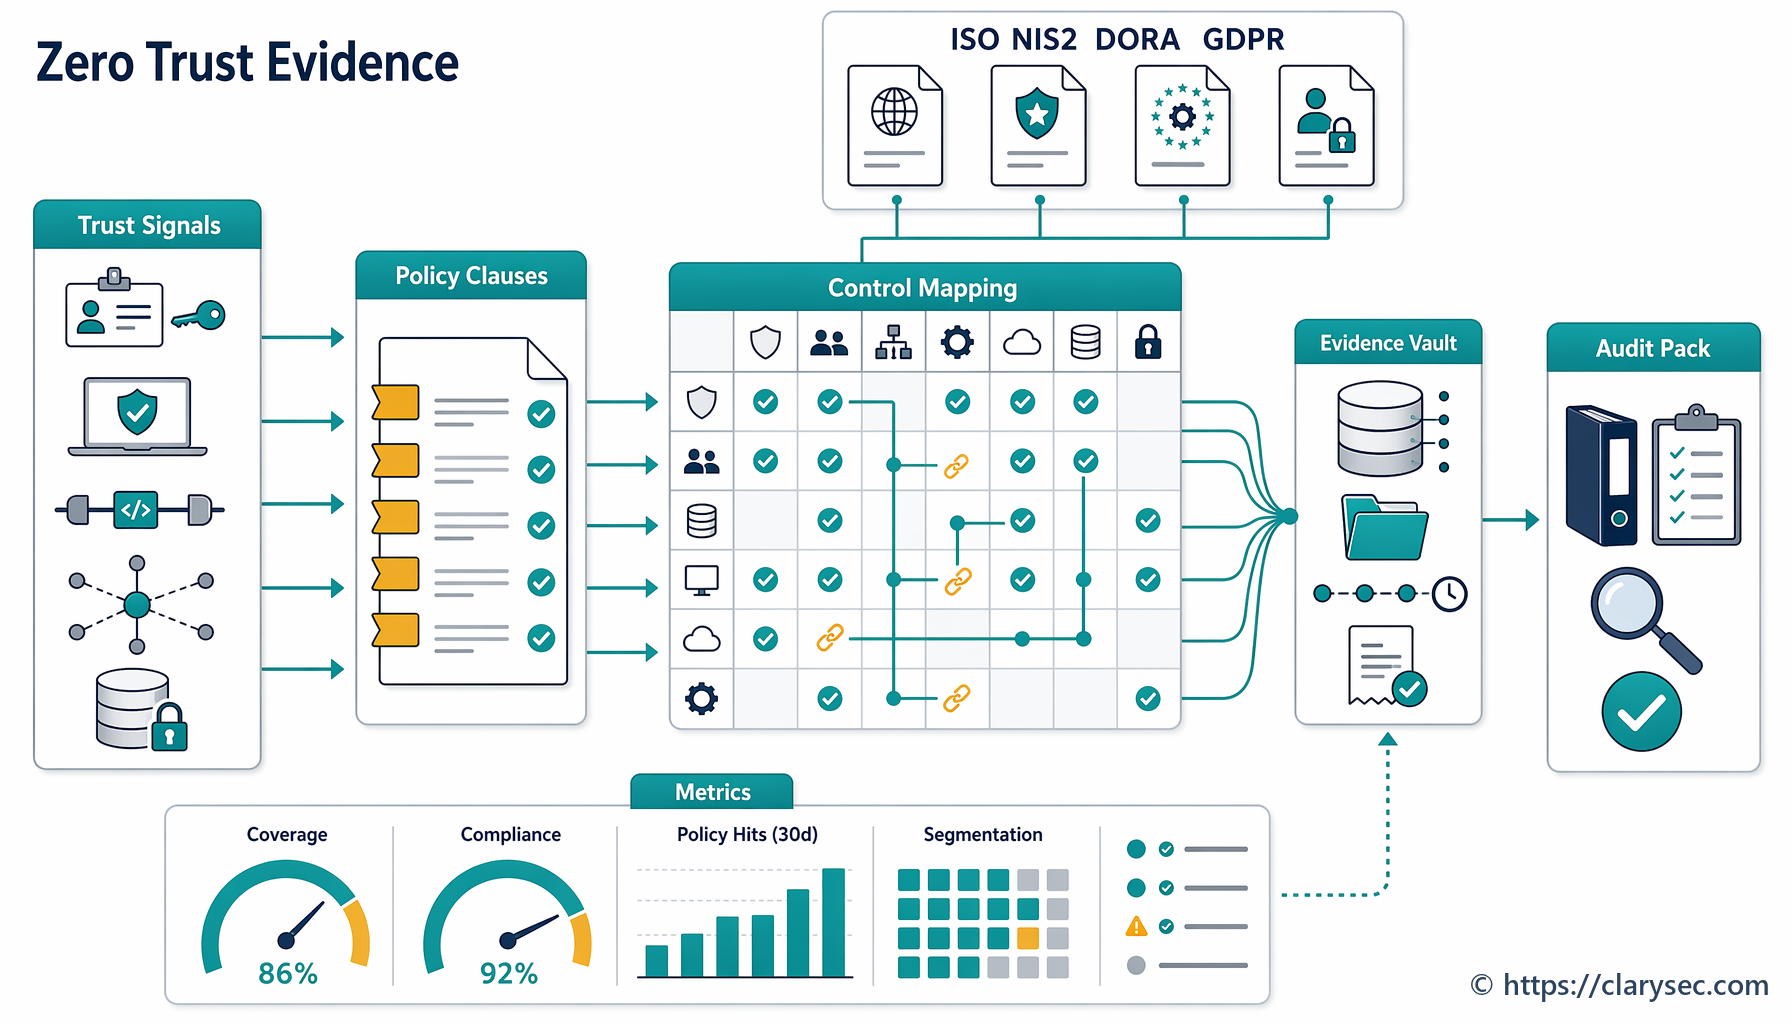
To je temelj: zgradite enotno tabelo preslikave, ki obveznosti zanašajoče se stranke za denarnico poveže z GDPR, NIS2, DORA, kontrolami iz Priloge A ISO/IEC 27001:2022, politikami Clarysec in zapisi dokazil.
Praktičen zemljevid dokazil za zanašajoče se stranke evropske denarnice za digitalno identiteto
EUDI Wallet postane obvladljiva, ko se obravnava kot opredeljen poslovni proces znotraj ISMS, s preslikanimi podatki, identitetami, dobavitelji, dnevniki, incidenti in lastniki.
| Vprašanje dokazil za denarnico | Primarno področje kontrol ISMS | Dokazila GDPR | Dokazila NIS2 ali DORA | Dokazila iz kompleta orodij Clarysec |
|---|---|---|---|---|
| Katere atribute zahtevamo iz denarnice? | Zasebnost in varstvo PII, razvrščanje informacij, pravna evidenca | Minimizacija podatkov, pravna podlaga, omejitev namena, hramba | Zaupnost podatkov po DORA in upravljanje tveganj IKT, kadar se uporabljajo finančne storitve | Politika varstva podatkov in zasebnosti, Politika pravne in regulativne skladnosti, evidenca skladnosti |
| Kako vemo, da so identitete enolične in sledljive? | Upravljanje identitet, pravice dostopa, privilegirani dostop | Odgovornost in varnost obdelave | NIS2 Article 21(2)(i) nadzor dostopa in upravljanje sredstev, upravljanje pravic dostopa po DORA | Politika upravljanja uporabniških računov in privilegijev, dokazila življenjskega cikla IAM |
| Kako je zaščitena avtentikacija denarnice? | Varna avtentikacija, avtentikacijske informacije, spremljanje | Nadzor dostopa, vgrajena varnost, preprečevanje kršitev | NIS2 Article 21(2)(j) MFA ali neprekinjena avtentikacija, kjer je ustrezno, zaščita IKT po DORA | Konfiguracija avtentikacije, pokritost MFA, nadzor sej, dnevniki |
| Kateri dobavitelji podpirajo preverjanje ali vključevanje? | Odnosi z dobavitelji, pogodbe z dobavitelji, storitve v oblaku | Analiza vloge obdelovalca ali upravljavca, pogodbe o obdelavi osebnih podatkov | Varnost dobavne verige po NIS2, evidenca tretjih oseb IKT in izstopna strategija po DORA | Politika varnosti tretjih oseb in dobaviteljev, skrbni pregled dobaviteljev, pogodbene klavzule |
| Kaj se beleži in hrani? | Beleženje, spremljanje, zbiranje dokazov | Odgovornost, zaznavanje kršitev, sorazmerna hramba | Obravnavanje incidentov po NIS2, razvrščanje in poročanje incidentov po DORA | Politika beleženja in spremljanja, nespremenljivi dnevniki, operativni priročniki za incidente |
| Kaj se zgodi, če vključevanje z denarnico odpove ali je zlorabljeno? | Odziv na incidente, neprekinjeno poslovanje, pripravljenost IKT | Ocena kršitve varnosti osebnih podatkov, kjer je uporabno | 24-urno in 72-urno poročanje po NIS2, začetna, vmesna in končna poročila po DORA | Priročnik za incidente, zbiranje dokazov, pregled po incidentu |
Ta tabela ni pravno mnenje. Je model kontrol in dokazil, ki ga lahko CISO, ekipe za skladnost in revizorji uporabijo za strukturiranje dokazov.
Upravljanje identitet je področje, kjer bodo revizorji začeli
Za zanašajočo se stranko denarnice je identiteta očitna družina kontrol. Vendar upravljanje identitet ni isto kot avtentikacija. Upravljanje identitet odgovarja na vprašanje »kdo obstaja v sistemu in kako je ta identiteta upravljana?« Avtentikacija odgovarja na vprašanje »kako se zatrjevana identiteta preveri ob dostopu?«
V Zenith Controls je kontrola ISO/IEC 27002:2022 5.16, upravljanje identitet, obravnavana kot preventivna kontrola, ki podpira zaupnost, celovitost in razpoložljivost. Neposredno je povezana z nadzorom dostopa, avtentikacijskimi informacijami, pravicami dostopa, odnosi z dobavitelji, spremljanjem skladnosti in privilegiranim dostopom. Preslikava navzkrižne skladnosti to področje povezuje z varnostjo in odgovornostjo po GDPR, nadzorom dostopa in upravljanjem sredstev po NIS2, upravljanjem identitet in dostopa po DORA, upravljanjem identifikatorjev po NIST SP 800-53 ter upravljanjem življenjskega cikla identitet po COBIT 2019.
Za dokazila denarnice mora biti organizacija sposobna dokazati:
- identitete strank in zaposlenih se ne mešajo;
- administrativne identitete so enolične in sledljive;
- identitete dobaviteljev se upravljajo z enako disciplino kot identitete zaposlenih;
- nečloveške identitete, kot so odjemalci API in storitveni računi, imajo lastnike;
- identitetam se dostop odvzame, ko niso več potrebne;
- izjeme, računi »break glass« in privilegirane identitete so nadzorovani.
Clarysecova politika računov za MSP načelo povzema v jasnem jeziku:
»Vsak račun mora biti enoličen, sledljiv do določene osebe in povezan s poslovno vlogo.«
Iz Politike upravljanja uporabniških računov in privilegijev – MSP, razdelek »Zahteve za implementacijo politike«, klavzula politike 6.1.2.
Za podjetja je zahteva glede skupnih računov strožja:
»Vse uporabniške identitete morajo biti povezane z enoličnim identifikatorjem. Uporaba skupnih ali generičnih računov je prepovedana, razen za odobrene račune »break glass« ali nujne račune, za katere veljajo stroge kontrole.«
Iz Politike upravljanja uporabniških računov in privilegijev, razdelek »Zahteve upravljanja«, klavzula politike 5.3.
Podporni standardi utrjujejo isto logiko dokazil. ISO/IEC 24760-1:2019 zagotavlja koncepte življenjskega cikla identitet, kot so registracija, vezava, uporaba in ukinitev registracije. ISO/IEC 29115:2013 podpira zagotavljanje identitete na podlagi tveganj. ISO/IEC 27005:2024 obravnava slabosti identitete in dostopa kot teme obravnave tveganja. ISO/IEC 27018:2020 razširja pričakovanja glede upravljanja identitet pri obdelavi PII v javnem oblaku. ISO/IEC 29100:2011 dodaja vidik zasebnosti, saj identifikabilnost povezuje z ravnanjem z osebnimi podatki.
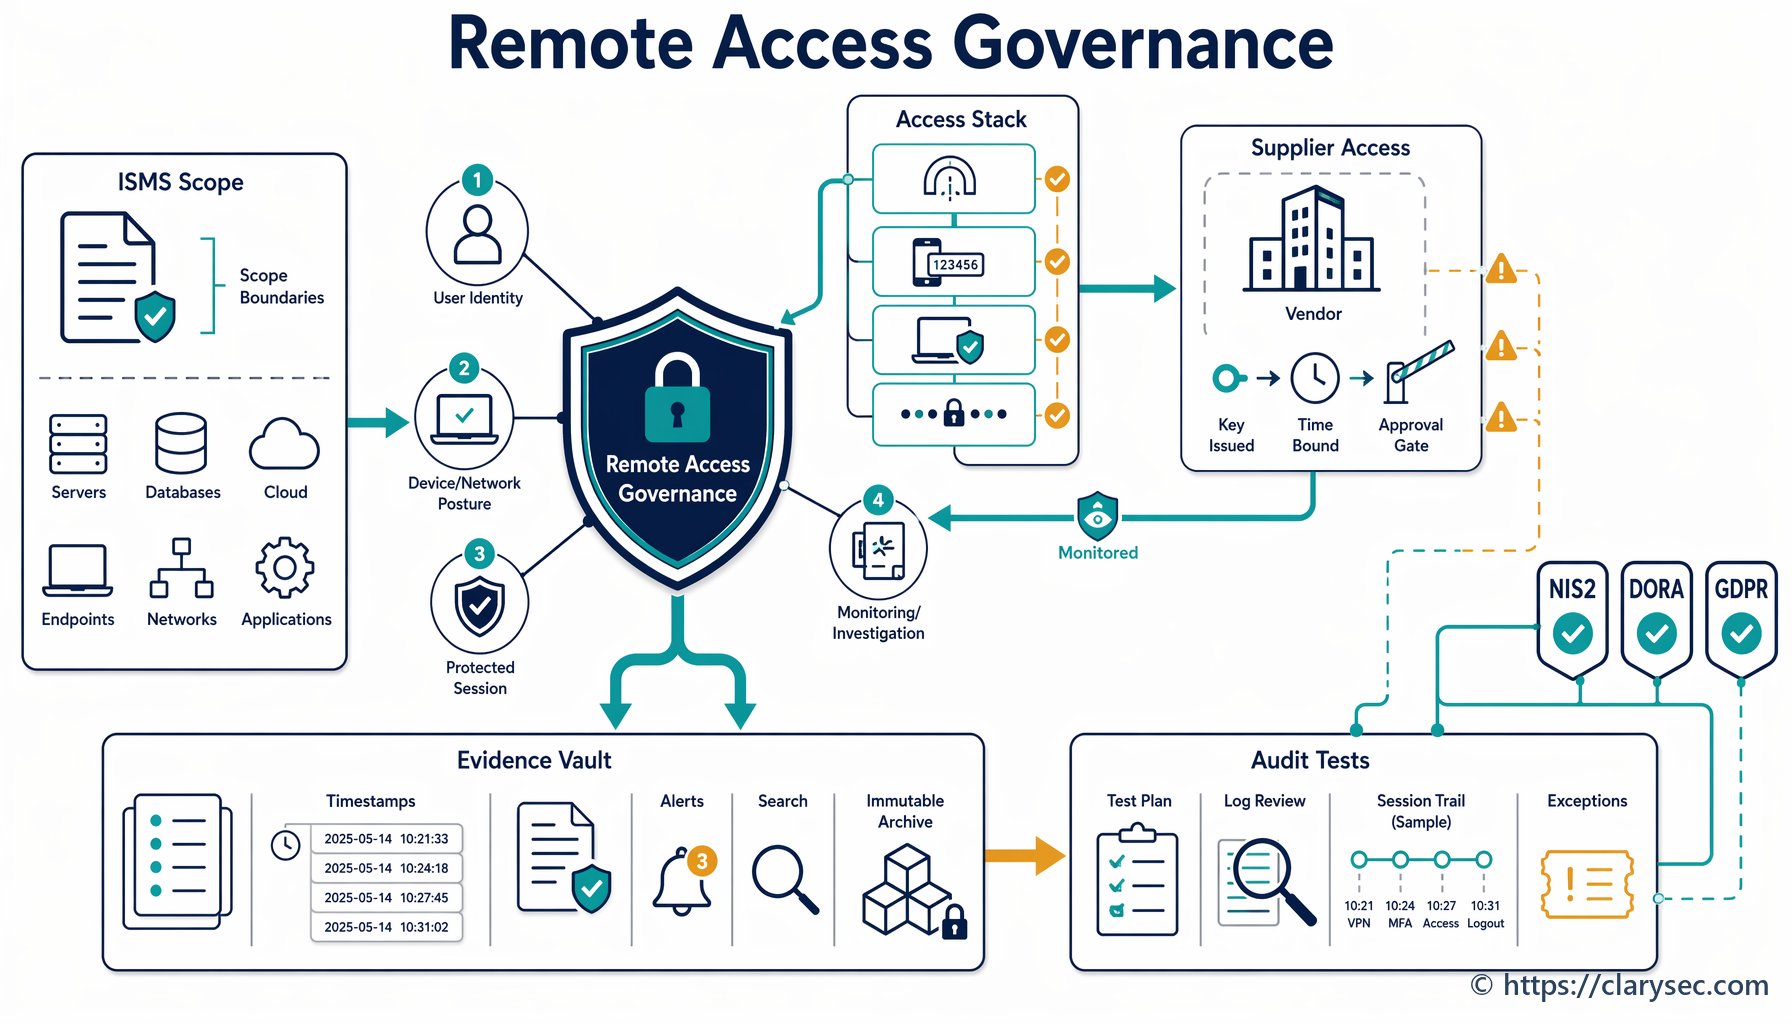
Pri uvedbi EUDI Wallet je revizijsko vprašanje preprosto: ali lahko vsako privilegirano dejanje, spremembo konfiguracije, spremembo integracije preverjanja denarnice in dogodek dostopa dobavitelja sledite do enolične identitete z odobreno vlogo?
Če je odgovor ne, projekt denarnice ni pripravljen na revizijo.
Varna avtentikacija: zaupanje v denarnico ne odpravi vaših kontrolnih dolžnosti
Pogosta zmota je, da dokazovanje identitete na podlagi denarnice odpravi avtentikacijske obveznosti zanašajoče se stranke. Lahko izboljša zanesljivost za posamezne identitetne atribute, ne odpravi pa dolžnosti varovanja sistemov, sej, vmesnikov API, administrativnih vmesnikov in poti strank.
V Zenith Blueprint, faza Kontrole v praksi, korak 19, Clarysec navaja:
»Avtentikacija je prva in najpomembnejša obrambna linija med akterjem grožnje ter vašimi sistemi, podatki in storitvami. Če je avtentikacija šibka, je mogoče obiti vse drugo: šifriranje, spremljanje, segmentacijo.«
Isti korak pojasnjuje, da mora biti sodobna avtentikacija zasnovana na tveganju, močnejša za cilje z višjo vrednostjo ter podprta z MFA, varno hrambo poverilnic, TLS, zaščito žetonov, upravljanjem skrivnosti, varnim upravljanjem sej in pregledom dnevnikov avtentikacije.
V Zenith Controls je kontrola ISO/IEC 27002:2022 8.5, varna avtentikacija, preslikana kot preventivna kontrola v zmogljivosti upravljanja identitet in dostopa. Povezana je z upravljanjem identitet, avtentikacijskimi informacijami, privilegiranim dostopom, omejitvami dostopa do informacij, dejavnostmi spremljanja, upravljanjem incidentov in varstvom zasebnosti PII. Navzkrižno je preslikana tudi na varnost obdelave po GDPR in vgrajeno varstvo podatkov, upravljanje tveganj kibernetske varnosti po NIS2 in MFA ali neprekinjeno avtentikacijo, kjer je ustrezno, upravljanje tveganj IKT po DORA, družini IA in AC iz NIST SP 800-53 ter upravljanje logičnega dostopa po COBIT 2019.
Za zanašajočo se stranko denarnice morajo dokazila varne avtentikacije vključevati:
- avtentikacijo in avtorizacijo končne točke za preverjanje denarnice;
- MFA administratorjev za konfiguracijske panele denarnice;
- varno avtentikacijo API med storitvami vključevanja;
- hrambo skrivnosti v trezorju za integracijske ključe ali certifikate denarnice;
- časovne omejitve sej in zaščito žetonov, kjer je ustrezno;
- opozorila ob neuspešni avtentikaciji in zaščito pred napadi s surovo silo;
- ločene kontrole za prijavo strank, dostop zaposlenih in dostop med sistemi.
Clarysecova politika beleženja za MSP določa praktično zahtevo glede dokazil:
»Dnevniki avtentikacije: uspešni in neuspešni poskusi prijave, trajanje seje, uporaba MFA«
Iz Politike beleženja in spremljanja – MSP, razdelek »Zahteve upravljanja«, klavzula politike 5.4.2.
V okoljih podjetij postane zanesljivost revizije osrednja:
»Dnevniške datoteke morajo biti nespremenljive ali upravljane z različicami, dostop pa sme biti dodeljen samo pooblaščenemu osebju.«
Iz Politike beleženja in spremljanja, razdelek »Zahteve za implementacijo politike«, klavzula politike 6.5.1.
To je most med zagotavljanjem identitete in odzivom na incidente. Če je vključevanje na podlagi denarnice napadeno z napolnjevanjem poverilnic, ponovitvijo žetonov, kompromitacijo administratorja ali zlorabo dobavitelja, dnevniki avtentikacije postanejo revizijska sled dokazil.
GDPR: obljuba denarnice je minimizacija, vendar jo morate dokazati
Evropska denarnica za digitalno identiteto lahko podpira vključevanje z izboljšano zasebnostjo, ker lahko zanašajoča se stranka zahteva posamezne atribute namesto zbiranja celotnih osebnih dokumentov. Vendar odgovornost po GDPR ne temelji na dobrih namenih. Zahteva dokazljivo skladnost.
Atributi, pridobljeni iz denarnice, so osebni podatki, kadar se nanašajo na določeno ali določljivo osebo. Nekateri primeri uporabe lahko vključujejo tudi biometrične podatke, podatke za preverjanje identitete, preverjanje sankcij, tveganje goljufij ali druge občutljive kontekste obdelave.
Načela GDPR zahtevajo zakonito, pošteno in pregledno obdelavo, določene namene, minimizacijo podatkov, točnost, omejitev hrambe, celovitost in zaupnost ter odgovornost. Zanašajoča se stranka mora biti sposobna dokazati, zakaj se vsak atribut denarnice zahteva, kako dolgo se hrani, kdo lahko do njega dostopa, kako je zaščiten in kako je nadzorovana njegova ponovna uporaba.
Clarysecova politika zasebnosti za podjetja določa:
»Zbirajo in obdelujejo se lahko samo podatki, ki so potrebni za določen, legitimen poslovni namen.«
Iz Politike varstva podatkov in zasebnosti, razdelek »Zahteve za implementacijo politike«, klavzula politike 6.2.1.
Različica za MSP je namenoma jedrnata:
»Zbirati in hraniti je dovoljeno samo najmanjši obseg potrebnih osebnih podatkov«
Iz Politike varstva podatkov in zasebnosti – MSP, razdelek »Zahteve za implementacijo politike«, klavzula politike 6.2.1.
V Zenith Controls je kontrola ISO/IEC 27002:2022 5.34, zasebnost in varstvo PII, preslikana na evidenco sredstev, maskiranje podatkov, upravljanje storitev v oblaku, razvrščanje informacij, varen prenos, nadzor dostopa, upravljanje identitet in pregled projektnih sprememb. Povezana je tudi z ISO/IEC 27701:2021 za upravljanje zasebnosti, ISO/IEC 27018 za obdelavo PII v oblaku in načeli zasebnosti ISO/IEC 29100.
Za sprejetje denarnice mora paket dokazil o zasebnosti vključevati:
- diagram tokov podatkov za atribute denarnice;
- zapis v evidenci pravnih podlag;
- zapis odločitve o minimizaciji atributov;
- rok hrambe za podatke, pridobljene iz denarnice;
- posodobitev obvestila o zasebnosti;
- DPIA ali presojo tveganj zasebnosti, kadar je primer uporabe visokotvegan;
- matriko nadzora dostopa za podatke denarnice;
- proces izbrisa in popravka podatkov;
- dokazila o spremljanju, ki kažejo, da je dostop do PII, pridobljenih iz denarnice, nadzorovan.
Številne organizacije prekomerno zbirajo podatke, ker denarnica olajša pridobitev preverjenih podatkov. To je napačna smer. Varnostna in zasebnostna korist izhaja iz zahtevanja manj podatkov, ne iz shranjevanja več preverjenih identitetnih podatkov, kot jih podjetje potrebuje.
NIS2 in DORA: odgovornost upravljalnega organa se sreča z odpornostjo denarnice
NIS2 in DORA kibernetsko varnost postavljata v središče upravljanja. Zahtevata, da upravljalni organi odobrijo, nadzorujejo in prevzamejo odgovornost za ukrepe za obvladovanje tveganj. Pričakujeta tudi sorazmerne tehnične, operativne in organizacijske kontrole.
NIS2 Article 21 zahteva ukrepe za upravljanje tveganj, ki zajemajo politike, obravnavanje incidentov, neprekinjeno poslovanje, varnost dobavne verige, varno pridobivanje in razvoj, obravnavanje ranljivosti, učinkovitost kontrol, kibernetsko higieno, usposabljanje, kriptografijo, kadrovsko varnost, nadzor dostopa, upravljanje sredstev ter, kjer je ustrezno, MFA ali neprekinjeno avtentikacijo. Pri zanašajočih se strankah denarnice v sektorjih NIS2 mora biti integracija denarnice vključena v oceno tveganja, evidenco sredstev, evidenco dobaviteljev, načrt za incidente in okvir nadzora dostopa.
NIS2 Article 23 dodaja fazno poročanje o pomembnih incidentih. Bistveni in pomembni subjekti morajo zagotoviti zgodnje opozorilo v 24 urah, obvestilo v 72 urah in končno poročilo v enem mesecu, s komunikacijami prejemnikom, kjer je to uporabno. Če bi odpoved integracije denarnice lahko povzročila motnjo delovanja, finančno izgubo ali materialno ali nematerialno škodo prejemnikom storitev, mora biti vključena v logiko razvrščanja incidentov.
DORA je za finančne subjekte bolj specifična. Zahteva notranji okvir upravljanja in kontrol za tveganja IKT, strategijo odpornosti, ki jo odobri upravljalni organ, politike IKT, načrte neprekinjenega poslovanja in odzivanja, načrte presoj, politike za tretje osebe, kanale za poročanje o incidentih in dokumentiran okvir upravljanja tveganj IKT. Zahteva tudi upravljanje incidentov, povezanih z IKT, razvrščanje po merilih, kot so prizadete stranke, izpad, geografska razširjenost, izguba podatkov, kritičnost in ekonomski vpliv, ter poročanje o večjih incidentih, povezanih z IKT.
Pri vključevanju na podlagi denarnice v finančnih storitvah morajo dokazila pokazati, da:
- je integracija denarnice vključena v popis sredstev in procesov IKT;
- so tveganja ocenjena in sprejeta s strani ustreznega lastnika;
- je kritičnost ocenjena za vključevanje strank ali dostop do računov;
- obstajajo odpornost in nadomestne možnosti;
- je incidente mogoče razvrstiti po merilih DORA;
- so obvestila strankam načrtovana tam, kjer so prizadeti finančni interesi;
- zunanje izvajanje poročanja, če se uporablja, ne odpravlja odgovornosti.
Ključno je načelo sorazmernosti. Majhno fintech podjetje in velika banka ne bosta pripravila enakega obsega dokazil, vendar oba potrebujeta sledljivo upravljanje.
Odvisnosti od dobaviteljev in oblaka: tok denarnice je močan le toliko kot veriga
Večina implementacij zanašajočih se strank denarnice vključuje zunanje storitve: gostovanje v oblaku, prehode API, knjižnice za preverjanje, posrednike identitet, dobavitelje KYC, mehanizme za preprečevanje goljufij, platforme za beleženje, ponudnike upravljanega zaznavanja in odzivanja ali orodja za podporo strankam. Zato je upravljanje dobaviteljev osrednjega pomena.
NIS2 od subjektov zahteva, da upoštevajo ranljivosti posameznih dobaviteljev ter splošno kakovost in prakse kibernetske varnosti dobaviteljev in izvajalcev storitev. DORA gre pri finančnih subjektih dlje, saj zahteva evidenco pogodbenih ureditev za storitve IKT, predpogodbene presoje, analizo tveganja koncentracije, skrbni pregled, pristope k presoji in pregledom, pravice do odpovedi ter preizkušene izstopne strategije za storitve IKT, ki podpirajo kritične ali pomembne funkcije.
V Zenith Blueprint, faza Kontrole v praksi, korak 23, Clarysec ekipam naroča, naj pripravijo celoten seznam dobaviteljev, razvrstijo ponudnike glede na dostop do sistemov, podatkov ali operativnega nadzora, vključijo pričakovanja v pogodbe, opredelijo podizvajalce, določijo sprožilce sprememb in vzpostavijo proces presoje storitev v oblaku. Isti korak priporoča oceno lokacije podatkov, modela dostopa, beleženja in šifriranja, preden se odobrijo prihodnje storitve v oblaku.
Clarysecova politika dobaviteljev za MSP določa jasno pravilo minimalnega dostopa:
»Dobaviteljem se sme dodeliti dostop samo do najmanjšega obsega sistemov in podatkov, ki je potreben za izvajanje njihove funkcije.«
Iz Politike varnosti tretjih oseb in dobaviteljev – MSP, razdelek »Zahteve za implementacijo politike«, klavzula politike 6.2.1.
NIST CSF 2.0 podpira ta integrirani pogled. Njegova funkcija GOVERN vključuje zakonske, regulativne, pogodbene in zasebnostne obveznosti, apetit po tveganju, odgovornost, politiko, zagotavljanje virov in nadzor. Rezultati za dobavno verigo zahtevajo vloge dobaviteljev, prednostno razvrščanje kritičnosti, pogodbene zahteve kibernetske varnosti, skrbni pregled, spremljanje, načrtovanje incidentov in določila po zaključku razmerja.
Revizorji COBIT 2019 bodo iskali zrelost upravljanja. Vprašali bodo, ali so odgovornosti dobaviteljev, življenjski cikel identitet, kontrole zasebnosti in spremljanje vgrajeni v poslovne procese, ne le v kontrolne sezname varnostne ekipe. Za identiteto in logični dostop je COBIT 2019 DSS05.04, Manage user identity and logical access, posebej relevanten pri presoji, ali so lastništvo računov, odobritve, dodeljevanje privilegijev in odstranitev nadzorovani.
V enem popoldnevu zgradite paket dokazil za zanašajočo se stranko denarnice
Praktična vaja v slogu Clarysec se začne z enim konkretnim primerom uporabe, ne s splošno programsko izjavo. Kot prvi zapis uporabite »vključevanje strank z uporabo pravnega imena, datuma rojstva in naslova, pridobljenih iz denarnice«. Dodajte lastnika poslovnega procesa, lastnika sistema, lastnika podatkov in lastnika tveganja.
Zabeležite:
- namen obdelave;
- zahtevane atribute denarnice;
- ali se atributi shranjujejo, predpomnijo ali samo preverijo;
- vključene sisteme in vmesnike API;
- dobavitelje in podobdelovalce;
- vključene države ali regije oblaka;
- nadomestni proces, če preverjanje denarnice ne uspe;
- stične točke komuniciranja s strankami.
Nato primer uporabe dodajte v evidenco skladnosti.
| Področje zahtev | Razlaga za denarnico | Lastnik | Dokazila |
|---|---|---|---|
| Minimizacija podatkov po GDPR | Zahtevati samo pravno ime, datum rojstva in naslov, ker so potrebni za vključevanje | DPO | DPIA, evidenca pravnih podlag, odločitev o minimizaciji atributov |
| Upravljanje identitet | Administratorski in podporni dostop do zapisov vključevanja z denarnico mora biti enoličen in temelječ na vlogah | Lastnik IAM | Izvoz IAM, pregled pravic dostopa, zapisi o novozaposlenih, premeščenih in odhajajočih zaposlenih |
| Varna avtentikacija | Administratorske konzole in API-ji morajo uporabljati MFA ali močno strojno avtentikacijo | Varnostni inženiring | Poročilo MFA, popis poverilnic API, dokazila trezorja skrivnosti |
| Upravljanje dobaviteljev | Ponudniki preverjanja in oblaka morajo biti presojeni in pogodbeno nadzorovani | Nabava in CISO | Presoja dobavitelja, pogodba o obdelavi osebnih podatkov, varnostna priloga, izstopni načrt |
| Odziv na incidente | Zlorabo ali izpad vključevanja z denarnico mora biti mogoče razvrstiti in prijaviti | Vodja incidentov | Priročnik za incidente, matrika poročanja NIS2 ali DORA, zapis namizne vaje |
Nato preglejte izjavo o uporabnosti in načrt obravnave tveganja. Za primere uporabe EUDI Wallet so pogosto relevantna naslednja področja kontrol ISO/IEC 27002:2022.
| Kontrola ISO/IEC 27002:2022 | Ime kontrole | Relevantnost dokazil denarnice |
|---|---|---|
| 5.16 | Upravljanje identitet | Enolične identitete, lastništvo računov, življenjski cikel novozaposlenih, premeščenih in odhajajočih zaposlenih ter upravljanje nečloveških identitet |
| 8.5 | Varna avtentikacija | MFA, avtentikacija API, varne seje, zaščita poverilnic in dnevniki avtentikacije |
| 5.34 | Zasebnost in varstvo PII | Minimizacija atributov, zakonita obdelava, presoja tveganja zasebnosti in dostop do PII, pridobljenih iz denarnice |
| 5.19 | Informacijska varnost v odnosih z dobavitelji | Razvrščanje dobaviteljev, skrbni pregled in odgovornosti dobaviteljev za informacijsko varnost |
| 5.20 | Obravnava informacijske varnosti v pogodbah z dobavitelji | Pogodbene klavzule glede varnosti, zasebnosti, presoje, incidentov in odpovedi |
| 5.21 | Upravljanje informacijske varnosti v dobavni verigi IKT | Tveganje dobavne verige, podizvajalci, integracijske odvisnosti in ranljivosti dobaviteljev |
| 5.23 | Informacijska varnost pri uporabi storitev v oblaku | Odobritev oblaka, lokacija podatkov, šifriranje, beleženje in model dostopa |
| 8.15 | Beleženje | Avtentikacijski, preveritveni, administrativni in za incidente relevantni dogodki |
| 8.16 | Dejavnosti spremljanja | Opozarjanje, zaznavanje, pregled in eskalacija sumljive dejavnosti |
| 5.24 | Načrtovanje in priprava upravljanja incidentov informacijske varnosti | Operativni priročniki za incidente denarnice, vloge, komunikacijske poti in merila eskalacije |
| 5.25 | Presoja in odločanje o dogodkih informacijske varnosti | Triaža in razvrščanje dogodkov, povezanih z denarnico |
| 5.26 | Odziv na incidente informacijske varnosti | Zajezitev, odstranitev, obnovitev in komuniciranje |
| 5.28 | Zbiranje dokazov | Ohranjanje dnevnikov, zapisov preiskave in verige skrbništva |
| 5.31 | Zakonske, statutarne, regulativne in pogodbene zahteve | Preslikava obveznosti eIDAS2, GDPR, NIS2, DORA in pogodbenih obveznosti |
| 5.36 | Skladnost s politikami, pravili in standardi informacijske varnosti | Interno testiranje kontrol, izjeme in spremljanje skladnosti |
Na koncu izvedite mini revizijo. Izberite eno transakcijo vključevanja z denarnico in sledite:
- utemeljitvi zahteve za atribut;
- koraku preglednosti ali zapisu privolitve, kjer je uporabno;
- dnevniku sistemskega dogodka;
- dokazilu avtentikacije API;
- zapisu nadzora dostopa za osebje, ki pregleduje rezultat vključevanja;
- vključenemu dobavitelju;
- pravilu hrambe;
- poti razvrščanja incidenta, če bi bila ta transakcija goljufiva ali razkrita.
Če poti ne morete slediti, proces še ni pripravljen za dokazovanje.
Kako bodo različni revizorji testirali isti tok denarnice
Različni revizorji evropsko denarnico za digitalno identiteto obravnavajo skozi različne strokovne vidike. Ista dokazila lahko odgovorijo na več vprašanj, če so dobro strukturirana.
| Ozadje revizorja | Verjeten poudarek revizije | Dokazila, ki jih bo zahteval |
|---|---|---|
| Revizor ISO/IEC 27001:2022 | Obseg, zainteresirane strani, tveganja, kontrole SoA, učinkovitost kontrol in dokumentirana dokazila | Obseg ISMS, ocena tveganja, SoA, politike, pregledi pravic dostopa, dnevniki, evidence dobaviteljev |
| Revizor ISO/IEC 27007 ali ISO/IEC 19011 | Revizijska sled, vzorčenje, intervjuji, skladnost med politiko in implementacijo | Vzorci življenjskega cikla uporabnikov, konfiguracija avtentikacije, zapisi incidentov, intervjuji z osebjem |
| Presojevalec, usmerjen v NIST | Upravljanje, profili tveganja, dobavna veriga, zaznavanje, odziv in rezultati obnovitve | Trenutni in ciljni profil, POA&M, kritičnost dobaviteljev, dokazila spremljanja in odziva |
| Revizor COBIT 2019 | Cilji upravljanja, lastništvo procesov, zrelost in prakse upravljanja | RACI, procesni KPI, poročanje upravljalnemu organu, upravljanje dobaviteljev, zapisi programa zasebnosti |
| Revizor ISACA ITAF | Zanesljivost dokazil, testiranje kontrol, sledljivost in zadostnost | Nespremenljivi dnevniki, vzorčene transakcije, dokazila dostopa, odobritve izjem |
| Nadzornik DORA ali notranji pregledovalec | Okvir tveganj IKT, življenjski cikel incidentov, evidenca tretjih oseb in operativna odpornost | Register tveganj IKT, razvrščanje incidentov, evidenca tretjih oseb, izstopna strategija, testi odpornosti |
| Pregledovalec GDPR | Pravna podlaga, minimizacija, preglednost, varnost PII in odgovornost | Vnos RoPA, DPIA, obvestilo o zasebnosti, pravilo hrambe, dnevniki dostopa, ocena kršitve |
Zenith Controls za ta področja ponuja koristne podrobnosti o metodologiji presoje. Pri upravljanju identitet revizorji običajno sledijo uporabniškim identitetam skozi vključitev, spremembe in prenehanje, usklajujejo kadrovske zapise s seznami računov, pregledajo račune oseb, ki niso zaposlene, in storitvene račune ter iščejo uporabo skupnih administratorskih računov. Pri varni avtentikaciji revizorji primerjajo politike s tehničnimi konfiguracijami, pregledajo pokritost MFA, preučijo kontrole gesel in sej ter pregledajo dnevnike uspešnih in neuspešnih prijav. Pri zasebnosti in varstvu PII revizorji vzorčijo DPIA, procese zahtev posameznikov glede podatkov, usposabljanje o zasebnosti, popise PII, šifriranje, dnevnike dostopa in kontrole hrambe.
Clarysecova Politika spremljanja presoje in skladnosti jasno pojasnjuje cilj dokazil:
»Ustvariti zagovorljiva dokazila in revizijsko sled za podporo poizvedbam regulatorjev, pravnim postopkom ali zahtevam za zagotavljanje zaupanja naročnikov.«
Iz Politike spremljanja presoje in skladnosti, razdelek »Cilji«, klavzula politike 3.4.
Ta izraz, zagovorljiva dokazila, je razlika med knjižnico politik in sistemom skladnosti, pripravljenim na revizijo.
Pogoste pasti pri projektih pripravljenosti za denarnico
Prva past je zbiranje prevelikega obsega podatkov. Denarnice lahko olajšajo pridobitev preverjenih atributov, vendar GDPR spodbuja nasprotno ravnanje: zbirajte in hranite samo tisto, kar je potrebno. Če produktna ekipa zahteva celotne identitetne podatke, čeprav je potrebna le potrditev starosti, je zasnova kontrol zasebnosti že pomanjkljiva.
Druga past je prezreti nečloveške identitete. Integracije denarnic se pogosto zanašajo na odjemalce API, certifikate, storitvene račune, avtomatizacijske skripte in skrivnosti. Če te identitete nimajo lastnikov, se ne menjavajo, ne spremljajo in ne izločajo iz uporabe, je okolje zanašajoče se stranke šibko, tudi če je ekosistem denarnice močan.
Tretja past je obravnavati dobavitelje kot nabavno dokumentacijo. Po NIS2 in DORA je varnost dobaviteljev operativna. Potrebujete skrbni pregled, pogodbene klavzule, spremljanje, sodelovanje pri incidentih, pravice do revizije in izstopne načrte. Za subjekte, regulirane po DORA, je evidenca tretjih oseb IKT ključno dokazilo skladnosti.
Četrta past je beleženje brez upravljanja. Prekomerno beleženje lahko ustvari tveganje za zasebnost. Pomanjkljivo beleženje uniči zmožnost preiskovanja. Opredelite avtentikacijske, preveritvene, administrativne in za incidente relevantne dogodke, zaščitite dnevnike pred spremembami, omejite dostop in uskladite hrambo z zakonskimi in poslovnimi potrebami.
Peta past je nepripravljenost na poročanje. NIS2 ima pričakovanja glede poročanja o pomembnih incidentih v 24 urah, 72 urah in enem mesecu. DORA zahteva začetno, vmesno in končno poročanje za večje incidente, povezane z IKT. Če organizacija prvič preslika incident, povezan z denarnico, na te roke šele med dejanskim dogodkom, je upravljanje odpovedalo.
Sprejetje EUDI Wallet pretvorite v dokazila, pripravljena na revizijo
Evropska denarnica za digitalno identiteto bo spremenila vključevanje strank in digitalno zaupanje po Evropi. Toda za CISO, DPO, vodje skladnosti, revizorje in lastnike poslovnih procesov zmagovalna poteza ni ustvariti še en izoliran program skladnosti. Zmagovalna poteza je vključiti sprejetje denarnice v ISMS in ga preslikati čez zasebnost, identiteto, avtentikacijo, dobavitelje, beleženje, odpornost in odziv na incidente.
Clarysec vam lahko pri tem pomaga strukturirano:
- Uporabite Zenith Blueprint, da sprejetje denarnice umestite v fazo upravljanja tveganj, korak 14 za regulativne navzkrižne sklice, korak 19 za varno avtentikacijo in korak 23 za implementacijo kontrol dobaviteljev, zasebnosti in pravnih zahtev.
- Uporabite Zenith Controls za preslikavo kontrol ISO/IEC 27002:2022 za upravljanje identitet, varno avtentikacijo in zasebnost na dokazila GDPR, NIS2, DORA, NIST in COBIT 2019.
- Uporabite predloge politik Clarysec, kot so Politika pravne in regulativne skladnosti, Politika varstva podatkov in zasebnosti, Politika upravljanja uporabniških računov in privilegijev, Politika beleženja in spremljanja, Politika varnosti tretjih oseb in dobaviteljev – MSP in Politika spremljanja presoje in skladnosti, da obveznosti pretvorite v lastniške, preverljive prakse.
- Paket dokazil za zanašajočo se stranko denarnice zgradite pred uvedbo, ne po prvi revizijski zahtevi.
Če se vaša organizacija v letu 2026 namerava zanašati na evropsko denarnico za digitalno identiteto, je zdaj čas za eno vprašanje: ali lahko z zagovorljivimi dokazili dokažemo, da je ta identitetni tok varen, zakonit, odporen in upravljan?
Odgovor Clarysec je praktičen: preslikajte ga, določite lastništvo, testirajte ga in dokazila hranite pripravljena.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council