72-urni odzivni priročnik GDPR za CISO ob kršitvah varnosti osebnih podatkov

Torek je, ura je 2:13 zjutraj, ko se sproži opozorilo.
Maria, CISO hitro rastoče FinTech SaaS platforme, se zbudi zaradi eskalacije iz SOC: anomalne poizvedbe v podatkovni bazi prihajajo iz računa razvijalca. Račun je dostopal do tabel, ki vsebujejo imena strank, e-poštne naslove, zgodovino transakcij in nacionalne identifikacijske številke. Ekipa v nekaj minutah potrdi, da so bile razvijalčeve poverilnice ukradene v napadu z lažnim predstavljanjem. Okno izpostavljenosti ni jasno. Namen napadalca ni znan. Obseg vpliva se še izračunava.
Rok začne teči zdaj.
Po GDPR ima Maria lahko 72 ur za obvestilo nadzornemu organu, če je verjetno, da bo incident povzročil tveganje za posameznike. Po NIS2 je lahko, če je podjetje bistveni ali pomembni subjekt in je incident pomemben, zgodnje opozorilo potrebno v 24 urah, formalno obvestilo pa v 72 urah. Po DORA so lahko relevantne tudi obveznosti poročanja o incidentih, povezanih z IKT, in obveznosti digitalne operativne odpornosti v finančnem sektorju. Stranke, zavarovalnice, pravni svetovalci, izvršno vodstvo in presojevalci bodo zahtevali odgovore.
To je trenutek, ko generični načrt odzivanja na incidente pogosto odpove. Priročnik za odziv na zlonamerno programsko opremo lahko pojasni izolacijo gostitelja. Postopek SOC lahko pojasni ohranitev dnevnikov. Vendar mora proces obravnave kršitev varnosti osebnih podatkov po ISO/IEC 27701:2025 pod pritiskom odgovoriti na zahtevnejša vprašanja:
- Ali so bili osebni podatki razkriti, spremenjeni, izgubljeni, uničeni ali dostopani nepooblaščeno?
- Ali organizacija deluje kot upravljavec, obdelovalec, skupni upravljavec ali podobdelovalec?
- Kdaj je prišlo do seznanitve in katera dokazila to potrjujejo?
- Ali je po GDPR Article 33 potrebno regulativno obvestilo?
- Ali so prizadeti posamezniki izpostavljeni visokemu tveganju po GDPR Article 34?
- Če organizacija deluje kot obdelovalec, kako hitro mora obvestiti upravljavca?
- Katera dokazila bodo odločitev dokazovala šest mesecev pozneje med presojo?
Razlika med kaosom in nadzorom ni v številu varnostnih orodij v tehnološkem naboru. Razlika je v tem, ali je organizacija vzpostavila discipliniran sistem upravljanja informacij o zasebnosti oziroma PIMS, ki odziv na incidente, upravljanje zasebnosti, ravnanje z dokazili, eskalacijo dobaviteljev in poročanje regulatorju povezuje v en zagovorljiv življenjski cikel.
Upravljanje kršitev se začne, preden kdo reče »kršitev«
Prva operativna napaka je predpostavka, da se obravnava kršitev varnosti osebnih podatkov začne šele, ko pravna funkcija potrdi kršitev varnosti osebnih podatkov. V resnici se proces začne, ko oseba, sistem, dobavitelj ali stranka opazi nekaj, kar bi lahko vključevalo osebne podatke.
Clarysecov Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint ta človeški sprožilni dogodek umešča v fazo delovanja kontrol, korak 16: kontrole, povezane z ljudmi II. Vodnik navaja:
»Učinkovit sistem odzivanja na incidente se ne začne z orodji, temveč z ljudmi. Control 6.8 poudarja pomen zagotavljanja, da vsak zaposleni, pogodbeni izvajalec ali zainteresirana stran ve, kako prepoznati in prijaviti morebiten varnostni incident, ter se pri tem počuti varno in pooblaščeno.«
To je pomembno, ker številnih incidentov zasebnosti najprej ne zazna SIEM. Začnejo se tako, da agent podpore opazi priponko druge stranke, zaposleni v obračunu plač zazna napačno naslovljeno preglednico, stranka prijavi račun drugega uporabnika ali dobavitelj sporoči izgubljen prenosnik.
Data Protection and Privacy Policy-sme Data Protection and Privacy Policy-sme, razdelek Uveljavljanje in skladnost, točka 8.3.1, to pretvori v takojšnjo obveznost:
»Vse kršitve varnosti osebnih podatkov ali domnevni incidenti morajo biti takoj prijavljeni koordinatorju za zasebnost.«
Za programe na ravni podjetja Data Protection and Privacy Policy Data Protection and Privacy Policy, razdelek Uveljavljanje in skladnost, točka 8.3.2, določa vodstveno odgovornost:
»Pooblaščena oseba za varstvo podatkov (DPO) vodi zajezitev, analizo in eskalacijo kršitve v skladu z ISO/IEC 27035 ter GDPR Article 33 in Article 34.«
To je prehod od »IT zadevo preverja« do »življenjski cikel kršitve v PIMS je aktiviran«.
Prva točka pritiska: dogodek, varnostni incident, incident zasebnosti ali kršitev varnosti osebnih podatkov
Ob 2:13 ima Mariina ekipa opozorilo. Nima še potrjene prijavljive kršitve. Prva ključna odločitev je razvrstitev.
Zenith Blueprint, faza delovanja kontrol, korak 23: Organizacijski ukrepi, pojasnjuje kontrolo ISO/IEC 27002:2022 5.25, Ocena in odločanje o dogodkih informacijske varnosti:
»Ni vsaka anomalija katastrofa. Ni vsako opozorilo znak kompromitacije. V praksi so varnostne ekipe in poslovne enote preplavljene s šumom, poskusi prijave, anomalijami v dnevnikih, manjšimi kršitvami politike in aktivnostmi shadow IT. Pravi izziv ni le zaznavanje, temveč ločevanje neškodljivega od škodljivega in razumevanje, kaj zahteva eskalacijo.«
Življenjski cikel kršitev zasebnosti mora to razlikovanje narediti ponovljivo. Ne sme biti odvisno od tega, kdo je ravno dežuren, kateri pravnik se prvi pridruži ali ali je CISO pripravljen sprejeti negotovost.
Praktičen Clarysecov model razvrščanja ločuje štiri stopnje:
| Stopnja razvrstitve | Vprašanje | Tipični lastnik | Zahtevana dokazila |
|---|---|---|---|
| Dogodek | Ali se je zgodilo kaj neobičajnega? | Služba za pomoč uporabnikom, SOC, poslovni lastnik | Zahtevek, poročilo, opozorilo, e-pošta, izpis iz dnevnika |
| Varnostni incident | Ali je dogodek ogrozil ali kompromitiral informacijsko varnost? | Koordinator odzivanja na incidente | Zahtevek incidenta, zapiski triaže, prizadeti sistemi |
| Incident zasebnosti | Ali bi dogodek lahko vključeval osebne podatke ali obveznosti glede zasebnosti? | Vodja zasebnosti ali DPO | Kategorije osebnih podatkov, posamezniki, na katere se podatki nanašajo, vloga pri obdelavi |
| Potrjena ali domnevna kršitev varnosti osebnih podatkov | Ali so bili osebni podatki nezakonito ali nenamerno razkriti, izgubljeni, spremenjeni, uničeni ali dostopani? | DPO, vodja zasebnosti, pravna služba, poslovni lastnik | Ocena tveganja, odločitev o obveščanju, register dokazil |
Beseda »domnevna« je bistvena. Clarysec ne priporoča čakanja na popolno gotovost pred odprtjem delovnega toka za kršitve zasebnosti. Register kršitev se mora odpreti, ko je kršitev varnosti osebnih podatkov razumno domnevana, nato pa se posodablja, ko dejstva dozorevajo.
PII Incident and Breach Management Policy PII Incident and Breach Management Policy, razdelek Razvrstitev in ocena kršitve, točka 4.2.3, od upravljavcev zahteva dokumentiranje odločitve pred zunanjim ukrepanjem:
»[Controller] Pooblaščena oseba za varstvo podatkov / svetovalec za zasebnost MORA oceniti tveganje za prizadete posameznike, na katere se nanašajo osebni podatki, za vsako potrjeno ali razumno domnevano kršitev varnosti osebnih podatkov ter v REG10 evidentirati priporočilo glede obveščanja, utemeljitev tveganja in nasvet, preden je sprejeta odločitev o zunanjem obveščanju.«
Ta točka je operativno jedro za presojo pripravljenega odziva na kršitev po GDPR: oceniti tveganje, evidentirati utemeljitev, zajeti nasvet, odločiti in ohraniti dokazila v REG10.
72-urni rok je vprašanje dokazil, ne opomnik v koledarju
Številne ekipe 72-urno zahtevo GDPR za obveščanje obravnavajo kot rok v projektnem načrtu. Pri dejanskem incidentu je zahtevnejši del dokazati, kdaj je prišlo do seznanitve, kaj je bilo takrat znano, kako hitro je organizacija ukrepala in zakaj je bila odločitev o obveščanju razumna.
Incident Response Policy-sme Incident Response Policy-sme, razdelek Namen, točka 1.2, opredeljuje cilj:
»Ta politika organizaciji omogoča zmanjšanje škode, varovanje podatkov strank in izpolnjevanje regulativnih obveznosti, kot je 72-urna zahteva GDPR za obveščanje o kršitvi varnosti osebnih podatkov.«
Data Protection and Privacy Policy-sme, razdelek Uveljavljanje in skladnost, točka 8.3.3, določa:
»Kadar je to zahtevano, mora biti obvestilo organom in prizadetim posameznikom podano v 72 urah.«
Za programe na ravni podjetja Data Protection and Privacy Policy, razdelek Uveljavljanje in skladnost, točka 8.3.3, določa:
»Kršitve, ki dosegajo zakonski prag za obveščanje, se prijavijo nadzornim organom v 72 urah.«
Cilj ni obveščati o vsaki anomaliji. Cilj je dovolj hitro sprejeti zagovorljivo odločitev, da je zahtevano obvestilo mogoče podati pravočasno. Zrel PIMS zato uporablja notranje roke, ki so krajši od zunanjih zakonskih rokov.
| Čas od seznanitve | Ukrep PIMS | Dokazila za zajem v REG10 |
|---|---|---|
| 0 do 4 ure | Odpreti zapis incidenta v zvezi z osebnimi podatki, dodeliti lastnika, ohraniti začetna dokazila, opredeliti vlogo pri obdelavi | Sprejemno poročilo, časovni žig seznanitve, dodeljene vloge, začetni vključeni sistemi in podatki |
| 4 do 12 ur | Zajeziti izpostavljenost, opredeliti kategorije osebnih podatkov, določiti obveznosti upravljavca ali obdelovalca | Ukrepi zajezitve, prizadete vrste podatkov, ocena vloge, odvisnosti od dobaviteljev ali strank |
| 12 do 24 ur | Izvesti predhodno oceno tveganja in odločiti, ali je verjetno potrebno obvestilo nadzornemu organu | Utemeljitev tveganja, verjetni vpliv, negotovost, nasvet DPO, pravni prispevek |
| 24 do 48 ur | Pripraviti obvestilo ali utemeljitev nepriglasitve, uskladiti komunikacijo s strankami ali upravljavcem | Osnutek obvestila, evidenca odločitev, odobritve, obvestila strankam, sklici na dokazila |
| 48 do 72 ur | Oddati zahtevano obvestilo, po potrebi dokumentirati utemeljitev zamude, pripraviti komunikacijo posameznikom, če obstaja visoko tveganje | Dokazilo o oddaji, referenca regulatorja, končna odločitev, komunikacijski načrt |
| Po 72 urah | Nadaljevati preiskavo, po potrebi posodobiti regulatorja, obvestiti posameznike, kadar je zahtevano, zaključiti pridobljene izkušnje | Nadaljnja poročila, korektivni ukrepi, odobritev zaključka, seznam nalog za izboljšave |
PII Incident and Breach Management Policy, razdelek Obveščanje in komunikacije, točka 4.4.1, zahtevo po dokumentiranju opredeljuje izrecno:
»[Controller] Vodja zasebnosti / vodja PIMS MORA za vsako potrjeno kršitev varnosti osebnih podatkov brez nepotrebnega odlašanja in v notranjem roku, ki podpira veljavne zunanje roke za obveščanje, pripraviti dokumentirano regulativno odločitev o obveščanju ter v REG10 hraniti obvestilo, utemeljitev nepriglasitve ali utemeljitev zamude.«
Regulator lahko odločitev izpodbija. Presojevalec lahko preveri, ali je bil proces upoštevan. Toda če organizacija lahko pokaže pravočasna dokazila, strukturirana merila, nasvet DPO in dokumentirano utemeljitev, je v bistveno močnejšem položaju kot ekipa, ki reče: »O tem smo govorili na klicu.«
Upravljavci in obdelovalci potrebujejo različne poti za obravnavo kršitev
Sodobna SaaS podjetja pogosto delujejo v več kot eni vlogi zasebnosti. Mariina FinTech platforma je lahko upravljavec za neposredne naročnike in obdelovalec za poslovne stranke. V drugem scenariju je lahko B2B portal za podporo obdelovalec za priponke v zahtevkih strank, hkrati pa upravljavec za lastne interne metapodatke podpore.
Ta razlika spremeni pot obveščanja.
| Obveznost | Vloga upravljavca osebnih podatkov | Vloga obdelovalca osebnih podatkov |
|---|---|---|
| Primarna dolžnost | Do nadzornega organa in prizadetih posameznikov, kadar so doseženi pragi | Do prizadetega upravljavca ali stranke |
| Prejemnik obvestila | Pristojni nadzorni organ in, če obstaja visoko tveganje, prizadeti posamezniki | Stranka ali upravljavec, naveden v pogodbi |
| Sprožilni dogodek za obvestilo | Tveganje za pravice in svoboščine posameznikov | Seznanitev s kršitvijo, ki vpliva na osebne podatke stranke |
| Rok | Brez nepotrebnega odlašanja in, kadar je izvedljivo, v 72 urah po seznanitvi | Brez nepotrebnega odlašanja in v pogodbenih rokih, pogosto 24 ali 48 ur |
| Ocena tveganja | Mora oceniti tveganje za posameznike ter odločiti o obveščanju po Article 33 in 34 | Zagotovi dejstva, da lahko upravljavec oceni tveganje |
Za obdelovalce PII Incident and Breach Management Policy, razdelek Obveščanje in komunikacije, točka 4.4.4, določa:
»[Processor] Vodja zasebnosti / vodja PIMS MORA prizadetega upravljavca ali stranko obvestiti brez nepotrebnega odlašanja in v vsakem veljavnem pogodbenem roku po seznanitvi s kršitvijo varnosti osebnih podatkov, ki vpliva na osebne podatke stranke, ter MORA začetna in nadaljnja obvestila evidentirati v REG08 in REG10.«
Obdelovalec ne sme čakati na dokončanje upravljavčeve analize tveganja po GDPR. Upravljavca mora obvestiti z razpoložljivimi dejstvi in zagotavljati posodobitve, ko preiskava napreduje. Upravljavec nato odloči o obvestilu nadzornemu organu in komunikaciji s prizadetimi posamezniki za svojo obdelavo.
Pri vplivih z visokim tveganjem za posameznike mora upravljavec oceniti tudi neposredno komunikacijo. PII Incident and Breach Management Policy, točka 4.4.3, določa:
»[Controller] Vodja zasebnosti / vodja PIMS MORA uskladiti komunikacijo s prizadetimi posamezniki, na katere se nanašajo osebni podatki, kadar ocena kršitve identificira visoko tveganje ali enakovreden sprožilni pogoj za komunikacijo, ter MORA v REG10 evidentirati vsebino komunikacije, ciljno skupino, čas, način dostave in dokazila o odobritvi.«
Podjetniška Data Protection and Privacy Policy, razdelek Uveljavljanje in skladnost, točka 8.3.4, to utrjuje:
»Če je ugotovljeno visoko tveganje za posameznike, morajo biti prizadeti posamezniki, na katere se nanašajo podatki, obveščeni brez nepotrebnega odlašanja, razen če velja izjema (npr. uporabljeno je močno šifriranje).«
Takšna izjema mora temeljiti na dokazilih. Izjava »podatki so bili šifrirani« ni dovolj. Organizacija mora dokazati, da so bili izpostavljeni podatki za nepooblaščene osebe neberljivi in da relevantni ključi niso bili kompromitirani.
Dobavitelji lahko odločilno vplivajo na prvih 24 ur
Tretje osebe pogosto hranijo dejstva, potrebna za razvrstitev in obveščanje. Ponudnik storitev v oblaku ima lahko dnevnike dostopa. Obdelovalec plač lahko ve, kateri zaposleni so bili prizadeti. Ponudnik upravljanih storitev je morda izvedel spremembo konfiguracije. Podobdelovalec lahko hrani forenzično telemetrijo.
Pogodbena določila dobaviteljev o kršitvah morajo biti zato oblikovana pred incidentom.
Third party and supplier security policy Third party and supplier security policy, razdelek Zahteve upravljanja, točka 5.3.3, vključuje pogodbeno upravljanje glede:
»Časovnih rokov za obveščanje o kršitvah (npr. v 24 ali 72 urah, odvisno od kritičnosti in regulativnih zahtev).«
Za manjše organizacije Third-Party and Supplier Security Policy-sme Third-Party and Supplier Security Policy-sme podobno podpira časovne roke za obveščanje o kršitvah v upravljanju dobaviteljev.
Clarysec priporoča, da pogodbe z dobavitelji in pogodbe o obdelavi osebnih podatkov določajo:
- kaj pomeni domnevna kršitev varnosti osebnih podatkov;
- koga je treba obvestiti in po katerem kanalu;
- začetni rok za obvestilo, pogosto krajši od regulativnega roka upravljavca;
- minimalna dejstva, zahtevana v prvem obvestilu;
- pogostost posodobitev med preiskavo;
- dolžnosti ohranitve dokazil;
- prenos obveznosti obveščanja na podobdelovalce;
- podporo pri komunikaciji z regulatorjem in posamezniki, na katere se nanašajo podatki;
- obveznosti korektivnih ukrepov po incidentu.
Če pogodbe z dobavitelji uporabljajo nedoločne izraze, kot je »takoj, ko je razumno izvedljivo«, je lahko upravljavčev rok po GDPR odvisen od notranje razprave druge organizacije. To ni zagovorljiv operativni model.
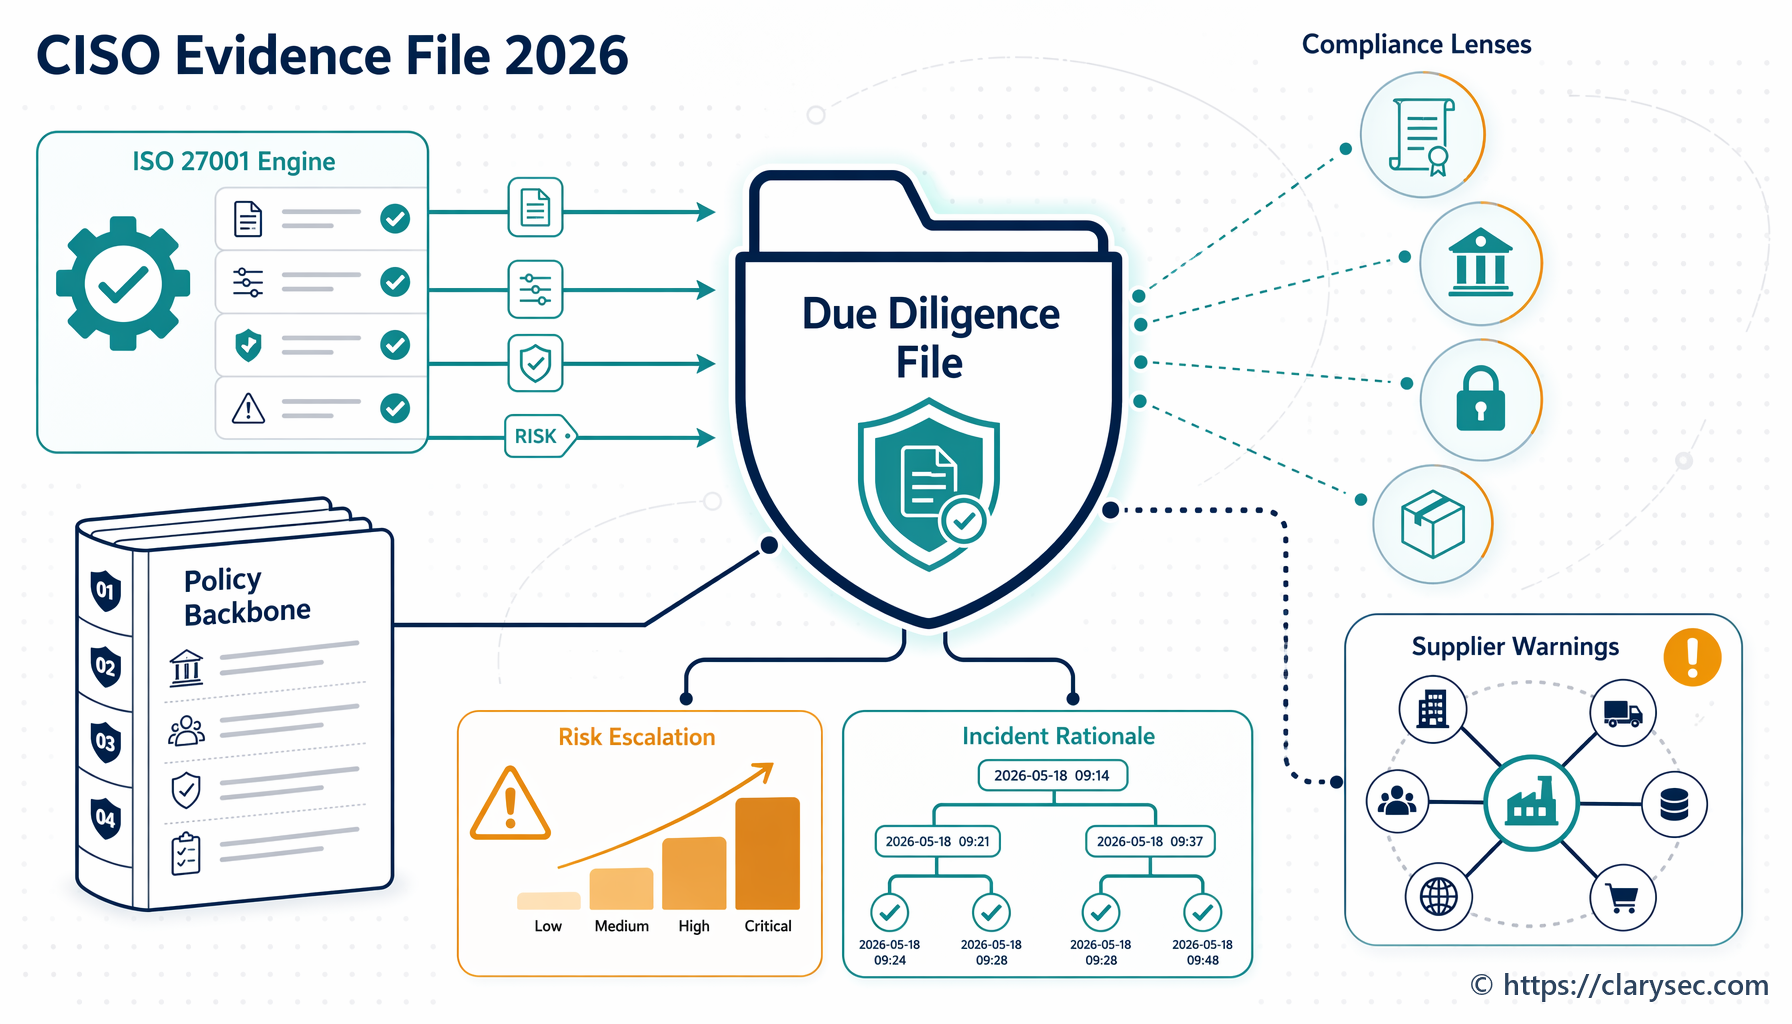
Dokazila pretvorijo odziv v zagovorljivo skladnost
Med Mariinim incidentom ekipa potrebuje dnevnike avtentikacije, zapise poizvedb v podatkovni bazi, dokazila o lažnem predstavljanju, spremembe nadzora dostopa, sezname prizadetih strank, ukrepe zajezitve, nasvet DPO in osnutke komunikacij. V scenariju B2B SaaS portala bi ekipa lahko potrebovala posnetke zaslona, dovoljenja objektne hrambe, ID-je zahtevkov podpore, spremembe IAM in dnevnike dostopa med najemniki.
Dokazila morajo biti ustrezno ohranjena. Posamezni posnetki zaslona, izvozi klepetov in osebne mape ne zadoščajo.
Zenith Blueprint, faza delovanja kontrol, korak 23, obravnava kontrolo ISO/IEC 27002:2022 5.28, Zbiranje dokazov:
»Ko pride do incidenta informacijske varnosti, je eden najpomembnejših, vendar pogosto spregledanih elementov odziva dokazno gradivo. Ne zgolj dnevniki, ne posnetki zaslona, ne nevezani opisi, temveč pravilno ohranjeno dokazno gradivo, ki spoštuje verigo skrbništva in je odporno proti poseganju.«
Evidence Collection and Forensics Policy Evidence Collection and Forensics Policy, razdelek Zahteve upravljanja, točka 5.5, določa:
»Vsa zbrana dokazila morajo biti enolično identificirana, označena in shranjena v varnem repozitoriju z:«
PII Incident and Breach Management Policy, razdelek Dokazila, vodenje evidenc in zaupnost, točka 4.5.1, ta dokazila poveže z zapisom PIMS:
»[Both] Koordinator odzivanja na incidente MORA za vsak domnevni ali potrjeni incident v zvezi z osebnimi podatki od sprejema do zaključka vzdrževati popoln zapis REG10, vključno z dejstvi, časovnico, razvrstitvijo, oceno, ukrepi, odločitvami, obvestili, sklici na dokazila in statusom zaključka.«
REG10 postane enotni vir resnice za incident. REG08 zajame obvestila strankam ali upravljavcem, kadar je to relevantno. Skupaj omogočata, da ekipe za varnost, zasebnost, pravo in presojo delajo iz ene osrednje strukture dokazil.
| Polje REG10 | Primer vnosa |
|---|---|
| ID incidenta | PII-2026-034 |
| Časovni žig seznanitve | 2026-06-23 02:13 UTC, opozorilo SOC potrjeno |
| Vloga pri obdelavi | Upravljavec za neposredne naročnike, obdelovalec za podatkovne nize poslovnih strank |
| Vključeni osebni podatki | Imena, službeni e-poštni naslovi, zgodovina transakcij, nacionalne identifikacijske številke |
| Začetna razvrstitev | Potrjen varnostni incident z domnevno kršitvijo varnosti osebnih podatkov |
| Zajezitev | Razvijalčeve poverilnice preklicane, seje prekinjene, dostop do prizadete podatkovne baze omejen |
| Ocena tveganja | Dostopani so bili nejavni identifikatorji; tveganja identitetne goljufije ni mogoče izključiti |
| Odločitev o obveščanju | Obvestilo nadzornemu organu odobreno za podatke v vlogi upravljavca; poslovne stranke obveščene kot upravljavci |
| Sklici na dokazila | Dnevnik avtentikacije E-034-01, izvoz poizvedb E-034-02, artefakt lažnega predstavljanja E-034-03 |
| Zaključek | Temeljni vzrok odpravljen, kontrole MFA okrepljene, usposabljanje o lažnem predstavljanju posodobljeno, nadaljnje aktivnosti s strankami zaključene |
Namen ni birokracija. Namen je preprečiti, da bi organizacija po klicu regulatorja rekonstruirala spomin iz razpršenih sporočil Slack.
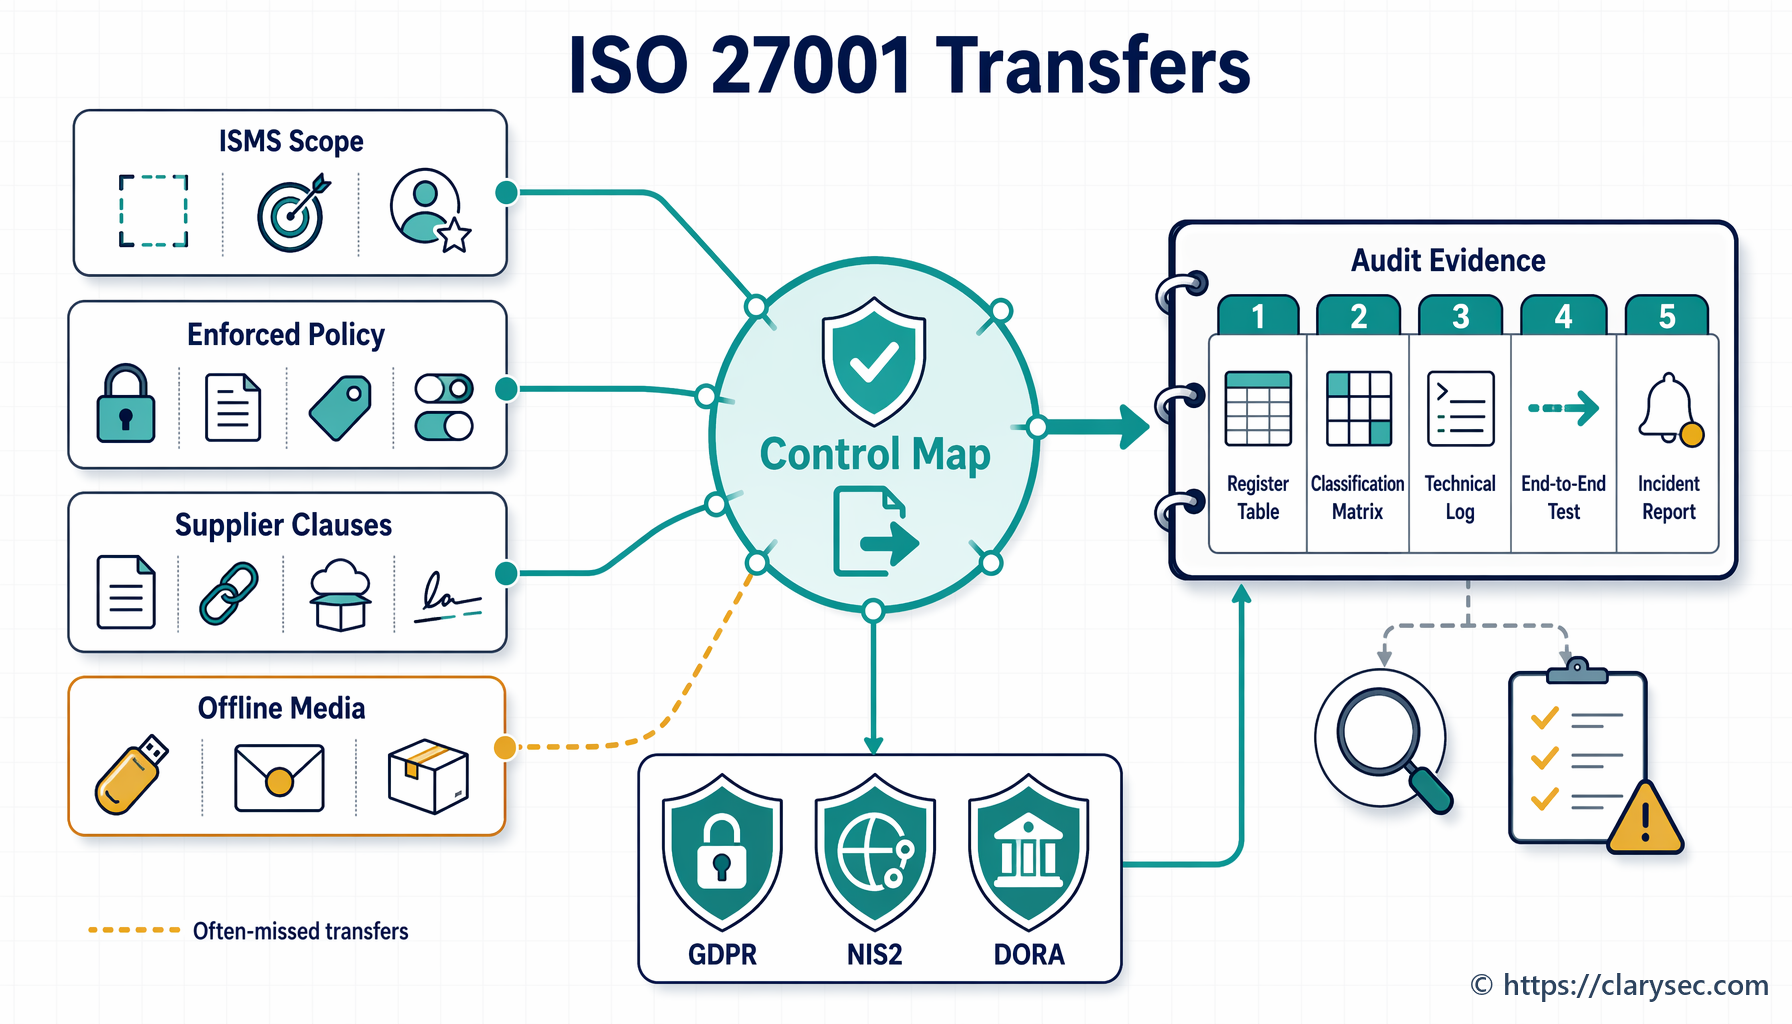
Preslikava odziva PIMS po ISO 27701 na ISO 27001 in ISO 27002
Zrel proces za kršitve varnosti osebnih podatkov je na presečišču upravljanja zasebnosti in upravljanja informacijske varnosti.
Točke 4.1 do 4.4 ISO/IEC 27001:2022 od organizacij zahtevajo razumevanje konteksta, zainteresiranih strani, obsega ISMS in procesov sistema upravljanja. Za upravljanje kršitev varnosti osebnih podatkov to pomeni, da mora proces že pred incidentom odražati regulativne obveznosti, pogodbe s strankami, vloge pri obdelavi, odvisnosti od dobaviteljev in sektorske obveznosti.
Zenith Controls: The Cross-Compliance Guide Zenith Controls pomaga preslikati kontrole incidentov v širši model zagotovil. Najrelevantnejše kontrole ISO/IEC 27002:2022 so:
| Kontrola ISO/IEC 27002:2022 | Obravnava v Zenith Controls | Zakaj je pomembna za obravnavo kršitev varnosti osebnih podatkov |
|---|---|---|
| 5.24 Načrtovanje in priprava upravljanja incidentov informacijske varnosti | Korektivna kontrola, odziv in obnovitev, upravljanje ter upravljanje dogodkov informacijske varnosti | Opredeljuje načrte, vloge, eskalacijske poti, predloge komunikacije in pripravljenost na kršitve zasebnosti |
| 5.25 Ocena in odločanje o dogodkih informacijske varnosti | Odkrivalna kontrola, zaznavanje in odziv, upravljanje dogodkov informacijske varnosti | Ustvari strukturirano točko odločanja za razvrščanje incidentov zasebnosti in domnevnih kršitev varnosti osebnih podatkov |
| 5.26 Odziv na incidente informacijske varnosti | Korektivna kontrola, odziv in obnovitev, upravljanje dogodkov informacijske varnosti | Aktivira zajezitev, usklajevanje, podporo obveščanju, obnovitev in komunikacijo z zainteresiranimi stranmi |
| 5.28 Zbiranje dokazov | Ohranitev dokazil in preiskovalna zanesljivost skozi življenjski cikel incidenta | Podpira odgovornost po GDPR, forenzično kakovost, vprašanja regulatorja in zagovorljivost pri presoji |
| 6.8 Poročanje o dogodkih informacijske varnosti | Kanal poročanja, ki ga izvajajo ljudje, in usposabljanje za ozaveščanje | Zagotavlja, da zaposleni, pogodbeni izvajalci in zainteresirane strani hitro prijavijo domnevne incidente v zvezi z osebnimi podatki |
ISO/IEC 27035 podpira strukturirano upravljanje incidentov. ISO/IEC 27037 podpira ravnanje z digitalnimi dokazi. ISO/IEC 29134 lahko podpre logiko ocene učinka v zvezi z zasebnostjo, kadar odprava kršitve pokaže potrebo po poglobljenem pregledu DPIA. ISO/IEC 27701:2025 nato v sistem upravljanja vnese kontekst vlog zasebnosti, vpliv na posameznika, na katerega se nanašajo osebni podatki, obveznosti upravljavca in obdelovalca ter zahteve PIMS glede dokazil.
En incident, več regulativnih pogledov
Mariin incident ni le vprašanje GDPR. Ker podjetje finančnim strankam zagotavlja storitve v oblaku, se lahko uporabljata tudi NIS2 in DORA. Pogodbe s strankami lahko nalagajo 24-urno obvestilo. Kibernetsko zavarovanje lahko zahteva hitro obvestilo. Notranje upravljanje lahko zahteva poročanje upravnemu odboru.
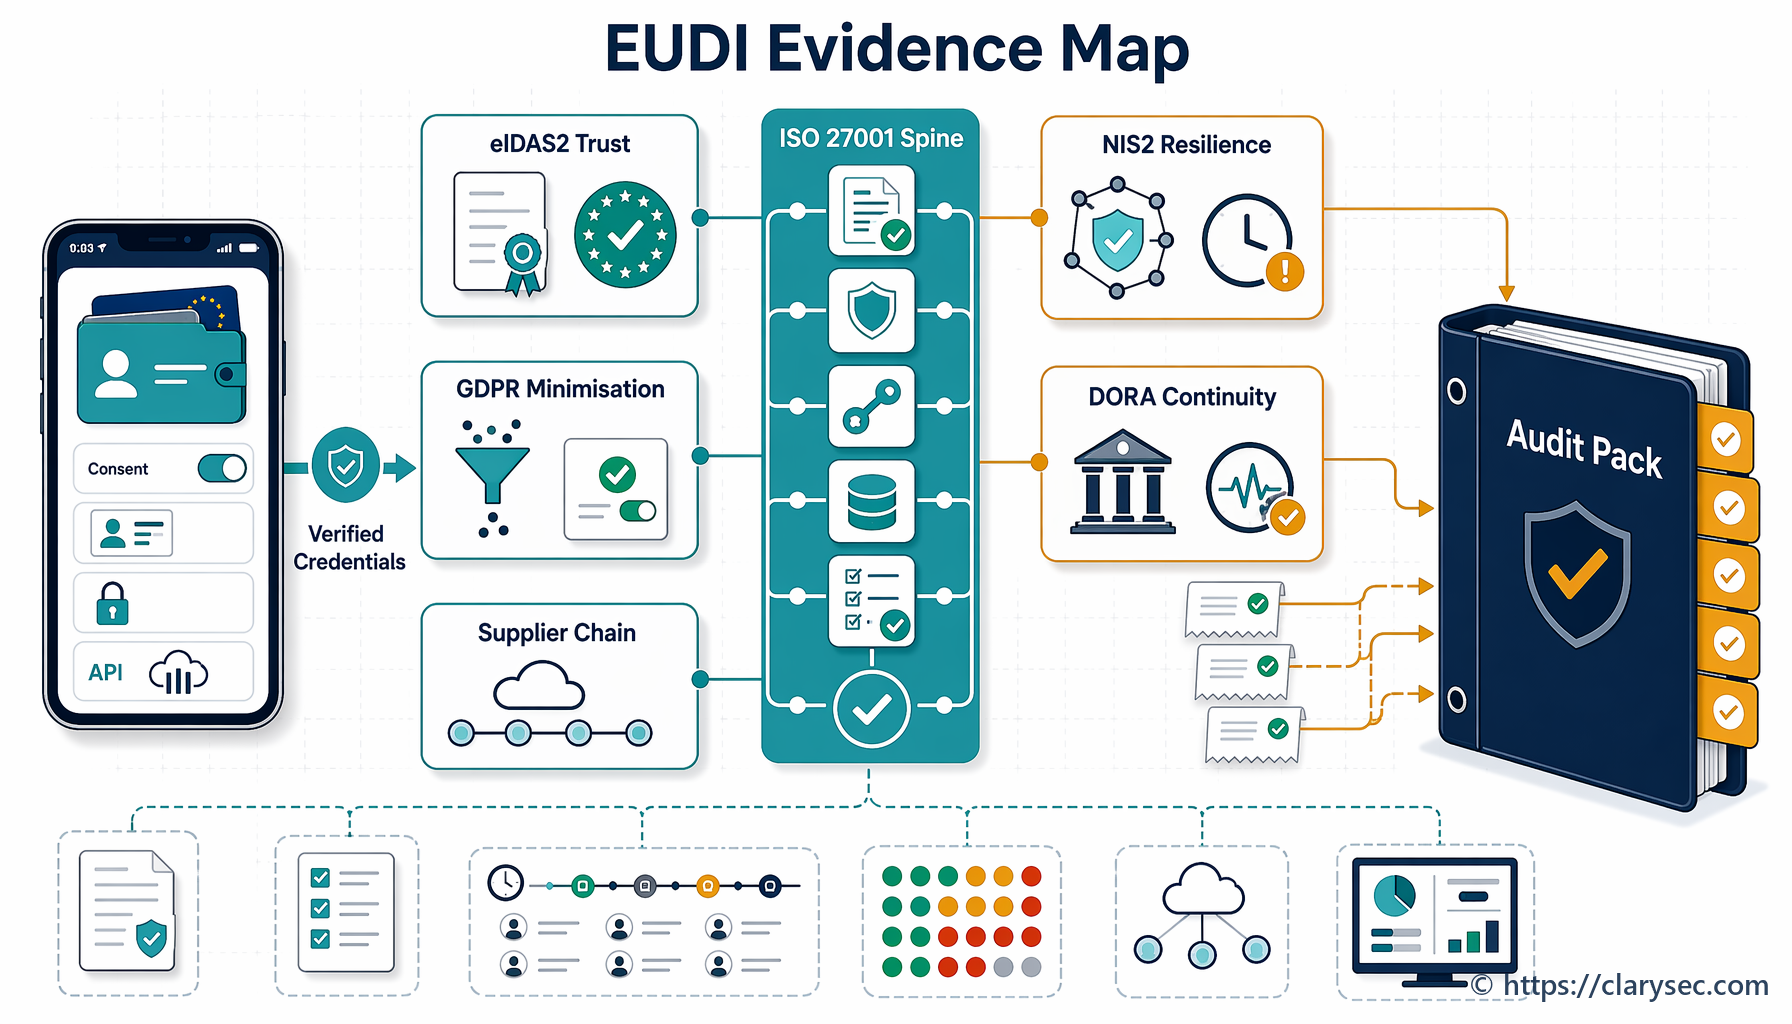
Ustvarjanje ločenih pripovedi za vsak okvir ustvarja tveganje nasprotij. Clarysecova metoda je vzdrževati eno osrednjo strukturo dokazil in iz nje pripraviti izhode, prilagojene posameznemu okviru.
| Okvir ali predpis | Pogled na incident | Izhod iz Clarysecove osrednje strukture dokazil |
|---|---|---|
| GDPR | Kršitev varnosti osebnih podatkov, tveganje za posameznike, obvestilo nadzornemu organu, komunikacija s prizadetimi posamezniki | Zapis odločitve REG10, nasvet DPO, utemeljitev po Article 33 in 34, dokazila o komunikaciji |
| ISO/IEC 27701:2025 | Upravljanje PIMS, dolžnosti upravljavca in obdelovalca, tveganje za posameznika, na katerega se nanašajo osebni podatki, dokazila o zasebnosti | Razvrstitev incidenta v zvezi z osebnimi podatki, ocena vloge, REG08 in REG10, korektivni ukrepi |
| ISO/IEC 27001:2022 | Kontekst ISMS, zainteresirane strani, proces odziva na incidente, nenehno izboljševanje | Zapis incidenta, posodobitve obravnave tveganja, vhodni podatki za vodstveni pregled, dokazila o učinkovitosti kontrol |
| NIS2 | Obravnava pomembnega incidenta, fazno poročanje, varnostni ukrepi za vse nevarnosti | Dokazila o 24-urnem zgodnjem opozorilu, paket obvestila o incidentu v 72 urah, podpora končnemu poročilu v enem mesecu |
| DORA | Upravljanje incidentov, povezanih z IKT, za finančne subjekte in digitalna operativna odpornost | Dejstva o vplivu na IKT, odvisnosti od tretjih oseb, povratne informacije iz testiranja odpornosti, podpora poročanju o incidentu |
| NIST CSF 2.0 | Current Profile in Target Profile, prednostni načrt ukrepov, komuniciranje tveganj | Posodobitve vrzeli, ciljne izboljšave, pripoved o tveganju za upravni odbor |
| COBIT 2019 | Upravljanje, cilji upravljanja, odgovornost, uspešnost kontrol | RACI, evidence odločitev, procesne metrike, sledenje korektivnim ukrepom |
NIS2 Article 21 določa ukrepe za upravljanje tveganj kibernetske varnosti, vključno z obravnavanjem incidentov, neprekinjenim poslovanjem, varnostjo dobavne verige, oceno učinkovitosti, kibernetsko higieno, kriptografijo, nadzorom dostopa, upravljanjem sredstev, MFA in varnimi komunikacijami. NIS2 Article 23 vzpostavlja fazno poročanje za pomembne incidente, vključno z zgodnjim opozorilom v 24 urah, obvestilom o incidentu v 72 urah, posodobitvami na zahtevo in končnim poročilom najpozneje en mesec po obvestilu o incidentu.
DORA se uporablja od 17. januarja 2025 in določa enotne zahteve za upravljanje tveganj IKT, poročanje o incidentih, povezanih z IKT, testiranje digitalne operativne odpornosti, izmenjavo informacij in upravljanje tveganj tretjih ponudnikov IKT za finančne subjekte. Za FinTech dobavitelja je lahko en sam incident zato kršitev po GDPR, pomemben incident po NIS2, za stranke relevanten dogodek IKT po DORA in pogodbeni sprožilni dogodek za obveščanje.
Kako bodo presojevalci testirali življenjski cikel
Presojevalci se redko ustavijo pri zahtevi »pokažite mi politiko odzivanja na incidente«. Preverijo, ali življenjski cikel deluje pod pritiskom dokazovanja.
Presojevalec ISO/IEC 27701:2025 ali ISO/IEC 27001:2022 bo vprašal, kako incidenti zasebnosti vstopajo v ISMS in PIMS, kdo razvršča dogodke, kako se razlikujejo dolžnosti upravljavca in obdelovalca ter kako incidenti vodijo v korektivne ukrepe.
Presojevalec GDPR ali nadzorni organ se bo osredotočil na čas seznanitve, tveganje za posameznike, vključenost DPO, utemeljitev obveščanja, komunikacijo s prizadetimi posamezniki in odgovornost. Lahko vzorči incidente, ki niso bili prijavljeni, da preveri, ali je bila utemeljitev nepriglasitve dokumentirana.
Pregled po NIS2 ali DORA bo obravnaval prage za pomembne incidente, fazno poročanje, vpliv na IKT, odvisnosti od tretjih oseb, posledice za odpornost ter ali je bilo poročanje usklajeno z zahtevami relevantnega pristojnega organa ali strank.
Ocenjevalec NIST CSF 2.0 bo vprašal, ali je incident spremenil Current Profile in Target Profile organizacije. Pregledovalec COBIT 2019 se bo osredotočil na upravljanje, odgovornost, lastništvo procesov, metrike in sledenje korektivnim ukrepom.
Močan paket revizijskih dokazil mora vključevati:
| Element dokazil | Zakaj ga presojevalci zahtevajo |
|---|---|
| Zapis incidenta REG10 | Dokazuje sprejem, časovnico, razvrstitev, oceno, odločitve, obvestila in zaključek |
| Zapis REG08 o obvestilih stranki ali upravljavcu | Dokazuje komunikacijo obdelovalca in zgodovino posodobitev strankam |
| Izvirno poročilo ali opozorilo | Ugotavlja, kako je bil incident zaznan in kdaj se je začela seznanitev |
| Časovnica ključnih ukrepov | Prikazuje zajezitev, oceno, odobritve in odločitve o obveščanju |
| Ocena vloge pri obdelavi | Dokazuje ločitev dolžnosti upravljavca in obdelovalca |
| Kategorije osebnih podatkov in prizadeti posamezniki | Podpira oceno tveganja in obseg obveščanja |
| Priporočilo DPO ali svetovalca za zasebnost | Dokazuje odgovoren nasvet glede zasebnosti pred zunanjo odločitvijo |
| Utemeljitev obvestila ali nepriglasitve | Podpira odgovornost po GDPR Article 33 in 34 |
| Kazalo repozitorija dokazil | Dokazuje celovitost dokazil in disciplino verige skrbništva |
| Temeljni vzrok in načrt korektivnih ukrepov | Prikazuje nenehno izboljševanje in pregled učinkovitosti kontrol |
Tu je Zenith Controls poslovno in operativno dragocen. Pomaga preslikati ista dokazila na kontrole incidentov po ISO/IEC 27002:2022, odgovornost po GDPR, obravnavanje incidentov po NIS2, pričakovanja odpornosti po DORA, komunikacijo po NIST CSF in upravljanje po COBIT, ne da bi bilo treba vsakič znova graditi revizijsko zgodbo.
Operativni ritem prvih 24 ur
Realističen odzivni priročnik za kršitve varnosti osebnih podatkov mora biti praktičen, ne teoretičen. Razmislite o izpostavljenosti med najemniki v SaaS okolju, ki jo stranka prijavi ob 08:12.
Ob 08:12 ekipa za uspeh strank prejme prijavo in sledi vedenju poročanja iz Zenith Blueprint, korak 16. Zahtevek je označen kot domnevni incident v zvezi z osebnimi podatki.
Ob 08:25 koordinator odzivanja na incidente odpre REG10. Zapis vključuje časovni žig seznanitve, prijavitelja, sistem, domnevne vrste podatkov in lastnika.
Ob 09:02 inženiring razveljavi spremembo dovoljenj. Dnevniki se izvozijo pred rotacijo. Skrbnik dokazil v varnem repozitoriju označi prijavo stranke, spremembo IAM, izvoz dnevnika dostopa in potrditev zajezitve.
Ob 10:30 vodja zasebnosti ugotovi, da organizacija deluje kot obdelovalec za priponke v podpornih zahtevkih strank. Po PII Incident and Breach Management Policy, točka 4.4.4, morajo biti prizadete stranke upravljavci obveščene brez nepotrebnega odlašanja in v pogodbenih rokih. Odpre se REG08.
Ob 12:00 DPO oceni tveganje za posameznike, na katere se nanašajo osebni podatki. Podatki se zdijo omejeni, vendar lahko nekatere priponke vključujejo imena zaposlenih in interne ID-je. DPO v REG10 evidentira utemeljitev tveganja in priporočilo.
Ob 15:00 prizadete stranke upravljavci prejmejo začetno obvestilo: kaj se je zgodilo, kdaj je bilo zaznano, kaj je bilo zajezeno, kateri osebni podatki so lahko vključeni, kaj se še analizira in kdaj bo poslana naslednja posodobitev.
Ob 18:00 vodstvo prejme kratko seznanitev: obvestila strankam so poslana, odločitve o obveščanju regulatorja za osebne podatke strank pripadajo upravljavcem, interna obdelava v vlogi upravljavca se še ocenjuje, dokazila so ohranjena in analiza temeljnega vzroka poteka.
Takšen ritem preprečuje najpogostejše napake pri kršitvah: zamujene roke, zamenjane vloge, nedokumentirane nasvete in nenadzorovano komunikacijo.
Pogosti vzorci odpovedi, ki jih je treba odpraviti pred naslednjim opozorilom
Najbolj škodljive odpovedi pri kršitvah zasebnosti redko povzroči en manjkajoč dokument. Povzročijo jih prekinitve povezav med varnostjo, zasebnostjo, pravom, dobavitelji in poslovnimi lastniki.
Clarysec pogosto zaznava naslednje vzorce:
- Načrti odzivanja na incidente obstajajo, vendar manjka razvrstitev kršitev varnosti osebnih podatkov.
- 72-urno obveščanje po GDPR je omenjeno, vendar notranji roki niso krajši od zakonskega roka.
- Eskalacija obdelovalca se zavleče, ker ekipe čakajo na popolno analizo temeljnega vzroka.
- Pogodbe z dobavitelji ne zahtevajo hitrega obveščanja o kršitvah ali podpore z dokazili.
- Nasvet DPO je ustni in nikoli vpisan v register kršitev.
- Komunikacija z visokim tveganjem za posameznike se obravnava prepozno.
- Dokazila so shranjena v osebnih mapah, nitih klepeta ali komentarjih zahtevkov.
- Odločitve o nepriglasitvi niso dokumentirane.
- Pridobljene izkušnje ne posodobijo kontrol, usposabljanja, dobaviteljskih klavzul ali načrtov obravnave tveganj.
Zenith Blueprint, korak 23, povzema, zakaj je struktura pomembna:
»Odziv na incidente brez strukture postane improvizacija. E-poštna sporočila se množijo, sklicujejo se sestanki, odločitve pa se sprejemajo čustveno ali nedosledno. Zrel ISMS pa odziv pretvori v disciplino.«
Ta disciplina je namen upravljanja kršitev varnosti osebnih podatkov po ISO/IEC 27701:2025.
Vzpostavite Clarysecov življenjski cikel za kršitve varnosti osebnih podatkov
Clarysecov pristop združuje tri plasti.
Prvič, Zenith Blueprint zagotavlja časovni načrt implementacije. Korak 16 zagotavlja, da ljudje prepoznajo in prijavijo domnevne incidente. Korak 23 operacionalizira oceno, odločitev, odziv in zbiranje dokazov prek kontrol ISO/IEC 27002:2022 5.25, 5.26 in 5.28.
Drugič, nabor politik določa pooblastila in obveznosti. Politike za MSP omogočajo praktično izvajanje poročanja, 72-urne seznanitve in registrov incidentov za manjše organizacije. Podjetniške politike določajo vodstvo DPO, pragove kršitev, komunikacijo s prizadetimi posamezniki, pogoje obveščanja dobaviteljev, ravnanje z dokazili in forenzično upravljanje. PIMS-specifična PII Incident and Breach Management Policy dodaja naloge upravljavca in obdelovalca po vlogah, REG08, REG10, utemeljitve obveščanja in dokazila o zaključku.
Tretjič, Zenith Controls deluje kot kompas za navzkrižno skladnost. Načrtovanje incidentov, oceno, odziv in dokazila preslika v integriran pogled prek ISO/IEC 27002:2022, GDPR, NIS2, DORA, NIST CSF 2.0 in pričakovanj zagotovil v slogu COBIT.
Za CISO to zmanjšuje operativno zmedo. Za DPO ustvarja zagovorljivo sled odločitev o zasebnosti. Za vodje skladnosti poveže en zapis incidenta z več regulativnimi izhodi. Za presojevalce ustvarja sledljiva dokazila. Za izvršno vodstvo zmanjšuje verjetnost, da obvladljiv incident zasebnosti preraste v regulativno krizo in krizo ugleda.
Vaš naslednji korak
Ne čakajte na opozorilo ob 2. uri zjutraj, da bi ugotovili, ali vaš proces za kršitve varnosti osebnih podatkov deluje.
Ta teden začnite s tremi ukrepi:
- Preverite, ali sprejem incidentov izrecno zajema domnevne incidente v zvezi z osebnimi podatki.
- Potrdite, da so dolžnosti upravljavca in obdelovalca glede kršitev ločene v politiki, pogodbah in registrih dokazil.
- Izvedite namizno vajo z realističnim scenarijem, kot so kompromitirane poverilnice, izpostavljenost med najemniki, napačno naslovljena datoteka za obračun plač, izgubljen šifriran prenosnik ali kompromitacija dobavitelja.
Clarysec vam lahko pomaga to operacionalizirati prek Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint, Zenith Controls: The Cross-Compliance Guide Zenith Controls in nabora politik PIMS po ISO/IEC 27701:2025, vključno z PII Incident and Breach Management Policy PII Incident and Breach Management Policy, Data Protection and Privacy Policy Data Protection and Privacy Policy, Incident Response Policy-sme Incident Response Policy-sme, Third party and supplier security policy Third party and supplier security policy in Evidence Collection and Forensics Policy Evidence Collection and Forensics Policy.
Prenesite Clarysecov komplet orodij PIMS, naročite oceno pripravljenosti na obravnavo kršitev ali rezervirajte predstavitev, da svoj 72-urni odziv po GDPR iz improvizacije pretvorite v discipliniran, za presojo pripravljen proces.
Pridobite certifikat PECB ISO/IEC 27701 in vzpostavite svoj PIMS
- ✓ Uradno učno gradivo PECB in dva poskusa izpita
- ✓ Certifikacijska pristojbina in letna vzdrževalnina (AMF) za prvo leto vključeni, kjer je primerno
- ✓ Samostojni študij ali v živo prek spleta · tečaj dodeljen v 1 delovnem dnevu
Frequently Asked Questions
O avtorju

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council