Upravljanje zdravstvenih podatkov za pripravljenost na EHDS

Ponedeljek je, ura je 08:20, vabilo na sestanek pa ima varljivo preprost naslov: »Pripravljenost na EHDS«.
Anya, vodja informacijske varnosti v hitro rastočem podjetju MedTech, se pridruži klicu z vodjo zasebnosti, direktorjem kliničnih operacij, vodjo nabave in pravnim svetovalcem. Skupina bolnišnic želi svoj portal za paciente povezati z analitično platformo podjetja. Raziskovalni partner želi psevdonimizirane podatkovne nize. Ponudnik storitev v oblaku hrani varnostne kopije v več regijah EU. Dobavitelj podpore bo morda potreboval začasen dostop do produkcijskih dnevnikov. Pravna služba sprašuje, ali organizacija pri posameznem toku podatkov nastopa kot upravljavec, obdelovalec, skupni upravljavec ali podobdelovalec.
Nato upravni odbor postavi ključno vprašanje: »Ali lahko dokažemo, da smo pripravljeni na evropski zdravstveni podatkovni prostor?«
To vprašanje ne zahteva seznama predpisov. Zahteva odgovor, ali lahko organizacija tudi pod pritiskom dokaže nadzorovano, zakonito, varno in odgovorno obdelavo zdravstvenih podatkov. GDPR zdravstvene podatke že obravnava kot posebne vrste osebnih podatkov. ISO/IEC 27701:2025 zvišuje pričakovanja za sistem upravljanja informacij o zasebnosti oziroma PIMS, ki odgovornost izkazuje v praksi. ISO/IEC 27001:2022 zagotavlja podlago sistema vodenja za varnostna tveganja, operativne kontrole, notranjo presojo, vodstveni pregled in nenehno izboljševanje. NIS2 za številne zdravstvene, digitalne, oblačne, SaaS in IKT-storitvene ekosisteme dodaja upravljanje kibernetske varnosti, obravnavanje incidentov in odpornost dobavne verige. DORA je lahko pomembna tudi tam, kjer se zdravstveni podatki povezujejo z zavarovanji, plačili, reguliranimi finančnimi storitvami ali storitvami IKT, ki podpirajo finančne subjekte.
Pravi izziv ni vedeti, da so zdravstveni podatki občutljivi. To ve vsak. Izziv je dokazati, da so vsako zbiranje, vsak dogodek deljenja, vsako razmerje z obdelovalcem, vsaka dodelitev dostopa, vsako pravilo hrambe in vsaka odločitev o DPIA upravljani, pregledani in podprti z dokazili.
Pristop Clarysec je namenoma praktičen. Zenith Blueprint: 30-koračni časovni načrt za presojevalce, nabor politik PIMS in Zenith Controls: vodnik za medokvirno skladnost povezujemo v delujoč model upravljanja zdravstvenih podatkov, ki vzdrži tako vprašanje regulatorja kot zahtevo presojevalca po vzorčenju.
Zakaj je upravljanje zdravstvenih podatkov drugačno
Zdravstveni podatki niso le še eno polje v evidenci popisa podatkov. Razkrijejo lahko diagnoze, zdravljenja, genetske kazalnike, invalidnosti, zgodovino zdravil, stanje duševnega zdravja, biometrične identifikatorje, podatke o plodnosti, klinične izide ter podrobnosti o sorodnikih ali ranljivih posameznikih.
GDPR Article 9 zdravstvene podatke obravnava kot posebne vrste osebnih podatkov in praviloma prepoveduje obdelavo, razen če velja poseben pogoj. Primeri vključujejo izrecno privolitev, namene zdravstvene oskrbe, javno zdravje, raziskave z zaščitnimi ukrepi, življenjske interese ali drug zakonit pogoj, utemeljen v pravu EU ali pravu države članice. GDPR Article 5 načela zasebnosti pretvori tudi v obveznost odgovornosti. Osebni podatki morajo biti obdelani zakonito, pošteno in pregledno, zbrani za določene in legitimne namene, omejeni na najmanjši potreben obseg, točni, hranjeni le toliko časa, kot je potrebno, ter zaščiteni pred nepooblaščeno ali nezakonito obdelavo in nenamerno izgubo, uničenjem ali poškodbo. Upravljavec mora biti zmožen dokazati skladnost.
Za pripravljenost na EHDS mora upravljanje zdravstvenih podatkov odgovoriti na sedem operativnih vprašanj:
- Katere zdravstvene podatke obdelujemo in kje so shranjeni?
- Katero vlogo imamo pri posamezni dejavnosti: upravljavec, obdelovalec, skupni upravljavec ali podobdelovalec?
- Katera pravna podlaga in kateri pogoj za posebne vrste osebnih podatkov se uporabljata?
- Ali je bilo pred začetkom obdelave z velikim tveganjem izvedeno preverjanje tveganj za zasebnost ali DPIA?
- Kdo lahko dostopa do zdravstvenih podatkov in kako pogosto se ta dostop pregleduje?
- Kateri prejemniki, obdelovalci, podobdelovalci in ponudniki storitev v oblaku so vključeni?
- Katera dokazila izkazujejo hrambo, psevdonimizacijo, varen prenos, pripravljenost na incidente in zagotovila dobaviteljev?
ISO/IEC 27701:2025 pomaga te odgovore strukturirati kot PIMS. ISO/IEC 27001:2022 zagotavlja ogrodje prek konteksta, obsega, voditeljstva, ocene tveganja, obravnave tveganja, izjave o uporabnosti, operativnega nadzora, spremljanja, notranje presoje, vodstvenega pregleda in izboljševanja. Točke 4.1 do 4.4 od organizacij zahtevajo, da opredelijo kontekst, zainteresirane strani, zahteve, obseg in odvisnosti. To je pravo izhodišče za pripravljenost na EHDS, ker tokovi zdravstvenih podatkov običajno vključujejo bolnišnice, laboratorije, oblačne platforme, klinične partnerje, raziskovalne organizacije, dobavitelje podpore in včasih organe javnega sektorja.
Napaka, ki jo vidimo v dejanskih projektih, je obravnava upravljanja zdravstvenih podatkov kot vaje v pripravi obvestila o zasebnosti. Obvestilo o zasebnosti je pomembno, vendar ne dokazuje, da podporni inženir ne more izvoziti dnevnikov pacientov, da je raziskovalni podatkovni niz ustrezno psevdonimiziran, da pogodba z obdelovalcem vsebuje določila iz Article 28 ali da je opravilo hrambe dejansko izbrisalo potekle zapise.
Model Clarysec: ena veriga dokazil od namena do odstranitve
Model upravljanja zdravstvenih podatkov Clarysec izhaja iz preprostega načela: če zdravstvenih podatkov ne morete slediti od namena do odstranitve, niste pripravljeni na EHDS, temveč imate dokumentacijsko tveganje.
Zenith Blueprint jasno povzema miselnost kontrol zasebnosti v koraku 23, Organizacijski ukrepi 5.19 do 5.37:
»Osebno določljivi podatki niso le še ena vrsta podatkov, temveč globoko občutljiv izraz zaupanja.«
Ta ugotovitev še posebej velja za zdravstvene podatke. Pacient kršitve ne doživlja kot odpoved kontrole. Doživlja jo kot izgubo dostojanstva, zaupnosti in zaupanja v ekosistem oskrbe.
Clarysec verigo dokazil gradi s štirimi povezanimi plastmi.
| Plast | Vprašanje upravljanja zdravstvenih podatkov | Artefakt Clarysec |
|---|---|---|
| Upravljanje obdelave | Zakaj obdelujemo te zdravstvene podatke, v kateri vlogi, na kateri pravni podlagi in pod katerim pogojem za posebne vrste osebnih podatkov? | popis PII, zapis pravne podlage, REG02 |
| Upravljanje tveganj za zasebnost | Ali gre za obdelavo z velikim tveganjem in ali je bilo preverjanje potrebe po DPIA izvedeno pred začetkom obdelave? | ocena tveganja za zasebnost, delovni tok DPIA, REG04 |
| Upravljanje deljenja in dobaviteljev | Kdo prejema podatke, kje se obdelujejo in katere pogodbene kontrole veljajo? | register zunanjega deljenja, skrbni pregled dobaviteljev, REG08 |
| Upravljanje dostopa in dokazil | Kdo ima dostop, kako se dostop pregleduje in kateri dnevniki dokazujejo delovanje kontrol? | register pregledov pravic dostopa, dokazila o beleženju, REG12 |
Tako lahko organizacija vstopi v presojo in pokaže, da isti primer uporabe zdravstvenih podatkov pokrivajo poslovni namen, pravo varstva zasebnosti, kontrole informacijske varnosti, zagotovila dobaviteljev in operativna dokazila.
Začnite z jasno opredelitvijo vlog, preden načrtujete kontrole
Projekti z zdravstvenimi podatki pogosto padejo že na prvi upravljavski oviri, ker se ekipe ne morejo uskladiti o vlogah. Bolnišnica je lahko upravljavec za oskrbo pacientov. Digitalna zdravstvena platforma je lahko obdelovalec pri gostovanju podatkov portala. Ista platforma je lahko upravljavec za evidence zaposlenih ali upravljanje računov strank. Dve raziskovalni ustanovi sta lahko skupna upravljavca, če skupaj določata namene in sredstva študije. Ponudnik oblačne analitike je lahko podobdelovalec.
Nabor politik PIMS Clarysec je zasnovan glede na to resničnost vlog. Uporablja operativne oznake vlog PIMS, kot so Both, Controller, Processor, Joint Controller in Subprocessor. To je pomembno, ker se obveznosti spreminjajo glede na to, ali organizacija določa namene in sredstva ali obdeluje podatke po dokumentiranih navodilih.
Za zdravstvene podatke na strani upravljavca Politika popisa obdelave PII in pravne podlage zahteva, da se pogoj za posebne vrste osebnih podatkov zabeleži pred obdelavo. Točka 4.2.6 iz razdelka o zapisih namena in pravne podlage upravljavca določa:
»[Pogojno] Lastnik procesa / lastnik poslovnega procesa MORA pred obdelavo posebnih vrst PII v REG02 zabeležiti pogoj za obdelavo posebnih vrst osebnih podatkov.«
Za pripravljenost na EHDS je to ena najpomembnejših kontrol v upravljavskem naboru. Preprečuje razmišljanje »zbiramo jih, ker jih platforma potrebuje«. Polje z zdravstvenimi podatki mora imeti namen, pravno podlago, pogoj za posebne vrste osebnih podatkov, pravilo hrambe, lastnika in kontekst obdelave.
Praktični register obdelave zdravstvenih podatkov je lahko videti tako.
| Polje registra | Primer za platformo za oddaljeno spremljanje |
|---|---|
| Dejavnost obdelave | Neprekinjeno zbiranje meritev krvnega tlaka |
| Vloga PIMS | Obdelovalec za bolnišnično stranko, upravljavec za podatke računov platforme |
| Kategorije podatkov | ID pacienta, ID naprave, meritve, časovni žig, stanje opozorila |
| Namen | Oddaljeno spremljanje oskrbe in klinična eskalacija |
| Pravna podlaga po GDPR | Dokumentirano po navodilu upravljavca ali pravni podlagi upravljavca |
| Pogoj iz Article 9 | Namen, povezan z zdravstveno oskrbo, ali drug dokumentiran pogoj za posebne vrste osebnih podatkov |
| Rok hrambe | Pogodbeni in klinični rok hrambe |
| Lokacija podatkov | Regija v oblaku v EU in regija varnostnih kopij |
| Prejemniki | Uporabniki bolnišnice, ponudnik podpore, ponudnik gostovanja |
| Referenca DPIA | REG04-DPIA-2026-011 |
| Referenca pregleda pravic dostopa | REG12-Q2-2026 |
Politika varstva podatkov in zasebnosti - MSP izraža isto disciplino v obliki, ki jo lahko operacionalizirajo manjše organizacije. Točka 5.2.1 iz zahtev upravljanja določa:
»Koordinator za zasebnost mora vzdrževati register vseh dejavnosti obdelave osebnih podatkov, vključno s kategorijami podatkov, namenom, pravno podlago in roki hrambe.«
Ta register postane sidro za obvestila o zasebnosti, pogodbe z obdelovalci, zasnovo nadzora dostopa, konfiguracijo hrambe in revizijsko vzorčenje.
DPIA so kontrolne točke upravljanja sprememb, ne samostojna dokumentacija
Po GDPR lahko obdelava z velikim tveganjem sproži potrebo po DPIA. V kontekstu zdravstvenih podatkov tveganje redko ostane hipotetično. Obsežna obdelava, sistematično spremljanje, profiliranje, ranljivi posamezniki, posebne vrste osebnih podatkov in inovativna tehnologija lahko zahtevajo strukturirano oceno tveganja za zasebnost.
Politika ocene tveganja za zasebnost in DPIA to pretvori v kontrolno točko pred obdelavo. Točka 4.2.2 iz razdelka o sprožilcih DPIA in določitvi zahtev določa:
»[Upravljavec] Lastnik procesa / lastnik poslovnega procesa MORA obdelavo, ki vključuje obsežno obdelavo, sistematično spremljanje, profiliranje, avtomatizirano odločanje, posebne vrste PII, podatke o kazenskih obsodbah ali prekrških, ranljive posameznike, na katere se nanašajo PII, inovativno tehnologijo ali bistveno spremenjeno obdelavo, pred začetkom obdelave napotiti vodji zasebnosti / vodji PIMS v REG04.«
Ta točka preprečuje pogost vzorec odpovedi: inženiring zgradi integracijo, prodaja napove datum prehoda v produkcijo, zasebnost pa mora projekt odobriti šele potem, ko je arhitektura že določena.
V Zenith Blueprint je zasebnost vključena v varnostni pregled sprememb. Korak 23 obravnava kontrolo ISO/IEC 27002:2022 5.34, zasebnost in varstvo PII, ter jo povezuje z ozaveščenostjo o podatkih, razvrščanjem, nadzorom dostopa, maskiranjem, izbrisom in šifriranjem. Korak 19 dodaja praktična revizijska preverjanja za najmanjši obseg podatkov, izbris informacij, maskiranje, psevdonimizacijo, testne podatke in preprečevanje uhajanja podatkov. DPIA zato ni le pravno mnenje. Ustvariti mora tehnične in organizacijske ukrepe.
Praktični delovni tok DPIA Clarysec za nov projekt deljenja, usmerjen v EHDS, sledi temu zaporedju:
- Ustvarite ali posodobite zapis obdelave REG02 za tok zdravstvenih podatkov.
- Sprožite preverjanje REG04, ker so vključeni posebni zdravstveni podatki in zunanje deljenje.
- Opredelite tveganja za zaupnost, celovitost, razpoložljivost, pravice pacientov, poštenost, omejitev namena in ponovno identifikacijo.
- Izberite kontrole, kot so psevdonimizacija, dostop na podlagi vlog, omejitev gostovanja na EU, klavzule za dobavitelje, beleženje, omejitve hrambe, DLP, šifriranje in odzivni priročniki za incidente.
- Posodobite REG08 z identiteto prejemnika, vlogo, lokacijo obdelave, pogostostjo deljenja in avtoritativnim virom.
- Posodobite REG12 s četrtletnimi zahtevami za pregled pravic dostopa za sisteme, ki obdelujejo občutljive PII.
- Povežite obravnavo tveganja z registrom tveganj ISO/IEC 27001:2022 in izjavo o uporabnosti.
- Načrtujte pregled dokazil v notranji presoji in vodstvenem pregledu.
Ključno je, da vsaka odločitev pusti sled.
Nadzor dostopa mora biti specifičen, pregledan in podprt z dokazili
Večina kršitev zdravstvenih podatkov ne zahteva sofisticiranega napadalca. Včasih so težava preširok dostop, skupni administratorski računi, produkcijski podatki kopirani v testiranje ali uporabniki podpore, ki ohranijo dostop po koncu projekta.
Podjetniška Politika varstva podatkov in zasebnosti Clarysec določa:
»Vsi sistemi morajo privzeto uveljavljati dostop po načelu najmanjših privilegijev.«
Politika varstva podatkov in zasebnosti - MSP izraža isto operativno pričakovanje v jasnem jeziku:
»Dostop uporabnikov do osebnih podatkov mora biti omejen na vloge z dokumentirano poslovno potrebo.«
Za upravljanje zdravstvenih podatkov po ISO/IEC 27701:2025 in GDPR mora načelo najmanjših privilegijev odražati klinične vloge, podporne vloge, analitične vloge, raziskovalne vloge, nujni dostop, postopke »break-glass« ter ločitev med produkcijskimi in neprodukcijskimi okolji.
Politika varnosti PII in nadzora dostopa dodaja konkretno zahtevo glede dokazil. Točka 4.2.3 iz razdelka osnovnega nabora nadzora dostopa določa:
»[Oboje] Lastnik sistema / lastnik aplikacije MORA najmanj četrtletno pregledati uporabniški dostop do sistemov, ki obdelujejo PII z velikim vplivom ali občutljive PII, ter rezultat pregleda zabeležiti v REG12.«
Četrtletna dokazila o pregledih pravic dostopa so revizijsko izjemno dragocena. Presojevalec zasebnosti lahko vzorči REG12 in ga primerja s kadrovskimi evidencami, odobritvami zahtevkov, dnevniki privilegiranega dostopa in vlogami v aplikaciji. Varnostni presojevalec lahko preveri, ali imajo privilegirani uporabniki MFA, beleženje sej in spremljanje nujnega dostopa. Presojevalec COBIT 2019 ali ISACA bo običajno iskal lastništvo procesa, uspešnost kontrol, izjeme in nadzor vodstva.
Dober pregled pravic dostopa do zdravstvenih podatkov mora potrditi, da ima vsak uporabnik dodeljenega poslovnega lastnika, da vsaka vloga ustreza trenutni delovni funkciji ali pogodbenemu namenu, da so mirujoči računi odstranjeni, da so privilegirani računi ločeni od običajnih računov, da je nujni dostop zabeležen in pregledan, da je dostop dobaviteljev podpore časovno omejen in povezan z zahtevkom, da so vključeni ključi API in storitveni računi, da dostop do psevdonimiziranih podatkovnih nizov ostaja omejen ter da so odobritve, odstranitve, izjeme in datumi odprave pomanjkljivosti zabeleženi v REG12.
Presojevalci ne vprašajo le, ali se pregledi pravic dostopa izvajajo. Vprašajo, kaj se je zaradi pregleda spremenilo.
Psevdonimizacija je zaščitni ukrep, ne čarobni izbris
Pripravljenost na EHDS bo povečala pozornost na sekundarno uporabo, raziskave, analitiko, izboljševanje kakovosti in deljenje podatkov. Psevdonimizacija je pogosto pravi zaščitni ukrep, vendar podatkov ne odstrani samodejno iz upravljanja zasebnosti. Tveganje ponovne identifikacije, povezovalni ključi, majhne kohorte, kazalniki redkih bolezni in metapodatki lahko ohranijo občutljivost.
Politika maskiranja podatkov in psevdonimizacije Clarysec je izrecna:
»Maskirane in psevdonimizirane podatkovne nize obravnavajte kot občutljive podatke, za katere veljajo beleženje dostopa, kontrole hrambe in postopki odzivanja na incidente.«
Politika maskiranja podatkov in psevdonimizacije - MSP podaja praktičen sprožilec:
»Psevdonimizacija se mora uporabiti, kadar je potrebna povezava podatkov brez razkritja identitet:«
Vnos Zenith Controls za kontrolo ISO/IEC 27002:2022 5.34, zasebnost in varstvo PII, jo razvršča kot preventivni kontrolni ukrep, povezan z zaupnostjo, celovitostjo in razpoložljivostjo. Povezuje 5.34 s sorodnimi kontrolami, vključno s 5.9 popis informacij in drugih povezanih sredstev, 5.12 razvrščanje informacij, 5.14 prenos informacij, 5.15 nadzor dostopa, 5.16 upravljanje identitet, 5.23 informacijska varnost pri uporabi storitev v oblaku, 8.10 izbris informacij, 8.11 maskiranje podatkov in 8.12 preprečevanje uhajanja podatkov.
Ta preslikava je pomembna. Psevdonimiziran raziskovalni izvleček ni upravljan samo s skripto za maskiranje. Potrebuje tudi razvrščanje, odobritev dostopa, varen prenos, kontrole v oblaku, hrambo, beleženje in pregled sprememb. Če je povezovalni ključ v istem okolju kot podatkovni niz ali če lahko analitiki združujejo podatkovne nize za identifikacijo redkih stanj, tveganje za zasebnost ostaja visoko.
| Cilj kontrole | Praktična izvedba |
|---|---|
| Zmanjšati možnost identifikacije | Neposredne identifikatorje zamenjajte s psevdonimi in odstranite nepotrebne kvaziidentifikatorje |
| Zaščititi povezovalne ključe | Ključe hranite ločeno, omejite dostop, zabeležite vsak dostop in določite odgovorno skrbništvo |
| Omejiti namen | Podatkovni niz vežite na odobreno raziskovalno vprašanje ali pogodbeni namen |
| Nadzorovati prejemnike | V REG08 zabeležite identiteto prejemnika, vlogo, lokacijo, pogostost deljenja in avtoritativni vir |
| Zavarovati prenos | Uporabite odobren šifriran portal, API ali SFTP, usklajen z razvrstitvijo podatkov |
| Omejiti hrambo | Konfigurirajte potek in delovni tok izbrisa z dnevniki dokazil |
| Spremljati uporabo | Pregledujte dnevnike dostopa, izvoze in neobičajno vedenje pri prenosih |
| Pripraviti se na incidente | Psevdonimizirane podatkovne nize vključite v oceno kršitve in obseg odziva na incidente |
Upravljanje dobaviteljev in obdelovalcev je točka, kjer se pripravljenost pogosto zlomi
Ekosistemi zdravstvenih podatkov so močno odvisni od dobaviteljev. Gostovanje v oblaku, upravljana varnost, podpora uporabnikom, proizvajalci naprav, prehodi API, analitični dobavitelji, platforme za e-podpis, ponudniki identitet in raziskovalni obdelovalci se lahko vsi dotaknejo občutljivih podatkov ali metapodatkov.
GDPR Article 28 zahteva, da upravljavci uporabljajo obdelovalce, ki zagotavljajo zadostna jamstva, in da obdelavo uredijo s pogodbenimi določili. NIS2 varnost dobavne verige obravnava tudi kot temeljni ukrep kibernetske varnosti. Njen model upravljanja zahteva, da upravljalni organi odobrijo in nadzorujejo ukrepe za upravljanje kibernetskih tveganj ter upoštevajo neposredne dobavitelje, ponudnike storitev, ranljivosti dobaviteljev, prakse kibernetske varnosti in varen razvoj.
Politika upravljanja zasebnosti obdelovalcev, podobdelovalcev in tretjih oseb določa:
»[Oboje] Vodja zasebnosti / vodja PIMS MORA pred odobritvijo sprožiti preverjanje tveganj za zasebnost in DPIA v REG04 za visoko tvegana razmerja z obdelovalci in bistvene spremembe obdelave pri tretji osebi, pri čemer mora biti referenca REG04 zabeležena v REG08.«
Politika zbiranja, uporabe, razkritja in deljenja PII dodaja zapis o deljenju:
»[Upravljavec] Dobavitelj / vodja nabave MORA pred začetkom ponavljajočega se zunanjega deljenja v REG08 zabeležiti identiteto prejemnika, vlogo prejemnika, namen razkritja, kategorije PII, pogostost deljenja, lokacijo obdelave in avtoritativni vir.«
Podjetniška Politika varstva podatkov in zasebnosti zahteva pregled skladnosti obdelovalcev s strani nabavne in pravne funkcije:
»Ekipe za nabavo ter pravo in skladnost morajo preveriti skladnost z Article 28 GDPR in zahtevati letno ponovno oceno vseh dobaviteljev z visokim tveganjem.«
Za MSP se Politika varnosti tretjih oseb in dobaviteljev - MSP osredotoča na praktično zagotovilo, ki se stalno pojavlja pri presojah zdravstvenih podatkov. Točka 6.2.4 iz zahtev za izvajanje politike določa:
»Kadar morajo dobavitelji hraniti podatke izven lokacije, mora podjetje pridobiti zagotovila glede varstva podatkov, fizične varnosti in geografske lokacije hrambe (npr. gostovanje samo v EU, kadar to zahteva GDPR).«
Zenith Blueprint, korak 23, kontrola 5.20, obravnava informacijsko varnost v sporazumih z dobavitelji ter pojasnjuje, zakaj mora biti to pogodbeno urejeno in ne domnevano:
»Zaupanje pri dobaviteljih ne sme temeljiti na predpostavkah. Treba ga je zapisati v pravila.«
Za zdravstvene podatke morajo sporazumi z dobavitelji vključevati opise storitev, kategorije podatkov, lokacije obdelave, kontrole nadaljnjega pogodbenega prenosa, zaupnost, nadzor dostopa, šifriranje, časovne roke za obvestila o incidentih, pravice do revizije, izbris ali vračilo, pričakovanja glede varnega razvoja, zaveze glede odpornosti in podporo pri zahtevah regulatorjev.
Hramba in odstranjevanje sta pozabljena dokazna problema za EHDS
Upravljanje zdravstvenih podatkov se pogosto osredotoča na zbiranje in deljenje, vendar je hramba področje, kjer številne organizacije kopičijo tiho tveganje. Stari izvozi, testni podatkovni nizi, varnostne kopije, opuščeni raziskovalni izvlečki, arhivirani zahtevki podpore in zastareli dnevniki naprav lahko vztrajajo dolgo po poteku prvotnega namena.
GDPR Article 5 zahteva omejitev shranjevanja. Politika hrambe podatkov in odstranjevanja to načelo povezuje z operativno politiko:
»Zagotovite, da je hramba osebno določljivih podatkov (PII) skladna z zakonodajo o zasebnosti podatkov in obvestili organizacije o zasebnosti.«
Vnos Zenith Controls za kontrolo ISO/IEC 27002:2022 5.33, zaščita zapisov, povezuje zaščito zapisov s 5.12 razvrščanje informacij, 5.15 nadzor dostopa, 5.31 zakonske, statutarne, regulativne in pogodbene zahteve, 5.36 skladnost s politikami, pravili in standardi za informacijsko varnost, 7.14 varno odstranjevanje ali ponovna uporaba opreme, 8.10 izbris informacij, 8.13 varnostno kopiranje informacij in 5.26 odziv na incidente informacijske varnosti. To je življenjskociklični pogled, ki ga pričakujejo presojevalci: zapisi morajo biti zaščiteni, dokler so potrebni, obnovljivi, kjer je to zahtevano, omejeni med uporabo in varno uničeni, ko se hramba izteče.
V Zenith Blueprint korak 19 presojevalce usmerja, naj preverijo, ali se politike samodejnega izbrisa in hrambe uveljavljajo v repozitorijih in shrambi v oblaku, ali se za izločene sisteme uporablja varni izbris ali kriptografski izbris, ali se dnevniki visoko tveganih izbrisov vzdržujejo in pregledujejo ter ali se za zastarele medije izvaja fizično uničenje.
| Kategorija podatkov | Upravljanje hrambe |
|---|---|
| Klinični operativni podatki | Upoštevajte zakonske, pogodbene in z oskrbo povezane zahteve glede hrambe z dokumentiranim navodilom upravljavca, kjer je to primerno |
| Telemetrija platforme in dnevniki | Zmanjšajte identifikatorje, določite kratko operativno hrambo in dnevnike zaščitite kot občutljive, kadar razkrivajo zdravstveno dejavnost |
| Raziskovalni podatkovni nizi in podatkovni nizi za sekundarno uporabo | Vežite jih na odobren namen, uporabite odobritev upravljavca, kjer je to primerno, ter vnaprej določite datum poteka ali pregleda |
| Varnostne kopije in arhivi | Uskladite hrambo varnostnih kopij s potrebami neprekinjenega poslovanja in zagotovite, da obnovitev ne vrne poteklih podatkov v aktivno uporabo |
Zrel program tudi testira izbris. Ni dovolj imeti načrt hrambe. Presojevalec lahko zahteva dokazilo, da je izvoz pacienta potekel, da je bil raziskovalni podatkovni niz izbrisan, da je varnostna kopija potekla in da je dobavitelj ob koncu pogodbe potrdil uničenje.
Medokvirna skladnost: en model kontrol za zdravstvene podatke, več pogledov
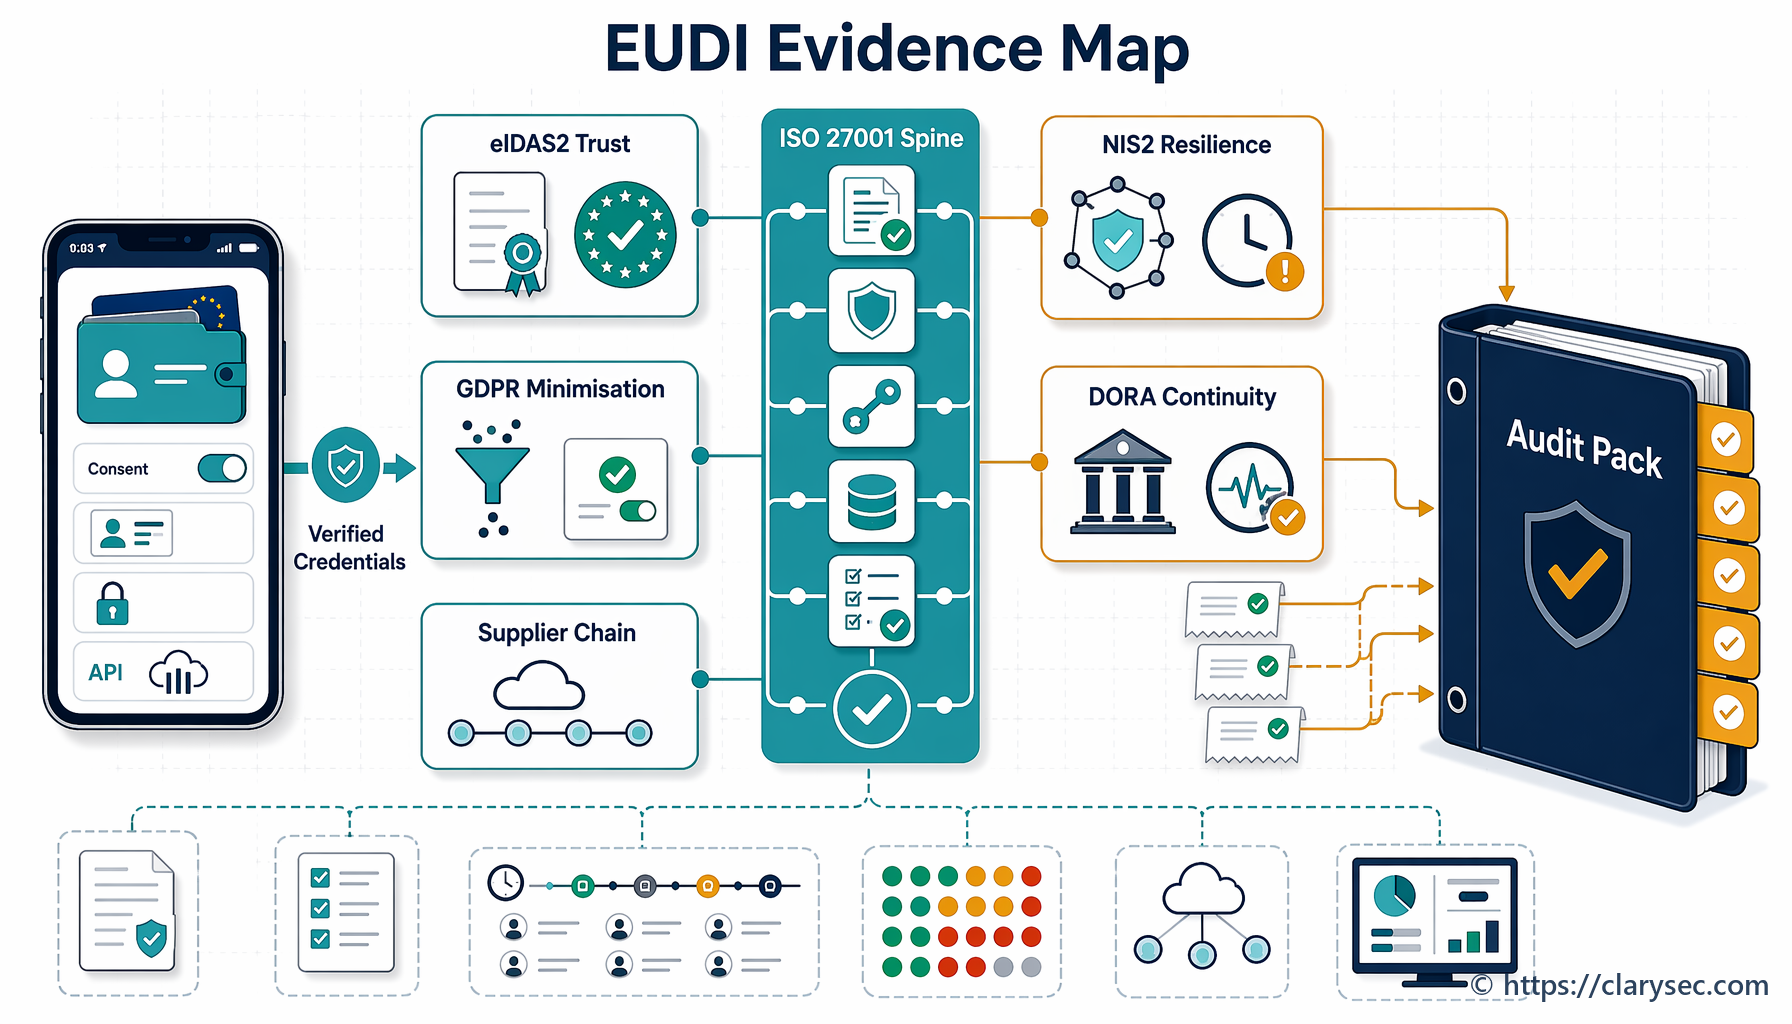
Programa upravljanja zdravstvenih podatkov ni mogoče ločeno graditi za ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, NIST CSF 2.0, COBIT 2019 in DORA. To ustvarja podvojene registre, nasprotujoča si dokazila in preobremenjene ekipe.
Clarysec uporablja Zenith Controls kot kompas medokvirne skladnosti. Ne izumlja vzporednih kontrol. Uradne koncepte kontrol preslika v eno operativno zgodbo.
| Področje upravljanja | Potreba po GDPR in PIMS | Podpora ISO/IEC 27001:2022 in ISO/IEC 27002:2022 | Pomen za NIS2, DORA, NIST, COBIT |
|---|---|---|---|
| Popis zdravstvenih podatkov | Odgovornost, pravna podlaga, pogoj za posebne vrste osebnih podatkov, jasnost vlog | Obseg, popis sredstev, varstvo PII, razvrščanje | Obveznosti NIST GV.OC-03 in cilji upravljanja COBIT |
| DPIA in tveganje za zasebnost | Ocena in ublažitev obdelave z velikim tveganjem | Ocena tveganja, obravnava tveganja, zasnova kontrol ob upoštevanju sprememb | Metoda tveganj NIST GV.RM in ukrepi za upravljanje tveganj po NIS2 |
| Zagotovila dobaviteljev | Article 28, jamstva obdelovalcev, nadzor podobdelovalcev | Razmerja z dobavitelji, sporazumi, dobavna veriga IKT, upravljanje storitev v oblaku | Dobavna veriga NIS2, tveganje tretjih ponudnikov storitev IKT po DORA, NIST GV.SC |
| Nadzor dostopa | Potreba po seznanitvi in zaupnost | Nadzor dostopa, upravljanje identitet, pravice dostopa, beleženje | Dostop in upravljanje sredstev po NIS2, zaupnost po DORA, spremljanje po COBIT |
| Hramba in odstranjevanje | Omejitev shranjevanja in odgovornost | Zaščita zapisov, izbris, varnostno kopiranje, varno odstranjevanje | Načrti izboljšav NIST in upravljanje življenjskega cikla informacij po COBIT |
| Pripravljenost na incidente | Ocena kršitve varnosti osebnih podatkov in obveščanje | Načrtovanje incidentov, ocena dogodkov, odziv, zbiranje dokazov | Model poročanja po NIS2, življenjski cikel incidentov po DORA, neprekinjeno izvajanje storitev po COBIT |
NIS2 je posebej pomembna za srednje in večje subjekte v zdravstvu, oblaku, upravljanih storitvah, upravljani varnosti, digitalni infrastrukturi in drugih zajetih sektorjih. Njeno operativno jedro je podobno sistemu upravljanja: odgovornost vodstva, analiza tveganj, obravnavanje incidentov, neprekinjenost, varnost dobavne verige, varen razvoj, učinkovitost kontrol, usposabljanje, kriptografija, varnost kadrovskih procesov, nadzor dostopa, upravljanje sredstev in MFA, kjer je ustrezno.
DORA je pomembna, kadar organizacija z zdravstvenimi podatki oskrbuje regulirane finančne subjekte, zavarovalniške ekosisteme, plačilne tokove ali storitve IKT, ki podpirajo operacije v finančnem sektorju. Tudi kadar DORA ni neposredno uporabljiva, je njena disciplina koristna za obdelovalce zdravstvenih podatkov, ki želijo dokazati odpornost.
NIST CSF 2.0 zagotavlja jezik za izvršno vodstvo. Njegova funkcija GOVERN zahteva, da so zakonske, regulativne, pogodbene, zasebnostne in civilnopravne obveznosti razumljene in upravljane. Metoda profilov pomaga organizacijam opredeliti trenutno in ciljno stanje, analizirati vrzeli ter oblikovati prednostne akcijske načrte. Za zdravstvene podatke lahko ta profil postane izvršna nadzorna plošča pripravljenosti na EHDS.
Kako bodo presojevalci preverjali vaše upravljanje zdravstvenih podatkov
Različni presojevalci k istemu okolju zdravstvenih podatkov pristopajo z različnih zornih kotov. Močan program te poglede predvidi in dokazila pripravi enkrat.
| Profil presojevalca | Ključna področja osredotočenja | Pričakovana dokazila |
|---|---|---|
| Presojevalec ISO/IEC 27001:2022 | Obseg, zainteresirane strani, ocena tveganja, obravnava tveganja, izjava o uporabnosti, notranja presoja, vodstveni pregled | Obseg ISMS, register tveganj, SoA, pregledi pravic dostopa, dokazila dobaviteljev, postopki obravnave incidentov, dnevniki hrambe |
| Presojevalec ISO/IEC 27701:2025 in GDPR | Jasnost vlog, pravna podlaga, pogoj iz Article 9, DPIA, nadzor obdelovalcev, obravnava zahtev za uveljavljanje pravic posameznikov, hramba | REG02, REG04, RoPA, rezultati DPIA, pogodbe po Article 28, REG08, načrt hrambe, dokazila o izbrisu |
| Ocenjevalec NIST CSF 2.0 | Rezultati GOVERN, strategija tveganj, vloge, obveznosti, upravljanje dobavne verige, profili | Organizacijski profil, ciljni profil, načrt odprave vrzeli, določanje prioritet dobaviteljev, dokazila o spremljanju |
| Presojevalec COBIT 2019 ali ISACA | Cilji upravljanja, lastništvo procesov, zmogljivost, metrike, izjeme, nadzor vodstva | Metrike uspešnosti kontrol, dnevniki odprtih zadev, zapisi o sprejemu tveganj, rezultati vodstvenih pregledov |
Politika varstva podatkov in zasebnosti - MSP to podpira z zahtevo:
»Koordinator za zasebnost mora tveganja za zasebnost ocenjevati letno in ob večjih spremembah sistemov.«
Ta točka zapira pogosto revizijsko vrzel. Popis mora biti živ, tveganje za zasebnost pa je treba ponovno oceniti, kadar se sistemi ali obdelava bistveno spremenijo.
30-dnevni sprint pripravljenosti na EHDS s Clarysec
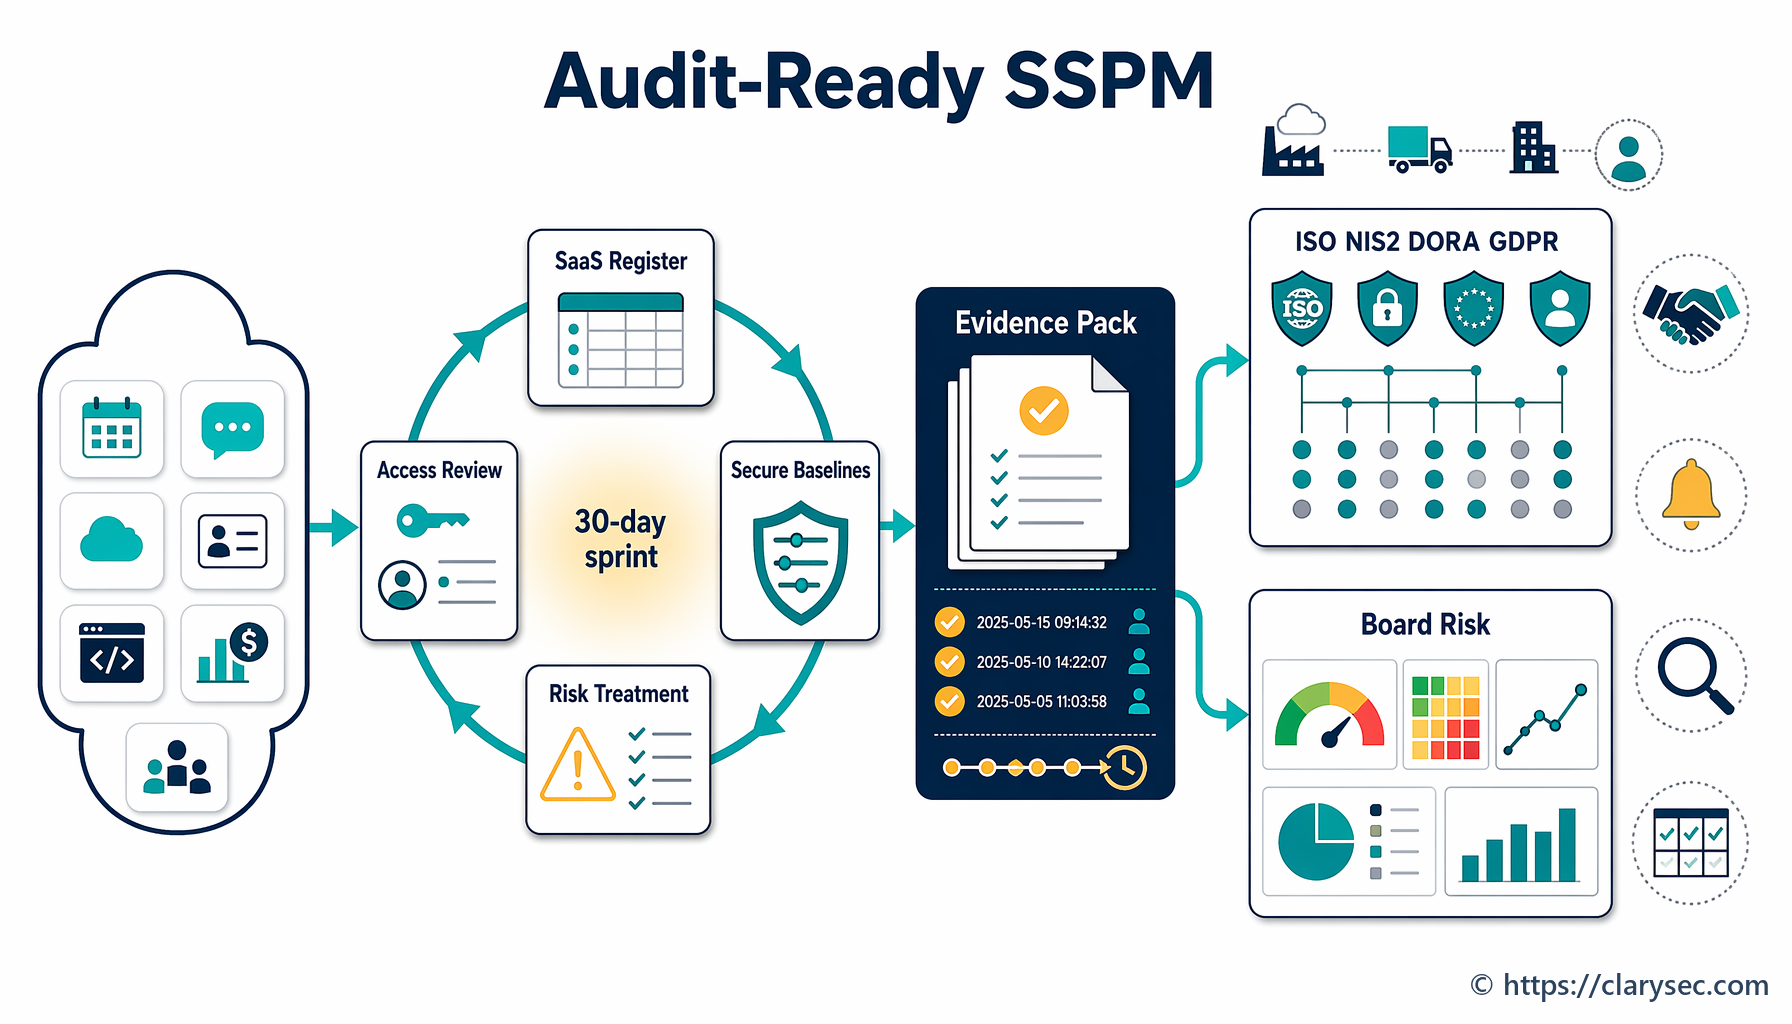
Za organizacije, ki že imajo podlago ISMS ali PIMS, Clarysec priporoča osredotočen 30-dnevni sprint za razkritje največjih vrzeli pri upravljanju zdravstvenih podatkov.
1. teden: preslikajte dejansko stanje zdravstvenih podatkov
Izberite eno kritično storitev z zdravstvenimi podatki, na primer portal za paciente, platformo za oddaljeno spremljanje, integracijo z laboratorijem, zdravstveni podatkovni niz za zahtevke ali raziskovalni izvleček. Vzpostavite ali posodobite popis dejavnosti obdelave. Opredelite vloge upravljavca, obdelovalca, skupnega upravljavca in podobdelovalca. Zabeležite kategorije podatkov, namene, pravno podlago, pogoj za posebne vrste osebnih podatkov, sisteme, lokacije, prejemnike in hrambo.
Kot osnovo uporabite Politiko popisa obdelave PII in pravne podlage ter Politiko varstva podatkov in zasebnosti.
2. teden: izvedite DPIA in obravnavo tveganja
Sprožite preverjanje REG04 za obdelavo posebnih vrst osebnih podatkov, zunanje deljenje, ranljive posameznike, sistematično spremljanje ali bistveno spremembo. Tveganja iz DPIA prevedite v varnostne kontrole in kontrole zasebnosti. Te kontrole povežite z načrtom obravnave tveganja ISO/IEC 27001:2022 in izjavo o uporabnosti.
Uporabite Zenith Blueprint, korak 23 za varstvo PII in kontrole dobaviteljev, ter korak 19 za preverjanja izbrisa, maskiranja, psevdonimizacije, testnih podatkov in DLP.
3. teden: validirajte dobavitelje in deljenje
Izpolnite REG08 za ponavljajoče se zunanje deljenje. Potrdite določila za obdelovalce po Article 28, kontrole podobdelovalcev, lokacije obdelave, pravice do revizije, obveznosti obveščanja o incidentih, pogoje vračila ali izbrisa in dokazila o zagotovilih dobaviteljev. Pri ponudnikih storitev v oblaku in ponudnikih upravljanih storitev preglejte lokacijo podatkov, šifriranje, beleženje, varnostno kopiranje, odpornost in izhodne ureditve.
Uporabite Politiko upravljanja zasebnosti obdelovalcev, podobdelovalcev in tretjih oseb, Politiko zbiranja, uporabe, razkritja in deljenja PII ter Politiko varnosti tretjih oseb in dobaviteljev - MSP, če organizacija uporablja nabor politik za MSP.
4. teden: testirajte dostop, hrambo in revizijska dokazila
Izvedite vzorčni pregled pravic dostopa za izbrani sistem in rezultate zabeležite v REG12. Preverite, ali so pravila hrambe tehnično implementirana. Potrdite, da se psevdonimizirani podatkovni nizi še vedno obravnavajo kot občutljivi. Preglejte postopke beleženja in odzivanja na incidente. Pripravite paket dokazil, kot da bo presojevalec jutri vzorčil storitev.
Močan paket dokazil vključuje zapis obdelave, določitev vloge, pravno podlago, pogoj za posebne vrste osebnih podatkov, preverjanje potrebe po DPIA, rezultat DPIA, kjer je potreben, diagram tokov podatkov, register dobaviteljev in deljenja, pogodbo z obdelovalcem, seznam podobdelovalcev, rezultate pregleda pravic dostopa, načrt hrambe, dnevnike izbrisa, dokazila o maskiranju ali psevdonimizaciji, postopek odzivanja na incidente, delovni tok triaže kršitev in zapis vodstvenega pregleda ali sprejema tveganja.
Vprašanje za upravni odbor: ali lahko dokažete zaupanje?
Pripravljenost na EHDS bo nagradila organizacije, ki lahko dokažejo nadzorovano, zakonito, varno in odgovorno deljenje zdravstvenih podatkov. Razkrila bo organizacije, ki se zanašajo na neformalne odobritve, nepopolne popise, generične pogodbe z dobavitelji, neupravljane izvoze in nepreizkušene načrte hrambe.
Dobra novica je, da delo ni treba biti razdrobljeno. ISO/IEC 27701:2025 zagotavlja strukturo upravljanja zasebnosti. GDPR zagotavlja pravno izhodišče odgovornosti. ISO/IEC 27001:2022 in ISO/IEC 27002:2022 zagotavljata upravljanje varnosti in arhitekturo kontrol. NIS2, DORA, NIST CSF 2.0 in COBIT 2019 dodajajo dodatne poglede upravljanja, odpornosti, dobaviteljev in presoje.
Clarysec jih poveže v en operativni model, voden z dokazili. Zenith Blueprint ekipam zagotavlja 30-koračni časovni načrt. Zenith Controls zagotavlja medokvirno preslikavo kontrol, kot so zasebnost in varstvo PII, informacijska varnost v razmerjih z dobavitelji, obravnava informacijske varnosti v sporazumih z dobavitelji ter zaščita zapisov. Politike PIMS Clarysec obveznosti pretvorijo v dodeljive ukrepe, registre, preglede in dokazila.
Če vaša organizacija obdeluje zdravstvene podatke in se pripravlja na ISO/IEC 27701:2025, odgovornost po GDPR in pripravljenost na evropski zdravstveni podatkovni prostor, začnite z eno storitvijo ter dokažite verigo od namena do odstranitve.
Clarysec vam lahko pomaga vzpostaviti ali validirati popis dejavnosti obdelave zdravstvenih podatkov, implementirati delovne tokove dokazil REG02, REG04, REG08 in REG12, uskladiti upravljanje PIMS po ISO/IEC 27701:2025 s kontrolami ISO/IEC 27001:2022, preslikati zahteve GDPR, NIS2, DORA, NIST CSF 2.0 in COBIT 2019 prek Zenith Controls, pripraviti dokazila, pripravljena za presojo, z uporabo Zenith Blueprint ter uvesti podjetniške ali MSP politike zasebnosti, dobaviteljev, dostopa, psevdonimizacije in hrambe.
Vaš naslednji korak je preprost: izberite svoj najbolj tvegan tok zdravstvenih podatkov in izvedite 30-dnevni sprint pripravljenosti. Če se veriga dokazil prekine, vam nabor orodij Clarysec natančno pokaže, kje jo popraviti.
Postanite PECB ISO/IEC 27001 Lead Implementer ali Lead Auditor
- ✓ Uradno učno gradivo PECB in dva poskusa izpita
- ✓ Certifikacijska pristojbina in letna vzdrževalnina (AMF) za prvo leto vključeni, kjer je primerno
- ✓ Samostojni študij ali v živo prek spleta · tečaj dodeljen v 1 delovnem dnevu
Frequently Asked Questions
O avtorju

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council