Vodnik po dokazilih za dopolnitev ISO 27001 glede podnebnih sprememb

Ura je 09:10 na jutro vaše nadzorne presoje ISO/IEC 27001:2022. Presojevalec je že pregledal register tveganj, Izjavo o uporabljivosti, zapisnike pregledov vodstva, evidenco dobaviteljev in poročilo o vaji neprekinjenega poslovanja. Nato pride vprašanje, ki preseneti vse v prostoru:
»Pokažite mi, kako ste ugotovili, ali so podnebne spremembe relevantne za ISMS.«
Vodja informacijske varnosti pogleda vodjo skladnosti. Vodja skladnosti odpre pravni register. Nekdo omeni ESG. Nekdo drug pove, da ima ponudnik podatkovnega centra certifikate ISO. Presojevalec čaka.
To je praktična vrzel v dokazilih, ki jo je ustvarila dopolnitev zahtev ISO za sisteme upravljanja glede podnebnih sprememb. Dopolnitev od varnostnih ekip ne zahteva, da postanejo klimatologi, izračunavajo ogljične emisije oblaka ali ustvarijo dekorativen »kontrolni ukrep za podnebno varnost«. Zastavlja precej bolj neposredno vprašanje sistema upravljanja: ali je organizacija presodila, ali so podnebne spremembe relevantne za njen kontekst in ali imajo zainteresirane strani podnebno povezane zahteve, ki vplivajo na sistem upravljanja?
Za ISO/IEC 27001:2022 to pomeni, da morajo dokazila povezati točke od 4 do 10: kontekst, zainteresirane strani, obseg, načrtovanje tveganj, operativno obvladovanje, vrednotenje uspešnosti, pregled vodstva in nenehno izboljševanje. Dopolnitve ni mogoče izpolniti z izjavo »ni uporabljivo« na sestanku. Izpolni se z obrazloženo, dokumentirano in na tveganju utemeljeno odločitvijo.
Sarah, vodja informacijske varnosti v fintech podjetju, se je nekaj tednov pred presojo srečala z istim vprašanjem. Njen prvi odziv je bil znan: podnebne spremembe so se zdele zunaj ISMS, medtem ko se je njena ekipa ukvarjala s kibernetskimi grožnjami, kršitvami varnosti osebnih podatkov, varnostjo v oblaku, pripravljenostjo na DORA in skrbnimi pregledi strank. Ko pa je dopolnitev prevedla v praktičen jezik ISMS, je vprašanje postalo konkretno: izredni vremenski dogodki bi lahko vplivali na razpoložljivost regije v oblaku, dobavitelj na območju z vodnim stresom bi lahko zakasnil kritično zamenjavo strojne opreme, daljši izpad električne energije bi lahko motil kadrovsko zasedbo za odziv na incidente, stranke pa bi lahko zahtevale dokazila o operativni odpornosti.
To je pravilna opredelitev. Podnebne spremembe obravnavajte kot vhodni podatek o kontekstu in odpornosti za ISMS, ne kot dodatno temo, naknadno prilepljeno na sistem.
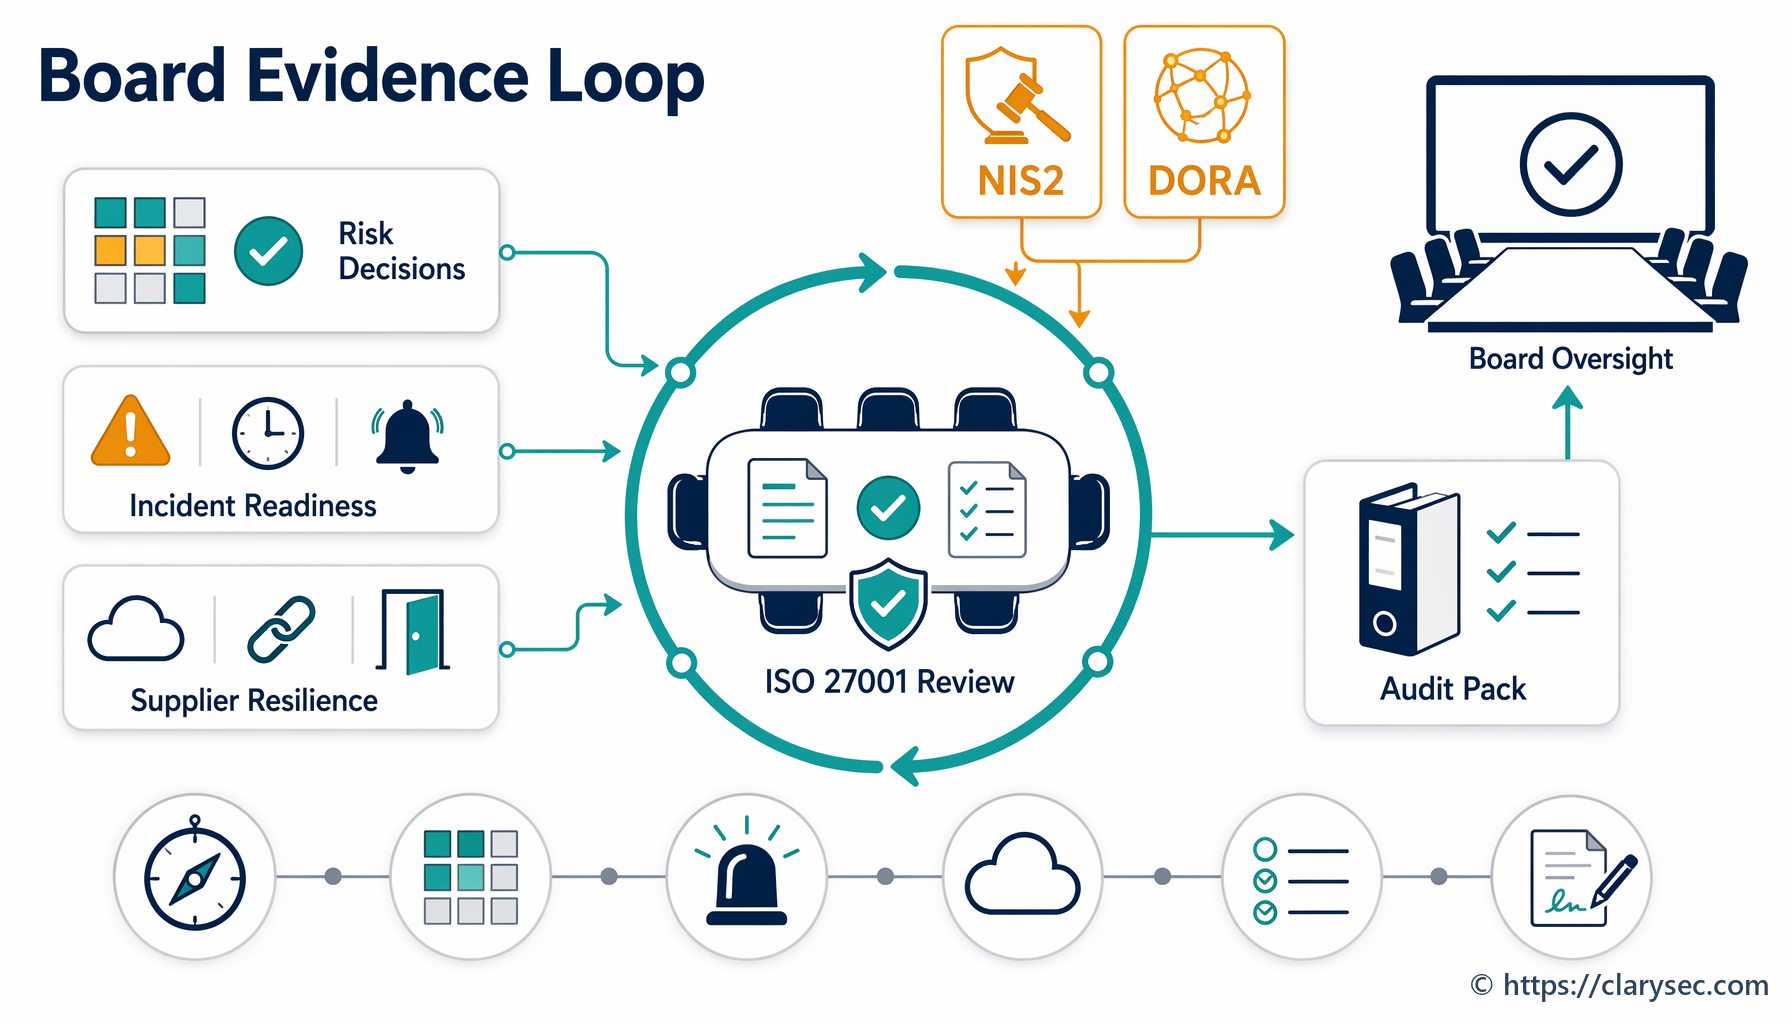
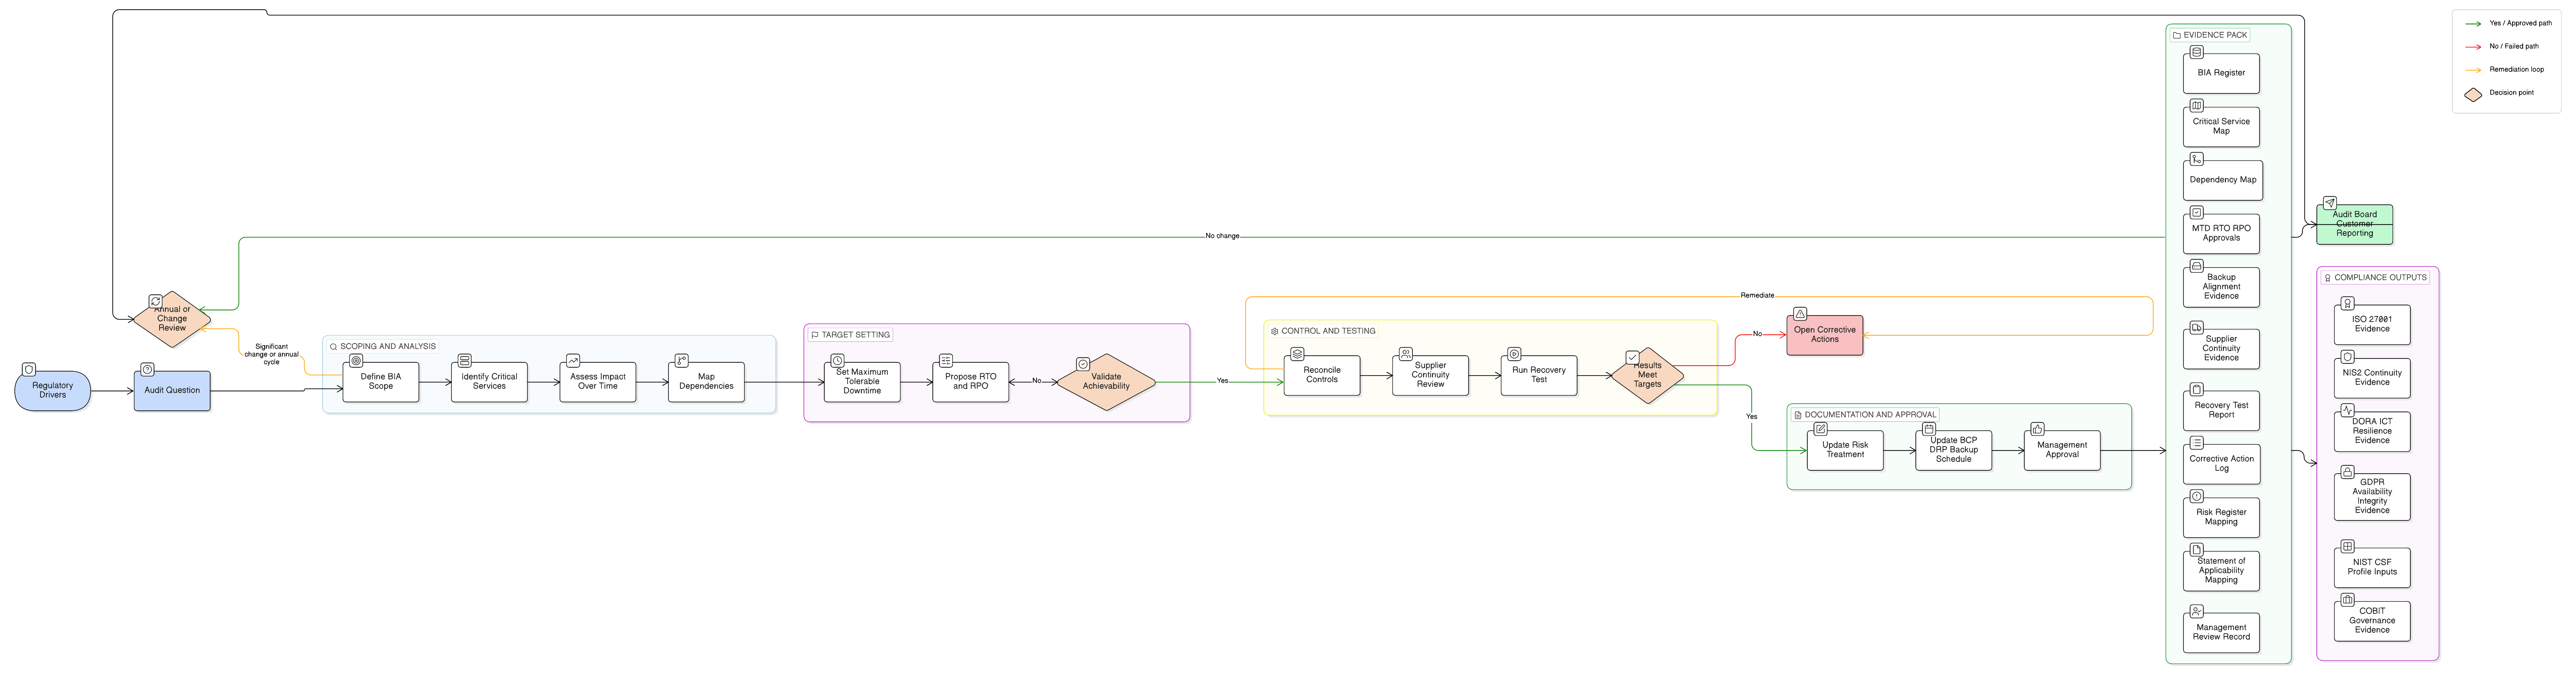
Pristop Clarysec uporablja Zenith Blueprint: 30-koračni načrt presojevalca, Zenith Controls: vodnik za navzkrižno skladnost in predloge politik Clarysec za pretvorbo novega presojevalnega vprašanja v sledljiva dokazila. Cilj je preprost: presojevalcu pokazati jasno verigo od konteksta do tveganja, od tveganja do kontrolnih ukrepov, od kontrolnih ukrepov do dokazil, od dokazil do pregleda vodstva in od pregleda vodstva do izboljšav.
Dopolnitev spremeni presojevalno vprašanje, ne poslanstva ISMS
Najpogostejša napaka je obravnavanje dopolnitve ISO 27001 glede podnebnih sprememb kot ločenega področja kontrolnih ukrepov. To ni. Za ISMS je pravo vprašanje, ali lahko podnebne spremembe vplivajo na predvidene rezultate informacijske varnosti, zlasti na zaupnost, celovitost in razpoložljivost.
Dopolnitev dodaja podnebne spremembe kot posebno vprašanje v okviru zahtev ISO glede konteksta sistema upravljanja. Pri ISO/IEC 27001:2022 bodo presojevalci običajno najprej preverili dve točki:
- Točka 4.1, ali je organizacija ugotovila, ali so podnebne spremembe relevantno zunanje vprašanje.
- Točka 4.2, ali imajo relevantne zainteresirane strani podnebno povezane zahteve.
Ključna beseda je »ugotovila«. Organizacija lahko ugotovi, da podnebne spremembe niso relevantne, da so relevantne samo za določene lokacije ali storitve ali da so relevantne za celoten ISMS. Vendar mora biti ugotovitev dokumentirana in podprta z dejanskimi odvisnostmi organizacije.
Na primer, ponudnik SaaS lahko ugotovi, da podnebna relevantnost obstaja, ker je razpoložljivost produkcije odvisna od manjšega števila regij v oblaku, ponudnika upravljanih storitev in osebja za odziv na incidente na daljavo. Fintech podjetje lahko dopolnitev poveže s kritičnimi odvisnostmi od tretjih ponudnikov storitev IKT, operativno odpornostjo DORA, reguliranim poročanjem o incidentih in odgovornostjo upravljalnega organa. Proizvajalec se lahko osredotoči na razpoložljivost omrežja OT, povezljivost obrata, spremljanje in upravljanje na daljavo ter motnje na fizični lokaciji.
Zrel nabor dokazil mora biti na istih mestih, kjer organizacija že dokazuje, da njen ISMS deluje.
| Področje ISMS | Dokazila o podnebnih spremembah, ki jih pričakujejo presojevalci | Praktičen primer |
|---|---|---|
| Kontekst | Dokumentirana ugotovitev, ali so podnebno povezana vprašanja relevantna za rezultate informacijske varnosti | Poplavno tveganje za primarno pisarno, tveganje vročine za regijo podatkovnega centra, energetska nestabilnost, ki vpliva na razpoložljivost storitev |
| Zainteresirane strani | Stranke, regulatorji, zavarovalnice, ponudniki storitev v oblaku, vlagatelji ali upravljalni organi s pričakovanji glede odpornosti, razpoložljivosti ali razkritij | Velika poslovna stranka zahteva dokazila o podnebno povezanem načrtovanju neprekinjenega poslovanja za gostovane storitve |
| Obseg | Meje obsega, pregledane glede na lokacije, zunanje izvajane storitve, regije v oblaku, podporne ekipe in kritične odvisnosti | Obseg ISMS potrjuje, da produkcijsko okolje SaaS, gostovano v oblaku, in podporne operacije ostajajo v obsegu |
| Ocena tveganja | Podnebno povezani scenariji groženj, obravnavani tam, kjer so relevantni za zaupnost, celovitost ali razpoložljivost | Dolgotrajni vročinski val poveča verjetnost odpovedi hlajenja podatkovnega centra in motnje storitve |
| SoA | Obstoječi kontrolni ukrepi iz Priloge A, utemeljeni, kadar obravnavajo podnebno povezano tveganje ali obveznosti skladnosti | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 in A.8.13 navedene v utemeljitvi obravnave tveganja |
| Operativno obvladovanje | Kontrolni ukrepi za neprekinjeno poslovanje, dobavitelje, incidente, varnostno kopiranje, spremembe in oblak, posodobljeni ali potrjeni | Scenarij regionalne motnje dodan v vajo obnove po nesreči |
| Pregled vodstva | Vodstvo pregleda spremembe konteksta, tveganja, ugotovitve presoje, vire, preostalo tveganje in ukrepe za izboljšave | Vodstvo po pregledu podnebnega scenarija odobri proračun za test preklopa v oblaku |
| Dokumentirane informacije | Dokazila so hranjena, nadzorovana in dostopna | Register konteksta, register tveganj, evidenca skladnosti, poročilo o testu BCP, zapisnik pregleda vodstva |
Najmočnejša dokazila za presojo niso shranjena v samostojni »podnebni mapi«. Pojavijo se v običajnih zapisih ISMS in pokažejo, da se sistem upravljanja zna odzvati na spremembe zunanjega konteksta.
Začnite s kontekstom, zainteresiranimi stranmi in obsegom
Podnebna relevantnost se začne pri kontekstu. Organizacija mora evidentirati jasno ugotovitev: relevantno, nerelevantno ali delno relevantno. »Relevantno« ne pomeni katastrofalno. Pomeni, da lahko vpliva na predvidene rezultate informacijske varnosti.
V Zenith Blueprint se faza temeljev in vodenja ISMS začne z analizo konteksta. Korak 1 določa:
Ukrep 4.1: Pripravite seznam notranjih in zunanjih dejavnikov, ki so relevantni za informacijsko varnost vaše organizacije.
Ista usmeritev priporoča široko zunanjo analizo, vključno z okoljskimi dejavniki z uporabo tehnik, kot je PESTLE. Tu dopolnitev glede podnebnih sprememb postane operativna. Namesto vprašanja »Ali imamo podnebni kontrolni ukrep?« ekipa vpraša:
- Katere fizične lokacije, podatkovni centri, regije v oblaku, omrežja in dobavitelji podpirajo storitve v obsegu?
- Ali lahko izredni vremenski dogodki, vročina, požari v naravi, poplave, vodni stres, energetska nestabilnost ali motnje transporta vplivajo na razpoložljivost, celovitost ali zaupnost?
- Ali stranke v okviru varnostnega skrbnega pregleda zahtevajo dokazila o podnebni odpornosti ali operativni odpornosti?
- Ali regulatorji, zavarovalnice, vlagatelji ali javnosektorske stranke nalagajo pričakovanja glede neprekinjenega poslovanja, obnove po nesreči ali razpoložljivosti?
- Ali lahko projekti prilagajanja podnebnim spremembam uvedejo nova tehnološka tveganja, kot so integracije sistemov za upravljanje stavb, senzorji IoT, okoljsko spremljanje ali hitra migracija v oblak?
- Ali obstajajo vplivi na zasebnost, če novo spremljanje vključuje podatke o zaposlenih, lokaciji ali napravi oziroma okoljske podatke, povezane z osebami?
Pri Sarahini fintech ekipi je delavnica o kontekstu ustvarila štiri realistična zunanja vprašanja: izpostavljenost nevihtam v regiji podatkovnega centra, koncentracijo v eni regiji v oblaku, odvisnost od dobavitelja strojne opreme na območju z vodnim stresom ter regulatorna pričakovanja po DORA in NIS2.
Naslednji korak so zainteresirane strani. Dopolnitev od organizacij zahteva, da ugotovijo, ali imajo zainteresirane strani podnebno povezane zahteve. Te strani lahko vključujejo stranke, regulatorje, zavarovalnice, ponudnike storitev v oblaku, vlagatelje, upravljalne organe ali kritične dobavitelje.
Korak 2 v Zenith Blueprint povezuje to analizo z obsegom ISMS:
Ukrep 4.3: Pripravite izjavo o obsegu ISMS. Navedite, kaj je vključeno (poslovne enote, lokacije, sistemi) in morebitne izključitve.
To je pomembno, ker podnebno povezane motnje pogosto vstopijo prek vmesnikov in odvisnosti. Organizacija lahko trdi, da njena pisarna ni bistvena, ker je produkcija gostovana v oblaku, vendar lahko presojevalec vpraša, ali so podpora strankam, privilegirani dostop, odziv na incidente, administracija varnostnih kopij, eskalacija pri dobavitelju ali krizno komuniciranje odvisni od ljudi, lokacij ali dobaviteljev zunaj obsega.
Clarysecova poslovna Politika informacijske varnosti določa osnovo:
Organizacija mora vzpostaviti in vzdrževati sistem upravljanja informacijske varnosti (ISMS) v skladu s točkami 4 do 10 standarda ISO/IEC 27001:2022.
Zahteva tudi strukturo dokazil, ki jo pričakujejo presojevalci:
ISMS mora vključevati opredeljene meje obsega, metodologijo ocenjevanja tveganj, merljive cilje in dokumentirane kontrolne ukrepe, utemeljene v Izjavi o uporabljivosti (SoA).
Te besede so jedro pripravljenosti na dopolnitev: meje obsega, metodologija tveganj, merljivi cilji in utemeljitev SoA.
Podnebni kontekst pretvorite v tveganja informacijske varnosti
Najboljša dokazila so redko generično tveganje z imenom »podnebne spremembe«. Podnebne spremembe so dejavnik konteksta. Scenarij tveganja mora opisati posledico za informacijsko varnost.
Dobri scenariji tveganj so videti tako:
- Ekstremno vreme med varnostnim incidentom moti dostop do primarne pisarne, kar zadrži privilegiran odziv in komunikacijo s strankami.
- Regionalni vročinski val poveča verjetnost nestabilnosti hlajenja ali napajanja v podatkovnem centru, ki podpira produkcijske delovne obremenitve.
- Poplave prizadenejo lokacijo službe za pomoč uporabnikom kritičnega dobavitelja, kar zadrži obnovitev upravljanih storitev zaščite končnih točk.
- Zahteve strank glede podnebne odpornosti niso zajete v evidenci skladnosti, kar povzroči pogodbeno neskladnost in ugotovitve presoje.
- Nujna migracija v oblak zaradi zmanjšanja odvisnosti od fizične lokacije obide standardno spremembo in pregled tveganj dobavitelja.
- Naprave za spremljanje prilagajanja podnebnim spremembam so povezane v korporativno omrežje brez registracije sredstev, beleženja ali upravljanja ranljivosti.
To so tveganja informacijske varnosti, ker vplivajo na razpoložljivost, obravnavo incidentov, zagotavljanje zaupanja dobaviteljev, upravljanje sredstev, zakonske obveznosti, varno spremembo ali zasebnost.
Clarysecova Politika upravljanja tveganj - MSP določa:
Vsa identificirana tveganja morajo biti evidentirana v registru tveganj.
Dodatno poudari periodiko pregledov:
Tveganja je treba pregledovati četrtletno in jih posodobiti ob pomembnih dogodkih.
Za večje organizacije Clarysecova Politika upravljanja tveganj razširi model vhodnih podatkov:
Vhodni podatki za identifikacijo tveganj morajo vključevati, vendar niso omejeni na, ugotovitve presoje, skeniranje ranljivosti, poročila o penetracijskem testiranju, trende incidentov, zakonske obveznosti in operativne spremembe.
Podnebna relevantnost lahko izhaja iz katerega koli od teh vhodnih podatkov. Ugotovitev presoje pri stranki lahko prepozna manjkajoča dokazila o odpornosti. Sprememba zakonodaje lahko doda obveznosti operativne odpornosti. Migracija v oblak lahko premakne delovne obremenitve v drugačen profil regionalne izpostavljenosti. Test neprekinjenega poslovanja lahko pokaže, da osebje med izpadom električne energije ne more dostopati do postopkov obnove.
| Kontekstualno vprašanje | Grožnja | Ranljivost | Vpliv na Z-C-R | Primer tveganja ISMS |
|---|---|---|---|---|
| Povečana pogostost regionalnih neviht | Daljši izpad električnega omrežja ali izguba povezljivosti podatkovnega centra | Enoregijska produkcijska zasnova in nepreizkušen preklop na rezervno okolje | Vpliv na razpoložljivost platform, namenjenih strankam, kršitev SLA, škoda za ugled | RR-31: Izguba razpoložljivosti storitev zaradi podnebno pogojene motnje primarne regije gostovanja |
| Koncentracija dobavne verige na podnebno ranljivem območju | Motnja proizvodnih ali podpornih operacij | Dobavitelj iz enega samega vira in dolgi dobavni roki za zamenjave | Vpliv na razpoložljivost in celovitost zaradi nepodprte ali degradirane infrastrukture | RR-32: Motnja dobavne verige IKT zadrži varnostno vzdrževanje in zamenjavo strojne opreme |
| Izredno vreme vpliva na mobilnost osebja in napajanje doma | Ekipa za odzivanje na incidente se med incidentom visoke resnosti ne more usklajevati | Prevelika odvisnost od ene lokacije, šibka komunikacija po neodvisnem kanalu | Vpliv na razpoložljivost in zaupnost, če sta zajezitev in obveščanje zakasnjena | RR-33: Zmanjšana zmožnost odziva na incidente med regionalno motnjo |
| Okoljski senzorji so dodani v objekte | Novo zbiranje podatkov in omrežno povezane naprave | Neregistrirana sredstva in nejasna pravila hrambe | Vpliv na zaupnost in zasebnost zaradi nepotrebnega zbiranja osebnih podatkov | RR-34: Spremljanje prilagajanja podnebnim spremembam uvede neupravljana sredstva in izpostavljenost zasebnosti |
Vsako tveganje mora imeti lastnika, verjetnost, vpliv, odločitev o obravnavi, stanje preostalega tveganja in datum pregleda. Če organizacija sklene, da ni bistvenega podnebno povezanega tveganja informacijske varnosti, ta sklep še vedno potrebuje utemeljitev.
Uporabite Izjavo o uporabljivosti za pretvorbo logike tveganja v logiko kontrolnih ukrepov
Ko so podnebno povezani scenariji evidentirani, je naslednje vprašanje, ali so potrebni kontrolni ukrepi in ali Izjava o uporabljivosti odraža odločitev. Točke 6.1.1 do 6.1.3 standarda ISO/IEC 27001:2022 zahtevajo načrtovane ukrepe za tveganja in priložnosti, oceno tveganja, obravnavo tveganja, potrebne kontrolne ukrepe, primerjavo s Prilogo A ter SoA z utemeljitvami vključitev in izključitev.
V fazi upravljanja tveganj korak 13 v Zenith Blueprint podaja praktičen model sledljivosti:
Navzkrižno sklicevanje na predpise: če se določeni kontrolni ukrepi izvajajo posebej zaradi skladnosti z GDPR, NIS2 ali DORA, lahko to navedete bodisi v registru tveganj (kot del utemeljitve vpliva tveganja) bodisi v opombah SoA.
Isto načelo uporabite za dopolnitev glede podnebnih sprememb. Ne izumljajte kontrolnega ukrepa. Scenarij preslikajte na obstoječe kontrolne ukrepe ISO/IEC 27002:2022 in pojasnite, zakaj so uporabni.
| Scenarij, ki ga sprožajo podnebni dejavniki | Verjetna področja kontrolnih ukrepov ISO/IEC 27002:2022 | Dokazila za hrambo |
|---|---|---|
| Izredno vreme med varnostnim incidentom moti dostop do pisarne | A.5.24 Načrtovanje in priprava upravljanja incidentov informacijske varnosti, A.5.26 Odziv na incidente informacijske varnosti, A.5.29 Informacijska varnost med motnjo, A.5.30 Pripravljenost IKT za neprekinjeno poslovanje | Načrt odzivanja na incidente, postopek oddaljenega dostopa, test seznama kontaktov, test konferenčnega kanala za obravnavo incidentov, pridobljene izkušnje |
| Vročina ali energetska nestabilnost vpliva na razpoložljivost oblaka ali podatkovnega centra | A.5.23 Informacijska varnost pri uporabi storitev v oblaku, A.5.30 Pripravljenost IKT za neprekinjeno poslovanje, A.8.13 Varnostno kopiranje informacij, A.5.19 Informacijska varnost v odnosih z dobavitelji | Zagotovila dobaviteljev, arhitektura oblaka, test preklopa na rezervno okolje, test obnove varnostne kopije |
| Poplave vplivajo na podporo kritičnega dobavitelja IKT | A.5.19 Informacijska varnost v odnosih z dobavitelji, A.5.21 Upravljanje informacijske varnosti v dobavni verigi IKT, A.5.22 Spremljanje, pregledovanje in upravljanje sprememb storitev dobaviteljev, A.5.30 Pripravljenost IKT za neprekinjeno poslovanje | Ocena tveganja dobavitelja, pogodbene klavzule, zapis spremljanja dobavitelja, izhodna strategija |
| Pojavijo se nova regulatorna ali strankina pričakovanja glede odpornosti | A.5.31 Zakonske, statutarne, regulatorne in pogodbene zahteve, A.5.36 Skladnost s politikami, pravili in standardi informacijske varnosti, A.5.35 Neodvisni pregled informacijske varnosti | Posodobitev evidence skladnosti, pregled politike, ugotovitev notranje presoje, zapisnik pregleda vodstva |
| Nujna tehnološka sprememba obide pregled | A.8.32 Upravljanje sprememb, A.8.9 Upravljanje konfiguracije, A.5.8 Informacijska varnost pri vodenju projektov, A.5.23 Informacijska varnost pri uporabi storitev v oblaku | Zapis o spremembi, sprejem tveganja, pregled dobavitelja, pregled po implementaciji |
| Okoljsko spremljanje uvede obdelavo osebnih podatkov | A.5.9 Popis informacij in drugih povezanih sredstev, A.5.34 Zasebnost in varstvo PII, A.5.31 Zakonske, statutarne, regulatorne in pogodbene zahteve, A.5.15 Nadzor dostopa | Register sredstev, preverjanje potrebe po DPIA, pravilo hrambe, pregled pravic dostopa |
Poslovna Politika upravljanja tveganj izrecno določa sprožilec za SoA:
SoA je treba pregledati po vsaki večji oceni tveganja ali pomembni okoljski spremembi.
Ta klavzula je zelo relevantna. Pomembna okoljska sprememba je lahko dobesedna, na primer posodobljena poplavna izpostavljenost objekta, ali operativna, na primer zamenjava ponudnikov podatkovnih centrov, premik delovnih obremenitev, odprtje nove podporne lokacije ali sprejem regulirane stranke z zahtevami glede odpornosti.
Močna utemeljitev SoA je konkretna:
»Kontrolni ukrep A.5.30 je uporaben, ker RR-31 opredeljuje možnost motnje storitve zaradi ekstremnega vremena, ki vpliva na primarne podporne operacije. Obravnava vključuje usklajevanje incidentov na daljavo, preizkušene postopke obnove, letno vajo pripravljenosti IKT in preverjanje preklopa v oblaku.«
To je močnejše kot »Uporabno, ker to zahteva ISO«.
Uporabite dokazila iz politik, da bo dopolnitev ponovljiva
Dopolnitev ne sme ustvariti enkratnega hitenja pred presojo. Postati mora del običajnega cikla pregledov sistema upravljanja.
Clarysecova Politika pravne in regulativne skladnosti - MSP določa:
Vsaka sprememba, ki vpliva na skladnost, mora sprožiti pregled evidence skladnosti in relevantnih politik.
Dopolnitev zahtev ISO za sisteme upravljanja glede podnebnih sprememb dodajte v evidenco skladnosti, nato jo navzkrižno povežite s povezanimi obveznostmi strank ter regulatornimi, pogodbenimi, zavarovalnimi in certifikacijskimi obveznostmi. Če je organizacija v okolju NIS2 ali DORA, te obveznosti povežite z dokazili o neprekinjenem poslovanju, poročanju o incidentih, zagotovilih dobaviteljev in upravljanju.
Za neprekinjeno poslovanje Clarysecova Politika neprekinjenega poslovanja in Politika obnove po nesreči - MSP pričakuje dokazila:
da so bili scenariji motenj obravnavani in testirani kot del ocen tveganj
Tu podnebni scenariji postanejo operativni. Namizni test regionalnega izpada električne energije, vaja obnove varnostnih kopij, preverjanje preklopa v oblaku ali simulacija izpada podpore dobavitelja lahko podprejo dopolnitev, če so povezani z registrom tveganj.
Za upravljanje presoj Clarysecova Politika spremljanja presoje in skladnosti - MSP določa:
Ugotovitve presoje in posodobitve statusa morajo biti vključene v proces pregleda vodstva ISMS.
Če notranja presoja ugotovi šibka dokazila za dopolnitev glede podnebnih sprememb, ugotovitev ne sme ostati v sledilniku presoj. Preiti mora v pregled vodstva, korektivne ukrepe in nenehno izboljševanje.
Dokazila o zasebnosti so pomembna, kadar prilagajanje podnebnim spremembam spremeni obdelavo osebnih podatkov. Clarysecova Politika sistema upravljanja informacij o zasebnosti zahteva disciplino pri kontekstu:
[Obe vlogi] Vodja zasebnosti / vodja PIMS MORA v REG01 dokumentirati zunanja in notranja vprašanja konteksta zasebnosti letno in v 30 dneh po vsaki bistveni spremembi.
Zahteva tudi zajem zahtev zainteresiranih strani:
[Obe vlogi] Vodja zasebnosti / vodja PIMS MORA v REG01 dokumentirati relevantne zainteresirane strani in njihove zahteve PIMS letno in v 30 dneh po vsaki bistveni spremembi.
Za tveganja zasebnosti in DPIA Politika ocene tveganja za zasebnost in DPIA dodaja:
[Obe vlogi] Vodja zasebnosti / vodja PIMS MORA četrtletno in pred vsakim pregledom vodstva poročati o statusu tveganj za zasebnost in DPIA iz REG04 v REG12.
Politika spremljanja, presoje in izboljševanja PIMS zagotavlja vzorec pregleda vodstva, ki je uporaben tudi zunaj zasebnosti:
[Obe vlogi] Najvišje vodstvo MORA med vsakim pregledom vodstva v REG12 pregledati vhodne podatke o neskladnostih PIMS, korektivnih ukrepih, rezultatih spremljanja, rezultatih presoje, tveganjih za zasebnost, zagotovilih dobaviteljev in spremembah pri zainteresiranih straneh.
In Politika dokumentiranih informacij in upravljanja dokazil PIMS krepi indeksiranje dokazil:
[Vsi] Vodja zasebnosti / vodja PIMS MORA vzdrževati indeks dokumentiranih informacij PIMS v REG12 pred prvo objavo PIMS in nato četrtletno.
Za pripravljenost ISMS na dopolnitev glede podnebnih sprememb uporabite isto disciplino: vzdržujte indeks dokazil, da lahko presojna ekipa hitro pridobi zapise o kontekstu, tveganjih, SoA, neprekinjenem poslovanju, dobaviteljih in pregledu vodstva.
Vrednost navzkrižne skladnosti: ISO 27001, NIS2, DORA, GDPR, NIST CSF in COBIT
Dopolnitev ISO 27001 glede podnebnih sprememb je zahteva sistema upravljanja ISO, vendar imajo dokazila širšo regulativno in zagotovilno vrednost.
NIS2 od bistvenih in pomembnih subjektov zahteva uporabo ustreznih in sorazmernih ukrepov za upravljanje kibernetskih tveganj po pristopu upoštevanja vseh nevarnosti. Člen 21 zajema analizo tveganj, obravnavo incidentov, neprekinjeno poslovanje, varnostno kopiranje, obnovo po nesreči, krizno upravljanje, varnost dobavne verige, varen razvoj, oceno učinkovitosti, usposabljanje, kriptografijo, nadzor dostopa in upravljanje sredstev. Izredno vreme, energetska nestabilnost in motnje dobaviteljev se naravno vključijo v ta pristop upoštevanja vseh nevarnosti. Člen 20 prav tako zahteva, da upravljalni organi odobrijo ukrepe za upravljanje kibernetskih tveganj in nadzorujejo njihovo izvajanje, kar je usklajeno z dokazili o pregledu vodstva po ISO/IEC 27001:2022.
DORA je posebej relevantna za finančne subjekte. Zahteva upravljanje tveganj IKT, odgovornost upravljalnega organa, načrte neprekinjenega poslovanja in obnove, testiranje digitalne operativne odpornosti, upravljanje tveganj tretjih oseb na področju IKT in nenehno izboljševanje. Če finančna organizacija že uporablja pregled vodstva ISMS za odobritev podnebno povezanih ukrepov neprekinjenega delovanja IKT, lahko ista dokazila podprejo tudi zgodbo upravljanja po DORA.
GDPR postane relevanten, kadar prilagajanje podnebnim spremembam spremeni obdelavo osebnih podatkov. Primeri vključujejo spremljanje varnosti delovne sile, sledenje lokaciji med izrednim vremenom, nove senzorje v stavbah, okoljsko spremljanje, povezano z zaposlenimi, ali spremembe lokacije obdelave v oblaku. Odgovornost po GDPR, omejitev namena, najmanjši obseg podatkov, varnost, hramba in upravljanje dobaviteljev ostanejo uporabljivi tudi med motnjo.
NIST CSF 2.0 zagotavlja izvršni jezik za ista dokazila. Njegova funkcija GOVERN poudarja organizacijski kontekst, pričakovanja deležnikov, zakonske in regulativne zahteve, strategijo upravljanja tveganj, vloge, nadzor in tveganja dobavne verige. Strokovnjaki za zagotavljanje zaupanja, usmerjeni v COBIT 2019 in ISACA, se pogosto osredotočajo na lastništvo, kazalnike uspešnosti, sprejem tveganja, cilje upravljanja, upravljanje vprašanj in dokazila, da vodstvo ve, da kontrolni ukrepi delujejo.
| Okvir | Kako podnebno povezana dokazila ISMS pomagajo |
|---|---|
| ISO/IEC 27001:2022 | Prikažejo kontekst, zainteresirane strani, obseg, obravnavo tveganja, SoA, pregled vodstva in nenehno izboljševanje |
| NIS2 | Podpirajo upravljanje tveganj po pristopu upoštevanja vseh nevarnosti, odgovornost vodstva, neprekinjeno poslovanje, obravnavo incidentov in dokazila o tveganjih dobaviteljev |
| DORA | Podpirajo upravljanje IKT-tveganj, neprekinjeno poslovanje, testiranje, upravljanje odvisnosti od tretjih oseb in nadzor upravljalnega organa |
| GDPR | Podpirajo odgovornost, kadar prilagajanje podnebnim spremembam spremeni obdelavo osebnih podatkov, spremljanje, dobavitelje, hrambo ali lokacije v oblaku |
| NIST CSF 2.0 | Podpirajo izide funkcije GOVERN, pričakovanja deležnikov, komuniciranje tveganj, tveganja dobavne verige in prednostno razvrščene akcijske načrte |
| COBIT 2019 in zagotavljanje zaupanja ISACA | Podpirajo lastništvo upravljanja, spremljanje uspešnosti, sprejem tveganja, sledenje vprašanjem in sledljivost zagotovil |
Zenith Controls je tu uporaben, ker ekipam za skladnost pomaga videti, kako isti dokazni objekt podpira več okvirov. Ne gre za ločen nabor kontrolnih ukrepov. Gre za vodnik za navzkrižno skladnost za preslikavo logike kontrolnih ukrepov ISO/IEC 27001:2022 in ISO/IEC 27002:2022 na presojevalna, zagotovilna in regulatorna pričakovanja.
Pri tej temi je osrednjih več kontrolnih ukrepov ISO/IEC 27002:2022. A.5.31 Zakonske, statutarne, regulatorne in pogodbene zahteve podpira obveznost identifikacije in vzdrževanja uporabnih zahtev. A.5.4 Odgovornosti vodstva podpira odgovornost vodstva. A.5.36 Skladnost s politikami, pravili in standardi informacijske varnosti podpira zagotovilo, da se pravila upoštevajo. A.5.29 in A.5.30 podpirata informacijsko varnost med motnjo in pripravljenost IKT za neprekinjeno poslovanje. A.5.19, A.5.21 in A.5.22 podpirajo odpornost dobaviteljev in dobavne verige IKT.
Zenith Controls določa:
Kontrolni ukrep 5.36 deluje kot mehanizem uveljavljanja pravil, opredeljenih v 5.1.
V kontekstu dopolnitve glede podnebnih sprememb to pomeni, da organizacija ne posodobi samo politike. Spremlja tudi, ali se pregledi konteksta, posodobitve tveganj, pregledi SoA, testi neprekinjenega poslovanja, pregledi dobaviteljev in ukrepi pregleda vodstva dejansko izvajajo.
Pregled vodstva je trenutek resnice na ravni upravljanja
Točka 9.3 standarda ISO/IEC 27001:2022 zahteva, da najvišje vodstvo pregleduje ISMS v načrtovanih intervalih, da zagotovi njegovo stalno primernost, ustreznost in učinkovitost. Pri dopolnitvi glede podnebnih sprememb je pregled vodstva mesto, kjer dokazila o kontekstu postanejo odgovornost vodstva.
Zenith Blueprint, faza presoje, pregleda in izboljšav, korak 28, ekipam naroča, naj zberejo vhodne podatke za pregled vodstva, vključno z:
✓ Spremembe zunanjih in notranjih vprašanj: povzemite vse pomembne spremembe konteksta (točka 4.1) ali zahtev zainteresiranih strani (točka 4.2) od začetka projekta ISMS.
Sarah je to strukturo uporabila za seznanitev vodstvene ekipe. Njena prosojnica za pregled vodstva je bila jedrnata:
- ISO je določil obvezno upoštevanje podnebnih sprememb v kontekstu sistema upravljanja.
- Ekipa ISMS je ugotovila relevantnost za razpoložljivost podatkovnega centra, koncentracijo v oblaku, odvisnost od dobaviteljev in regulatorna pričakovanja.
- V register tveganj sta bili dodani dve tveganji s srednje nizko verjetnostjo in visokim vplivom.
- Obravnava uporablja obstoječe kontrolne ukrepe za pripravljenost IKT, upravljanje dobaviteljev, varnostne kopije, storitve v oblaku in zakonske zahteve.
- Zahteva se odobritev vodstva za razširjen test obnove po nesreči, ki simulira regionalno nestabilnost napajanja.
Zapisnik je zabeležil odločitev, lastnike ukrepov, roke in odobritev virov. To so kakovostna dokazila za presojo, ker kažejo, da je najvišje vodstvo vprašanje pregledalo in sprejelo odločitev na podlagi tveganj.
Clarysecova poslovna Politika informacijske varnosti zahteva, da pregled vodstva vključuje:
Odločitve o posodobitvah obsega, kontrolnih ukrepov in dodeljevanja virov
Močan paket za pregled vodstva glede dopolnitve o podnebnih spremembah mora vključevati:
- Izvleček registra konteksta, ki prikazuje ugotovitev podnebne relevantnosti.
- Izvleček registra zainteresiranih strani, ki prikazuje zahteve ali utemeljitev, da jih ni.
- Pregled obsega, ki zajema lokacije, storitve v oblaku, dobavitelje, podporne ekipe in vmesnike.
- Vnose v register tveganj in status obravnave.
- Spremembe SoA ali potrditev, da obstoječe utemeljitve ostajajo zadostne.
- Rezultate testov neprekinjenega poslovanja in obnove po nesreči.
- Posodobitve zagotovil dobaviteljev za oblak, podatkovni center, ponudnike upravljanih storitev, ponudnike upravljanih varnostnih storitev, telekomunikacije, objekte in zunanje izvajane podporne odvisnosti.
- Vplive na odziv na incidente, vključno z eskalacijskimi in komunikacijskimi odvisnostmi.
- Posodobitve pravnega in regulativnega registra.
- Zahteve za vire, odločitve in sprejem preostalega tveganja.
- Ukrepe za izboljšave z lastniki in roki.
Če vprašanje nikoli ne pride do pregleda vodstva, lahko deluje performativno. Če pride do pregleda vodstva prek konteksta, tveganj, kontrolnih ukrepov in dokazil, deluje kot delujoč ISMS.
Pogoste ugotovitve presoje in kako jih preprečiti
Večina ugotovitev glede dopolnitve o podnebnih spremembah je posledica pomanjkljive sledljivosti, ne tehničnih pomanjkljivosti.
| Pogosta ugotovitev | Zakaj se zgodi | Kako jo preprečiti |
|---|---|---|
| Kontekst pravi, da je podnebje relevantno, register tveganj pa o tem molči | Organizacija je vprašanje dokumentirala, vendar ga ni povezala z načrtovanjem po točki 6 | Dodajte konkretne scenarije tveganj ali dokumentirajte, zakaj scenarij tveganja ni potreben |
| Podnebje je označeno kot nerelevantno kljub očitnim odvisnostim | Odločitev je prezrla lokacije, regije v oblaku, dobavitelje ali podporne operacije | Odločitve o relevantnosti utemeljite na dejanskih odvisnostih in dokazilih |
| Zahteve zainteresiranih strani manjkajo | Pričakovanja strank, regulatorjev, zavarovalnic, vlagateljev ali upravljalnega organa niso bila pregledana | Preglejte pogodbe, vprašalnike, regulatorne obveznosti, zahteve zavarovalnic in zahteve za poročanje upravljalnemu organu |
| Utemeljitve SoA so generične | Kontrolni ukrepi so bili navedeni brez utemeljitve tveganj ali skladnosti | Povežite kontrolne ukrepe z ID-ji tveganj, obveznostmi in dokazili o testiranju |
| Pregled vodstva omenja podnebje, vendar ne zabeleži odločitve | Tema je bila obravnavana brez izhodov | Zajemite odločitve, lastnike, vire, sprejem preostalega tveganja in roke |
| Testiranje neprekinjenega poslovanja ni povezano z oceno tveganja | Vaje BCP niso bile povezane z identificiranimi scenariji | V načrtih in poročilih testov se sklicujte na ID-je tveganj |
| Odvisnosti od dobaviteljev so prezrte | Organizacija se je osredotočila samo na interne objekte | Vključite oblak, podatkovni center, ponudnike upravljanih storitev, ponudnike upravljanih varnostnih storitev, telekomunikacije, objekte, energijo in zunanje izvajane podporne odvisnosti |
| Vplivi na zasebnost so spregledani | Projekti prilagajanja so uvedli spremljanje ali lokacijske podatke brez preverjanja potrebe po DPIA | Spremembe zaradi prilagajanja podnebnim spremembam preverite glede vplivov na obdelavo osebnih podatkov |
Vaš paket dokazil, pripravljen za presojo
Pred naslednjo nadzorno ali recertifikacijsko presojo pripravite jedrnat paket dokazil. Ni treba, da je obsežen. Mora biti povezan.
| Dokazilo | Kaj mora dokazati |
|---|---|
| Vnos v register konteksta | Podnebne spremembe so bile obravnavane kot zunanje vprašanje, relevantnost pa je bila ugotovljena z utemeljitvijo |
| Register zainteresiranih strani | Relevantne zahteve strank, regulatorjev, zavarovalnic, ponudnikov storitev v oblaku, upravljalnega organa ali drugih strani so bile identificirane ali izključene |
| Pregled obsega | Upoštevane so bile lokacije, storitve v oblaku, dobavitelji, podporne operacije in vmesniki |
| Register tveganj | Podnebno pogojeni scenariji informacijske varnosti so bili evidentirani ali pa obstaja dokumentirana utemeljitev, da bistvenega tveganja ni |
| Načrt obravnave tveganja | Opredeljeni so lastniki, kontrolni ukrepi, datumi, preostalo tveganje in odločitve o obravnavi |
| Izjava o uporabljivosti | Obstoječi kontrolni ukrepi iz Priloge A so utemeljeni z logiko tveganj in skladnosti |
| Evidenca skladnosti | Dopolnitev ISO ter povezane obveznosti NIS2, DORA, strank, zavarovalnic ali pogodbene obveznosti se spremljajo |
| Dokazila BCP in DR | Scenariji motenj so bili obravnavani, testirani in povezani z oceno tveganja |
| Zapisi zagotovil dobaviteljev | Kritične odvisnosti IKT so bile pregledane glede odpornosti, spremljanja in izhodnih vidikov |
| Zapisniki pregledov vodstva | Najvišje vodstvo je pregledalo kontekst, tveganja, vire, odločitve, preostalo tveganje in ukrepe za izboljšave |
| Kontrolni seznam notranje presoje | Dopolnitev je bila testirana kot del presoje ali spremljanja skladnosti |
| Indeks dokazil | Zapisi so nadzorovani, dostopni in imajo lastnika |
Ta paket presojevalcu zagotovi jasno sled: od konteksta do tveganja, od tveganja do kontrolnega ukrepa, od kontrolnega ukrepa do dokazil, od dokazil do pregleda vodstva in od pregleda vodstva do izboljšav.
Dopolnitev pretvorite v dokazila, ne v tesnobo
Dopolnitev ISO 27001 glede podnebnih sprememb ni past s papirji, če vaš ISMS že deluje kot sistem upravljanja. Je poziv, da dokažete, da lahko vaša organizacija prepozna spreminjajoče se zunanje vprašanje, odloči, ali je pomembno, oceni njegov učinek na rezultate informacijske varnosti, po potrebi posodobi tveganja in kontrolne ukrepe ter v odločitev vključi najvišje vodstvo.
Začnite s 60-minutnim pregledom dokazil. Prinesite register konteksta, register zainteresiranih strani, obseg ISMS, register tveganj, SoA, poročilo o testu BCP, evidenco dobaviteljev, evidenco skladnosti in zapisnik zadnjega pregleda vodstva. Zastavite eno vprašanje: ali lahko dopolnitev glede podnebnih sprememb sledimo od konteksta do odločitve vodstva?
Če je veriga prekinjena, jo popravite, preden vrzel najde presojevalec.
Clarysec vam lahko pomaga hitro vzpostaviti to sledljivost. Uporabite Zenith Blueprint: 30-koračni načrt presojevalca, da delo umestite v prave faze implementacije, Zenith Controls: vodnik za navzkrižno skladnost, da dokazila preslikate prek ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF in zagotavljanja zaupanja, usmerjenega v COBIT, ter predloge politik Clarysec, da bodo zapisi ponovljivi, pregledljivi in pripravljeni za presojo.
Dogovorite oceno dokazil Clarysec za dopolnitev glede podnebnih sprememb in neprijetno presojevalno vprašanje pretvorite v samozavesten odgovor, primeren za upravljalni organ.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council