PECB · 15 % popusta Izkoristite ponudbo →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

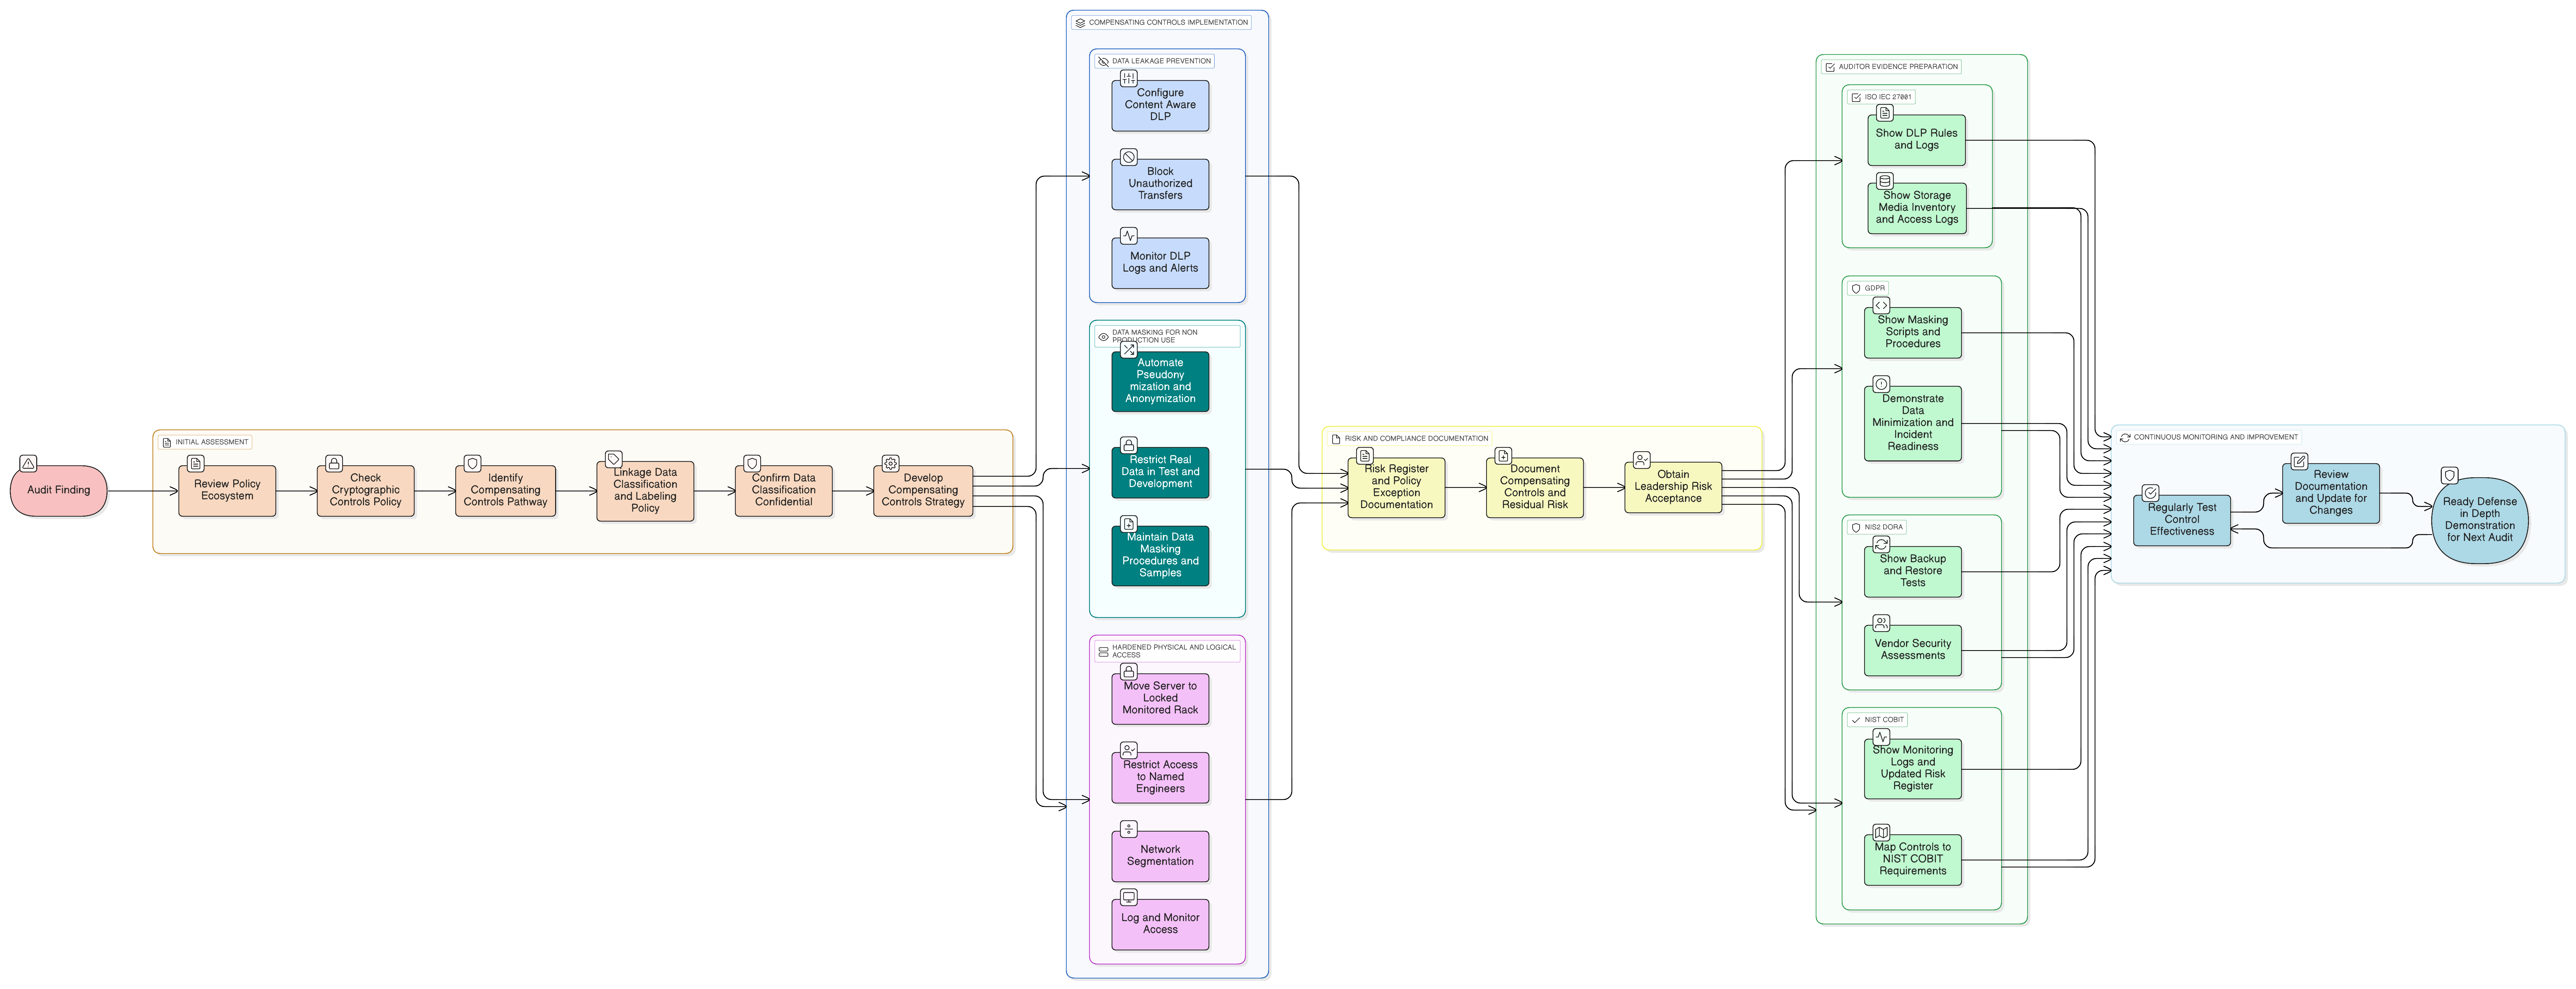
24-urni preizkus NIS2: kako zgraditi načrt odzivanja na incidente, ki vzdrži varnostne kršitve in presoje

24-urni preizkus NIS2: kako zgraditi načrt odzivanja na incidente, ki vzdrži varnostne kršitve in presoje

24-urna obveznost obveščanja po NIS2 bistveno spreminja obravnavo incidentov. Ta vodnik vodjem informacijske varnosti in presojevalcem pokaže, kako zasnovati odporen in skladen načrt odzivanja na incidente, ki vzdrži regulativni nadzor in dejanske napade, ob uporabi politik Clarysec in orodij za navzkrižno skladnost.

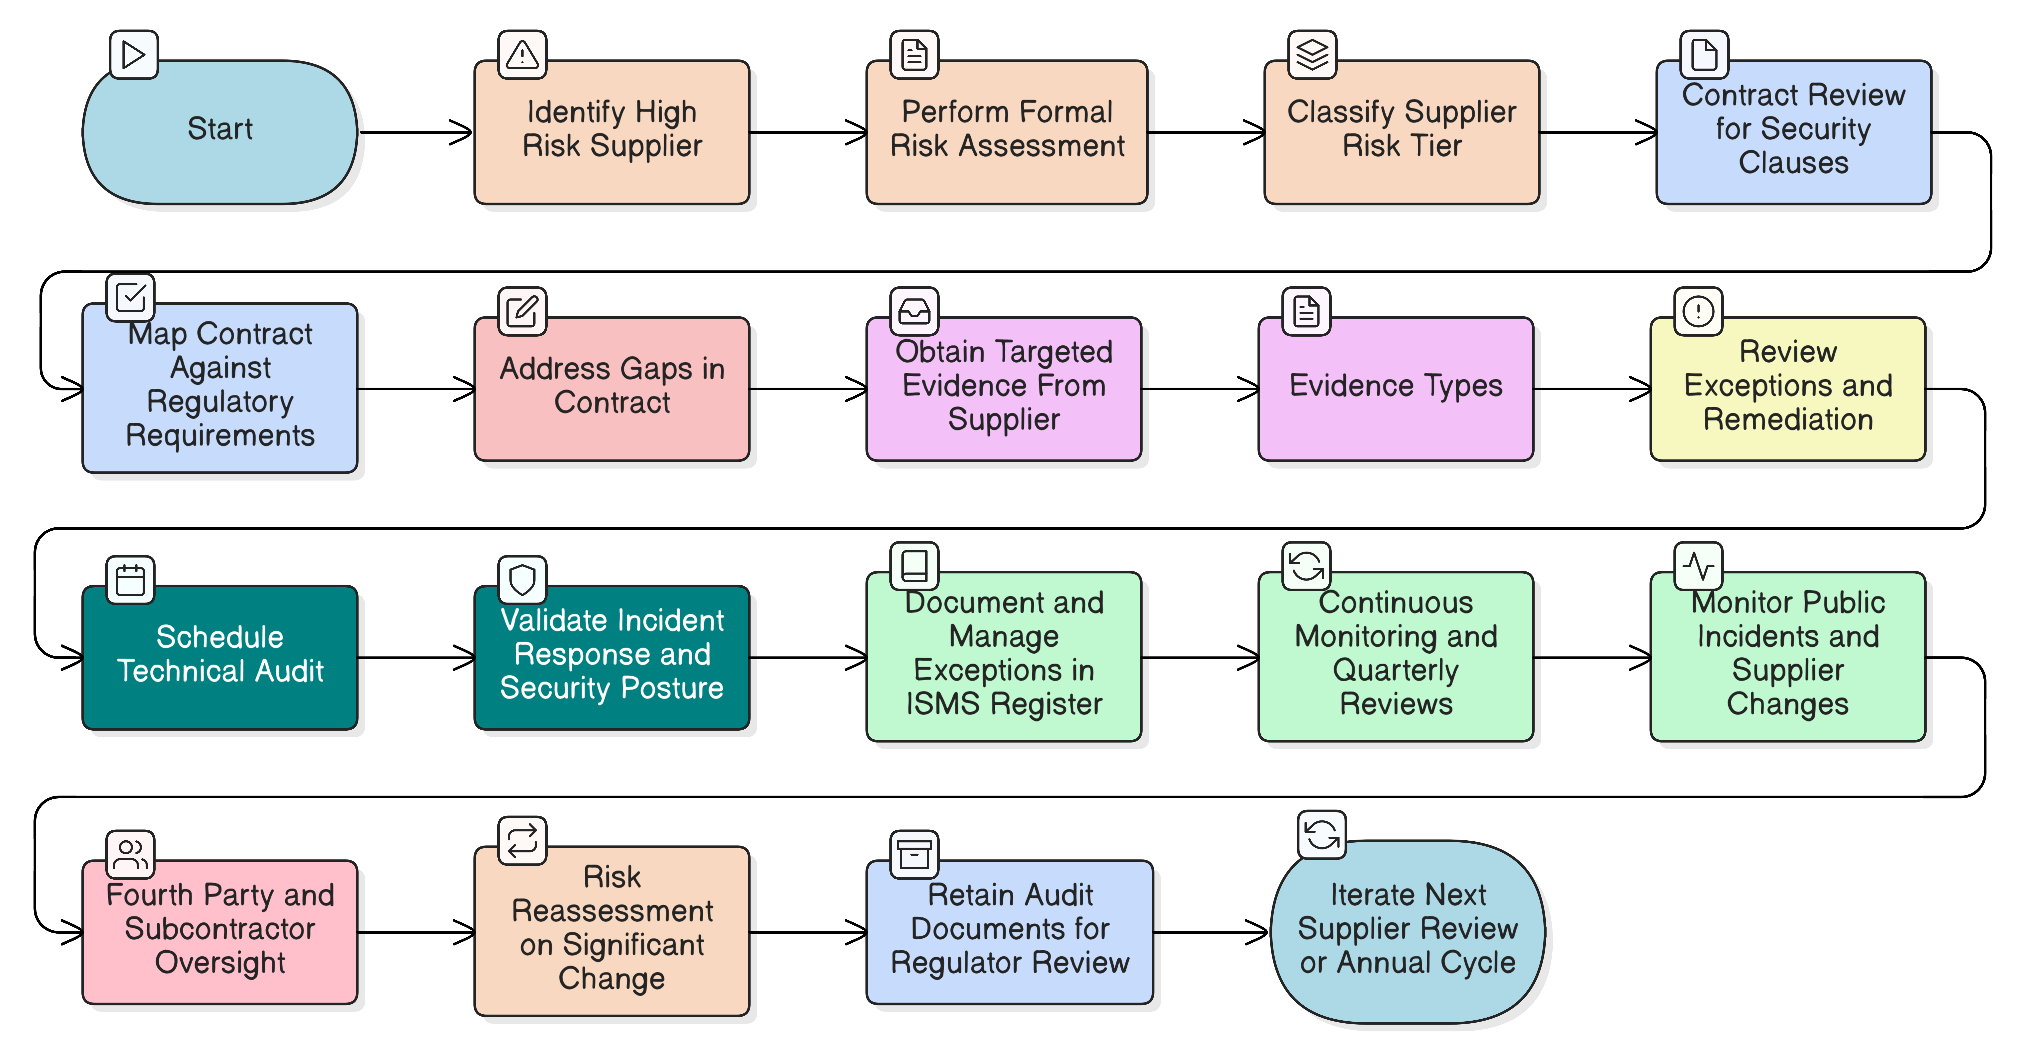
Onkraj vprašalnika: celovit vodnik za vodje informacijske varnosti za revizijo visokotveganih dobaviteljev v okviru NIS2 in DORA

Onkraj vprašalnika: celovit vodnik za vodje informacijske varnosti za revizijo visokotveganih dobaviteljev v okviru NIS2 in DORA

Naš osrednji članek za vodje informacijske varnosti o obvladovanju revizij visokotveganih dobaviteljev v okviru NIS2 in DORA. Spoznajte, kako vzpostaviti neprekinjeno, na tveganjih temelječo revizijsko strategijo z uporabo preverjenih okvirov, zahtev politik in praktičnih kontrolnih seznamov za izpolnjevanje strogih regulativnih zahtev.

Šibki člen: priročnik za vodjo informacijske varnosti za vzpostavitev programa obvladovanja tveganj dobavne verige, skladnega z NIS2

Šibki člen: priročnik za vodjo informacijske varnosti za vzpostavitev programa obvladovanja tveganj dobavne verige, skladnega z NIS2

Ta vodilni članek vodje informacijske varnosti in odgovorne za skladnost vodi skozi praktičen pristop k vzpostavitvi programa obvladovanja tveganj dobavne verige, skladnega z NIS2. Združuje regulativne vpoglede, izvedljive kontrole in strokovne usmeritve Clarysec, da dobavno verigo iz kritične ranljivosti preoblikuje v odporno, preverljivo sredstvo.

Onkraj obnovitve: vodnik za vodje informacijske varnosti (CISO) za vzpostavitev resnične operativne odpornosti z ISO 27001:2022

Onkraj obnovitve: vodnik za vodje informacijske varnosti (CISO) za vzpostavitev resnične operativne odpornosti z ISO 27001:2022

Napad z izsiljevalsko programsko opremo se zgodi med sejo upravnega odbora. Varnostne kopije delujejo, toda ali deluje tudi vaša varnost? Spoznajte, kako uvesti kontrole odpornosti ISO/IEC 27001:2022, ohraniti varnost pod pritiskom, zadovoljiti presojevalce ter izpolniti stroge zahteve DORA in NIS2 s strokovnim časovnim načrtom Clarysec.

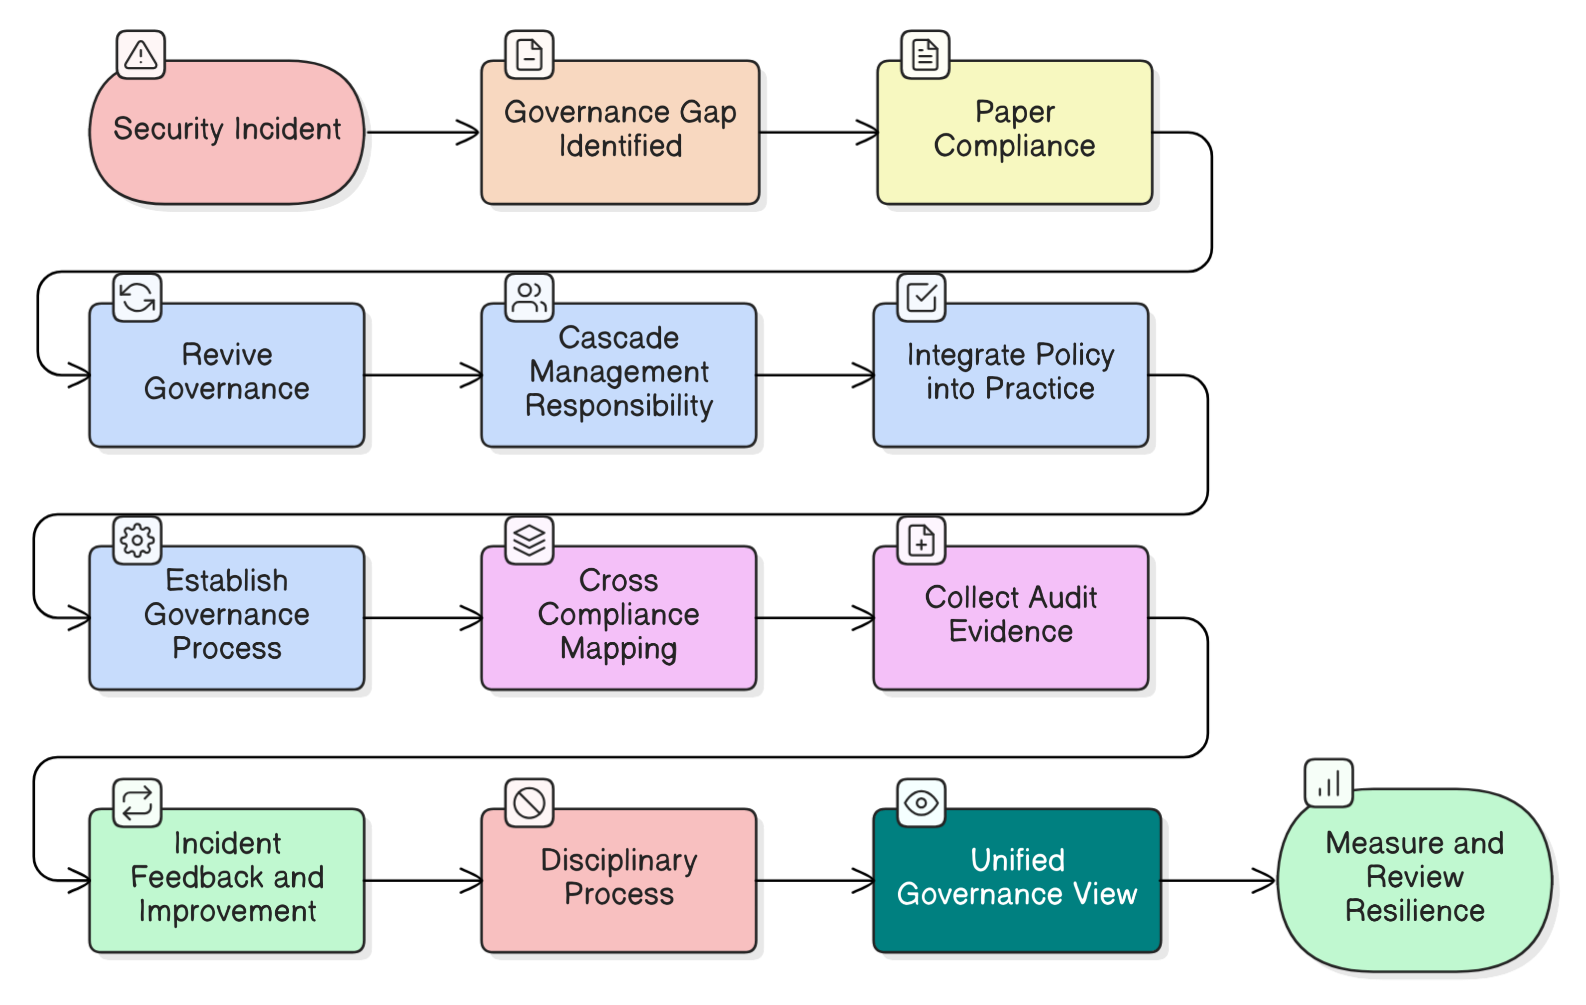
Od skladnosti do odpornosti: kako lahko vodje informacijske varnosti zaprejo vrzel v upravljanju

Od skladnosti do odpornosti: kako lahko vodje informacijske varnosti zaprejo vrzel v upravljanju

Kontrolni seznami skladnosti ne preprečujejo kršitev; aktivno upravljanje jih lahko. Na podlagi dejanskega incidenta razbijamo največje mite vodij informacijske varnosti o upravljanju ter podajamo načrt za vzpostavitev prave organizacijske odpornosti s konkretnimi koraki, primeri politik in preslikavami med okviri skladnosti za ISO 27001:2022, NIS2, DORA in druge.

18 min
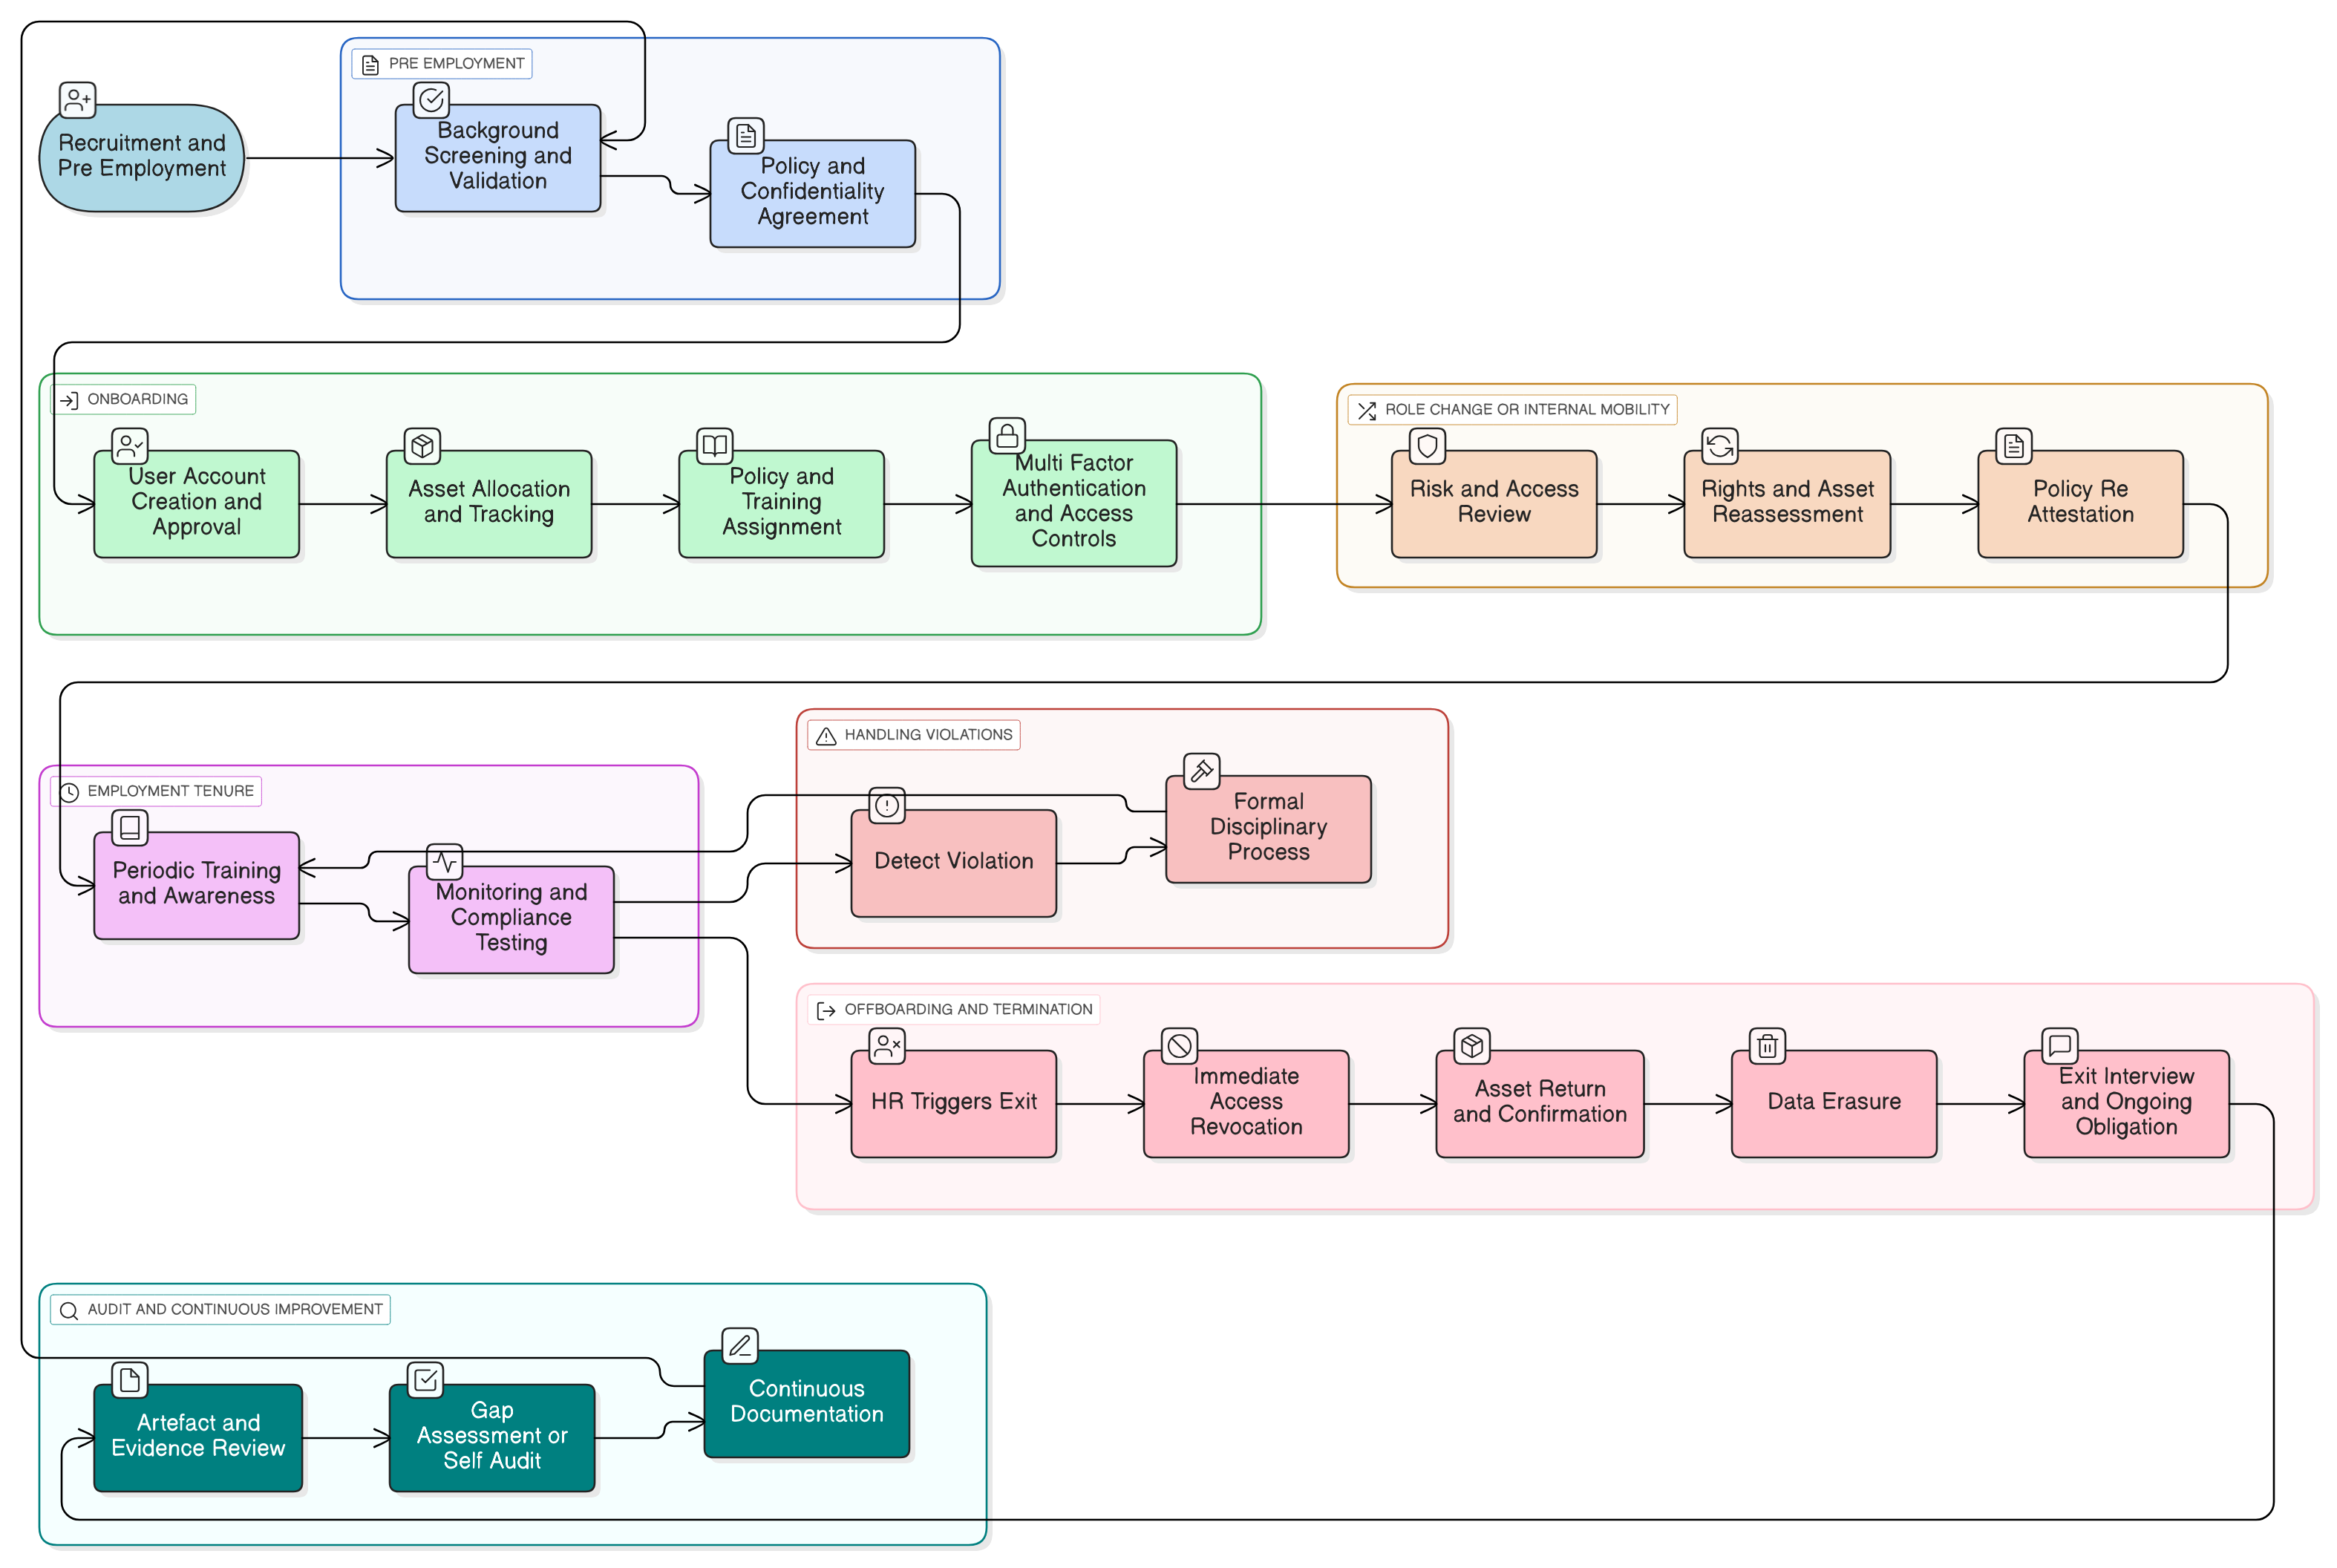
Varovanje življenjskega cikla zaposlenih: celovit pristop na podlagi sistema upravljanja informacijske varnosti (ISMS) v okviru ISO 27001:2022, NIS2, DORA in GDPR

Varovanje življenjskega cikla zaposlenih: celovit pristop na podlagi sistema upravljanja informacijske varnosti (ISMS) v okviru ISO 27001:2022, NIS2, DORA in GDPR

Spoznajte, kako lahko kadrovski proces pretvorite v učinkovito varnostno obrambno linijo z izvedljivimi kontrolami, praktično preslikavo politik, presojevalskim pogledom ter integriranimi nabori orodij za uvajanje, spremembe vlog in prenehanje delovnega razmerja v okviru ISO 27001:2022, NIS2, DORA, GDPR, NIST in COBIT.

18 min
Clarysec · Partner preprodajalec PECB

Pridobite certifikat. Bodite pripravljeni na presojo.

Združite uradno usposabljanje PECB s Clarysecovimi politikami, registri in smernicami za uvedbo v enem paketu Certify + Comply.
15 % popusta na izbrane tečaje in pakete PECB