
Vzpostavitev programa odpornosti na phishing: vodnik po ISO 27001
Naučite se vzpostaviti merljiv program odpornosti na phishing z uporabo kontrol ISO 27001:2022 A.6.3 in A.6.4 za zmanjšanje človeškega tveganja in dokazovanje skladnosti.
13 min
Explore our latest insights on cybersecurity compliance and best practices.
Naučite se vzpostaviti merljiv program odpornosti na phishing z uporabo kontrol ISO 27001:2022 A.6.3 in A.6.4 za zmanjšanje človeškega tveganja in dokazovanje skladnosti.
ISO 27001 je mednarodni standard za sisteme upravljanja informacijske varnosti (ISMS). Ta celovit vodnik vas vodi skozi ključne korake za uvedbo ISO 27001 v vaši organizaciji, od začetnega načrtovanja do certificiranja.
ISO 27001 zagotavlja sistematičen pristop k upravljanju občutljivih informacij organizacije in zagotavljanju njihove varnosti. S procesom upravljanja tveganj vključuje ljudi, procese in informacijske sisteme.
Začnite z izvedbo temeljite analize vrzeli, da razumete trenutno izpostavljenost varnostnim tveganjem:
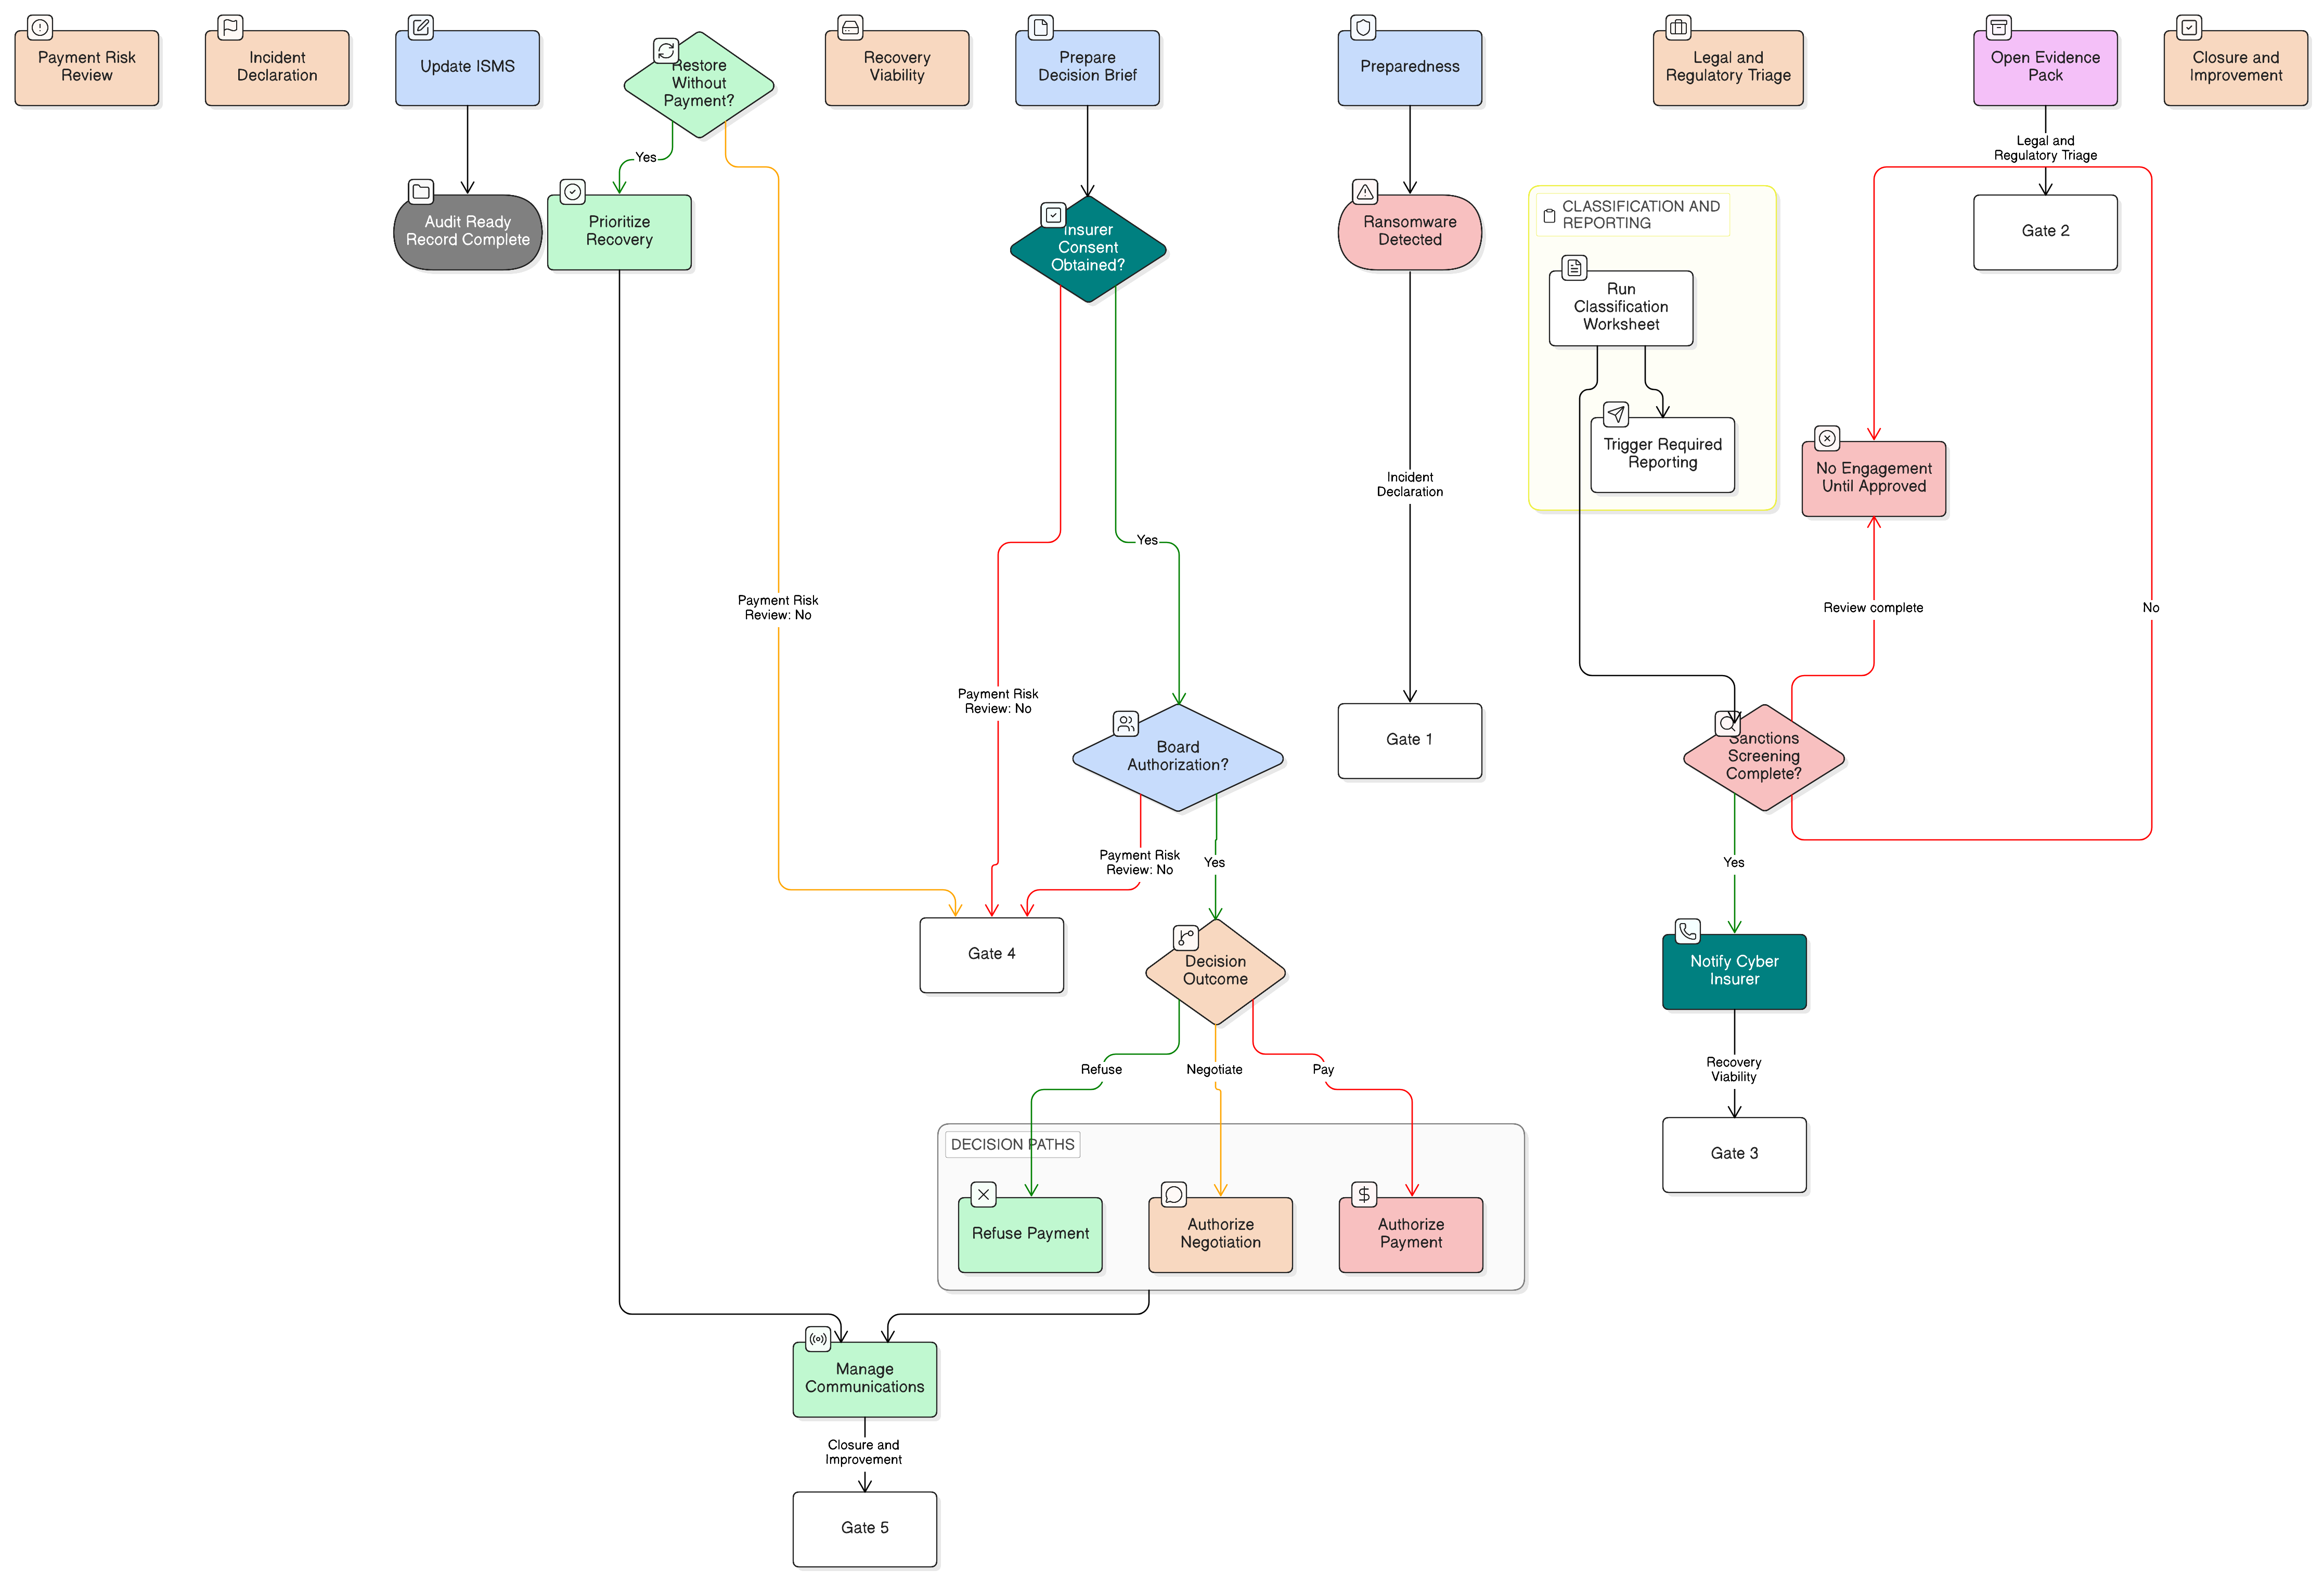
Praktičen okvir, usklajen z ISO 27001:2022, za upravljanje odločitev o plačilu odkupnine pri izsiljevalski programski opremi, preverjanje sankcij, ohranjanje dokazil, odobritev zavarovalnice ter poročanje po NIS2, DORA in GDPR.
Explore our comprehensive compliance toolkits designed for modern businesses.
Explore Toolkits