
Inženiring zaznavanja za SIEM, pripravljen na presojo, v letu 2026
Preberite, kako primere uporabe SIEM pretvoriti v upravljane, preizkušene, uglašene in preverljive kontrole, ki podpirajo dokazila za ISO 27001:2022, NIS2, DORA in GDPR.
Articles tagged with "Beleženje in Spremljanje"
Preberite, kako primere uporabe SIEM pretvoriti v upravljane, preizkušene, uglašene in preverljive kontrole, ki podpirajo dokazila za ISO 27001:2022, NIS2, DORA in GDPR.

Krajša veljavnost javnih TLS certifikatov spremeni obnovitev v ponavljajoč izziv upravljanja, odpornosti in presojevalnih dokazil. Ta vodnik prikazuje, kako certifikate upravljati kot nadzorovana varnostna sredstva v okviru ISO/IEC 27001:2022, NIS2, DORA in GDPR Article 32.

Praktični vodnik za vodje informacijske varnosti, vodje skladnosti in lastnike podjetij, ki potrebujejo branljiva dokazila ISO 27001 za odgovornost vodstva po NIS2, upravljanje po DORA, nadzor nad dobavitelji in varnost obdelave po GDPR Article 32.

Praktični vodnik za direktorje informacijske varnosti (CISO) in ekipe za skladnost o upravljanju varnega prenosa datotek, preslikavi kontrol ISO/IEC 27001:2022 na GDPR, NIS2 in DORA ter pripravi dokazil za presojo.

Praktični vodnik za vodjo informacijske varnosti pri vzpostavitvi matrike deljene odgovornosti v oblaku, ki dokazuje, kdo je lastnik posamezne kontrole, katera dokazila so potrebna ter kako se ponudniki storitev v oblaku in podobdelovalci upravljajo v okviru ISO/IEC 27001:2022, NIS2, DORA in GDPR.

Praktični vodnik za pretvorbo arhitekture ničelnega zaupanja po NIST SP 800-207 v dokazila, pripravljena za presojo, za ISO/IEC 27001:2022, NIS2, DORA, GDPR in varnostne preglede strank.
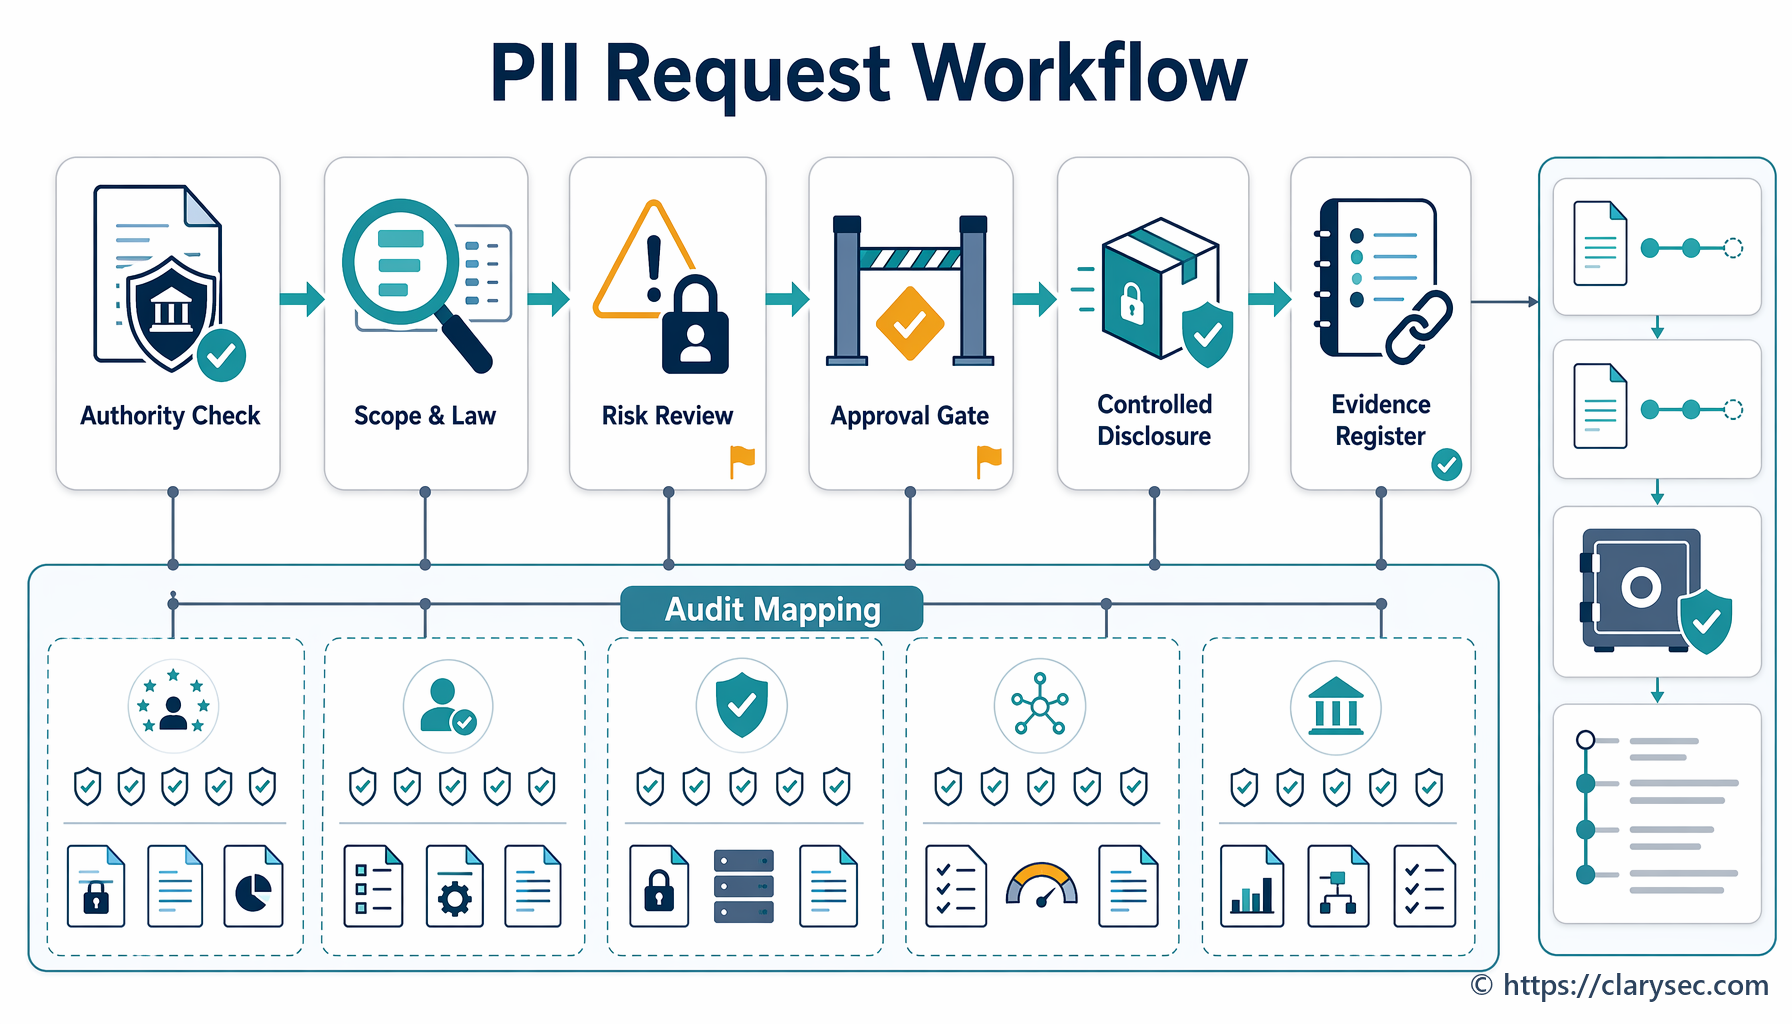
Praktičen model upravljanja za preverjanje, odobravanje, minimizacijo, varno razkritje, evidentiranje in dokazovanje zahtev organov pregona in regulatorjev za razkritje osebno določljivih podatkov po GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 in naborih politik Clarysec.

Praktični vodnik za pripravo na Akt EU o kibernetski solidarnosti z uporabo dokazil ISO/IEC 27001:2022, politik Clarysec, upravljanja dobaviteljev, odzivanja na incidente, beleženja, neprekinjenega poslovanja in preslikave med več okviri skladnosti za NIS2, DORA, GDPR, NIST CSF 2.0 in COBIT 2019.

Praktični vodnik Clarysec za vzpostavitev izmenjave obveščevalnih podatkov o kibernetskih grožnjah, upravljane po ISO 27001, ki podpira DORA Article 45, sodelovanje po NIS2, razkritja, skladna z GDPR, sodelovanje v ISAC in dokazila, pripravljena za presojo v letu 2026.