
Upravljanje razširitev brskalnikov za NIS2, DORA in GDPR
Praktičen model upravljanja tveganj razširitev brskalnikov po ISO/IEC 27001:2022, povezan s kibernetsko higieno po NIS2, upravljanjem IKT-tveganj po DORA in revizijskimi dokazili za GDPR.
Articles tagged with "ISO 27001"
Praktičen model upravljanja tveganj razširitev brskalnikov po ISO/IEC 27001:2022, povezan s kibernetsko higieno po NIS2, upravljanjem IKT-tveganj po DORA in revizijskimi dokazili za GDPR.

24-urna obveznost obveščanja po NIS2 bistveno spreminja obravnavo incidentov. Ta vodnik vodjem informacijske varnosti in presojevalcem pokaže, kako zasnovati odporen in skladen načrt odzivanja na incidente, ki vzdrži regulativni nadzor in dejanske napade, ob uporabi politik Clarysec in orodij za navzkrižno skladnost.

Naš osrednji članek za vodje informacijske varnosti o obvladovanju revizij visokotveganih dobaviteljev v okviru NIS2 in DORA. Spoznajte, kako vzpostaviti neprekinjeno, na tveganjih temelječo revizijsko strategijo z uporabo preverjenih okvirov, zahtev politik in praktičnih kontrolnih seznamov za izpolnjevanje strogih regulativnih zahtev.
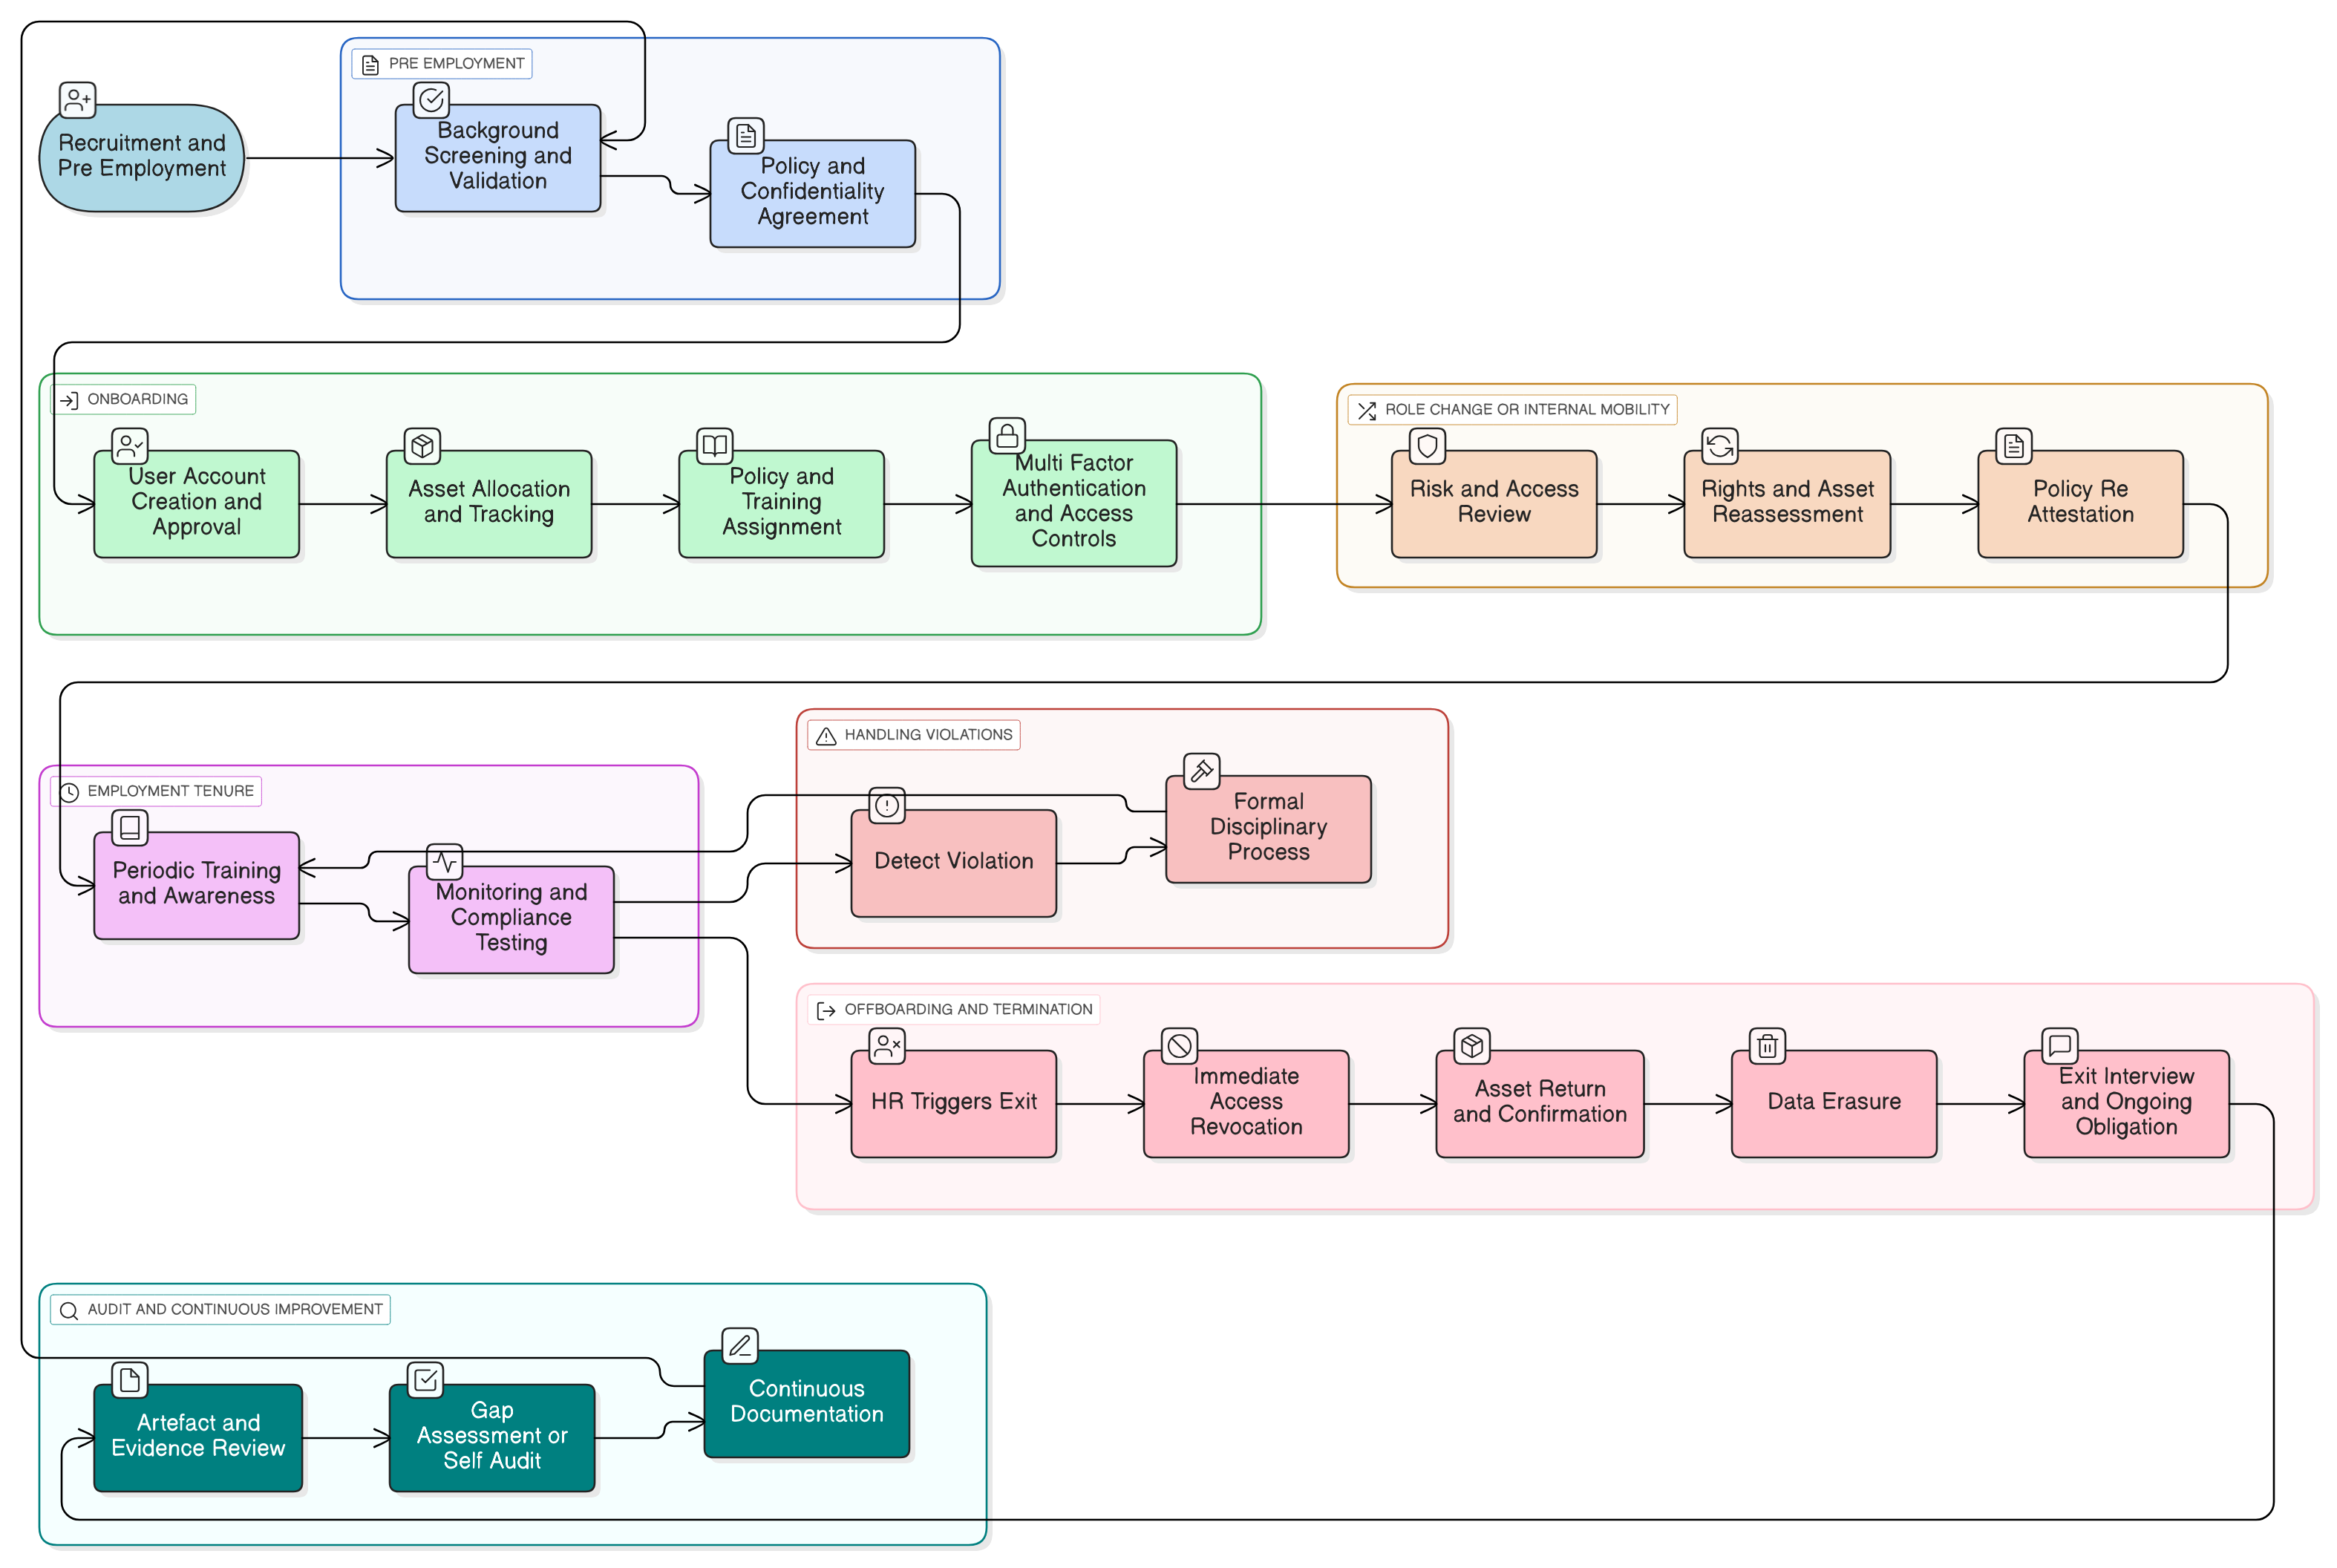
Spoznajte, kako lahko kadrovski proces pretvorite v učinkovito varnostno obrambno linijo z izvedljivimi kontrolami, praktično preslikavo politik, presojevalskim pogledom ter integriranimi nabori orodij za uvajanje, spremembe vlog in prenehanje delovnega razmerja v okviru ISO 27001:2022, NIS2, DORA, GDPR, NIST in COBIT.