#Varnost v Oblaku
Articles tagged with "Varnost v Oblaku"
30 articles
Praktičen vodnik za vodje informacijske varnosti za pripravo načrta migracije kriptografije, odpornega na kvantna tveganja, z uporabo ISO/IEC 27001:2022, ISO/IEC 27002:2022, standardov NIST PQC in orodij Clarysec, pripravljenih za presojo.
Upravljanje DNS in registrarjev domen je postalo vprašanje odpornosti na ravni upravljalnega organa. Ta vodnik prikazuje, kako DNSSEC, zaklep registra, dostop do registrarja, spremembe con in spremljanje pretvoriti v zagovarjana dokazila o skladnosti.
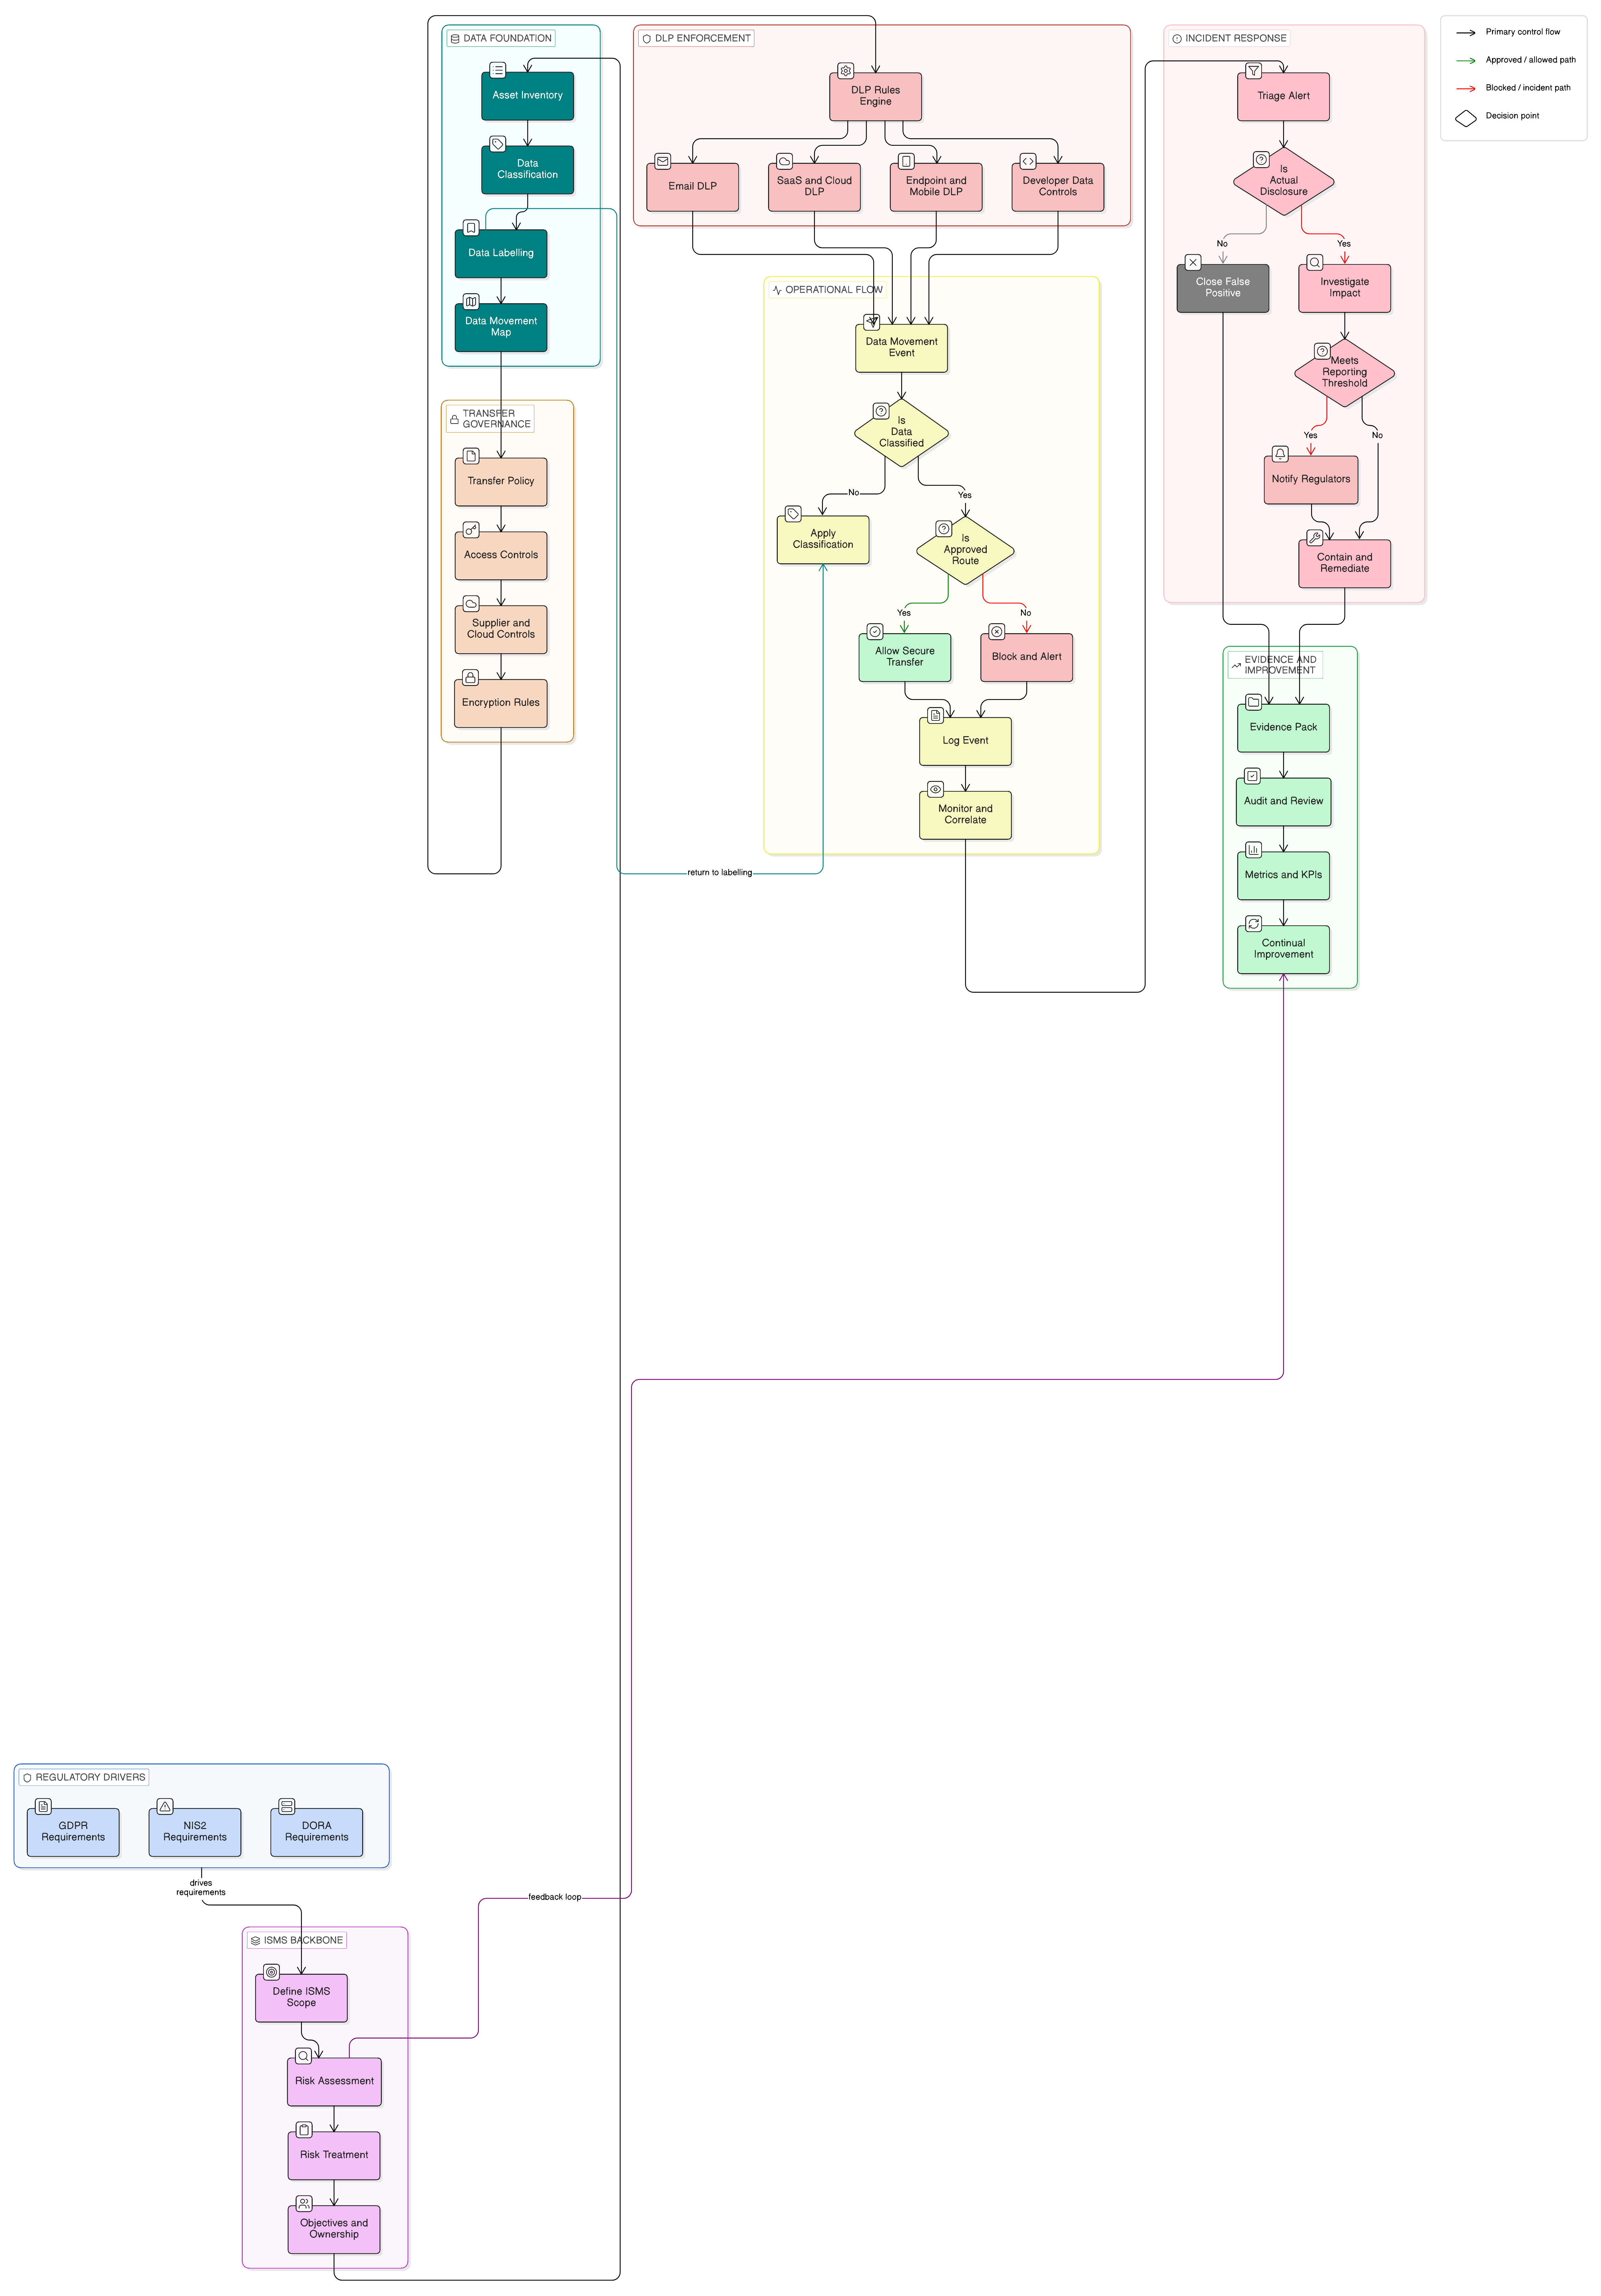
Preprečevanje uhajanja podatkov ni več samostojna konfiguracija orodja. Leta 2026 vodje informacijske varnosti potrebujejo program DLP, ki temelji na politikah in dokazilih ter povezuje razvrščanje podatkov, varen prenos, beleženje, odziv na incidente, upravljanje dobaviteljev in kontrole ISO/IEC 27001:2022 z GDPR Article 32, NIS2 in DORA.
Certifikacija EUCS za storitve v oblaku lahko v letu 2026 okrepi zagotavljanje zaupanja v ponudnike storitev v oblaku, vendar mora biti preslikana v vaš ISO 27001 ISMS, proces obvladovanja tveganj dobaviteljev, pogodbe, postopkovnike za odzivanje na incidente in dokazila odgovornosti po GDPR.
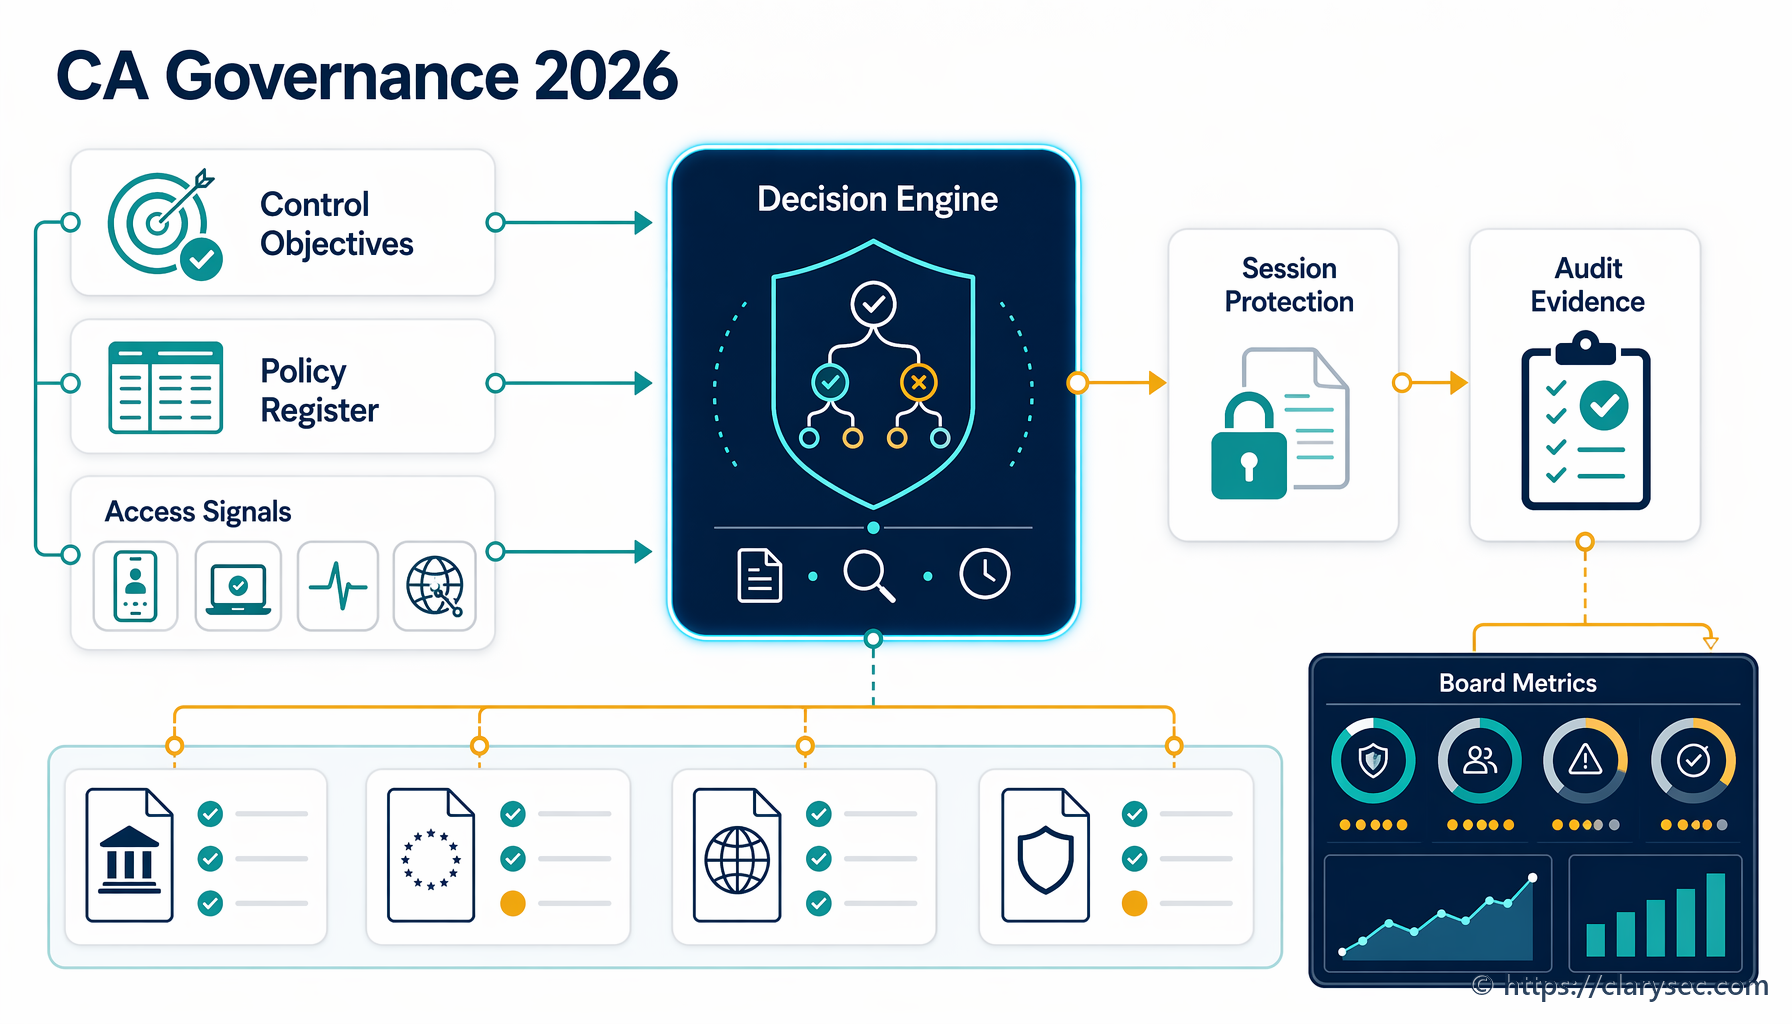
Praktični vodnik za upravljanje Microsoft Entra Conditional Access kot preverljivega sistema kontrol, z mapiranjem dokazil na ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST in COBIT.
Praktični vodnik za vodje informacijske varnosti, vodje skladnosti in organe upravljanja o pretvorbi kvalitativnih kibernetskih tveganj v finančno izpostavljenost, dokazila za ISO 27001, nadzor po NIS2 in odločitve o odpornosti IKT po DORA.
Praktični vodnik za pripravo presojno pripravljenih ocen učinka prenosa za storitve v oblaku, SCC, podobdelovalce, dodatne ukrepe ter dokazila po ISO/IEC 27001:2022, NIS2 in DORA.
Praktični vodnik za CISO o upravljanju cevovodov CI/CD kot preverljivih sistemov dobavne verige programske opreme, z dokazovanjem provenience gradnje, utrjenimi izvajalniki CI/CD, podpisanimi artefakti, dokazili o uvedbah in preslikavami politik Clarysec.
Ta članek ponuja praktičen priročnik za CISO za obvladovanje zahtevnega presečišča med GDPR in umetno inteligenco. Predstavlja scenarijsko voden pregled zagotavljanja skladnosti produktov SaaS z LLM, s poudarkom na podatkih za učenje, nadzoru dostopa, pravicah posameznikov, na katere se nanašajo osebni podatki, in pripravljenosti na revizijo po več okvirih.