DORA
Explore articles in the DORA category
147 articles
En praktisk vägledning för att bygga ett ledningssystem för hantering av integritetsinformation enligt ISO 27701:2025 som producerar granskningsbart underlag för ansvarsskyldighet enligt GDPR för personuppgiftsansvariga, personuppgiftsbiträden, leverantörer, riskbeslut och tvärgående efterlevnadskrav.
Kontrollsjälvutvärdering är det operativa lagret mellan ISO/IEC 27001:2022-kontroller och revisionsbart underlag för NIS2, DORA och GDPR. Den här guiden visar CISO:er, GRC-ansvariga och kontrollägare hur de testar utformning, operativ effektivitet, underlagets kvalitet, urval, iakttagelser, CAPA och ledningsrapportering med Clarysec-policyer, Zenith Blueprint och Zenith Controls.
En praktisk och revisionsklar guide för informationssäkerhetschefer, dataskyddsombud och complianceansvariga om hantering av personuppgiftsincidenter enligt ISO/IEC 27701:2025, GDPR, NIS2 och DORA.
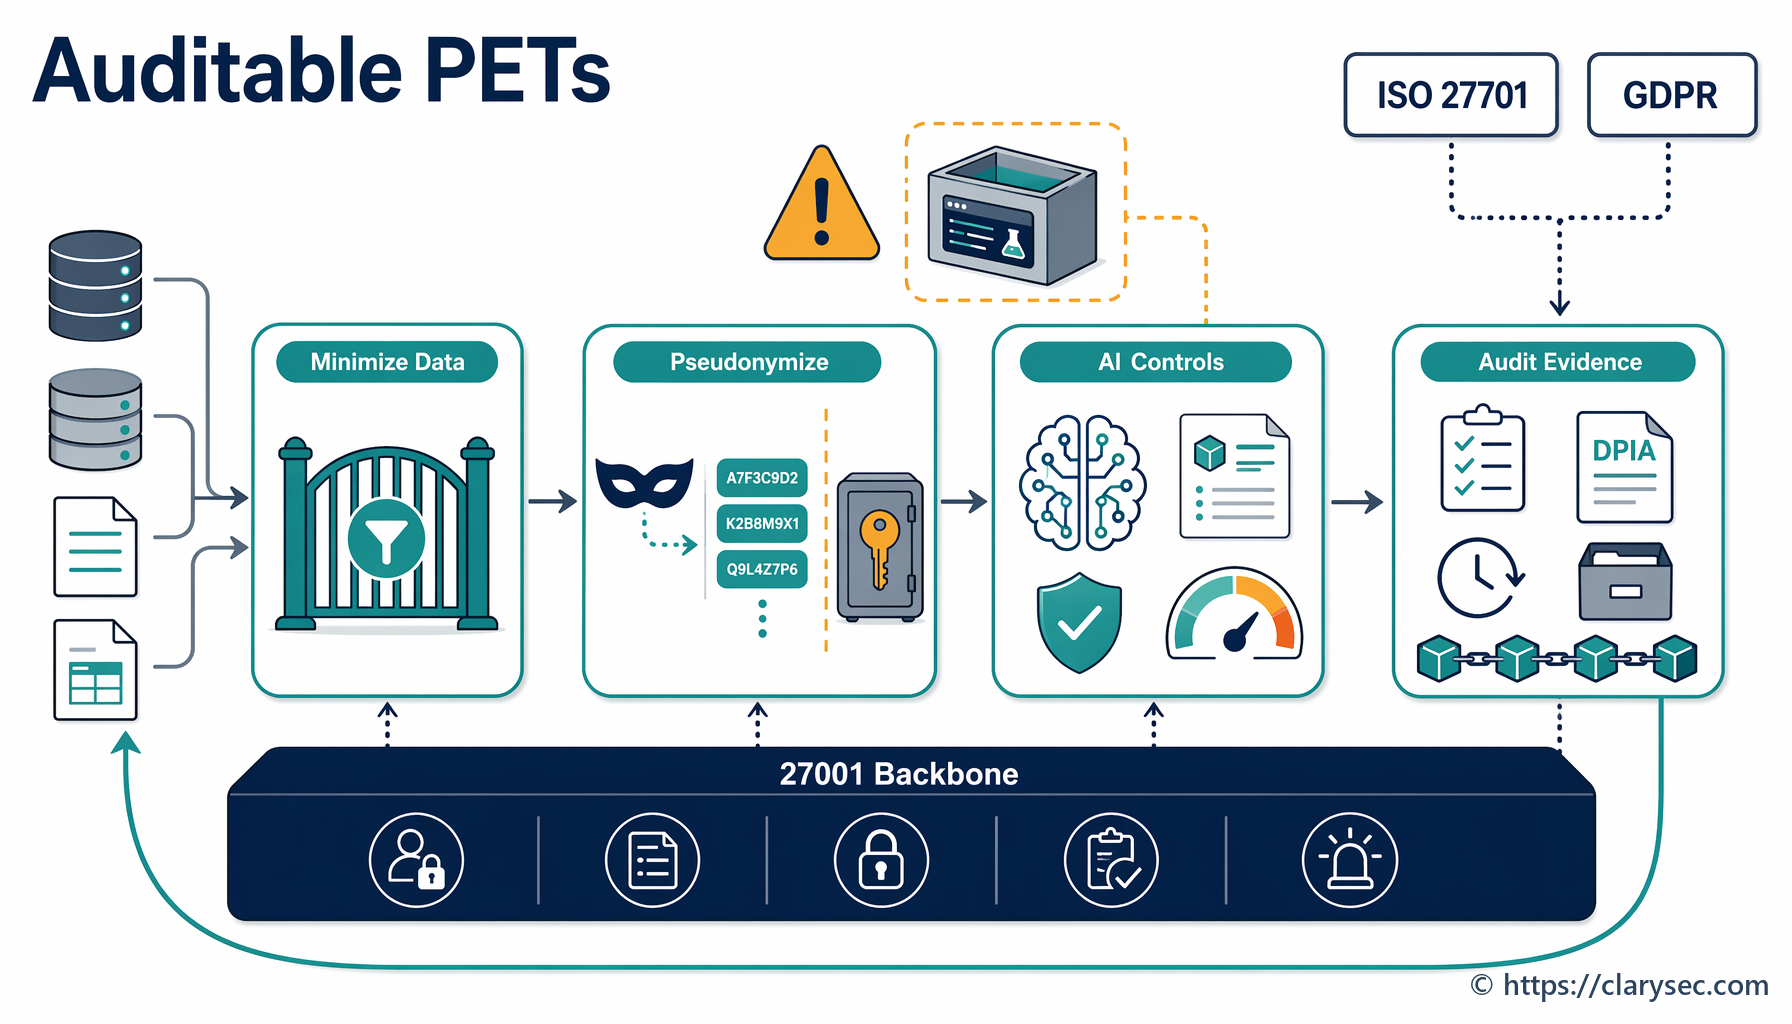
En praktisk PIMS-handbok för att använda integritetshöjande tekniker för att minska exponering av personuppgifter, möjliggöra analys och AI samt mappa kontroller över ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 och COBIT 19.
En praktisk vägledning för att bygga ett DPO-överlämningsunderlag som skyddar ansvarsskyldighet enligt GDPR, PIMS-underlag enligt ISO/IEC 27701:2025, DPIA:er, RoPA, kontext för personuppgiftsincidenter, loggar över begäranden från registrerade och revisionskontinuitet vid förändringar i dataskyddsledningen.
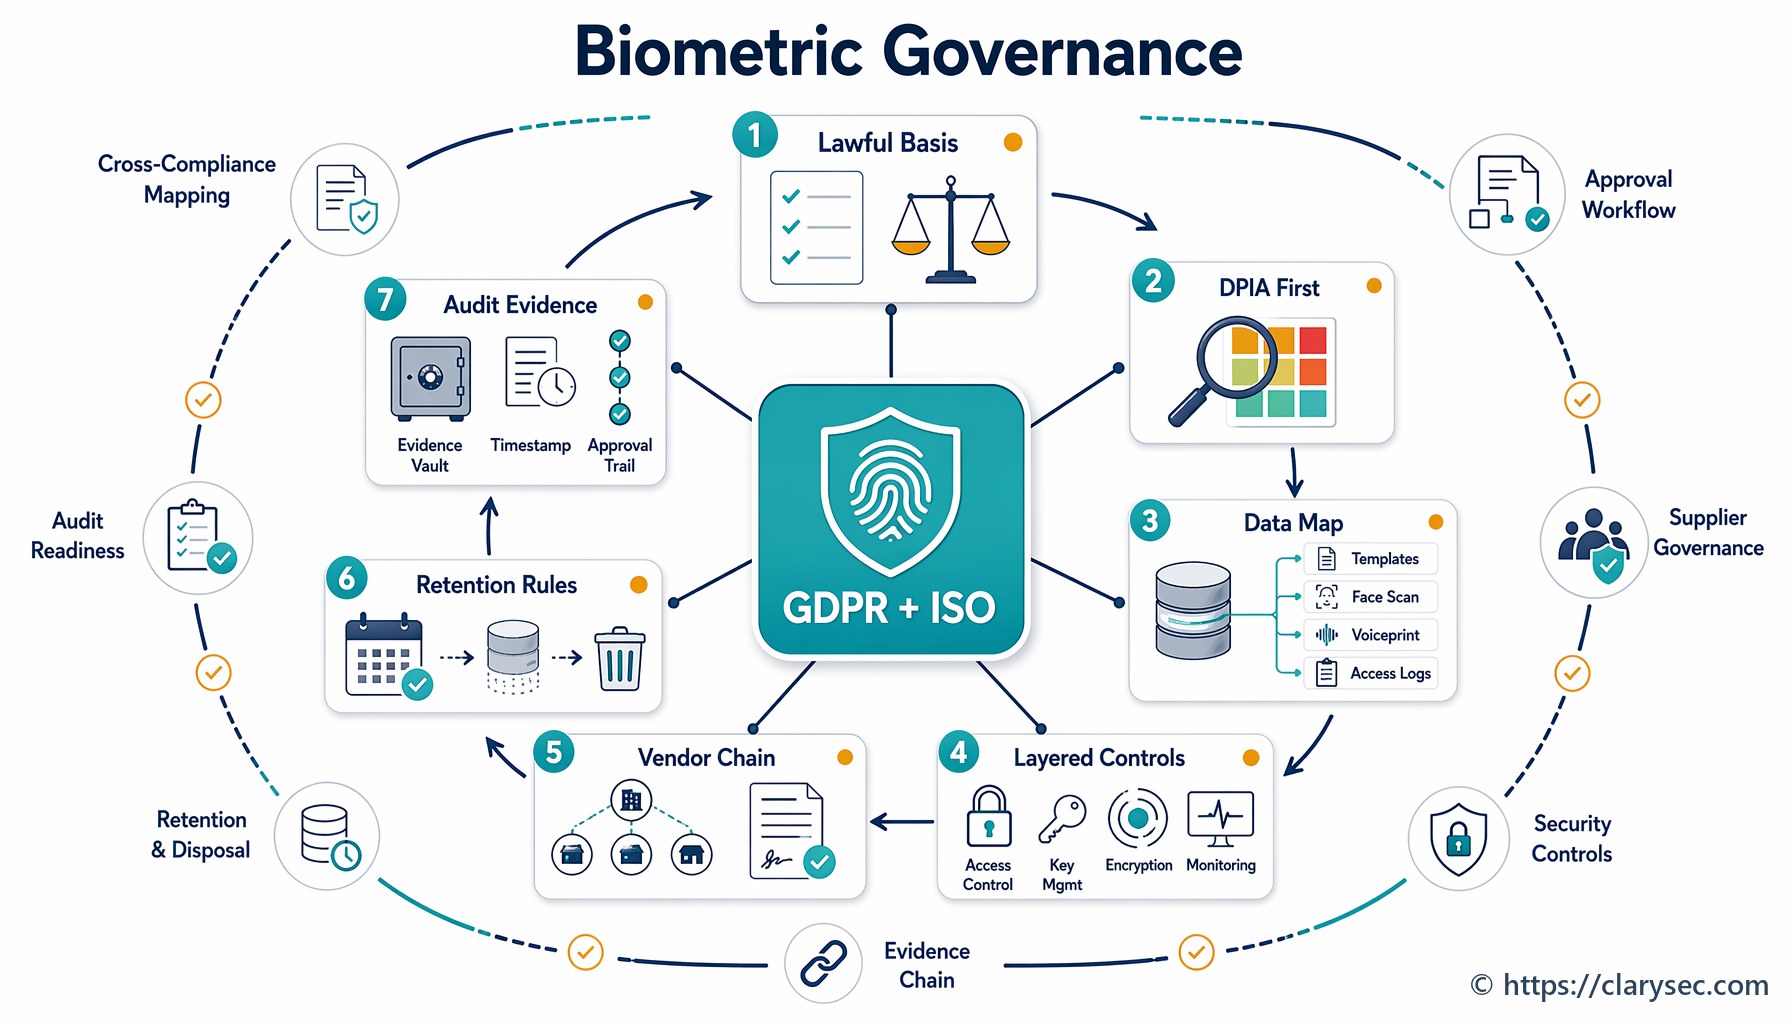
En praktisk CISO-handbok för styrning av biometrisk autentisering, kundintroduktion, arbetsplatstillträde och bedrägerikontroller genom ansvarsskyldighet enligt GDPR, PIMS-underlag enligt ISO/IEC 27701:2025, kontroller enligt ISO/IEC 27001:2022 och Clarysecs mappning mellan regelverk.
Identitetsbaserade attacker skapar nu regulatorisk exponering enligt ISO 27001, NIS2, DORA och GDPR. Den här guiden visar hur organisationer bygger ett sammanhållet ITDR-program med Clarysec-policyer, Zenith Blueprint och Zenith Controls.
En praktisk vägledning för att visa beredskap inför ISO 27001-ändringen om klimatförändringar genom LIS-kontext, intressenter, riskbedömning, SoA-motivering, verksamhetskontinuitet, leverantörsuppföljning och underlag från ledningens genomgång.
En praktisk vägledning för att bygga försvarbar, rollbaserad utbildning i dataskyddsmedvetenhet för ISO/IEC 27701:2025, ansvarsskyldighet enligt GDPR, NIS2, DORA, NIST och COBIT.