DORA
Explore articles in the DORA category
128 articles
En scenariobaserad vägledning för att bygga revisionsklar styrning av åtkomst till PII över ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 och COBIT 2019 med hjälp av Clarysec-policyer, register, mappningstabeller och praktiska granskningsflöden.
En praktisk vägledning för att omvandla NIST SP 800-207 Zero Trust Architecture till revisionsklart underlag för ISO/IEC 27001:2022, NIS2, DORA, GDPR och kunders säkerhetsgranskningar.
Säkerhetskravsstyrd upphandling flyttar leverantörssäkerhet, dataskydd, resiliens och produktförsäkran in i inköpsbeslutet. Den här huvudguiden visar hur Clarysec mappar leverantörskontroller i ISO/IEC 27001:2022 mot NIS2, DORA, GDPR, CRA-förväntningar, NIST CSF 2.0 och COBIT-orienterat revisionsunderlag innan avtal tecknas.
En praktisk styrningsmodell för att validera, godkänna, minimera, säkert lämna ut, registrera och styrka begäranden från brottsbekämpande myndigheter och tillsynsmyndigheter om utlämnande av PII enligt GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 och Clarysecs policyverktyg.
En praktisk Clarysec-guide för CISO:er, DPO:er, revisorer och regelefterlevnadsteam som behöver testa PIMS-kontroller enligt ISO 27701:2025, visa ansvarsskyldighet enligt GDPR och förbereda underlag för kunder, tillsynsmyndigheter och certifieringsrevisioner.
En praktisk vägledning för att förbereda sig för EU:s cybersolidaritetsakt med hjälp av ISO/IEC 27001:2022-underlag, Clarysec-policyer, leverantörsstyrning, incidenthantering, loggning, kontinuitet och korsvis efterlevnadsmappning för NIS2, DORA, GDPR, NIST CSF 2.0 och COBIT 2019.
En praktisk Clarysec-guide för att bygga ISO 27001-styrd delning av cyberhotinformation som stödjer DORA Article 45, NIS2-samverkan, GDPR-säkert utlämnande, ISAC-deltagande och revisionsklart underlag under 2026.
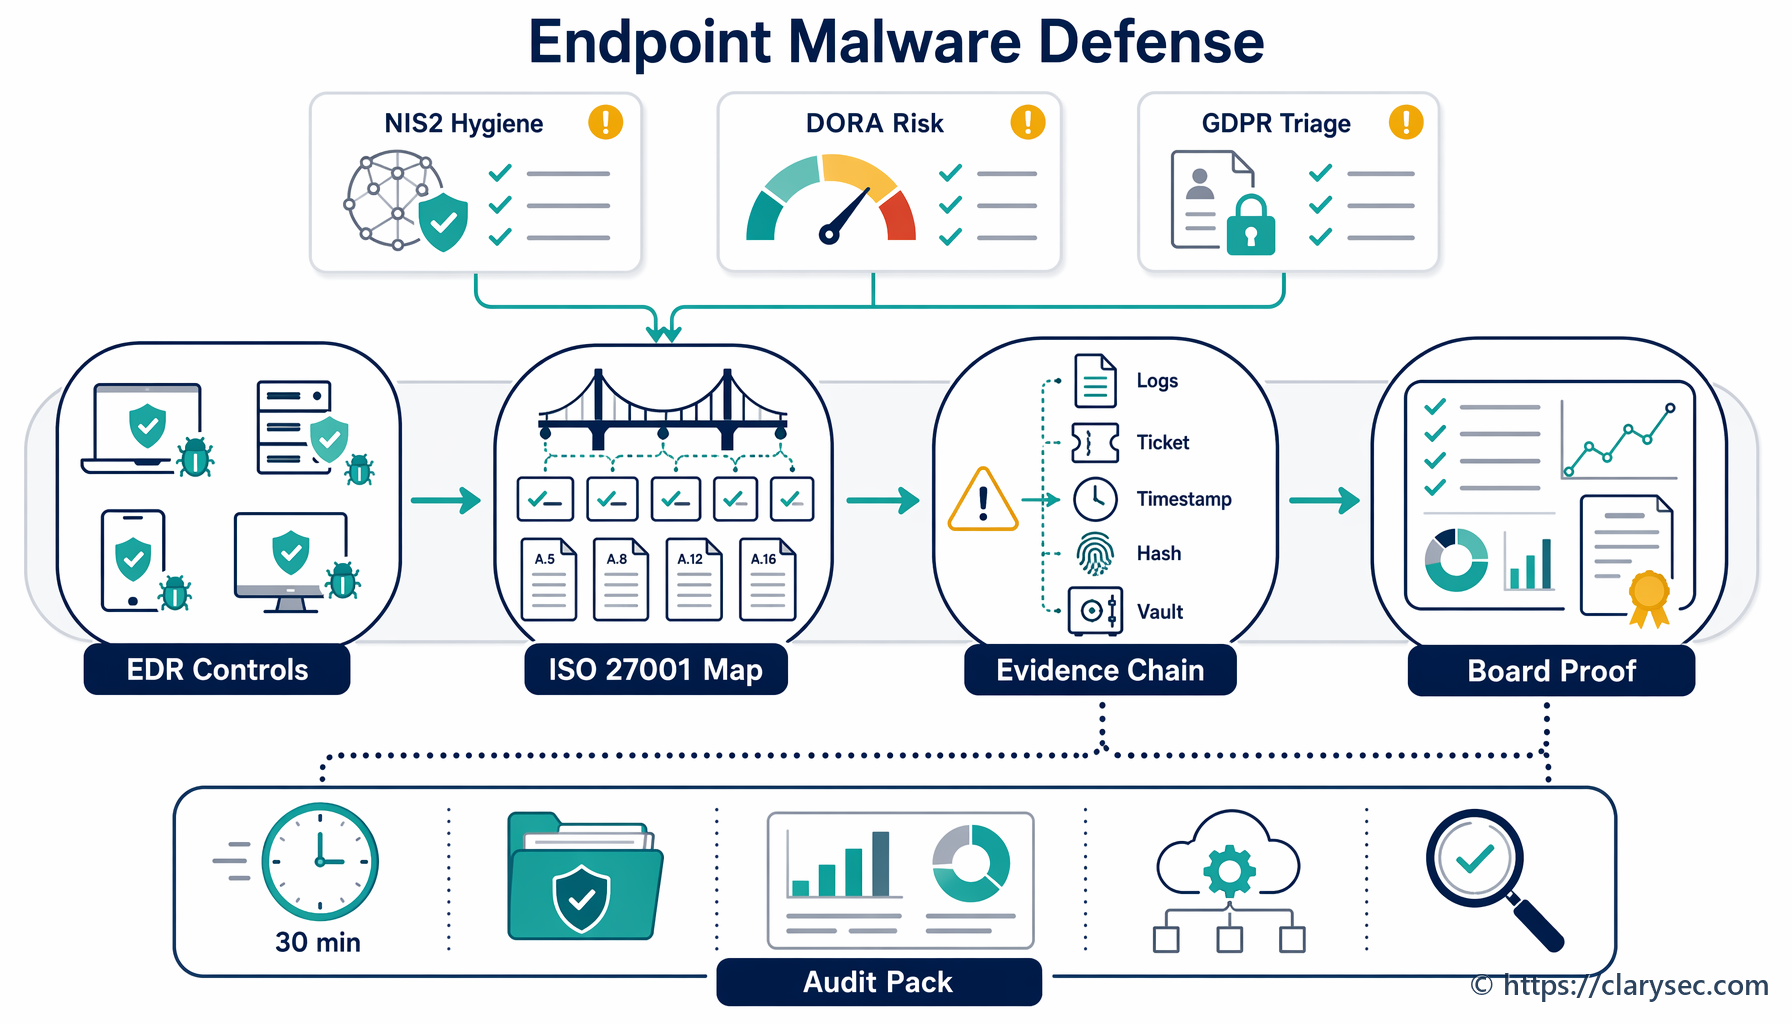
Endpointskydd är nu ett system för efterlevnadsunderlag. Lär dig använda ISO/IEC 27001:2022, Clarysec-policyer, Zenith Blueprint och Zenith Controls för att visa skydd mot skadlig kod enligt NIS2, DORA, GDPR Article 32, NIST CSF 2.0 och revisionsberedskap.
En samlad vägledning för 2026 om hur DPIA:er omvandlas till revisionsklart styrningsunderlag för ansvarsskyldighet enligt GDPR, ISO/IEC 27001:2022, cybersäkerhetsåtgärder enligt NIS2, IKT-ändringar enligt DORA och leverantörsrisker.