NIS2
Explore articles in the NIS2 category
148 articles
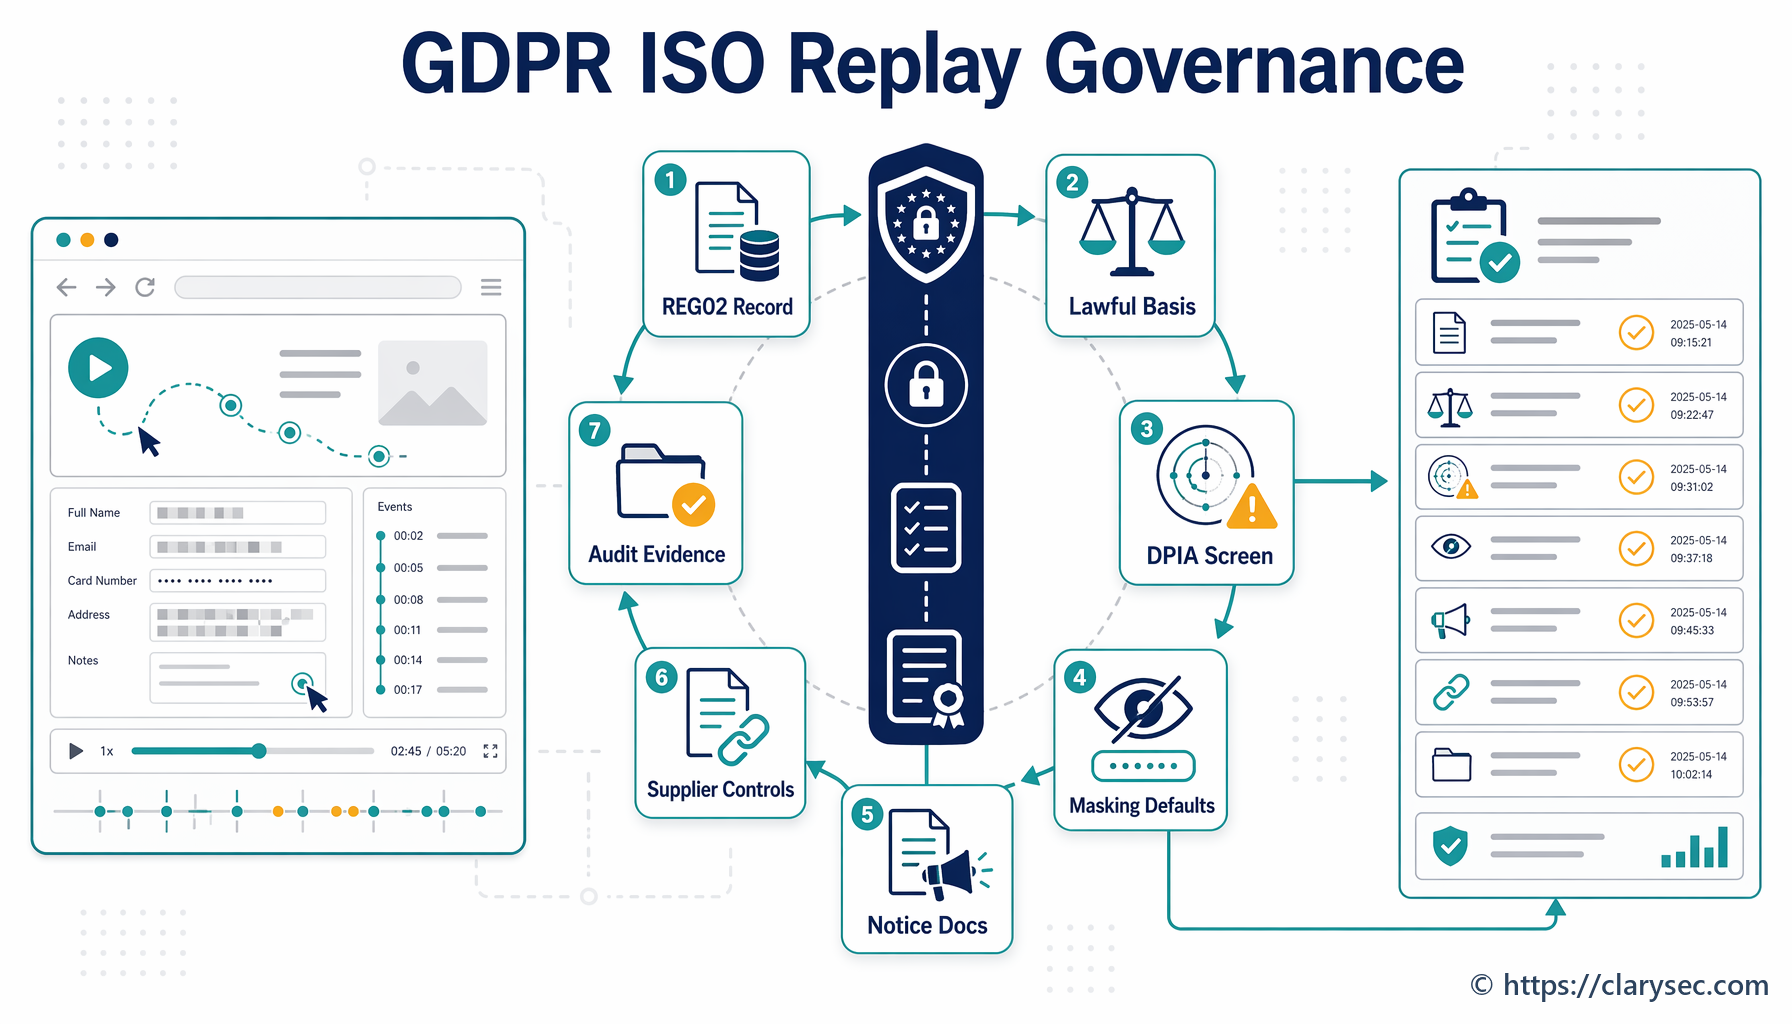
Produkttelemetri och session replay kan exponera personuppgifter (PII), autentiseringsuppgifter, beteendemönster, särskilda kategorier av personuppgifter och kunders arbetsflöden. Denna huvudguide visar CISO:er, dataskyddsombud och SaaS-team hur telemetri kan styras genom PIMS-praxis enligt ISO 27701:2025, ansvarsskyldighet enligt GDPR, Clarysec-policyer, Zenith Blueprint och Zenith Controls.
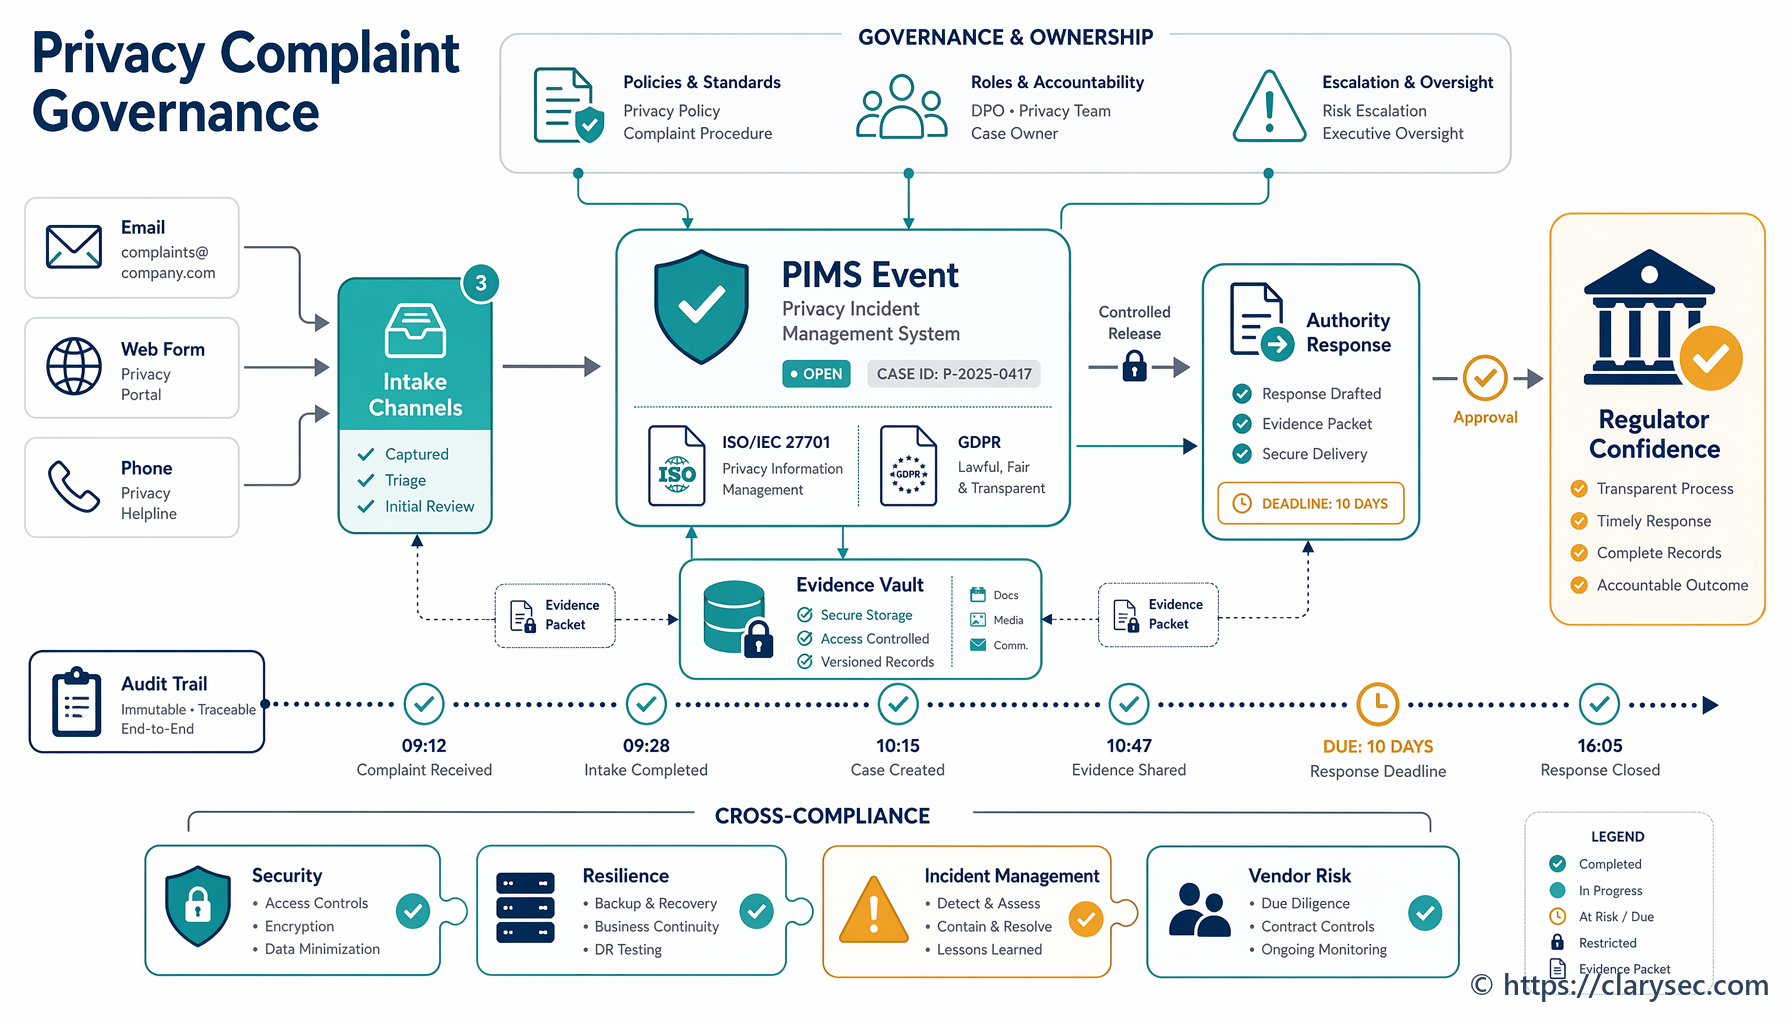
En praktisk, scenariobaserad handbok för styrning av dataskyddsklagomål och förfrågningar från tillsynsmyndigheter enligt ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 och COBIT 19.
En scenariobaserad CISO-guide för att omvandla Active Directory-härdning till revisionsklart underlag enligt ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 och styrningsgranskningar.
En praktisk vägledning för informationssäkerhetschefer om hur ISO/IEC 27001:2022 och Clarysecs policyunderlag används för att styra SaaS-register, åtkomst, konfiguration, loggning och leverantörer för NIS2, DORA och GDPR.
En praktisk guide till att bygga ett register över cybersäkerhetsrelaterade efterlevnadskrav för 2026 som mappar NIS2, DORA, GDPR, ISO/IEC 27001:2022 och kundavtal till ägare, kontroller, underlag, revisioner och ledningens genomgång.
En praktisk vägledning för informationssäkerhetschefer om hur bevismaterial för förlitande parter i EU Digital Identity Wallet kan mappas till ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 och COBIT 2019 med Clarysec-policyer och verktygspaket.
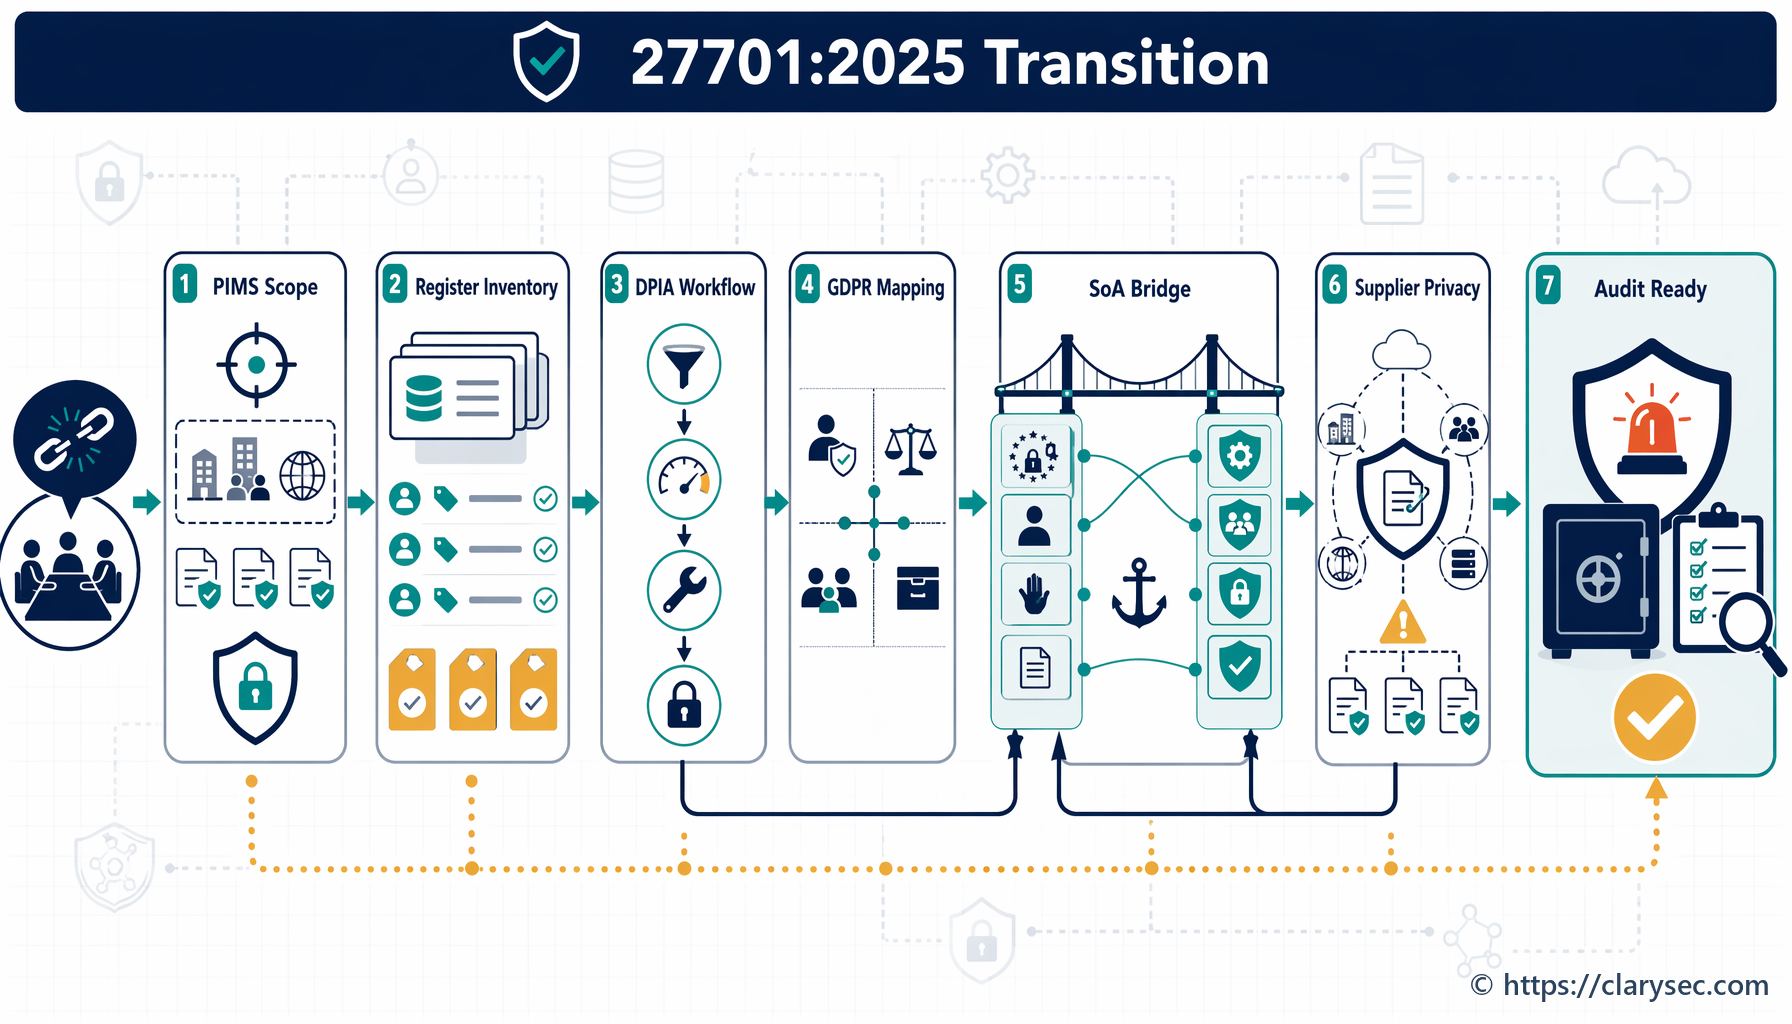
En praktisk, underlagsdriven färdplan för att gå från fragmenterad GDPR-efterlevnad till ett integrerat ledningssystem för hantering av integritetsinformation enligt ISO/IEC 27701:2025, byggt på ISO/IEC 27001:2022, Clarysec PIMS-policyer, DPIA-arbetsflöden, styrning av leverantörsintegritet och mappning över flera regelverk.
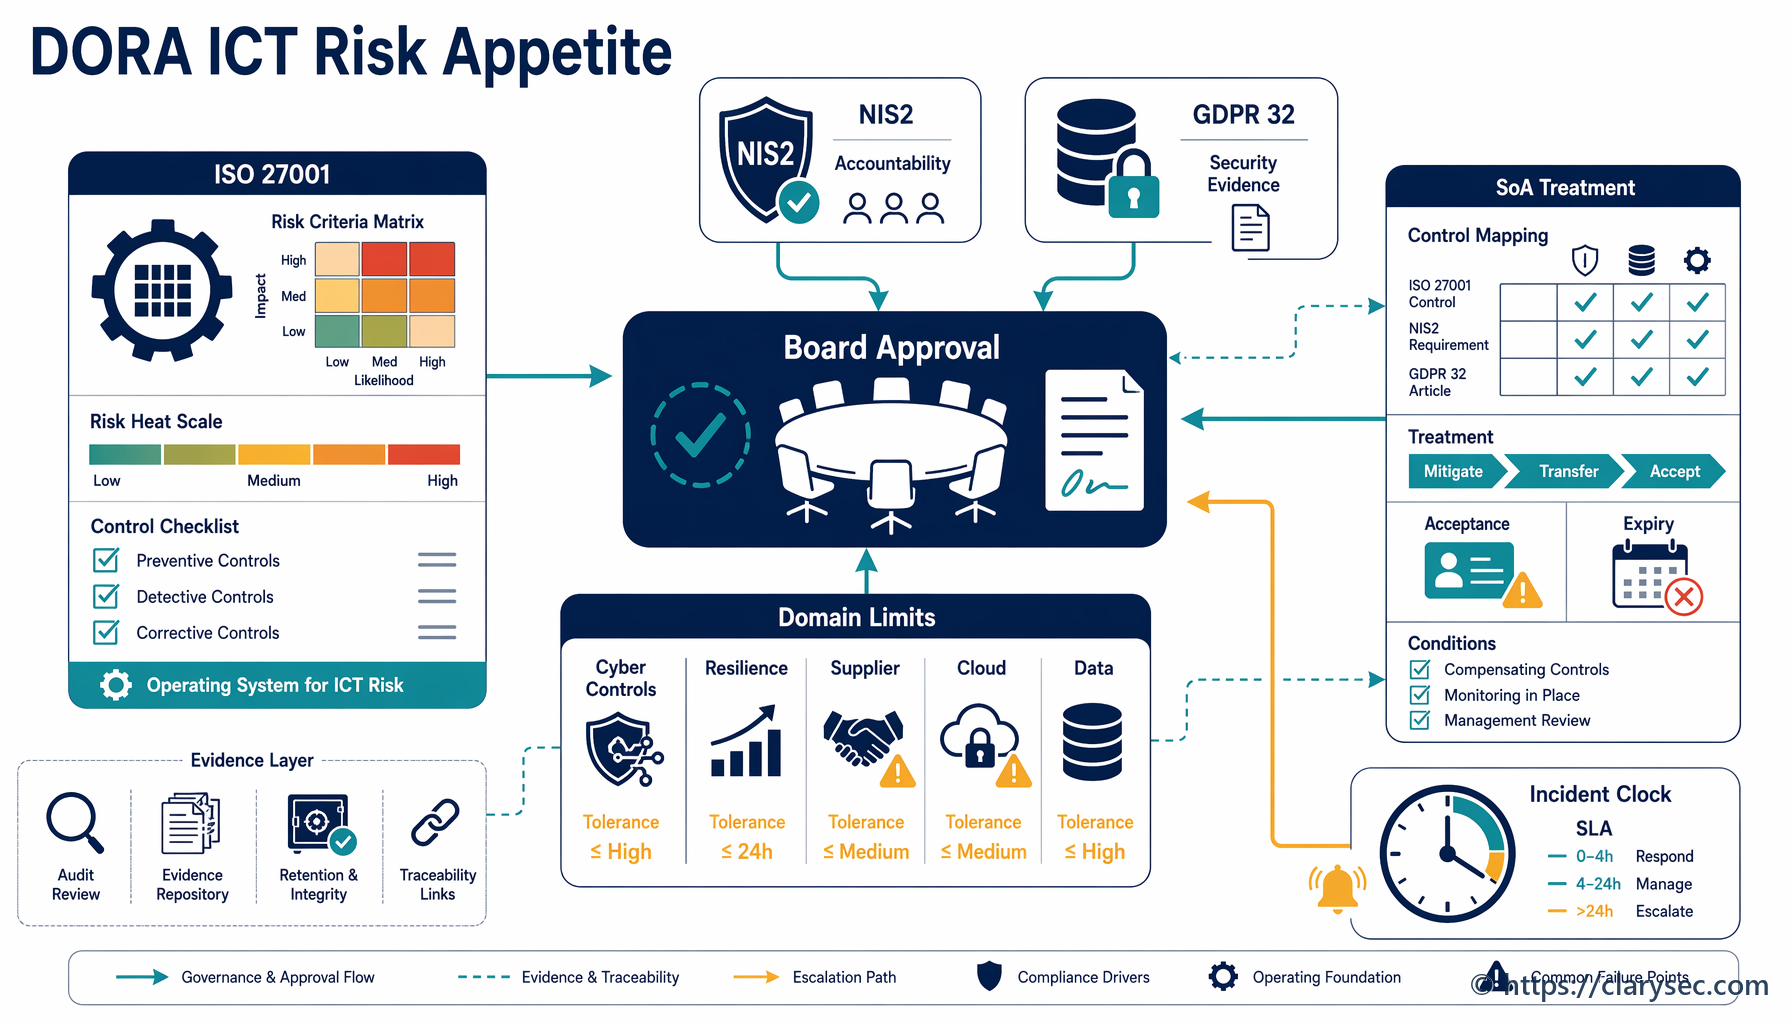
En praktisk guide för informationssäkerhetschefer, riskansvariga och styrelser om hur IKT-riskaptit enligt DORA, mätbara toleranströsklar, eskaleringstriggers och regler för acceptans av kvarstående risk definieras med stöd av ISO/IEC 27001:2022, NIS2 och GDPR Article 32.
Lär dig hur du bygger en revisions- och ledningsgenomgångscykel för ISO 27701:2025 PIMS som visar ansvarsskyldighet enligt GDPR med spårbart underlag, CAPA, ledningsbeslut och mappning mellan efterlevnadskrav.