NIST
Explore articles in the NIST category
112 articles
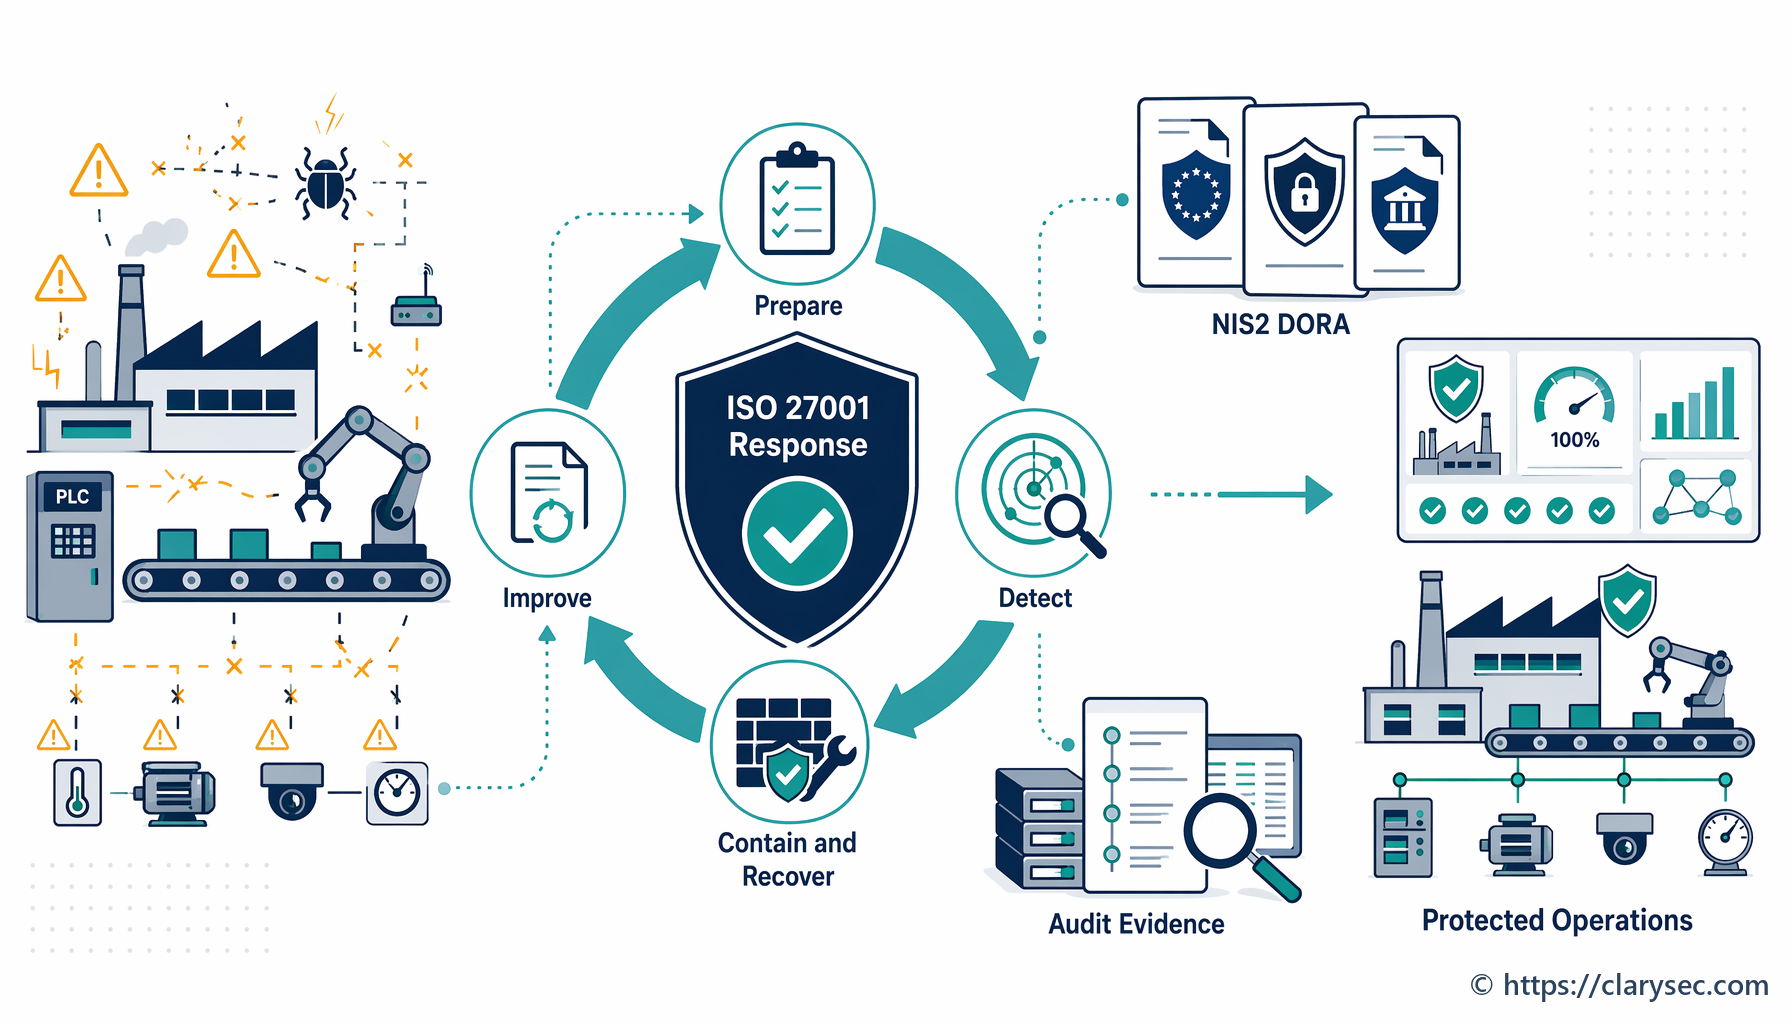
En vägledning för tillverkande företag om hur en robust incidenthanteringsplan, anpassad till ISO 27001, byggs upp för att skydda verksamheten och säkerställa efterlevnad.
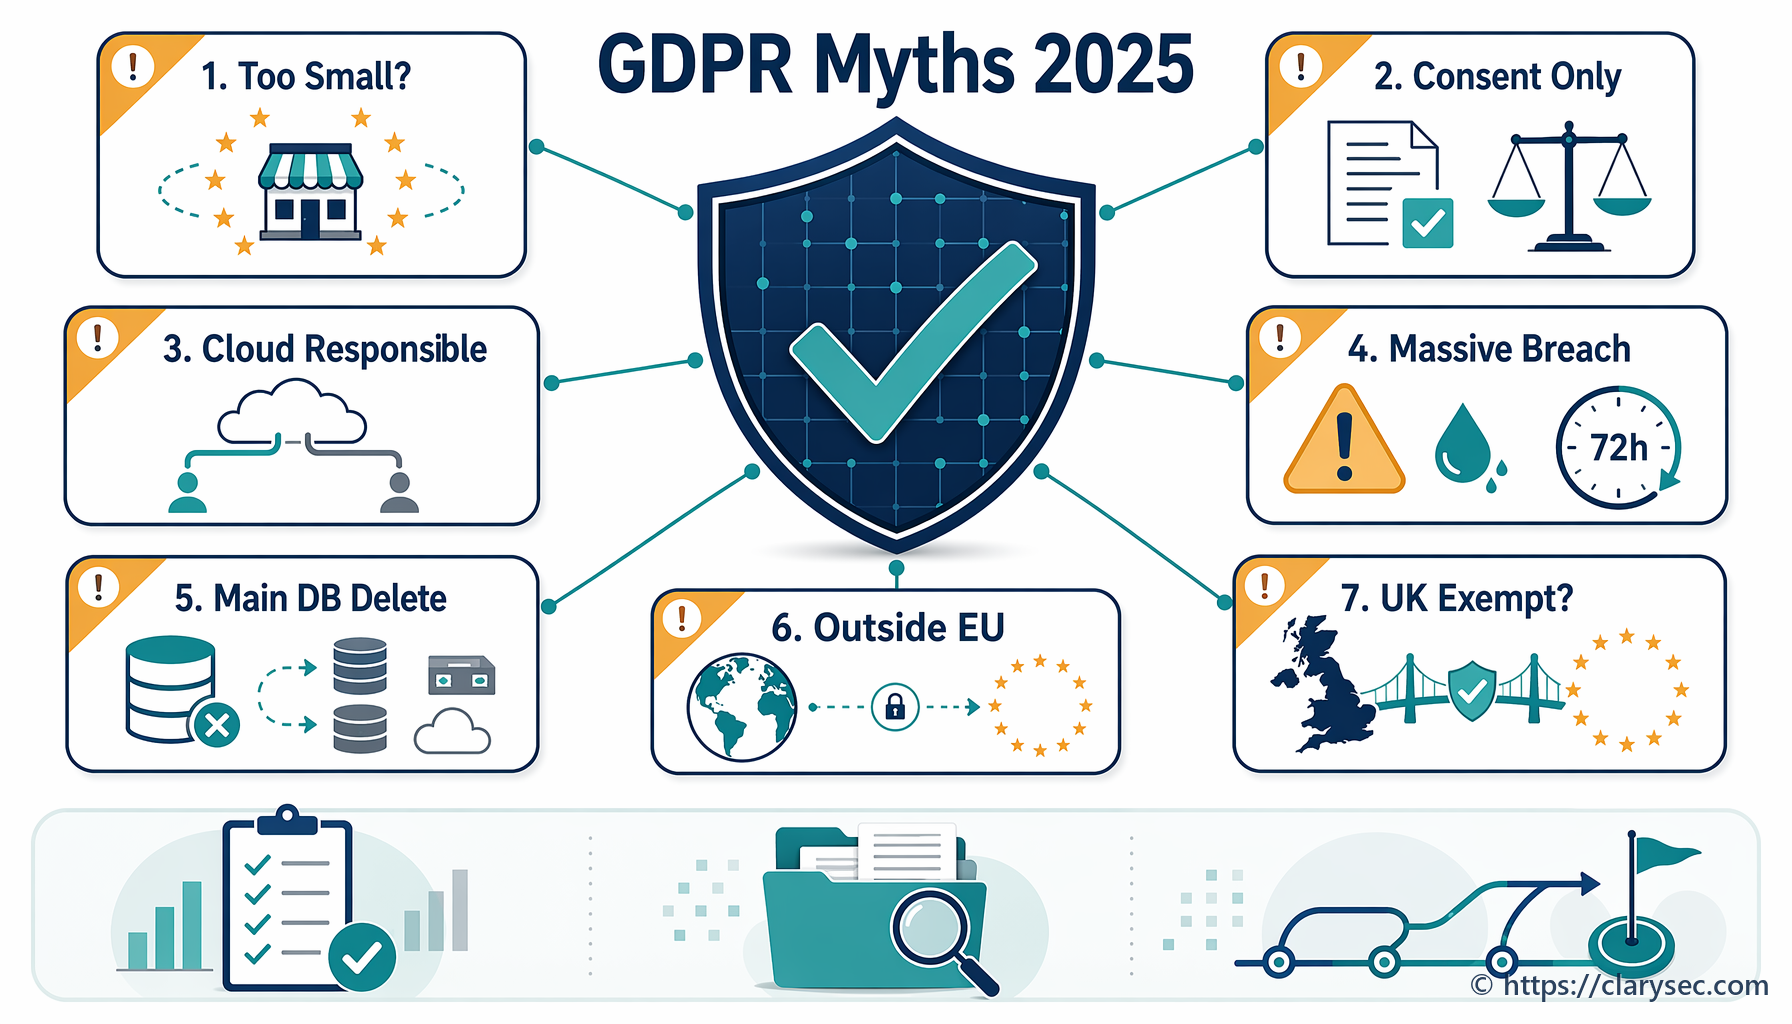
Få klarhet i de 7 största GDPR-myterna 2025. Vår expertguide avlivar vanliga missuppfattningar om samtycke, personuppgiftsincidenter och regelefterlevnad.
En praktisk vägledning för 2026 om hur RoPA och kartläggning av dataflöden kan omvandlas till ett samlat underlagslager för GDPR Article 30, NIS2:s kritiska tjänster, DORA:s IKT-beroenden och revisioner enligt ISO/IEC 27001:2022.
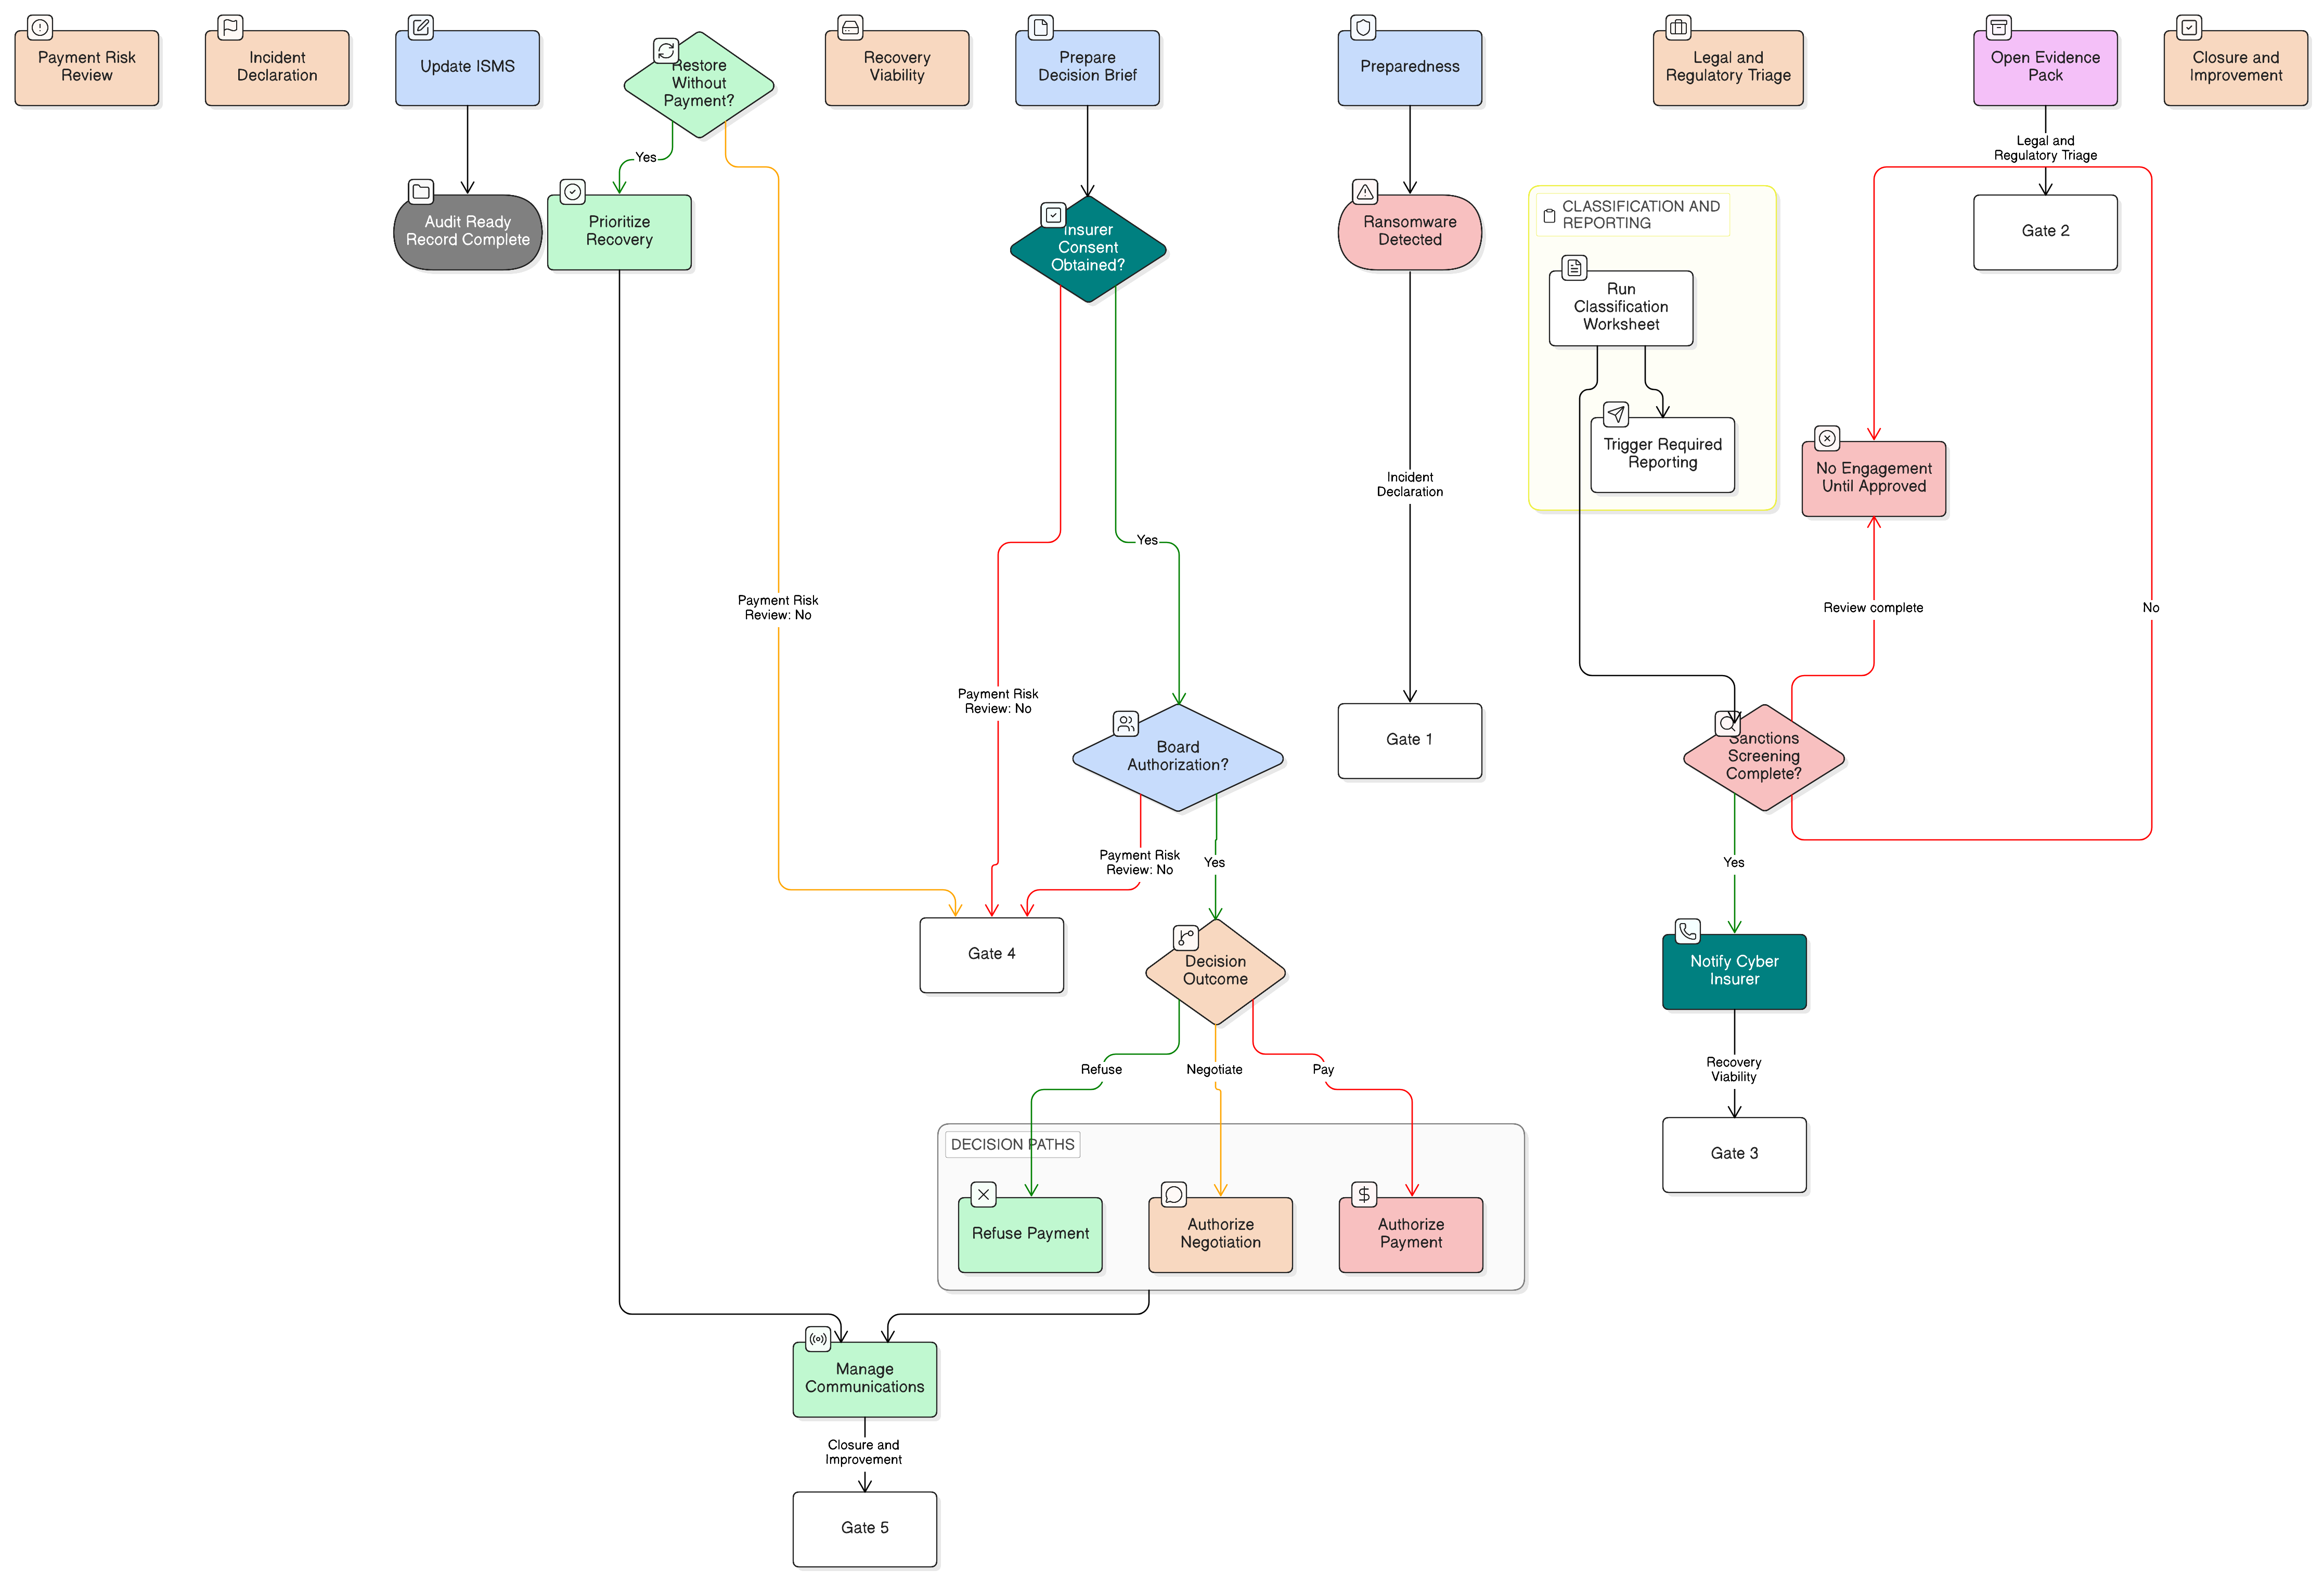
Ett praktiskt ISO 27001:2022-anpassat ramverk för styrning av beslut om ransomware-betalningar, sanktionskontroller, bevarande av bevismaterial, försäkringsgodkännande samt rapportering enligt NIS2, DORA och GDPR.