NIST
Explore articles in the NIST category
131 articles
En heltäckande vägledning för att operationalisera leverantörsriskhantering, från kriser i styrelserummet till revisionsframgång över flera ramverk, med verklighetsnära scenarier, Clarysecs Zenith-verktygssatser och praktiskt användbara mallar som säkrar leveranskedjan genom hela livscykeln.
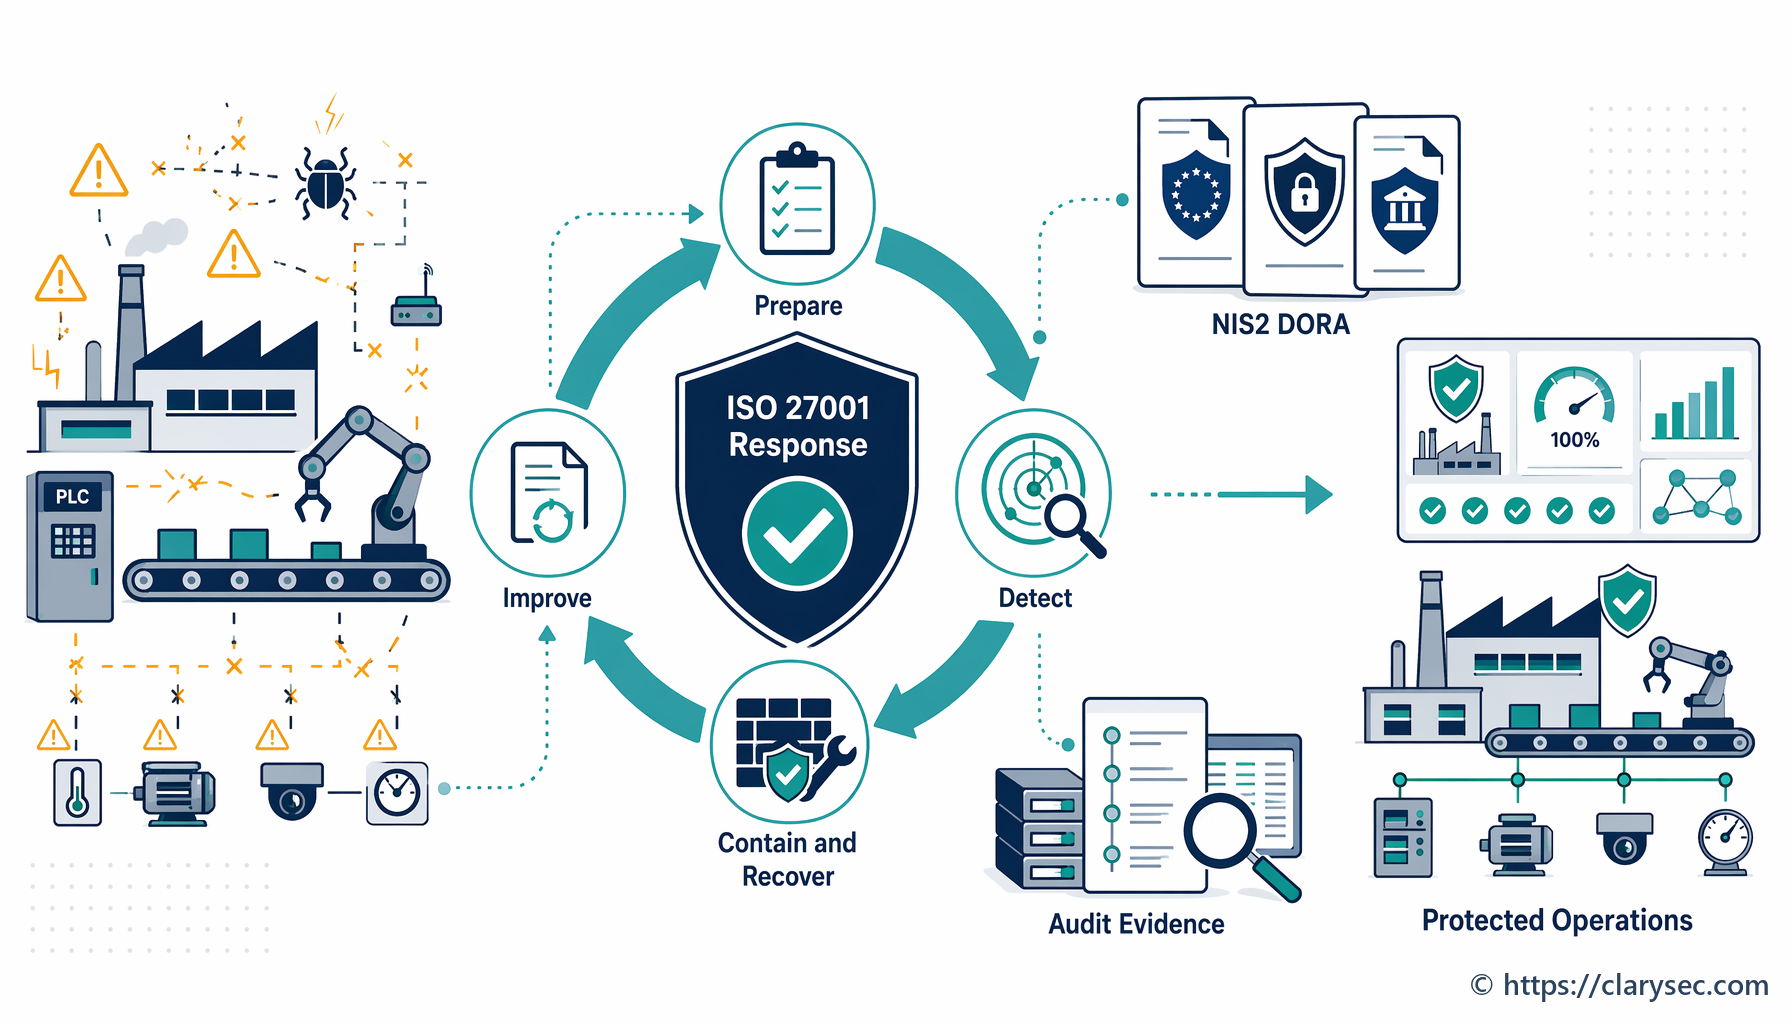
En vägledning för tillverkande företag om hur en robust incidenthanteringsplan, anpassad till ISO 27001, byggs upp för att skydda verksamheten och säkerställa efterlevnad.
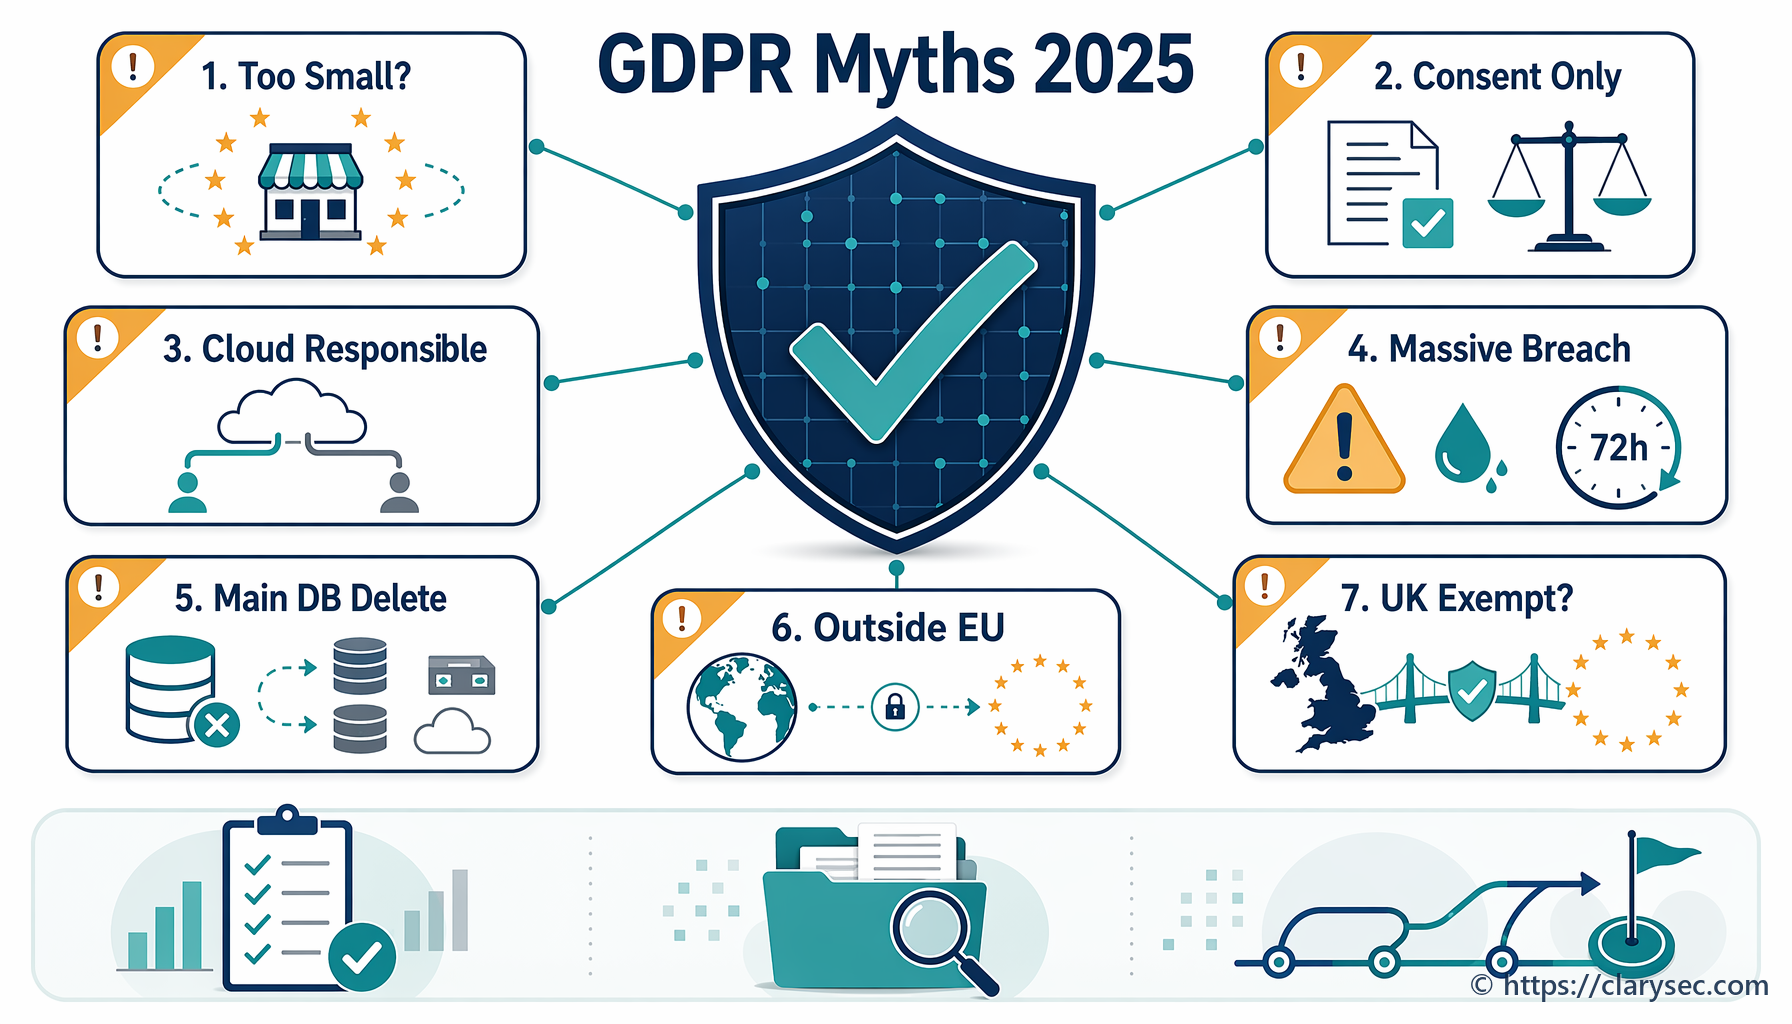
Få klarhet i de 7 största GDPR-myterna 2025. Vår expertguide avlivar vanliga missuppfattningar om samtycke, personuppgiftsincidenter och regelefterlevnad.
En praktisk vägledning för 2026 om hur RoPA och kartläggning av dataflöden kan omvandlas till ett samlat underlagslager för GDPR Article 30, NIS2:s kritiska tjänster, DORA:s IKT-beroenden och revisioner enligt ISO/IEC 27001:2022.
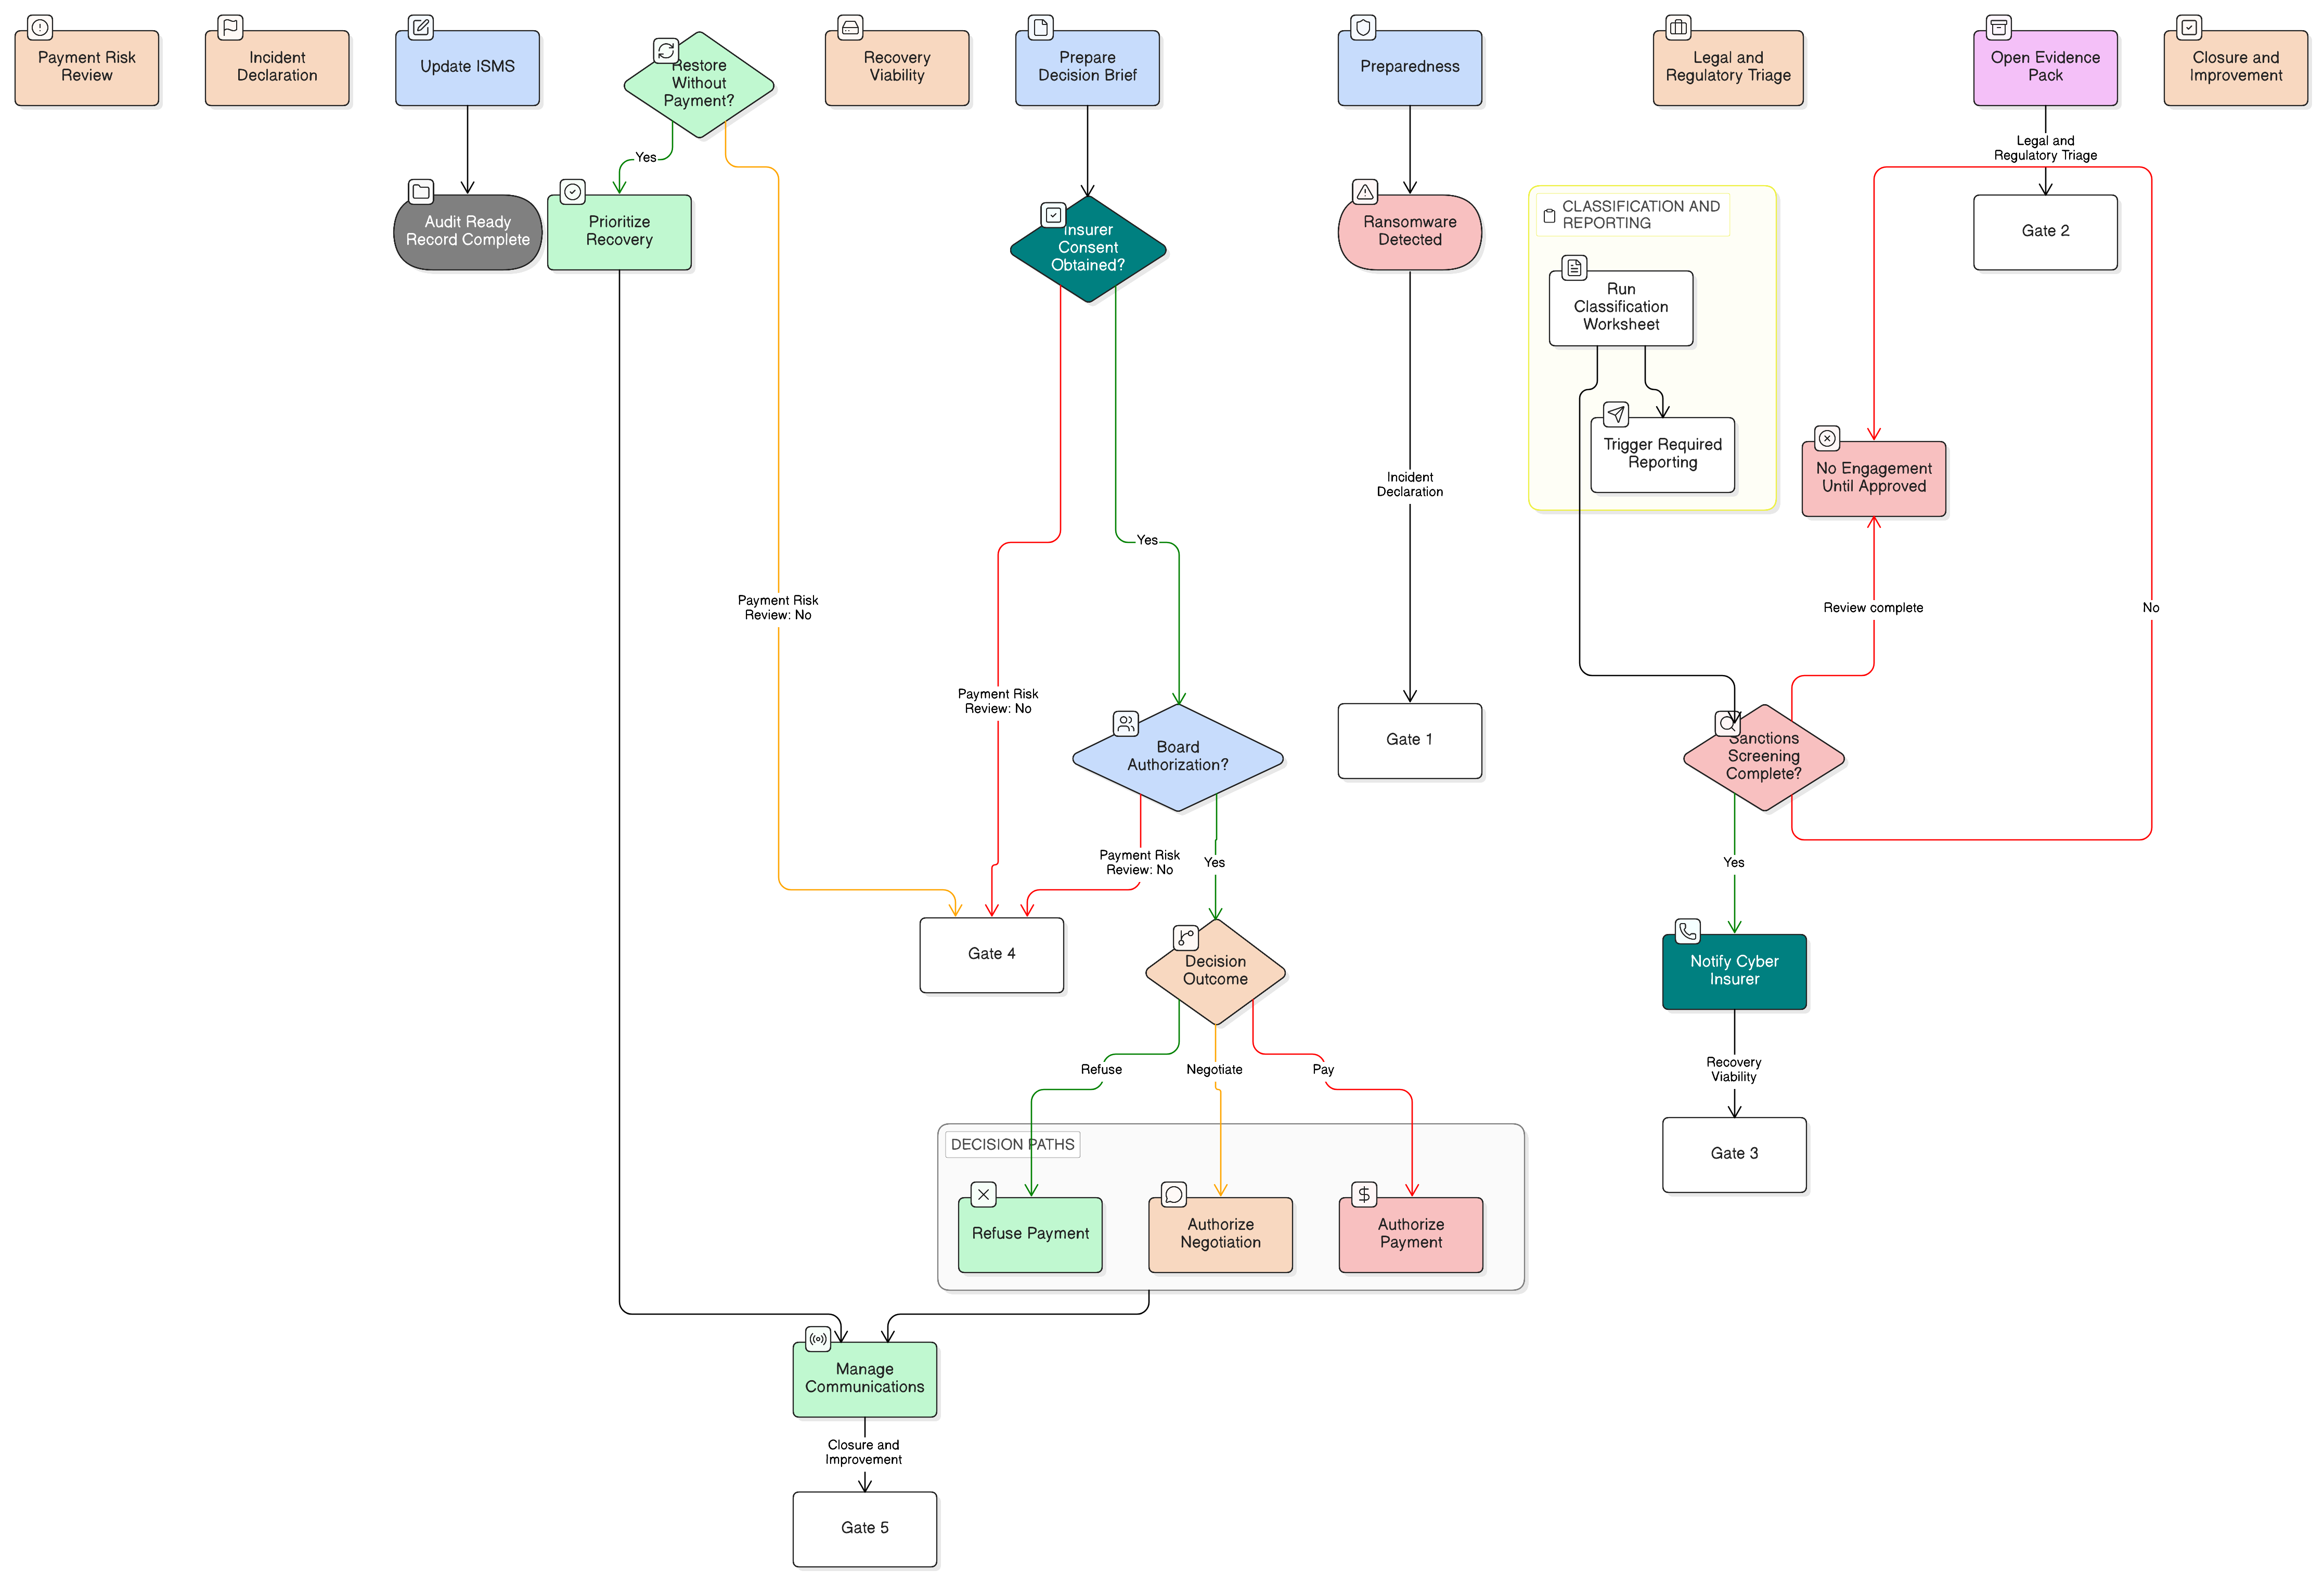
Ett praktiskt ISO 27001:2022-anpassat ramverk för styrning av beslut om ransomware-betalningar, sanktionskontroller, bevarande av bevismaterial, försäkringsgodkännande samt rapportering enligt NIS2, DORA och GDPR.