NIST
Explore articles in the NIST category
112 articles
Praktisk vägledning för CISO:er om hur rapportering av större IKT-relaterade incidenter enligt DORA kopplas till ISO/IEC 27001:2022-kontroller i bilaga A, revisionsbevis, policyklausuler och Clarysec-verktyg för genomförande.
En praktisk och revisionsklar DORA 2026-färdplan för finansiella entiteter som inför IKT-riskhantering, tredjepartsstyrning, incidentrapportering, testning av digital operativ resiliens och TLPT med hjälp av Clarysec-policyer, Zenith Blueprint och Zenith Controls.
Revisionsbevis för molnmiljöer brister när organisationer inte kan visa delat ansvar, SaaS-konfiguration, IaaS-kontroller, leverantörstillsyn, loggning, resiliens och incidentberedskap. Den här vägledningen visar hur Clarysec strukturerar regulatoriskt granskningsbara underlag enligt ISO 27001:2022, NIS2, DORA och GDPR.
NIS2-registrering är inte bara en inlämning i en portal. Den markerar början på tillsynsmyndighetens insyn. Lär dig hur ISO 27001:2022-omfattning, riskhantering, incidenthantering, leverantörskontroller, mappningar mot DORA och GDPR samt bevarat underlag kan omvandlas till ett NIS2-underlagspaket som är redo för tillsynsmyndigheter.
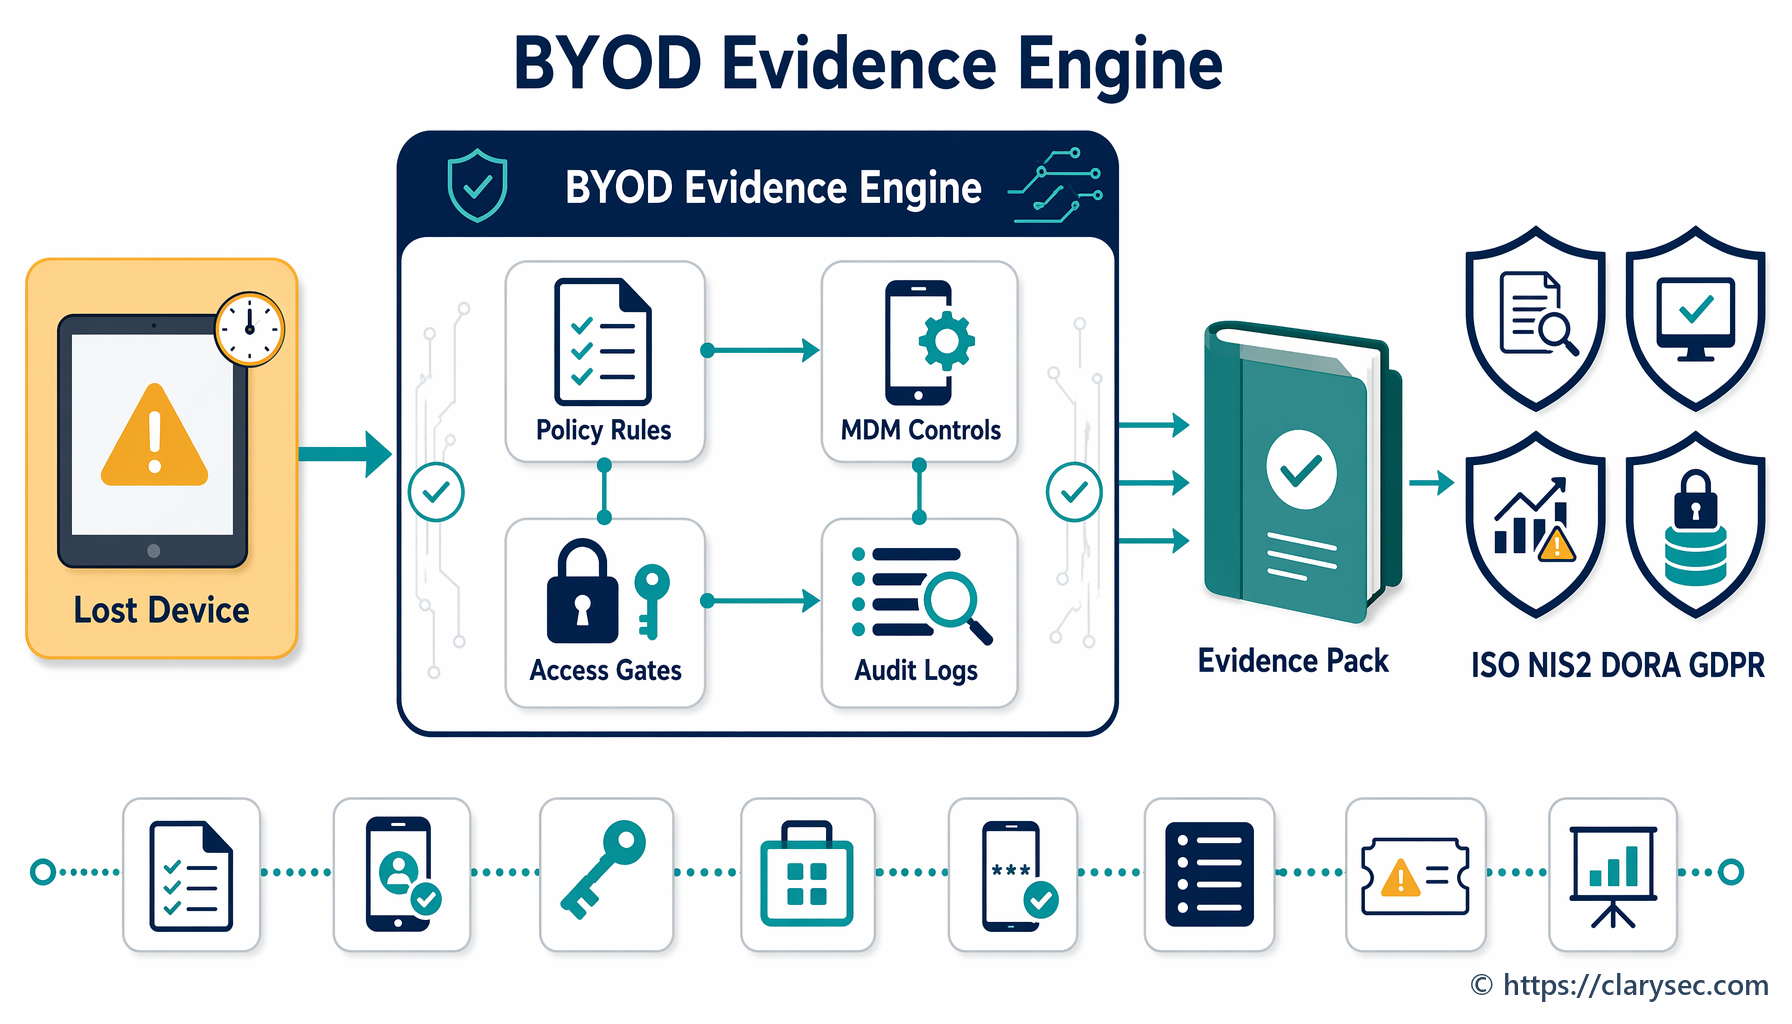
Mobil åtkomst och BYOD-åtkomst är nu en efterlevnadsfråga på styrelsenivå. Lär dig hur ohanterade telefoner och surfplattor kan omvandlas till verifierbart underlag för ISO 27001, NIS2, DORA och GDPR.
En praktisk vägledning för att definiera, godkänna, övervaka, dokumentera och försvara SLA för åtgärdande av sårbarheter enligt revisionsförväntningar i ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 och COBIT 2019.
En praktisk vägledning för informationssäkerhetschefer, regelefterlevnadsansvariga och IKT-leverantörer om hur ett DORA-testprogram för digital operativ resiliens ska styras och hur varje test kan omvandlas till återanvändbara revisionsbevis enligt ISO/IEC 27001:2022.
En praktisk vägledning för att bygga en enhetlig modell för allvarlighetsklassificering av incidenter som kopplar DORA:s allvarliga IKT-relaterade incidenter, NIS2:s betydande incidenter och GDPR-risk vid personuppgiftsincidenter till ISO/IEC 27001:2022-underlag.
VEX och CSAF håller på att bli bevislagret mellan SBOM:er, leverantörsmeddelanden, sårbarhetstriage och regulatoriskt underlag. Den här vägledningen visar hur beslut om sårbarhetsstatus styrs inom ISO 27001, NIS2, DORA, GDPR och CRA.