Guide till revisionsunderlag för ISO 27001-ändringen om klimatförändringar

Klockan är 09:10 på morgonen under er uppföljningsrevision enligt ISO/IEC 27001:2022. Revisorn har redan granskat ert riskregister, er tillämpbarhetsförklaring, protokollen från ledningens genomgång, leverantörsregistret och rapporten från verksamhetskontinuitetsövningen. Sedan kommer frågan som får rummet att tystna:
”Visa hur ni fastställde om klimatförändringar är relevanta för ert LIS.”
Informationssäkerhetschefen tittar på den efterlevnadsansvariga. Den efterlevnadsansvariga öppnar registret över rättsliga och regulatoriska krav. Någon nämner ESG. Någon annan säger att datacenterleverantören har ISO-certifikat. Revisorn väntar.
Det ögonblicket är det praktiska underlagsgap som ISO-ändringen om klimatförändringar i ledningssystem skapar. Ändringen kräver inte att säkerhetsteam blir klimatforskare, beräknar koldioxidutsläpp från molntjänster eller skapar en dekorativ ”klimatsäkerhetskontroll”. Den ställer en mer direkt ledningssystemfråga: har organisationen bedömt om klimatförändringar är relevanta för dess kontext och om intressenter har klimatrelaterade krav som påverkar ledningssystemet?
För ISO/IEC 27001:2022 innebär det att underlaget måste hänga samman genom klausulerna 4 till 10: kontext, intressenter, omfattning, riskplanering, operativ styrning, utvärdering av prestanda, ledningens genomgång och ständig förbättring. Ändringen uppfylls inte genom att säga ”inte tillämpligt” på ett möte. Den uppfylls genom att visa ett motiverat, dokumenterat och riskbaserat beslut.
En informationssäkerhetschef på ett fintechbolag, Sarah, ställdes inför samma fråga några veckor före revisionen. Hennes första reaktion var välbekant: klimatförändringar kändes som något utanför LIS, medan hennes team fokuserade på cyberhot, personuppgiftsincidenter, molnsäkerhet, DORA-beredskap och kunders leverantörsgranskningar. Men när hon översatte ändringen till praktiskt LIS-språk blev frågan konkret: extremväder kunde påverka tillgängligheten i en molnregion, en leverantör i en vattenstressad region kunde försena kritiska hårdvarubyten, ett långvarigt strömavbrott kunde störa bemanningen för incidenthantering och kunder kunde kräva bevis på operativ resiliens.
Det är rätt inramning. Behandla klimatförändringar som en kontext- och resiliensfaktor i LIS, inte som ett påhäng.
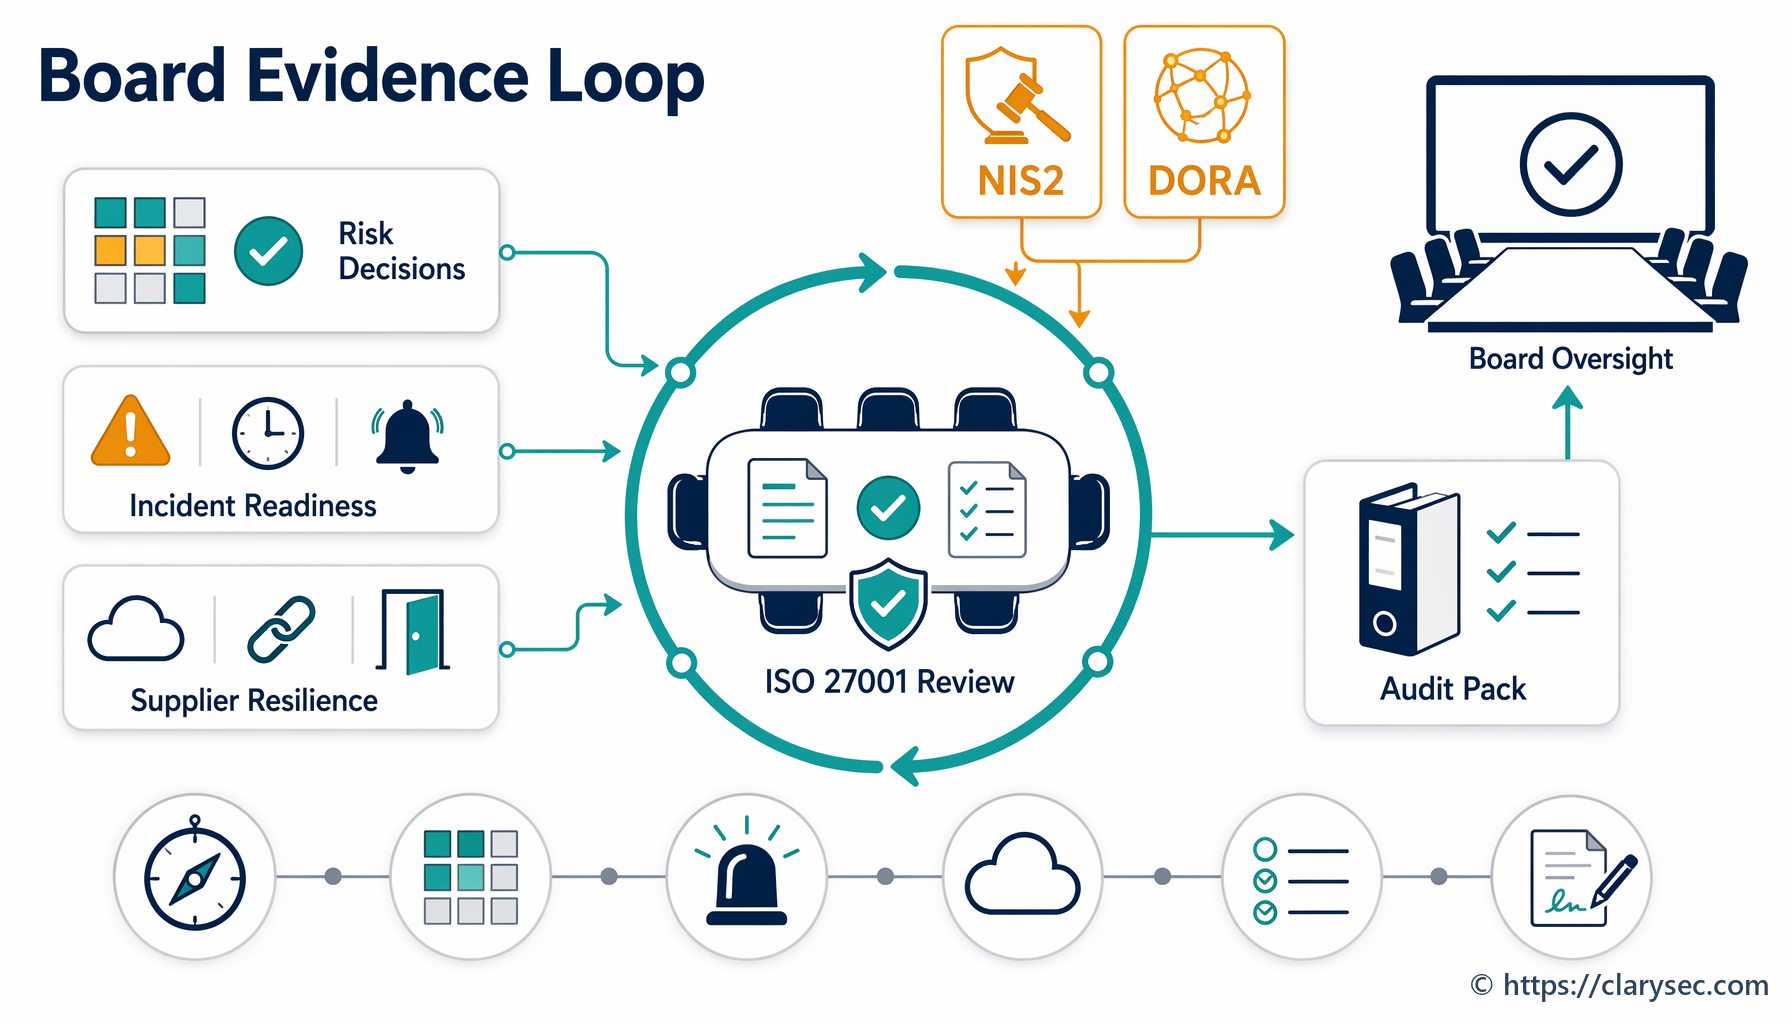
Clarysecs arbetssätt använder Zenith Blueprint: en revisors 30-stegs färdplan, Zenith Controls: guiden för efterlevnad av flera regelverk och Clarysecs policymallar för att omvandla en ny revisionsfråga till spårbart underlag. Målet är enkelt: visa revisorn en tydlig kedja från kontext till risk, från risk till kontroller, från kontroller till underlag, från underlag till ledningens genomgång och från ledningens genomgång till förbättring.
Ändringen ändrar revisionsfrågan, inte LIS uppdrag
Det vanligaste misstaget är att behandla ISO 27001-ändringen om klimatförändringar som ett separat kontrollområde. Det är den inte. För ett ledningssystem för informationssäkerhet (LIS) är den verkliga frågan om klimatförändringar kan påverka avsedda informationssäkerhetsresultat, särskilt konfidentialitet, riktighet och tillgänglighet.
Ändringen lägger till klimatförändringar som ett uttryckligt övervägande i ISO:s krav på ledningssystemets kontext. För ISO/IEC 27001:2022 granskar revisorer normalt två punkter först:
- Klausul 4.1, om organisationen har fastställt om klimatförändringar är en relevant extern fråga.
- Klausul 4.2, om relevanta intressenter har klimatrelaterade krav.
Nyckelordet är ”fastställt”. En organisation kan fastställa att klimatförändringar inte är relevanta, endast är relevanta för vissa platser eller tjänster, eller är relevanta för hela LIS. Men fastställandet måste vara dokumenterat och stödjas av organisationens faktiska beroenden.
Exempelvis kan en SaaS-leverantör bedöma att klimatrelevans finns eftersom produktionstillgänglighet beror på ett fåtal molnregioner, en leverantör av hanterade tjänster och personal för incidenthantering på distans. Ett fintechbolag kan koppla ändringen till kritiska IKT-tredjepartsberoenden, DORA:s krav på operativ resiliens, reglerad incidentrapportering och styrelsens ansvarsskyldighet. En tillverkare kan fokusera på OT-nätverkets tillgänglighet, anläggningsanslutning, fjärrövervakning och störningar på fysiska platser.
En mogen uppsättning underlag bör finnas på samma platser där organisationen redan visar att dess LIS fungerar.
| LIS-område | Klimatrelaterat underlag som revisorer förväntar sig | Praktiskt exempel |
|---|---|---|
| Kontext | Dokumenterat fastställande av om klimatrelaterade frågor är relevanta för informationssäkerhetsresultat | Översvämningsrisk för huvudkontor, värmerisk för datacenterregion, energiinstabilitet som påverkar tjänstetillgänglighet |
| Intressenter | Kunder, tillsynsmyndigheter, försäkringsgivare, molnleverantörer, investerare eller styrelser med förväntningar på resiliens, tillgänglighet eller rapportering | Företagskund kräver underlag för klimatrelaterad kontinuitetsplanering för driftade tjänster |
| Omfattning | Omfattningsgränser granskade mot platser, utlagda tjänster, molnregioner, supportteam och kritiska beroenden | LIS-omfattningen bekräftar att molnbaserad SaaS-produktionsmiljö och supportverksamhet fortsatt omfattas |
| Riskbedömning | Klimatrelaterade hotscenarier beaktade där de är relevanta för konfidentialitet, riktighet eller tillgänglighet | Långvarig värmebölja ökar sannolikheten för kylfel i datacenter och tjänstestörning |
| SoA | Befintliga kontroller i bilaga A motiveras när de behandlar klimatrelaterad risk eller krav på regelefterlevnad | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 och A.8.13 refereras i behandlingsmotiveringen |
| Operativ styrning | Kontroller för verksamhetskontinuitet, leverantörer, incidenter, säkerhetskopiering, ändringar och molntjänster har uppdaterats eller bekräftats | Regionalt störningsscenario läggs till i övning för katastrofåterställning |
| Ledningens genomgång | Ledningen granskar förändringar i kontext, risker, revisionsiakttagelser, resurser, kvarstående risk och förbättringsåtgärder | Ledningen godkänner budget för molnbaserat failover-test efter granskning av klimatscenario |
| Dokumenterad information | Underlag bevaras, styrs och kan återfinnas | Kontextregister, riskregister, register över regelefterlevnadskrav, BCP-testrapport, protokoll från ledningens genomgång |
Det starkaste revisionsunderlaget ligger inte i en fristående ”klimatfil”. Det finns i ordinarie LIS-underlag och visar att ledningssystemet kan reagera på förändringar i extern kontext.
Börja med kontext, intressenter och omfattning
Klimatrelevans börjar i kontexten. Organisationen ska registrera ett tydligt fastställande: relevant, inte relevant eller delvis relevant. ”Relevant” betyder inte katastrofal. Det betyder att frågan kan påverka avsedda informationssäkerhetsresultat.
I Zenith Blueprint börjar fasen ISMS Foundation & Leadership med kontextanalys. Steg 1 anger:
Åtgärdspunkt 4.1: Ta fram en lista över interna och externa faktorer som är relevanta för organisationens informationssäkerhet.
Samma vägledning rekommenderar bred extern analys, inklusive miljöfaktorer genom metoder som PESTLE. Det är här klimatändringen blir operativ. I stället för att fråga ”Har vi en klimatkontroll?” frågar teamet:
- Vilka fysiska platser, datacenter, molnregioner, nätverk och leverantörer stödjer tjänster inom omfattningen?
- Kan extremväder, värme, skogsbrand, översvämning, vattenstress, energiinstabilitet eller transportstörningar påverka tillgänglighet, riktighet eller konfidentialitet?
- Begär kunder underlag för klimatresiliens eller operativ resiliens vid leverantörsgranskning?
- Ställer tillsynsmyndigheter, försäkringsgivare, investerare eller kunder i offentlig sektor krav på verksamhetskontinuitet, katastrofåterställning eller tillgänglighet?
- Kan klimatanpassningsprojekt införa nya tekniska risker, till exempel integrationer med fastighetsstyrning, IoT-sensorer, miljöövervakning eller snabb molnmigrering?
- Finns dataskyddskonsekvenser om ny övervakning omfattar personuppgifter om anställda, platsdata, enhetsdata eller miljödata som kan kopplas till personer?
För Sarahs fintechteam resulterade kontextworkshopen i fyra realistiska externa frågor: stormexponering i en datacenterregion, koncentration till en enda molnregion, beroende av en hårdvaruleverantör i ett vattenstressat område och regulatoriska förväntningar enligt DORA och NIS2.
Nästa steg är intressenter. Ändringen kräver att organisationer fastställer om intressenter har klimatrelaterade krav. Dessa parter kan omfatta kunder, tillsynsmyndigheter, försäkringsgivare, molnleverantörer, investerare, styrelser eller kritiska leverantörer.
Steg 2 i Zenith Blueprint kopplar denna analys till LIS-omfattningen:
Åtgärdspunkt 4.3: Utarbeta en beskrivning av LIS-omfattningen. Lista vad som ingår (verksamhetsenheter, platser, system) och eventuella undantag.
Detta är viktigt eftersom klimatrelaterade störningar ofta kommer in genom gränssnitt och beroenden. En organisation kan säga att kontoret inte är väsentligt eftersom produktionen är molnbaserad, men revisorn kan fråga om kundsupport, privilegierad åtkomst, incidenthantering, administration av säkerhetskopiering, leverantörseskalering eller kriskommunikation är beroende av personer, platser eller leverantörer utanför omfattningen.
Clarysecs Enterprise Informationssäkerhetspolicy anger baslinjen:
Organisationen ska införa och upprätthålla ett ledningssystem för informationssäkerhet (LIS) i enlighet med klausulerna 4 till 10 i ISO/IEC 27001:2022.
Den kräver också den underlagsstruktur som revisorer förväntar sig:
LIS ska omfatta definierade omfattningsgränser, en riskbedömningsmetodik, mätbara mål och dokumenterade kontroller som motiveras i tillämpbarhetsförklaringen (SoA).
Dessa ord är kärnan i beredskap för ändringen: omfattningsgränser, riskmetodik, mätbara mål och SoA-motivering.
Omvandla klimatkontext till informationssäkerhetsrisker
Det bästa underlaget är sällan en generell risk kallad ”klimatförändringar”. Klimatförändringar är kontextdrivaren. Riskscenariot ska beskriva konsekvensen för informationssäkerheten.
Starka riskscenarier ser ut så här:
- Extremväder hindrar åtkomst till huvudkontoret under en säkerhetsincident, vilket försenar privilegierad respons och kundkommunikation.
- Regional värmebölja ökar sannolikheten för kylnings- eller strömstabilitetsproblem i ett datacenter som stödjer produktionsarbetslaster.
- Översvämning påverkar platsen för en kritisk leverantörs servicedesk och försenar återställning av hanterade endpointskyddstjänster.
- Kundkrav på klimatresiliens fångas inte upp i registret över regelefterlevnadskrav, vilket skapar avtalsmässig avvikelse och revisionsiakttagelser.
- Akut molnmigrering för att minska beroendet av en fysisk plats kringgår standardiserad ändringshantering och granskning av leverantörsrisker.
- Övervakningsenheter för klimatanpassning ansluts till organisationens nätverk utan tillgångsregistrering, loggning eller sårbarhetshantering.
Detta är informationssäkerhetsrisker eftersom de påverkar tillgänglighet, incidenthantering, leverantörsuppföljning, tillgångshantering, rättsliga skyldigheter, säker ändringshantering eller dataskydd.
Clarysecs Riskhanteringspolicy – SME anger:
Alla identifierade risker ska registreras i riskregistret.
Den förstärker också granskningsfrekvensen:
Risker ska granskas kvartalsvis och uppdateras när betydande händelser inträffar.
För större organisationer breddar Clarysecs Riskhanteringspolicy modellen för indata:
Indata för riskidentifiering ska omfatta, men är inte begränsade till, revisionsiakttagelser, sårbarhetsskanningar, penetrationstestrapporter, incidenttrender, rättsliga skyldigheter och operativa förändringar.
Klimatrelevans kan uppstå från vilken som helst av dessa indata. En kundrevision kan identifiera saknat resiliensunderlag. En rättslig uppdatering kan lägga till krav på operativ resiliens. En molnmigrering kan flytta arbetslaster till en annan regional exponeringsprofil. Ett verksamhetskontinuitetstest kan visa att personal inte kan komma åt återställningsrutiner vid strömavbrott.
| Kontextuell fråga | Hot | Sårbarhet | Påverkan på C-I-A | Exempel på LIS-risk |
|---|---|---|---|---|
| Ökad frekvens av regionala stormar | Långvarigt elnätsfel eller förlust av datacenteranslutning | Produktionsdesign i en region och otestad failover | Tillgänglighetspåverkan på kundvända plattformar, SLA-brott, anseendeskada | RR-31: Förlust av tjänstetillgänglighet till följd av klimatpåverkad störning i primär driftregion |
| Koncentration i leveranskedjan till ett klimatsårbart område | Störning i tillverkning eller supportverksamhet | Leverantör som enda källa och långa ledtider för ersättning | Påverkan på tillgänglighet och riktighet från osupportad eller degraderad infrastruktur | RR-32: IKT-störning i leveranskedjan försenar säkerhetsunderhåll och hårdvarubyte |
| Extremväder påverkar personalens rörlighet och elförsörjning i hemmet | Incidenthanterare kan inte samordna vid en incident med hög allvarlighetsgrad | Överberoende av en plats, svag kommunikation via oberoende kanal | Påverkan på tillgänglighet och konfidentialitet om inneslutning och avisering försenas | RR-33: Förmåga för incidenthantering reduceras vid regional störning |
| Miljösensorer läggs till i lokaler | Ny datainsamling och nätverksanslutna enheter | Oregistrerade tillgångar och oklara bevaranderegler | Påverkan på konfidentialitet och dataskydd genom onödig insamling av personuppgifter | RR-34: Övervakning för klimatanpassning inför ohanterade tillgångar och dataskyddsexponering |
Varje risk ska ha en ägare, sannolikhet, konsekvens, behandlingsbeslut, kvarstående riskposition och granskningsdatum. Om organisationen drar slutsatsen att det inte finns någon väsentlig klimatrelaterad informationssäkerhetsrisk behöver även den slutsatsen motiveras.
Använd tillämpbarhetsförklaringen för att omvandla risklogik till kontrollogik
När klimatrelaterade scenarier har registrerats är nästa fråga om kontroller behövs och om tillämpbarhetsförklaringen återspeglar beslutet. Klausulerna 6.1.1 till 6.1.3 i ISO/IEC 27001:2022 kräver planerade åtgärder för risker och möjligheter, riskbedömning, riskbehandling, nödvändiga kontroller, jämförelse med bilaga A och en SoA med motiveringar för inkludering och exkludering.
I riskhanteringsfasen ger steg 13 i Zenith Blueprint en praktisk modell för spårbarhet:
Korsreferera regelverk: Om vissa kontroller införs specifikt för att uppfylla GDPR, NIS2 eller DORA kan du notera detta antingen i riskregistret (som en del av motiveringen till riskpåverkan) eller i SoA-anteckningarna.
Använd samma princip för ändringen om klimatförändringar. Uppfinn inte en kontroll. Mappa scenariot till befintliga kontroller i ISO/IEC 27002:2022 och förklara varför de är tillämpliga.
| Klimatdrivet scenario | Sannolika kontrollområden i ISO/IEC 27002:2022 | Underlag att bevara |
|---|---|---|
| Extremväder hindrar kontorsåtkomst under en säkerhetsincident | A.5.24 Planering och förberedelse för hantering av informationssäkerhetsincidenter, A.5.26 Respons på informationssäkerhetsincidenter, A.5.29 Informationssäkerhet vid störning, A.5.30 IKT-beredskap för verksamhetskontinuitet | Incidenthanteringsplan, rutin för fjärråtkomst, test av larmkedja, test av incidentbrygga, erfarenhetsåterföring |
| Värme eller energiinstabilitet påverkar tillgänglighet i moln- eller datacenter | A.5.23 Informationssäkerhet vid användning av molntjänster, A.5.30 IKT-beredskap för verksamhetskontinuitet, A.8.13 Säkerhetskopiering av information, A.5.19 Informationssäkerhet i leverantörsrelationer | Leverantörsuppföljning, molnarkitektur, failover-test, återställningstest av säkerhetskopior |
| Översvämning påverkar kritisk IKT-leverantörssupport | A.5.19 Informationssäkerhet i leverantörsrelationer, A.5.21 Hantering av informationssäkerhet i IKT-leveranskedjan, A.5.22 Övervakning, granskning och ändringshantering av leverantörstjänster, A.5.30 IKT-beredskap för verksamhetskontinuitet | Leverantörsriskbedömning, avtalsklausuler, leverantörsuppföljningspost, exitstrategi |
| Nya regulatoriska eller kundrelaterade resiliensförväntningar uppstår | A.5.31 Rättsliga, författningsenliga, regulatoriska och avtalsmässiga krav, A.5.36 Efterlevnad av policyer, regler och standarder för informationssäkerhet, A.5.35 Oberoende granskning av informationssäkerhet | Uppdatering av registret över regelefterlevnadskrav, policygranskning, internrevisionsiakttagelse, protokoll från ledningens genomgång |
| Akut teknikändring kringgår granskning | A.8.32 Ändringshantering, A.8.9 Konfigurationshantering, A.5.8 Informationssäkerhet i projektledning, A.5.23 Informationssäkerhet vid användning av molntjänster | Ändringspost, riskacceptans, leverantörsgranskning, efterimplementeringsgranskning |
| Miljöövervakning inför behandling av personuppgifter | A.5.9 Förteckning över information och andra tillhörande tillgångar, A.5.34 Integritet och skydd av PII, A.5.31 Rättsliga, författningsenliga, regulatoriska och avtalsmässiga krav, A.5.15 Åtkomstkontroll | Tillgångsregister, DPIA-screening, bevaranderegel, åtkomstgranskning |
Företagsversionen av Riskhanteringspolicy gör SoA-utlösaren uttrycklig:
SoA ska granskas efter varje större riskbedömning eller betydande miljöförändring.
Den klausulen är mycket relevant. En betydande miljöförändring kan vara bokstavlig, till exempel uppdaterad översvämningsexponering för en anläggning, eller operativ, till exempel byte av datacenterleverantör, flytt av arbetslaster, öppnande av en ny supportplats eller antagande av en reglerad kund med resilienskrav.
En stark SoA-motivering är specifik:
”Kontroll A.5.30 är tillämplig eftersom RR-31 identifierar potentiell tjänstestörning från extremväder som påverkar primär supportverksamhet. Behandlingen omfattar incidentkoordinering på distans, testade återställningsrutiner, årlig IKT-beredskapsövning och validering av molnbaserad failover.”
Det är starkare än ”Tillämplig eftersom ISO kräver det.”
Använd policyunderlag för att göra ändringen återkommande
Ändringen ska inte skapa en engångsinsats inför revision. Den ska bli en del av ledningssystemets ordinarie granskningscykel.
Clarysecs Policy för rättslig och regulatorisk efterlevnad – SME anger:
Varje förändring som påverkar efterlevnad ska utlösa en granskning av registret över regelefterlevnadskrav och relevanta policyer.
Lägg till ISO-ändringen om klimatförändringar i ledningssystem i registret över regelefterlevnadskrav och korsreferera sedan relaterade kundkrav, regulatoriska krav, avtalskrav, försäkringskrav och certifieringskrav. Om organisationen verkar i en NIS2- eller DORA-miljö, koppla dessa skyldigheter till underlag för verksamhetskontinuitet, incidentrapportering, leverantörsuppföljning och styrning.
För verksamhetskontinuitet förväntar sig Clarysecs Policy för verksamhetskontinuitet och katastrofåterställning – SME underlag:
som visar att störningsscenarier har beaktats och testats som en del av riskbedömningar
Det är där klimatscenarier blir operativa. En skrivbordsövning för regionalt strömavbrott, en återställningsövning av säkerhetskopior, en validering av molnbaserad failover eller en simulering av avbrott i leverantörssupport kan alla stödja ändringen om de kopplas till riskregistret.
För revisionsstyrning anger Clarysecs Policy för revision och regelefterlevnadsövervakning – SME:
Revisionsiakttagelser och statusuppdateringar ska ingå i processen för ledningens genomgång av LIS.
Om en internrevision identifierar svagt underlag för klimatändringen ska iakttagelsen inte stanna i en revisionsuppföljning. Den ska föras vidare till ledningens genomgång, korrigerande åtgärder och ständig förbättring.
Dataskyddsunderlag är relevant när klimatanpassning förändrar behandling av personuppgifter. Clarysecs Policy för ledningssystem för hantering av integritetsinformation kräver disciplin kring kontext:
[Båda] Privacy Lead / PIMS Manager SKA dokumentera externa och interna dataskyddsrelaterade kontextfrågor i REG01 årligen och inom 30 dagar efter varje väsentlig ändring.
Den kräver också att intressentkrav fångas upp:
[Båda] Privacy Lead / PIMS Manager SKA dokumentera relevanta intressenter och deras PIMS-krav i REG01 årligen och inom 30 dagar efter varje väsentlig ändring.
För integritetsrisker och DPIA:er tillägger Policy för bedömning av integritetsrisker och DPIA:
[Båda] Privacy Lead / PIMS Manager SKA rapportera status för integritetsrisker och DPIA från REG04 till REG12 kvartalsvis och före varje ledningens genomgång.
Policy för PIMS-övervakning, revision och förbättring ger ett mönster för ledningens genomgång som är användbart även utanför dataskydd:
[Båda] Högsta ledningen SKA vid varje ledningens genomgång granska PIMS-avvikelse, korrigerande åtgärd, övervakningsresultat, revisionsresultat, integritetsrisk, leverantörsuppföljning och indata om förändringar hos intressenter i REG12.
Och Policy för dokumenterad information och underlagshantering i PIMS förstärker indexering av underlag:
[Alla] Privacy Lead / PIMS Manager SKA upprätthålla ett PIMS-index över dokumenterad information i REG12 före första publicering av PIMS och därefter kvartalsvis.
För beredskap inför LIS-ändringen om klimatförändringar bör samma disciplin användas: upprätthåll ett underlagsindex så att revisionsteamet snabbt kan hämta kontext-, risk-, SoA-, kontinuitets-, leverantörs- och ledningsgenomgångsposter.
Värde för efterlevnad av flera regelverk: ISO 27001, NIS2, DORA, GDPR, NIST CSF och COBIT
ISO 27001-ändringen om klimatförändringar är ett ISO-krav för ledningssystem, men underlaget har bredare värde för regulatorisk efterlevnad och assurance.
NIS2 kräver att väsentliga och viktiga entiteter tillämpar lämpliga och proportionerliga åtgärder för cybersäkerhetsriskhantering med ett allriskperspektiv. Article 21 omfattar riskanalys, incidenthantering, verksamhetskontinuitet, säkerhetskopiering, katastrofåterställning, krishantering, säkerhet i leveranskedjan, säker utveckling, effektivitetsbedömning, utbildning, kryptografi, åtkomstkontroll och tillgångshantering. Extremväder, energiinstabilitet och leverantörsstörningar passar naturligt in i ett sådant allriskperspektiv. Article 20 kräver även att ledningsorgan godkänner åtgärder för cybersäkerhetsriskhantering och övervakar genomförandet, vilket ligger i linje med underlag från ledningens genomgång enligt ISO/IEC 27001:2022.
DORA är särskilt relevant för finansiella entiteter. Förordningen kräver IKT-riskhantering, ledningsorganets ansvarsskyldighet, kontinuitets- och återställningsplaner, testning av digital operativ motståndskraft, hantering av IKT-tredjepartsrisker och kontinuerlig förbättring. Om en finansiell organisation redan använder ledningens genomgång av LIS för att godkänna klimatrelaterade åtgärder för IKT-kontinuitet kan samma underlag stödja en DORA-styrningsberättelse.
GDPR blir relevant när klimatanpassning ändrar behandling av personuppgifter. Exempel är övervakning av personalens säkerhet, platsövervakning vid extremväder, nya byggnadssensorer, miljöövervakning kopplad till anställda eller ändringar av behandlingsplats i molnet. Ansvarsskyldighet enligt GDPR, ändamålsbegränsning, uppgiftsminimering, säkerhet, bevarande och dataskyddsstyrning för leverantörer gäller även under störning.
NIST CSF 2.0 ger styrningsspråk för samma underlag. Funktionen GOVERN betonar organisationens kontext, intressenters förväntningar, rättsliga och regulatoriska krav, riskhanteringsstrategi, roller, tillsyn och leveranskedjerisk. COBIT 2019 och ISACA-orienterade assurance-specialister fokuserar ofta på ägarskap, prestandamått, riskacceptans, styrningsmål, ärendehantering och underlag som visar att ledningen vet att kontrollerna fungerar.
| Ramverksperspektiv | Hur klimatrelaterat LIS-underlag hjälper |
|---|---|
| ISO/IEC 27001:2022 | Visar kontext, intressenter, omfattning, riskbehandling, SoA, ledningens genomgång och ständig förbättring |
| NIS2 | Stödjer riskhantering med allriskperspektiv, ledningens ansvarsskyldighet, verksamhetskontinuitet, incidenthantering och underlag för leverantörsrisker |
| DORA | Stödjer IKT-riskstyrning, kontinuitet, testning, hantering av tredjepartsberoenden och ledningsorganets tillsyn |
| GDPR | Stödjer ansvarsskyldighet när klimatanpassning ändrar behandling av personuppgifter, övervakning, leverantörer, bevarande eller molnplatser |
| NIST CSF 2.0 | Stödjer GOVERN-resultat, intressentförväntningar, riskkommunikation, leveranskedjerisk och prioriterade åtgärdsplaner |
| COBIT 2019 och ISACA assurance | Stödjer styrningsägarskap, prestandaövervakning, riskacceptans, ärendeuppföljning och spårbarhet för assurance |
Zenith Controls är användbart här eftersom det hjälper regelefterlevnadsteam att se hur samma underlagsobjekt stödjer flera ramverk. Det är inte en separat uppsättning kontroller. Det är en guide för efterlevnad av flera regelverk som mappar kontrollogik i ISO/IEC 27001:2022 och ISO/IEC 27002:2022 till revisions-, assurance- och regulatoriska förväntningar.
För detta ämne är flera kontroller i ISO/IEC 27002:2022 centrala. A.5.31 Rättsliga, författningsenliga, regulatoriska och avtalsmässiga krav stödjer skyldigheten att identifiera och upprätthålla tillämpliga krav. A.5.4 Ledningens ansvar stödjer ledningens ansvarsskyldighet. A.5.36 Efterlevnad av policyer, regler och standarder för informationssäkerhet stödjer assurance om att reglerna följs. A.5.29 och A.5.30 stödjer informationssäkerhet vid störning och IKT-beredskap för verksamhetskontinuitet. A.5.19, A.5.21 och A.5.22 stödjer leverantörsresiliens och resiliens i IKT-leveranskedjan.
Zenith Controls anger:
Kontroll 5.36 fungerar som tillämpningsmekanism för de regler som definieras under 5.1.
I kontexten för klimatändringen innebär det att organisationen inte bara uppdaterar en policy. Den övervakar om kontextgranskningar, riskuppdateringar, SoA-granskningar, kontinuitetstester, leverantörsgranskningar och åtgärder från ledningens genomgång faktiskt genomförs.
Ledningens genomgång är sanningens ögonblick på styrelsenivå
Klausul 9.3 i ISO/IEC 27001:2022 kräver att högsta ledningen granskar LIS med planerade intervall för att säkerställa fortsatt lämplighet, tillräcklighet och verkan. För klimatändringen är ledningens genomgång den punkt där kontextunderlag blir ledningsansvar.
Zenith Blueprint, fasen Audit, Review & Improvement, steg 28, instruerar team att samla indata till ledningens genomgång, inklusive:
✓ Förändringar i externa och interna frågor: Sammanfatta betydande förändringar i kontext (klausul 4.1) eller krav från intressenter (klausul 4.2) sedan LIS-projektet startade.
Sarah använde denna struktur för att informera sin ledningsgrupp. Hennes bild för ledningens genomgång var kortfattad:
- ISO har föreskrivit att klimatförändringar ska beaktas i ledningssystemets kontext.
- LIS-teamet har fastställt relevans för datacentertillgänglighet, molnkoncentration, leverantörsberoende och regulatoriska förväntningar.
- Två risker har lagts till i riskregistret med medellåg sannolikhet och hög konsekvens.
- Behandlingen använder befintliga kontroller för IKT-beredskap, leverantörshantering, säkerhetskopior, molntjänster och rättsliga krav.
- Ledningens godkännande begärs för ett utökat katastrofåterställningstest som simulerar regional energiinstabilitet.
Protokollet dokumenterade beslutet, åtgärdsägare, förfallodatum och resursgodkännande. Det är revisionsunderlag av hög kvalitet eftersom det visar att högsta ledningen har granskat frågan och fattat ett riskbaserat beslut.
Clarysecs Enterprise Informationssäkerhetspolicy kräver att ledningens genomgång omfattar:
Beslut om uppdateringar av omfattning, kontroller och resursfördelning
Ett starkt underlagspaket för ledningens genomgång av klimatändringen bör omfatta:
- Utdrag ur kontextregistret som visar fastställande av klimatrelevans.
- Utdrag ur intressentregistret som visar krav eller motivering till att inga finns.
- Granskning av omfattning som täcker platser, molntjänster, leverantörer, supportteam och gränssnitt.
- Poster i riskregistret och status för riskbehandling.
- SoA-ändringar eller bekräftelse på att befintliga motiveringar fortsatt är tillräckliga.
- Testresultat för verksamhetskontinuitet och katastrofåterställning.
- Uppdateringar av leverantörsuppföljning för moln, datacenter, MSP, MSSP, telekom, lokaler och outsourcade supportberoenden.
- Konsekvenser för incidenthantering, inklusive eskalering och kommunikationsberoenden.
- Uppdateringar av registret över rättsliga och regulatoriska krav.
- Resursbegäranden, beslut och acceptans av kvarstående risk.
- Förbättringsåtgärder med ägare och förfallodatum.
Om frågan aldrig når ledningens genomgång kan arbetet framstå som performativt. Om den når ledningens genomgång genom kontext, risk, kontroller och underlag ser det ut som ett fungerande LIS.
Vanliga revisionsiakttagelser och hur de förebyggs
De flesta iakttagelser om klimatändringen är spårbarhetsbrister, inte tekniska brister.
| Vanlig iakttagelse | Varför den uppstår | Hur den förebyggs |
|---|---|---|
| Kontexten säger att klimat är relevant, men riskregistret är tyst | Organisationen dokumenterade frågan men kopplade den inte till planering enligt klausul 6 | Lägg till specifika riskscenarier eller dokumentera varför inget riskscenario krävs |
| Klimat markeras som inte relevant trots uppenbara beroenden | Beslutet bortsåg från platser, molnregioner, leverantörer eller supportverksamhet | Basera relevansbeslut på verkliga beroenden och underlag |
| Krav från intressenter saknas | Förväntningar från kund, tillsynsmyndighet, försäkringsgivare, investerare eller styrelse granskades inte | Granska avtal, frågeformulär, regulatoriska skyldigheter, försäkringsbegäranden och krav på styrelserapportering |
| SoA-motiveringar är generiska | Kontroller listades utan risk- eller efterlevnadsmotivering | Koppla kontroller till risk-ID:n, skyldigheter och testunderlag |
| Ledningens genomgång nämner klimat men dokumenterar inget beslut | Ämnet diskuterades utan resultat | Dokumentera beslut, ägare, resurser, acceptans av kvarstående risk och förfallodatum |
| Kontinuitetstestning är frånkopplad från riskbedömningen | BCP-övningar kopplades inte till identifierade scenarier | Referera risk-ID:n i testplaner och rapporter |
| Leverantörsberoenden ignoreras | Organisationen fokuserade endast på interna lokaler | Inkludera moln, datacenter, MSP, MSSP, telekom, lokaler, elförsörjning och outsourcade supportberoenden |
| Dataskyddskonsekvenser missas | Anpassningsprojekt införde övervakning eller platsdata utan DPIA-screening | Screena klimatanpassningsändringar för påverkan på behandling av personuppgifter |
Ditt revisionsklara underlagspaket
Inför nästa uppföljningsrevision eller omcertifieringsrevision bör ni sammanställa ett kortfattat underlagspaket. Det behöver inte vara stort. Det behöver vara sammanhängande.
| Underlagspost | Vad den ska visa |
|---|---|
| Post i kontextregistret | Klimatförändringar har beaktats som en extern fråga och relevans har fastställts med motivering |
| Intressentregister | Relevanta krav från kunder, tillsynsmyndigheter, försäkringsgivare, molnleverantörer, styrelse eller andra parter har identifierats eller avfärdats |
| Granskning av omfattning | Platser, molntjänster, leverantörer, supportverksamhet och gränssnitt har beaktats |
| Riskregister | Klimatdrivna informationssäkerhetsscenarier har registrerats eller så finns en dokumenterad motivering till att ingen väsentlig risk föreligger |
| Riskbehandlingsplan | Ägare, kontroller, datum, kvarstående risk och behandlingsbeslut är definierade |
| Tillämpbarhetsförklaring | Befintliga kontroller i bilaga A motiveras med risk- och efterlevnadslogik |
| Register över regelefterlevnadskrav | ISO-ändringen och relaterade NIS2-, DORA-, kund-, försäkrings- eller avtalskrav följs upp |
| BCP- och DR-underlag | Störningsscenarier har beaktats, testats och kopplats till riskbedömningen |
| Underlag för leverantörsuppföljning | Kritiska IKT-beroenden har granskats avseende resiliens, övervakning och exitöverväganden |
| Protokoll från ledningens genomgång | Högsta ledningen har granskat kontext, risk, resurser, beslut, kvarstående risk och förbättringsåtgärder |
| Checklista för internrevision | Ändringen har testats som en del av revision eller övervakning av efterlevnad |
| Underlagsindex | Poster är styrda, kan återfinnas och har utsedda ägare |
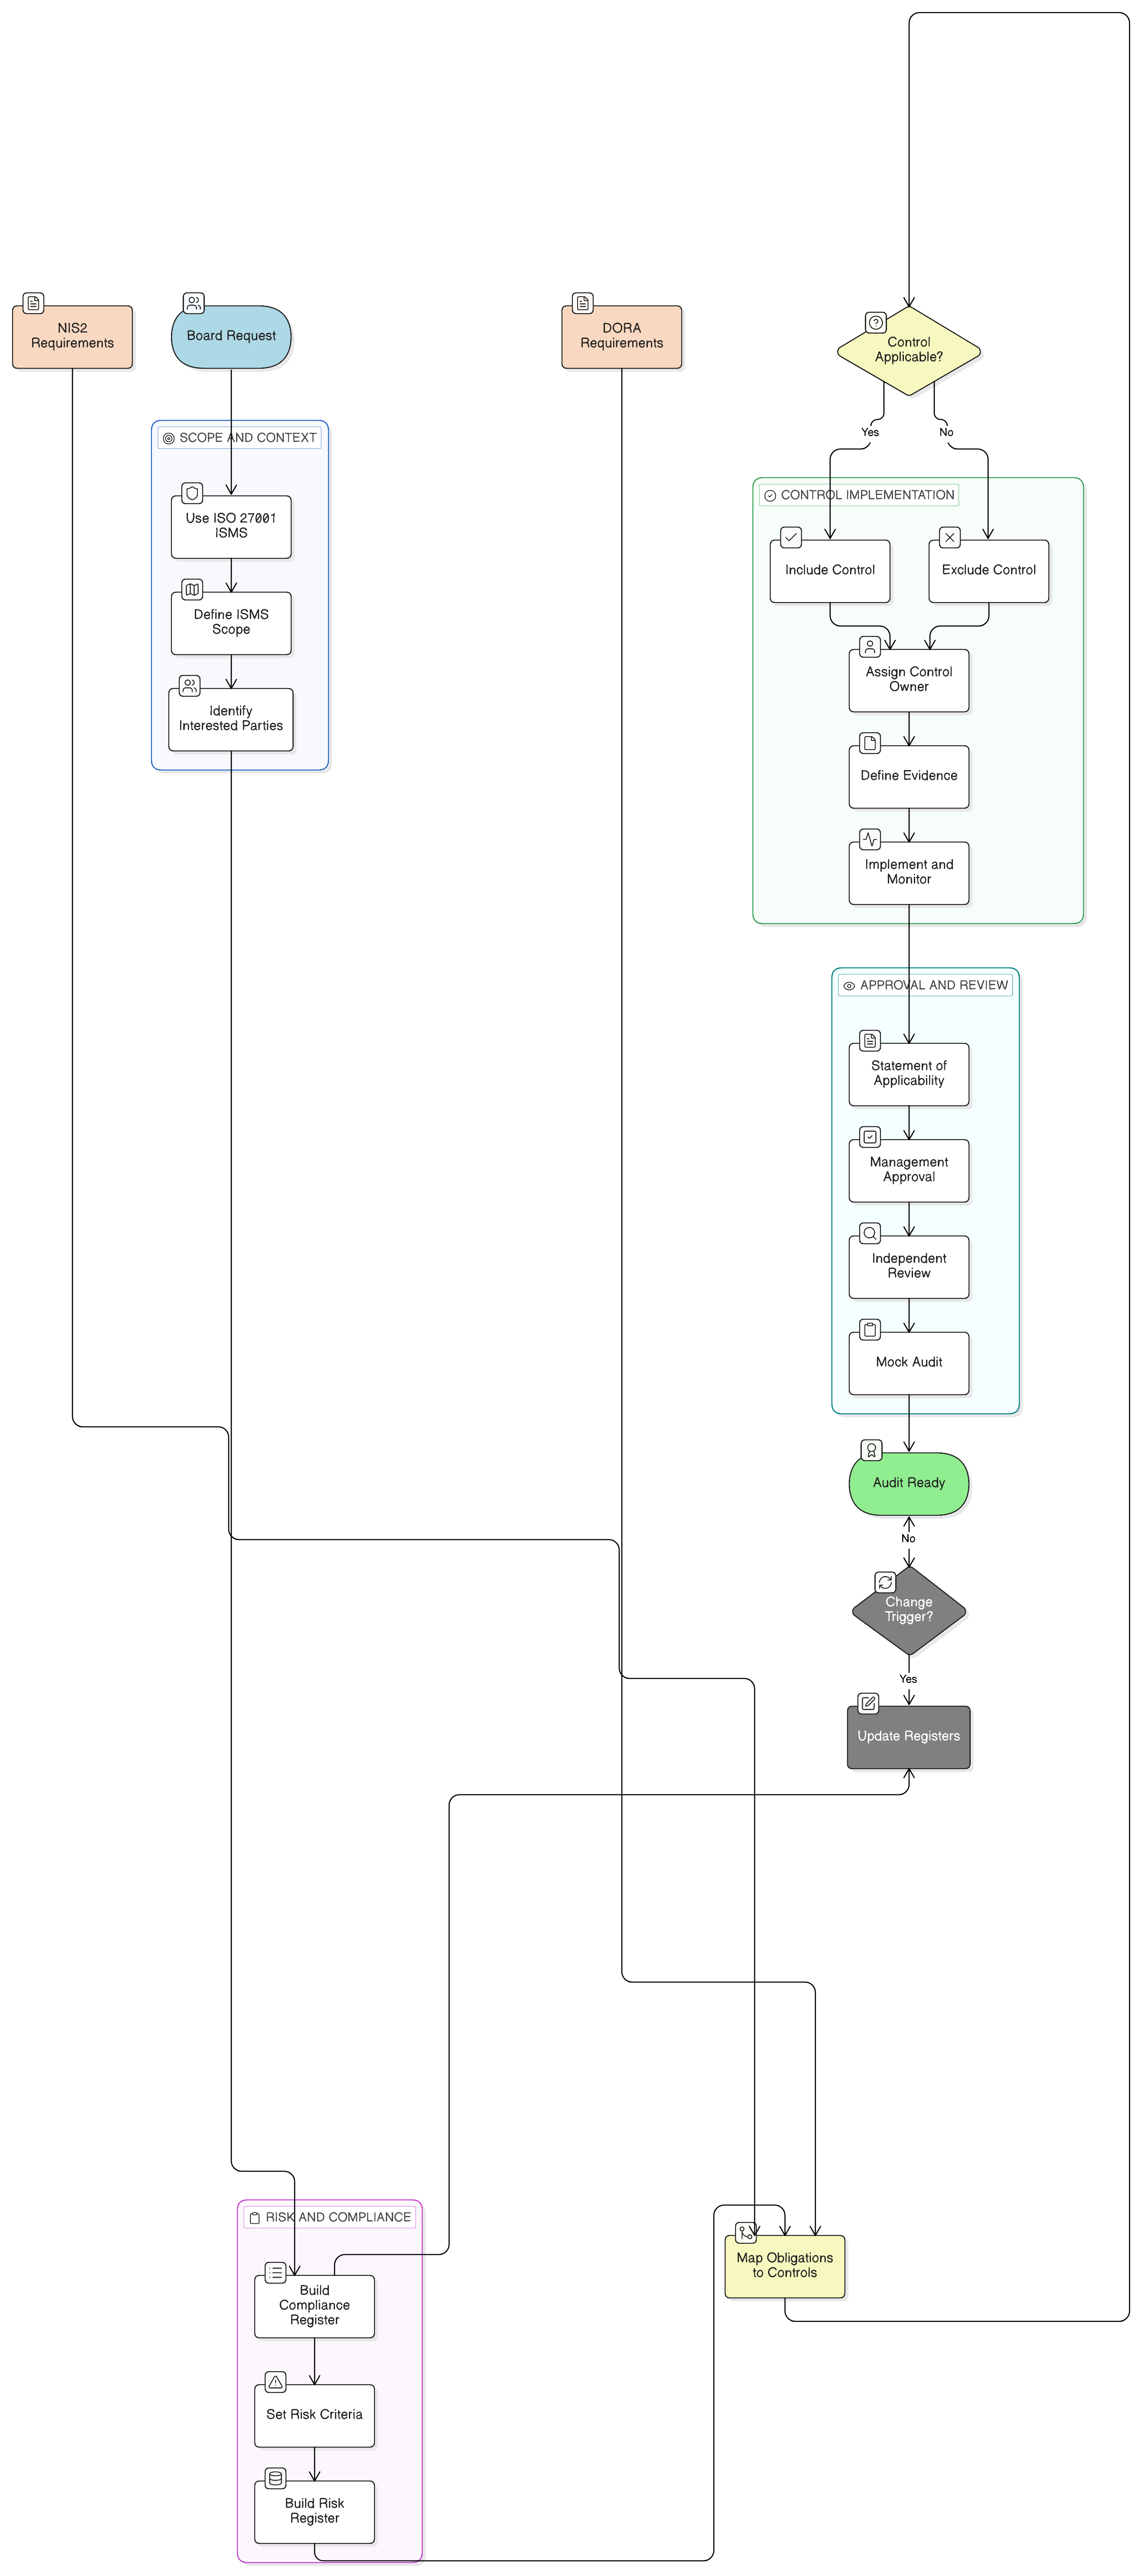
Det paketet ger revisorn ett tydligt spår: kontext till risk, risk till kontroll, kontroll till underlag, underlag till ledningens genomgång och ledningens genomgång till förbättring.
Omvandla ändringen till underlag, inte oro
ISO 27001-ändringen om klimatförändringar är inte en pappersfälla om ert LIS redan fungerar som ett ledningssystem. Den är en uppmaning att visa att organisationen kan identifiera en förändrad extern fråga, avgöra om den är relevant, utvärdera dess effekt på informationssäkerhetsresultat, uppdatera risker och kontroller vid behov och involvera högsta ledningen i beslutet.
Börja med en 60-minuters underlagsgranskning. Ta fram kontextregistret, intressentregistret, LIS-omfattningen, riskregistret, SoA, BCP-testrapporten, leverantörsregistret, registret över regelefterlevnadskrav och det senaste protokollet från ledningens genomgång. Ställ en fråga: kan vi spåra klimatändringen från kontext till ledningsbeslut?
Om kedjan är bruten, åtgärda den innan revisorn hittar gapet.
Clarysec kan hjälpa er att bygga den spårbarheten snabbt. Använd Zenith Blueprint: en revisors 30-stegs färdplan för att placera arbetet i rätt införandefaser, använd Zenith Controls: guiden för efterlevnad av flera regelverk för att mappa underlag mot ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF och COBIT-orienterad assurance, och använd Clarysecs policymallar för att göra posterna återkommande, granskningsbara och revisionsklara.
Boka en Clarysec-bedömning av underlag för klimatändringen och omvandla en obekväm revisionsfråga till ett tryggt, styrelseanpassat svar.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council