ISO 27701:2025: PIMS-revision och bevisunderlag för GDPR
Sarah, regelefterlevnadsansvarig hos fintechleverantören InnovatePay, öppnade ett e-postmeddelande från sin vd som lät enkelt men förändrade hela integritetsprogrammet.
”Bra arbete med de nya PIMS-policyerna inför vår ISO 27701-satsning. Men hur vet vi att något av detta faktiskt fungerar? Och hur visar vi det för revisorer, bankkunder och tillsynsmyndigheter?”
Det är i det ögonblicket ett ledningssystem för integritetsinformation lyckas eller misslyckas.
InnovatePay hade redan ett ISO/IEC 27001:2022-certifierat ledningssystem för informationssäkerhet. Integritetsteamet hade tagit fram DPIA-mallar, register över personuppgiftsbiträden, bevaranderegler, rutiner för personuppgiftsincidenter och arbetsflöden för registrerades rättigheter. Policymappen såg mogen ut. Problemet var underlaget.
GDPR Article 5(2) gör ansvarsskyldigheten uttrycklig. Personuppgiftsansvariga ansvarar för integritetsprinciperna och måste kunna visa efterlevnad. Företagskunder inom bank ställde mer långtgående frågor om tredjepartsrisker på grund av DORA. NIS2 hade ökat ledningens uppmärksamhet på ledningsorganets skyldigheter. Den interna ledningen ville ha trygghet i att dataskydd inte bara var en pärm med goda avsikter.
Sarah behövde inte ännu en policy. Hon behövde en försäkringsmotor.
Det är det verkliga värdet med styrning av ISO 27701:2025 PIMS-revision och ledningens genomgång. Den omvandlar integritetsarbetet till underlag. Internrevisioner prövar om kontroller fungerar. Ledningens genomgång omvandlar iakttagelser, integritetsrisker, leverantörsfrågor, övervakningsresultat och regelverksförändringar till beslut. Korrigerande åtgärder åtgärdar grundorsaker. Underlagsregister gör berättelsen spårbar.
För SaaS, fintech, HR-teknik, hanterade tjänster, hälsoplattformar och datadrivna små och medelstora företag är detta skillnaden mellan att säga ”vi har integritetskontroller” och att visa ”vårt ledningssystem för integritetsinformation är i drift, granskas och förbättras”.
PIMS-gapet i försäkran om ansvarsskyldighet enligt GDPR
De flesta integritetsprogram kan svara på grundläggande operativa frågor:
- Har vi en DPIA-process?
- För vi ett register över personuppgiftsbiträden?
- Svarar vi på begäranden från registrerade?
- Har vi en rutin för personuppgiftsincidenter?
- Underhåller vi integritetsmeddelanden och bevaranderegler?
Färre kan svara på de frågor som revisorer och företagskunder faktiskt ställer:
- När reviderades PIMS senast?
- Vem reviderade det, och var personen tillräckligt oberoende?
- Vilka krav, policyer och skyldigheter enligt GDPR testades?
- Vilket underlag ingick i urvalet?
- Vilka iakttagelser identifierades?
- Vad beslutade ledningen?
- Verifierades de korrigerande åtgärdernas effektivitet?
- Kan vi spåra underlaget från krav till kontroll och vidare till granskning?
Detta är PIMS-gapet i försäkran.
ISO/IEC 27001:2022 ger grunden för ledningssystemet genom riskbedömning, mål, internrevision enligt Clause 9.2, ledningens genomgång enligt Clause 9.3 och korrigerande åtgärder enligt Clause 10.2. ISO 27701:2025 utvidgar denna försäkringslogik till styrning av integritet och behandling av personuppgifter. GDPR ger därefter den rättsliga grunden för varför underlaget är viktigt, särskilt genom Article 5(2), Article 24 och, när säkerhet i behandlingen berörs, Article 32.
Ett PIMS måste visa att organisationen:
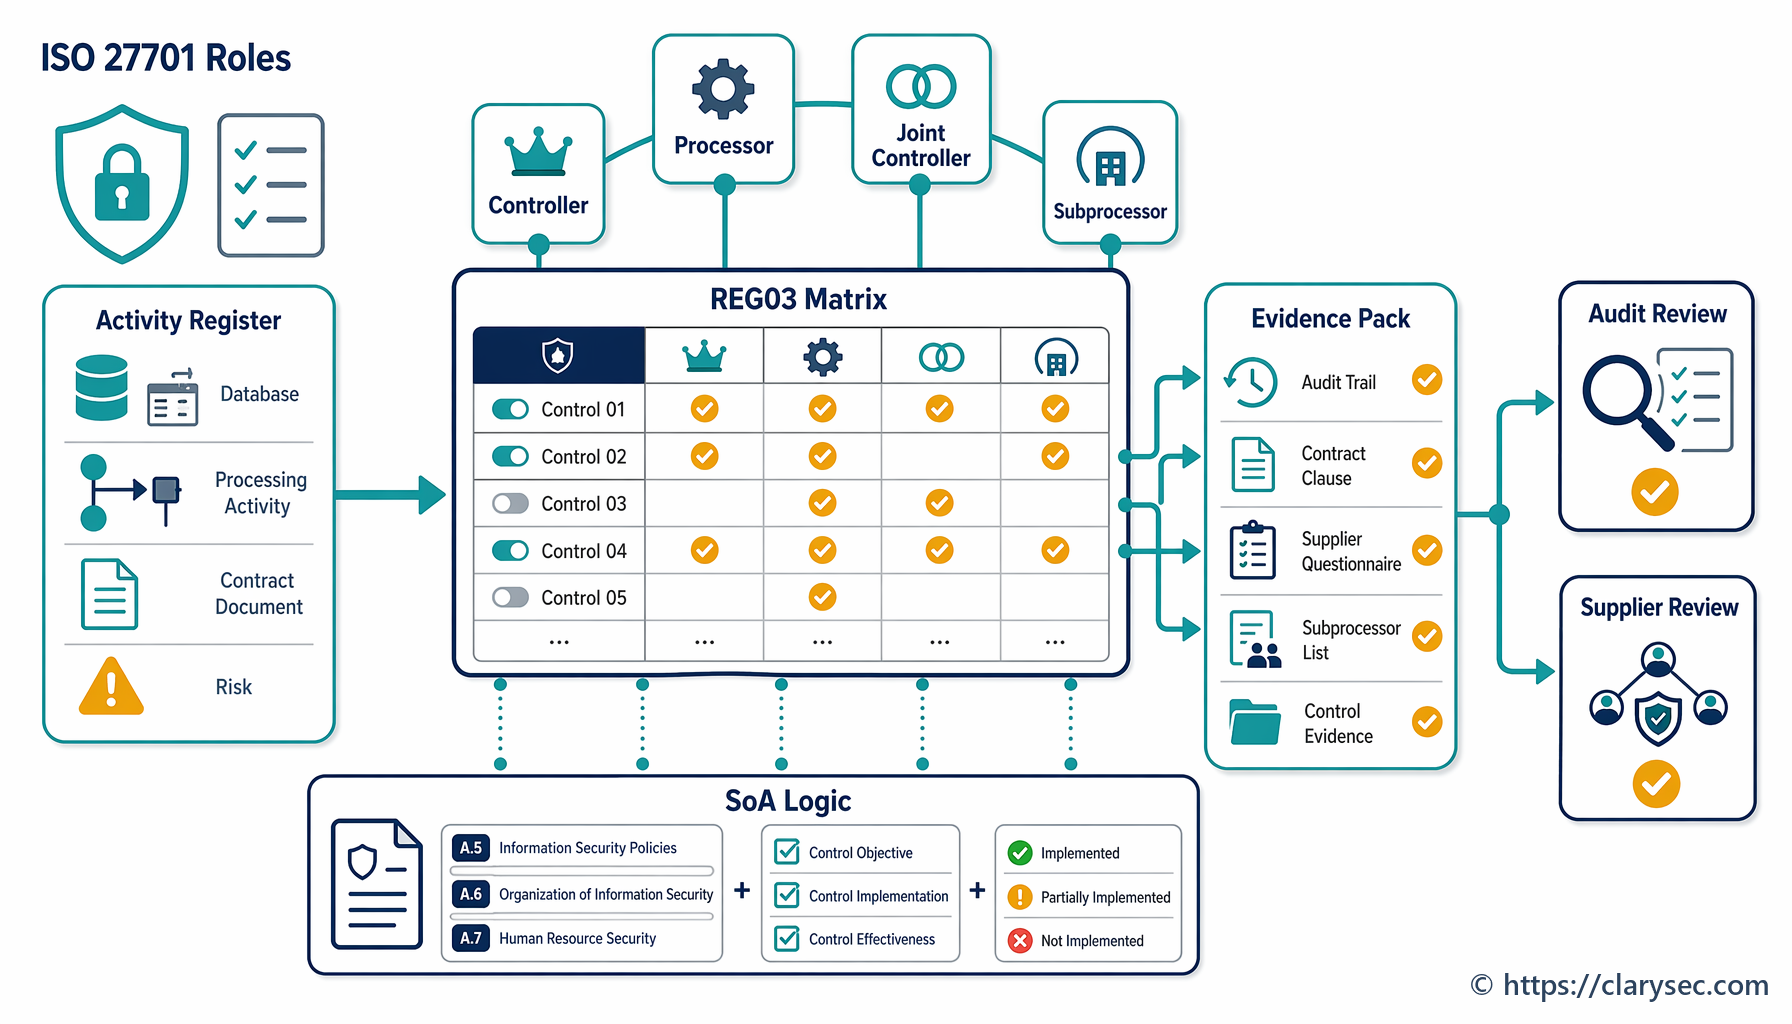
- Vet om den agerar som personuppgiftsansvarig, personuppgiftsbiträde, gemensamt personuppgiftsansvarig eller underbiträde
- Följer rättsliga, regulatoriska, avtalsmässiga och kundrelaterade integritetskrav
- Testar integritetskontroller genom planerade revisioner och övervakning
- Registrerar luckor i underlag och avvikelser
- Eskalerar väsentliga frågor till ledningen
- Granskar integritetsmål, risker och leverantörsunderlag
- Verifierar korrigerande åtgärder efter stängning
- Bevarar underlag i en form som revisorer kan förlita sig på
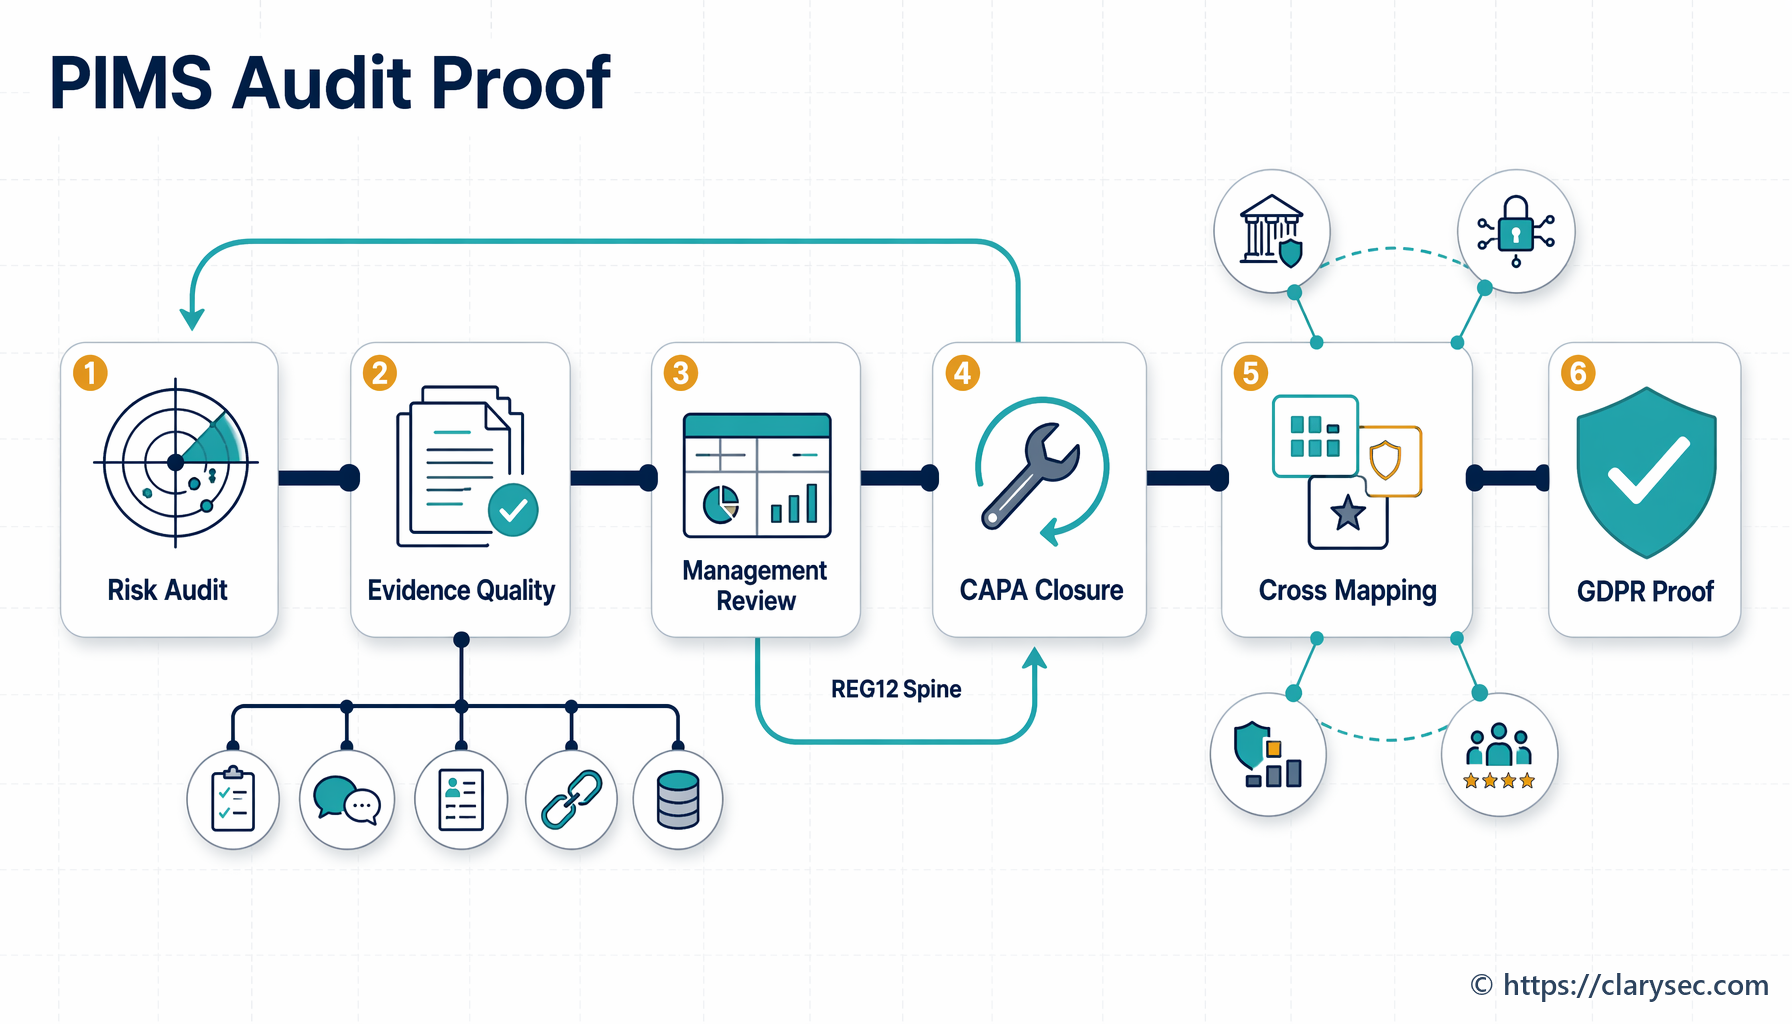
Clarysec:s modell bygger på denna slutna återkopplingscykel.
REG12 som ryggrad i revisionsstyrning för ISO 27701:2025 PIMS
Den praktiska kärnan i Clarysec:s PIMS-modell för försäkran är REG12, underlagsregistret för PIMS-övervakning, revision, korrigerande åtgärder och ledningens genomgång.
Den första kopplade policyförpliktelsen är avsiktligt direkt. I PIMS Monitoring, Audit and Improvement Policy, klausul 4.2.1, anges:
”[Alla] Internrevision / efterlevnadsgranskare SKA årligen upprätta ett riskbaserat internt PIMS-revisionsprogram i REG12 före den första planerade PIMS-revisionscykeln.”
Detta förhindrar det vanliga felet att revisionsprogrammet skapas två veckor före certifiering eller först efter att en kund begär underlag. Ett PIMS-revisionsprogram ska vara riskbaserat, godkänt, dokumenterat och tillgängligt innan den första revisionscykeln påbörjas.
Samma policy gör revisorns oberoende till underlag. Klausul 4.2.3 anger:
”[Alla] Internrevision / efterlevnadsgranskare SKA registrera revisorns oberoende och kontroller av intressekonflikter i REG12 före varje revisionsuppdrag.”
Detta är särskilt viktigt för små och medelstora företag, där en och samma person kan utforma integritetsprocesser, driva dem och frestas att revidera dem. Oberoende innebär inte alltid en stor internrevisionsavdelning. Det innebär objektivitet, medvetenhet om intressekonflikter och en dokumenterad motivering till varför den utsedda granskaren kan genomföra revisionen opartiskt.
En stark REG12-driven försäkringscykel följer tio steg:
- Planera ett riskbaserat internt PIMS-revisionsprogram
- Definiera omfattning, kriterier, mål och krav på underlag
- Bekräfta revisorns oberoende och intressekonflikter
- Genomför urval, intervjuer och granskning av underlag
- Registrera iakttagelser, luckor i underlag och avvikelser
- Tilldela korrigerande åtgärder med ägare och förfallodagar
- Verifiera korrigerande åtgärders effektivitet
- Föra in resultaten i ledningens genomgång
- Uppdatera mål, risker, resurser och kontroller
- Bevara spårbart underlag för ISO, GDPR och kunders krav på försäkran
Det är så integritetsstyrning blir operativt trovärdig.
Bygg ett riskbaserat internt PIMS-revisionsprogram
Zenith Blueprint: An Auditor’s 30-Step Roadmap placerar internrevision i fasen Revision, granskning och förbättring, steg 25: program för internrevision. Den betonar att internrevisioner ska planeras med intervall, omfatta viktiga processer och tidigare revisionsresultat, säkerställa objektivitet och opartiskhet samt rapportera resultat till ledningen.
Det praktiska rådet är enkelt:
”När revisioner planeras bör mer arbete övervägas för områden som är kritiska eller tidigare har haft problem.”
För InnovatePay innebar det prioritering av biometriska autentiseringsdata, gränsöverskridande överföringar till ett USA-baserat underbiträde, hantering av registrerades rättigheter och leverantörsunderlag för bankkunder. För en annan SaaS-leverantör kan det handla om introduktion av personuppgiftsbiträden, integritetseskaleringar i supportärenden, arbetsflöden för radering och bedömning av personuppgiftsincidenter.
Ett användbart PIMS-revisionsprogram bör innehålla följande komponenter.
| Revisionskomponent | Vad som ska definieras | Exempel för ISO 27701:2025 och GDPR |
|---|---|---|
| Omfattning | Processer, platser, produkter, system och PIMS-roller | Personuppgiftsansvarigs marknadsföringsbehandling, personuppgiftsbiträdets kundplattform, introduktion av underbiträden |
| Kriterier | Policyer, ISO 27701:2025-krav, GDPR-skyldigheter, avtal och rutiner | PIMS-policyer, personuppgiftsbiträdesavtal, DPIA-rutin, bevarandepolicy |
| Frekvens | Årlig fullständig revision plus riskbaserade stickprovskontroller | Fullständig PIMS-revision årligen, kvartalsvisa kontroller av rättighetsbegäranden och ändringar av personuppgiftsbiträden |
| Oberoende | Revisorsuppdrag och kontroll av intressekonflikter | Kollegial granskning av integritetsunderlag från säkerhetsstyrning, extern konsult granskar högrisk-DPIA-process |
| Underlag | Register, ärenden, loggar, godkännanden, mötesprotokoll och rapporter | REG12, DPIA-register, register över personuppgiftsbiträden, logg över personuppgiftsincidenter, protokoll från ledningens genomgång |
| Rapportering | Iakttagelser, allvarlighetsgrad, ägare och tidsfrister | Mindre avvikelse för ofullständig underlagsspårbarhet, CAPA tilldelad integritetsägare |
| Uppföljning | Effektivitetsverifiering | Urval av tre korrigerade poster inom 30 dagar efter stängning |
Clarysec:s bredare revisionspolicyer stödjer samma struktur. I Audit and Compliance Monitoring Policy - SME, klausul 5.1.1, anges:
”Verkställande chef (GM) ska godkänna en årlig revisionsplan.”
Klausul 5.2.3 tillägger:
”Varje revision ska omfatta en definierad omfattning, mål, ansvarig personal och erforderligt underlag.”
För större organisationer anger Audit and Compliance Monitoring Policy, klausul 5.2:
”En riskbaserad revisionsplan ska tas fram och godkännas årligen, med beaktande av:”
Klausul 5.4 anger:
”Organisationen ska upprätthålla ett revisionsregister som innehåller:”
Poängen är inte byråkrati. Poängen är spårbarhet. Ett planerat revisionsprogram, en godkänd revisionsplan och ett upprätthållet revisionsregister skapar det första lagret av underlag för att PIMS styrs, inte improviseras.
Genomför revisionen: urval, intervjuer och underlagskvalitet
Zenith Blueprint, steg 26: revisionsgenomförande, rekommenderar intervjuer, dokumentgranskning, observation, urval och faktisk registrering av underlag. Den anger:
”När du samlar in underlag ska du registrera dina iakttagelser. Notera var något uppfyller kravet (positiva iakttagelser) och var det inte gör det (potentiella avvikelser eller observationer).”
En PIMS-revision ska inte stanna vid att fråga om en process finns. Den ska pröva om processen fungerar.
Sarahs team valde InnovatePays CRM-plattform. PIMS-datakartan angav att inaktiva kundkonton skulle anonymiseras efter två år. Revisorn begärde anonymiseringsrapporten för det senaste kvartalet, gjorde ett urval av fem poster och verifierade att personuppgifter inte längre kunde återställas. Det urvalet skapade objektivt underlag.
Samma arbetssätt kan tillämpas i olika integritetsområden:
- Välj en DPIA och verifiera godkännande, riskbehandling, acceptans av kvarstående risk och åtgärdsuppföljning
- Välj ett personuppgiftsbiträde och verifiera avtalsklausuler, leverantörsgranskning och löpande övervakning
- Välj en rättighetsbegäran och verifiera identitetskontroller, uppföljning av tidsfrister och godkännande av svar
- Välj en bedömning av personuppgiftsincident och verifiera om GDPR:s definition av personuppgiftsincident tillämpades
- Välj en bevaranderegel och verifiera underlag för radering eller anonymisering
- Välj ett integritetsmål och verifiera mätunderlag
Clarysec:s integritetspolicyer stödjer denna revisionsdisciplin. I Data Protection and Privacy Policy - SME, klausul 5.3.3, anges:
”Regelbundna integritetsrevisioner eller kontroller av säkerhetsåtgärder ska genomföras och loggas”
Företagsversionen Data Protection and Privacy Policy, klausul 5.4, anger:
”En intern integritetsrelaterad efterlevnadsrevision ska genomföras årligen eller vid större organisatoriska eller regulatoriska förändringar. Revisionens omfattning ska omfatta:”
Den ändringsutlösaren är viktig. Ett PIMS-revisionsprogram bör reagera på nya AI-funktioner, nya länder, nya underbiträden, nya kategorier av personuppgifter, väsentliga incidenter, förvärv, regulatoriska förändringar och större kundåtaganden.
Under InnovatePays revision hittade teamet en mindre avvikelse. Korrigerande åtgärder för integritetsincidenter loggades, men effektivitetsverifiering dokumenterades inte konsekvent. Vissa åtgärder var markerade som slutförda, men det fanns inget oberoende underlag för att grundorsaken hade eliminerats.
Det var inte ett integritetsmisslyckande. Det var försäkringssystemet som gjorde sitt jobb.
PIMS Documented Information and Evidence Management Policy, klausul 4.3.4, kräver att just denna typ av lucka fångas upp:
”[Alla] Internrevision / efterlevnadsgranskare SKA registrera luckor i underlagets fullständighet, riktighet eller spårbarhet i REG12 vid varje planerad revision eller efterlevnadsgranskning.”
Underlagskvalitet är en del av ansvarsskyldigheten. Om en kontroll fungerar men inte kan spåras, ingå i ett urval eller kopplas till ett krav kan den behandlas som obevisad av revisorer, kunder eller tillsynsmyndigheter.
Ett praktiskt REG12-revisionsexempel för rättighetsbegäranden och personuppgiftsbiträden
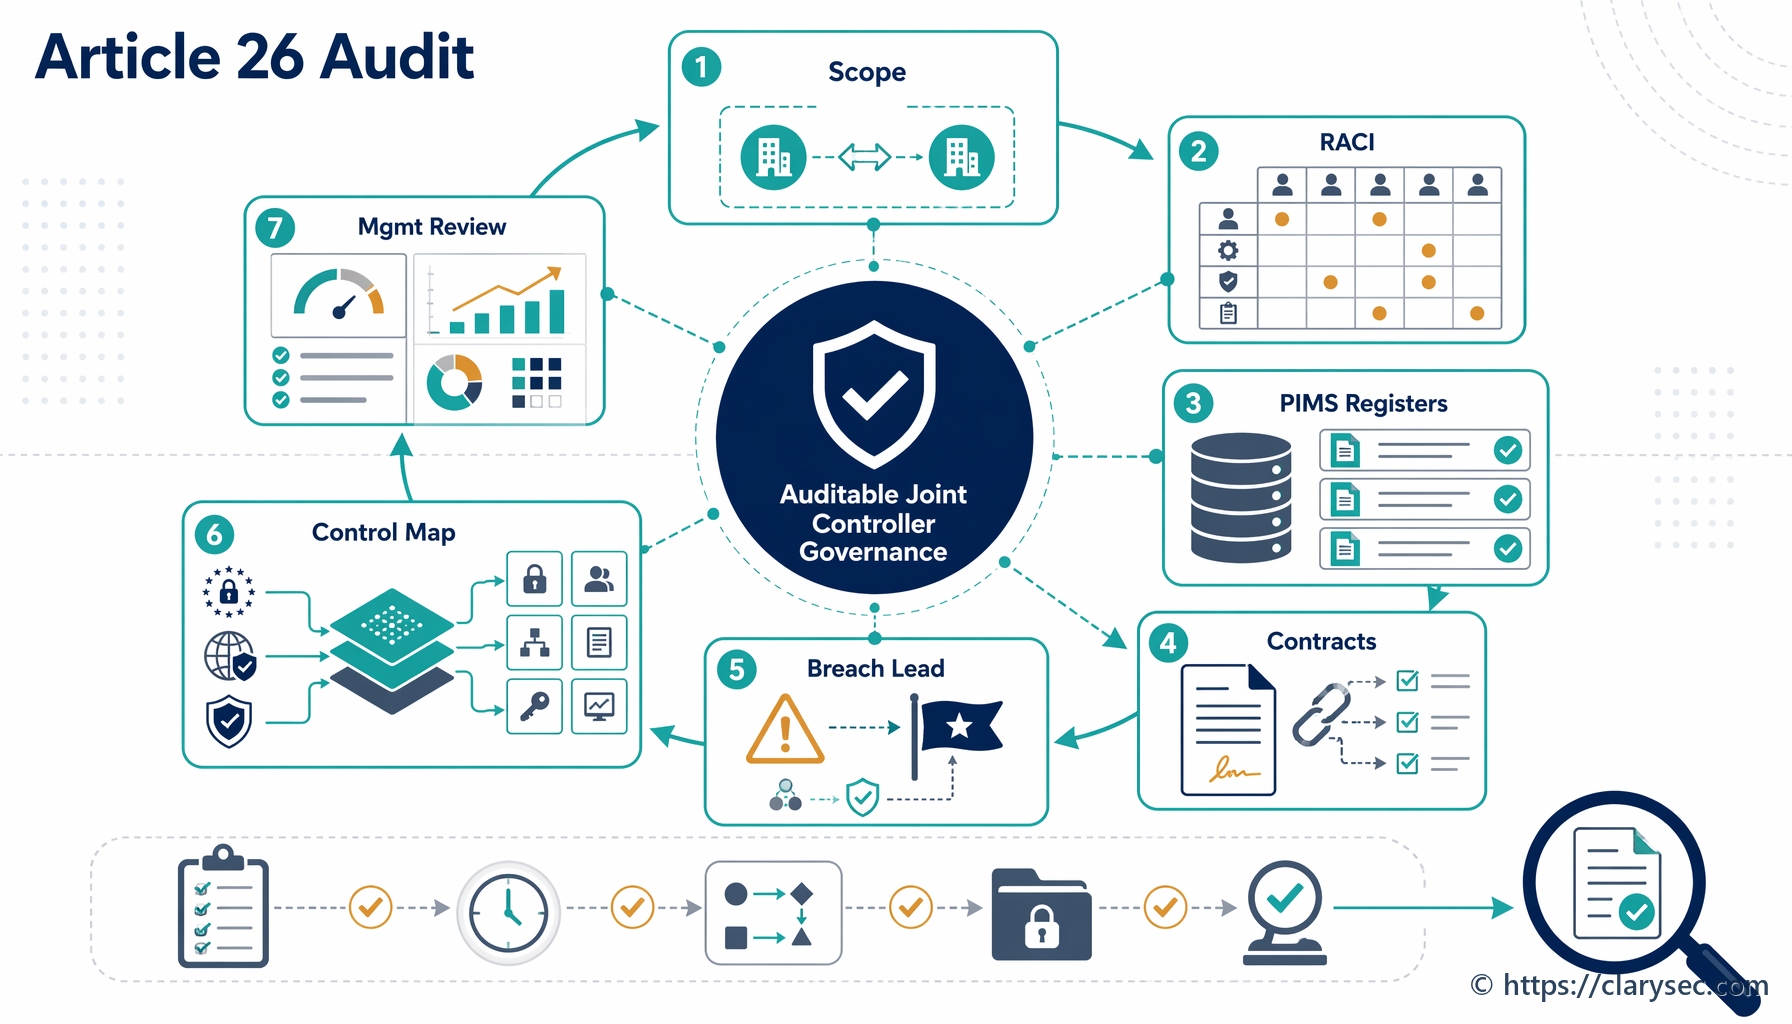
Anta att en B2B SaaS-leverantör agerar som personuppgiftsbiträde för kundkontodata och som personuppgiftsansvarig för uppgifter om anställda och marknadsföringsdata. Organisationen förbereder sig för ISO 27701:2025-beredskap och får ett kundfrågeformulär som begär underlag för ansvarsskyldighet enligt GDPR.
Integritetsteamet skapar en REG12-revisionspost:
- Revisionsnamn: intern PIMS-revision Q2, rättighetsbegäranden och styrning av personuppgiftsbiträden
- Täckning av PIMS-roller: skyldigheter för personuppgiftsansvarig och personuppgiftsbiträde
- Omfattning: arbetsflöde för registrerades rättigheter, eskalering i kundsupport, register över personuppgiftsbiträden, godkännande av underbiträden och underlag för integritetsövervakning
- Kriterier: PIMS Data Protection and Privacy Policy, PIMS Monitoring, Audit and Improvement Policy, skyldigheter avseende rättigheter enligt GDPR, ansvarsskyldighet för personuppgiftsbiträden och krav i kunders personuppgiftsbiträdesavtal
- Revisor: efterlevnadsgranskare från säkerhetsdriften, med registrerad kontroll av intressekonflikt
- Urval: fem rättighetsbegäranden, tre kundärenden som rör integritetssupport, fem underbiträden, två leverantörsriskgranskningar och två godkännanden av ändringar i personuppgiftsbiträdesavtal
- Underlag som krävs: ärenden, tidsstämplar, svarsgodkännanden, kontroller av identitetsverifiering, leverantörsgranskning, kundmeddelanden och REG-poster
- Iakttagelser: en rättighetsbegäran hade fullständigt ärendeunderlag men inget länkat stängningsgodkännande. En granskning av underbiträde hade utgånget försäkransunderlag.
- CAPA: uppdatera checklistan för stängning av rättighetsbegäranden, tilldela ägare för integritetsdrift, uppdatera leverantörsunderlag och verifiera inom 30 dagar
- Underlag till ledningens genomgång: inkludera kvalitetsfrågan avseende underlag för rättigheter och trenden för leverantörsunderlag
Denna enda post skapar en försvarbar revisionsberättelse. Den visar planering, omfattning, kriterier, oberoende, urval, iakttagelser, korrigerande åtgärder och eskalering till ledningens genomgång.
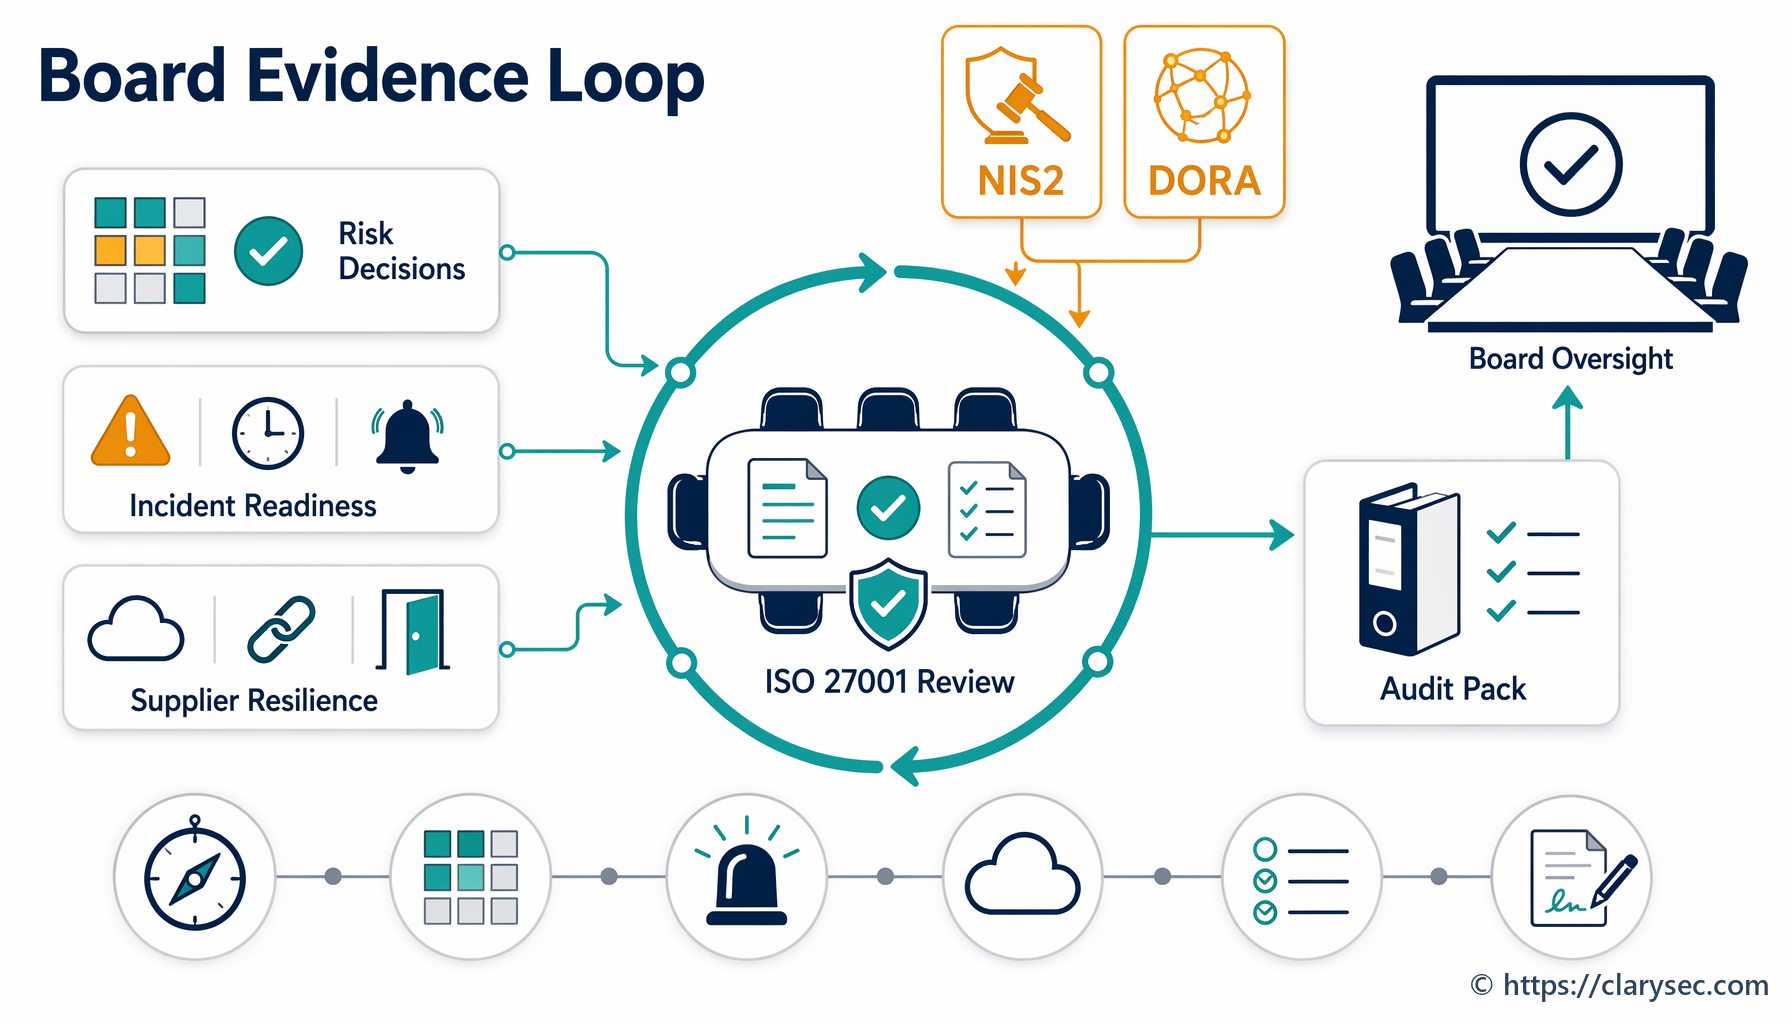
Ledningens genomgång: där integritet blir ledningsstyrning
Internrevision visar organisationen vad som fungerar och vad som inte fungerar. Ledningens genomgång avgör vad som ska göras åt det.
Många organisationer försvagar integritetsstyrningen i detta skede. De behandlar ledningens genomgång som ett presentationsmaterial i stället för ett beslutsforum. Protokoll skrivs, men det finns ingen tydlig dokumentation av beslut om integritetsrisker, resursgodkännanden, status för korrigerande åtgärder, leverantörsfrågor, mål eller förändringar hos intressenter.
PIMS Monitoring, Audit and Improvement Policy, klausul 4.3.5, gör de obligatoriska underlagen uttryckliga:
”[Båda] Högsta ledningen SKA granska PIMS-avvikelser, korrigerande åtgärder, övervakningsresultat, revisionsresultat, integritetsrisker, leverantörsunderlag och förändringar hos intressenter i REG12 vid varje ledningsgenomgång.”
Zenith Blueprint, steg 28: ledningens genomgång, rekommenderar underlag såsom tidigare åtgärder, interna och externa förändringar, prestanda och effektivitet, revisionsresultat, övervakningsresultat, mål, incidenter, avvikelser, förbättringsmöjligheter och resursbehov.
Huvudbudskapet är direkt:
”Detta är avgörande – ledningens genomgång är inte bara en presentation; den handlar om att fatta beslut.”
För InnovatePay strukturerade Sarah ledningens genomgång kring ledningsbeslut i stället för efterlevnadsteater:
- Status för tidigare åtgärder, även om detta var den första genomgången
- Förändringar i kontexten, inklusive DORA-förväntningar från bankkunder
- Integritetsmål, inklusive genomsnittlig svarstid för DSAR
- Övervakningsresultat, inklusive status för personuppgiftsincidenter och säkerhetsincidenter
- Internrevisionsresultat och den mindre CAPA-iakttagelsen om verifiering
- Leverantörsunderlag, inklusive granskning av gränsöverskridande underbiträde
- Resursbehov, inklusive ändringar i ärendehanteringsarbetsflöde
- Ständig förbättring, inklusive automatisering av leverantörshantering
Vd:n godkände en mindre konfigurationsändring i ärendehanteringssystemet för att lägga till ett obligatoriskt verifieringssteg för korrigerande åtgärder vid integritetsincidenter. Beslutet dokumenterades i protokollet och länkades till CAPA-posten i REG12.
För organisationer som integrerar ISMS- och PIMS-styrning stödjer Information Security Policy, klausul 5.3, även kadensen för ledningens genomgång:
”Ledningens genomgång (enligt ISO/IEC 27001 Clause 9.3) ska genomföras minst årligen och ska omfatta:”
En kombinerad genomgång av ISMS och PIMS kan vara effektiv, men endast om integritet inte försvinner in i generisk säkerhetsrapportering. Agendan måste bevara PIMS-specifikt underlag såsom behandlingsroller, registrerades rättigheter, DPIA:er, försäkran om personuppgiftsbiträden, bevarande, bedömning av personuppgiftsincidenter, integritetsmål och skyldigheter enligt GDPR.
CAPA: stäng iakttagelser genom att åtgärda grundorsaker
Korrigerande och förebyggande åtgärder är där försäkran blir förbättring. En iakttagelse ska inte avslutas med ”dokument uppdaterat”. Organisationen måste identifiera grundorsaken, genomföra en meningsfull åtgärd, tilldela ägarskap, sätta tidsfrister, verifiera effektivitet och bevara underlag.
Zenith Blueprint, steg 29: ständig förbättring, anger:
”En korrigerande åtgärd är ett steg (eller flera steg) som du vidtar för att eliminera grundorsaken till avvikelsen så att den inte återkommer.”
Skillnaden mellan svag korrigering och stark korrigerande åtgärd syns i underlaget.
| Iakttagelse | Svag korrigering | Stark korrigerande åtgärd |
|---|---|---|
| Stängningsgodkännande saknas för rättighetsbegäran | Lägg till godkännande i ett ärende | Uppdatera checklistan för stängning, utbilda supportansvariga, lägg till obligatoriskt arbetsflödesfält och gör urval av framtida ärenden |
| Försäkransunderlag för underbiträde har löpt ut | Ladda upp ny SOC-rapport | Lägg till uppföljning av utgångsdatum för leverantörsunderlag, tilldela ägare och granska alla kritiska underbiträden |
| DPIA-riskbehandling är inte kopplad till utvecklingsarbete | Lägg till en anteckning i DPIA:n | Skapa obligatorisk koppling mellan DPIA-åtgärder och produktbacklogg och verifiera därefter stängningsunderlag |
| Ledningens genomgång utelämnade integritetsmål | Lägg till en bild nästa år | Uppdatera agendamall för ledningens genomgång och REG12-checklista för obligatoriska underlag |
| Underlag är inte spårbart | Byt namn på filer | Inför namnstandarder för underlag, registerlänkar och krav på revisionsurval |
Audit and Compliance Monitoring Policy - SME stärker ledningens ägarskap för korrigerande åtgärder. Klausul 5.4.2 anger:
”GM ska godkänna en plan för korrigerande åtgärder och följa upp dess genomförande.”
Klausul 5.4.3 tillägger:
”Revisionsiakttagelser och statusuppdateringar ska inkluderas i processen för ledningens genomgång av ISMS.”
För PIMS-specifik verifiering kräver PIMS Monitoring, Audit and Improvement Policy, klausul 4.4.7:
”[Alla] Internrevision / efterlevnadsgranskare SKA verifiera korrigerande åtgärders effektivitet i REG12 inom 30 dagar från rapporterad stängning av korrigerande åtgärd.”
Sarah tillämpade detta exakt. Hennes team genomförde först en korrigering genom att retroaktivt verifiera de tre senaste korrigerande åtgärderna för integritetsincidenter. Därefter genomförde IT den grundorsaksbaserade korrigerande åtgärden genom att göra verifiering till ett obligatoriskt arbetsflödessteg. Trettio dagar senare gjorde revisorn ett urval av tre nya integritetsrelaterade ärenden och bekräftade att vart och ett hade slutförd verifiering. Först då stängdes CAPA:n.
Det är den berättelse revisorer litar på: iakttagelse, grundorsak, beslut, åtgärd, verifiering.
Mappning mellan efterlevnadskrav för ISO 27701 PIMS-försäkran
Clarysec:s Zenith Controls: The Cross-Compliance Guide hjälper team att förstå hur kontrollbegrepp i ISO/IEC 27002:2022 mappas mot GDPR, NIS2, DORA, NIST CSF 2.0 och revisionspraxis. Det är en vägledning för mappning mellan efterlevnadskrav, inte ett separat kontrollramverk.
Tre kontroller i ISO/IEC 27002:2022 är särskilt relevanta för PIMS-revisionsstyrning:
- 5.4 Ledningens ansvar
- 5.35 Oberoende granskning av informationssäkerhet
- 5.36 Efterlevnad av policyer, regler och standarder för informationssäkerhet
Posten i Zenith Controls för ISO/IEC 27002:2022-kontroll 5.4, Ledningens ansvar, kopplar ledningens ansvarsskyldighet till roller, resurser, främjande av policy, oberoende granskning och tillämpning. Tillämpat på ISO 27701:2025 kan högsta ledningen tilldela integritetsansvar, men den måste fortfarande granska PIMS-prestanda, riskbeslut och resursbehov.
Posten i Zenith Controls för 5.35, Oberoende granskning av informationssäkerhet, stödjer revisionsmekanismen. För integritet kan oberoende granskning pröva om erfarenheter från personuppgiftsincidenter har införts, om radering fungerar, om poster skyddas och om loggar stödjer utredning.
Posten i Zenith Controls för 5.36, Efterlevnad av policyer, regler och standarder för informationssäkerhet, stödjer löpande övervakning. Integritetspolicyer definierar förväntningar. Övervakning av efterlevnad kontrollerar dem. Oberoende granskning validerar resultaten. Ledningens genomgång agerar på dem.
En enda PIMS-försäkringscykel kan därefter stödja flera ramverk.
| Ramverk | Vad det förväntar sig | Hur PIMS-revision och ledningens genomgång hjälper |
|---|---|---|
| GDPR | Påvisbar ansvarsskyldighet, behandling med rättslig grund, säkerhet, bevarande, styrning av personuppgiftsincidenter och tydliga roller | REG12 registrerar integritetsrevisioner, luckor i underlag, korrigerande åtgärder, integritetsrisker och ledningsbeslut |
| NIS2 | Ledningens tillsyn, godkända riskåtgärder, incidenthantering, kontinuitet, leverantörssäkerhet och effektivitetsbedömning | Revisionsiakttagelser och protokoll från ledningens genomgång visar ledningens tillsyn, leverantörsunderlag och kontrolleffektivitet |
| DORA | Styrnings- och kontrollarrangemang, IKT-riskhantering, internrevision, resiliensövningar, lärdomar från incidenter och tillsyn över tredjepartsrisker | Integrerad ISMS- och PIMS-genomgång stödjer underlag för operativ resiliens för finansiella entiteter och IKT-leverantörer |
| NIST CSF 2.0 | GOVERN-utfall för skyldigheter, roller, policyer, riskstrategi, tillsyn och tredjepartsrisk | PIMS-revisionsresultat matar in nulägesanalys, målutfall, riskregister och åtgärdsplaner |
| COBIT och ISACA-revisionsperspektiv | Styrningsmål, processförmåga, kontrollutformning, prestationsmätning och underlag för försäkran | Poster från PIMS-genomgång visar beslutsrättigheter, mål, mätetal, åtgärdande av avvikelser och underlagsspårbarhet |
NIS2 Article 20 placerar godkännande och tillsyn av riskhantering för cybersäkerhet på ledningsorgansnivå. Article 21 kräver riskbaserade tekniska, operativa och organisatoriska åtgärder, inklusive incidenthantering, verksamhetskontinuitet, säkerhet i leveranskedjan, effektivitetsbedömning, utbildning, kryptografi, HR-säkerhet, åtkomstkontroll, tillgångshantering och autentisering där det är relevant.
DORA gäller från den 17 januari 2025 och är särskilt viktig för finansiella entiteter och IKT-leverantörer i det finansiella ekosystemet. Article 5 gör ledningsorganet ansvarigt för att definiera, godkänna och övervaka IKT-riskhantering. Article 6 kräver att ramverket för IKT-riskhantering granskas, förbättras genom erfarenhetsåterföring och omfattas av internrevision.
NIST CSF 2.0 är användbart för att kommunicera mognad. GOVERN-funktionen omfattar organisatorisk kontext, rättsliga och regulatoriska krav, riskhanteringsstrategi, roller, policyer, tillsyn och hantering av cybersäkerhetsrisker i leveranskedjan. PIMS-revisionsiakttagelser och beslut från ledningens genomgång är starka underlag för Current Profile och Target Profile.
Hur olika revisorer testar samma PIMS-underlag
Samma PIMS-underlag granskas på olika sätt beroende på revisorns perspektiv.
| Revisorsprofil | Primärt fokus | Nyckelfrågor och begäran om underlag |
|---|---|---|
| ISO 27001- och ISO 27701-revisor | Överensstämmelse i ledningssystemet | Visa internt PIMS-revisionsprogram, revisionsrapporter, underlag för opartiskhet, avvikelseposter, protokoll från ledningens genomgång och verifiering av korrigerande åtgärder |
| GDPR- eller dataskyddsbedömare | Påvisbar ansvarsskyldighet enligt GDPR Articles 5(2) och 24 | Visa hur integritetskontroller testas, hur underlag bevaras och hur ledningen agerar på iakttagelser |
| DORA- eller finansiell kundgranskare | Ledningsorganets ansvar, IKT-risk och resiliens | Visa revisionsrapporter, resultat från ledningens genomgång, leverantörsunderlag, lärdomar från incidenter och beslut som påverkar kunddatas resiliens |
| NIST CSF 2.0-implementerare | Styrning, tillsyn och prestationsförbättring | Visa hur skyldigheter, roller, policyer, riskstrategi, tillsyn och förbättringsåtgärder övervakas och justeras |
| COBIT- eller ISACA-revisor | Styrningsmål, processförmåga och underlag för försäkran | Visa mål, ansvariga roller, mätetal, kontrollunderlag, åtgärdande av avvikelser och beslutsspårbarhet |
Målet är inte att skapa fem försäkringssystem. Målet är att skapa en enda underlagsrik PIMS-styrningscykel som kan tolkas över flera ramverk.
Integritetsmål och mätetal som ledningen bör granska
Ledningens genomgång blir betydligt mer användbar när integritetsmålen är mätbara. ISO/IEC 27001:2022 kräver att informationssäkerhetsmål ska vara mätbara där det är praktiskt möjligt, övervakas, kommuniceras och uppdateras. Samma disciplin bör tillämpas på PIMS-mål.
Användbara integritetsmål omfattar:
- 100 procent av begäranden från registrerade slutförda inom internt SLA
- 95 procent av högriskbiträden granskade före avtalssignering
- 100 procent av högriskåtgärder från DPIA tilldelade en ägare och förfallodag
- Noll utgångna försäkransposter för kritiska underbiträden
- 100 procent av personuppgiftsincidenter bedömda inom internt eskaleringsmål
- 90 procent genomförande av rollbaserad integritetsutbildning för support, HR, utveckling och försäljning
- 100 procent av undantag från bevarande granskade kvartalsvis
- 50 procent minskning av luckor i underlagsspårbarhet över två kvartal
Poängen är inte fåfänga mätetal. Poängen är beslutskvalitet. Om prestationen för rättighetsbegäranden är stark men leverantörsunderlaget svagt kan ledningen styra resurser. Om DPIA-åtgärder förblir öppna kan produktledningen involveras. Om bedömningar av personuppgiftsincidenter är tidsenliga men grundorsaker återkommer kan ledningen kräva djupare korrigerande åtgärder.
Vanliga bristmönster före ISO 27701 PIMS-revisioner
Clarysec ser ofta samma frågor före externa integritetsrelaterade försäkransgranskningar:
- Den interna revisionsplanen finns men är inte riskbaserad
- Revisorn granskar sitt eget arbete och ingen motivering till oberoende finns dokumenterad
- Revisionsiakttagelser saknar underlagsreferenser
- Underlag finns men är inte spårbart till ett krav
- CAPA åtgärdar dokument men inte grundorsaker
- Protokoll från ledningens genomgång listar ämnen men inga beslut
- Integritetsmål är vaga eller mäts inte
- Leverantörsunderlag granskas endast vid introduktion
- DPIA-åtgärder följs inte upp efter godkännande
- Revisionsiakttagelser förs inte in i ledningens genomgång
- Korrigerande åtgärder stängs utan effektivitetsprövning
Detta är inte ovanliga brister. De uppstår när integritetsstyrning växer fram genom kalkylblad, e-post och isolerade policydokument. REG12 och Clarysec:s PIMS-policyuppsättning är utformade för att omvandla fragmenterade aktiviteter till ett sammanhängande försäkringssystem.
En 60-minutersagenda för ledningens genomgång av PIMS
Om din organisation förbereder sig för ISO 27701:2025, ansvarsskyldighet enligt GDPR, kunders leverantörsgranskning enligt DORA eller ledningens tillsyn enligt NIS2, börja med en fokuserad agenda för ledningens genomgång:
- Bekräfta PIMS-omfattning, roller och större förändringar
- Granska integritetsmål och mätetal
- Granska internrevisionsresultat och luckor i underlagskvalitet
- Granska avvikelser och CAPA-status
- Granska integritetsriskregister och DPIA-trender
- Granska leverantörs- och underbiträdesunderlag
- Granska incidenter, bedömningar av personuppgiftsincidenter och erfarenhetsåterföring
- Granska regulatoriska, avtalsmässiga och intressentrelaterade förändringar
- Godkänn resursbehov, riskbeslut och förbättringsåtgärder
- Registrera beslut, ägare och tidsfrister i REG12
Vänta inte på certifiering innan du håller detta möte. En fullständig men lättviktig ledningsgenomgång nu är mer värdefull än en perfekt genomgång efter att revisionsfönstret har stängts.
Gör ditt ISO 27701:2025 PIMS möjligt att visa
PIMS-styrning enligt ISO 27701:2025 under GDPR handlar i slutänden om underlag. Inte teoretiskt underlag, utan operativt underlag: planerade revisioner, oberoende granskning, tillförlitligt underlag, ledningsbeslut, korrigerande åtgärder och mätbar förbättring.
Clarysec hjälper organisationer att bygga detta underlag utan onödig byråkrati. Börja med:
- PIMS Monitoring, Audit and Improvement Policy för styrning av REG12-revision, ledningens genomgång och CAPA
- PIMS Documented Information and Evidence Management Policy för underlagskvalitet och spårbarhet
- Zenith Blueprint: An Auditor’s 30-Step Roadmap för genomförande av internrevision, ledningens genomgång och ständig förbättring
- Zenith Controls: The Cross-Compliance Guide för mappning av styrningsbegrepp i ISO/IEC 27002:2022 över GDPR, DORA, NIS2, NIST CSF 2.0 och revisionspraxis
Om ditt integritetsprogram redan har DPIA:er, kontroller för personuppgiftsbiträden, arbetsflöden för rättigheter och rutiner för personuppgiftsincidenter är nästa steg att visa att de fungerar som ett system. Bygg revisionsprogrammet, genomför REG12-genomgången, ta iakttagelser på allvar och lyft integritetsprestationen till ledningen.
Ladda ned Clarysec:s PIMS-policypaket, använd Zenith Blueprint för att genomföra din första revisionscykel och använd Zenith Controls för att omvandla ett revisionsspår till försäkran över flera ramverk. Det är så ett PIMS blir redo för revision, visar ansvarsskyldighet enligt GDPR och blir trovärdigt för kunder, tillsynsmyndigheter och ledning.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council