
Bygg ett program för motståndskraft mot nätfiske: en ISO 27001-guide
Lär dig hur du bygger ett mätbart program för motståndskraft mot nätfiske med ISO 27001:2022-kontrollerna A.6.3 och A.6.4 för att minska mänsklig risk och visa efterlevnad.
13 min
Explore our latest insights on cybersecurity compliance and best practices.
Lär dig hur du bygger ett mätbart program för motståndskraft mot nätfiske med ISO 27001:2022-kontrollerna A.6.3 och A.6.4 för att minska mänsklig risk och visa efterlevnad.
ISO 27001 är den internationella standarden för ledningssystem för informationssäkerhet (LIS). Denna vägledning beskriver de centrala stegen för att införa ISO 27001 i organisationen, från inledande planering till certifiering.
ISO 27001 ger ett systematiskt arbetssätt för att hantera känslig verksamhetsinformation och säkerställa att den skyddas. Standarden omfattar människor, processer och IT-system genom tillämpning av en riskhanteringsprocess.
Börja med att genomföra en grundlig gap-analys för att förstå organisationens nuvarande säkerhetsläge:
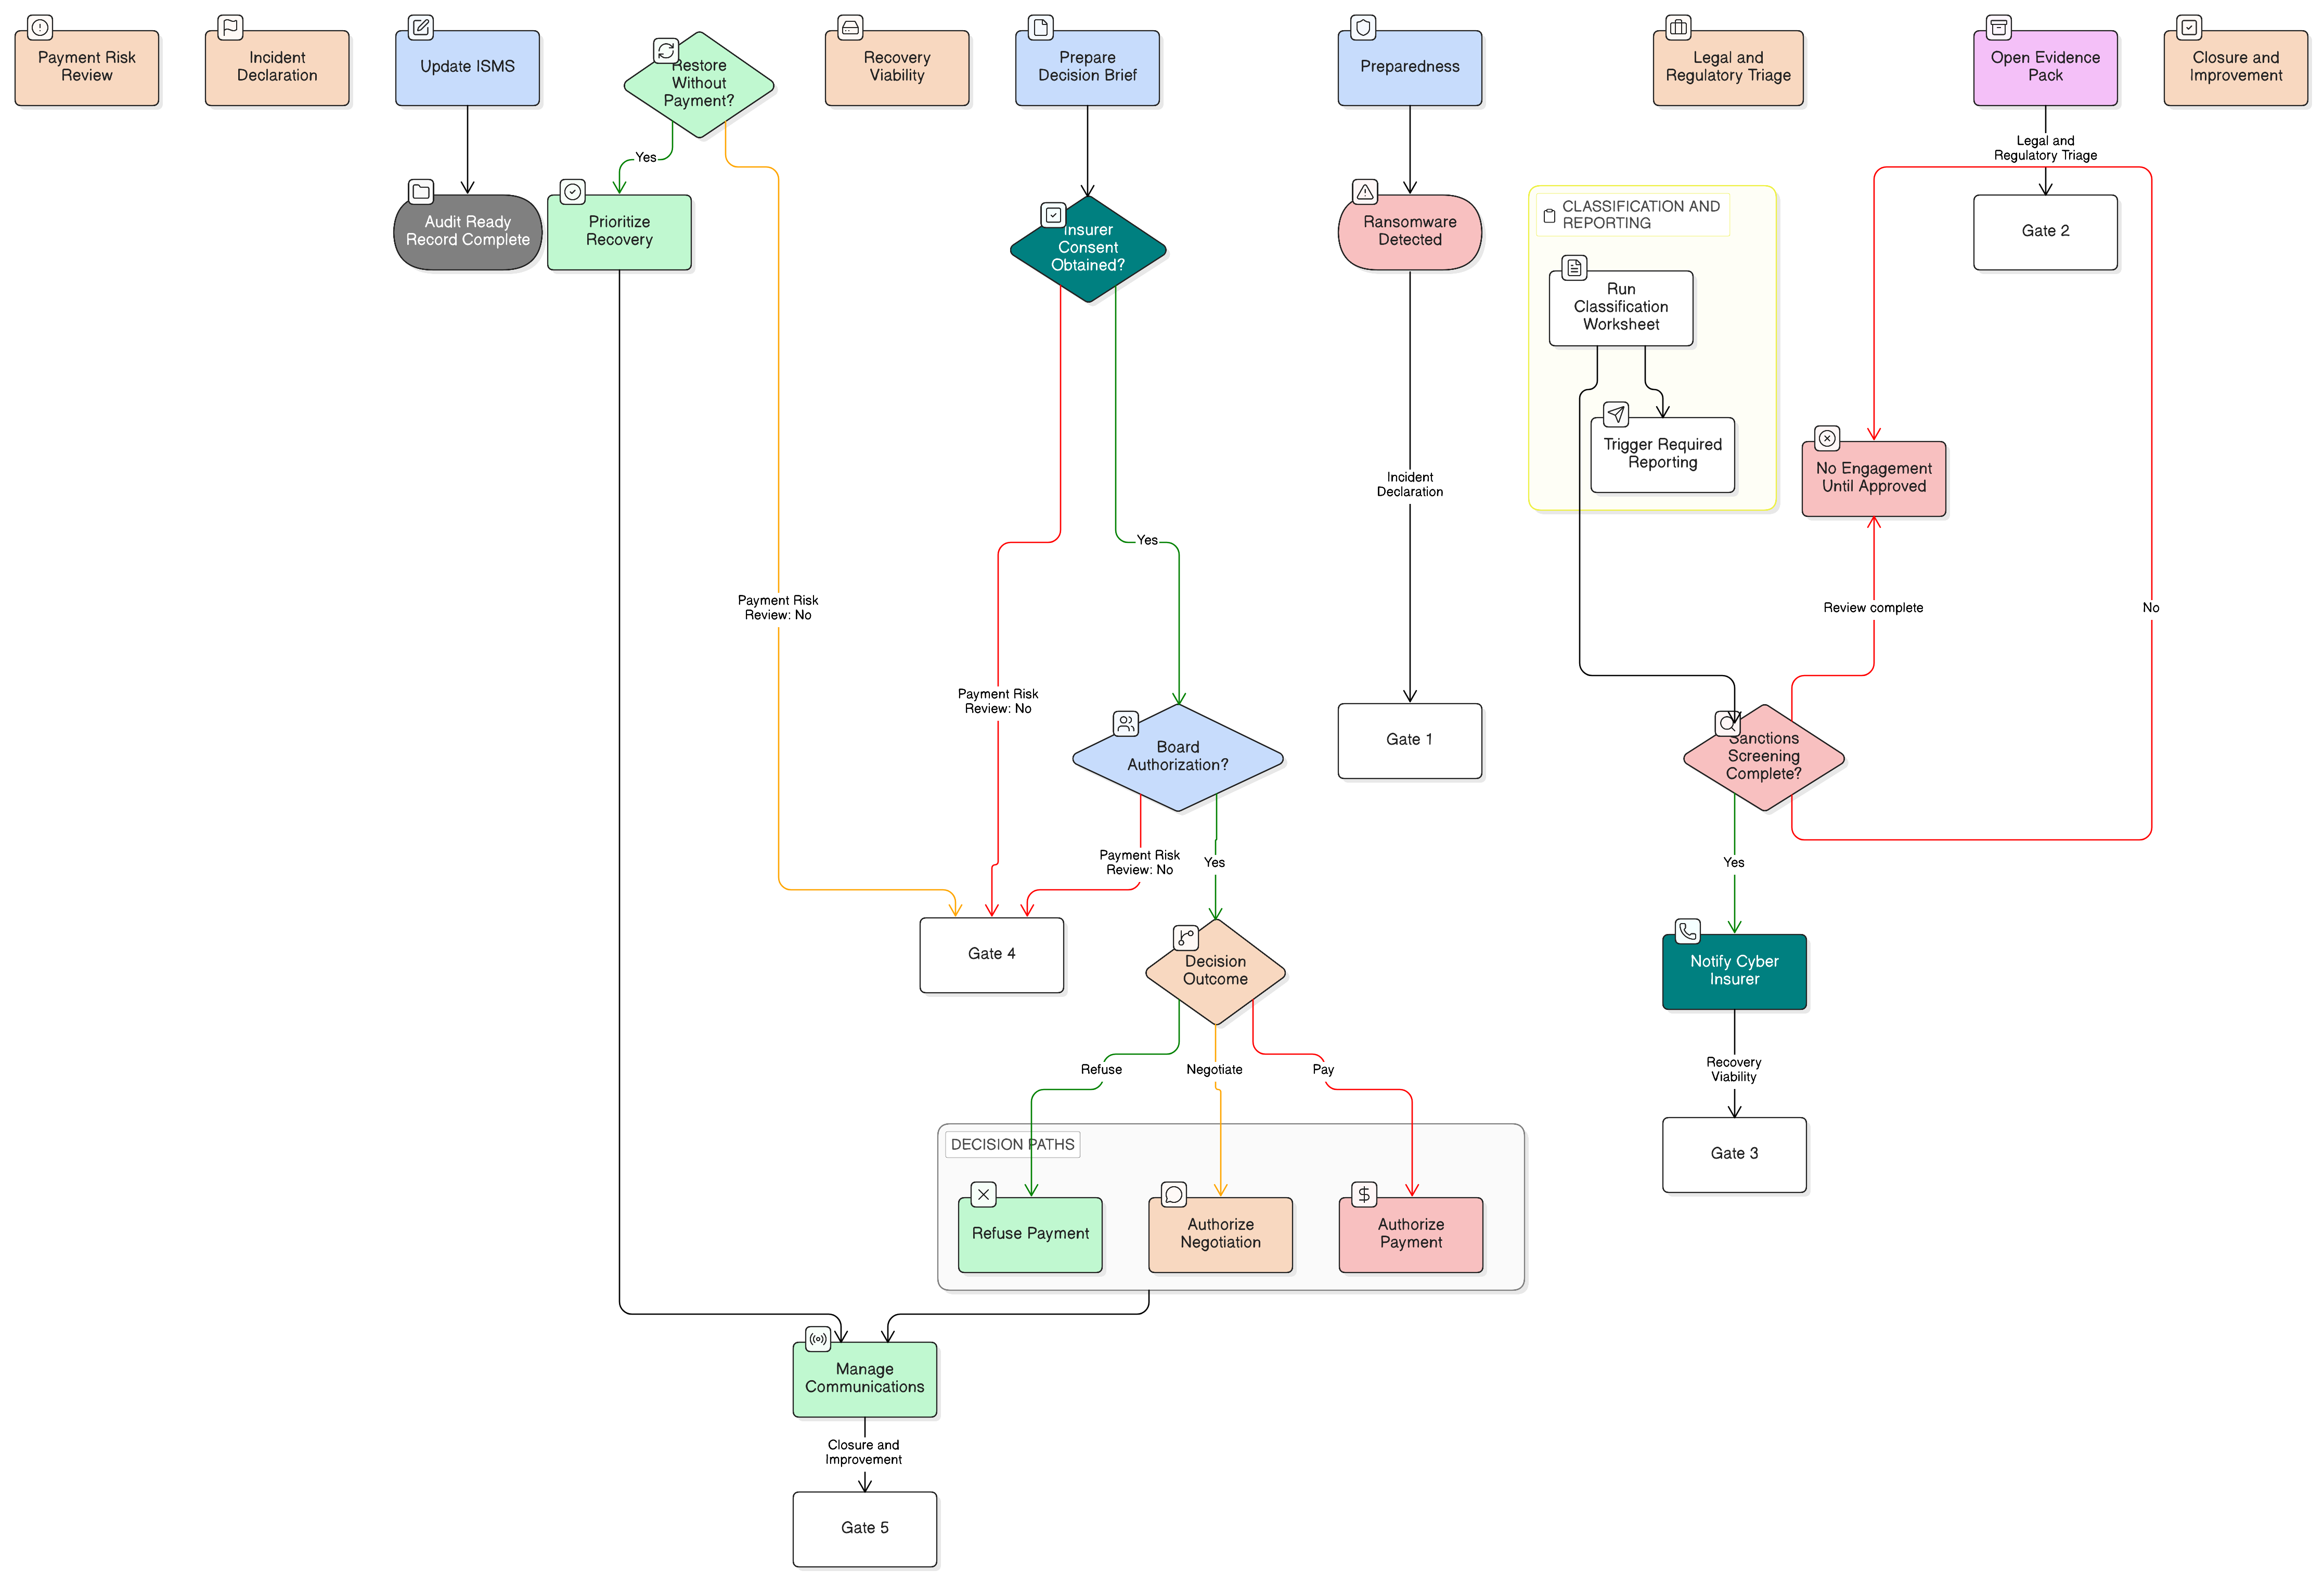
Ett praktiskt ISO 27001:2022-anpassat ramverk för styrning av beslut om ransomware-betalningar, sanktionskontroller, bevarande av bevismaterial, försäkringsgodkännande samt rapportering enligt NIS2, DORA och GDPR.
Explore our comprehensive compliance toolkits designed for modern businesses.
Explore Toolkits