
Kryptografisk nyckelhantering för ISO 27001, NIS2 och DORA
En praktisk vägledning för styrning av kryptografiska nycklar, molnbaserad KMS, HSM, rotation, återställning och revisionsbevis enligt ISO/IEC 27001:2022, NIS2, DORA och GDPR Article 32.
Articles tagged with "Åtkomstkontroll"
En praktisk vägledning för styrning av kryptografiska nycklar, molnbaserad KMS, HSM, rotation, återställning och revisionsbevis enligt ISO/IEC 27001:2022, NIS2, DORA och GDPR Article 32.

Denna artikel ger informationssäkerhetschefer en praktisk handbok för att navigera i skärningspunkten mellan GDPR och AI. Vi går igenom ett scenario för att göra SaaS-produkter med LLM:er regelefterlevande, med fokus på träningsdata, åtkomstkontroller, registrerades rättigheter och revisionsberedskap över flera ramverk.

Revisionskatastrofer orsakas inte av svaga brandväggar, utan av att regelefterlevnad behandlas som en teknisk checklista. Utforska Clarysecs strategier för ledningssystem, mappade kontroller och praktiska policyer för smidig efterlevnad av ISO 27001, NIS2 och DORA.

Klockan var 14.00 en tisdag när Alex, informationssäkerhetschef på ett snabbväxande fintechbolag, tvingades avbryta organisationens ransomware-simulering. Slack-kanalerna kokade, styrelsen följde utvecklingen med växande oro och tidsfristen för efterlevnad av DORA närmade sig hotfullt. Simuleringen, som skulle vara rutinmässig, hade utvecklats till en demonstration av sårbarheter: angreppsvägar upptäcktes inte, kritiska tillgångar prioriterades inte, kommunikationsplanen fungerade inte och leverantörsriskerna var i bästa fall otydliga.

Nätverkssäkerhet är avgörande för efterlevnad av ISO 27001 och NIS2 och utgör grunden för riskhantering, resiliens och förmågan att visa regelefterlevnad i moderna organisationer.
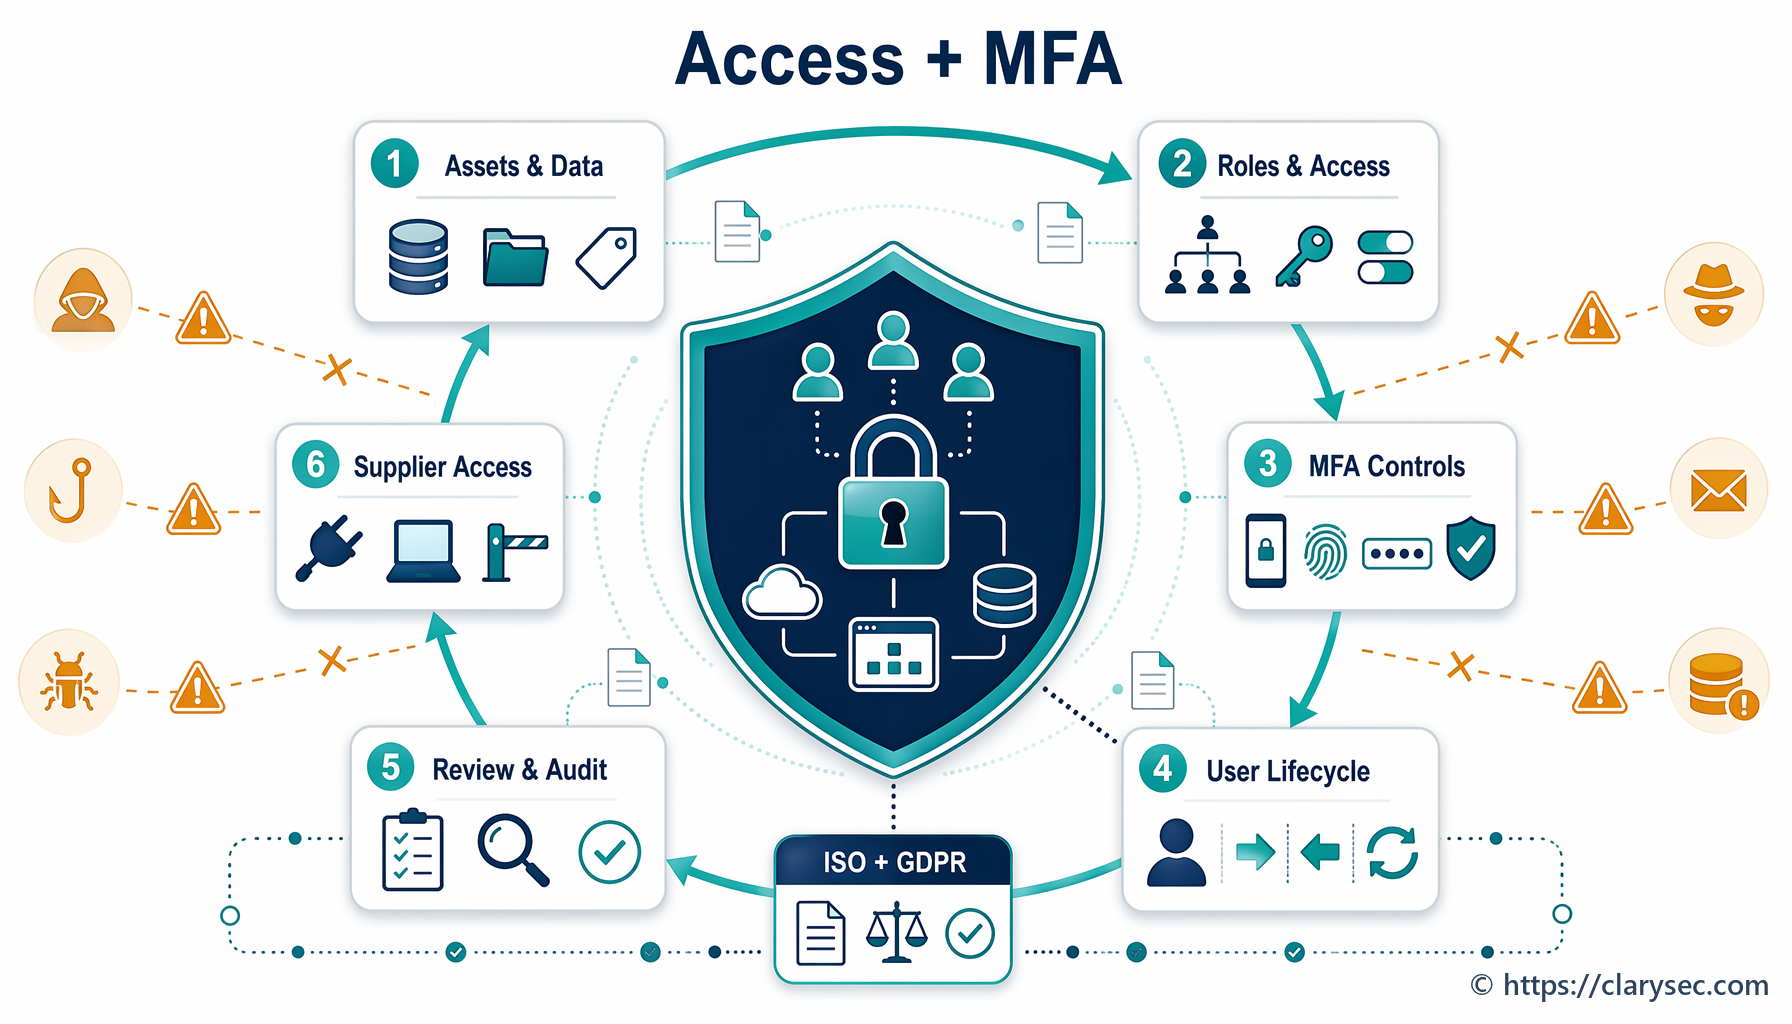
Hur små och medelstora företag kan införa åtkomstkontroll och MFA i linje med ISO 27001:2022 A.8.2, A.8.3 och artikel 32 i GDPR, minska risk och visa regelefterlevnad.