#Incidenthantering
Articles tagged with "Incidenthantering"
36 articles
När simulering möter verklighet: krisen som blottlade säkerhetens blinda fläckar
Klockan var 14.00 en tisdag när Alex, informationssäkerhetschef på ett snabbväxande fintechbolag, tvingades avbryta organisationens ransomware-simulering. Slack-kanalerna kokade, styrelsen följde utvecklingen med växande oro och tidsfristen för efterlevnad av DORA närmade sig hotfullt. Simuleringen, som skulle vara rutinmässig, hade utvecklats till en demonstration av sårbarheter: angreppsvägar upptäcktes inte, kritiska tillgångar prioriterades inte, kommunikationsplanen fungerade inte och leverantörsriskerna var i bästa fall otydliga.
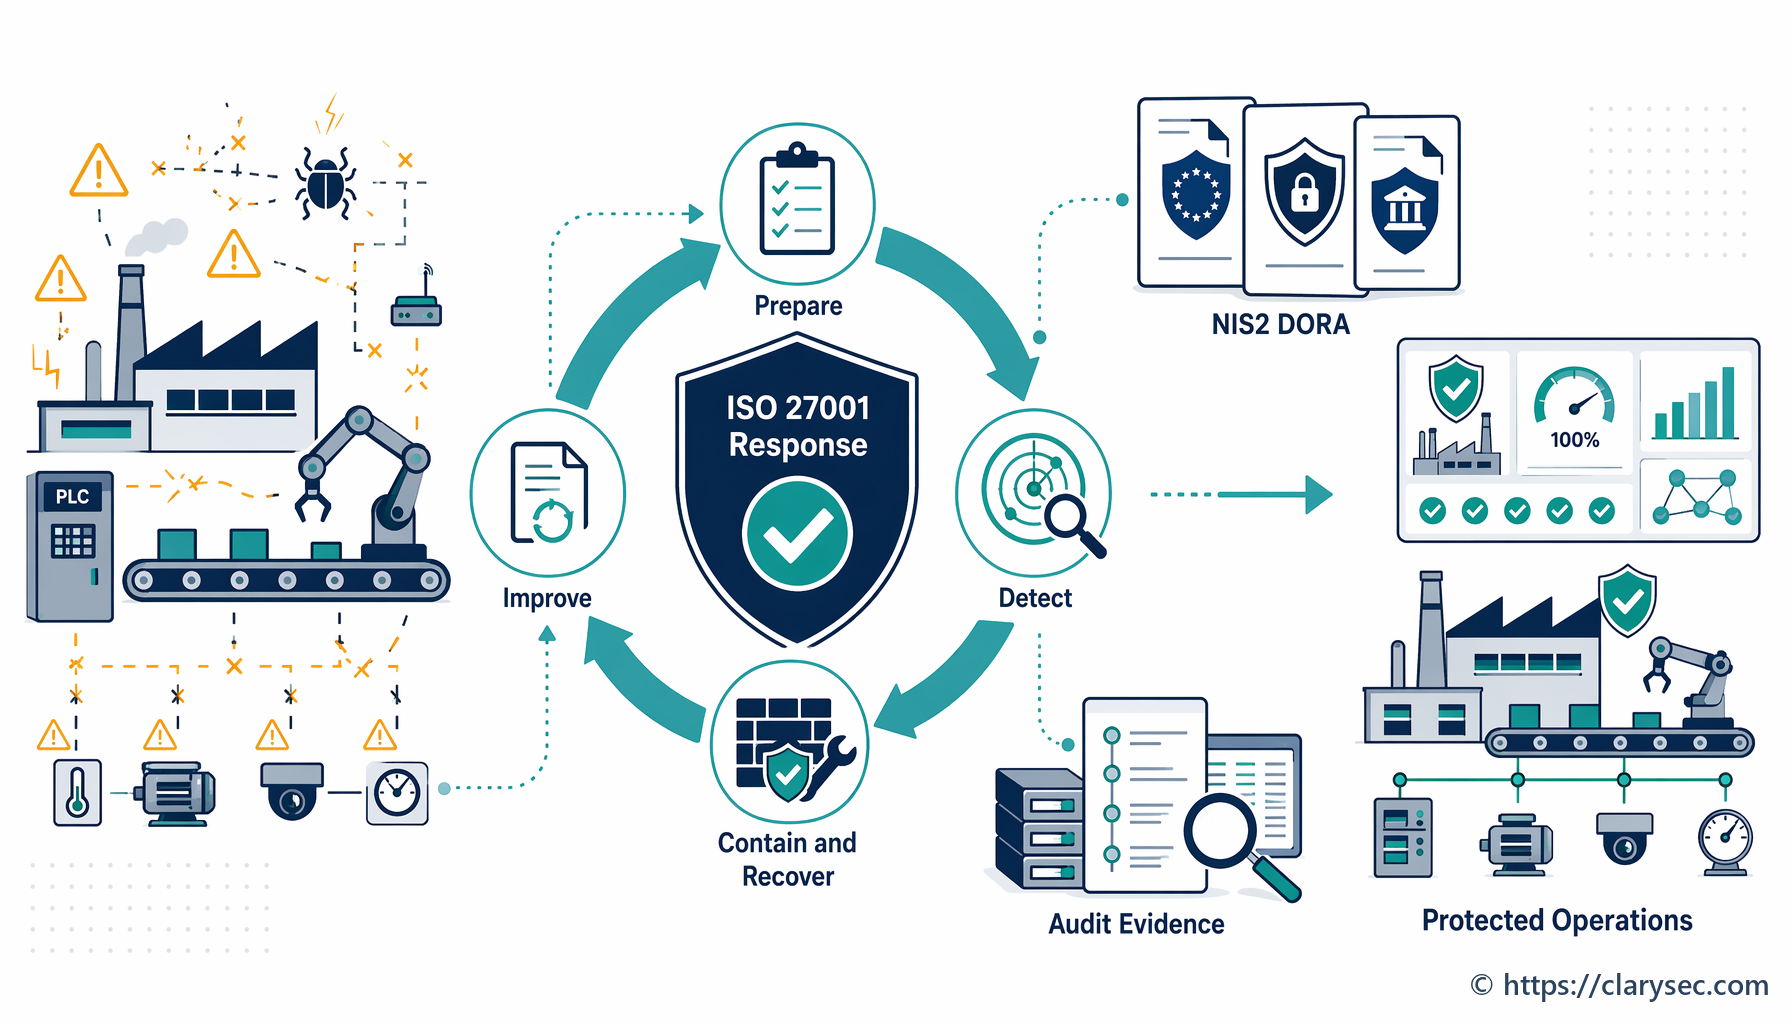
Samordna er strategi för incidenthantering för efterlevnad av NIS2, DORA och ISO/IEC 27001:2022 med Clarysecs beprövade arbetssätt, användbara mappningar och robusta policyer. Innehåller verklighetsnära scenarier, praktiska checklistor och steg för att generera revisionsunderlag som visar beredskap.
En heltäckande vägledning för att operationalisera leverantörsriskhantering, från kriser i styrelserummet till revisionsframgång över flera ramverk, med verklighetsnära scenarier, Clarysecs Zenith-verktygssatser och praktiskt användbara mallar som säkrar leveranskedjan genom hela livscykeln.
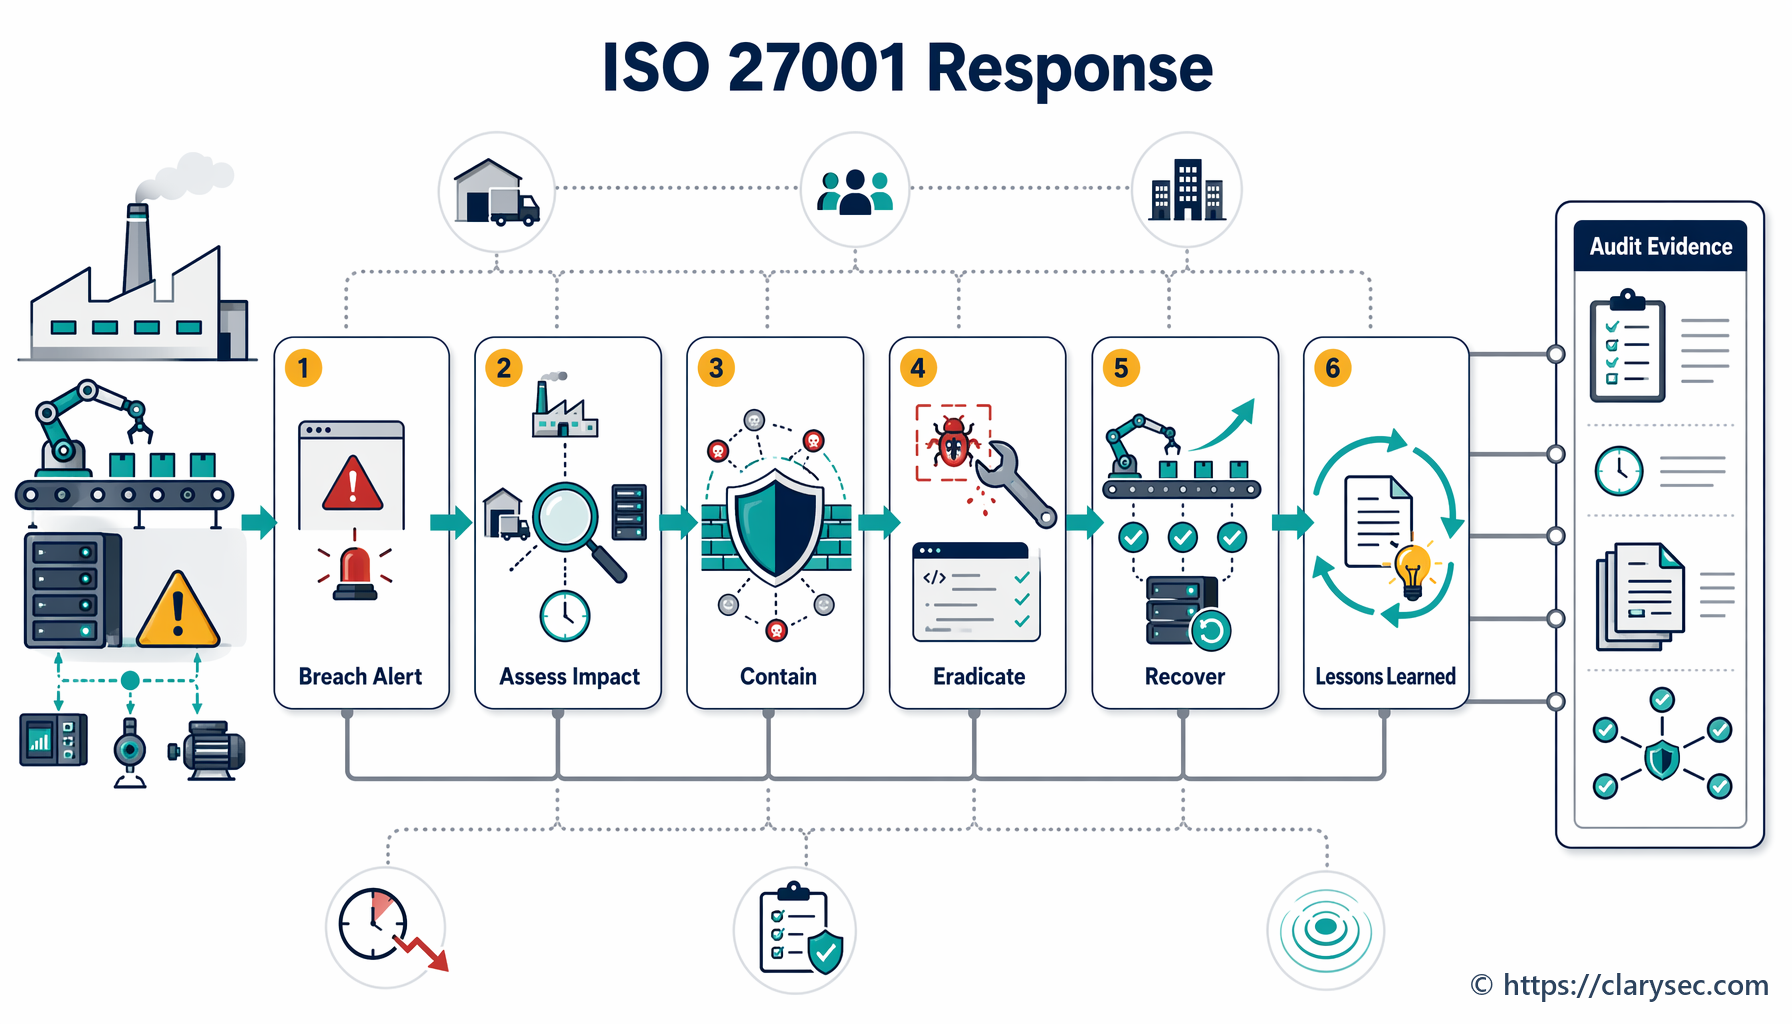
Bemästra incidenthantering enligt ISO 27001 med vår vägledning för informationssäkerhetschefer. Lär av ett verklighetsnära tillverkningsscenario, från förberedelse till efterincidentanalys och regelefterlevnad.
En vägledning för tillverkande företag om hur en robust incidenthanteringsplan, anpassad till ISO 27001, byggs upp för att skydda verksamheten och säkerställa efterlevnad.
EU:s NIS2-direktiv och DORA-förordningen förändrar cybersäkerhetsrelaterad regelefterlevnad. Denna vägledning förklarar deras påverkan och ger en praktisk väg till beredskap.
En praktisk vägledning för informationssäkerhetschefer och ägare av små och medelstora företag om hur ett robust program för resiliens mot phishing byggs, i linje med kraven i ISO 27001:2022, NIS2 och DORA.
Nätverkssäkerhet är avgörande för efterlevnad av ISO 27001 och NIS2 och utgör grunden för riskhantering, resiliens och förmågan att visa regelefterlevnad i moderna organisationer.
Lär dig hur du bygger ett mätbart program för motståndskraft mot nätfiske med ISO 27001:2022-kontrollerna A.6.3 och A.6.4 för att minska mänsklig risk och visa efterlevnad.