#ISMS
Articles tagged with "ISMS"
101 articles
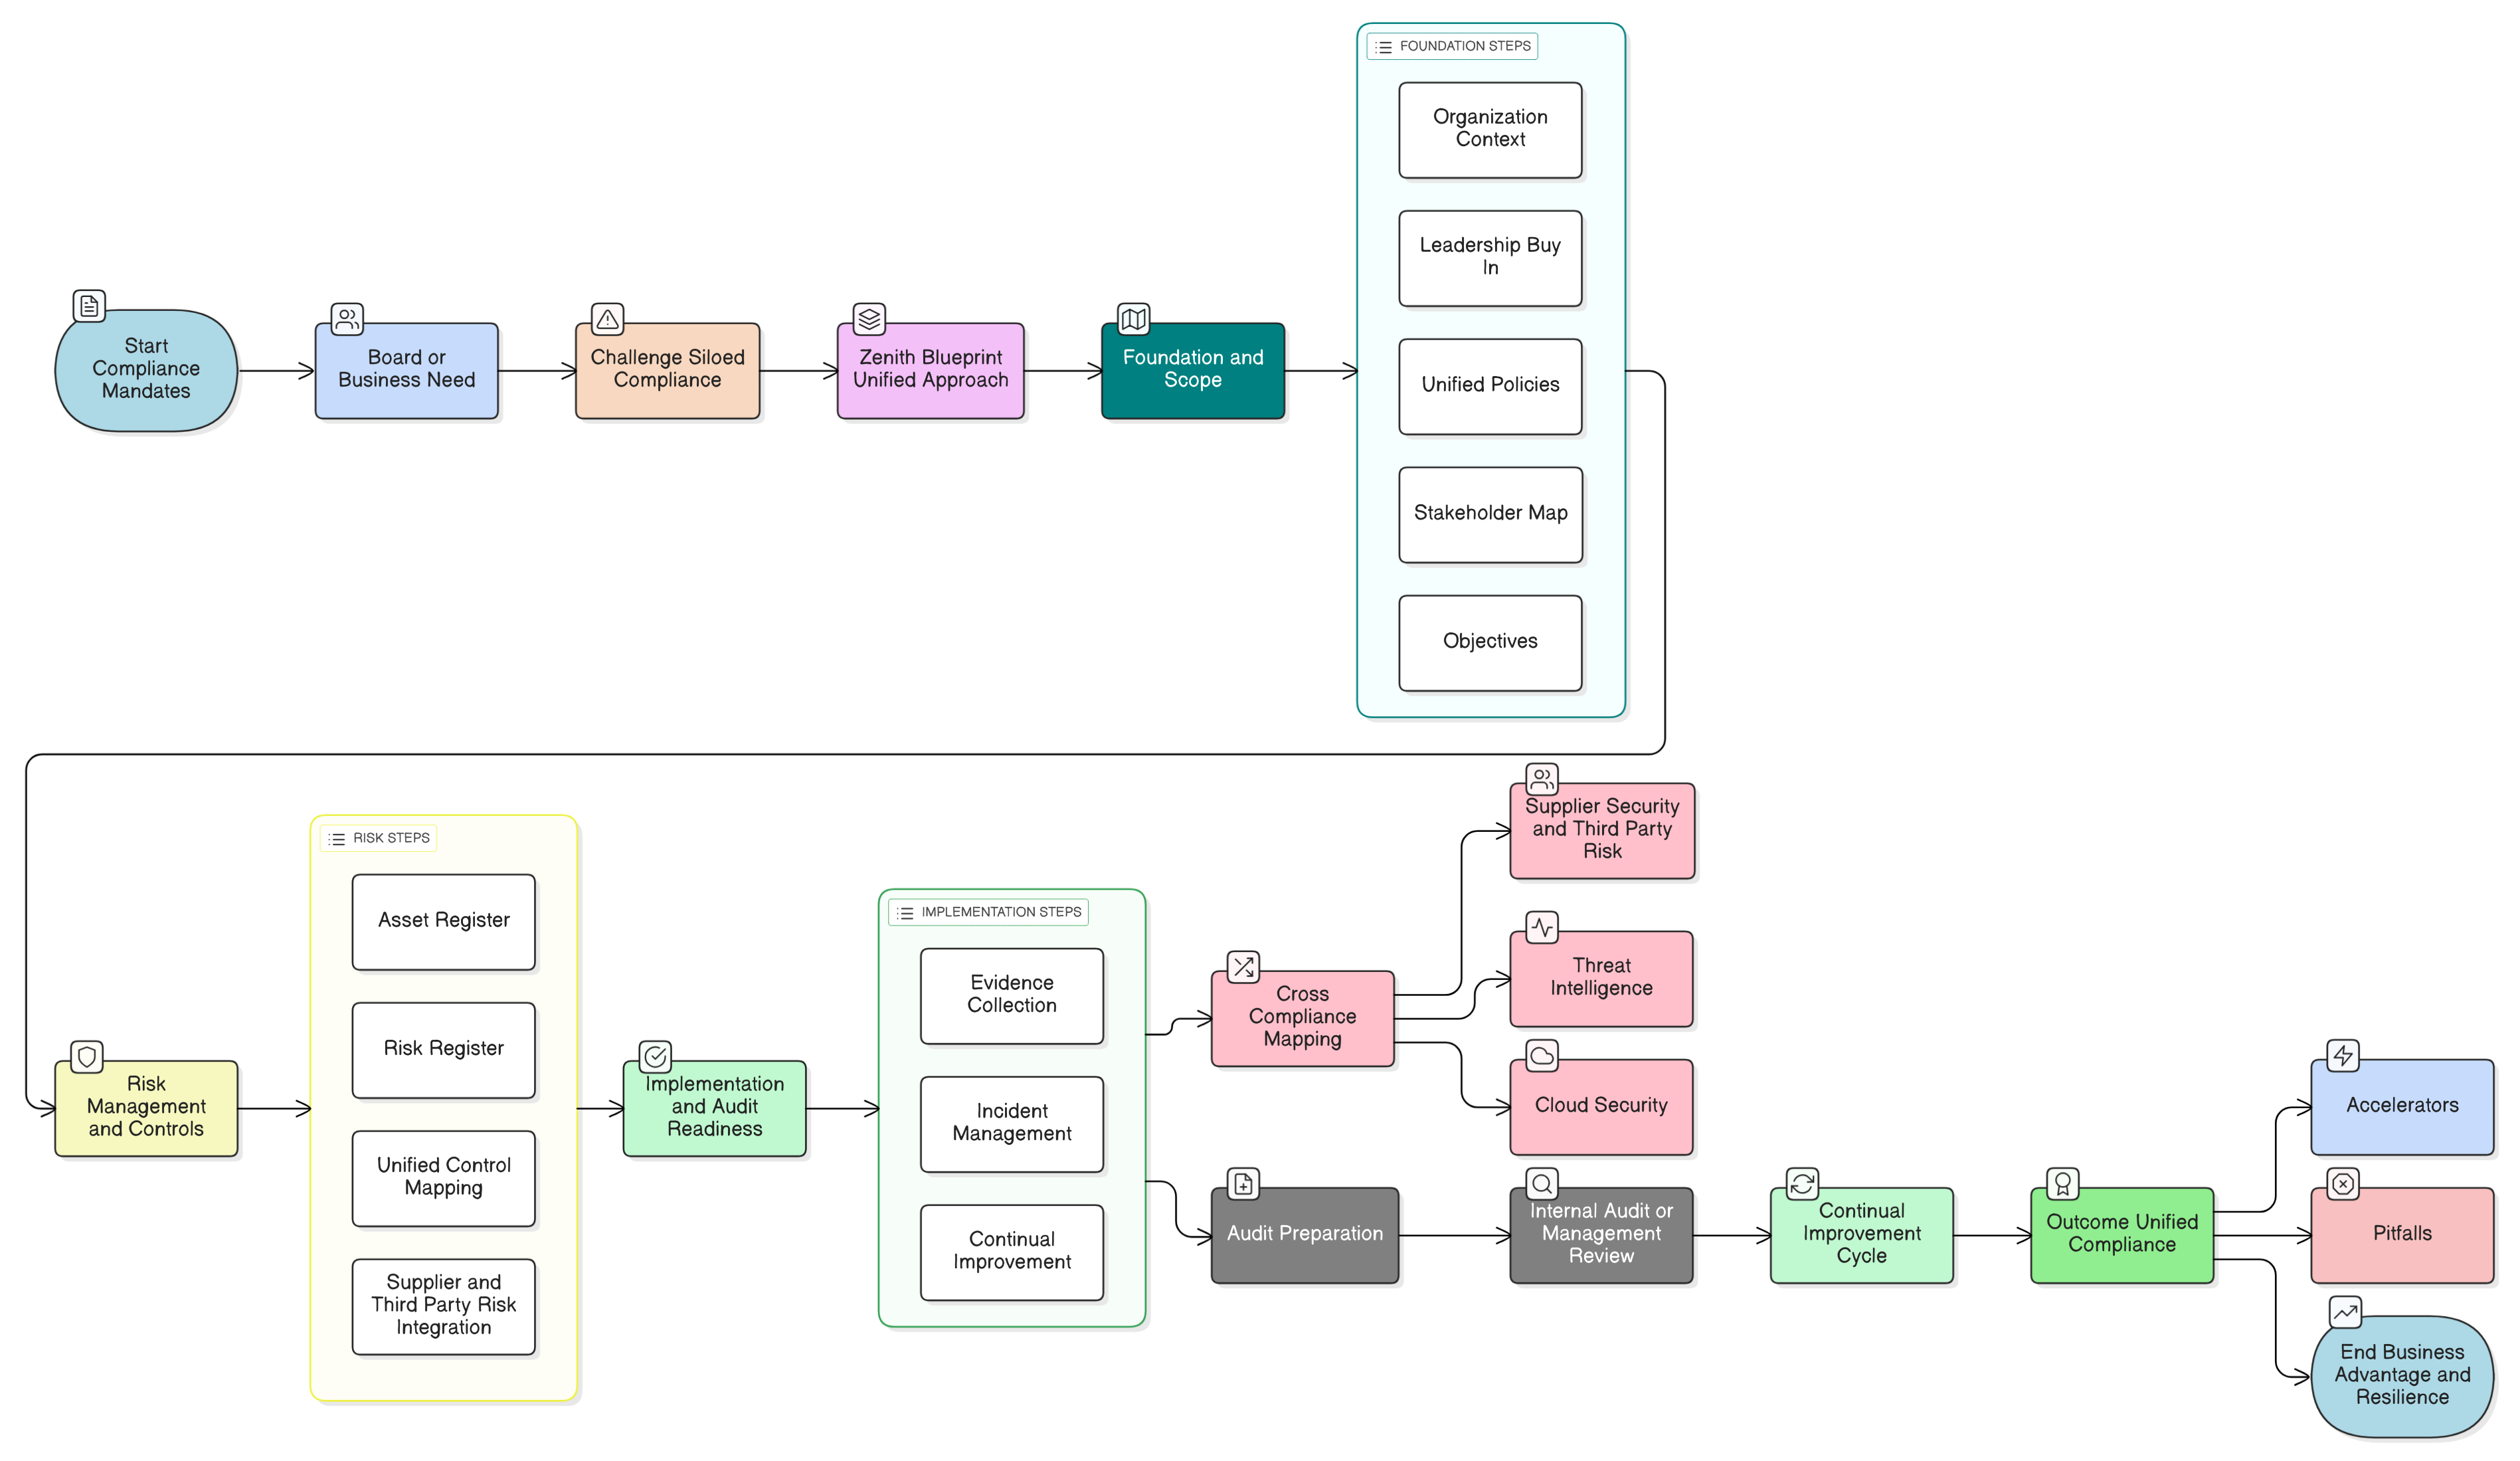
Clarysecs Zenith Blueprint ger den snabbaste och mest tillförlitliga vägen till enhetlig efterlevnad av ISO 27001:2022, NIS2 och DORA. Upptäck konkreta steg, kontrollmappningar och verklighetsnära scenarier för informationssäkerhetschefer och verksamhetsledare som vill uppnå faktisk revisionsberedskap och operativ beredskap.
Samordna er strategi för incidenthantering för efterlevnad av NIS2, DORA och ISO/IEC 27001:2022 med Clarysecs beprövade arbetssätt, användbara mappningar och robusta policyer. Innehåller verklighetsnära scenarier, praktiska checklistor och steg för att generera revisionsunderlag som visar beredskap.
CISO:er, regelefterlevnadsansvariga och molnarkitekter: se hur ISO 27001:2022-kontroller för moln kan operationaliseras för kontinuerlig efterlevnad. Verklighetsnära exempel, tekniska mappningstabeller och handlingsbara färdplaner från Clarysec förenar säkerhet, styrning och revisionsberedskap över flera ramverk.
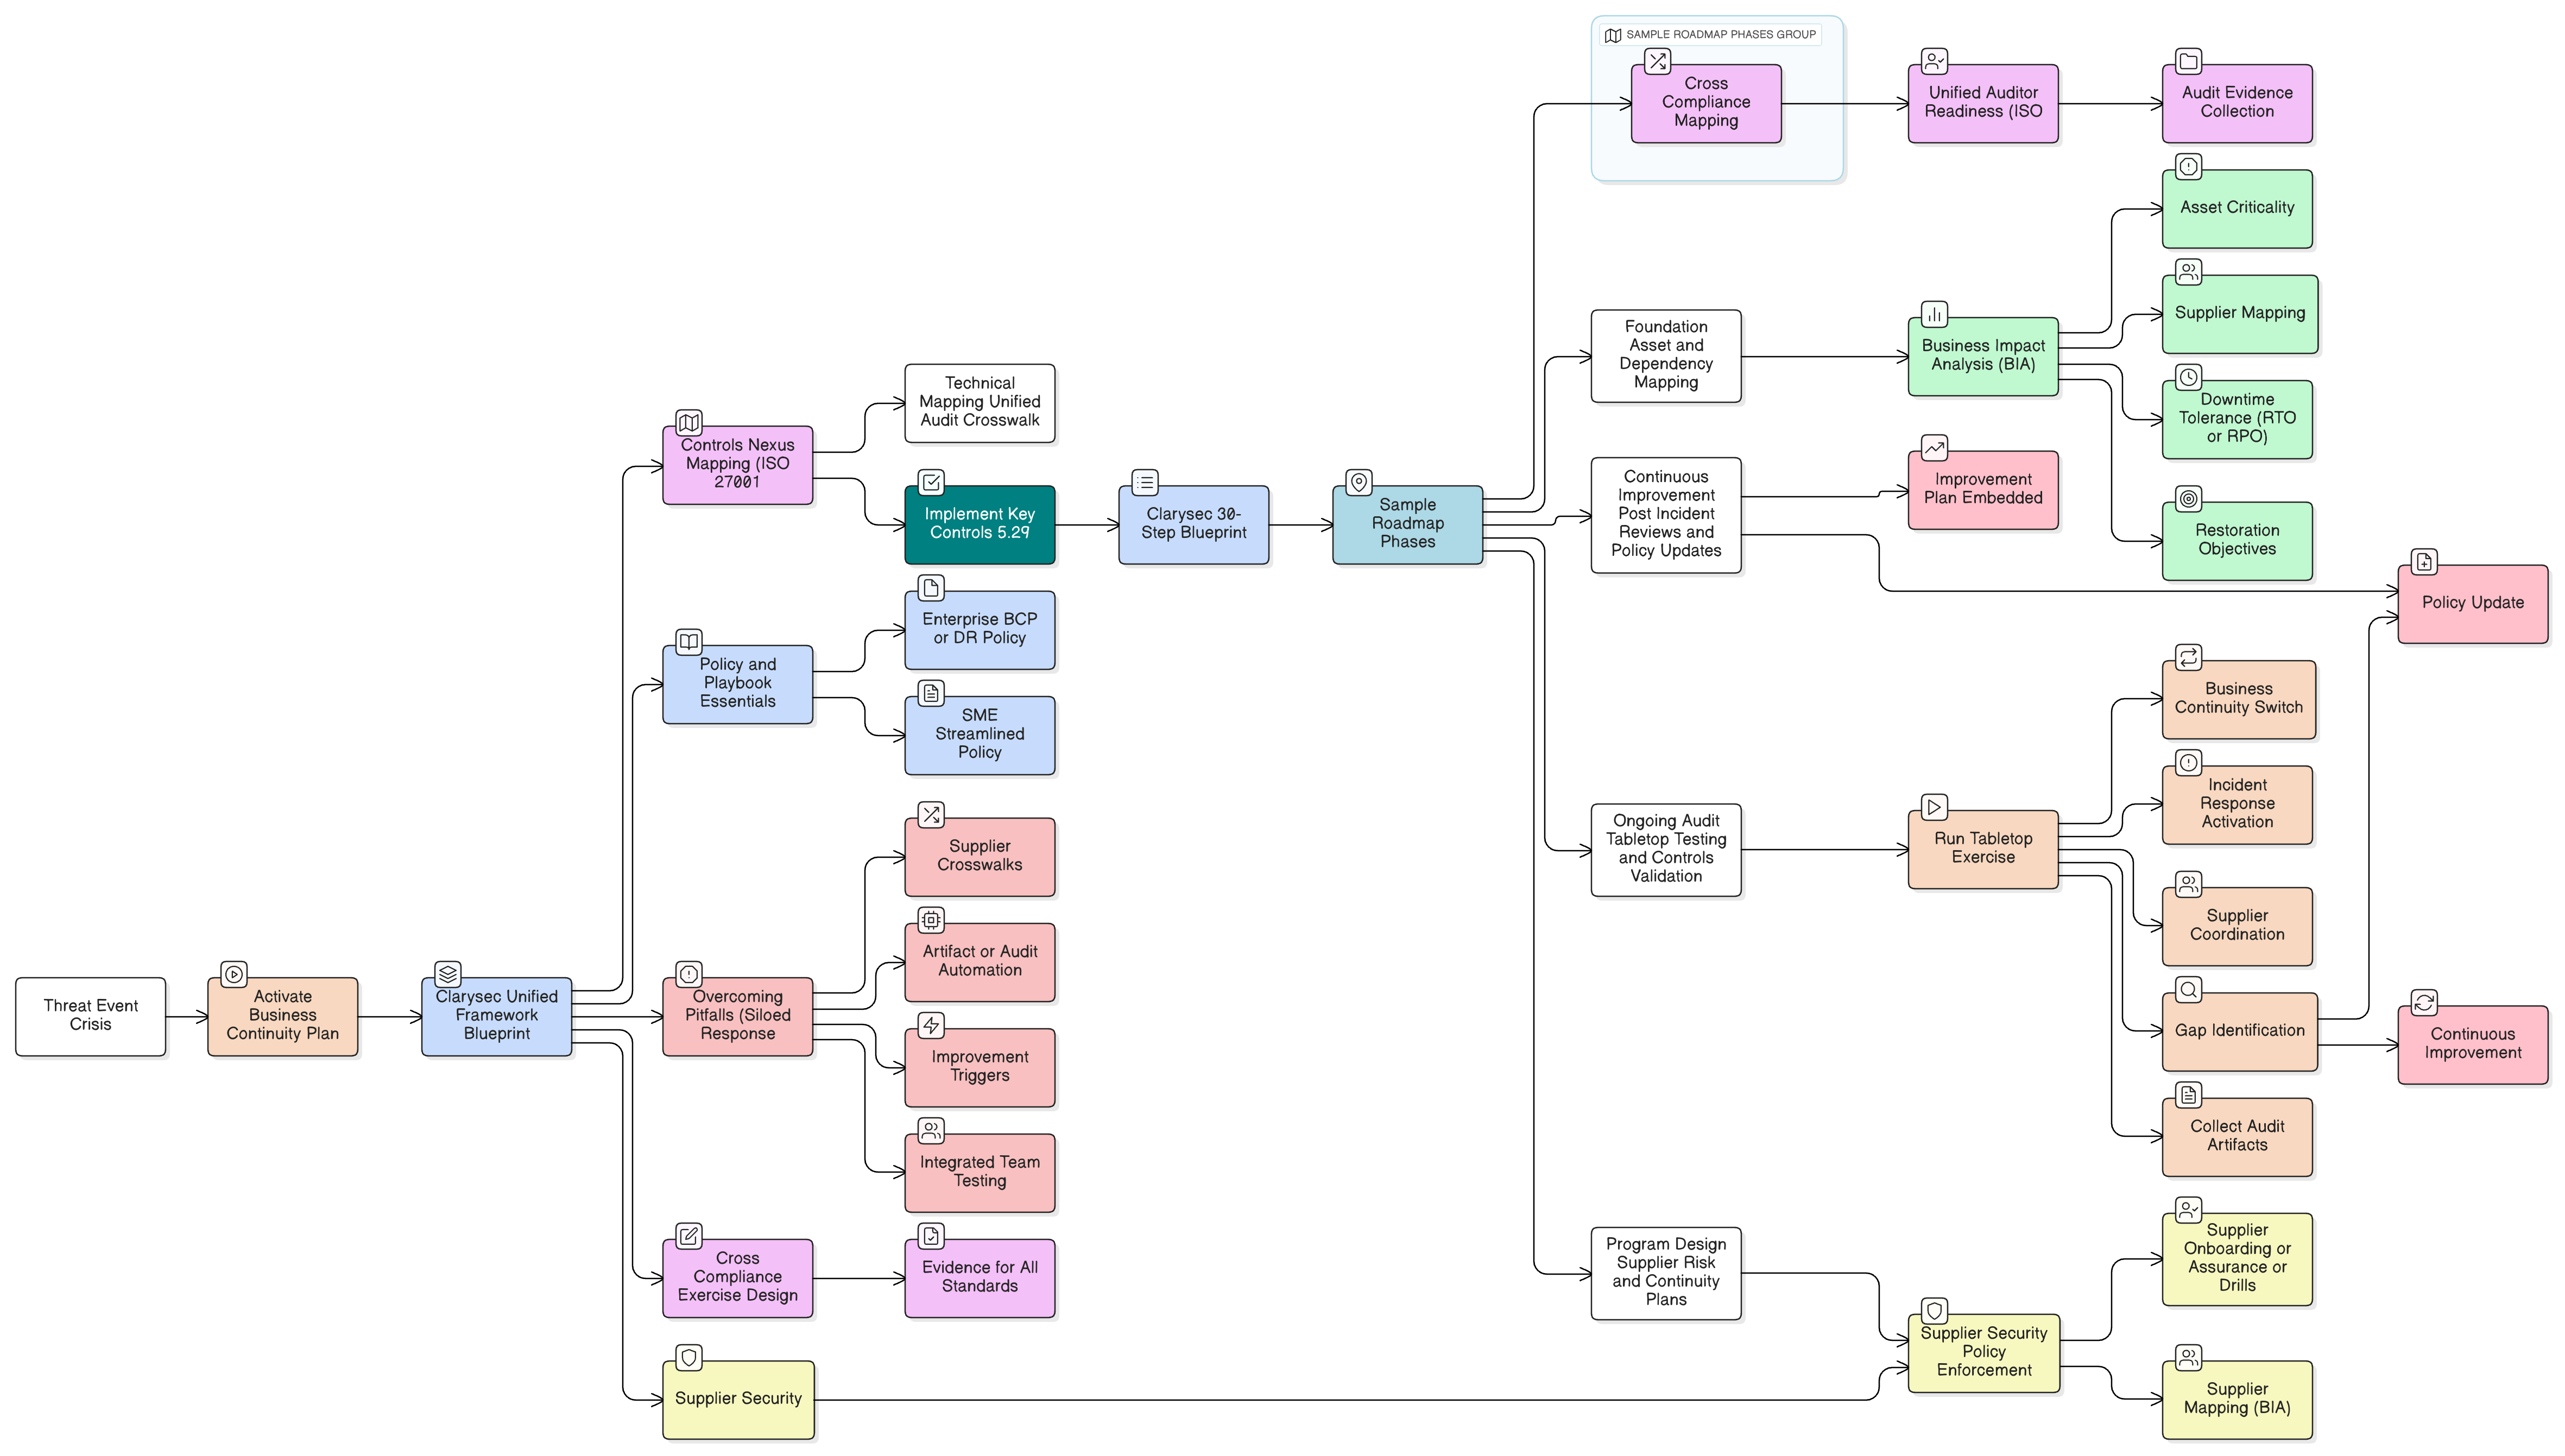
Informationssäkerhetschefer och complianceansvariga står inför ökade krav till följd av DORA och NIS2. Denna huvudguide från Clarysec visar hur robust operativ resiliens byggs upp över planer, kontroller, leverantörsstyrning och revisioner genom att förena globala standarder med beprövade åtgärdssteg.
En heltäckande vägledning för att operationalisera leverantörsriskhantering, från kriser i styrelserummet till revisionsframgång över flera ramverk, med verklighetsnära scenarier, Clarysecs Zenith-verktygssatser och praktiskt användbara mallar som säkrar leveranskedjan genom hela livscykeln.
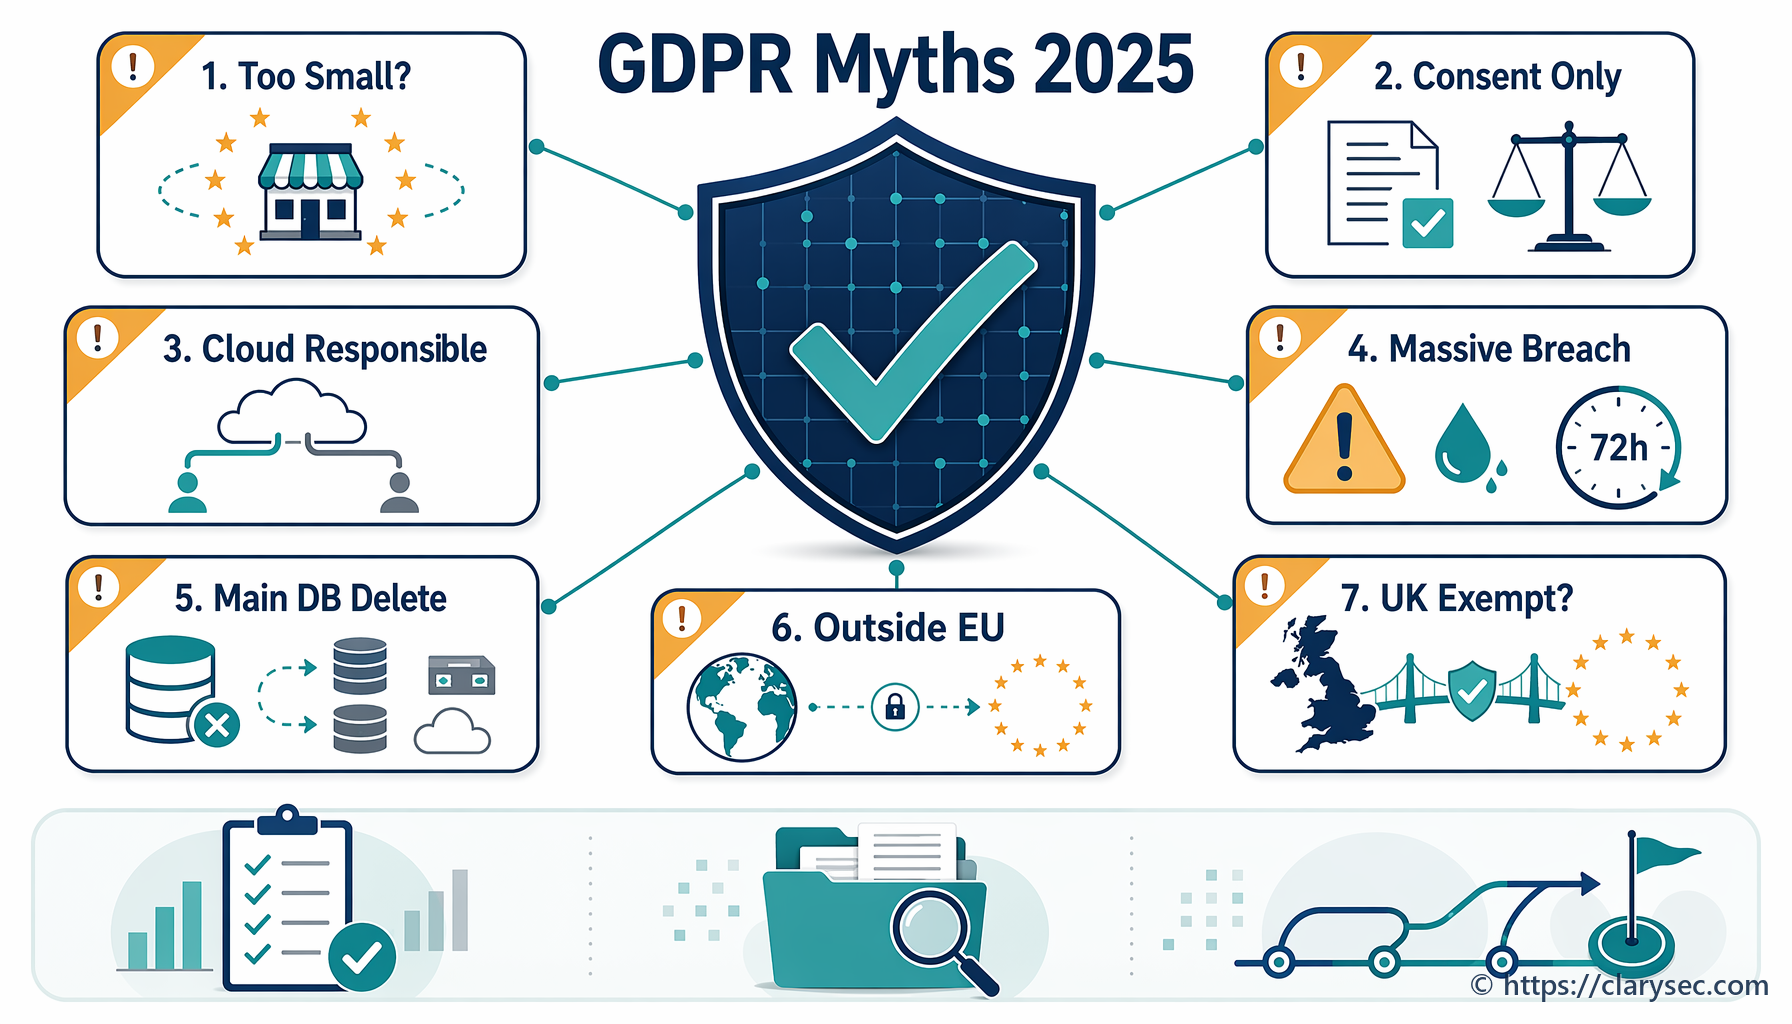
Få klarhet i de 7 största GDPR-myterna 2025. Vår expertguide avlivar vanliga missuppfattningar om samtycke, personuppgiftsincidenter och regelefterlevnad.
En praktisk vägledning för 2026 om hur RoPA och kartläggning av dataflöden kan omvandlas till ett samlat underlagslager för GDPR Article 30, NIS2:s kritiska tjänster, DORA:s IKT-beroenden och revisioner enligt ISO/IEC 27001:2022.
EU:s NIS2-direktiv och DORA-förordningen förändrar cybersäkerhetsrelaterad regelefterlevnad. Denna vägledning förklarar deras påverkan och ger en praktisk väg till beredskap.
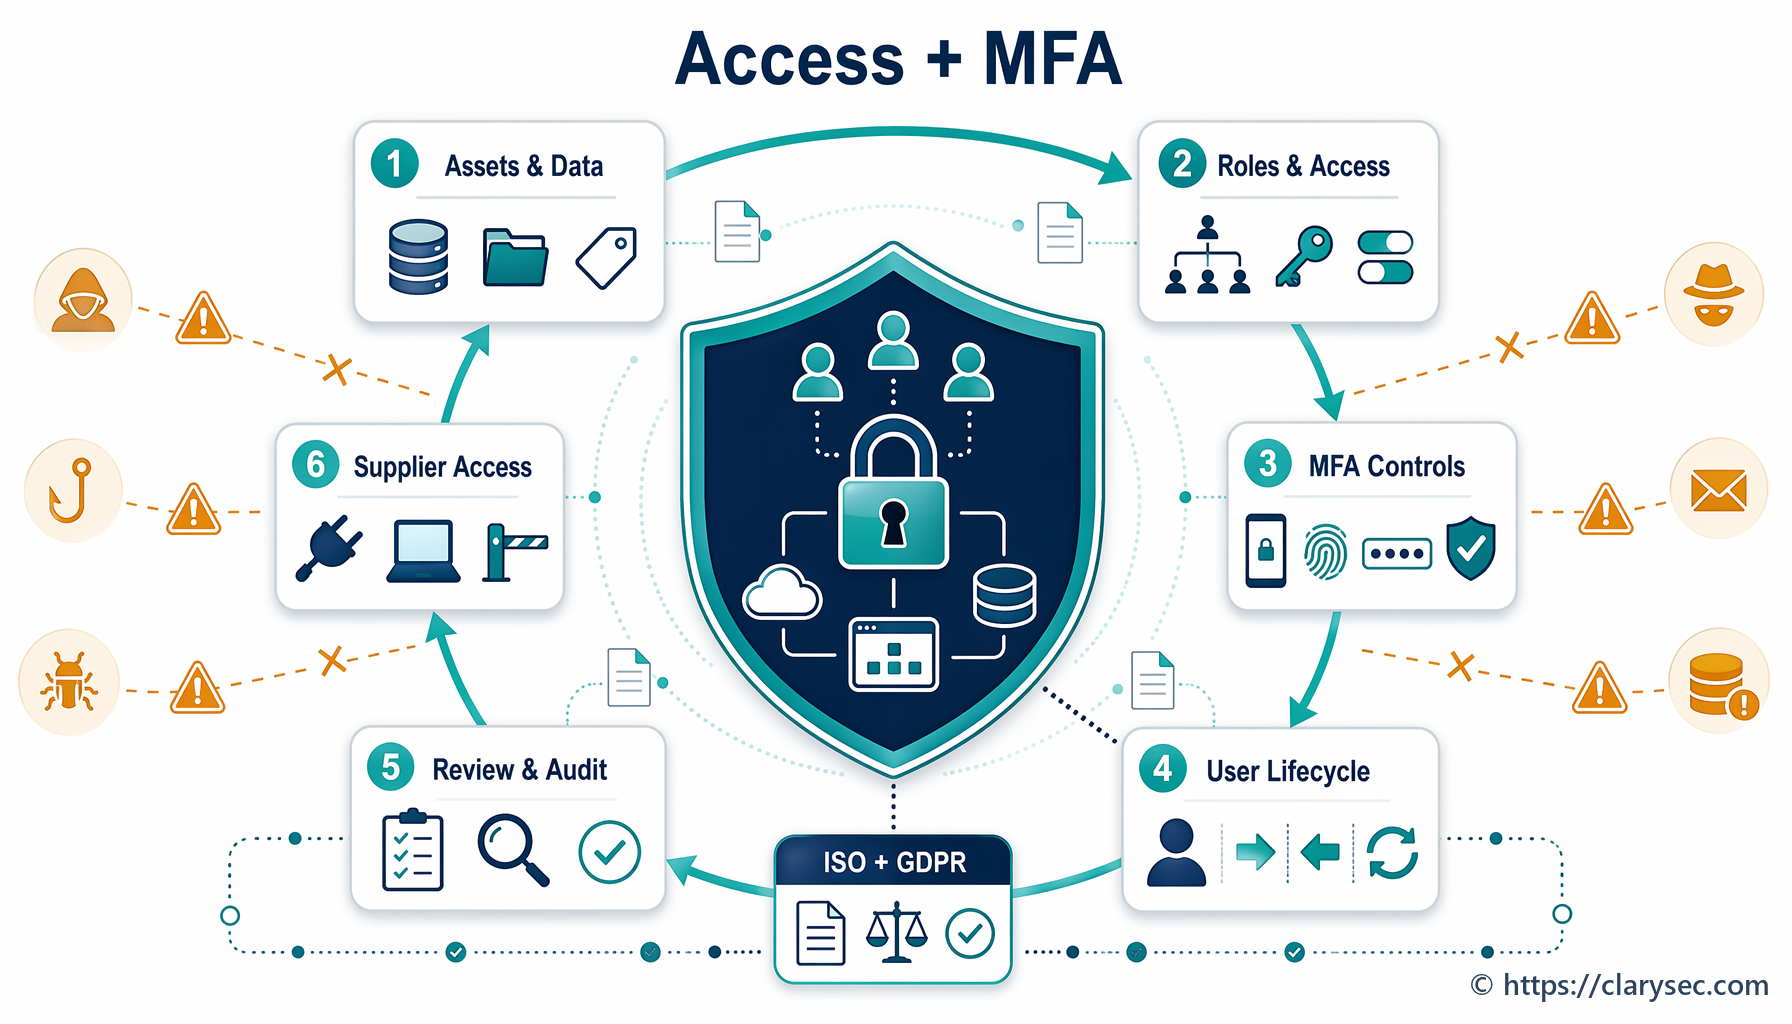
Hur små och medelstora företag kan införa åtkomstkontroll och MFA i linje med ISO 27001:2022 A.8.2, A.8.3 och artikel 32 i GDPR, minska risk och visa regelefterlevnad.