#ISMS
Articles tagged with "ISMS"
107 articles
En praktisk vägledning för informationssäkerhetschefer om hur bevismaterial för förlitande parter i EU Digital Identity Wallet kan mappas till ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 och COBIT 2019 med Clarysec-policyer och verktygspaket.
Lär dig hur du bygger en revisions- och ledningsgenomgångscykel för ISO 27701:2025 PIMS som visar ansvarsskyldighet enligt GDPR med spårbart underlag, CAPA, ledningsbeslut och mappning mellan efterlevnadskrav.
Avslut av personuppgiftsbiträden är den punkt där leverantörsstyrning, dataskyddsstyrning, molnavveckling och revisionsunderlag möts. Lär dig hur du bygger ett arbetsflöde för raderingsintyg som stödjer efterlevnad av GDPR, DORA, ISO/IEC 27701:2025 och ISO/IEC 27001:2022.
Ledningens genomgång enligt ISO/IEC 27001:2022 klausul 9.3 håller på att bli den praktiska mekanismen för styrelseunderlag som visar tillsyn över cybersäkerhet enligt NIS2 och DORA. Den här vägledningen visar hur informationssäkerhetschefer (CISO), chefer för regelefterlevnad, revisorer och ägare kan omvandla genomgångsprotokoll, KPI:er, incidenter, risker och korrigerande åtgärder till försvarbart styrningsunderlag.
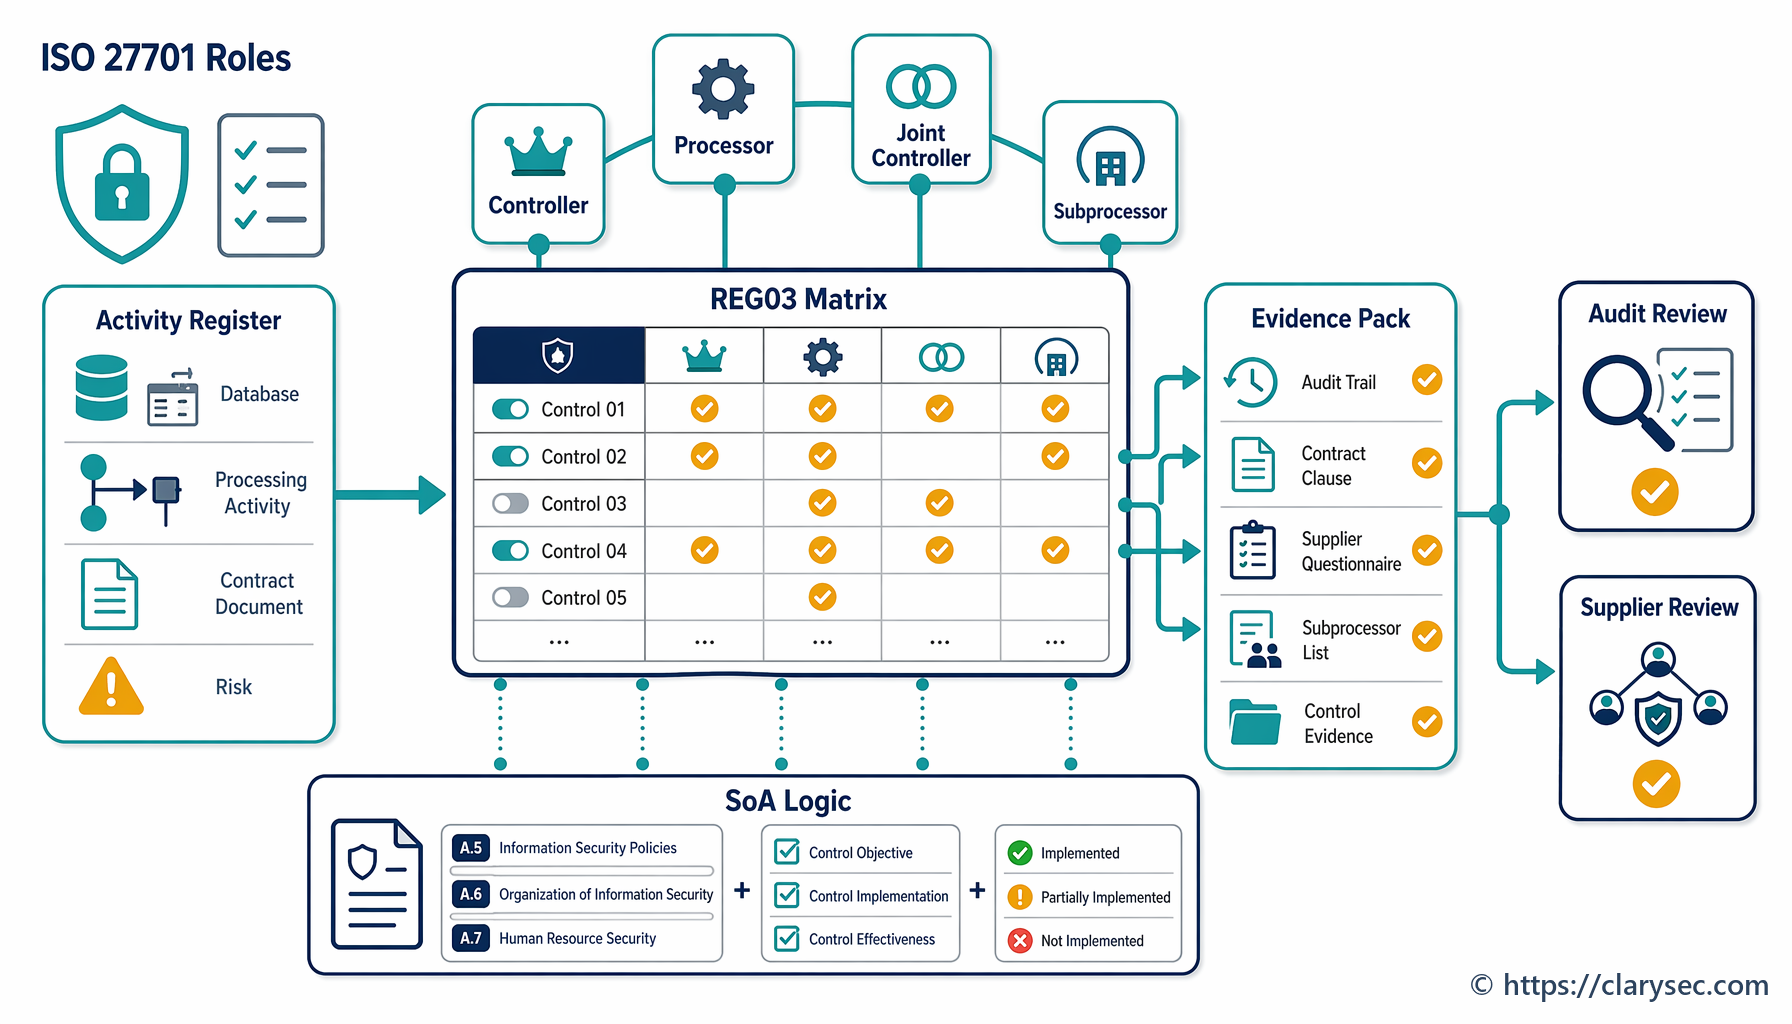
Lär dig hur du avgör vilka ISO 27701 PIMS-kontroller som gäller för GDPR-rollerna personuppgiftsansvarig, personuppgiftsbiträde, gemensamt personuppgiftsansvarig och underbiträde, och hur du dokumenterar revisionsklart underlag med REG02, REG03, REG08, Clarysec-policyer, Zenith Blueprint och Zenith Controls.
En praktisk guide till revisionsbar styrning av gemensamt personuppgiftsansvar enligt artikel 26 i GDPR med ISO/IEC 27701:2025, Clarysecs PIMS-register, avtal, arbetsflöden för registrerades rättigheter, åtgärdsplaner för personuppgiftsincidenter och mappning mellan efterlevnadskrav.
En praktisk vägledning för 2026 om ISO 27001-styrning av datalivscykeln för bevarande enligt GDPR, cyberhygien enligt NIS2 och IKT-risk enligt DORA, med Clarysecs policyklausuler, kontrollmappningar, revisionsbevis och arbetsflöden för radering i molnmiljö.
En samlad CISO-guide till Data Security Posture Management 2026, som visar hur upptäckt av känsliga data, åtkomstexponering och risker med molndata blir återanvändbara underlag för ISO/IEC 27001:2022, NIS2, DORA och GDPR.
Lär dig hur SIEM-användningsfall kan omvandlas till styrda, testade, justerade och verifierbara kontroller som stödjer underlag för ISO 27001:2022, NIS2, DORA och GDPR.