#Leverantörshantering
Articles tagged with "Leverantörshantering"
74 articles
En praktisk och revisionsklar guide för informationssäkerhetschefer, dataskyddsombud och complianceansvariga om hantering av personuppgiftsincidenter enligt ISO/IEC 27701:2025, GDPR, NIS2 och DORA.
En praktisk vägledning för att visa beredskap inför ISO 27001-ändringen om klimatförändringar genom LIS-kontext, intressenter, riskbedömning, SoA-motivering, verksamhetskontinuitet, leverantörsuppföljning och underlag från ledningens genomgång.
Skugg-API:er, svaga token, saknade frekvensbegränsningar och inkonsekventa loggar är numera styrningsbrister. Denna huvudguide visar informationssäkerhetschefer hur de bygger revisionsunderlag för API-säkerhet enligt ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 och COBIT.
En praktisk Clarysec-vägledning för att omvandla NIS2-klausuler i leverantörsavtal till revisionsklart försäkransunderlag enligt ISO/IEC 27001:2022, ansvarsskyldighet enligt GDPR, anpassning till DORA och leverantörsstyrning på styrelsenivå.
En praktisk vägledning för informationssäkerhetschefer om hur ISO/IEC 27001:2022 och Clarysecs policyunderlag används för att styra SaaS-register, åtkomst, konfiguration, loggning och leverantörer för NIS2, DORA och GDPR.
En praktisk guide till att bygga ett register över cybersäkerhetsrelaterade efterlevnadskrav för 2026 som mappar NIS2, DORA, GDPR, ISO/IEC 27001:2022 och kundavtal till ägare, kontroller, underlag, revisioner och ledningens genomgång.
Lär dig hur du bygger en revisions- och ledningsgenomgångscykel för ISO 27701:2025 PIMS som visar ansvarsskyldighet enligt GDPR med spårbart underlag, CAPA, ledningsbeslut och mappning mellan efterlevnadskrav.
Ledningens genomgång enligt ISO/IEC 27001:2022 klausul 9.3 håller på att bli den praktiska mekanismen för styrelseunderlag som visar tillsyn över cybersäkerhet enligt NIS2 och DORA. Den här vägledningen visar hur informationssäkerhetschefer (CISO), chefer för regelefterlevnad, revisorer och ägare kan omvandla genomgångsprotokoll, KPI:er, incidenter, risker och korrigerande åtgärder till försvarbart styrningsunderlag.
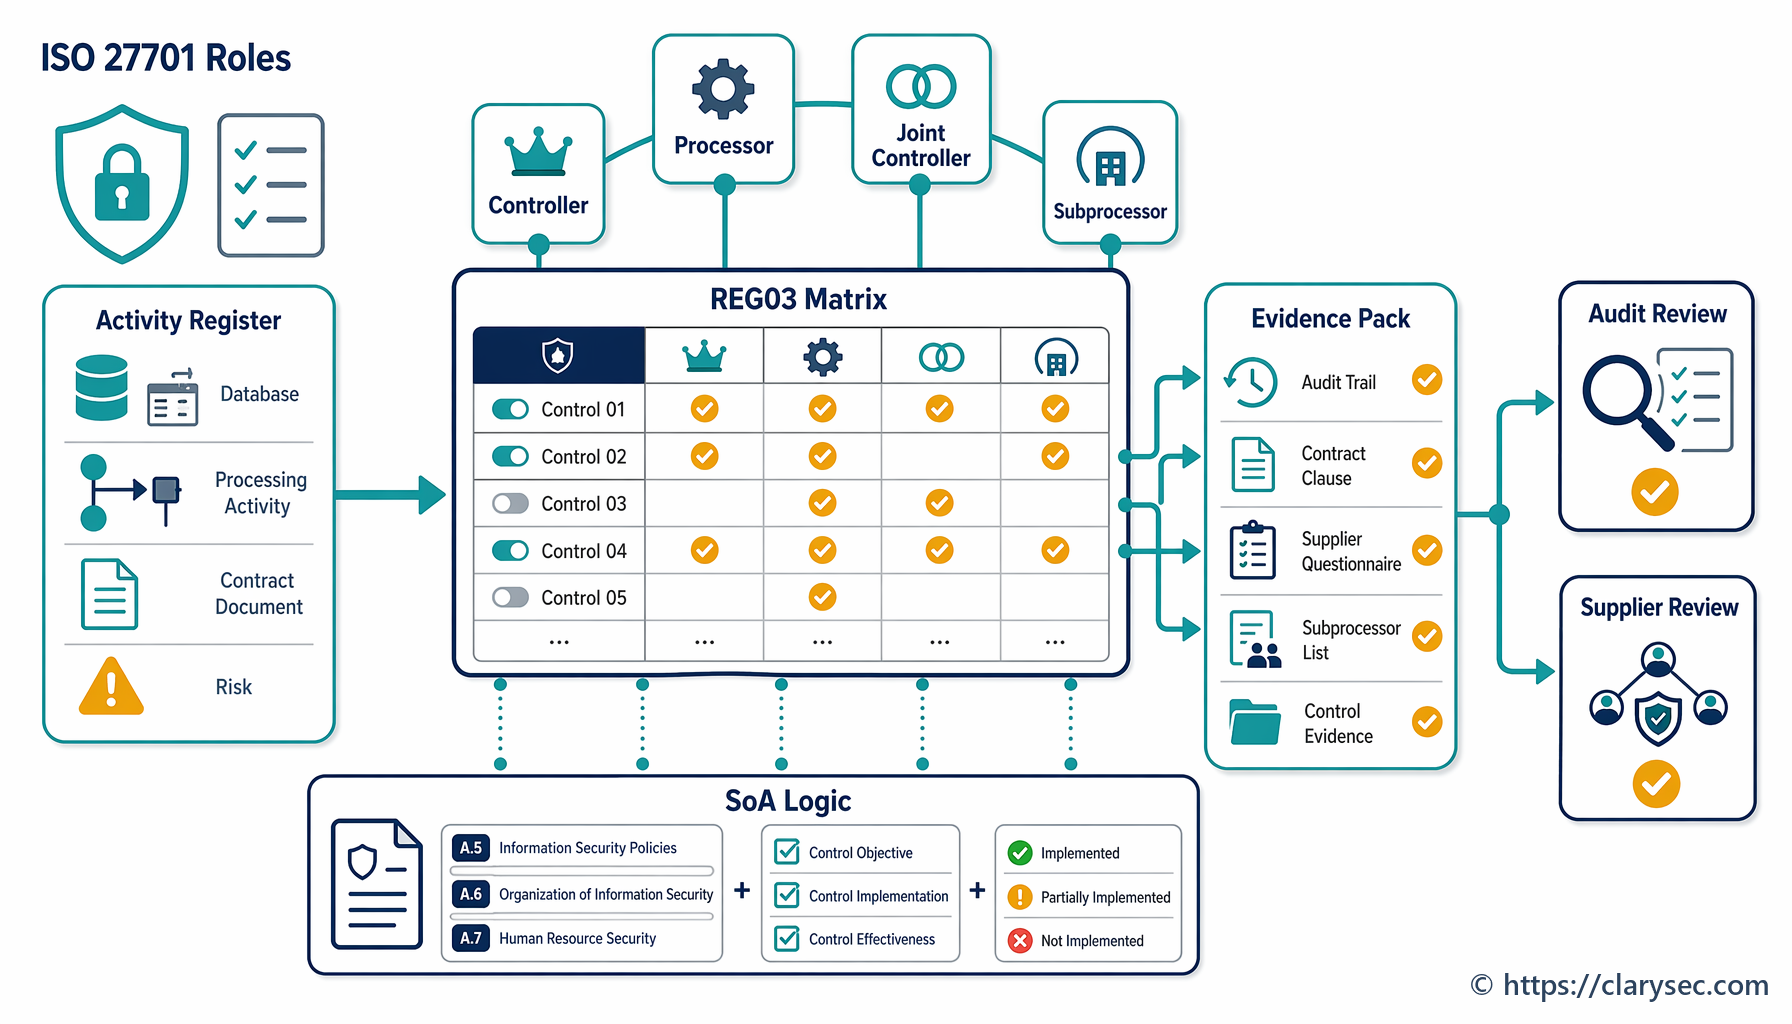
Lär dig hur du avgör vilka ISO 27701 PIMS-kontroller som gäller för GDPR-rollerna personuppgiftsansvarig, personuppgiftsbiträde, gemensamt personuppgiftsansvarig och underbiträde, och hur du dokumenterar revisionsklart underlag med REG02, REG03, REG08, Clarysec-policyer, Zenith Blueprint och Zenith Controls.