
Revisionsklar riskbedömning enligt ISO 27001 för NIS2 och DORA
En praktisk vägledning för att omvandla riskbedömning och riskbehandling enligt ISO 27001 till revisionsklart underlag för NIS2, DORA, GDPR, leverantörssäkring och styrelsens ansvar.
Articles tagged with "Leverantörshantering"
En praktisk vägledning för att omvandla riskbedömning och riskbehandling enligt ISO 27001 till revisionsklart underlag för NIS2, DORA, GDPR, leverantörssäkring och styrelsens ansvar.
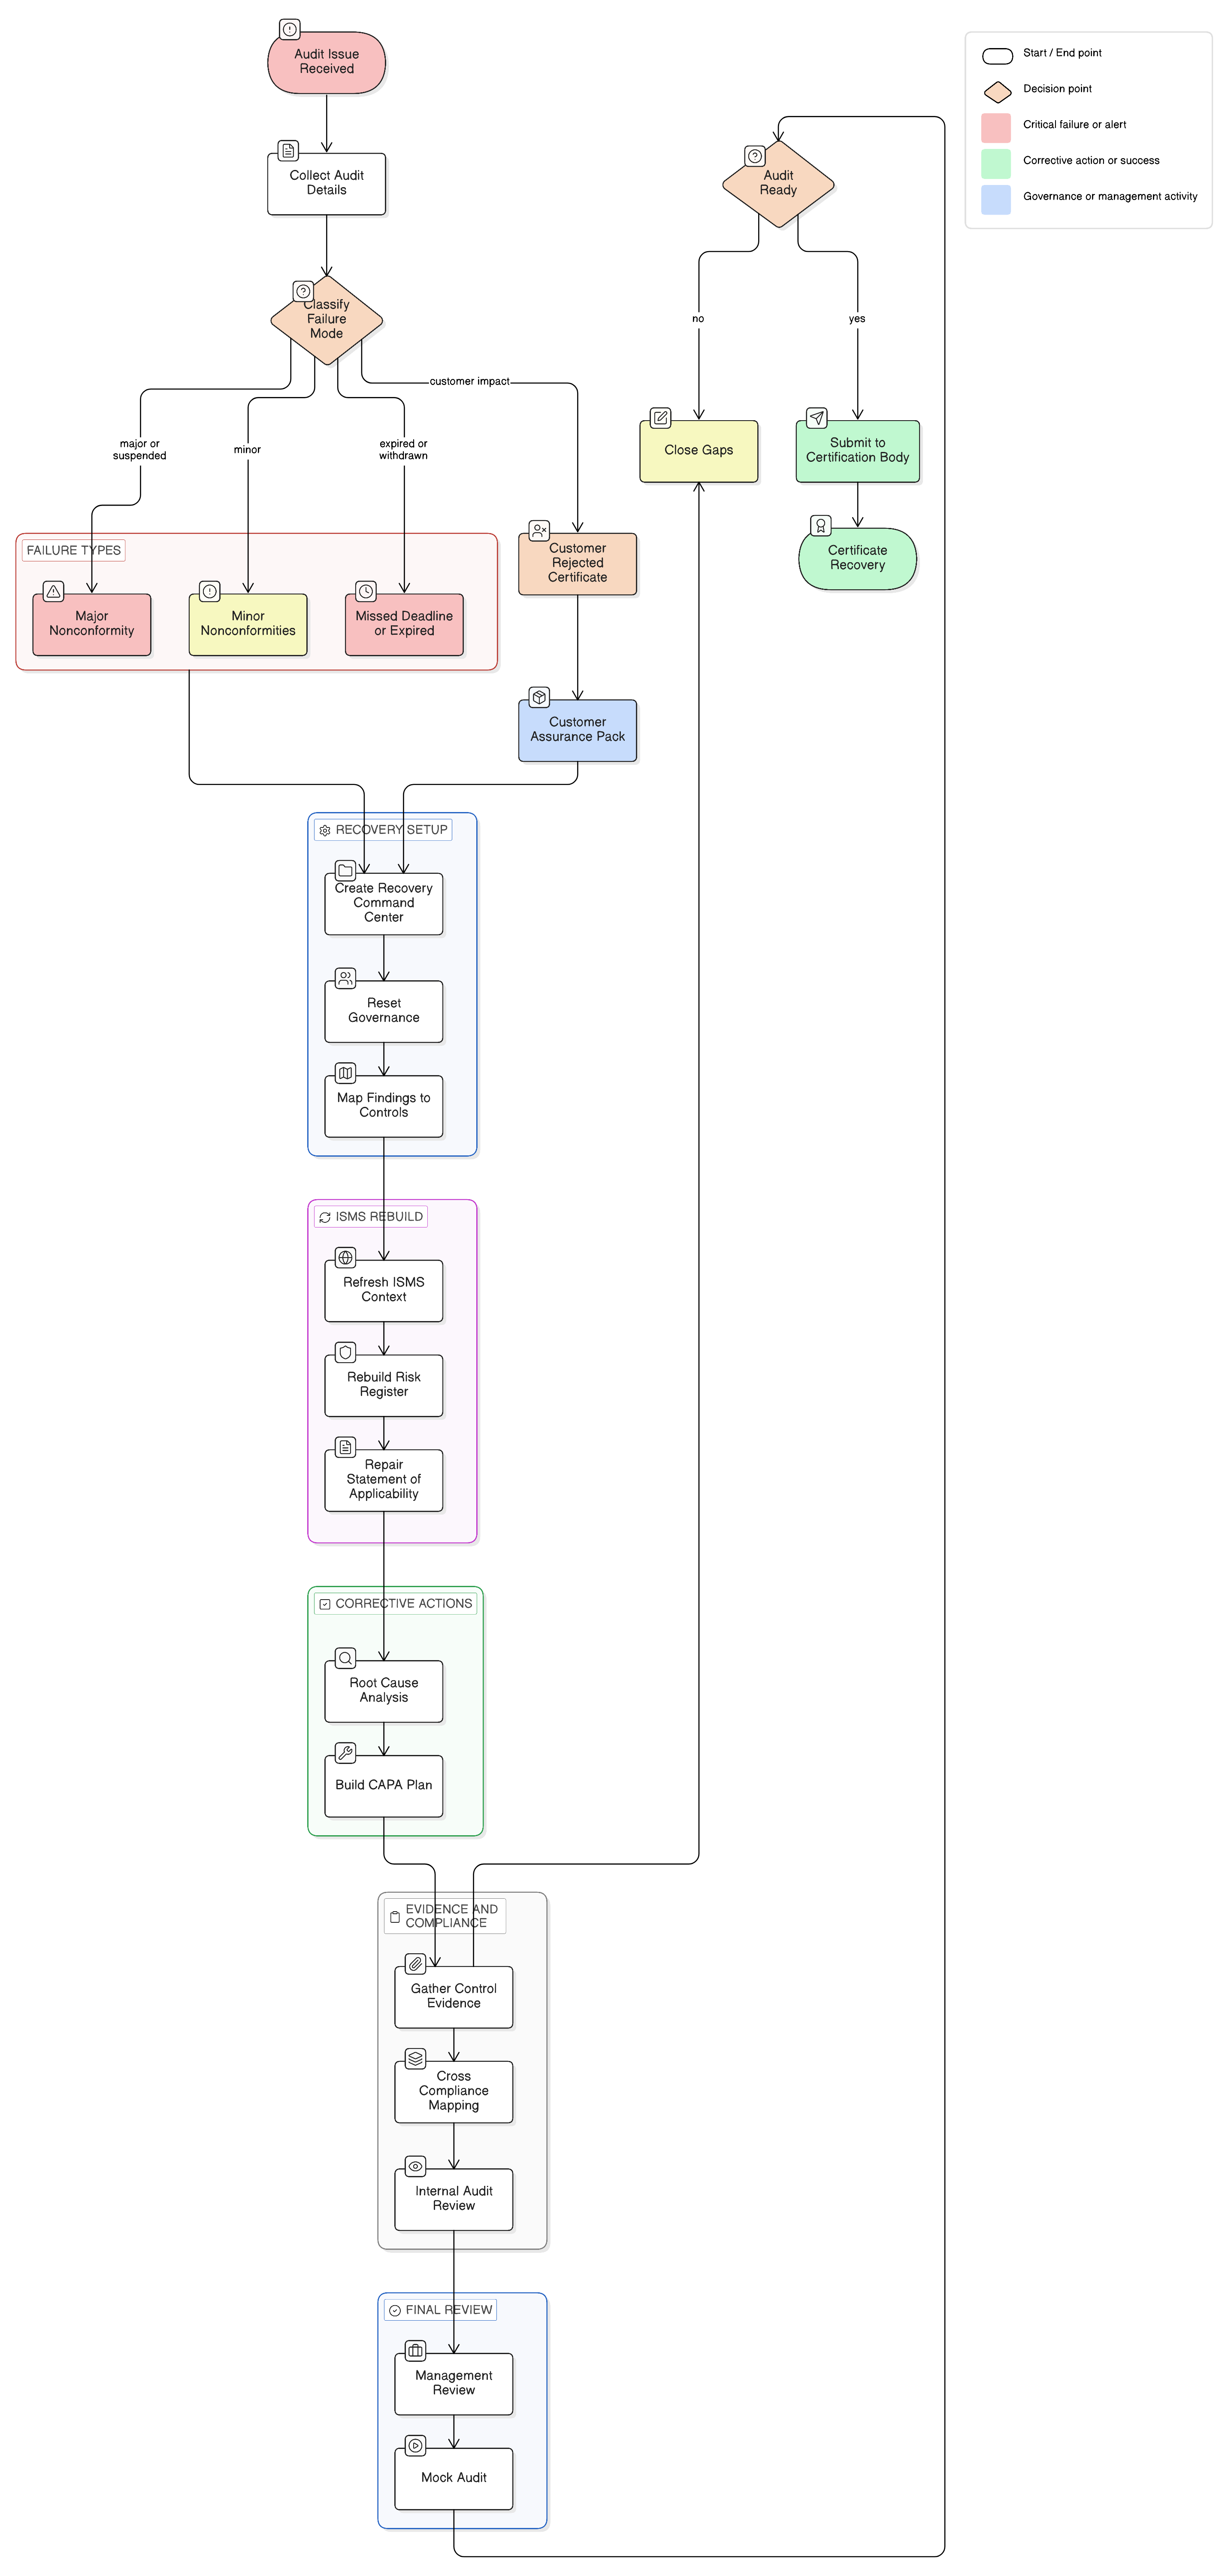
Om er övergång till ISO 27001:2022 missades eller underkändes går vägen tillbaka via disciplinerad triagering, kvalitetssäkring av evidens, rotorsaksanalys, återuppbyggd SoA och korrigerande åtgärder. Den här guiden förklarar hur Clarysec använder Zenith Blueprint, policyer och Zenith Controls för att återställa revisionsförtroendet.

Använd ISO 27001:2022, tillämpbarhetsförklaringen och Clarysecs policymappning för att bygga en revisionsklar bevisryggrad för NIS2, DORA, GDPR, leverantörer, incidenter och styrelsetillsyn.

En praktisk och revisionsklar DORA 2026-färdplan för finansiella entiteter som inför IKT-riskhantering, tredjepartsstyrning, incidentrapportering, testning av digital operativ resiliens och TLPT med hjälp av Clarysec-policyer, Zenith Blueprint och Zenith Controls.

Revisionsbevis för molnmiljöer brister när organisationer inte kan visa delat ansvar, SaaS-konfiguration, IaaS-kontroller, leverantörstillsyn, loggning, resiliens och incidentberedskap. Den här vägledningen visar hur Clarysec strukturerar regulatoriskt granskningsbara underlag enligt ISO 27001:2022, NIS2, DORA och GDPR.

NIS2-registrering är inte bara en inlämning i en portal. Den markerar början på tillsynsmyndighetens insyn. Lär dig hur ISO 27001:2022-omfattning, riskhantering, incidenthantering, leverantörskontroller, mappningar mot DORA och GDPR samt bevarat underlag kan omvandlas till ett NIS2-underlagspaket som är redo för tillsynsmyndigheter.

En praktisk vägledning för informationssäkerhetschefer, regelefterlevnadsansvariga och IKT-leverantörer om hur ett DORA-testprogram för digital operativ resiliens ska styras och hur varje test kan omvandlas till återanvändbara revisionsbevis enligt ISO/IEC 27001:2022.

En praktisk vägledning för att bygga en enhetlig modell för allvarlighetsklassificering av incidenter som kopplar DORA:s allvarliga IKT-relaterade incidenter, NIS2:s betydande incidenter och GDPR-risk vid personuppgiftsincidenter till ISO/IEC 27001:2022-underlag.

VEX och CSAF håller på att bli bevislagret mellan SBOM:er, leverantörsmeddelanden, sårbarhetstriage och regulatoriskt underlag. Den här vägledningen visar hur beslut om sårbarhetsstatus styrs inom ISO 27001, NIS2, DORA, GDPR och CRA.