#Leverantörshantering
Articles tagged with "Leverantörshantering"
70 articles
En praktisk CISO-guide för styrning av CI/CD-pipelines som granskningsbara system i programvaruleveranskedjan, med byggproveniens, härdade runners, signerade artefakter, driftsättningsunderlag och policykopplingar i Clarysec.
Denna artikel ger informationssäkerhetschefer en praktisk handbok för att navigera i skärningspunkten mellan GDPR och AI. Vi går igenom ett scenario för att göra SaaS-produkter med LLM:er regelefterlevande, med fokus på träningsdata, åtkomstkontroller, registrerades rättigheter och revisionsberedskap över flera ramverk.
Denna heltäckande vägledning leder informationssäkerhetschefer och säkerhetsledare genom en beprövad metodik för att bemästra säkerhetskrav för applikationer. Lär dig att gå från reaktiva åtgärder till en proaktiv modell för säkerhet genom design som uppfyller revisorers förväntningar, skyddar verksamheten och är anpassad till centrala ramverk för regelefterlevnad med hjälp av Clarysecs beprövade policyer och verktygspaket.
En underskrift på en policy räcker inte. Se hur du omvandlar företagsledningen från passiva godkännare till din starkaste säkerhetstillgång, med praktiska åtgärder, policyexempel och korsvisa efterlevnadsmappningar för ISO 27001:2022, NIS2, DORA med flera.
Denna fördjupningsartikel vägleder CISO:er och ansvariga för regelefterlevnad genom ett praktiskt arbetssätt för att bygga ett NIS2-anpassat program för riskhantering i leveranskedjan. Den kombinerar regulatoriska insikter, genomförbara kontroller och expertvägledning från Clarysec för att omvandla leveranskedjan från en kritisk sårbarhet till en resilient och verifierbar tillgång.
Checklistor för regelefterlevnad förhindrar inte incidenter – aktiv styrning gör det. Vi analyserar de största styrningsmyterna för CISO:er med hjälp av en verklighetsnära incident och ger en färdplan för att bygga faktisk organisatorisk resiliens, med konkreta åtgärder, policyexempel och mappningar mellan ISO 27001:2022, NIS2, DORA och fler ramverk.
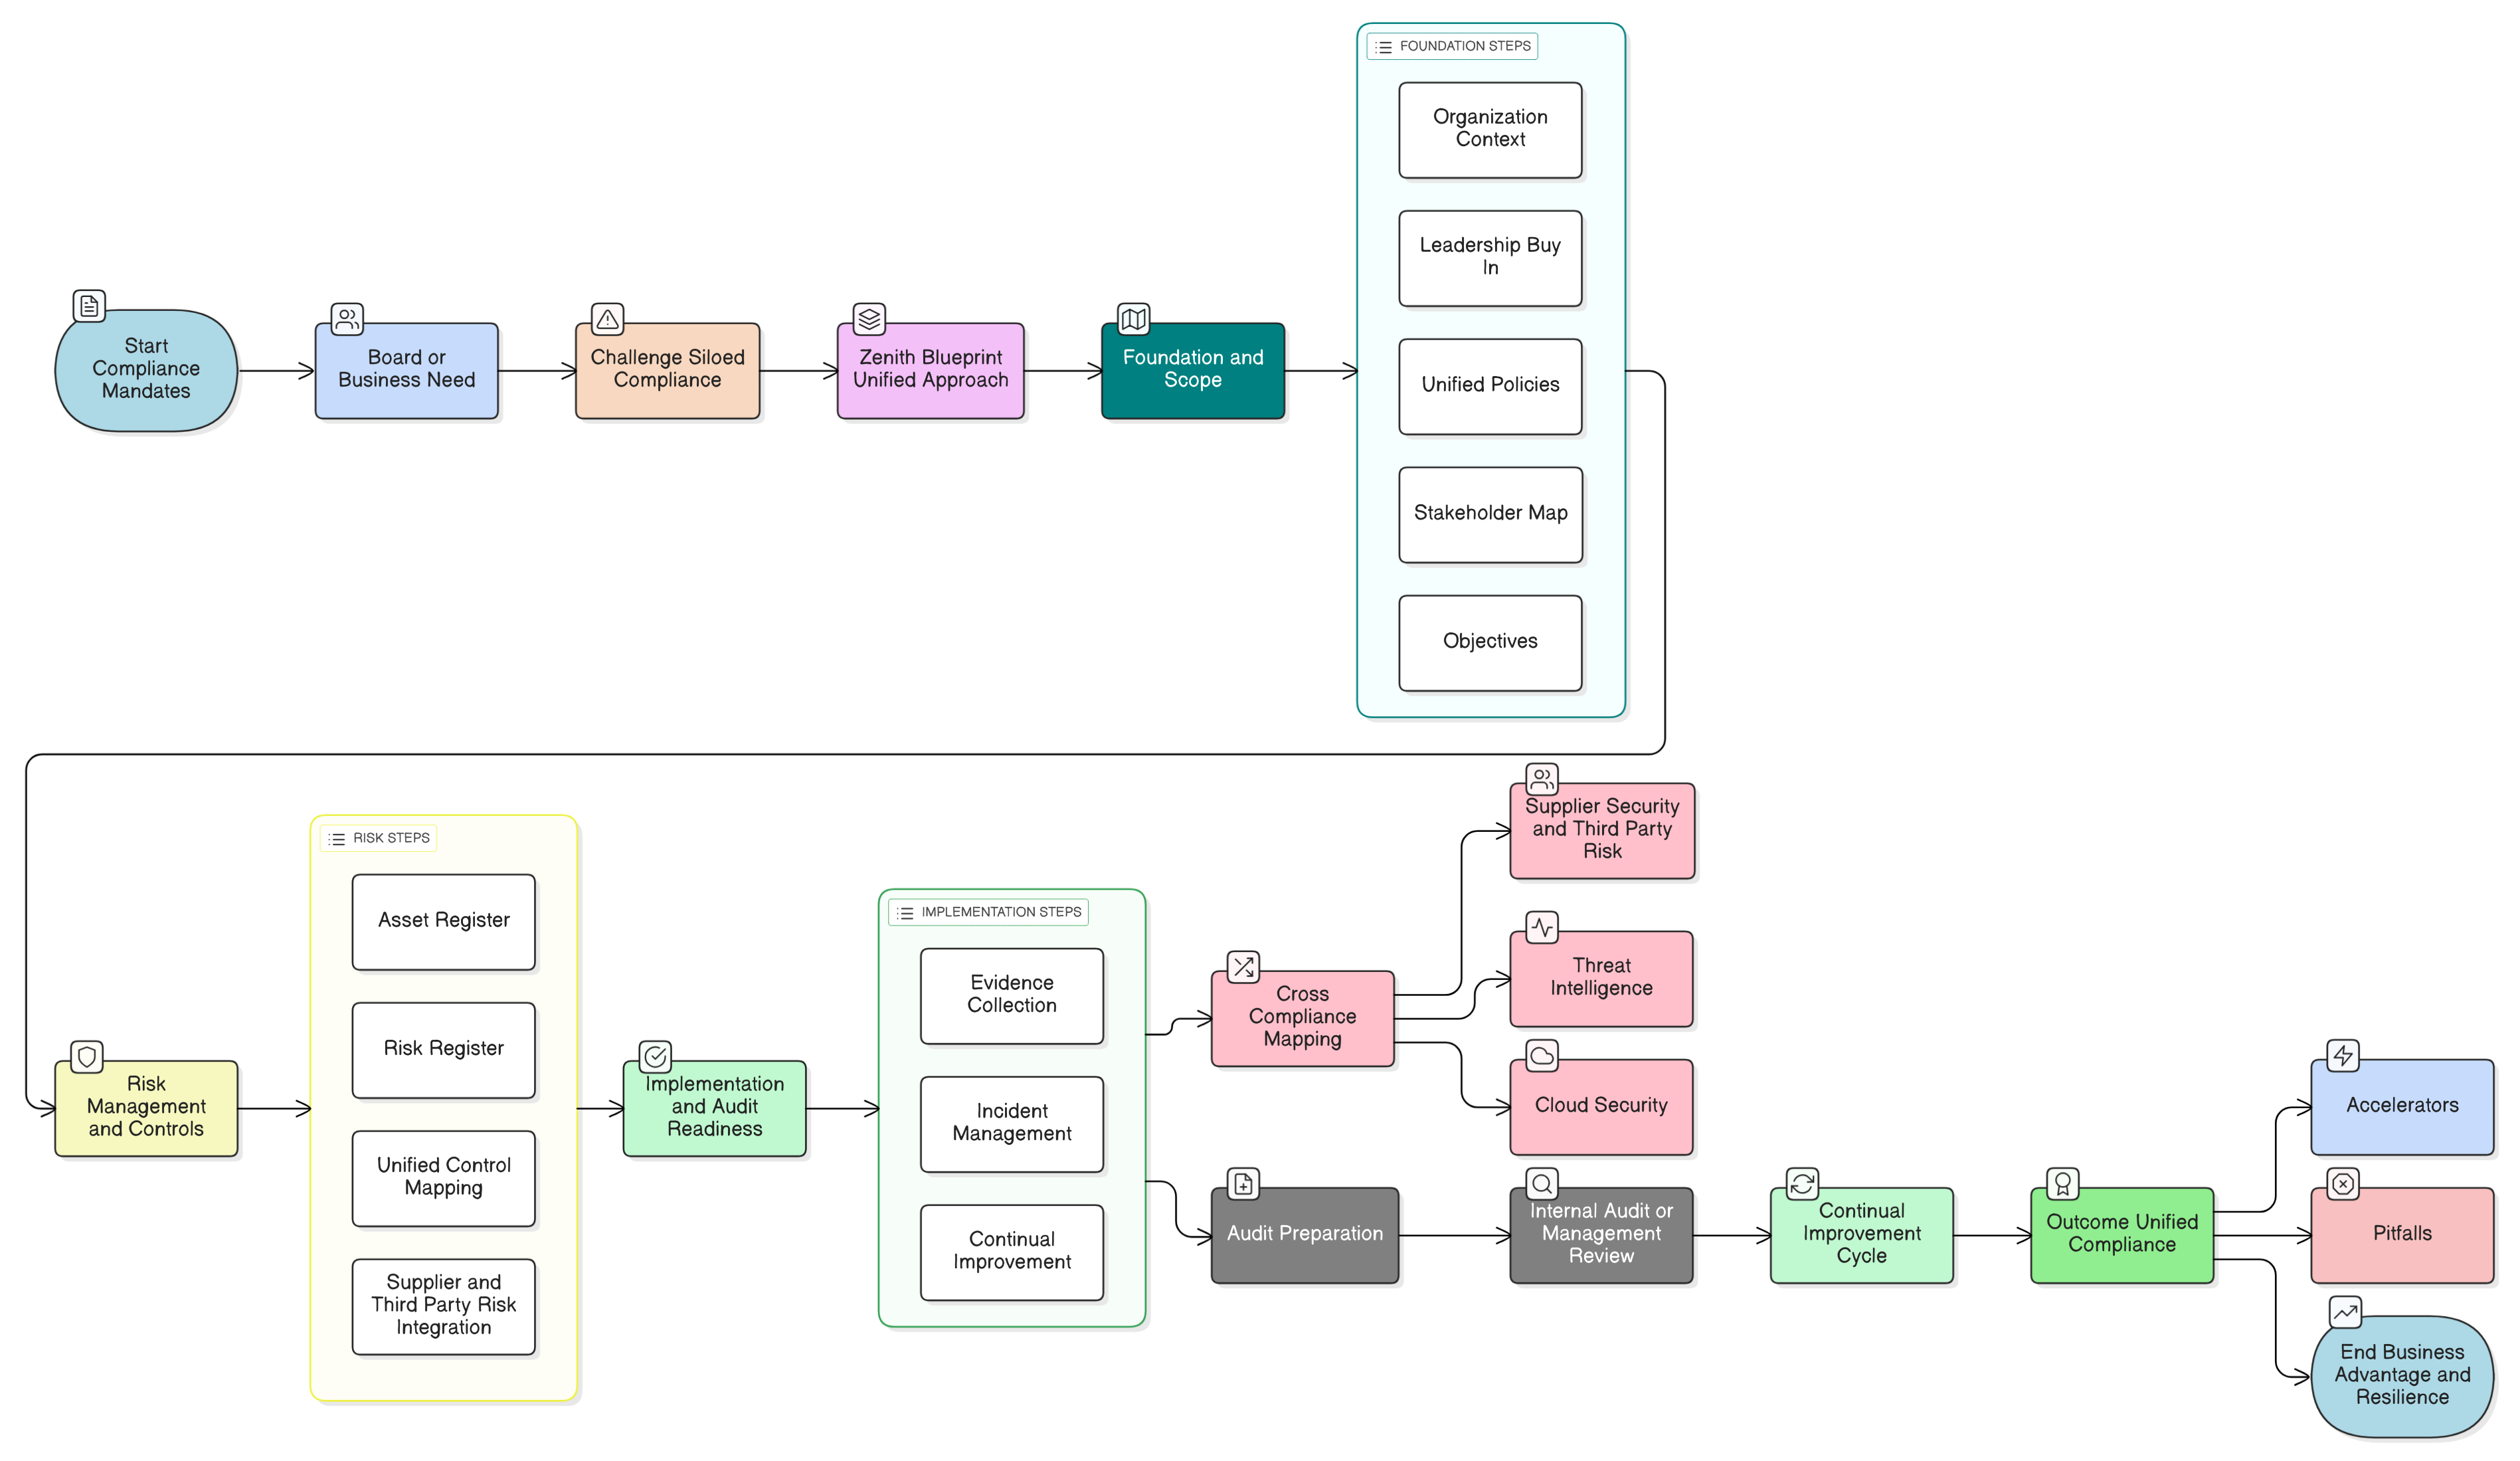
Clarysecs Zenith Blueprint ger den snabbaste och mest tillförlitliga vägen till enhetlig efterlevnad av ISO 27001:2022, NIS2 och DORA. Upptäck konkreta steg, kontrollmappningar och verklighetsnära scenarier för informationssäkerhetschefer och verksamhetsledare som vill uppnå faktisk revisionsberedskap och operativ beredskap.
Samordna er strategi för incidenthantering för efterlevnad av NIS2, DORA och ISO/IEC 27001:2022 med Clarysecs beprövade arbetssätt, användbara mappningar och robusta policyer. Innehåller verklighetsnära scenarier, praktiska checklistor och steg för att generera revisionsunderlag som visar beredskap.
CISO:er, regelefterlevnadsansvariga och molnarkitekter: se hur ISO 27001:2022-kontroller för moln kan operationaliseras för kontinuerlig efterlevnad. Verklighetsnära exempel, tekniska mappningstabeller och handlingsbara färdplaner från Clarysec förenar säkerhet, styrning och revisionsberedskap över flera ramverk.